Ein Informationssicherheits-Managementsystem – kurz ISMS – ist ein dokumentiertes Rahmenwerk aus Richtlinien, Prozessen und Maßnahmen, das die Informationswerte einer Organisation schützt. Für Startups bedeutet der Aufbau eines ISMS von Grund auf die Implementierung von ISO 27001, dem internationalen Standard, der bestätigt, dass Ihr Sicherheitsprogramm real und prüfbar ist. Die meisten Startups bauen ein funktionsfähiges ISMS in 8–14 Wochen auf, wenn sie sich auf einen angemessenen Anwendungsbereich konzentrieren, gefolgt von einem Auditfenster von 4–6 Wochen. SaaS- und Tech-Gründer benötigen diese Zertifizierung zunehmend, um Enterprise-Deals abzuschließen und die Due-Diligence-Prüfung von Investoren zu bestehen. Dieser Startup-Leitfaden für die ISMS-Entwicklung führt Sie durch jeden Schritt – von der Definition des Anwendungsbereichs bis zum Zertifizierungstag.
Wie Sie ein ISMS von Grund auf aufbauen: die Startup-Roadmap
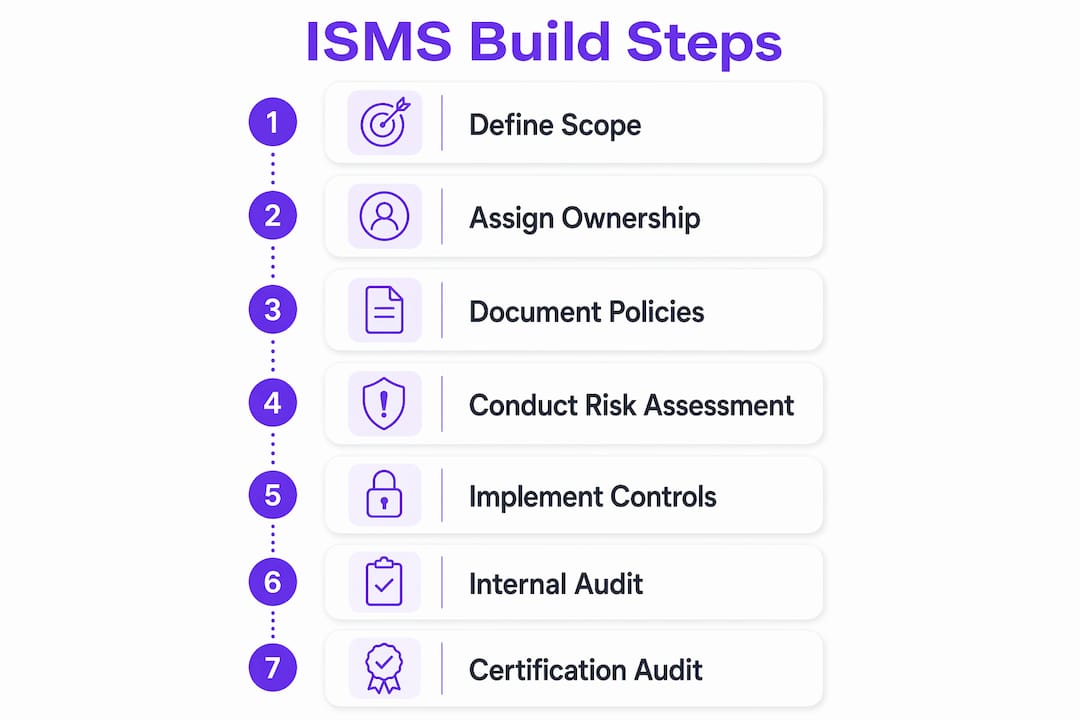
Der schnellste Weg zur ISO 27001-Zertifizierung ist ein schlanker, sequenzieller Aufbau. Sie definieren zuerst den Anwendungsbereich, weisen anschließend Verantwortlichkeiten zu, erstellen danach eine schlanke Dokumentation und sammeln fortlaufend Nachweise. Das Überspringen oder parallele Bearbeiten von Schritten erzeugt Nacharbeit. ISO 27001-Zertifizierungen wachsen jährlich um 20 %, angetrieben vor allem durch die Nachfrage von Startups nach Nachweisen der Sicherheitsreife, die Enterprise-Einkaufsteams überzeugen. Diese Wachstumsrate zeigt, dass dies für B2B-SaaS-Unternehmen keine Option mehr ist.
Der vollständige Zeitplan für ein Startup mit 10–30 Mitarbeitern beträgt ungefähr 5,5 bis 10,5 Monate von Grund auf, einschließlich Implementierung und Audit. Die große Spanne spiegelt die Komplexität des Anwendungsbereichs und die verfügbaren Kapazitäten im Team wider. Gründer, die die ISMS-Entwicklung als Nebenprojekt neben der Produktentwicklung behandeln, landen eher bei 10 Monaten. Gründer, die geschütztes Zeitbudget einplanen, kommen auf etwa 5,5 Monate.
Wie definieren Sie den richtigen Anwendungsbereich für Ihr Startup-ISMS?
Der Anwendungsbereich ist die Grenze, die Auditoren genau angibt, welche Systeme, Personen und Prozesse Ihr ISMS abdeckt. Ein zu weit gefasster Anwendungsbereich ist der Hauptgrund, warum Startups die Zertifizierung nicht bestehen oder die Implementierung verzögern. Diese Tatsache sollte jede Entscheidung zum Anwendungsbereich leiten.
Ein enger Anwendungsbereich für ein SaaS-Startup umfasst typischerweise:
- Die Produktionsanwendung und ihre Hosting-Umgebung (AWS, GCP oder Azure)
- Das Code-Repository und die CI/CD-Pipeline
- Systeme zur Verarbeitung und Speicherung von Kundendaten
- Die Teammitglieder mit Zugriff auf Produktionssysteme
Eine Anwendungsbereichsbeschreibung muss nicht lang sein. Eine Seite, auf der die eingeschlossenen Systeme, physischen Standorte (oder „ausschließlich Cloud-gehostet") und ausgeschlossenen Systeme beschrieben werden, ist ausreichend. Ergänzen Sie diese durch ein einfaches Architekturdiagramm, das die Datenflüsse zwischen den in den Anwendungsbereich einbezogenen Komponenten zeigt. Auditoren nutzen dieses Diagramm während der Stage-1-Prüfung ständig.
Das Risiko eines zu eng gefassten Anwendungsbereichs ist real, aber beherrschbar. Wenn Sie ein System ausschließen, das Kundendaten verarbeitet, wird ein Auditor dies beanstanden. Überprüfen Sie Ihre Datenflüsse, bevor Sie den Anwendungsbereich abschließend festlegen, um offensichtliche Lücken zu erkennen.
Praxistipp: Beginnen Sie mit Ihrer SaaS-Produktionsplattform und den Teammitgliedern, die direkten Zugriff darauf haben. Sie können den Anwendungsbereich in einem späteren Zertifizierungszyklus erweitern, sobald das Kernprogramm läuft.
ISMS-Verantwortlichkeiten einrichten ohne zusätzliches Personal
ISO 27001 verlangt von Startups keinen dedizierten Compliance-Manager. Eine Teilzeit-Verantwortung, die bestehenden Mitarbeitern übertragen wird, erfüllt die Anforderungen des Standards. Dies ist einer der am häufigsten missverstandenen Aspekte der ISMS-Entwicklung für neue Unternehmen.
Folgende Rollen müssen besetzt werden:
- ISMS-Verantwortlicher oder -Koordinator: Koordiniert das Gesamtprogramm, verfolgt Nachweise und bereitet Audits vor. Typischerweise der CTO, Engineering Lead oder Operations Manager.
- Risikoverantwortlicher: Prüft und genehmigt das Risikoregister. In der Regel CEO oder CTO.
- Maßnahmenverantwortliche: Einzelne Teammitglieder, die für bestimmte Maßnahmen zuständig sind. Ein Entwickler verantwortet sichere Entwicklungspraktiken; ein IT-Leiter verantwortet das Zugriffsmanagement.
- Management-Reviewer: Eine Führungskraft, die die Ergebnisse des Management-Reviews quartalsweise unterzeichnet.
Klare Verantwortlichkeiten verhindern das häufigste Scheitern von Startups: Alle gehen davon aus, dass jemand anderes sich um Compliance kümmert. Wenn eine Maßnahme eine namentlich genannte verantwortliche Person hat, werden Nachweise gesammelt. Wenn nicht, wird sie übergangen.
Praxistipp: Stellen Sie Ihrem ISMS-Koordinator mindestens vier Stunden pro Woche an geschützter Zeit zur Verfügung. Wer ISMS-Arbeit als Nebenaufgabe behandelt, verpasst Audit-Deadlines.
Welche Kerndokumentation benötigt ein Startup-ISMS?
ISO 27001 ist risikobasiert, keine Checkliste. Sie wenden Maßnahmen an, die für Ihre identifizierten Risiken relevant sind, und begründen Ausschlüsse in einer Erklärung zur Anwendbarkeit (Statement of Applicability). Dieses Prinzip hält Ihren Dokumentationsumfang schlank.
Der minimal notwendige Dokumentensatz für ein Startup-ISMS umfasst:
| Dokument | Zweck |
|---|---|
| Informationssicherheitsrichtlinie | Dokumentiert das Managementbekenntnis und die Sicherheitsziele |
| Risikobeurteilung und Risikobehandlungsplan | Identifiziert Risiken, bewertet sie und ordnet Maßnahmen zu |
| Erklärung zur Anwendbarkeit (SoA) | Listet alle Annex A-Maßnahmen mit Begründung für Einschluss oder Ausschluss auf |
| Zugriffskontrollrichtlinie | Legt fest, wer auf was zugreifen darf und wie Zugriff gewährt oder entzogen wird |
| Incident-Response-Plan | Dokumentiert die Erkennung, Reaktion und Meldung von Sicherheitsvorfällen |
| Lieferantenmanagement-Richtlinie | Regelt Sicherheitsanforderungen an Drittanbieter |
| Interne Auditaufzeichnungen | Protokolliert Feststellungen und Korrekturmaßnahmen aus internen Überprüfungen |
Vermeiden Sie die Enterprise-Falle, 40-seitige Richtlinienordner zu erstellen. Eine zweiseitige Zugriffskontrollrichtlinie, die Ihr Team tatsächlich befolgt, ist besser als ein 20-seitiges Dokument, das niemand liest. Startups, die Nachweise in vertrauten Tools wie SharePoint oder Notion speichern, halten Compliance deutlich konsistenter aufrecht als jene, die separate Compliance-Plattformen aufbauen.
Cloud-Anbieter übernehmen die Infrastruktursicherheit auf physischer und Netzwerkebene. Ihre Aufgabe besteht darin, diese Dienste korrekt zu konfigurieren, Zugriffe streng zu verwalten und Ihre Entscheidungen zu dokumentieren. Diese Aufgabenteilung reduziert den Implementierungsaufwand für SaaS-Startups erheblich.
Praxistipp: Erstellen Sie einen gemeinsamen Ordner namens „ISMS-Nachweise" in Ihrem bestehenden Workspace-Tool. Alle Richtlinien, Screenshots und Protokolle kommen dort hinein. Auditoren schätzen geordnete, zugängliche Nachweise weit mehr als aufwendige Compliance-Software.
Wie führen Sie eine Risikobeurteilung durch und sammeln kontinuierlich Nachweise?
Eine für Startups geeignete Methodik zur Risikobeurteilung bewertet jedes Risiko anhand von zwei Dimensionen: Eintrittswahrscheinlichkeit und Auswirkung. Verwenden Sie eine einfache Skala von 1–5 für jeden Wert. Multiplizieren Sie die Werte, um eine Risikobewertung zu erhalten. Risiken oberhalb eines Schwellenwerts werden mit Maßnahmen behandelt; Risiken darunter werden akzeptiert und dokumentiert.
Ihr Risikoregister ist eine lebende Tabellenkalkulation. Jede Zeile enthält eine Risikobeschreibung, Eintrittswahrscheinlichkeit, Auswirkung, Risikobewertung, zugeordnete Maßnahme, Maßnahmenverantwortlichen und aktuellen Status. Erstellen Sie es einmalig und aktualisieren Sie es quartalsweise. Das Register ist eines der ersten Dokumente, die ein Auditor anfordert.
Die Zuordnung von Maßnahmen zu Risiken schließt den Kreislauf zwischen Ihrer Risikobeurteilung und Ihrer Erklärung zur Anwendbarkeit. Jede Maßnahme in Ihrer SoA sollte auf mindestens ein Risiko im Register zurückzuführen sein. Maßnahmen ohne verknüpftes Risiko sind Kandidaten für einen Ausschluss.
Die Nachweiserfassung funktioniert am besten als monatliche Gewohnheit statt als Hauruck-Aktion kurz vor dem Audit. Monatlich kleine Mengen an Nachweisen zu sammeln ist deutlich nachhaltiger als Last-Minute-Dokumentationsstapel. Ein praktischer monatlicher Rhythmus sieht so aus:
- Zugriffsreview-Protokolle abrufen und bestätigen, dass keine unbefugten Konten existieren.
- Backup-Abschlussberichte des Monats als Screenshot sichern.
- Alle Sicherheitsvorfälle oder Beinahe-Vorfälle protokollieren, auch wenn das Ergebnis harmlos war.
- Patchstatus aller in den Anwendungsbereich einbezogenen Systeme bestätigen.
- Ein oder zwei Maßnahmen aus Ihrer SoA überprüfen und deren aktuellen Status notieren.
Überprüfen Sie quartalsweise das vollständige Risikoregister gemeinsam mit dem Risikoverantwortlichen und aktualisieren Sie die Bewertungen auf Basis von Änderungen an Ihrem Produkt oder Ihrer Infrastruktur. Diese Quartalsüberprüfung fließt auch in Ihr Management-Review-Meeting ein.
Praxistipp: Automatisieren Sie die Nachweiserfassung wo immer möglich. AWS CloudTrail-Protokolle, GitHub-Auditprotokolle und Zugriffsberichte von Identity-Providern können automatisch exportiert werden. Automatisierung beseitigt die Abhängigkeit von menschlichem Erinnerungsvermögen bei der Compliance.
Wie bereiten Sie sich auf interne und Zertifizierungsaudits vor?
Interne Audits verfolgen einen einzigen Zweck: Probleme zu finden, bevor Ihr externer Auditor sie findet. Das monatliche Auditieren von 6–10 Maßnahmen mit dokumentierten Korrekturmaßnahmen hält den Arbeitsaufwand beherrschbar und deckt Probleme frühzeitig auf. Dieser Mikro-Audit-Ansatz ersetzt das klassische jährliche interne Audit, das dazu neigt, zu viele Feststellungen auf einmal zu liefern.
Ein Management-Review ist ein formelles Meeting, bei dem die Unternehmensleitung die ISMS-Leistung bewertet. Sie benötigen mindestens eines vor Ihrem Zertifizierungsaudit. Die Tagesordnung sollte Auditfeststellungen, den Status des Risikoregisters, Sicherheitsvorfälle und etwaige Änderungen im Unternehmen, die den ISMS-Anwendungsbereich betreffen, umfassen.
Zertifizierungsaudits laufen in zwei Phasen ab. Stage 1 ist eine Dokumentenprüfung. Der Auditor prüft, ob Ihre Richtlinien, das Risikoregister, die SoA und die Anwendungsbereichsbeschreibung vollständig und kohärent sind. Stage 2 ist eine Nachweisüberprüfung. Der Auditor stichprobenartig Ihre Maßnahmen und überprüft, ob Sie tatsächlich das tun, was Ihre Richtlinien vorgeben.
Checkliste zur Auditvorbereitung:
- Alle Richtlinien sind genehmigt, datiert und versionskontrolliert
- Das Risikoregister ist aktuell und wurde innerhalb des letzten Quartals überprüft
- Die SoA ist vollständig mit Begründungen für jeden Ausschluss
- Interne Auditaufzeichnungen belegen mindestens einen vollständigen Zyklus von Maßnahmenüberprüfungen
- Das Management-Review-Protokoll ist unterzeichnet und abgelegt
- Korrekturmaßnahmen aus internen Audits sind abgeschlossen oder verfügen über dokumentierte Sanierungspläne
- Nachweispakete für Schlüsselmaßnahmen sind geordnet und zugänglich
Praxistipp: Beheben Sie alle Abweichungen aus Ihren internen Audits vor Ihrem Stage-2-Termin. Auditoren erwarten Aufzeichnungen über Korrekturmaßnahmen. Eine offene Feststellung ohne Aktionsplan ist ein Warnsignal, das die Zertifizierung verzögern kann.
Die ISO 27001-Zertifizierungscheckliste von Ismscalculator umfasst 80 sequenzierte Schritte und ist es wert, sie vor der Terminplanung für Ihr Stage-1-Audit zu prüfen. Sie deckt Sequenzierungsfehler auf, die Gründer häufig machen.
Wichtigste Erkenntnisse
Der Aufbau eines Startup-ISMS erfordert einen schlanken, sequenzierten Ansatz: ein enger Anwendungsbereich, klare Verantwortlichkeiten, minimale Dokumentation und kontinuierliche Nachweiserfassung sind die vier unverzichtbaren Grundlagen der ISO 27001-Zertifizierung.
| Punkt | Details |
|---|---|
| Anwendungsbereich von Anfang an eng fassen | Begrenzen Sie Ihr ISMS auf die Produktionsplattform und das direkt zugreifende Team, um Verzögerungen zu vermeiden. |
| Namentlich benannte Maßnahmenverantwortliche bestimmen | Jede Maßnahme braucht eine verantwortliche Person; geteilte Verantwortung bedeutet keine Verantwortung. |
| Dokumentation schlank halten | Schreiben Sie kurze, nutzbare Richtlinien und speichern Sie Nachweise in Tools, die Ihr Team bereits verwendet. |
| Nachweise monatlich sammeln | Kleine monatliche Mengen schlagen Last-Minute-Auditstress jedes Mal. |
| Kontinuierlich Mikro-Audits durchführen | Das monatliche Überprüfen von 6–10 Maßnahmen deckt Probleme auf, bevor Ihr externer Auditor es tut. |
Was ich beim Beobachten von Startups beim ISMS-Aufbau gelernt habe
Die meisten Gründer, die ich bei der ISMS-Entwicklung beobachtet habe, gehen mit einer von zwei falschen Annahmen heran. Die erste ist, dass sie Enterprise-taugliche Dokumentation benötigen, um Auditoren zu beeindrucken. Die zweite ist, dass sie Compliance als Wochenendprojekt behandeln können. Beide Annahmen kosten Zeit und Geld.
Die Startups, die am schnellsten zertifiziert werden, machen eine Sache anders: Sie behandeln das ISMS wie ein Produkt. Sie bestimmen einen Verantwortlichen, erstellen eine Roadmap und liefern schrittweise Ergebnisse. Sie warten nicht, bis die Dokumentation perfekt ist, bevor sie mit der Nachweiserfassung beginnen. Sie fangen am ersten Tag damit an.
Die andere Erkenntnis, die es wert ist, geteilt zu werden, ist, dass ein schlankes ISMS kein schwaches ISMS ist. Ein risikobasierter Ansatz, der sich auf tatsächliche Arbeitsabläufe konzentriert, verhindert unnötigen Dokumentationsaufwand, ohne die Sicherheit zu verringern. Auditoren achten darauf, dass Ihre Maßnahmen zu Ihren Risiken passen. Die Dicke Ihres Richtlinienordners interessiert sie nicht.
Das ISMS, das Sie jetzt aufbauen, wird mit Ihrem Unternehmen wachsen. Bauen Sie es so, dass es wartbar ist, nicht beeindruckend. Gründer, die ISMS-Gewohnheiten in tägliche Engineering- und Betriebsabläufe einbetten, stellen fest, dass Zertifizierungsverlängerungen nur einen Bruchteil des ursprünglichen Aufwands erfordern.
— Martin
Ismscalculator-Tools, die Ihren ISMS-Aufbau beschleunigen
Einen ISMS-Aufbau zu beginnen, ohne zu wissen, wo Sie stehen, verschwendet wochenlange Arbeit. Ismscalculator bietet einen kostenlosen 2-Minuten-Bereitschaftscheck, der Ihnen genau zeigt, welche ISO 27001-Domänen die meiste Aufmerksamkeit benötigen, bevor Sie eine einzige Richtlinie schreiben.

Für Gründer, die ein umfassenderes Bild wünschen, liefert die vollständige ISO 27001-Bereitschaftsbewertung maßgeschneiderte Schätzungen basierend auf Ihrer Unternehmensgröße, Branche und aktuellen Sicherheitsreife. Die Plattform enthält außerdem ein unabhängiges Beratungsverzeichnis, in dem Sie ISO 27001-Implementierer finden können, die auf Startups spezialisiert sind – und so Monate von Ihrem Zeitplan einsparen, indem Sie Versuch und Irrtum vermeiden. Wenn Sie eine Zertifizierung ernsthaft anstreben, nehmen diese Tools das Rätselraten aus der Planung und Budgetierung.
FAQ
Wie lange dauert es, ein ISMS von Grund auf aufzubauen?
Die meisten Startups schließen die Implementierungsphase in 8–14 Wochen ab, gefolgt von einem Auditfenster von 4–6 Wochen. Die Gesamtzeit von Grund auf bis zur Zertifizierung beträgt typischerweise 5,5 bis 10,5 Monate, je nach Anwendungsbereich und Teamkapazitäten.
Benötigen Startups einen Vollzeit-Compliance-Manager für ISO 27001?
Nein. ISO 27001 verlangt kein dediziertes Compliance-Personal. Eine Teilzeit-Verantwortung, die bestehenden Teammitgliedern mit klarer Rechenschaftspflicht und geschütztem Zeitbudget übertragen wird, erfüllt die Anforderungen des Standards.
Was ist der häufigste Grund, warum Startups die ISO 27001-Zertifizierung nicht bestehen?
Ein zu weit gefasster Anwendungsbereich des ISMS ist die Hauptursache für das Scheitern oder die Verzögerung der Zertifizierung. Die Begrenzung des Anwendungsbereichs auf die Produktionsplattform und direkt damit verbundene Systeme gibt Startups die besten Chancen, planmäßig zu zertifizieren.
Wie viele Maßnahmen muss ein Startup tatsächlich umsetzen?
Die Konzentration auf 12 kritische Maßnahmen deckt die meisten Auditoranforderungen für die Erstzertifizierung ab. ISO 27001 verlangt die Umsetzung von Maßnahmen, die für Ihre bewerteten Risiken relevant sind, nicht jeder Maßnahme in Annex A.
Welche Dokumente prüft ein Auditor zuerst in einem Stage-1-Audit?
Auditoren prüfen in der Regel zuerst die Anwendungsbereichsbeschreibung, die Informationssicherheitsrichtlinie, das Risikoregister und die Erklärung zur Anwendbarkeit. Diese vier Dokumente belegen, ob Ihr ISMS kohärent ist, bevor die Nachweisüberprüfung beginnt.
Empfohlen
- Warum Startup-Gründer ISMS verstehen sollten | ISMS Calculator
- Ein ISMS zum Schutz von Finanzdaten aufbauen: Leitfaden 2026 | ISMS Calculator
- Warum Banken ein formales ISMS benötigen: Ein Compliance-Leitfaden 2026 | ISMS Calculator
- ISMS-Implementierungsplan für den Finanzsektor: Leitfaden 2026 | ISMS Calculator