Wenn Sie eine kanadisch ausgerichtete ISO 27001-Bereitschaft und Sicherheitsbewertungen benötigen, empfiehlt sich eine Shortlist aus vier Ansätzen: Ismscalculator für die eigenständige Bereitschaftsschätzung, Secureframe oder Drata für modulare Compliance-Automatisierung, A-LIGN oder Coalfire für umfassende Beratungsleistungen sowie ISMS.online für eine SaaS-gestützte Implementierung. Jeder Ansatz passt zu einem anderen Budget und Reifegrad. Die Initiative Buy Canadian Cyber hat die Nachfrage nach einheimischen Lösungen verschärft, doch die richtige Wahl hängt nach wie vor von Ihrer bestehenden Infrastruktur, Ihrem Zeitplan und davon ab, ob Sie auditfähige Dokumente oder einen geführten SaaS-Workflow benötigen. Starten Sie mit einem kostenlosen 2-minütigen Bereitschafts-Check auf Ismscalculator, um Ihre Anbieterverhandlungen mit konkreten Zahlen zu untermauern.
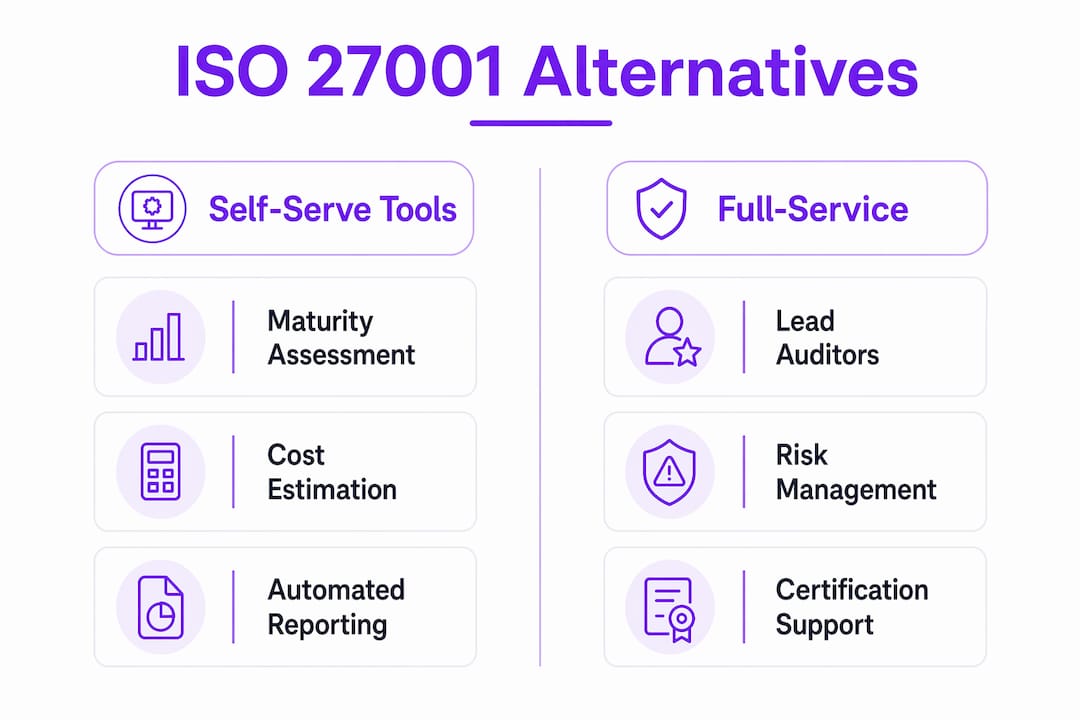
- Eigenständige Bereitschafts-Tools: Ismscalculator (Kosten-/Aufwandsschätzung, 14-Domain-Reifegradbeurteilung, Gantt-Diagramme)
- Modulare Automatisierungsplattformen: Secureframe, Drata, ISMS.online
- Vollservice-ISO-27001-Beratungsunternehmen: A-LIGN, Coalfire
- Managed SOC + Compliance: Enterprise-Anbieter mit integrierter Erkennung und Compliance-Programmen
Inhaltsverzeichnis
- Wie sehen die besten CanadianCyber.ca-Alternativen im direkten Vergleich aus?
- Wie wählen Sie die richtige Alternative für Ihre Organisation?
- Was liefert jede Alternativkategorie konkret?
- Was kostet ISO 27001-Bereitschaft tatsächlich und wie lange dauert sie?
- Wo positioniert sich Ismscalculator als CanadianCyber.ca-Alternative?
- Wichtigste Erkenntnisse
- Was die meisten Bewertungsleitfäden übersehen
- Ermitteln Sie Ihre ISO 27001-Baseline in zwei Minuten mit Ismscalculator
- Nützliche Quellen und weiterführende Literatur
Wie sehen die besten CanadianCyber.ca-Alternativen im direkten Vergleich aus?
| Ansatzkategorie | Am besten geeignet für | Preismodell | Art der ISO 27001-Unterstützung | Typische Zeit bis zur Bereitschaft | Integrationen und herstellerneutrale Ausrichtung | Vertrauenssignale |
|---|---|---|---|---|---|---|
| Eigenständige Bereitschafts-Tools | KMU | Kostenlos bis kostengünstiges SaaS | Tooling und Schätzung | — | Herstellerneutral; funktioniert mit beliebiger Infrastruktur | Benchmarks, Reifegradwerte, unabhängige Beratersuche |
| Modulare Automatisierungsplattformen | KMU bis Mittelstand | Abonnement | SaaS-gestützte Implementierung | — | Integration mit gängigen SaaS- und Cloud-Tools | SOC 2 + ISO-Doppeltrack, Kundenreferenzen |
| Vollservice-Beratungsunternehmen | Mittelstand bis Enterprise | Festpreis oder projektbasiert | Vollständige Implementierungsberatung | — | Herstellerneutral; kompatibel mit Splunk, Sentinel, CrowdStrike | Leitende Auditoren im Team, akkreditierte Auditoren, Fallstudien |
| Managed SOC + Compliance | Enterprise | Individueller Vertrag | Managed Detection + Compliance | — | Tiefe Systemintegration; proprietäre SOC-Tooling variiert | 24/7-SOC, Allianznetzwerke, Auditreferenzen |
Vier Beschaffungsfragen, die den Auswahlprozess vereinfachen:
- Benötigen Sie auditfähige Richtlinienvorlagen und Gap-Analyse-Berichte oder einen SaaS-Workflow, der Ihr Team Schritt für Schritt begleitet?
- Ist Ihr primäres Ziel die ISO 27001-Zertifizierung oder eine umfassendere Verbesserung der Sicherheitslage, die die Zertifizierung bestätigt?
- Kann der Anbieter mit Ihrem vorhandenen SIEM oder XDR arbeiten oder wird er Sie zu seiner eigenen Lösung drängen?
- Verfügen Sie über internes Sicherheitspersonal für eine Implementierung oder benötigen Sie ein Beratungsunternehmen, das das Projekt übernimmt?
Wie wählen Sie die richtige Alternative für Ihre Organisation?
Priorisieren Sie herstellerneutrale technische Kompetenz über nahezu alles andere. Herstellerneutralität verhindert Abhängigkeiten von einem Anbieter und schützt bestehende Investitionen in Splunk, Sentinel oder CrowdStrike. Fragen Sie jeden Anbieter auf der Shortlist direkt: „Können Sie mir ein Beispielprojekt zeigen, bei dem Sie mit dem vorhandenen SIEM eines Kunden gearbeitet haben?" Zögern sie dabei, sagt das bereits einiges aus.
Fordern Sie auditfähige Ergebnisse an, bevor Sie etwas unterzeichnen. Wiederverwendbare Richtlinienvorlagen und Gap-Analyse-Berichte, die alle vier Kontrollthemen von ISO/IEC 27001:2022 abdecken, sind die Mindestanforderung. Allgemeine Leitlinien reichen nicht aus. Wenn ein Anbieter kein anonymisiertes Muster vorlegen kann, verfügt er wahrscheinlich auch über keine reproduzierbare Methodik.
Fragen für jedes Anbietergespräch:
- Erläutern Sie mir Ihre ISO 27001-Implementierungsmethodik, Domäne für Domäne.
- Können Sie anonymisierte Beispiele auditfähiger Richtlinienvorlagen und Gap-Analyse-Berichte vorlegen?
- Beschäftigen Sie ISO 27001-Leitauditoren im eigenen Haus oder vergeben Sie das Audit extern?
- Können Sie zwei oder drei Referenzen von Kunden ähnlicher Größe und ähnlichem Reifegrad nennen?
- Wie gehen Sie mit der Integration vorhandener Sicherheits-Tools um?
Warnsignale, auf die Sie achten sollten:
- Ausschließlicher Einsatz automatisierter Scanner ohne manuelle Überprüfungsebene
- Keine dokumentierte, reproduzierbare Methodik
- Keine Möglichkeit, geprüfte Kundenreferenzen vorzulegen
- Druck, Ihre bestehende Sicherheitsinfrastruktur durch proprietäre Tools zu ersetzen
Praxistipp: Wenn Sie die Tiefe von Penetrationstests bewerten, fordern Sie einen anonymisierten Bericht im Auditstil aus einem früheren Projekt an. Ein manuell geprägter Ansatz deckt Schwachstellen in der Geschäftslogik und komplexe Fehlkonfigurationen auf, die automatisierte Tools vollständig übersehen. Liest sich der Musterbericht wie eine automatisierte Scanner-Ausgabe, ist er wahrscheinlich auch eine.
Was liefert jede Alternativkategorie konkret?
Eigenständige Bereitschafts-Tools
Tools wie Ismscalculator ermöglichen es Ihrem Team, eine Reifegradbeurteilung über alle vier Kontrollthemen von ISO/IEC 27001:2022 durchzuführen, Kosten- und Aufwandsschätzungen zu erstellen und ein Gantt-Diagramm für die Implementierungsphasen zu erstellen – alles, bevor Sie mit einem einzigen Anbieter sprechen. „Auditfähig" bedeutet in dieser Kategorie eine dokumentierte Baseline und einen abgegrenzten Projektplan, den Sie an einen Implementierungspartner übergeben oder als RFP-Anhang verwenden können. Vertrauenssignale sind Benchmarks, Methodentransparenz und eine unabhängige Beratersuche – keine Auditorennachweise.
Modulare Automatisierungsplattformen
Secureframe, Drata und ISMS.online fallen in diese Kategorie. Sie führen Teams durch Control-Mapping, Evidenzerfassung und Richtlinienverwaltung über SaaS-Dashboards. Sie lassen sich gut in gängige Cloud- und SaaS-Umgebungen integrieren. Auditfähig bedeutet hier eine kontinuierliche Compliance-Lage mit automatisch den Controls zugeordneten Nachweisen. Am besten geeignet für KMU und mittelständische Teams, die über internes Sicherheitspersonal verfügen, aber Struktur und Automatisierung statt einer Implementierung auf der grünen Wiese bevorzugen. Einen tieferen Einblick in SaaS-basiertes ISMS-Tooling zeigt: Die Unterschiede zwischen Plattformen sind größer, als ihr Marketing vermuten lässt.
Vollservice-ISO-27001-Beratungsunternehmen
A-LIGN und Coalfire verantworten das Projekt von der Scoping-Phase bis zur Zertifizierung. Sie bringen ISO 27001-Leitauditoren, akkreditierte Auditpartner und dokumentierte Methoden mit. Herstellerneutralität ist hier ein echter Differenzierungsfaktor: Die besten Firmen arbeiten mit dem vorhandenen Stack, anstatt eine Tool-Suite zu empfehlen, die sie weiterverkaufen. Erwarten Sie Fallstudien, namentlich genannte Referenzen und die Möglichkeit, frühere auditfähige Ergebnisse einzusehen. Mittelständische und Enterprise-Organisationen mit einem definierten Zertifizierungstermin gehören in diese Kategorie.
Managed SOC + Compliance
Große Beratungsunternehmen wie CGI bieten End-to-End-Services einschließlich 24/7-SOC-Kapazitäten, breite Allianznetzwerke und integrierte Compliance-Programme. Das typische Onboarding-Modell beginnt mit Managed Detection und ergänzt im Laufe der Zeit Penetrationstests, Compliance-Unterstützung und Staff-Augmentation. Dies ist ein Enterprise-Ansatz: individuelle Verträge, längere Laufzeiten und tiefe Systemintegration. Der Nachteil sind Kosten und Komplexität.
Was kostet ISO 27001-Bereitschaft tatsächlich und wie lange dauert sie?
Ehrlich gesagt hängt alles vom Umfang ab. Eine kleine Organisation mit einem eng definierten Scope und bereits soliden Kontrollen kann die Auditreife schneller und kostengünstiger erreichen als ein mittelständisches Unternehmen mit mehreren Standorten und einer fragmentierten Sicherheitsinfrastruktur.
| Szenario | Typische Zeit bis zur Bereitschaft | Preismodell | Typischerweise enthaltene Leistungen |
|---|---|---|---|
| Kleines KMU (kleine Organisation, einzelner Standort) | Mehrere Monate | Festpreis- oder Abonnementmodelle | Gap-Analyse, Richtlinienvorlagen, Vorbereitung des internen Audits, Bereitschafts-Tools |
| Mittelstand (mittlere Organisation, wenige Standorte) | Mehrere Monate | Projektbasiert oder Abonnement + Beratung | Vollständige Gap-Analyse, Risikobehandlung, Richtlinienentwicklung, Pre-Audit-Assessment |
| Enterprise (große Organisation, mehrere Standorte) | Längerer Zeitraum | Individueller Vertrag | End-to-End-Implementierung, SOC-Integration, Staff-Augmentation, Zertifizierungsaudit |
KMU profitieren von modularen, automatisierten Leistungen mit transparenter Preisgestaltung und schneller Bereitstellung, während Unternehmen auf Enterprise-Ebene individuelle Verträge und integrierte Abläufe benötigen. Diese Lücke im Leistungsmodell ist genau der Grund, warum ein einzelner Anbieter selten beiden Segmenten gleichermaßen gerecht wird.
Ismscalculator erstellt personalisierte Kosten- und Aufwandsschätzungen basierend auf Ihrer Unternehmensgröße, Branche und aktuellem Sicherheitsreifegrad. Wenn Sie den Kalkulator vor der Ausschreibung nutzen, erhalten Sie einen Referenzbereich, anhand dessen Sie Anbieterangebote validieren können – das verkürzt die Beschaffungszeit und reduziert das Risiko unerwarteter Scope-Erweiterungen.
Wo positioniert sich Ismscalculator als CanadianCyber.ca-Alternative?
Ismscalculator ist ein eigenständiges Bereitschafts- und Schätzungs-Tool, das Teams auch mit unabhängigen ISO 27001-Implementierungspartnern verbindet. Es ist kein Beratungsunternehmen und kein Managed Service. Es gibt Ihrem Team einen fundierten, datenbasierten Ausgangspunkt, bevor Sie mit einem Anbieter in Kontakt treten.
Funktionen, die für IT- und Compliance-Teams relevant sind:
- Kostenloser 2-minütiger Bereitschafts-Check für einen sofortigen Reifegradüberblick
- Reifegradbeurteilung über alle vier Kontrollthemen von ISO/IEC 27001:2022 mit Benchmark-Vergleichen
- Echtzeit-Kosten- und Aufwandsschätzung basierend auf Unternehmensgröße, Branche und Sicherheitsreifegrad
- Anpassbare Gantt-Diagramme für Implementierungsphasen
- Speichern und Vergleichen mehrerer Schätzungen für verschiedene Scope-Szenarien
- Verzeichnis unabhängiger Berater und Leitauditoren für Teams, die eine vollständige Beratungsleistung benötigen
Praxistipp: Exportieren Sie Ihre Ismscalculator-Beurteilungsergebnisse und fügen Sie sie als Anhang zu Ihrer Ausschreibung hinzu. Anbieter, die im Vorfeld eine abgegrenzte Bereitschaftsbeurteilung sehen, geben präzisere und besser vergleichbare Angebote ab. Es signalisiert außerdem, dass Sie wissen, was Sie kaufen – das reduziert erfahrungsgemäß überhöhte Scope-Erweiterungen.
Wichtigste Erkenntnisse
Die besten CanadianCyber.ca-Alternativen stimmen die Art der ISO 27001-Unterstützung auf Ihren organisatorischen Reifegrad ab: eigenständige Tools für Schätzung und Baseline, modulare Plattformen für die geführte Implementierung und Vollservice-Beratungsunternehmen für zertifizierungstermingetriebene Projekte.
| Punkt | Details |
|---|---|
| Kategorie auf Reifegrad abstimmen | KMU passen zur modularen Automatisierung; Enterprise-Organisationen benötigen Vollservice-Beratungsunternehmen mit Leitauditoren im eigenen Haus. |
| Herstellerneutralität einfordern | Bestätigen Sie vor der Beauftragung, dass jeder Anbieter auf der Shortlist mit Splunk, Sentinel oder CrowdStrike arbeiten kann. |
| Auditfähige Ergebnisse verlangen | Fordern Sie anonymisierte Richtlinienvorlagen und Gap-Analyse-Berichte an, die alle vier Kontrollthemen von ISO/IEC 27001:2022 abdecken. |
| Kosten vor der Ausschreibung benchmarken | Nutzen Sie einen Bereitschaftskalkulator, um vor der Anbieteranfrage einen Kosten- und Zeitrahmen festzulegen. |
| Ismscalculator als Ausgangspunkt | Führen Sie den kostenlosen 2-minütigen Bereitschafts-Check durch, um eine abgegrenzte Baseline zu erhalten und Anbieterangebote zu validieren. |
Was die meisten Bewertungsleitfäden übersehen
Die meisten Vergleichsartikel behandeln die ISO 27001-Implementierung als Anbieterproblem. Das ist sie nicht. Es ist ein Scoping-Problem, das die Anbieterauswahl noch verschlimmert, wenn man die Reihenfolge falsch angeht.
Teams, die am häufigsten scheitern, sind jene, die eine Ausschreibung veröffentlichen, bevor sie ihren eigenen Reifegrad kennen. Sie erhalten Angebote, die für scheinbar identische Leistungen zwischen 30.000 und 300.000 Euro variieren, und haben keine Möglichkeit einzuschätzen, welches realistisch ist. Der günstigste Anbieter gewinnt, der Scope wächst, und der Zertifizierungszeitplan verschiebt sich.
Die bessere Vorgehensweise: Führen Sie zuerst eine Selbstbeurteilung durch, ermitteln Sie Ihre Baseline über die vier Kontrollthemen des Annex A, und bringen Sie diese Daten dann in die Anbietergespräche ein. Sie werden bessere Fragen stellen, überhöhte Angebote schneller erkennen und aus einer Position tatsächlichen Wissens heraus verhandeln – nicht auf Basis der Darstellung des Anbieters. Herstellerneutralität ist aus demselben Grund wichtig: Ein Unternehmen, das mit Ihrem vorhandenen Sicherheits-Stack arbeiten kann, versucht nicht, Ihnen einen Ersatz zu verkaufen. Diese Interessenübereinstimmung ist mehr wert als jede Funktionsliste.
Ermitteln Sie Ihre ISO 27001-Baseline in zwei Minuten mit Ismscalculator
Bevor Sie einen einzigen Anbieter in die engere Wahl nehmen, sollten Sie wissen, wo Sie stehen. Ismscalculator bietet IT- und Compliance-Teams einen kostenlosen, zweiminütigen Bereitschafts-Check, der Ihre aktuelle Lage über alle vier Kontrollthemen von ISO/IEC 27001:2022 abbildet und eine personalisierte Kosten- und Aufwandsschätzung erstellt. Diese Baseline ist es, die eine gut abgegrenzte Ausschreibung von einem Ratespiel unterscheidet.

Führen Sie jetzt den kostenlosen Bereitschafts-Check durch und erhalten Sie Ihren Reifegradüberblick in wenigen Minuten. Wenn Sie eine vollständige, abgegrenzte Beurteilung mit Implementierungsplanung und Gantt-Diagrammen benötigen, erstellt das vollständige Assessment-Tool diese detailliert. Bereit, einen Implementierungspartner zu beauftragen? Die unabhängige Beratersuche verbindet Sie mit ISO 27001-Leitauditoren, die zu Ihrem Scope und Budget passen.
Nützliche Quellen und weiterführende Literatur
- Start der Buy Canadian Cyber-Plattform — politischer Kontext für die Auswahl kanadisch ausgerichteter Cybersicherheitsanbieter und das Verständnis von Prioritäten der digitalen Souveränität
- Top-Cybersicherheitsunternehmen in Kanada — Marktübersicht über Anbieterkategorien, Preismodelle und Eignung nach Organisationsgröße
- CyberSafe Canada Managed Services — Praxisleitfaden zu herstellerneutraler Ausrichtung, auditfähigen Ergebnissen und gestaffelten Compliance-Programmen
- Pluto Security – Leitfaden zu Penetrationstests — manuell geprägter Pen-Testing-Ansatz und Anforderungen an Berichte im Auditstil
- StreamScan – Leitfaden zur Herstellerneutralität — wie Sie die Neutralität eines Anbieters prüfen und die Stack-Kompatibilität vor der Beauftragung bestätigen
- Cyber Security Canada – Beteiligung an CAN/CIOSC 104 — kanadischer nationaler Normungskontext und Zertifizierungsdienstleistungen für regulierte Organisationen
- CGI Canada – Cybersicherheitsdienstleistungen — Enterprise-Vollservice- und Managed-SOC-Referenz für großmaßstäbliche integrierte Projekte
- CyberSpective – Beratungsdienstleistungen — kanadisches Beratungsunternehmen mit Schwerpunkten auf Reifegradbeurteilungen, Penetrationstests und Compliance-Beratung
- DeepCove Cybersecurity — Assessments auf Führungsebene, Cloud-Sicherheit und Third-Party-Risikomanagement für kanadische Organisationen
- ISO 27001 vs. SOC 2-Vergleich — Leitfaden zur Framework-Auswahl zur Klärung Ihres Zertifizierungsziels vor der Anbieteranfrage
- ISMS-Reifegradbeurteilung – Leitfaden — wie Sie Reifegradwerte interpretieren und Anbieter-Scopes auf identifizierte Lücken ausrichten