Die ISO 27001 Erstzertifizierung erfolgt als zweistufiges Audit: Stage 1 prüft, ob Design, Geltungsbereich und Dokumentation Ihres ISMS der Prüfung standhalten können, und Stage 2 testet, ob das System tatsächlich so funktioniert, wie Sie es beschrieben haben. Die Zertifizierung läuft anschließend in einem Dreijahres-Zyklus mit jährlichen Überwachungsbesuchen weiter. Die praktische Unterscheidung ist wichtig, weil Stage 1 Lücken in den Nachweisen noch verzeiht – Stage 2 nicht.
Kurzfassung:
- Stage 1 prüft, ob Dokumentation und Geltungsbereich Ihres ISMS kohärent genug sind, um fortzufahren – operative Kontrollen werden dabei noch nicht bewertet.
- Stage 2 umfasst detaillierte Stichprobennahmen und Vertical Tracing tatsächlicher Aufzeichnungen und Ereignisse, um die dauerhafte Wirksamkeit der Kontrollen zu bestätigen.
- Die Nachweissammlung sollte sich auf die strukturierte Bereitstellung von Richtlinien, Protokollen, Incident-Aufzeichnungen und Change-Tickets nach Kontrolle und Zeitraum konzentrieren – mit 3 bis 5 Stichproben pro Kontrolle.
- Die Behebung von Nichtkonformitäten erfordert die Beseitigung der Grundursachen; geringfügige Abweichungen werden durch Korrekturpläne behandelt, während schwerwiegende Abweichungen innerhalb von 90 Tagen nachweislich behoben sein müssen.
- Die Gültigkeit der Zertifizierung hängt von laufenden Überwachungsaudits ab; zwischen Stage 1 und Stage 2 gilt ein striktes Sechs-Monats-Fenster, um Wiederholungsbewertungen und Verzögerungen zu vermeiden.
Inhaltsverzeichnis
- Was sind die ISO 27001 Auditphasen im Zertifizierungszyklus?
- Was geschieht in Stage 1: Dokumentation und Bereitschaft
- Wie testet Stage 2, ob Ihr ISMS wirklich funktioniert?
- Zwischen den Phasen: Zeitplanung, Prioritäten und die Sechs-Monats-Regel
- Nichtkonformitäten und Behebung: Schwerwiegend vs. geringfügig
- Was nach der Zertifizierung passiert: Überwachung und Rezertifizierung
- Nachweis-Checkliste: Was zu sammeln ist und wie viel
- Auditanforderungen in ein Nachweispaket umwandeln
- Die Perspektive des Auditors: Was wirklich zur Zertifizierung führt
- Machen Sie Ihr ISMS auditbereit, bevor Sie Stage 1 buchen
- Quellen
Was sind die ISO 27001 Auditphasen im Zertifizierungszyklus?
Die Erstzertifizierung ist nur die erste Hälfte einer längerfristigen Beziehung mit Ihrer Zertifizierungsstelle. Sobald Sie Stage 1 und Stage 2 bestehen, erhalten Sie ein drei Jahre gültiges Zertifikat – dieses setzt jedoch voraus, dass Sie durch Überwachungsbesuche und ein vollständiges Rezertifizierungsaudit aktuell bleiben, bevor der Zyklus neu beginnt.
Die Zertifizierungsstelle führt jede Phase durch, ihre eigene Legitimität hängt jedoch von einer Akkreditierung ab. Stellen, die ISO 27001 Zertifizierungen durchführen, unterliegen ISO/IEC 17021-1, das ein zweistufiges Erstaudit vorschreibt. Es ist wichtig, den Akkreditierungsstatus der Zertifizierungsstelle vorab zu prüfen, da Zertifikate nicht akkreditierter Stellen bei Kunden und Aufsichtsbehörden möglicherweise weniger Gewicht haben.
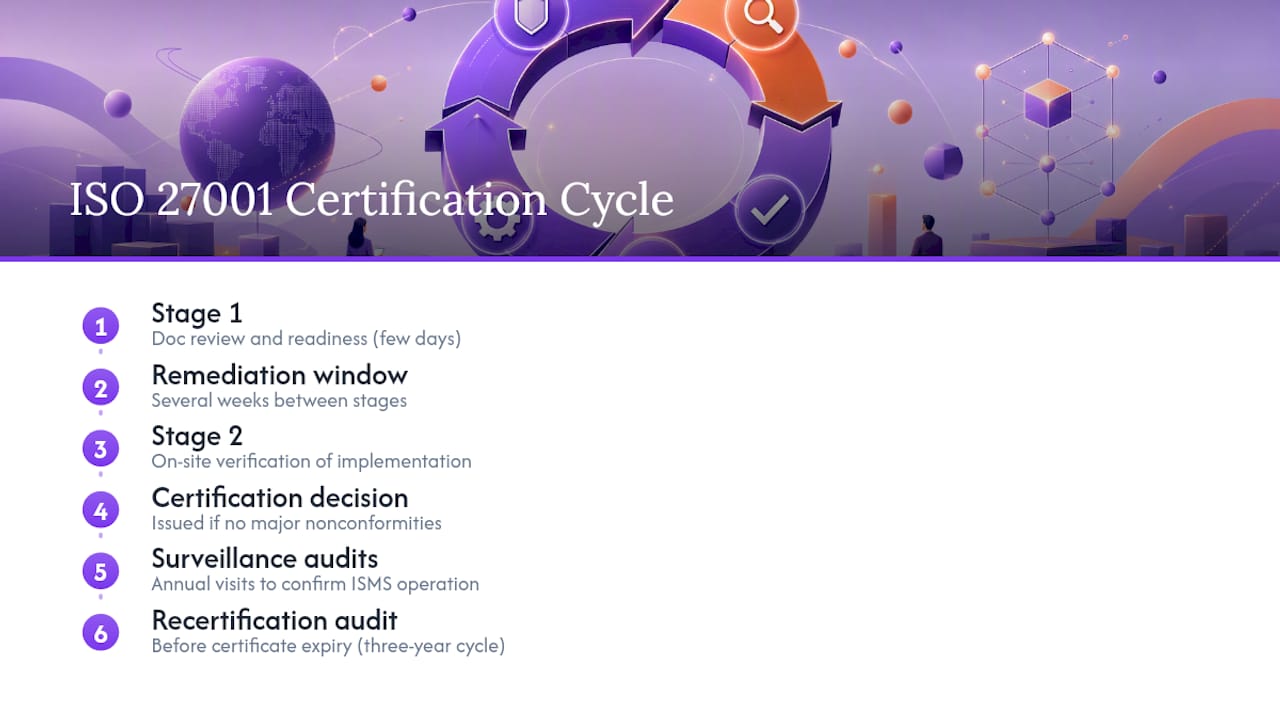
Der vollständige Zyklus umfasst typischerweise das Stage 1 Audit zur Dokumentations- und Bereitschaftsprüfung (wenige Tage), gefolgt von einem Behebungsfenster zwischen den Phasen (in der Regel mehrere Wochen), dann das Stage 2 Audit zur Vor-Ort-Verifikation von Umsetzung und Wirksamkeit, woraufhin die Zertifizierungsentscheidung ergeht, sofern keine schwerwiegenden Nichtkonformitäten verbleiben. Anschließende Überwachungsaudits finden jährlich statt, um den laufenden ISMS-Betrieb zu bestätigen, mit einem Rezertifizierungsaudit vor Ablauf des Zertifikats nach einem mehrjährigen Zyklus.
Ihre Organisation ist Eigentümerin des ISMS selbst, der Nachweise sowie der internen Audits und Managementbewertungen, die es stützen. Die Aufgabe der Zertifizierungsstelle ist enger gefasst: Sie nimmt Stichproben aus Ihren Nachweisen, befragt Ihre Mitarbeitenden und entscheidet, ob das Gesehene mit Ihren Angaben übereinstimmt. Diese Arbeitsteilung ist der Grund, warum so viele Teams Stage 2 unterschätzen. Das Bestehen von Stage 1 belegt, dass die Dokumentation kohärent ist – nicht, ob Ihre Zugriffsüberprüfungen in den vergangenen zwei Quartalen tatsächlich planmäßig stattgefunden haben.
Was geschieht in Stage 1: Dokumentation und Bereitschaft
Stage 1 beantwortet eine einzige Frage: Ist dieses ISMS reif genug, um ein Stage 2 Audit zu bestehen? Der Auditor prüft noch nicht, ob Ihre Kontrollen funktionieren. Er prüft, ob Ihr Geltungsbereich, Ihre RisikoLogik und Ihre dokumentierten Entscheidungen ausreichend kohärent sind, um einen Stage 2 Besuch sinnvoll zu machen.
Während Stage 1 ist damit zu rechnen, dass der Auditor Ihre Dokumentation prüft, die Grenzen Ihres ISMS-Geltungsbereichs bestätigt und mit der Planung des Stage 2 beginnt. Hier wird auch geprüft, ob Sie vor dem Besuch tatsächlich mindestens ein internes Audit und eine Managementbewertung durchgeführt haben – denn beides sind erforderliche Grundlagen, deren Nachweise der Auditor erwartet, keine Absichtserklärungen.
Für Stage 1 bereitzuhaltende Dokumente:
- ISMS-Geltungsbereichserklärung, einschließlich physischer Standorte, Geschäftsbereiche und technologischer Grenzen
- Anwendbarkeitserklärung (Statement of Applicability, SoA), aus der hervorgeht, welche Annex A Kontrollen anwendbar sind und warum andere ausgeschlossen wurden
- Risikobeurteilungsmethodik und eine abgeschlossene Risikobeurteilung für den definierten Geltungsbereich
- Risikobehandlungsplan, der identifizierte Risiken mit ausgewählten Kontrollen verknüpft
- Ergebnisse des internen Audits des ISMS, mit Feststellungen und Status
- Protokoll der Managementbewertung, das belegt, dass die Führungsebene ISMS-Leistung und Ressourcen bewertet hat
- Wesentliche ISMS-Richtlinien (mindestens Informationssicherheitsrichtlinie, Zugriffskontrollrichtlinie, Incident-Response-Richtlinie)
Stage 1 Auditoren konzentrieren sich darauf, Inkonsistenzen zwischen Dokumenten aufzudecken – etwa Unstimmigkeiten zwischen Ihrer Anwendbarkeitserklärung und Ihrem Risikobehandlungsplan –, die vor der Bewertung der eigentlichen Kontrollumsetzung gekennzeichnet werden.
Praxistipp: Behandeln Sie Ihren Stage 1 Bericht als Lerngrundlage, nicht als Formalität zum Ablegen. Auditoren entwickeln ihren Stage 2 Stichprobenplan typischerweise rund um alles, was in Stage 1 dünn oder unklar wirkte. Ein vager Hinweis wie „Incident-Response-Dokumentation noch im Entwurf" ist ein deutliches Signal, dass in Stage 2 fertige Incident-Aufzeichnungen eingefordert werden.
Stage 1 Ergebnisse fallen in der Regel in drei Kategorien. Sie können direkt und planmäßig für Stage 2 freigegeben werden. Sie können mit geringfügigen Beobachtungen freigegeben werden, die vor oder während Stage 2 zu adressieren sind. Oder, wenn die Dokumentation echte strukturelle Lücken aufweist, kann die Zertifizierungsstelle Stage 2 verzögern, bis diese geschlossen sind – was mitunter eine teilweise Wiederholung von Stage 1 erfordert. Dieses dritte Ergebnis ist fast immer vermeidbar; es tritt meist auf, weil ein Team das interne Audit und die Managementbewertung übersprungen hat, die SecComply's Leitfaden als Voraussetzung und nicht als Nice-to-have ausweist.
Wie testet Stage 2, ob Ihr ISMS wirklich funktioniert?
Stage 2 ist der Punkt, an dem Design auf Realität trifft. Der Auditor hört auf zu fragen „Was sagt Ihre Richtlinie?" und fragt stattdessen: „Zeigen Sie mir die Aufzeichnungen, die belegen, dass das geschehen ist." Dieser Wechsel verändert die gesamte Vorbereitung, denn eine gut formulierte Richtlinie bringt hier null Punkte, wenn die operative Geschichte dahinter nicht existiert.
Typische Stage 2 Aktivitäten umfassen Interviews mit Kontrolleigentümern, direkte Beobachtung von Prozessen (Zusehen bei einer Zugriffsüberprüfung, Besichtigung eines Rechenzentrums, Prüfung der Laptop-Bereitstellung) und systematische Stichprobennahme aus Aufzeichnungen Ihres Auditierungszeitraums. Auditoren prüfen auch, ob Korrekturmaßnahmen aus Ihrem internen Audit tatsächlich abgeschlossen wurden – nicht nur, dass sie protokolliert worden sind.
Die Technik, die die meisten Organisationen unvorbereitet trifft, ist das Vertical Tracing. Anstatt eine Kontrolle isoliert zu prüfen, wählt der Auditor ein reales Ereignis aus und verfolgt es von Anfang bis Ende. Ein häufiges Beispiel: Es wird ein Sicherheitsvorfall aus Ihrem Protokoll ausgewählt, und dann wird gebeten, den initialen Erkennungsnachweis, die Triagenotizen, das Korrekturmaßnahmen-Ticket, den Nachweis der durchgeführten Behebung und den Abschlussdatensatz des Vorfalls vorzulegen. Elevates Analyse der beiden Phasen stellt fest, dass das Fehlen auch nur eines Glieds in dieser Kette – etwa ein Ticket ohne Abschlussdatum – ausreicht, um eine Nichtkonformität auszulösen, da dies darauf hindeutet, dass der Prozess irgendwo zwischen Erkennung und Behebung zusammenbricht.
Was Auditoren beim Vertical Tracing prüfen:
- Bereitstellungs- und Entzugsaufzeichnungen für eine Stichprobe von Ein- und Austretenden
- Change-Management-Tickets zu einer konkreten Systemänderung, von der Anforderung über die Genehmigung bis zur Inbetriebnahme
- Ein Sicherheitsvorfall vom Protokolleintrag über die Grundursache bis zum Abschluss
- Backup-Protokolle und ein entsprechender Wiederherstellungstest für ein kritisches System
- Lieferanten-Due-Diligence-Unterlagen für einen Anbieter, der sensible Daten verarbeitet
- Schwachstellen-Scan-Ergebnisse und der darauffolgende Patch- oder Ausnahme-Nachweis
Die Stichprobengrößen variieren je nach Organisationsgröße und Kritikalität der Kontrolle, aber eine praktikable Faustregel für die meisten Kontrollbereiche sind 3 bis 5 Aufzeichnungen pro Kontrolle, aus verschiedenen Zeitpunkten Ihres Auditfensters – nicht aus derselben Woche. Diese Verteilung ist wichtig, weil Auditoren die Konsistenz über die Zeit prüfen, nicht einen einzelnen guten Tag.
Wie lange Stage 2 tatsächlich dauert, hängt von Mitarbeiterzahl und Komplexität ab; die Auditdauer wird auf Basis der Vorgaben gemäß IAF MD 5 berechnet. Kleine Organisationen haben typischerweise kürzere Stage 2 Audits, während größere oder mehrstufige Organisationen längere Zeiträume benötigen können.
Auditoren erwarten in der Regel eine ausreichend lange Betriebshistorie für wesentliche Kontrollen vor Stage 2 – oft werden einige Monate als notwendig erachtet, um einen Betriebsnachweis für die Stichprobennahme zu etablieren. Eine Kontrolle, die zwei Wochen vor dem Audit aktiviert wurde, hat keine nachverfolgbare Geschichte, und diese Abwesenheit wird vom Auditor oft als Risiko gewertet – unabhängig davon, wie gut die Kontrolle konzipiert ist.
Zwischen den Phasen: Zeitplanung, Prioritäten und die Sechs-Monats-Regel
Der Zeitraum zwischen Stage 1 und Stage 2 ist durch die Norm nicht festgelegt. Zertifizierungsstellen legen ihn auf Basis Ihrer Stage 1 Feststellungen und Terminplanung fest; ein Fenster von mehreren Wochen ist üblich. Einige Organisationen können früher voranschreiten, andere mit mehr Korrekturbedarf benötigen zusätzliche Zeit.
Es gibt eine harte Grenze, die Sie kennen sollten, unabhängig davon, wie entspannt Ihre Zertifizierungsstelle bei der Terminplanung wirkt. Wenn Stage 1 Feststellungen nicht behoben sind und Stage 2 nicht innerhalb von sechs Monaten nach Stage 1 stattfindet, fordern die meisten Zertifizierungsstellen eine Wiederholung der Stage 1 Prüfung vor dem Fortschreiten, was Ihren Zeitplan und Ihr Budget zurücksetzt. Behandeln Sie sechs Monate als absolute Außengrenze, nicht als Zielwert.
Prioritäten-Checkliste für den Zeitraum zwischen den Phasen:
- Jede Stage 1 Feststellung schriftlich abschließen, jeweils mit Verantwortlichem und Abschlussdatum
- Ein gezieltes internes Audit speziell zu den von Stage 1 als schwach markierten Bereichen durchführen – kein vollständiges ISMS-Re-Audit
- Ein nach Kontrolle – nicht nach Dokumenttyp – strukturiertes Nachweispaket zusammenstellen, damit Stage 2 Stichprobenanfragen schnell beantwortet werden können
- Eine zweite Managementbewertung durchführen, wenn der Zeitraum acht Wochen überschreitet, damit die Zustimmung der Führungsebene aktuell bleibt
- Kontrolleigentümer darüber informieren, wie Vertical Tracing funktioniert – denn die meisten Interview-Unsicherheiten entstehen durch Unkenntnis des Formats
Praxistipp: Reichen Sie Korrekturbelege für Stage 1 Feststellungen bei Ihrer Zertifizierungsstelle ein, sobald Sie diese abschließen – nicht gesammelt in der Woche vor Stage 2. Auditoren, die den Fortschritt in Echtzeit dokumentiert sehen, gehen mit weniger offenen Fragen in Stage 2, was den Besuch tendenziell verkürzt.
Nichtkonformitäten und Behebung: Schwerwiegend vs. geringfügig
Nicht jede Auditfeststellung hat dasselbe Gewicht, und die Verwechslung der beiden Kategorien ist ein häufiger Grund, warum Teams entweder unnötig in Panik geraten oder etwas Ernstes unterschätzen.
Eine geringfügige Nichtkonformität bedeutet typischerweise, dass eine Kontrolle existiert und größtenteils funktioniert, aber eine Lücke aufweist: eine um zwei Wochen verspätete Überprüfung, eine Richtlinie, die nicht gemäß ihrem jährlichen Überprüfungsplan aktualisiert wurde, ein Protokoll ohne Unterschrift. Eine schwerwiegende Nichtkonformität bedeutet, dass eine Kontrolle entweder fehlt, vollständig versagt hat oder das ISMS einen systemischen Zusammenbruch zeigt – beispielsweise kein Nachweis, dass Zugriffsüberprüfungen in einem ganzen Quartal stattgefunden haben, oder mehrere zusammenhängende geringfügige Abweichungen, die gemeinsam auf dieselbe Grundursache hinweisen.
Der Behebungsweg unterscheidet sich nach Schweregrad auf eine Weise, die Ihren Zertifizierungszeitplan direkt beeinflusst:
- Geringfügige Nichtkonformitäten erfordern in der Regel einen Korrekturmaßnahmenplan mit Belegen, die vor oder beim nächsten Überwachungsbesuch einzureichen sind
- Schwerwiegende Nichtkonformitäten erfordern eine Grundursachenanalyse, eine Korrekturmaßnahme und einen Umsetzungsnachweis – verifiziert durch die Zertifizierungsstelle, bevor die Zertifizierung erteilt werden kann
- Zertifizierungsstellen verlangen in der Regel, dass schwerwiegende Feststellungen innerhalb eines festgelegten Zeitraums – oft 90 Tage – abgeschlossen sind, bevor das Zertifikat ausgestellt werden kann
- Bleibt eine schwerwiegende Nichtkonformität über dieses Fenster hinaus offen, ist mit einem erneuten Stage 2 Besuch statt einer einfachen Dokumentenprüfung zu rechnen
- Mehrere unzusammenhängende schwerwiegende Abweichungen können eine vollständige Neuterminierung des Audits anstelle einer begrenzten Nachprüfung auslösen
Der Workflow zum Abschluss jeder Nichtkonformität folgt unabhängig vom Schweregrad derselben Logik: Grundursache statt nur Symptom identifizieren, eine Korrekturmaßnahme definieren, die diese Grundursache adressiert, diese umsetzen und Belege sammeln, die ihre Wirksamkeit beweisen, bevor der Auditor den Abschluss verifiziert. Das Überspringen des Grundursachenschritts ist der häufigste Grund, warum Organisationen dieselbe Feststellung beim nächsten Überwachungsaudit erneut sehen.
Was nach der Zertifizierung passiert: Überwachung und Rezertifizierung
Die Zertifizierung ist nicht das Ende. Ihr Zertifikat läuft in einem Dreijahres-Zyklus, und Überwachungsaudits in Jahr eins und zwei prüfen, ob das ISMS noch in Betrieb ist – und nicht in einem Richtlinienordner irgendwo verstaubt.
Überwachungsaudits sind konzeptionell enger gefasst als Stage 2. Anstatt jede Kontrolle erneut zu prüfen, nimmt der Auditor Stichproben aus einer Teilmenge – dabei werden oft jährlich verschiedene Bereiche eingehend untersucht –, während einige feste Punkte unabhängig vom Umfang immer geprüft werden.
- Nachweis, dass interne Audits und Managementbewertungen planmäßig fortgeführt wurden
- Status der Korrekturmaßnahmen aus dem vorherigen Audit und Bestätigung, dass sie tatsächlich abgeschlossen wurden
- Wesentliche Änderungen am Geltungsbereich, an Systemen oder am Risiko seit dem letzten Besuch
- Rotierende Stichproben von Kontrollen, die im Vorjahr nicht eingehend geprüft wurden
- Incident-Aufzeichnungen und Prüfung, ob der Incident-Response-Prozess tatsächlich genutzt wurde, sofern zutreffend
Die Rezertifizierung in Jahr drei kommt einem vollständigen Stage 2 hinsichtlich des Umfangs nahe, wird jedoch in der Regel auf weniger Audittage komprimiert, wenn die Überwachungsbesuche ein stabiles, gut geführtes ISMS gezeigt haben. Die Ausnahme bilden wesentliche Änderungen: Eine Fusion, eine neue Geschäftseinheit, eine große Systemmigration oder eine Geltungsbereichserweiterung kann die Zertifizierungsstelle veranlassen, wieder einen gestuften Ansatz zu wählen – mitunter mit einer neuen Stage 1 vor der Rezertifizierung. Ein kontinuierlich laufendes internes Auditprogramm über alle drei Jahre hinweg ist es, was die Rezertifizierung zu einer Formalität statt zu einem Kraftakt macht.
Nachweis-Checkliste: Was zu sammeln ist und wie viel
Die meisten Stage 2 Verzögerungen gehen auf ein einziges Problem zurück: Die Nachweise existieren irgendwo, aber niemand hat sie strukturiert, bevor der Auditor danach fragte. Das Zusammenstellen des Nachweispakets anhand der Anwendbarkeitserklärung – statt anhand der Ordnerstruktur Ihres IT-Teams – reduziert den Abstimmungsaufwand erheblich.
Vor Stage 2 zu strukturierende Nachweistypen:
- Richtlinien-Genehmigungsnachweise mit Freigabedaten und Versionshistorie für jede Kernrichtlinie
- Zugriffsüberprüfungsprotokolle, die sowohl routinemäßige Überprüfungen als auch die Bearbeitung von Ein- und Austritten abdecken
- Sicherheitsvorfall-Aufzeichnungen, von der Erkennung über die Grundursache bis zum Abschluss
- Change-Management-Tickets mit Anforderung, Genehmigung, Test und Inbetriebnahme
- Backup-Protokolle, ergänzt durch mindestens einen dokumentierten Wiederherstellungstest
- Schwachstellen-Scan-Berichte, ergänzt durch Behebungs- oder Ausnahme-Nachweise
- Lieferanten- und Drittanbieter-Risikobewertungen für Anbieter mit Zugang zu sensiblen Daten oder Systemen
Ein praktischer Richtwert für die meisten Kontrollbereiche sind 3 bis 5 Stichprobenaufzeichnungen pro Kontrolle, aus verschiedenen Zeitpunkten Ihres Auditfensters – nicht aus derselben Woche. Diese Struktur lässt sich auf jeden Kontrollbereich Ihrer Anwendbarkeitserklärung übertragen.
| Nachweistyp | Entnahmequelle | Empfohlene Stichprobengröße |
|---|---|---|
| Zugriffsüberprüfungsprotokolle | Exporte aus dem Identity- und Access-Management-System | 3–5 Überprüfungszyklen im Auditierungszeitraum |
| Incident-Aufzeichnungen | Incident-Tracking-Tool oder Ticketsystem | 3–5 Vorfälle, davon mindestens einer vollständig abgeschlossen |
| Change-Tickets | Change-Management- oder DevOps-Tooling | 3–5 Änderungen aus verschiedenen Systemen |
| Backup- und Wiederherstellungsnachweise | Backup-Software-Protokolle und dokumentierter Wiederherstellungstest | 1 Wiederherstellungstest plus 3–5 Backup-Abschluss-protokolle |
| Schwachstellen- und Patch-Aufzeichnungen | Schwachstellen-Scanner-Berichte und Patch-Management-Protokolle | 3–5 Scan-Zyklen mit zugehörigen Behebungsnachweisen |
| Lieferantenbewertungen | Vendor-Risk-Fragebögen oder Due-Diligence-Unterlagen | 3–5 Anbieter, Priorisierung nach Datenzugang |
Eine so vorstrukturierte, direkt auf die Kontrollen der Anwendbarkeitserklärung gemappte Nachweissammlung reduziert sowohl den Zeitaufwand des Auditors pro Kontrolle als auch die Anzahl der Nachfragen während des Audits. Für eine umfassendere Übersicht akzeptabler Nachweistypen nach Kontrollkategorie lohnt sich die Lektüre eines praktischen Leitfadens zu Audit-Nachweistypen, bevor Sie mit dem Datenexport beginnen.
Auditanforderungen in ein Nachweispaket umwandeln
Die Anforderungen zu lesen und die Nachweise tatsächlich dagegen zu strukturieren sind zwei unterschiedliche Aufgaben – und die meisten Teams unterschätzen, wie viel Zeit die zweite in Anspruch nimmt. Ein speziell für die ISO 27001 Vorbereitung entwickeltes Readiness-Tool kann diese Lücke erheblich verkürzen, indem es abstrakte Anforderungen in eine auf Ihren Geltungsbereich, Ihre Branche und Ihren Reifegrad zugeschnittene Checkliste übersetzt.
Die für einen Auditor relevanten Ergebnisse sind keine generischen Ratschläge. Es sind ein bereichsweiser Reifegrad-Score über die vier Annex A Kontrollthemen, eine Checkliste von Nachweis-Lücken nach Kontrolle und ein Gantt-artiger Zeitplan, der zeigt, was vor Stage 1 oder Stage 2 noch abgeschlossen werden muss. Diese drei Ergebnisse decken sich fast direkt mit dem, was ein Stage 1 Auditor sehen möchte und was ein Stage 2 Auditor als Stichprobe nehmen wird.
- Reifegrad-Scores zeigen, welche Bereiche auditbereit sind und welche sich noch im Aufbau befinden
- Nachweis-Checklisten übersetzen Annex A Anforderungen in konkrete zu sammelnde Artefakte
- Gantt-Zeitpläne zeigen, ob Ihr Behebungstempo die Feststellungen tatsächlich vor Ablauf des Sechs-Monats-Fensters schließen wird
Praxistipp: Exportieren Sie Ihre Readiness-Assessment-Ergebnisse und fügen Sie sie Ihrem internen Auditbericht vor Stage 1 bei. Auditoren reagieren positiv darauf zu sehen, dass Lücken intern identifiziert und verfolgt wurden, bevor sie eintraten.
Tools wie die Zertifizierungs-Checkliste des ISMS Calculators funktionieren gut in Kombination mit dieser Art von Readiness-Scoring – die Checkliste liefert die granularen Schritte, während die Bewertung zeigt, wo Sie tatsächlich im Verhältnis dazu stehen.
Die Perspektive des Auditors: Was wirklich zur Zertifizierung führt
Drei Regeln decken das meiste ab, was ein reibungsloses Stage 2 von einem schmerzhaften unterscheidet. Führen Sie Ihr internes Audit und Ihre Managementbewertung durch, bevor Sie überhaupt Stage 1 buchen – nicht als Formalität, sondern als echten Test Ihres ISMS. Stellen Sie Ihre Nachweise vorab nach Kontrolle strukturiert und datiert zusammen, bevor der Auditor danach fragt. Und behandeln Sie Ihren Stage 1 Bericht als das Prüfungsblatt, das er tatsächlich ist: Wo auch immer der Auditor Unklarheiten oder Schwächen markiert hat, genau dort wird Stage 2 die Stichproben konzentrieren.
Die häufigsten vermeidbaren Feststellungen, die ich sehe, lassen sich auf dieselbe Handvoll Ursachen zurückführen: Kontrollen, die zu kurz vor dem Audit aktiviert wurden, um eine Betriebshistorie zu haben; Zugriffsüberprüfungen, die stattgefunden haben, aber nie dokumentiert wurden; und Korrekturmaßnahmen aus internen Audits, die protokolliert, aber nie tatsächlich als abgeschlossen verifiziert wurden. Keine davon erfordert neue Technologie zur Behebung. Sie erfordern Disziplin bei der Aufzeichnung, die die meisten Teams bereits die Kapazität haben umzusetzen.
Die Interview-Vorbereitung ist wichtiger als die meisten Compliance-Verantwortlichen einplanen. Kontrolleigentümer, die auf einen konkreten Datensatz zeigen können statt einen Prozess abstrakt zu beschreiben, wirken nahezu sofort glaubwürdig – und diese Glaubwürdigkeit verkürzt das Interview. Die Teams, die am meisten kämpfen, sind jene, die die Dokumentation vorbereitet, aber nie das Gespräch geprobt haben.
— Martin
Machen Sie Ihr ISMS auditbereit, bevor Sie Stage 1 buchen
Der ISMS Calculator liefert, was eine Tabellenkalkulation und eine generische Checkliste nicht können: eine maßgeschneiderte Readiness-Einschätzung, die Ihre Unternehmensgröße, Branche und aktuelle Sicherheitsreife berücksichtigt und diese in die konkrete Nachweis-Checkliste und den Zeitplan überführt, den ein Auditor erwarten wird.

Statt zu raten, ob Sie drei Monate oder drei Quartale von einem sauberen Stage 1 entfernt sind, bewertet das ISO 27001 Readiness Assessment Sie über alle vier ISO/IEC 27001:2022 Kontrollthemen, markiert die genauen Lücken, die Sie aufhalten, und erstellt einen Gantt-Zeitplan, der zeigt, was wann abgeschlossen werden muss. Sie können mehrere Schätzungen speichern, Szenarien bei Geltungsbereichsänderungen vergleichen und Ergebnisse als Bericht exportieren, um ihn Ihrem internen Audit-Team oder Ihrem Ansprechpartner bei der Zertifizierungsstelle zu übergeben. Wenn Sie zunächst eine schnellere Orientierung möchten, liefert der kostenlose 2-Minuten-Readiness-Check der Plattform eine erste Reifegrad-Einschätzung, bevor Sie sich auf die vollständige Bewertung einlassen. Führen Sie jetzt Ihre Readiness-Bewertung durch und sehen Sie genau, wo Ihr ISMS steht, bevor Sie Stage 1 terminieren.
Quellen
Bevor Sie Ihren Audit-Zeitplan oder Ihren Vertrag mit einer Zertifizierungsstelle finalisieren, lohnt es sich, die primären Normen zu lesen, anstatt sich ausschließlich auf Sekundärquellen zu stützen.
- ISO/IEC 17021-1 — Konformitätsbewertung — Anforderungen an Stellen, die Managementsysteme auditieren und zertifizieren
- ISO 27001 Audit: Stage 1 vs. Stage 2 Unterschiede erklärt — Elevate
Den Akkreditierungsstatus einer Zertifizierungsstelle bei einer nationalen Akkreditierungsbehörde vor Vertragsunterzeichnung zu prüfen, ist ein kleiner Schritt, der ein weitaus größeres Problem vermeidet: ein Zertifikat, das Kunden oder Aufsichtsbehörden nicht als gültig anerkennen.