Ja, ISO 27001 erfordert ein sichtbares Executive Sponsorship. Abschnitt 5.1 verpflichtet das Top-Management, aktive Führung zu demonstrieren, und Auditoren überprüfen dies anhand eines namentlich genannten Sponsors, einer von der Führungsebene unterzeichneten Richtlinie, Management-Review-Protokollen und einem genehmigten ISMS-Budget. Fehlt eines davon, stockt die Zertifizierung oder der Auditor vermerkt eine Nichtkonformität. Sind sie frühzeitig vorhanden, werden sowohl der Zeitplan als auch die Ressourcenanfragen spürbar einfacher.
Kurzfassung:
- Wirksames Executive Sponsorship umfasst unterzeichnete Richtlinien, dokumentierte Management Reviews und klare Budgetfreigaben – alles, was Auditoren anhand konkreter Nachweise und Teilnahmelisten prüfen.
- Ein überzeugender Business Case mit konkreten Zahlen, phasenweisen Plänen und klaren Entscheidungspunkten erleichtert die schnelle Genehmigung durch die Führungsebene.
- Dauerhaftes Sponsorship erfordert regelmäßige Governance-Reviews, KPI-Tracking und die Verankerung von Verantwortlichkeiten in Stellenbeschreibungen, damit Rechenschaftspflicht auch bei organisatorischen Veränderungen erhalten bleibt.
- Tools wie der ISMS Calculator verwandeln Unternehmensdaten in einreichungsreife Schätzungen und vermeiden Genehmigungsverzögerungen durch unkonkrete Anfragen.
- Die Behebung typischer Schwachstellen – kein namentlicher Sponsor, unstrukturierte Management Reviews, Verlassen auf mündliche Entscheidungen – kann ISO 27001-Zertifizierungsprojekte deutlich beschleunigen.
Inhaltsverzeichnis
- Warum Executive Sponsorship Ihr ISO 27001 Ergebnis bestimmt
- Die Audit-Nachweischeckliste, die jeder Sponsor kennen sollte
- Wie Sie einen Business Case erstellen, den Führungskräfte tatsächlich unterzeichnen
- Führungskräfte nach dem Kickoff-Meeting eingebunden halten
- Vage Budgetschätzungen in vertrauenswürdige Zahlen umwandeln
- Wie wirksames Executive Sponsorship in der Praxis aussieht
- Typische Fallstricke und schnelle Erfolge für Implementierer
- ISMS Calculator: Sponsorship-Anfragen in Zahlen verwandeln
- Quellen
- FAQ
Warum Executive Sponsorship Ihr ISO 27001 Ergebnis bestimmt
Abschnitt 5.1 von ISO/IEC 27001 fordert keine Unterschrift auf einem Memo. Er verlangt, dass das Top-Management Führung und Engagement demonstriert – durch Maßnahmen, die ein Auditor unabhängig überprüfen kann: Richtlinien festlegen, Ressourcen bereitstellen und Informationssicherheit in Geschäftsentscheidungen integrieren. Abschnitt 9.3 baut darauf auf und schreibt den Management Review vor – eine regelmäßige Sitzung, in der die Führungsebene die ISMS-Performance bewertet und dokumentierte Entscheidungen trifft. Diese beiden Abschnitte bilden das Fundament der Executive-Beteiligung an ISO-Standards, und Auditoren behandeln sie als untrennbar.
Der Business Case dafür geht über bloßes Compliance-Theater hinaus. Die Zertifizierung kann Beschaffungs- und Vertriebszyklen beschleunigen, die betriebliche Resilienz stärken und risikobasierte Entscheidungen verbessern, wenn die Führungsebene das Ergebnis tatsächlich verantwortet, anstatt es vollständig an die IT zu delegieren. Enterprise-Kunden behandeln ISO 27001 zunehmend als Beschaffungsvoraussetzung, und ein Sicherheitsteam, das auf echte Executive-Verantwortlichkeit verweisen kann, schließt Deals schneller ab als eines, das einen Ordner präsentiert, den niemand Ranghoher gelesen hat.
Schwaches Sponsorship zeigt sich auf vorhersehbare Weise:
- Management Reviews werden ausgelassen oder an jemanden ohne Budgetkompetenz delegiert.
- Auditoren fordern Nachweise für die Beteiligung der Führungsebene und erhalten eine Richtlinie, die keine ranghöhe Person unterzeichnet hat.
- Maßnahmen zur Behebung von Mängeln stocken, weil niemand mit Budgetverantwortung das Risikoregister verantwortet.
- Zertifizierungszeitpläne verschieben sich um Monate, während das Sicherheitsteam informell Genehmigungen einholt.
Das ist keine Theorie.
Die Audit-Nachweischeckliste, die jeder Sponsor kennen sollte
Zertifizierungsstellen verlassen sich nicht auf Ihre Aussagen zum Executive Commitment. Sie fordern dokumentierte Ressourcenzusagen und Management-Review-Protokolle, die belegen, dass die Führungsebene anwesend war, Entscheidungen getroffen und die Arbeit finanziert hat. Fehlende Nachweise sind eine der am häufigsten genannten Nichtkonformitäten in Stufe-1- und Stufe-2-Audits.
Folgendes muss in Ihrer Nachweissammlung enthalten sein, in der Reihenfolge, in der Auditoren es üblicherweise anfordern:
- Eine unterzeichnete Informationssicherheitsrichtlinie mit Versionshistorie und idealerweise einem Vorwort der Führungsebene, das erklärt, warum die Organisation die Zertifizierung angestrebt hat.
- Management-Review-Protokolle, aus denen hervorgeht, welche Führungskräfte teilgenommen haben, was entschieden wurde und wer die jeweiligen Maßnahmen verantwortet.
- Genehmigte ISMS-Budgetunterlagen, die mit konkreten Zielen verknüpft sind – kein vager Posten, der im IT-Budget versteckt ist.
- Rollen- und Verantwortlichkeitsmatrizen, aus denen hervorgeht, wer Risikoakzeptanz, Richtliniengenehmigung und Eskalation verantwortet.
- Dokumentierte Führungskommunikation – etwa eine Rundmail oder ein Intranetbeitrag –, die sichtbare Unterstützung über den Auditraum hinaus belegt.
Praxistipp: Legen Sie vom ersten Tag an einen einzigen laufenden Ordner (digital, mit Zeitstempel) für alle Management-Review-Agenden, Teilnehmerlisten und Entscheidungsprotokolle an. Auditoren fragen in der Regel nach mindestens zwei Review-Zyklen als Voraussetzung für die Zertifizierung, und diese im Nachhinein zu rekonstruieren ist weitaus schwieriger als sie laufend zu dokumentieren.
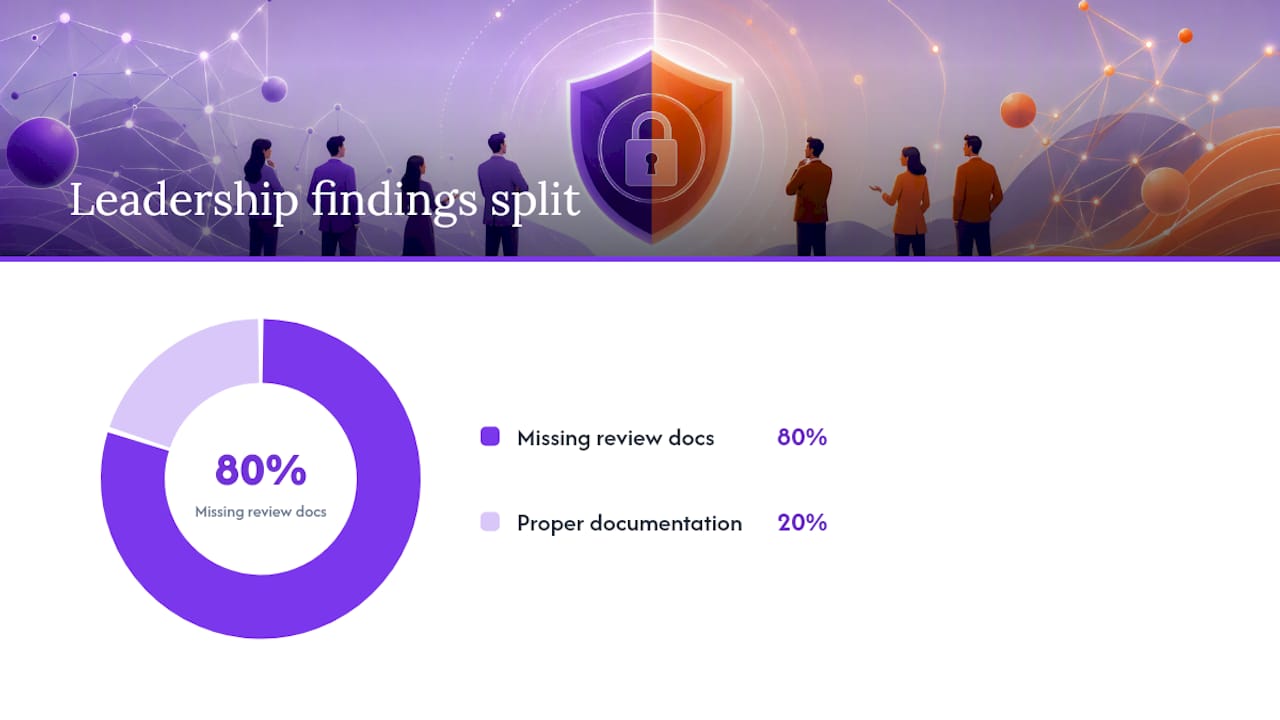
Etwa 80 % der ISO 27001 Audit-Feststellungen im Bereich Führung gehen auf fehlende oder informelle Management-Review-Dokumentation zurück – nicht auf ein tatsächliches Fehlen von Executive-Engagement. Mit anderen Worten: Das Führungskommitment ist oft vorhanden. Es ist nur nirgendwo schriftlich festgehalten, wo ein Auditor nachsehen könnte.
Wie Sie einen Business Case erstellen, den Führungskräfte tatsächlich unterzeichnen
ISO 27001 Management-Buy-in zu gewinnen bedeutet nicht, in einem Budgetmeeting um Aufmerksamkeit zu bitten. Es geht darum, Entscheidungsträgern ein Paket vorzulegen, das sie in fünfzehn Minuten genehmigen können.
Beginnen Sie mit strategischer Rahmung, nicht mit Compliance-Argumentation. ISO 27001 verkürzt Beschaffungszyklen bei Enterprise-Kunden, reduziert den Aufwand für Sicherheitsfragebögen und gibt der Führungsebene eine belastbare Antwort, wenn ein Kunde oder eine Behörde fragt, wie die Organisation Risiken managt. Das ist der Ansatz als strategisches Asset, und er kommt bei einem CFO besser an als „der Standard schreibt es vor."
Bevor Sie etwas beantragen, analysieren Sie Ihre Stakeholder:
- Der Sponsor – die Führungskraft mit Budget und organisatorischer Autorität, um Hindernisse zu beseitigen.
- Die Entscheidungsinstanz – manchmal dieselbe Person, manchmal ein Vorstand oder Risikoausschuss, der eine formale Empfehlung benötigt.
- Die Beeinflusser – Führungskräfte aus Recht, Vertrieb und Betrieb, die die Initiative entweder unterstützen oder stillschweigend verzögern werden, je nachdem, was sie glauben, was sie es kostet.
Jede dieser Personen braucht etwas anderes, um zuzustimmen. Ein Sponsor muss das Risiko des Nichtstuns erkennen. Die Vertriebsleitung muss die durch fehlende Zertifizierung blockierten Deals sehen. Die Rechtsabteilung muss die reduzierte Haftung bei Datenschutzverletzungen erkennen.
Erstellen Sie eine einzige Briefing-Folie, kein Deck. Eine Folie, drei Abschnitte: die Anfrage (Sponsor benennen, initiales Budget genehmigen), der Zeitplan (phasenweise, mit einem ersten Meilenstein in 60 bis 90 Tagen) und die empfohlenen Entscheidungspunkte (was heute genehmigt werden muss und was später). Führungskräfte überfliegen Präsentationen. Eine Folie lesen sie aufmerksam.
Schlagen Sie einen phasenweisen Ansatz vor, keinen vollständigen Rollout. Ein Pilot, der eine Geschäftseinheit oder ein kritisches System abdeckt, liefert in Wochen statt in Quartalen sichtbare Ergebnisse und hält die anfängliche Ressourcenanfrage klein genug, dass eine einzelne Führungskraft sie ohne Ausschuss genehmigen kann. Beratungsunternehmen, die sich auf ISO 27001-Einführungen spezialisieren, nennen konsistent enge Pilotumfänge und einen namentlichen Sponsor als die zwei Faktoren, die ins Stocken geratene Programme von solchen mit Momentum unterscheiden.
Fordern Sie im Briefing konkret etwas: einen namentlichen Sponsor, ein geplantes erstes Management Review und einen definierten Budgetrahmen. Vage Zusagen („wir klären die Details später") verflüchtigen sich in der Regel, sobald das Meeting endet.
Bereiten Sie sich schließlich auf die drei Einwände vor, die Sie immer hören werden. Kosten werden mit Beschaffungs- und Deal-Velocity-Daten begegnet. Störungen werden mit dem phasenweisen Pilotplan begegnet. Timing wird begegnet, indem darauf hingewiesen wird, dass Verzögerung selbst Kosten verursacht – üblicherweise gemessen in ins Stocken geratenen Vertriebszyklen oder erneuten Audit-Feststellungen aus dem Vorjahr.
Führungskräfte nach dem Kickoff-Meeting eingebunden halten
Beim Kickoff gesichertes Sponsorship hat die Tendenz, sich bis Monat sechs still aufzulösen, wenn es nicht in eine wiederkehrende Struktur eingebettet ist. Governance ist das, was das Executive Commitment zu ISO 27001 über die anfängliche Begeisterung hinaus am Leben erhält.
Der Mechanismus, der diese Arbeit leistet, ist das durch Abschnitt 9.3 geforderte Management Review. Governance-Aufsicht klärt die Executive-Verantwortlichkeit, indem Strategie, Risikoakzeptanz, Richtliniengenehmigung und Leistungsüberwachung explizit mit namentlich genannten Führungskräften verknüpft werden – anstatt sie als geteilte, diffuse Verantwortlichkeiten zu belassen.
Eine funktionierende Governance-Struktur sieht so aus:
- Legen Sie einen Review-Rhythmus fest, der dem Risikoprofil entspricht. Quartalsweise für Organisationen mit höherem Risiko oder regulierte Unternehmen, halbjährlich für solche mit geringerem Risiko – aber niemals seltener als zweimal jährlich, wenn Sie eine glaubwürdige Audit-Spur möchten.
- Verfolgen Sie ein kompaktes KPI-Set, das Führungskräfte tatsächlich nutzen können: aktuelles Risikoexposure, Anzahl aktiver kritischer Feststellungen, Behebungsgeschwindigkeit und ISMS-Budgetverbrauch im Vergleich zum Plan. Vier Kennzahlen, nicht vierzig.
- Erstellen Sie ein einseitiges Dashboard, keinen technischen Bericht. Führungskräfte benötigen genügend Detail, um eine Entscheidung zu treffen – nicht genug, um die Ticket-Warteschlange des SOC-Teams zu auditieren.
- Verankern Sie die ISMS-Verantwortung in den Stellenbeschreibungen des Sponsors und eines delegierten Compliance-Verantwortlichen, damit die Zuständigkeit auch bei Umstrukturierungen oder Personalwechseln bestehen bleibt.
- Legen Sie explizite Eskalationsschwellenwerte für Risikoakzeptanz und Ausgaben fest. Unterhalb eines bestimmten Betrags oder Risikoscores entscheidet der Compliance-Verantwortliche. Darüber hinaus geht es automatisch an den Sponsor.
Das ist der Unterschied zwischen Sponsorship, das einen Führungswechsel übersteht, und einem, das mit der Person endet, die es ursprünglich vorangetrieben hat.
Vage Budgetschätzungen in vertrauenswürdige Zahlen umwandeln
Führungskräfte genehmigen kein „kommt drauf an." Sie genehmigen Spannen, die an Konkretes geknüpft sind: Unternehmensgröße, Branche, aktueller Sicherheitsreifegrad und Umfang. Diese vier Eingaben treiben den Großteil der Varianz bei der ISO 27001-Programmfinanzierung, und das Hinterlegen echter Zahlen verändert den Ton eines Sponsorship-Gesprächs grundlegend.
Eine Reifegradbewertung über die vier Annex A-Kontrollthemen, kombiniert mit Modell-Referenzvergleichen, liefert einen anfänglichen Bereitschaftswert statt einer Schätzung. Von dort aus verwandelt ein Gantt-artiger Implementierungszeitplan ein abstraktes „mehrere Monate" in einen phasenweisen Zeitplan mit benannten Meilensteinen, und eine Budgetspanne gibt Ihrem Sponsor etwas Konkretes zum Genehmigen – statt einer offenen Anfrage.
- Eine kostenlose, kurze Bereitschaftsprüfung kann sofort ein Gesprächsdokument erzeugen – etwas, das Sie einer Führungskraft vor der formalen Budgetanfrage übergeben.
- Eine gespeicherte PDF-Zusammenfassung funktioniert als einseitiges Dokument für das Sponsorship-Briefing selbst – kein Foliendeck erforderlich.
- Mehrere gespeicherte Schätzungen ermöglichen es Ihnen, nebeneinander zu zeigen, wie sich Umfangsänderungen auf Budget und Zeitplan auswirken.
Behandeln Sie jede Schätzung als Planungsinput, nicht als Garantie. Tatsächliche Kosten und Dauer hängen nach wie vor stark vom realen Umfang und Reifegrad Ihrer Organisation ab – weshalb ein phasenweiser, evidenzbasierter Plan eine einzige feste Zahl, die als sicher dargestellt wird, schlägt.
Wie wirksames Executive Sponsorship in der Praxis aussieht
Das Muster, das in erfolgreichen ISO 27001-Programmen immer wieder auftaucht, ist nicht kompliziert: ein namentlicher Executive Sponsor mit echter Budgetkompetenz, kombiniert mit einem Compliance-Verantwortlichen, der direkten Zugang zu dieser Person hat – anstatt durch drei Managementebenen zu arbeiten.
Beratungsunternehmen, die Implementierungsergebnisse verfolgen, nennen diese Sponsor-plus-Champion-Struktur als einen der klarsten Prädiktoren für ein Programm, das termingerecht abgeschlossen wird, gegenüber einem, das sich achtzehn Monate hinzieht. Die Aufgabe des Sponsors ist nicht technischer Natur; sie besteht darin, Hindernisse zu beseitigen, Budgets schnell zu genehmigen und regelmäßig genug an Management Reviews teilzunehmen, dass der Rest der Organisation das ISMS ernst nimmt.
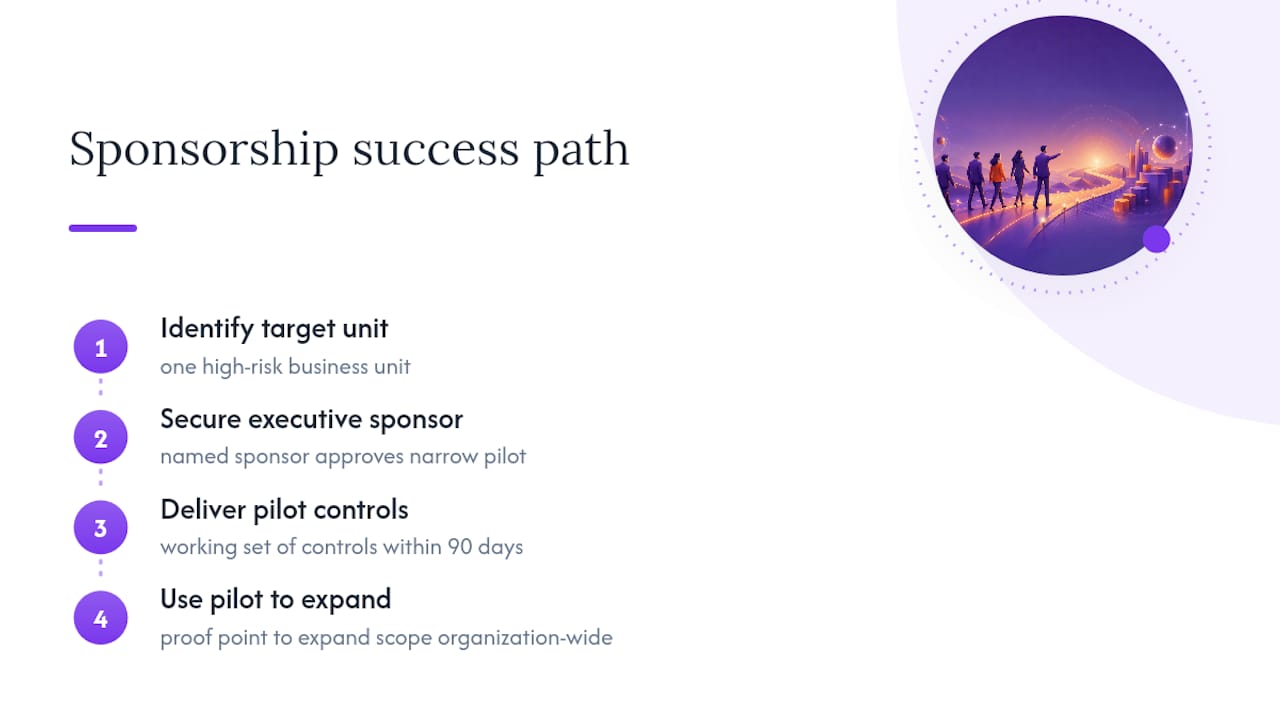
Ein typischer früher Erfolg sieht so aus: Ein Compliance-Verantwortlicher identifiziert eine einzelne risikoreiche Geschäftseinheit, erhält von einem namentlichen Sponsor die Genehmigung für einen engen Pilot und liefert innerhalb von 90 Tagen ein funktionierendes Set an Controls in dieser Einheit. Dieser Pilot wird zum Beweispunkt, um den Umfang auf den Rest der Organisation auszuweiten, weil der Sponsor im nächsten Budgetzyklus auf ein konkretes Ergebnis verweisen kann – statt auf ein Versprechen.
Vergleichen Sie das mit Programmen, bei denen Sponsorship nur auf dem Papier existiert. Die Richtlinie wird einmal zu Beginn unterzeichnet und danach nie mehr referenziert. Management Reviews finden sporadisch statt – ohne Anwesenheitslisten, ohne zugewiesene Maßnahmen. Wenn das Stufe-2-Audit eintrifft, erzählt die Dokumentation eine Geschichte von Führungsbeteiligung, die kein Ranghöherer im Interview-Raum tatsächlich bestätigen kann. Diese Lücke zwischen behauptetem und nachgewiesenem Commitment ist genau das, worauf ein guter Auditor trainiert ist zu achten.
Typische Fallstricke und schnelle Erfolge für Implementierer
Drei Fehler sind für die meisten ins Stocken geratenen Sponsorships verantwortlich: kein namentlicher Sponsor (nur abstraktes „Führungsunterstützung"), kein fester Management-Review-Rhythmus und mündlich getroffene Entscheidungen ohne schriftliche Dokumentation. Jeder einzelne davon wird früher oder später als Audit-Feststellung auftauchen.
Beheben Sie sie in den ersten 60 Tagen. Benennen Sie einen konkreten Sponsor mit Titel und Name, holen Sie eine Unterschrift der Führungsebene auf der Sicherheitsrichtlinie ein und terminieren Sie das erste Management Review, bevor Sie dazu aufgefordert werden. Als Einstiegsmetrik verfolgen Sie den Prozentsatz kritischer Controls mit einem namentlichen Behebungsverantwortlichen und einem Zieldatum. Das ist eine einfache Kennzahl, und sie legt Rechenschaftslücken schneller offen als fast alles andere, was Sie im ersten Quartal messen könnten.
— Martin
ISMS Calculator: Sponsorship-Anfragen in Zahlen verwandeln
Die meisten Sponsorship-Gespräche scheitern an Unkonkretheit, nicht an Widerstand. Führungskräfte lehnen ISO 27001 selten direkt ab. Sie zögern, wenn die Anfrage keine Zahl enthält. Der ISMS Calculator behebt das, indem er Unternehmensgröße, Branche und aktuellen Reifegrad in einen Bereitschaftswert, einen phasenweisen Gantt-Zeitplan und eine Budgetspanne umwandelt, die Sie einem Sponsor vorlegen können – ohne Unschärfen.

Führen Sie die kostenlose 2-Minuten-Bereitschaftsprüfung vor Ihrem nächsten Executive-Briefing durch. Sie erzeugt sofort eine Zusammenfassung, die Sie als PDF speichern und direkt an Ihre Sponsorship-Anfrage anhängen können – und der Führungskraft etwas Konkretes zum Genehmigen gibt, statt einer offenen Zusage. Wenn Sie vor diesem Meeting einen tieferen, gespeicherten Vergleich über mehrere Umfangsoptionen wünschen, führt die vollständige Bereitschaftsbewertung detaillierter durch die vier Annex A-Kontrollthemen und ermöglicht es Ihnen, Schätzungen zu speichern und nebeneinander zu vergleichen.
Quellen
- Fünf Wege, wie ISO 27001-Zertifizierung ein strategisches Asset sein kann — Smithers (2026)
- ISO 27001 Abschnitt 5.1: Führung und Commitment erklärt — URM Consulting
FAQ
Ist die ISO 27001-Zertifizierung schwer zu erlangen?
Mit der richtigen Vorbereitung ist sie handhabbar, aber schwaches Executive Sponsorship ist einer der häufigsten Gründe, warum Programme ins Stocken geraten oder beim ersten Auditversuch scheitern. Organisationen mit einem namentlichen Sponsor, dokumentierten Management Reviews und genehmigtem Budget durchlaufen die Zertifizierung in der Regel deutlich reibungsloser als solche, die sich allein auf die IT verlassen.
Was kostet eine ISO 27001-Zertifizierung?
Die Kosten variieren erheblich je nach Unternehmensgröße, Umfang, Branche und aktuellem Sicherheitsreifegrad – es gibt daher keine einheitliche Zahl. Tools wie der ISMS Calculator erstellen anhand dieser spezifischen Faktoren eine maßgeschneiderte Budgetspanne statt einer generischen Schätzung.
Wer kann eine ISO 27001-Zertifizierung erhalten?
Jede Organisation, unabhängig von Größe oder Branche, kann eine ISO 27001-Zertifizierung anstreben, da der Standard für jedes Informationssicherheits-Managementsystem gilt. Was variiert, ist der Umfang – also welche Systeme, Teams und Prozesse unter das zertifizierte ISMS fallen.
Ist die ISO 27001-Zertifizierung kostenlos?
Nein. Die Zertifizierung selbst umfasst Auditorenhonorare, internen Ressourceneinsatz und häufig auch Kosten für Berater oder Tools – wobei eine Bereitschaftsprüfung wie die kostenlose 2-Minuten-Selbstbewertung nichts kostet und hilft einzuschätzen, was der gesamte Prozess erfordern wird.
Welche Rolle spielt die Führungsebene bei der ISO 27001-Implementierung?
Der Executive Sponsor genehmigt Budgets, nimmt an Management Reviews teil, unterzeichnet die Sicherheitsrichtlinie und beseitigt organisatorische Hindernisse – er fungiert als verantwortlicher Entscheidungsträger, nicht als technischer Mitwirkender.