Die meisten Organisationen benötigen 6 bis 12 Monate und rund 288 bis 481 Personentage, um die ISO/IEC 27001-Zertifizierung zu erreichen – ein schlankes, Cloud-natives Team kann jedoch in 3 bis 4 Monaten fertig sein, während ein Unternehmen mit mehreren Standorten auch 18 Monate überschreiten kann. Der Geltungsbereich ist dabei der wichtigste Hebel: Je enger die Grenzen des zu zertifizierenden Bereichs gezogen werden, desto geringer ist der nachgelagerte Aufwand. Bevor Sie ein Budget oder einen Vorstandstermin festlegen, führen Sie eine Gap-Analyse oder einen kostenlosen Readiness-Check durch, um den tatsächlichen Stand Ihrer Organisation zu ermitteln.
TL;DR:
- Kleinere, Cloud-native Unternehmen mit engem Geltungsbereich können die ISO 27001-Zertifizierung in drei bis vier Monaten mit rund 150 bis 250 Personentagen erreichen.
- Die meisten mittelgroßen Organisationen benötigen sechs bis zwölf Monate und etwa 288 bis 481 Personentage, abhängig von Komplexität und vorhandenen Kontrollen.
- Verlängerte Zeitrahmen von mehr als zwölf Monaten entstehen häufig durch regulatorische Anforderungen, Mehrstandardbetrieb oder einen breiten Geltungsbereich mit zahlreichen Stakeholdern.
- Investitionen in eine frühzeitige Eingrenzung des Geltungsbereichs, parallele Arbeitsstränge und proaktive Nachweiserhebung können die Projektdauer erheblich verkürzen.
- Bei der Budgetplanung sollten interne Personalkosten, externe Beraterhonorare, Zertifizierungsgebühren und laufende Toolkosten berücksichtigt werden; der interne Aufwand beläuft sich typischerweise auf über 300 Personentage.
Inhaltsverzeichnis
- Wie lange dauert die ISO 27001-Implementierung wirklich?
- Was kostet jede Implementierungsphase tatsächlich an Aufwand?
- Wer erledigt die Arbeit: Rollen und Zeitplanung
- Was verlängert oder verkürzt die ISO 27001-Implementierung?
- Musterzeitpläne nach Organisationsgröße
- Was kostet die ISO 27001-Implementierung budgetmäßig?
- Warum verzögern sich ISO 27001-Projekte?
- Wie wird aus einer Grobschätzung ein konkreter Plan?
- Was ich bei jedem ISO 27001-Projekt zuerst priorisieren würde
- Eine Schätzung, die zu Ihrer Organisation passt – kein generischer Richtwert
- Wo Sie diese Zahlen selbst verifizieren können
- Quellen
- FAQ
Wie lange dauert die ISO 27001-Implementierung wirklich?
Zeitrahmen gruppieren sich in drei Bereiche, und der Unterschied zwischen ihnen ergibt sich aus der organisatorischen Komplexität – nicht aus Einsatz oder Willenskraft.
Fast Track (3 bis 4 Monate). Kleine, Cloud-native Unternehmen mit modernen Tools und ohne Legacy-Infrastruktur können schnell voranschreiten. Rechnen Sie mit insgesamt rund 150 bis 250 Personentagen, konzentriert auf ein kleines Kernteam, das nahezu Vollzeit am Projekt arbeitet.
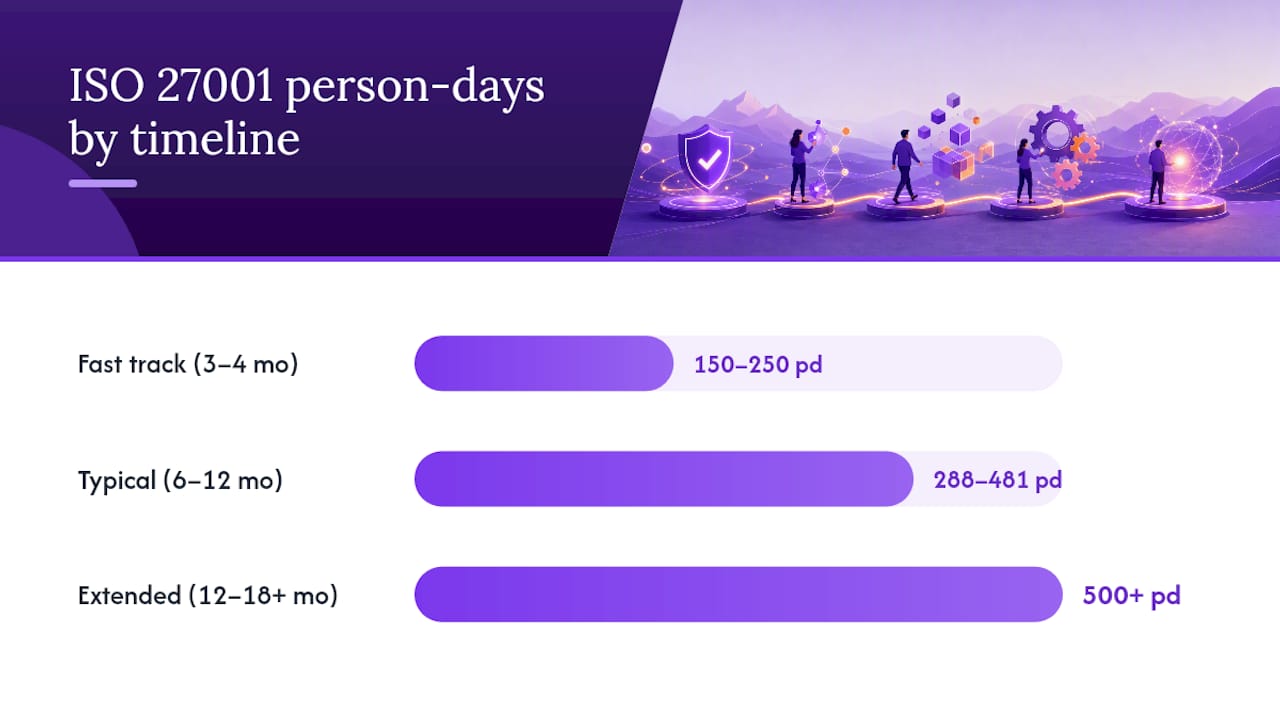
Typischer Bereich (6 bis 12 Monate). Hier landen die meisten mittelgroßen Organisationen, und dies deckt sich mit dem, was Branchenumfragen als Standardzeitraum ausweisen. Die Gesamtzahl der Personentage in diesem Bereich liegt laut aktivitätsbasierten Schätzungen aus Implementierungsleitfäden generell zwischen 288 und 481 – verteilt auf ein Projektteam, nicht auf eine oder zwei Personen.
Verlängerter Zeitrahmen (12 bis 18+ Monate). Regulierte Branchen, Organisationen mit mehreren Standorten oder Unternehmen, die ISO 27001 mit anderen Frameworks (SOC 2, HIPAA, PCI DSS) kombinieren, benötigen regelmäßig länger. Die Personentage steigen dabei ebenfalls, oft auf über 500, da jede Maßnahme die Freigabe durch mehr Stakeholder erfordert und Nachweise aus mehr Umgebungen gesammelt werden müssen.
Schnellreferenz: Ein 2-Personen-Startup und ein Logistikunternehmen mit 2.000 Mitarbeitenden lösen nicht dasselbe Problem, auch wenn sie dasselbe Zertifikat anstreben. Der Standard skaliert den Aufwand nicht linear mit der Mitarbeiterzahl, sondern mit der Anzahl der Systeme, Datenflüsse und Drittparteien innerhalb des Geltungsbereichs.
Einige Faktoren verkürzen den Kalender, ohne den internen Aufwand wesentlich zu reduzieren:
- Risikobeurteilung und Dokumentationserstellung parallel statt sequenziell durchführen
- Vorgefertigte Richtlinienvorlagen verwenden statt jedes Dokument von Grund auf zu schreiben
- Einen Berater für Projektmanagement und Gap-Closure-Planung hinzuziehen
- Einen engeren initialen Geltungsbereich wählen und die Zertifizierung später erweitern
Dieser letzte Punkt ist wichtiger, als viele erwarten. Paralleles Arbeiten und Vorlagen verkürzen die Kalenderzeit, reduzieren die internen Personentage aber kaum. Jemand muss trotzdem jede Richtlinie prüfen, jede Maßnahme genehmigen und jeden Interview-Termin wahrnehmen. Eine Komprimierung des Zeitplans bedeutet vor allem, dass die Arbeit zeitlich enger getaktet wird – nicht dass weniger davon anfällt.
Was kostet jede Implementierungsphase tatsächlich an Aufwand?
Die Aufteilung des Projekts in Phasen macht aus einem vagen „6 bis 12 Monate" etwas, das sich tatsächlich besetzen und budgetieren lässt. Die aktivitätsbasierten Schätzungen aus Messerners Implementierungsleitfaden beziffern die anfängliche Implementierung auf insgesamt rund 288 bis 481 Personentage, während die laufende jährliche Pflege weitere 173 bis 282 erfordert. Nachfolgend ist aufgeführt, wie sich dies auf die vier Phasen verteilt, die die meisten Projekte durchlaufen.
Planung und Vorbereitung. Hier werden der Geltungsbereich definiert, die Gap-Analyse durchgeführt und die erste Fassung der Erklärung zur Anwendbarkeit (Statement of Applicability) erstellt. Das Überspringen oder Überstürzen dieser Phase ist der häufigste Grund, warum Projekte später das Budget überschreiten, da alle nachgelagerten Schätzungen von den hier getroffenen Entscheidungen abhängen.
- Die Definition des Geltungsbereichs und die Abstimmung mit Stakeholdern erfordern mehrere Personentage
- Die Gap-Analyse gegenüber den Annex A-Maßnahmen nimmt typischerweise mehrere Personentage in Anspruch
- Die erste Erstellung der Erklärung zur Anwendbarkeit und die Einrichtung der Risikobewertungsmethodik benötigen ausreichend Zeit
- Projektauftrag, Budgetgenehmigungsunterlagen und Kick-off erfordern Aufmerksamkeit über mehrere Personentage
Implementierung. Dies ist bei weitem die aufwändigste Phase, da sie sowohl technische Maßnahmen (Zugriffsverwaltung, Verschlüsselung, Protokollierung, Backup) als auch organisatorische (Richtlinien, Schulungen, HR-Onboarding-Änderungen, Lieferantenmanagement) umfasst.
- Die Implementierung und Konfiguration technischer Maßnahmen erfordert erheblichen Aufwand
- Die Dokumentation von Richtlinien und Verfahren beansprucht signifikante Personentage
- Die Umsetzung des Risikobehandlungsplans erfordert fokussierten Einsatz
- Mitarbeiterschulungen zum Sicherheitsbewusstsein und rollenspezifische Schulungen nehmen dedizierte Zeit in Anspruch
- Die Einrichtung des internen Auditprogramms und das erste interne Audit erfordern geplante Ressourcen
Zertifizierung. Sobald Dokumentation und Maßnahmen vorhanden sind, verlagert sich der Aufwand auf den Nachweis ihrer Wirksamkeit. Dazu gehören die Auswahl einer akkreditierten Zertifizierungsstelle, die Durchführung von Stage 1- und Stage 2-Audits sowie die Behebung etwaiger Befunde.
- Die Auswahl des Auditors und die Stage 1-Vorbereitung erfordern mehrere Personentage
- Das Stage 1-Audit (Dokumentenprüfung) dauert typischerweise einige Tage vor Ort oder remote
- Die Behebung von Stage 1-Befunden erfordert dedizierten Aufwand
- Das Stage 2-Audit (Verfahrensnachweis) umfasst mehrere Tage vor Ort
- Korrekturmaßnahmen und deren Abschluss nach dem Audit erfordern geplante Ressourcen
Der laufende Aufwand überrascht viele Planer, die zum ersten Mal damit konfrontiert werden. ISO 27001 ist kein einmaliges Projekt; jährliche Überwachungsaudits, Managementbewertungen und die laufende Kontrolle der Maßnahmen erfordern kontinuierlichen Aufwand, solange die Zertifizierung aufrechterhalten wird.
Wer erledigt die Arbeit: Rollen und Zeitplanung
Die oben genannten Personentage lasten nicht auf einer einzigen Person. Sie verteilen sich auf eine Mischung aus internem Personal und – bei den meisten Projekten – mindestens einer externen Partei.
Interne Rollen gliedern sich typischerweise wie folgt:
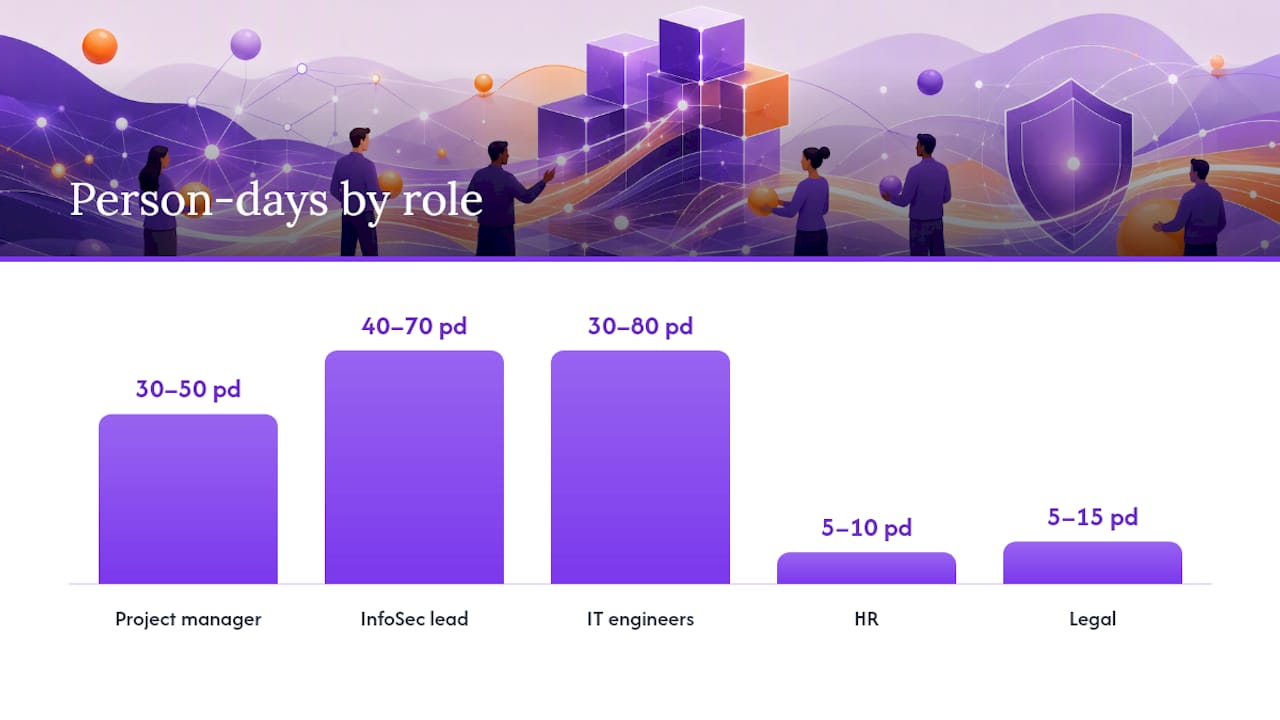
- Projektmanager oder ISO-Projektleiter: Verantwortet den Zeitplan, treibt die Nachweiserhebung voran und leitet Statusmeetings. Oft 30 bis 50 Personentage über das gesamte Projekt, häufig die größte einzelne interne Ressourcenzuweisung.
- Informationssicherheitsverantwortlicher oder CISO: Treibt Risikobewertung, Maßnahmengestaltung und technische Entscheidungen voran. In der Regel 40 bis 70 Personentage.
- IT- und Systemingenieure: Implementieren technische Maßnahmen wie Zugriffsprotokollierung, Backup-Verifizierung und Endpoint-Management. Der Aufwand variiert stark: von 30 bis 80 Personentage, je nachdem, inwieweit vorhandene Tools bereits die Anforderungen erfüllen.
- HR: Kümmert sich um Aktualisierungen der Onboarding-/Offboarding-Richtlinien und die Durchführung von Schulungen, typischerweise 5 bis 10 Personentage.
- Recht und Compliance: Prüft Lieferantenverträge und Datenverarbeitungsvereinbarungen, in der Regel 5 bis 15 Personentage.
Ein Berater kann Richtlinien schneller entwerfen und Lücken aufzeigen, die Auditoren entdecken werden – aber jemand innerhalb der Organisation muss die Umsetzung verantworten, Dokumente genehmigen und in Audit-Interviews Rede und Antwort stehen. Auditoren selbst leisten einen festen Zeitbeitrag. Stage 1 und Stage 2 zusammen dauern in der Regel 4 bis 8 Tage, abhängig von der Organisationsgröße.
Geteilte Zuständigkeiten sind der häufigste Grund, warum „6-Monats"-Projekte still und leise zu 14-Monats-Projekten werden.*
Personalbesetzungsmuster variieren je nach Größe. Kleinere Organisationen arbeiten oft mit einem dedizierten Projektverantwortlichen, der mehrere Rollen übernimmt, und einem Teilzeit-Berater. Mittelständische Unternehmen setzen zunehmend auf ein Fractional- oder Virtual-CISO-Modell, um Sicherheitsführung ohne Vollzeitanstellung zu erhalten – insbesondere für den ersten Zertifizierungszyklus. Größere Organisationen neigen dazu, ein kleines internes Team aufzubauen, das von einer Beratungsfirma für Gap-Analyse und Audit-Vorbereitung unterstützt wird, wobei ein Partner wie 121 Group's Sicherheits- und Datenberatung dabei hilft, interne Kapazitäten mit dem tatsächlichen Projektbedarf abzugleichen.
Was verlängert oder verkürzt die ISO 27001-Implementierung?
Eine Handvoll Variablen erklärt fast die gesamte Spanne zwischen einem 3-Monats-Projekt und einem 18-Monats-Projekt.
- Grenzen des Geltungsbereichs. Die Zertifizierung einer einzelnen Produktlinie oder Organisationseinheit statt des gesamten Unternehmens reduziert den Aufwand erheblich. Jedes zusätzliche System, jeder Standort oder jeder Datenfluss innerhalb des Geltungsbereichs bedeutet mehr zu implementierende Maßnahmen und mehr zu erhebende Nachweise.
- Bestehende Sicherheitslage. Ein Unternehmen, das bereits SSO, zentralisiertes Logging und verschlüsselte Backups betreibt, ist vor Projektbeginn schon halb fertig. Legacy-Infrastruktur mit fragmentierten Zugriffskontrollen hingegen bedeutet wochenlange Nachbesserungsarbeit.
- Abdeckung von Dritten und Lieferketten. Wenn Ihre Erklärung zur Anwendbarkeit das Lieferantenrisikomanagement für Dutzende von Zulieferern einschließt, sollten Sie mit realem Zeitaufwand für das Einholen von Sicherheitsfragebögen und Vertragsanpassungen rechnen.
- Regulatorische Überschneidungen. Die parallele Umsetzung von ISO 27001 neben HIPAA, PCI DSS oder GDPR-Verpflichtungen erfordert die Zuordnung überlappender Maßnahmen, die manche Auditoren explizit dokumentiert sehen möchten.
- Governance-Engpässe. Vorstandsgenehmigungszyklen und Change-Control-Prozesse, die Wochen statt Tage dauern, verlängern ein Projekt still und leise um Monate, obwohl es auf dem Papier schnell wirkt.
Prüfen Sie diese fünf Variablen frühzeitig. Sie sind für Ihren tatsächlichen Zeitplan relevanter als jeder generische Benchmark.
Musterzeitpläne nach Organisationsgröße
Diese drei Zeitpläne sind nicht universell, bilden aber gut ab, wie reale Projekte verlaufen, sobald Geltungsbereich und Ressourcen feststehen.
- Fast-Track KMU (3 bis 4 Monate). Wochen 1 bis 2: Geltungsbereichsdefinition und Gap-Analyse. Wochen 3 bis 6: parallele Richtlinienerstellung und Implementierung technischer Maßnahmen. Wochen 7 bis 10: internes Audit und Nachbesserung. Wochen 11 bis 14: Stage 1- und Stage 2-Audits direkt hintereinander. Dies funktioniert nur mit einem engen Geltungsbereich und einem Team, das bereits moderne Cloud-Tools einsetzt.
- Typisches KMU oder Mittelstand (6 bis 9 Monate). Monat 1: Scoping und Gap-Analyse. Monate 2 bis 4: Implementierung von Maßnahmen und Dokumentation, domänenweise sequenziell durchgeführt, um ein kleines Team nicht zu überlasten. Monat 5: internes Audit und Managementbewertung. Monat 6: Stage 1-Audit und Nachbesserung. Monate 7 bis 9: Stage 2-Audit und Zertifikatserteilung.
- Stufenweises Enterprise-Rollout (12 bis 18 Monate). Monate 1 bis 3: Pilotgeltungsbereich in einer Geschäftseinheit mit Erkenntnissicherung für den übergreifenden Rollout. Monate 4 bis 9: Ausweitung der Maßnahmen und Dokumentation auf den restlichen Geltungsbereich. Monate 10 bis 12: interne Audits in allen Einheiten und Konsolidierung der Nachweise. Monate 13 bis 15: Stage 1-Audit. Monate 16 bis 18: Stage 2-Audit und Zertifizierung.
Buchen Sie Ihr internes Audit und Ihren Stage 1-Termin frühzeitig, unabhängig davon, welchen Zeitplan Sie verfolgen. Ein fester Termin im Kalender hält Dokumentationsfristen davon ab, sich zu verschieben – wie Vorbereitungsleitfäden für die ISO 27001-Zertifizierung bestätigen. Für Technologie- und SaaS-Teams kann ein praxisorientierter Implementierungsleitfaden für Tech-Unternehmen helfen, diese generischen Phasen auf den tatsächlichen Tech-Stack zu übertragen.
Was kostet die ISO 27001-Implementierung budgetmäßig?
Personentage werden erst dann zu einer Budgetzahl, wenn ein Stundensatz damit verknüpft wird. Ein vollständig aufgeschlüsselter interner Stundensatz für Sicherheits- oder IT-Personal liegt je nach Rolle und Region typischerweise bei 75 bis 150 US-Dollar, was bedeutet, dass 300 Personentage internen Aufwands in absorbierte Personalkosten von 180.000 bis 360.000 US-Dollar übersetzt werden können – noch bevor externe Ausgaben anfallen.
Planen Sie in vier Budgetpositionen:
- Interner Personalaufwand. Der größte versteckte Kostenfaktor, da die Zeit angestellter Mitarbeiter selten als separate Budgetposition auftaucht, bis jemand sie berechnet.
- Beraterhonorare. Mandate reichen typischerweise von einigen tausend Euro für eine einfache Gap-Analyse-Unterstützung bis zu weit über 50.000 Euro für vollständiges Projektmanagement bei größeren Geltungsbereichen, je nachdem, welchen Teil der Implementierungsarbeit der Berater tatsächlich übernimmt statt nur zu empfehlen.
- Gebühren der Zertifizierungsstelle. Erstmalige Zertifizierungsaudits (Stage 1 plus Stage 2) kosten je nach Organisationsgröße häufig mehrere tausend bis mehrere zehntausend Euro, wobei jährliche Überwachungsaudits für die gesamte Laufzeit der Zertifizierung wiederkehrende Kosten verursachen.
- Tools. GRC-Plattformen, Schwachstellenscanner und Software zur Nachweiserfassung verursachen laufende Abonnementkosten – oft überschaubar im Vergleich zu Personalkosten, aber leicht in frühen Budgetentwürfen vergessen.
Ob Organisationen die Implementierung intern umsetzen oder auf Berater setzen: Der gesamte interne Aufwand landet in einem ähnlichen Bereich, auch wenn die Kalenderlaufzeit abweicht. Gehen Sie daher nicht davon aus, dass ein Beraterauftrag den Bedarf an internen Stunden in Ihrem Budget eliminiert.
Warum verzögern sich ISO 27001-Projekte?
Die meisten Terminverzögerungen lassen sich auf eine kurze Liste von Wiederholungstätern zurückführen, und jeder hat eine recht direkte Lösung.
- Verzögerungen durch Gremien und Genehmigungsprozesse. Wochenlange Wartezeiten auf die Freigabe von Richtlinien oder Budgets blockieren alles Nachgelagerte. Legen Sie entscheidungsreife Unterlagen vor – also eine Zusammenfassung, eine Empfehlung und eine Frist – statt einer offen formulierten Bitte um Stellungnahme.
- Abweichungen mangels Nachweisen. Auditoren beanstanden Maßnahmen, die in der Richtlinie existieren, aber keinen Beleg für ihre tatsächliche Anwendung haben. Bauen Sie die Nachweiserhebung ab dem ersten Monat in wöchentliche Routinen ein, statt kurz vor Stage 2 sechs Monate Logs rekonstruieren zu müssen.
- Scope Creep. Das nachträgliche Hinzufügen „eines weiteren Systems" mitten im Projekt setzt die Gap-Analyse zurück und verschiebt den Zeitplan. Erwägen Sie stattdessen, zunächst einen engeren Geltungsbereich zu zertifizieren und diesen in einem späteren Zyklus zu erweitern.
- Personalfluktuation. Den ISO-Projektleiter auf halbem Weg zu verlieren, ist eines der schädlichsten Ereignisse, die ein Projekt verkraften muss. Dokumentieren Sie Entscheidungen und Maßnahmenzuständigkeiten laufend – nicht erst bei der Übergabe – damit ein Nachfolger nicht von null beginnen muss.
Praxistipp: Behandeln Sie die Nachweiserhebung wie eine wiederkehrende Kalenderaufgabe, nicht wie einen Sprint unmittelbar vor dem Audit. Screenshots, Zugriffsprotokolle und Besprechungsnotizen sind zehnmal mehr wert, wenn sie über den tatsächlichen Betrachtungszeitraum datiert sind, als wenn sie in der Woche vor Stage 2 erstellt werden.
Eine Checkliste häufiger Implementierungsfehler enthält weitere Fehlermuster, die es lohnt, vor der Finalisierung eines Projektplans zu prüfen.
Wie wird aus einer Grobschätzung ein konkreter Plan?
Eine generische Spanne von 6 bis 12 Monaten ist ein Ausgangspunkt, kein Plan. Um daraus etwas zu machen, das Sie der Führungsebene vorlegen können, brauchen Sie organisationsspezifische Eingaben – und genau dafür ist ein Tool wie der ISO 27001 Cost Calculator konzipiert.
Der Rechner passt seine Personentage- und Kostenschätzung basierend auf drei Eingaben an, die wichtiger sind als jeder generische Benchmark: Ihre Unternehmensgröße, Ihre Branche und Ihre aktuelle Sicherheitsreife über die vier Annex A-Maßnahmenthemen. Ein Finanzdienstleistungsunternehmen mit ausgereiften Zugriffskontrollen erhält eine völlig andere Zahl als ein Healthcare-Startup ohne jegliche Grundlagen – selbst bei gleicher Mitarbeiterzahl.
Einige Möglichkeiten, dies in die Praxis umzusetzen:
- Führen Sie zuerst den kostenlosen 2-Minuten-Readiness-Check durch, um ein Richtungsgefühl für bestehende Lücken zu erhalten, bevor Sie sich auf eine vollständige Bewertung einlassen.
- Nutzen Sie die Reifegradbeurteilung über die vier Annex A-Maßnahmenthemen, um zu sehen, welche Kontrollfamilien den größten Nachholbedarf haben, statt jede Domäne pauschal als gleich rückständig zu behandeln.
- Exportieren Sie die resultierende Schätzung als anpassbares Gantt-Diagramm für einen Projektsponsor – so wird aus einem abstrakten Bereich ein terminierter Zeitplan.
- Vergleichen Sie Ihre Schätzung mit Referenzvergleichen, um zu prüfen, ob Ihr geplanter Zeitplan realistisch oder optimistisch ist.
- Speichern Sie mehrere Szenarien (enger Geltungsbereich vs. vollständiger Geltungsbereich, Eigenimplementierung vs. Beraterunterstützung) nebeneinander, bevor Sie sich für eines entscheiden.
Dieser letzte Punkt ist für Budgetgespräche am wichtigsten. Die Führungsebene hinterfragt selten eine einzelne Zahl so sehr wie eine Zahl ohne sichtbare Alternative.
Was ich bei jedem ISO 27001-Projekt zuerst priorisieren würde
Wenn ich alles oben Genannte auf drei Maßnahmen komprimieren müsste, wären es diese: Erstens den Geltungsbereich konsequent einengen – notfalls auf eine einzelne Pilotgeschäftseinheit –, bevor eine einzige Richtlinienvorlage angerührt wird. Jede Stunde, die in die Implementierung von Maßnahmen für Systeme geflossen ist, die gar nicht in den Geltungsbereich gehören, ist unwiederbringlich verloren. Zweitens die Nachweiserhebung vom ersten Tag an als wiederkehrende Aufgabe im Team-Kalender verankern und nicht als Pre-Audit-Sprint behandeln; Auditoren vertrauen datierten, inkrementellen Nachweisen weitaus mehr als einem Ordner, der in der Woche vor Stage 2 zusammengestellt wurde. Drittens den Stage 1-Termin buchen, sobald ein grober Implementierungszeitplan vorliegt – auch wenn es verfrüht erscheint. Ein Termin im Kalender hält ein Projekt mehr auf Kurs als jeder interne Druck oder gute Vorsätze. Das ist kein komplizierter Ratschlag. Es ist schlicht der Unterschied zwischen Projekten, die ihren Zielmonat treffen, und denen, die still und leise daran vorbeischlüpfen.
— Martin
Eine Schätzung, die zu Ihrer Organisation passt – kein generischer Richtwert
Jede Spanne in diesem Artikel ist ein Ausgangspunkt. Ihre tatsächliche Zahl hängt von Ihrem Geltungsbereich, Ihrer bestehenden Reife und Ihrer Branche ab – und genau das berechnet der ISO 27001 Cost Calculator in Echtzeit.

Statt zu schätzen, wo Ihre Organisation zwischen „Fast Track" und „verlängertem Zeitrahmen" liegt, lassen Sie Ihre Zahlen durch einen Rechner laufen, der nach Unternehmensgröße, Branche und Reife über die vier Annex A-Maßnahmenthemen adjustiert und Ihr Ergebnis dann mit echten Referenzvergleichen abgleicht. Wenn Sie einen strukturierten Einstieg suchen, führt das ISO 27001 Readiness Assessment durch eine vollständige Gap-Analyse. Wenn Sie zunächst einen groben Überblick bevorzugen, benötigt der kostenlose 2-Minuten-Check kaum Vorbereitungsaufwand. Mit diesen Tools können Sie Szenarien speichern und vergleichen sowie einen Gantt-artigen Plan exportieren, den Sie direkt einem Budget-Genehmiger vorlegen können. Starten Sie mit dem kostenlosen Check und entscheiden Sie dann, wie tief Ihr Projekt tatsächlich gehen muss.
Wo Sie diese Zahlen selbst verifizieren können
Der ISO/IEC 27001-Standard selbst bleibt die maßgebliche Referenz für Geltungsbereich, erforderliche Dokumentation und die Erklärung zur Anwendbarkeit. Für die Maßnahmenauswahl und Risikobeurteilungstechniken, die sich klar auf Annex A abbilden lassen, bietet das NIST Computer Security Resource Center praxisorientierte Anleitungen, die viele Implementierer ergänzend zum Standard nutzen. Für die aktivitätsbasierten Personentage-Aufschlüsselungen, auf die in diesem Artikel verwiesen wird, liefert der detaillierte Implementierungs- und Ressourcenplanungsleitfaden die zugrundeliegende Methodik.
Quellen
- ISO/IEC 27001 Informationssicherheitsstandard
- NIST Computer Security Resource Center
- ISMS-Implementierungsleitfaden gemäß ISO 27001 mit Aufwands- und Ressourcenplanung
FAQ
Wie implementiert man ISO 27001 Schritt für Schritt?
Die grundlegende Abfolge lautet: Geltungsbereichsdefinition, Gap-Analyse, Risikobeurteilung, Implementierung von Maßnahmen, Dokumentation und Erklärung zur Anwendbarkeit, internes Audit, Managementbewertung, dann Stage 1- und Stage 2-Zertifizierungsaudits. Eine Schritt-für-Schritt-Zertifizierungscheckliste schlüsselt jede Phase in konkrete Aufgaben auf, die Verantwortlichen zugewiesen werden können.
Wie lange dauert die Erlangung der ISO 27001-Zertifizierung?
Die meisten Organisationen benötigen 6 bis 12 Monate, basierend auf branchenweit gemeldeten Zeitrahmen, obwohl ein kleines Cloud-natives Team in 3 bis 4 Monaten fertig sein kann und ein großes reguliertes Unternehmen 18 Monate oder länger brauchen kann. Geltungsbereich und bestehende Sicherheitsreife erklären den größten Teil dieser Abweichung.
Gibt es eine ISO 27001-Prüfung?
Für die Organisation selbst gibt es keine Prüfung. Die Zertifizierung erfolgt durch das Bestehen von Stage 1- und Stage 2-Audits, die von einer akkreditierten Zertifizierungsstelle durchgeführt werden. Einzelpersonen können separate persönliche Zertifizierungen wie Lead Auditor oder Lead Implementer anstreben, diese sind jedoch von der Organisationszertifizierung zu unterscheiden.
Wie läuft der ISO 27001-Implementierungs- und Zertifizierungsprozess ab?
Er verläuft in zwei Audit-Stufen: Stage 1 prüft Ihre Dokumentation und Ihre Bereitschaft, und Stage 2 verifiziert, dass die Maßnahmen tatsächlich wie dokumentiert funktionieren – typischerweise durch Interviews und Nachweisüberprüfung. Das Bestehen beider Stufen führt zu einem Zertifikat mit dreijähriger Gültigkeit, wobei jährliche Überwachungsaudits zur Aufrechterhaltung erforderlich sind.
Wie viele Personentage erfordert die ISO 27001-Implementierung typischerweise?
Die Erstimplementierung umfasst üblicherweise 288 bis 481 Personentage über Planungs-, Implementierungs- und Zertifizierungsphasen, während die laufende jährliche Pflege weitere 173 bis 282 Personentage erfordert. Wenn Sie Ihre spezifischen Daten durch den ISO 27001 Cost Calculator laufen lassen, wird dieser Bereich auf Ihren tatsächlichen Geltungsbereich und Ihr Reifegrad eingegrenzt.