Die meisten Organisationen sollten im ersten Jahr mit 15.000 bis 50.000 US-Dollar planen, wobei schlanke Scopes gegen 10.000 US-Dollar tendieren und komplexe Umgebungen mit mehreren Standorten die 60.000-US-Dollar-Marke überschreiten können. Die größten Einflussfaktoren sind der Umfang des Anwendungsbereichs und die Unterschätzung interner Arbeitsstunden. Laufende Kosten nach der Zertifizierung belaufen sich in der Regel auf 5.000 bis 25.000 US-Dollar pro Jahr. Bevor eine konkrete Zahl festgelegt wird, empfiehlt sich eine Gap-Analyse oder der ISMS Calculator Readiness-Check, um diese Spannweiten in eine organisationsspezifische Zahl zu überführen.
Kurzfassung:
- Kleinere Organisationen mit klar abgegrenztem Scope können mit einem anfänglichen Aufwand von rund 10.000 US-Dollar rechnen, während komplexe Projekte mit mehreren Standorten häufig 60.000 US-Dollar übersteigen.
- Die größten Kostentreiber sind Scope-Komplexität, interne Mitarbeiterstunden und der Reifegrad der Informationssicherheit der Organisation vor Projektbeginn.
- Externe Kosten umfassen Gap-Analyse, Dokumentationsentwicklung, Tooling, Penetrationstests, Audits und Überwachungsaudits, die je nach Scope und Unternehmensgröße variieren.
- Interne Personalkosten werden häufig unterschätzt und können je nach investiertem Stundenaufwand zwischen 12.000 und 54.000 US-Dollar liegen; sie sollten ab Projektbeginn erfasst werden.
- Festpreisangebote, Verhandlungsgeschick und Automatisierungsplattformen helfen dabei, Kosten zu kontrollieren und Budgetüberschreitungen während der Implementierung zu vermeiden.
Inhaltsverzeichnis
- Was umfasst ein ISO 27001 Projektbudget tatsächlich?
- Was treibt die ISO 27001 Implementierungskosten nach oben oder unten?
- Eigenregie, Berater oder Plattform: Welcher Ansatz passt zum Budget?
- Wie lange dauert es und wann fallen die Kosten an?
- Wie budgetiert man Stunden, die das Team nicht erfasst?
- Wie sollte das Budgetierungsarbeitsblatt aussehen?
- Wie verhindert man Budgetüberschreitungen bei ISO 27001?
- Eigene Budgetvorlage mit Einzelposten erstellen
- Was sollte man der Finanzabteilung mitteilen, bevor die Zahl festgelegt wird?
- Ein maßgeschneidertes ISO 27001 Budget in zwei Minuten erstellen
- Woher stammen diese Zahlen?
- Quellen
Was umfasst ein ISO 27001 Projektbudget tatsächlich?
Ein ISO 27001 Projektbudget besteht im Wesentlichen aus acht oder neun separaten Posten und ist keine einmalige Pauschalgebühr. Einige davon sind einmalige Kosten, die mit der Erstzertifizierung verbunden sind. Andere fallen jährlich an, solange das Zertifikat gültig ist. Diese Posten einzeln aufzuschlüsseln ermöglicht es, eine belastbare Zahl zu ermitteln, anstatt zu raten.
Die Norm selbst. Eine lizenzierte Kopie von ISO/IEC 27001 und in den meisten Fällen auch ISO/IEC 27002 für die Implementierungshinweise zu den Maßnahmen ist erforderlich. Zusammen kosten diese rund 170 bis 300 US-Dollar – ein vernachlässigbarer Betrag im Vergleich zu allem anderen. Diesen Schritt zu überspringen bedeutet jedoch, dass das Team die Implementierung auf Basis von Zusammenfassungen Dritter statt der tatsächlichen Anforderungen durchführt.
Gap-Analyse. Dies ist eine formelle Bewertung, bei der die bestehenden Maßnahmen mit den 93 Maßnahmen aus Annex A verglichen werden. Je nach Scope ist mit 2.000 bis 10.000 US-Dollar zu rechnen. Es handelt sich um den wirkungsvollsten investierten Betrag, da er den tatsächlichen Umfang des Projekts aufzeigt, bevor ein größeres Budget zugesagt wird.
Dokumentation und Richtlinienentwicklung. Das Erstellen der ISMS-Richtlinien, des Risikoregisters, der Erklärung zur Anwendbarkeit (Statement of Applicability) und der Verfahren. Organisationen, die hierfür externe Unterstützung hinzuziehen, zahlen in der Regel 5.000 bis 20.000 US-Dollar; Organisationen, die dies intern erledigen, zahlen stattdessen mit Mitarbeiterstunden (mehr dazu weiter unten).
Tooling und technische Maßnahmen. Dies umfasst GRC-Software, Schwachstellenscans, Verschlüsselung, Zugriffsmanagement und Protokollierungsverbesserungen, die zur Schließung von Maßnahmenlücken erforderlich sind. Stark variabel, häufig 3.000 bis 25.000 US-Dollar je nach vorhandenem Technologie-Stack.
Penetrationstests. Die meisten Zertifizierungsstellen erwarten Nachweise über technische Tests. Ein Penetrationstest kostet 4.000 bis 15.000 US-Dollar, automatisierte Schwachstellenscans liegen näher bei 1.000 bis 5.000 US-Dollar jährlich.
Internes Audit. Eine verpflichtende ISMS-Komponente, die entweder von geschulten Mitarbeitern oder einem externen Auditor durchgeführt wird – in der Regel 2.000 bis 8.000 US-Dollar pro Zyklus.
Zertifizierungsaudits Stufe 1 und Stufe 2. Stufe 1 prüft die Dokumentationsreife (häufig 1 bis 2 Audittage); Stufe 2 überprüft die Wirksamkeit im Betrieb (in der Regel mehrere weitere Tage). Zusammengenommen benötigt ein mittelgroßes Unternehmen häufig 8 bis 12 Audittage, wobei die Gebühren der Zertifizierungsstelle für beide Stufen im Bereich von 12.000 bis 22.000 US-Dollar liegen.
Überwachungsaudits. Jährliche Überprüfungen während des dreijährigen Zertifizierungszyklus, in der Regel 3.000 bis 8.000 US-Dollar pro Besuch.
Häufige Zusatzposten, die Teams unvorbereitet treffen: ein fraktioniertes vCISO-Retainer für laufende Überwachung, zusätzliche Stichprobengebühren für Organisationen mit mehreren Standorten sowie Sanierungsaufwand, falls die Gap-Analyse erhebliche Maßnahmenlücken aufdeckt, die vor Stufe 1 behoben werden müssen.
Was treibt die ISO 27001 Implementierungskosten nach oben oder unten?
Zwei Organisationen mit derselben Mitarbeiterzahl können sehr unterschiedliche Beträge aufwenden. Die Differenz lässt sich fast immer auf vier Variablen zurückführen.
- Mitarbeiterzahl. Zertifizierungsstellen skalieren die Audittage entsprechend der Mitarbeiterzahl, da mehr Personen mehr zu prüfende Nachweise und mehr Interviews bedeuten. Ein 20-köpfiges Unternehmen benötigt möglicherweise 5 bis 6 Audittage; ein 200-köpfiges Unternehmen möglicherweise 12 oder mehr.
- Scope-Komplexität. Jedes zusätzliche System, jeder weitere Bürostandort, jede Cloud-Umgebung oder jeder kritische Lieferant erweitert die Auditgrenze. Ein SaaS-Unternehmen mit einem einzigen Standort und drei Kernsystemen lässt sich schneller auditieren als ein Hersteller mit fünf Standorten und veralteter On-Premise-Infrastruktur.
- Sicherheitsreifegrad zu Projektbeginn. Ein Programm, das Maßnahmen von Grund auf aufbaut, kostet sowohl an Stunden als auch an Beraterhonoraren deutlich mehr als ein reifes Programm, das bereits Zugriffsüberprüfungen, Patch-Zyklen und Incident-Logging implementiert hat.
- Zertifizierungsstelle und Stichprobenansatz. Unterschiedliche akkreditierte Zertifizierungsstellen bieten verschiedene Tagessätze an und wenden unterschiedliche Stichprobenmethoden für Organisationen mit mehreren Standorten an. Daher ist das Einholen von zwei oder drei Angeboten vor der Beauftragung ebenso wichtig wie die Scope-Definition selbst.
Eigenregie, Berater oder Plattform: Welcher Ansatz passt zum Budget?
Jeder Implementierungsweg für ISO 27001 tauscht externe Ausgaben gegen interne Stunden aus. Es gibt keine kostenfreie Option, nur die Wahl, wo die Kosten anfallen.
- Eigenregie (intern geführt). Das Team baut das ISMS unter Nutzung der Norm, kostenloser Leitfäden und interner Arbeitskraft auf. Die externen Ausgaben bleiben gering – oft nur Auditgebühren und Normlizenzkosten – aber der interne Stundenaufwand beläuft sich projektübergreifend auf 200 bis 600 Stunden. Dies funktioniert, wenn ein sicherheitserfahrenes Teammitglied mit ausreichend Kapazität vorhanden ist, und scheitert, wenn diese Person gleichzeitig eine andere Vollzeitaufgabe wahrnimmt.
- Beratergeführt. Ein externer ISO 27001 Berater führt die Gap-Analyse durch, erstellt die Dokumentation und begleitet das Team durch die Implementierung. Vollständige Engagements für KMU kosten in der Regel 15.000 bis 50.000 US-Dollar, manchmal abgerechnet mit 150 bis 300 US-Dollar pro Stunde. Dies bietet Geschwindigkeit und Audit-Readiness-Sicherheit – zu dem Preis einer höheren Rechnung.
- Plattformgestützt. GRC- und Compliance-Automatisierungsplattformen übernehmen die Nachweiserhebung, Richtlinienvorlagen und Maßnahmenverfolgung über Abonnementpreise – häufig 7.000 bis 30.000 US-Dollar pro Jahr. Dies verkürzt Zeitpläne und reduziert die internen Stunden, die andernfalls für die manuelle Nachweiserhebung aufgewendet werden müssten, obwohl es selten den Bedarf an einer Person mit Normkenntnissen vollständig beseitigt.
Erfahrene Teams entscheiden sich meist für einen hybriden Ansatz: Plattformautomatisierung für Nachweise und Tracking, einen Berater für Gap-Analyse und Audit-Coaching sowie interne Mitarbeiter für die Richtlinienarbeit, die nur sie kontextgerecht gestalten können. Wenn die Organisation Cloud-nativ ist, vermeidet man durch die Ausrichtung des Toolings auf den tatsächlichen Tech-Stack vor der Ansatzauswahl, für nicht benötigte Funktionen zu zahlen.
Wie lange dauert es und wann fallen die Kosten an?
Ein komprimierter 3-Monats-Zeitplan ist für sehr kleine, reife Organisationen möglich, aber 6 bis 9 Monate sind die realistische Spanne für die meisten KMU, und komplexe oder mehrstanörtige Scopes dauern regelmäßig 9 bis 12 Monate oder länger.
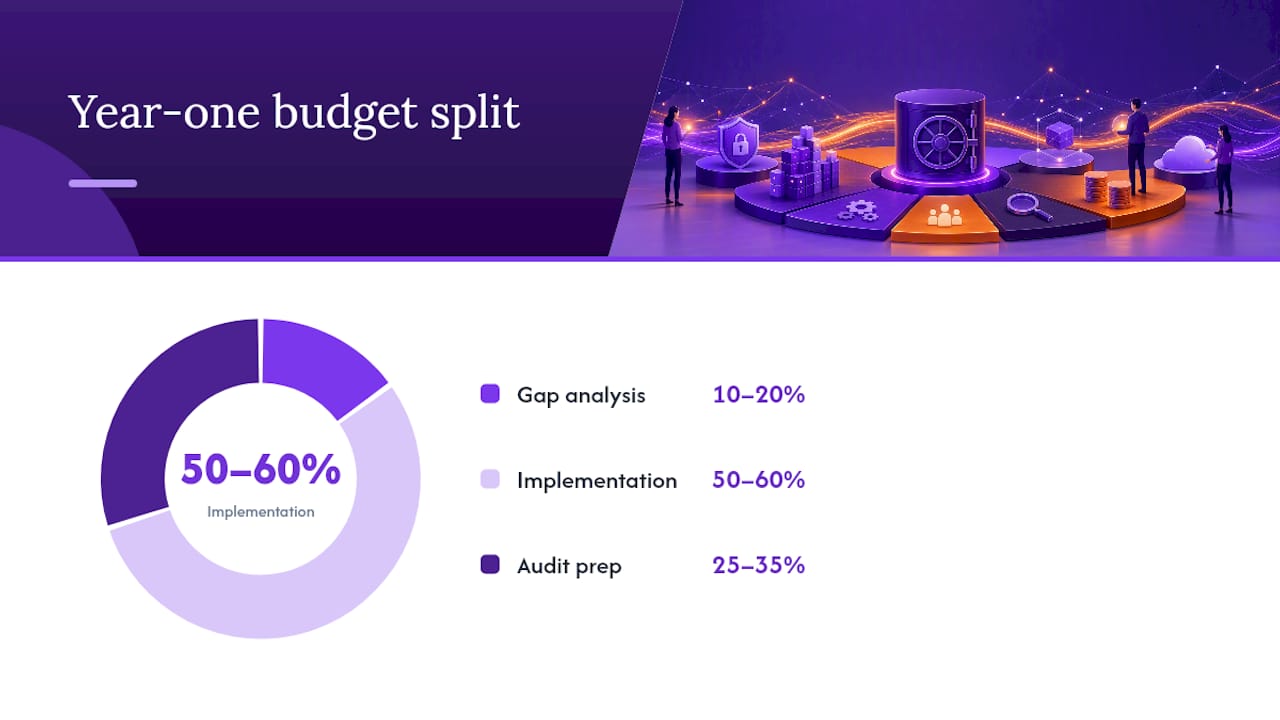
Die Ausgaben verteilen sich nicht gleichmäßig über diesen Zeitraum. Eine grobe phasenbasierte Aufschlüsselung des Budgets im ersten Jahr sieht folgendermaßen aus:
- Gap-Analyse und Onboarding (Monat 1 bis 2): 10 bis 20 % des Jahresbudgets.
- Implementierung, Maßnahmen und Dokumentation (Monat 2 bis 6): 50 bis 60 % des Jahresbudgets – die aufwändigste Phase sowohl für Beraterhonorare als auch für interne Stunden.
- Auditvorbereitung und Zertifizierung (Monat 6 bis 9): 25 bis 35 % des Jahresbudgets, einschließlich internem Audit, Nachbesserungsmaßnahmen sowie Stufe-1/Stufe-2-Gebühren.
Eine Verdichtung des Zeitplans verkleinert nicht das Gesamtbudget, sondern konzentriert es. Eine Beschleunigung der Implementierung auf drei Monate bedeutet in der Regel, dass Premium-Beraterhonorare anfallen und Penetrationstests sowie Audits hintereinander statt zeitlich versetzt stattfinden – was den Spitzenkapitalbedarf erhöht, selbst wenn das Gesamtbudget ähnlich bleibt.
Wie budgetiert man Stunden, die das Team nicht erfasst?
Interne Personalkosten sind der Posten, den Sicherheitsverantwortliche am häufigsten unterschätzen, und sie sind in der Regel der Grund, warum Budgets die Prognosen überschreiten. Die Lösung ist eine einfache Umrechnung: Geschätzte Gesamtstunden multipliziert mit einem gemischten Stundensatz über alle beteiligten Rollen hinweg ergibt die internen Kosten.
Praktikerdaten beziffern den internen Implementierungsaufwand auf 200 bis 600 Stunden, verteilt auf Sicherheitsmitarbeiter, IT, HR und Abteilungsleiter, die für Nachweise und Interviews hinzugezogen werden. Bei einem gemischten Satz von 60 bis 90 US-Dollar pro Stunde – unter Berücksichtigung von Führungszeit – entspricht das 12.000 bis 54.000 US-Dollar an Personalkosten, die nie auf einer Lieferantenrechnung erscheinen, aber definitiv als entgangene Produktivität andernorts spürbar werden.
Die größten Zeitfresser sind vorhersehbar:
- Erstellen von Richtlinien und Verfahren.
- Nachweiserhebung und Dokumentation für jede Maßnahme.
- Nachbesserungsarbeiten, die im Rahmen der Gap-Analyse identifiziert wurden.
- Besprechungszeit im Rahmen von Stakeholder-Interviews und Reviewzyklen.
Praxistipp: Die Stunden von Woche eins an in einem gemeinsamen Log erfassen, auch wenn es nur grob ist. Die meisten Teams erkennen erst im Nachhinein, wie viel Zeit ISO 27001 in Anspruch genommen hat – wenn es zu spät ist, den Scope nachzuverhandeln oder mehr Ressourcen anzufordern.
Dieser Posten lässt sich durch Richtlinienvorlagen statt Neuerstellung, Automatisierung der Nachweiserhebung, gezielte Schulungen damit weniger Personen durch die Norm geführt werden müssen, sowie durch kurzfristige Vertragsmitarbeiterunterstützung speziell während des Dokumentations-Sprints reduzieren. Keiner dieser Ansätze eliminiert die Stunden vollständig, aber jeder reduziert den Gesamtaufwand spürbar.
Wie sollte das Budgetierungsarbeitsblatt aussehen?
Nachfolgend ein Ausgangsarbeitsblatt, das in eine Tabellenkalkulation kopiert und an den tatsächlichen Scope angepasst werden kann. Die Niedrigspalte gilt für ein schlankes KMU mit einem Standort und hohem Sicherheitsreifegrad; „Typisch" steht für eine Standard-Mid-Market-Implementierung; „Hoch" für Unternehmen, mehrstanörtige Umgebungen oder niedrigen Ausgangsreifegrad.
Die Reserveposition sollte entsprechend der Konfidenz in die jeweiligen Eingaben angepasst werden – Modellreferenzwerte verdienen eine breitere Marge als ein vorliegendes unterzeichnetes Angebot. Wenn ein Posten für die Organisation nicht relevant ist, sollte er auf null gesetzt statt gelöscht werden, damit die Finanzabteilung sehen kann, was berücksichtigt und ausgeschlossen wurde.
Wie verhindert man Budgetüberschreitungen bei ISO 27001?
Kostenkontrolle bei einem ISO 27001 Projekt findet am Verhandlungstisch statt, nicht nachdem die Rechnung eingegangen ist.
- Bei Zertifizierungsstellen auf einen klar definierten Stichprobenansatz bei mehreren Standorten bestehen; weniger geprüfte Standorte bedeuten weniger abrechenbare Audittage.
- Von Beratungsunternehmen Festpreisangebote mit Tageslimits und benannten Liefergegenständen verlangen, anstatt offener Stundenschätzungen.
- Plattformautomatisierung gezielt einsetzen, um die wiederkehrenden internen Stunden zu reduzieren, die Überwachungsaudits jährlich erfordern.
- Schriftliche Preise für die Überwachungsaudits der Folgejahre vorab einholen, nicht nur das initiale Zertifizierungsangebot.
Praxistipp: Jedes Angebot, das nur die Zahl des ersten Jahres nennt und zu den Überwachungsauditpreisen schweigt, ist ein Warnsignal. Ebenso eine vage Scope-Beschreibung, keine Aufschlüsselung der Auditorentage oder Stundenabrechnung ohne Deckelung. Häufige Budgetierungsfehler wiederholen sich projektübergreifend, was es leicht macht, vor der Unterzeichnung danach zu screenen. Eine kurze Sicherheitsüberprüfung durch einen Partner wie Cost Beacon kann zudem Technologieausgaben identifizieren, die ansonsten standardmäßig ins ISO-Budget einfließen würden.
Eigene Budgetvorlage mit Einzelposten erstellen
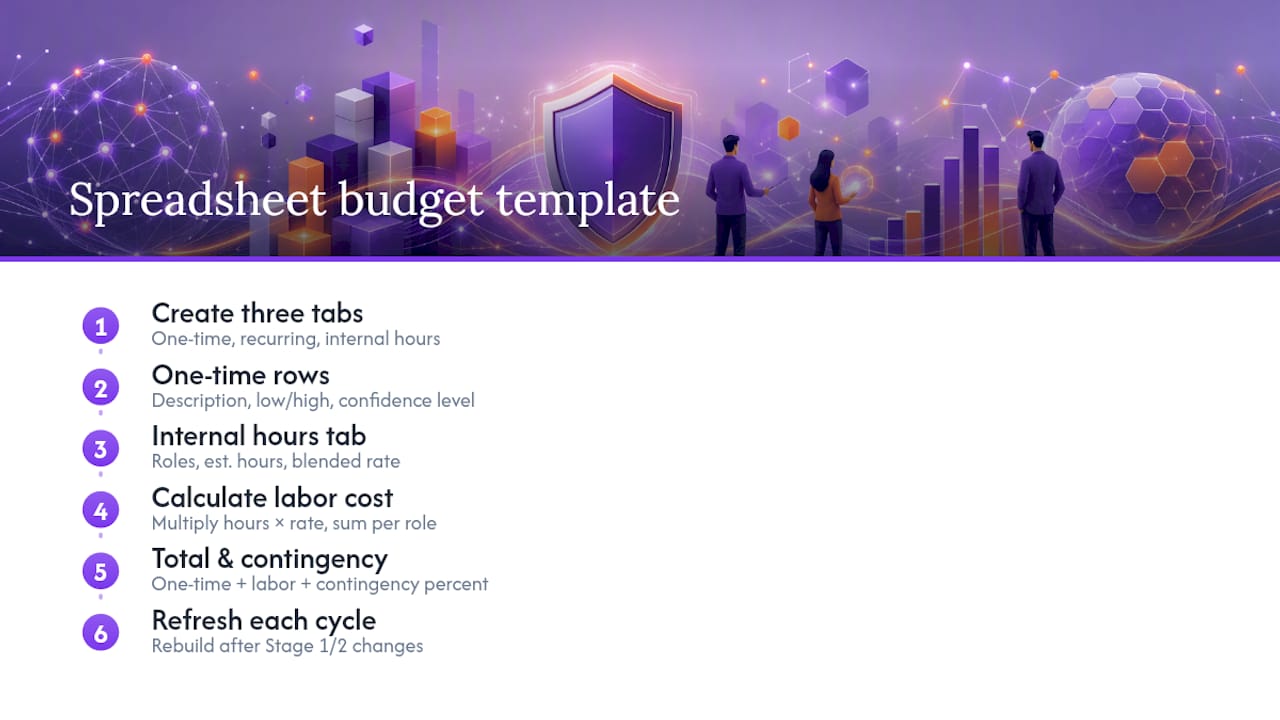
Als Ausgangspunkt dienen drei Tabellenblätter: einmalige Kosten, laufende Kosten und interne Stunden. Jede einmalige Zeile benötigt vier Spalten: Beschreibung, untere Schätzung, obere Schätzung und Konfidenzniveau. Das Konfidenzniveau ist wichtiger, als es oft wahrgenommen wird. Ein vorliegendes Angebot verdient eine enge Spanne; ein aus einem Leitfaden entnommener Richtwert verdient eine breitere – häufig minus 25 % bis plus 75 %, bis eine tatsächliche Zahl vorliegt.
Im Tabellenblatt für interne Stunden jede beteiligte Rolle (Sicherheitsverantwortlicher, IT-Administrator, HR, Abteilungsleiter) mit geschätzten Stunden pro Rolle und einem gemischten Stundensatz pro Rolle auflisten. Multiplizieren und summieren ergibt die gesamten Personalkosten. Dieses Tabellenblatt wird in den meisten Vorlagen ausgelassen – und ist dasjenige, das vor bösen Überraschungen mitten im Projekt schützt.
Eine Formelzeile, die einmalige Kosten plus interne Stunden umgerechnet in Geldbeträge plus einen Reserveprozentsatz summiert, liefert die Zahl, die tatsächlich der Finanzabteilung präsentiert wird. Diese Vorlage sollte für jeden Zertifizierungszyklus neu erstellt statt die ursprüngliche wiederverwendet werden, da sich Reifegrad und Scope nach der ersten Stufe 1 und Stufe 2 verändert haben.
Was sollte man der Finanzabteilung mitteilen, bevor die Zahl festgelegt wird?
Ein praktikables Pitch gegenüber dem CFO klingt so: „ISO 27001 kostet im ersten Jahr X und danach jährlich Y, hauptsächlich getrieben durch Scope und interne Stunden; eine Gap-Analyse für 2.000 bis 10.000 US-Dollar wird diese Schätzung präzisieren, bevor wir uns festlegen." Zertifizierungszeit, Anteil operativer Maßnahmen und projizierte Überwachungsauditkosten als Kern-KPIs tracken und die Gap-Analyse genehmigen lassen, bevor eine verbindliche Zahl präsentiert wird.
— Martin
Ein maßgeschneidertes ISO 27001 Budget in zwei Minuten erstellen
Jede Spanne in diesem Artikel ist ein Ausgangspunkt, keine individuelle Zahl. Der tatsächliche Wert hängt von Mitarbeiterzahl, Scope, Branche und dem aktuellen Reifegrad der vorhandenen Maßnahmen ab – genau das, was ein allgemeiner Budgetleitfaden nicht liefern kann. Ein Echtzeit-Kalkulator kann diese Lücke schließen: Nach Eingabe von Unternehmensgröße, Branche und Sicherheitsreifegrad generiert er eine maßgeschneiderte Kosten- und Aufwandsschätzung im Vergleich mit einer transparenten Modellreferenz.

Über die Schätzung hinaus umfassen die Funktionen häufig eine Reifegradbewertung über alle vier Maßnahmenthemen der ISO/IEC 27001:2022, ein anpassbares Gantt-Diagramm für die Phasenplanung der Implementierung sowie die Möglichkeit, mehrere Budgetszenarien zu speichern und zu vergleichen, bevor sie der Finanzabteilung präsentiert werden. Wer noch eine Gap-Analyse vorbereitet, kann mit dem kostenlosen ISO 27001 Readiness Assessment beginnen – einem Zwei-Minuten-Check, der die Spannweiten dieses Artikels in organisationsspezifische Zahlen überführt.
Woher stammen diese Zahlen?
- ISOs Zertifizierungsseite bestätigt, dass Audits von unabhängigen, akkreditierten Zertifizierungsstellen durchgeführt werden, weshalb die Preise je Anbieter variieren, anstatt einem festen ISO-Preisblatt zu folgen.
- Die Aufschlüsselung der ISO 27001 Zertifizierungskosten lieferte den Großteil der verwendeten Kostenbereiche für die Kostenaufstellung, das Arbeitsblatt und die Implementierungsansatzabschnitte.
- Das Budgetierungs-Whitepaper der 27001Academy begründete die Methode zur Umrechnung interner Stunden und den Konfidenzniveau-Ansatz im Arbeitsblatt-Template.
Quellen
- ISO 27001 Certification Cost in 2026: Full Breakdown
- How to Budget an ISO 27001 Implementation Project
- Certification — ISO