Ein klar abgegrenzter, dokumentierter Anwendungsbereich in Kombination mit einer formalen Scope-Change-Control ist der schnellste Weg, ISO 27001 Scope Creep zu verhindern und Ihr Zertifizierungsprojekt im Zeitplan zu halten. Wenn Sie beobachten, dass die Grenzen Ihres ISMS jedes Mal weiter wachsen, sobald jemand ein neues SaaS-Tool oder eine neue Geschäftseinheit hinzufügt, ist die Lösung nicht mehr Meetings. Die Lösung ist ein schriftliches Scoping-Statement, das ein Auditor in zehn Minuten nachvollziehen kann – gestützt durch einen Prozess, der jede Erweiterung durch ein definiertes Gate führt statt durch eine Flurgespräch.
Zwei Maßnahmen für diese Woche:
- Führen Sie einen Scoping-Workshop mit IT, Recht und den Leitern der Geschäftseinheiten durch, und erstellen Sie noch während des Meetings einen Entwurf des Scoping-Statements.
- Halten Sie jeden Ausschluss schriftlich fest – mit einer einzeiligen Begründung, warum er ausgeschlossen ist und wie die Schnittstelle dazu kontrolliert wird.
Praxis-Tipp: Bringen Sie Ihr Risikoregister zum Scoping-Workshop mit – nicht erst danach. Anwendungsbereich und Risikobewertung sollten gemeinsam verhandelt werden, denn eine Abgrenzung, die Ihre tatsächliche Risikolage ignoriert, wird beim Stage-1-Audit in Frage gestellt.
ISO/IEC 27001 Klausel 4.3 ist das Dokument, das Ihr Auditor als Erstes anfordern wird, und Ihre Erklärung zur Anwendbarkeit (Statement of Applicability) muss sauber darauf zurückführbar sein. Alles Folgende baut auf dieser Grundlage auf.
Zentrale Erkenntnisse
Die Vermeidung von ISO 27001 Scope Creep erfordert ein dokumentiertes, begründetes Scoping-Statement gemäß Klausel 4.3 sowie ein formales Change-Control-Gate für jeden vorgeschlagenen Erweiterungsschritt.
| Punkt | Details |
|---|---|
| Eng starten | Zertifizieren Sie zunächst das Kernprodukt oder die Kerndienstleistung, und erweitern Sie erst beim Überwachungs- oder Rezertifizierungsaudit. |
| Ausschlüsse mit Begründung dokumentieren | Jedes ausgeschlossene System benötigt eine schriftliche Begründung, eine Schnittstellenbeschreibung und eine Mitigationsmaßnahme. |
| Jede Erweiterung durch ein Gate führen | Verwenden Sie einen Scope Change Request mit Feldern für Kosten, Audittage und Nachweislücken – vor der Genehmigung. |
| SoA und Risikoregister zuerst aktualisieren | Keine Scope-Änderung wird genehmigt, bevor SoA und Risikoregister diese widerspiegeln. |
| Änderungen vor der Genehmigung modellieren | Der Estimator von Ismscalculator ermöglicht es, den aktuellen Anwendungsbereich vor der Freigabe mit einer vorgeschlagenen Erweiterung zu vergleichen. |
Inhaltsverzeichnis
- Was ist ISO 27001 Scope Creep und warum ist er relevant?
- Häufige Ursachen und Fehlerbilder hinter Scope Creep
- Praktisches Präventions-Playbook: Maßnahmen, die Scope Creep stoppen
- Ergebnisse des Scoping-Workshops und Musterformulierungen
- Scope-Änderungen während der Implementierung managen
- Wie Tools und Benchmarks helfen, den Anwendungsbereich zu halten
- Was Implementierer regelmäßig übersehen
- Scope-Entscheidungen in Zahlen übersetzen – vor der Genehmigung
- Quellen
Was ist ISO 27001 Scope Creep und warum ist er relevant?
Scope Creep entsteht, wenn die Grenzen Ihres Informationssicherheits-Managementsystems über das ursprünglich definierte Maß hinauswachsen – meist ohne dass jemand dies formal entschieden hat. Ein neuer Cloud-Anbieter wird aufgenommen, weil er „ohnehin Kundendaten berührt". Eine Niederlassung wird einbezogen, weil jemand davon ausging, sie sei bereits abgedeckt. Nichts davon durchläuft einen Change-Prozess, und wenn es auffällt, stimmt Ihre Erklärung zur Anwendbarkeit nicht mehr mit dem überein, was tatsächlich betrieben wird.
Die Kosten sind keineswegs abstrakt. Audittage skalieren mit der Anzahl der Standorte, Systeme und Datenflüsse, die ein Auditor prüfen muss – ein größerer Anwendungsbereich bedeutet proportional mehr Nachweiserhebung, Interviewzeit und einen entsprechend höheren Zertifizierungsaufwand. Praxisempfehlungen zur Scope-Definition verweisen durchgängig auf eine engere Anfangsabgrenzung als den entscheidenden Hebel, um den Auditaufwand proportional zu dem zu halten, was das Unternehmen tatsächlich zertifizieren muss.
Auditoren kennzeichnen Scope Creep anhand einiger wiederkehrender Abweichungen:
- Systeme, die in Risikobewertungen oder der SoA referenziert werden, aber nicht im dokumentierten Scoping-Statement erscheinen.
- Ausschlüsse ohne Begründung, die Stage-1-Prüfer direkt beanstanden.
- Nicht dokumentierte Schnittstellen zu Dritten oder Cloud-Anbietern, was den Auditor zwingt, das angebundene System standardmäßig als im Anwendungsbereich liegend zu behandeln.
Jede dieser Situationen ist vermeidbar. Keine davon ist ein ungewöhnliches Versagen. Sie entstehen, wenn Scope-Entscheidungen informell getroffen und nie in die Dokumentation zurückgeführt werden.
Häufige Ursachen und Fehlerbilder hinter Scope Creep
Der Anwendungsbereich bläht sich selten auf einen Schlag auf. Er schleicht sich durch kleine, für sich genommen vertretbare Entscheidungen ein, die niemand gegen die ursprüngliche Abgrenzung abgleicht. Eine Masterarbeit, die ISO 27001-Implementierungsprojekte analysierte, stellte fest, dass vage oder zu weit gefasste Scoping-Formulierungen eine direkte Ursache für Projektnacharbeit und Verzögerungen sind – und kein bloßes Ärgernis.
- Vage Scope-Formulierungen. Aussagen wie „die IT-Infrastruktur des Unternehmens" anstelle von benannten Systemen, Standorten und Datenflüssen lassen unbegrenzt Interpretationsspielraum – und jede Interpretation muss irgendwann unter Auditdruck geklärt werden.
- Späte Ergänzungen ohne erneute Bewertung. Ein neues SaaS-Tool, eine übernommene Geschäftseinheit oder ein Feature-Launch werden in den laufenden Betrieb übernommen, ohne dass vorher eine Risikobewertung durchgeführt wurde.
- Schnittstellenrisiken mit Dritten. Enterprise-Scoping-Leitfäden weisen darauf hin, dass Auditoren jeden Verbindungspunkt nachverfolgen und eine undefinierte Schnittstelle zu einem Lieferanten oder einer Tochtergesellschaft oft stillschweigend als zum Anwendungsbereich gehörend behandelt wird.
- Shadow IT und unkontrollierte Cloud-Nutzung. Teams richten eigene Cloud-Accounts oder SaaS-Abonnements außerhalb des Beschaffungsprozesses ein, und diese Assets berühren regulierte Daten, lange bevor jemand das Asset-Inventar aktualisiert.
- Schwache Governance und fehlende Change-Gates. Ohne formale Kontrollpunkte passieren Erweiterungen per Zufall statt per Entscheidung. Niemand sagt Ja; niemand sagt Nein. Der Anwendungsbereich wächst einfach.
Eine verwandte Analyse häufiger ISO 27001-Scoping-Fehler nennt fehlende Cloud-Infrastruktur und undokumentierte Lieferantenabhängigkeiten als die häufigsten Gründe für verzögerte Zertifizierungszeitpläne. Das Muster ist über alle Quellen hinweg dasselbe: Scope Creep ist zunächst ein Dokumentations- und Governance-Versagen – und erst danach ein technisches.
Praktisches Präventions-Playbook: Maßnahmen, die Scope Creep stoppen
Scope Creep zu verhindern bedeutet nicht, ein längeres Scope-Dokument zu verfassen. Es bedeutet, ein präziseres zu schreiben und um jeden Versuch, es später zu erweitern, ein Gate zu bauen.
- Von Anfang an auf einen engen Anwendungsbereich setzen. Zertifizieren Sie das Kernprodukt oder die Kerndienstleistung, die tatsächlich zertifiziert werden muss, und begründen Sie diese Abgrenzung anhand Ihrer Geschäftsdienste und der Anforderungen interessierter Parteien (Kunden, Regulierungsbehörden, Verträge). Das ISO-Handbuch zu ISO/IEC 27001 ist eindeutig: Der Anwendungsbereich muss dokumentiert und begründet sein – nicht nur beschrieben.
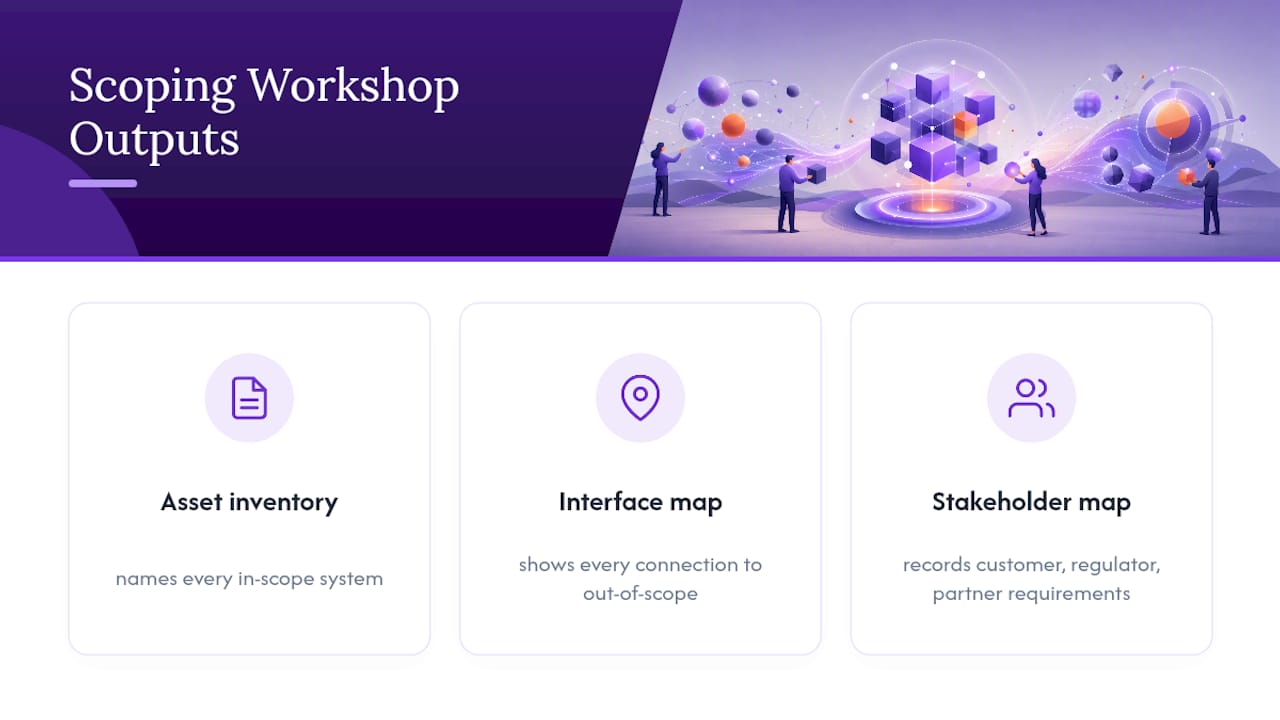
- Einen echten Scoping-Workshop durchführen. Bringen Sie IT, Recht, HR und die Leiter der Geschäftseinheiten in einen Raum. Die Ergebnisse sind konkret: eine Asset-Übersicht, ein Schnittstellendiagramm mit allen Verbindungen zu nicht einbezogenen Systemen und Scope-Formulierungen, die Systeme benennen statt Kategorien zu beschreiben.
- Jede Dimension explizit dokumentieren. Ihr Scoping-Statement muss organisatorische Grenzen (welche Rechtspersonen, welche Abteilungen), physische Grenzen (welche Standorte), Systemgrenzen (welche benannten Anwendungen und Infrastrukturkomponenten) und Datenfluss-Grenzen (welche Daten wohin fließen) enthalten. Ausschlüsse benötigen eine schriftliche Begründung – kein Achselzucken.
- Eine Scope Change Request-Vorlage erstellen. Jeder vorgeschlagene Zusatz – ein neuer Lieferant, ein neues Büro, eine neue Produktlinie – durchläuft ein kurzes Formular, das Kostenauswirkungen, den erwarteten Anstieg der Audittage und etwaige Lücken in vorhandenen Nachweisen erfasst.
- Genehmigungsstufen festlegen. Eine Änderung, die ein risikoarmes SaaS-Tool hinzufügt, kann die Freigabe eines Control Owners erfordern. Eine Änderung, die eine neue Geschäftseinheit oder eine Akquisition einbezieht, erfordert die Genehmigung der Geschäftsführung und ein vollständiges Re-Scoping-Gespräch.
- SoA und Risikoregister vor der Genehmigung aktualisieren – nicht danach. Wurde eine vorgeschlagene Änderung nicht durch eine Risikobewertung geführt, wird sie nicht genehmigt. Diese eine Regel hält die meisten Ad-hoc-Erweiterungen auf, bevor sie stattfinden.
- Die Zertifizierungsstelle bei wesentlichen Änderungen informieren. Verändert eine Scope-Änderung das Prüfungsobjekt erheblich, muss Ihre Zertifizierungsstelle dies vor dem nächsten Audit wissen – nicht erst während desselben.
Es hilft auch, Scope-Entscheidungen intern mit Ihrem übergeordneten Projektplan zu verknüpfen. Ein detaillierter Implementierungszeitplan macht es einfacher zu erkennen, wo eine Scope-Änderung Ihre Meilensteine verschieben wird, und eine vollständige Zertifizierungs-Checkliste hilft zu bestätigen, welche Nachweisdokumente eine bestimmte Ergänzung erfordern wird.
Praxis-Tipp: Verlangen Sie vor der – auch informellen – Aufnahme eines Assets in den Anwendungsbereich eine einseitige Mini-Risikobewertung. Das dauert zwanzig Minuten und ist der schnellste Weg, Shadow IT daran zu hindern, sechs Monate später zu einem Audit-Befund zu werden.
Ergebnisse des Scoping-Workshops und Musterformulierungen
Ein Scoping-Workshop ist nur dann nützlich, wenn er Dokumente produziert – nicht nur Konsens im Raum. Verlassen Sie den Workshop mit drei Ergebnissen: einer Asset-Inventarliste, die jedes einbezogene System benennt, einer Schnittstellenübersicht mit allen Verbindungen zu nicht einbezogenen Bereichen, und einer Stakeholder-Übersicht, die festhält, was Kunden, Behörden und Partner tatsächlich von der Zertifizierung erwarten.
Eine schwache Formulierung sieht so aus: „Das ISMS umfasst die Cloud-Infrastruktur des Unternehmens und zugehörige Geschäftsprozesse." Ein Auditor wird fragen, welche Cloud-Accounts, welche Prozesse und was „zugehörig" bedeutet – und Sie werden keine schnelle Antwort haben.
Eine starke Formulierung für ein SaaS-Produkt könnte so aussehen:
Das ISMS umfasst die Konzeption, Entwicklung, das Hosting und den Support von [Produktname], einschließlich der Produktionsinfrastruktur, die auf dem AWS-Account 123456789 in der Region eu-west-1 betrieben wird, der Kundensupport-Plattform sowie aller Mitarbeiterinnen und Mitarbeiter aus Engineering, Produkt und Customer Success, die an der Leistungserbringung beteiligt sind. Unternehmens-IT-Systeme, die ausschließlich für interne HR- und Finanzfunktionen genutzt werden, sind ausgeschlossen, da sie keine Kundendaten verarbeiten und keine Schnittstelle zu Produktionssystemen haben.
Diese Formulierung funktioniert, weil sie Accounts benennt, Teams benennt und die Begründung für den Ausschluss im selben Satz enthält. Ein praktischer Leitfaden für SaaS- und Technologieunternehmen führt Variationen dieses Musters für verschiedene Hosting-Setups durch.
Umfassendere organisationsweite Scoping-Statements benötigen mehr Begründung je Ausschluss, da die Auditfläche größer ist. Halten Sie für jeden Ausschluss vier Dinge fest: was ausgeschlossen ist, warum es ausgeschlossen ist, welche Schnittstellen es mit der einbezogenen Umgebung verbinden, und welche Mitigationsmaßnahmen für diese Schnittstelle gelten.
Scope-Änderungen während der Implementierung managen
Legitime Scope-Änderungen kommen vor. Das Ziel ist nicht, jede Ergänzung zu blockieren, sondern sicherzustellen, dass jede das gleiche Gate durchläuft statt als Überraschung beim Stage-2-Audit aufzutauchen.
- Einen Scope Change Request einreichen. Mindestanforderungen: ein benanntes System oder eine benannte Einheit, eine sachliche Begründung und eine erste Risikoklassifizierung.
- Nachweise vor der Genehmigung aktualisieren. Das Risikoregister benötigt einen neuen Eintrag, die SoA ein entsprechendes Control-Mapping, und der Control-Testplan muss die Ergänzung berücksichtigen. Keine Aktualisierung, keine Genehmigung.
- Kosten und Zeitplan neu abstimmen oder verschieben. Kleine Ergänzungen können in das laufende Projekt integriert werden. Größere – eine neue Geschäftseinheit, eine Akquisition – lassen sich oft sinnvoller auf das nächste Überwachungs- oder Rezertifizierungsaudit verschieben, wenn ein volles Jahr zur Verfügung steht, um Nachweise aufzubauen.
- Die Änderung kommunizieren. Interne Stakeholder müssen wissen, was sich geändert hat und warum. Ist die Änderung wesentlich, benötigt Ihre Zertifizierungsstelle eine Vorankündigung – keine Überraschung beim nächsten Audit.
Ein Leitfaden zur Risikobewertungsmethodik ist sinnvoll mit diesem Prozess zu kombinieren, da jede Scope-Änderung im Grunde eine Aktualisierung der Risikobewertung ist, die im Gewand des Projektmanagements daherkommt.
Wie Tools und Benchmarks helfen, den Anwendungsbereich zu halten
Jede Scope-Entscheidung ist im Kern eine Kosten- und Aufwandsentscheidung im Compliance-Gewand – und genau dort zahlt sich ein Echtzeit-Estimator aus. Bevor Sie die Aufnahme einer neuen Tochtergesellschaft oder einer neuen Cloud-Region in Ihr ISMS genehmigen, modellieren Sie es: Wie viele zusätzliche Audittage, wie viel mehr Nachweiserhebung, wie viele weitere Wochen im Zeitplan?
- Führen Sie Ihren aktuellen Anwendungsbereich durch eine Reifegradbewertung über alle vier Annex-A-Kontrollthemen, um Ihren aktuellen Stand zu ermitteln.
- Modellieren Sie eine vorgeschlagene Erweiterung als separates Szenario und vergleichen Sie es Seite an Seite mit Ihrer aktuellen Baseline.
- Erstellen Sie einen skalierten Gantt-Chart und ein SoA-Änderungsprotokoll als konkrete Dokumente, die Sie Ihrem Scope Change Request beifügen können.
- Starten Sie mit einem kostenlosen 2-Minuten-Readiness-Check und speichern Sie anschließend beide Szenarien (aktueller Anwendungsbereich, vorgeschlagene Erweiterung), um Kosten- und Zeitplanauswirkungen zu vergleichen, bevor jemand eine Freigabe erteilt.
So wird aus einem subjektiven „Sollen wir das hinzufügen?"-Gespräch eine Zahlendiskussion – genau das, was ein Control Owner oder CFO vor der Genehmigung einer Scope-Erweiterung möchte. Verwandte Projektrisiko-Muster werden in diesem Leitfaden zu ISO 27001-Projektrisiken behandelt.
Was Implementierer regelmäßig übersehen
Der blinde Fleck, der Teams am meisten kostet, ist nicht die große Scope-Entscheidung – es ist die kleine, an die niemand gedacht hat zu prüfen: eine Schnittstelle zu einem Lieferantensystem, das niemand dokumentiert hat, oder ein Cloud-Account, den jemand außerhalb des Beschaffungsprozesses eingerichtet hat. Mini-Risikobewertungen vor der Genehmigung und einheitliche Namenskonventionen für einbezogene Systeme fangen beides günstig auf – bevor es ein Auditor tut.
— Martin
Scope-Entscheidungen in Zahlen übersetzen – vor der Genehmigung
Ismscalculator liefert das, was den meisten Scope-Gesprächen fehlt: eine schnelle, konkrete Antwort auf die Frage „Was wird uns diese Erweiterung tatsächlich kosten?" Statt eine vorgeschlagene Scope-Änderung abstrakt zu diskutieren, modellieren Sie sie – eine hinzukommende Geschäftseinheit, eine neue Cloud-Region, eine akquirierte Tochtergesellschaft – gegen Ihre aktuelle Baseline und sehen Sie den Aufwandsdelta, bevor jemand eine Freigabe erteilt.

Der Echtzeit-Kosten- und Aufwandsschätzer der Plattform passt sich an Ihre Unternehmensgröße, Branche und aktuelle Sicherheitsreife an, sodass die Zahlen Ihre tatsächliche Situation widerspiegeln – nicht ein generisches Template. Führen Sie die Reifegradbewertung über alle vier ISO/IEC 27001:2022-Kontrollthemen durch, erstellen Sie einen skalierten Gantt-Chart für Ihren Implementierungsplan und exportieren Sie eine PDF-Datei, die Sie direkt einem Scope Change Request zur Freigabe durch den Control Owner beifügen können.
Starten Sie mit dem kostenlosen 2-Minuten-Readiness-Check, um den Stand Ihres aktuellen Anwendungsbereichs zu ermitteln, und nutzen Sie dann die vollständige Readiness-Bewertung, um Ihren aktuellen Anwendungsbereich als Baseline zu speichern und eine vorgeschlagene Erweiterung dagegen zu modellieren – bevor Sie irgendetwas genehmigen.
Quellen
- ISO/IEC 27001
- ISO 27001 Scope Definition - How to decide what goes in and what stays out | SecComply