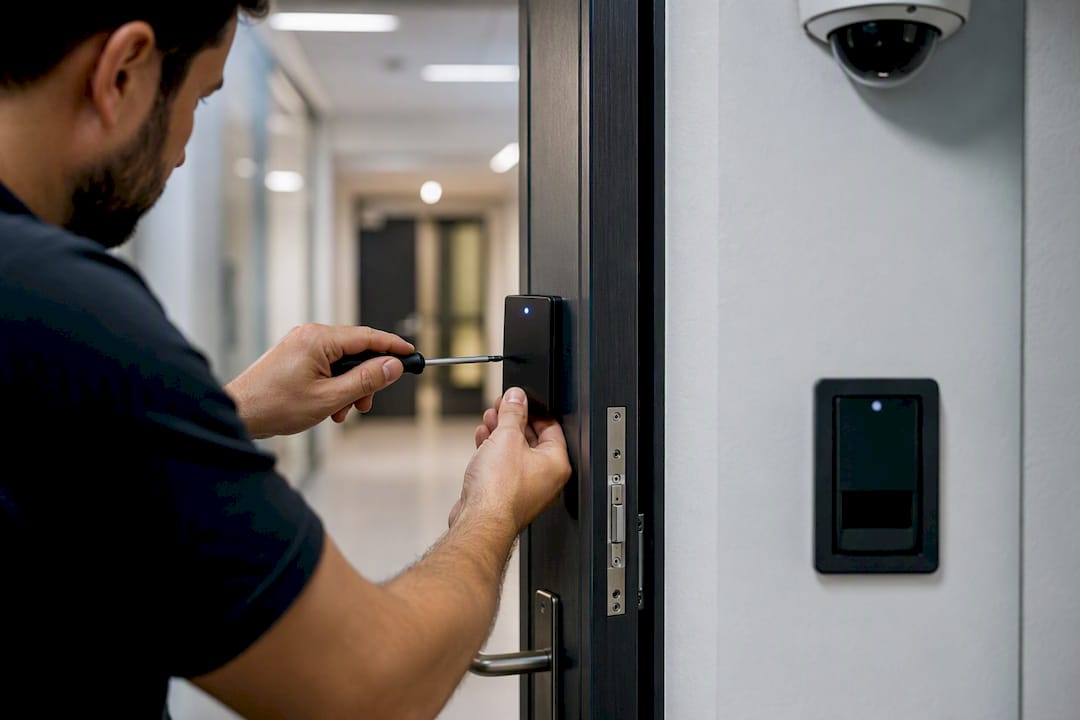
Eine Sicherheitsmaßnahme (Security Control) ist jede Schutzmaßnahme, jedes Tool, jede Richtlinie oder jede physische Barriere, die eine Organisation einsetzt, um die Vertraulichkeit, Integrität und Verfügbarkeit ihrer Informationen zu schützen. Das ist der Kern der Sache. Es handelt sich um eine Gegenmaßnahme gegen alles, was schiefgehen könnte: Diebstahl, Manipulation oder Ausfall.
Hier ist der Zwei-Achsen-Ansatz, der das Verständnis von Maßnahmen vereinfacht. Jede Maßnahme hat eine Art (wie sie aufgebaut ist) und eine Funktion (was sie tut). Eine Firewall ist beispielsweise technischer Art und hat eine präventive Funktion. Sie blockiert unerwünschten Datenverkehr, bevor er Ihr Netzwerk erreicht.
- Art: administrativ, technisch oder physisch
- Funktion: präventiv, detektiv, korrektiv, abschreckend, wiederherstellend oder kompensierend
Wichtigste Erkenntnisse
Eine Sicherheitsmaßnahme ist ein Schutzmechanismus, der entlang zweier Achsen – Art und Funktion – eingeordnet wird. Lücken fallen am schnellsten auf, wenn Sie Ihre Maßnahmen in einer Matrix statt in einer Liste darstellen.
| Punkt | Details |
|---|---|
| Definition zuerst | Eine Maßnahme ist jeder Schutzmechanismus, der Vertraulichkeit, Integrität oder Verfügbarkeit sichert – nicht mehr und nicht weniger. |
| Zwei Achsen sind entscheidend | Klassifizieren Sie jede Maßnahme nach Art (administrativ, technisch, physisch) und Funktion (präventiv, detektiv, korrektiv, abschreckend, wiederherstellend, kompensierend). |
| Wiederherstellung wird vernachlässigt | Die meisten Teams investieren zu viel in präventive technische Maßnahmen und vernachlässigen detektive und wiederherstellende Funktionen vollständig. |
| Ungetestete Maßnahmen zählen nicht | Eine Maßnahme funktioniert nur, wenn sie durch Protokolle, Audits oder simulierte Angriffe nach einem festgelegten Zeitplan überprüft wurde. |
| Lücken budgetieren | Der Readiness-Check und die Bewertungstools von Ismscalculator übersetzen eine Kontroll-Lücke in eine Kosten- und Zeitschätzung für die ISO 27001-Planung. |
Inhaltsverzeichnis
- Warum Sicherheitsmaßnahmen überhaupt existieren
- So denken Sie über Maßnahmen nach: Art vs. Funktion
- Praxisbeispiele für Maßnahmen, auf beiden Achsen eingeordnet
- Wo Sie Maßnahmenkataloge finden und wie Sie Maßnahmen auswählen
- Woran erkennen Sie, dass eine Maßnahme tatsächlich funktioniert?
- Häufige Fehler und eine schnelle Checkliste
- Eine einseitige Matrix, die Sie noch heute erstellen können
- Maßnahmen planen und budgetieren – ohne Rätselraten
- Weiterführende Lektüre
- Häufig gestellte Fragen
- Quellen
Warum Sicherheitsmaßnahmen überhaupt existieren
Maßnahmen verfolgen drei Ziele: die Wahrscheinlichkeit eines Vorfalls senken, den Schaden im Ernstfall begrenzen und die Wiederherstellung beschleunigen. Das ist alles. Keine einzelne Maßnahme erreicht alle drei Ziele gleichzeitig, weshalb Organisationen sie in Schichten kombinieren.
Wer eine Kategorie auslässt, spürt es. Ein Unternehmen mit starken Firewalls, aber ohne Backup-Prozess, übersteht vielleicht hundert abgewehrte Angriffe – und verliert dann bei einem einzigen erfolgreichen Ransomware-Angriff alles, weil die Wiederherstellung nie geplant wurde.
Maßnahmen reduzieren typischerweise:
- Datenverlust durch Sicherheitsverletzungen oder versehentliches Löschen
- Ausfallzeiten durch Störungen oder Angriffe
- Betrug durch unbefugten Zugriff oder manipulierte Datensätze
- Bußgelder durch unzureichende Aufsicht und Compliance-Verstöße
So denken Sie über Maßnahmen nach: Art vs. Funktion
Sicherheitsfachleute ordnen Maßnahmen auf zwei Arten ein – beide zu verstehen trennt echtes Wissen von oberflächlichem Verständnis.
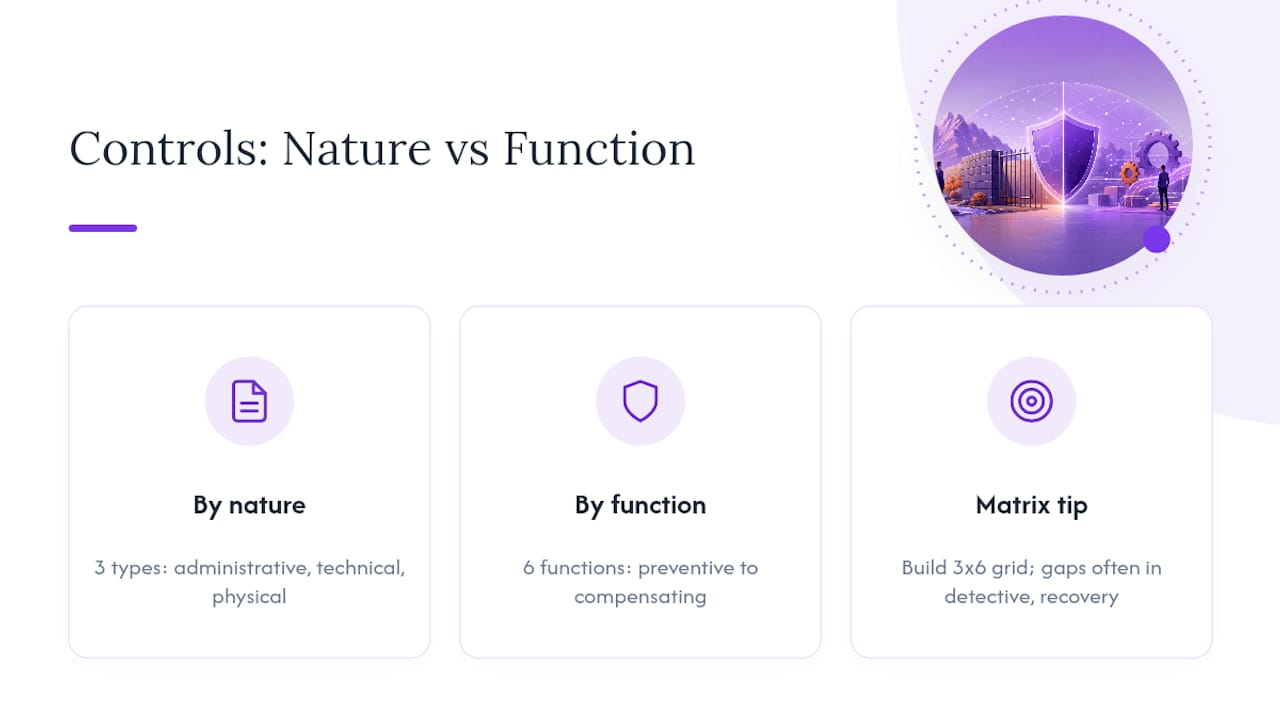
Nach Art fallen Maßnahmen in drei Kategorien. Administrative Maßnahmen sind Richtlinien und Prozesse, etwa eine Passwort-Richtlinie oder ein Verfahren zur Hintergrundprüfung. Technische Maßnahmen sind Software oder Hardware, wie Verschlüsselung oder Multi-Faktor-Authentifizierung. Physische Maßnahmen sind greifbare Barrieren, wie eine abgeschlossene Tür oder ein Zutrittskontrollleser.
Nach Funktion übernehmen Maßnahmen eine von sechs Aufgaben: präventiv (Vorfall verhindern), detektiv (Vorfall erkennen), korrektiv (Schaden beheben), abschreckend (Angreifer abhalten), wiederherstellend (Normalbetrieb wiederherstellen) oder kompensierend (Workaround, wenn die ideale Maßnahme nicht umsetzbar ist).
Kombiniert man diese beiden Listen in einem Raster, erhält man die Funktion-nach-Typ-Matrix – eine praktische Methode, um Maßnahmen zu erfassen und Schwachstellen zu identifizieren.
Praxistipp: Erstellen Sie ein einfaches 3×6-Raster mit den Arten oben und den Funktionen seitlich, und ordnen Sie Ihre bestehenden Maßnahmen in die jeweiligen Zellen ein. Leere Zeilen tauchen fast immer bei den detektiven oder wiederherstellenden Funktionen auf – denn die meisten Teams investieren zu viel in Prävention und testen nie, was passiert, wenn etwas durchrutscht.
Praxisbeispiele für Maßnahmen, auf beiden Achsen eingeordnet
Maßnahmen nach ihrer Art zu sortieren macht das Abstrakte greifbar. So sieht die Einordnung in der Praxis aus.
Technische Maßnahmen:
- Firewall: technisch + präventiv
- Verschlüsselung: technisch + präventiv
- Intrusion-Detection-System: technisch + detektiv
- Automatisierte Backup-Wiederherstellung: technisch + wiederherstellend
- Antivirus-Quarantäne: technisch + korrektiv
Administrative Maßnahmen:
- Sicherheitsrichtliniendokument: administrativ + präventiv
- Zugriffsüberprüfungsprozess: administrativ + detektiv
- Incident-Response-Plan: administrativ + korrektiv
- Security-Awareness-Schulung für Mitarbeitende: administrativ + abschreckend
- Lieferantenrisikobewertung: administrativ + präventiv
Physische Maßnahmen:
- Abgesicherter Serverschrank: physisch + präventiv
- CCTV-Überwachung: physisch + detektiv
- Zutrittskontrolle mit Badge: physisch + präventiv
- Brandlöschanlage: physisch + korrektiv
- Sicherheitswachdienst: physisch + abschreckend
Ein Praxisbeispiel verdeutlicht den Nutzen. Stellen Sie sich ein mittelständisches Unternehmen mit solider technischer Prävention vor: eine Firewall, Endpoint-Verschlüsselung und MFA auf jedem Konto. Trotzdem wird das Notebook eines Mitarbeiters durch Phishing kompromittiert. Ohne eine detektive Maßnahme wie Anmeldungsanomalien-Warnungen sitzt der Angreifer wochenlang unbemerkt im Netzwerk. Fügt man einen administrativen Zugriffsüberprüfungsprozess hinzu, der ungewöhnliche Anmeldezeiten markiert, wird derselbe Einbruch in Stunden statt Monaten entdeckt. Keine einzelne Maßnahme hat den Angriff gestoppt – die Kombination hat es getan. Deshalb sprechen Sicherheitsteams von Maßnahmen im Plural, nicht von „der Maßnahme": Ein einzelner Schutzmechanismus ist selten die ganze Geschichte. Wenn Sie Maßnahmen für einen bestimmten Sektor zuordnen, zeigt branchenspezifischer Leitfaden für den Finanzbereich, wie sich das unter strengerem Compliance-Druck auswirkt.
Wo Sie Maßnahmenkataloge finden und wie Sie Maßnahmen auswählen
Sie müssen Maßnahmen nicht von Grund auf neu erfinden. Etablierte Kataloge listen bereits Hunderte davon auf – erprobt und strukturiert. Die zwei meistgenutzten sind NIST SP 800-53, ein umfassender föderaler Katalog für Sicherheits- und Datenschutzmaßnahmen, und die CIS Controls, eine priorisierte, besser handhabbare Liste, die auf praktische Umsetzung ausgerichtet ist. Das NIST Cybersecurity Framework und ISACA bieten ergänzende Orientierung zu Governance und Maßnahmen-Mapping.
Die Auswahl geeigneter Maßnahmen folgt einer logischen Reihenfolge:
- Assets und die sie bedrohenden Risiken identifizieren
- Maßnahmenziele auf Basis des Risikobildes festlegen
- Konkrete Maßnahmen aus einem Katalog wie NIST SP 800-53 oder CIS auswählen
- Bei Bedarf anpassen und kompensierende Maßnahmen einsetzen, wenn die ideale Option zu kostspielig oder technisch nicht realisierbar ist
Wer Schritt eins überspringt, betreibt Sicherheitstheater: Ausgaben für Maßnahmen, die beeindruckend wirken, aber keinem realen Risiko zugeordnet sind. NIST warnt in seiner eigenen Anleitung zu Rev. 5 ausdrücklich davor, dass Maßnahmen ohne Zielausrichtung kostspielig und wirkungslos werden. Eine ordentliche Risikobeurteilung ist der Schritt, den die meisten Teams zu umgehen versuchen – und der darüber entscheidet, ob alles Nachgelagerte tatsächlich funktioniert.
Woran erkennen Sie, dass eine Maßnahme tatsächlich funktioniert?
Eine Maßnahme, die nur in einem Richtliniendokument existiert und nie getestet wurde, ist eigentlich keine Maßnahme. Es ist ein Wunschdenken. Erst durch Bewertung wird eine Papier-Zusage zu einer wirksamen Schutzmaßnahme.
Gängige Bewertungsmethoden umfassen Konfigurationsprüfungen, formale Maßnahmentests, Audits und kontinuierliches Log-Monitoring. Um sicherzustellen, dass eine Maßnahme ihren Zweck erfüllt, überprüfen Teams Zugriffsprotokolle auf Anomalien, führen simulierte Phishing- oder Angriffsversuche durch und testen regelmäßig Backup-Wiederherstellungen – statt nur zu bestätigen, dass Backups gelaufen sind.
- Zuständigkeit für Tests: in der Regel IT-Sicherheit oder eine Compliance-Verantwortliche bzw. ein Compliance-Verantwortlicher – nicht derjenige, der das Tool zufällig installiert hat
- Häufigkeit: kritische Maßnahmen monatlich oder quartalsweise; Maßnahmen mit geringerem Risiko jährlich
- Was „funktioniert" bedeutet: ein Protokolleintrag, eine wiederhergestellte Datei, ein blockierter Versuch mit Zeitstempel
Häufige Fehler und eine schnelle Checkliste
Drei Fehler tauchen immer wieder auf. Teams kaufen Tools, bevor sie Ziele definiert haben – das Tool löst dann ein Problem, das niemand benannt hat. Teams häufen präventive Maßnahmen an und lassen detektive und wiederherstellende Funktionen nahezu leer. Und Teams setzen „installiert" mit „funktioniert" gleich und lassen Tests vollständig aus.
Prüfen Sie jede Maßnahme mit dieser Checkliste, bevor Sie ihr vertrauen:
- Ist sie einem klaren Ziel zugeordnet?
- Wurde sie im letzten Überprüfungszyklus getestet?
- Hat sie eine namentlich benannte verantwortliche Person?
- Kann ihre Wirksamkeit gemessen werden?
- Sind die Kosten dem adressierten Risiko angemessen?
- Würde sie einem Audit standhalten?
Warnsignale, dass eine Maßnahme eher Schein als Substanz ist: Niemand kann sagen, welches Risiko sie adressiert, sie wurde nie getestet, oder sie existiert nur, weil eine Checkliste jemanden zum Kauf veranlasst hat.
Eine einseitige Matrix, die Sie noch heute erstellen können
Die Funktion-nach-Typ-Matrix von früher ist nicht nur ein Lehrmittel. Sie ist ein Arbeitsdokument. Zeilen sind Funktionen (präventiv, detektiv, korrektiv, abschreckend, wiederherstellend, kompensierend). Spalten sind Arten (technisch, administrativ, physisch). Ordnen Sie alle aktuell vorhandenen Maßnahmen in die entsprechenden Zellen ein.
Eine Lücke sieht so aus: eine dichte Ansammlung in der Zelle „technisch/präventiv" und nichts in „administrativ/detektiv" oder in irgendeiner Zelle der Zeile „wiederherstellend". Dieses Muster bedeutet: Sie sind gut darin, bekannte Bedrohungen zu stoppen, aber blind gegenüber solchen, die durchkommen – und ohne Plan zur Wiederherstellung.
- Tragen Sie in jede Zelle ein, was Sie haben, und markieren Sie Zeilen, die über alle drei Arten hinweg leer sind
- Ein handlungsrelevanter Befund: Keine wiederherstellenden Maßnahmen bedeutet, dass ein einziger erfolgreicher Angriff katastrophal sein kann – nicht nur ärgerlich
Praxistipp: Beginnen Sie mit der Wiederherstellung. Das ist die Zeile, die Teams am häufigsten überspringen – und die darüber entscheidet, ob ein schlechter Tag zu einem schlechten Quartal wird.
Die Perspektive aus der Praxis: Maßnahmen wählen, die tatsächlich standhalten
Die Arbeit an ISO 27001-Projekten zeigt immer wieder dasselbe Muster: Teams greifen zu Tools, bevor sie das Risiko benannt haben, und wundern sich dann, warum das Audit Lücken aufdeckt. Der Matrix-Ansatz erzwingt zuerst die Risikodiskussion.
Maßnahmen planen und budgetieren – ohne Rätselraten
Eine Matrix zeigt Ihnen, was fehlt. Sie sagt Ihnen nicht, was das Schließen dieser Lücken an Zeit, Budget oder Personal kostet – und genau da enden einsteigerfreundliche Leitfäden meist. Ein Tool, das Ihre Maßnahmen-Lücken mit einem konkreten Projektplan verbindet – inklusive Zeitplänen und Kostenschätzungen – verwandelt die Matrix von einem Diagnoseinstrument in einen Fahrplan.

Der kostenlose 2-Minuten-Readiness-Check von Ismscalculator führt Sie durch den aktuellen Stand Ihrer Maßnahmen gegenüber den vier Annex A-Kontrollthemen der ISO 27001 und zeigt dann, was die Schließung der Lücken realistischerweise kostet – basierend auf Ihrer Unternehmensgröße und Branche. Wenn Sie über die Phase „nur mal schauen" hinaus sind und die Implementierung tatsächlich planen, erstellt das vollständige ISO 27001-Readiness-Assessment einen Gantt-basierten Projektplan zusammen mit der Kostenschätzung – sodass Sie weder Umfang noch Budget erraten müssen. Starten Sie mit dem kostenlosen Check und sehen Sie, wo Sie stehen.
Weiterführende Lektüre
Für Leserinnen und Leser, die über die Grundlagen hinausgehen möchten: NIST SP 800-53 bleibt der vollständigste kostenlos verfügbare Katalog für Sicherheits- und Datenschutzmaßnahmen, gegliedert nach Maßnahmenfamilien und Risikokategorien. Die CIS Controls bieten eine kürzere, stärker priorisierte Liste, die besser für Teams geeignet ist, die gerade erst anfangen. Die Kontrollleitlinien von OWASP erläutern, wie Richtlinien in konkrete, prüfbare Schutzmaßnahmen übersetzt werden, während AWS's Prescriptive Guidance zu Maßnahmentypen eine der klarsten Erläuterungen in verständlicher Sprache zu präventiven, detektiven und reaktiven Kategorien bietet. Wenn Sie Frameworks vergleichen, bevor Sie sich für eines entscheiden, zeigt ein Vergleich von ISO 27001 und dem NIST Cybersecurity Framework, wo sich beide überschneiden und wo sie sich unterscheiden. Nutzen Sie all diese Ressourcen zusammen mit der Funktion-nach-Typ-Matrix – nicht anstelle davon.
Häufig gestellte Fragen
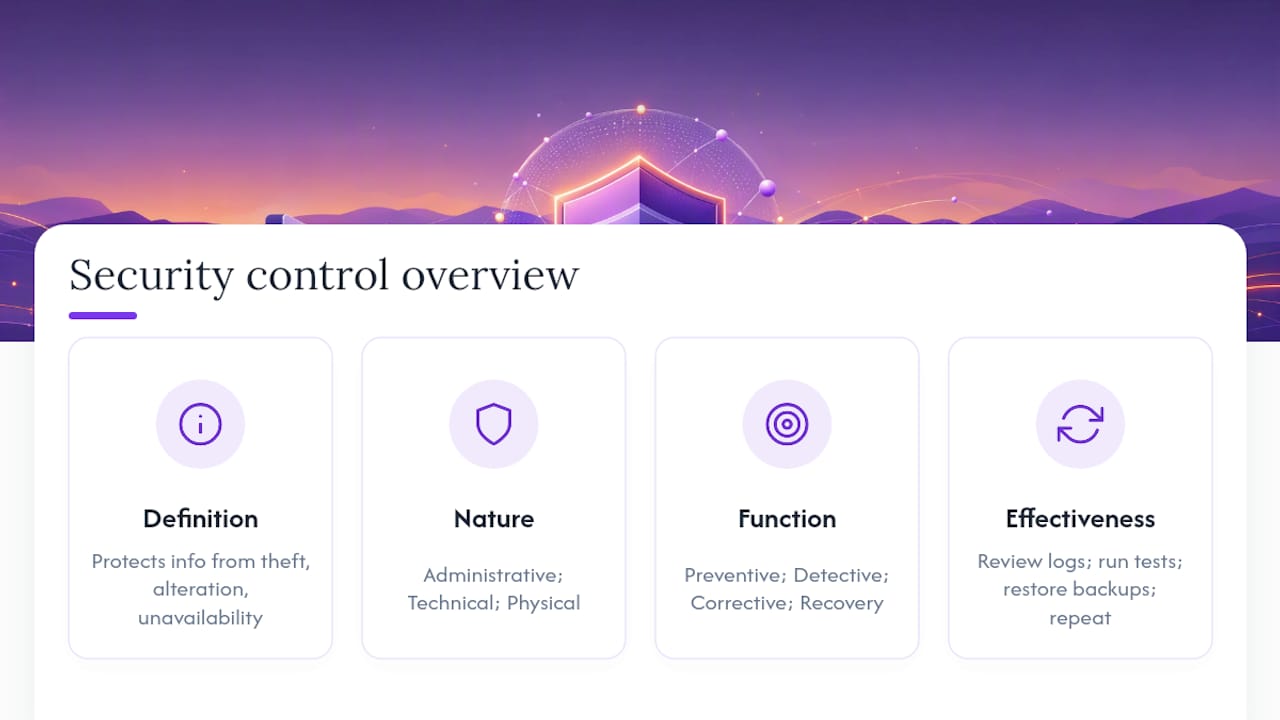
Was ist eine Sicherheitsmaßnahme – einfach erklärt, in einem Satz? Es ist jeder Schutzmechanismus – ein Tool, eine Richtlinie oder eine physische Barriere –, der Informationen davor schützt, gestohlen, verändert oder unzugänglich gemacht zu werden.
Was ist der Unterschied zwischen einer Sicherheitsmaßnahme und einem Sicherheitskontrolle? Keiner, wirklich. „Sicherheitsmaßnahme" ist der alltagssprachliche Begriff; „Security Control" ist der formale Ausdruck, der in Frameworks wie NIST SP 800-53 und ISO 27001 verwendet wird. Beide beschreiben dieselbe Sache.
Was sind die wichtigsten Arten von Sicherheitsmaßnahmen? Nach Art: administrativ, technisch und physisch. Nach Funktion: präventiv, detektiv, korrektiv, abschreckend, wiederherstellend und kompensierend. Die meisten realen Maßnahmen fallen in eine Art und eine oder zwei Funktionen.
Warum benötigen Organisationen so viele verschiedene Maßnahmen statt nur weniger starker? Weil jede Funktion eine andere Aufgabe übernimmt. Prävention hält bekannte Bedrohungen auf, Detektion erkennt, was durchrutscht, und Wiederherstellung begrenzt den Schaden im Nachgang. Sich allein auf Prävention zu verlassen bedeutet, blind zu sein, wenn sie versagt.
Wie erkenne ich, ob eine Maßnahme tatsächlich wirksam ist? Testen Sie sie. Überprüfen Sie Zugriffsprotokolle, führen Sie simulierte Angriffe durch, stellen Sie ein Backup wieder her, um dessen Funktionsfähigkeit zu bestätigen, und wiederholen Sie diese Tests nach einem festgelegten Zeitplan – nicht nur einmalig bei der Einrichtung.
Wo soll ich anfangen, wenn ich Maßnahmen für meine Organisation auswählen muss? Beginnen Sie mit einer Risikobeurteilung, um Ihre tatsächlichen Bedrohungen zu identifizieren, und wählen Sie dann Maßnahmen aus einem Katalog wie NIST SP 800-53 oder den CIS Controls, die genau diesen Risiken entsprechen – anstatt eine generische Liste zu übernehmen.
Quellen
- security control – Glossar | CSRC
- OWASP
- Center for Internet Security (CIS)
- AWS Prescriptive Guidance – Security control types