Cloud-Risikomanagement im Finanz-ISMS ist der strukturierte Prozess der Identifikation, Bewertung und Steuerung Cloud-spezifischer Bedrohungen innerhalb eines Informationssicherheits-Managementsystems, ausgerichtet an ISO 27001 und den Erwartungen der Finanzaufsichtsbehörden. Für Compliance-Verantwortliche in Banken, Versicherungen und Fintechs ist dies keine theoretische Übung. Cloud-Auslagerungen bringen Konzentrationsrisiken, Herausforderungen bei der Datenresidenz, Lücken im Modell der geteilten Verantwortung sowie Abhängigkeiten von Subunternehmern (Fourth-Party-Risiken) mit sich, für die klassische IT-Risikorahmen nicht ausgelegt sind.
Die zentralen Handlungsfelder:
- Cloud-spezifische Risikoidentifikation: Auslagerungsabhängigkeit, Vendor Lock-in, Datenspeicherort und Subunternehmerexposition
- Modell der geteilten Verantwortung: klare Abgrenzung, was Ihr Haus kontrolliert und was der Cloud-Dienstleister (CSP) verantwortet
- Regulatorische Ausrichtung: FFIEC-Vorgaben, EZB-Aufsichtsanforderungen unter DORA sowie SIFMA/ABA-Vertragsrahmen
- ISO 27001-Integration: Zuordnung von Cloud-Risiken zu Annex A-Maßnahmen und Verankerung im Risikobehandlungsplan
- Kontinuierliche Überwachung: unabhängiges Monitoring, Prüfrechte und Incident Response über CSP-eigene Werkzeuge hinaus
Der Zusammenhang zwischen Cloud-Risiko und Ihrem ISMS ist direkt. ISO 27001 fordert, den Geltungsbereich und den Kontext Ihrer Informationssicherheitsumgebung zu definieren. Jeder Cloud-Dienst Ihres Hauses, der regulierte Daten oder kritische Funktionen berührt, gehört in diesen Geltungsbereich – mit dokumentierten Maßnahmen und Nachweisen.
Inhaltsverzeichnis
- Welche regulatorischen Anforderungen regeln Cloud-Risiken in Finanzinstituten?
- Warum das Modell der geteilten Verantwortung echte Aufsichtsprobleme erzeugt
- Wie Cloud-Risiken in Ihr ISO 27001-ISMS-Framework passen
- Best Practices für Cloud-Risikobewertung und -minderung im Finanzwesen
- Wie der Ismscalculator das Cloud-Risikomanagement in Ihrem ISO 27001-Programm unterstützt
- Wesentliche Erkenntnisse
Welche regulatorischen Anforderungen regeln Cloud-Risiken in Finanzinstituten?
Finanzaufsichtsbehörden auf beiden Seiten des Atlantiks sind längst über allgemeine Leitlinien zum Drittparteienrisiko hinausgegangen. Der EZB-Aufsichtsleitfaden unter DORA und der Kapitaladäquanzrichtlinie verpflichtet beaufsichtigte Institute, vor jeder Cloud-Auslagerungsvereinbarung eine formelle Ex-ante-Risikobewertung durchzuführen, die Konzentrationsrisiken, Resilienz, Datenresidenz und Anbieterabhängigkeit abdeckt. Der explizite Maßstab ist, ausgelagerte Cloud-Dienste mit derselben Sorgfalt zu behandeln wie intern erbrachte Dienste.
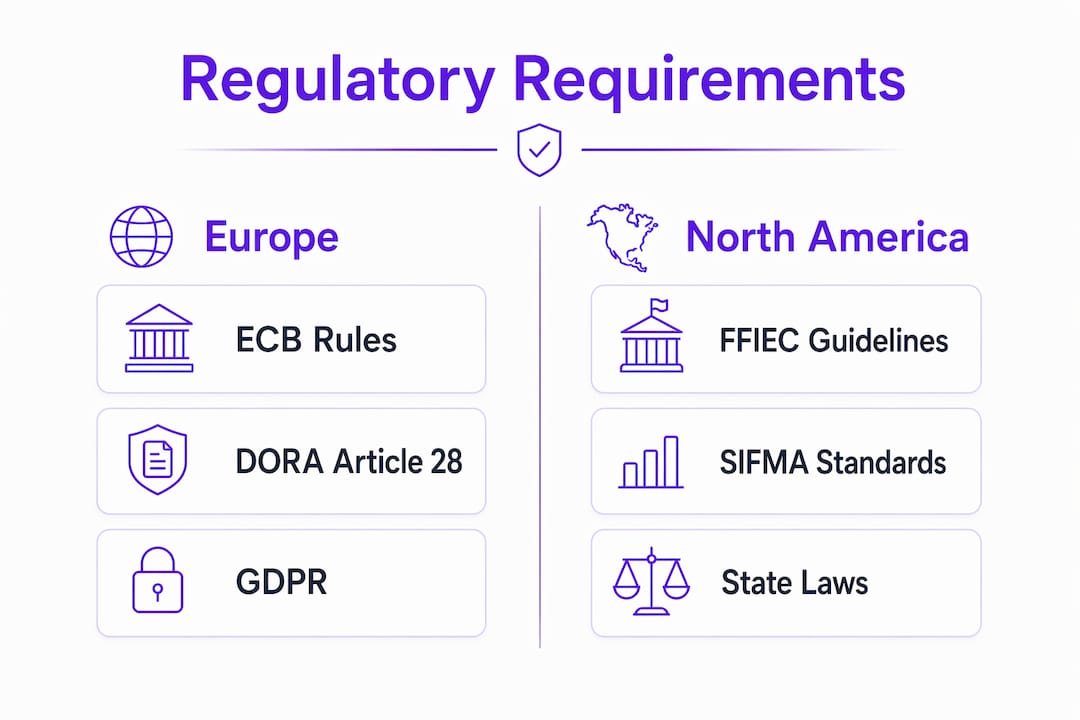
Das FFIEC Joint Statement zum Cloud-Computing-Risikomanagement stellt für US-Institute parallele Anforderungen auf: Sorgfaltsprüfung vor der Auswahl, vertragliche Schutzmaßnahmen, laufendes Monitoring und regelmäßige Kontrolltests. Fehlkonfigurationen von Cloud-Ressourcen werden ausdrücklich als verbreitete Schwachstelle genannt, die Kundendaten gefährden und aufsichtsrechtliche Feststellungen auslösen kann.
Wesentliche Pflichten aus diesen Rahmenwerken:
- Ex-ante-Risikobewertung zu Konzentrations-, Resilienz- und Datenresidenzaspekten vor jeder neuen Cloud-Vereinbarung
- Integration in den IKT-Risikorahmen: Cloud-Auslagerungsrisiko als integraler Bestandteil, nicht als separater Workstream
- Business-Continuity-Maßnahmen spezifisch für Cloud-Lösungen, einschließlich Bewertung des CSP-Notfallwiederherstellungsplans
- Prüf- und Zugriffsrechte vertraglich gesichert, mit unabhängiger Verifikation über CSP-bereitgestellte Berichte hinaus
- Regelmäßige Neubewertung des Konzentrationsrisikos, da sich Anbieterpraxis und Leistungsumfang im Zeitverlauf verändern
Das SIFMA- und ABA-Whitepaper zur Cloud-Auslagerung ergänzt eine Lebenszyklusbetrachtung: Beschaffungsplanung, Sorgfaltsprüfung und Vertragsverhandlung, laufendes Lieferantenmonitoring sowie Vertragsbeendigung mit definierter Exit-Strategie. Regulatoren erwarten heute, dass alle vier Phasen dokumentiert und prüfbar sind.
Praxistipp: Ordnen Sie jede regulatorische Pflicht (DORA Artikel 28, FFIEC-Leitlinien, geltende nationale Anforderungen) einem konkreten ISMS-Kontrollverantwortlichen und einem Überprüfungsrhythmus zu. Eine einzige Tabelle, die Regulierung, Maßnahme und Nachweisverantwortlichen verknüpft, verhindert die häufigste Auditlücke: die Regel zu kennen, aber nicht zu wissen, wer die Einhaltung belegen muss.
Warum das Modell der geteilten Verantwortung echte Aufsichtsprobleme erzeugt
Das FFIEC stellt fest, dass das Versäumnis des Managements, Verantwortlichkeiten im Modell der geteilten Verantwortung klar zu definieren und zu dokumentieren, ein unmittelbarer Treiber operativer Ausfälle und Sicherheitsverletzungen ist. Dies ist keine theoretische Warnung. Finanzinstitute gehen regelmäßig davon aus, dass Workloads und Anwendungen, die auf der durch einen CSP gesicherten Infrastruktur laufen, automatisch geschützt sind. Das ist nicht der Fall.
Die Verantwortungsaufteilung variiert je nach Servicemodell. Bei IaaS verwaltet Ihr Institut das Betriebssystem, Anwendungen und Daten selbst. Bei SaaS übernimmt der CSP den Großteil des Stacks, aber Identitäten, Zugriffskonfigurationen und Datenklassifizierung bleiben Ihre Aufgabe. Das Verkennen dieser Grenze ist der Punkt, an dem Sicherheitsvorfälle entstehen.
SIFMA und ABA empfehlen, dass CSPs eine Matrix der geteilten Verantwortung bereitstellen, die einem gängigen Kontrollrahmenwerk zugeordnet ist, regelmäßig aktualisiert und innerhalb einer definierten Frist bei Änderungen des Dienstes angepasst wird. Die meisten CSPs tun dies nicht automatisch. Sie müssen es vertraglich aushandeln.
Transparenz in der Lieferkette verschärft das Problem. CSPs setzen für Teile ihrer Leistungserbringung Subunternehmer ein, und diese Fourth-Party-Abhängigkeiten sind für das Finanzinstitut selten sichtbar. Die EZB empfiehlt die regelmäßige Neubewertung des Konzentrationsrisikos, weil sich Anbieterpraxis ändert und was bei Vertragsschluss wie eine handhabbare Abhängigkeit aussah, zwei Jahre später ganz anders aussehen kann.
Praxistipp: Fordern Sie vor Vertragsabschluss von jedem CSP eine ausgefüllte Matrix der geteilten Verantwortung an. Kann der CSP keine vorlegen, die einem anerkannten Rahmenwerk wie dem Cloud Profile des Cyber Risk Institute zugeordnet ist, behandeln Sie diese Lücke als vertragliches Risikoposten, der kompensierende Maßnahmen auf Ihrer Seite erfordert.
Wie Cloud-Risiken in Ihr ISO 27001-ISMS-Framework passen
ISO 27001 verpflichtet Sie, den Kontext Ihrer Organisation und den Geltungsbereich Ihres ISMS zu definieren. Jede Cloud-Umgebung, die regulierte Finanzdaten beherbergt oder eine kritische Funktion unterstützt, gehört in diesen Geltungsbereich. Die praktische Arbeit besteht darin, Cloud-spezifische Risiken den Annex A-Maßnahmen zuzuordnen und Nachweise zu erbringen, dass diese Maßnahmen wirksam funktionieren.
Die Einbettung von Cloud-Risiken in Ihren ISO 27001-Risikobehandlungsprozess bedeutet, jeden Cloud-Dienst als Asset mit einem Verantwortlichen, einer Datenklassifizierung und einem Satz anwendbarer Maßnahmen zu behandeln. Ein CSPM-Befund oder das Ergebnis eines Schwachstellenscans ist allein kein Risikomanagementergebnis. Der Befund muss mit dem Asset-Verantwortlichen, dem unterstützten Geschäftsprozess und der betroffenen Kontrollpflicht verknüpft sein, bevor er als prüfungstauglicher Nachweis gilt.
| Cloud-Risikodomäne | ISO 27001 Annex A-Kontrollbereich | Wesentliche Nachweisanforderung |
|---|---|---|
| Identität und Zugriff | — | MFA-Durchsetzung, rollenbasierte Zugriffsüberprüfungsprotokolle |
| Datenresidenz und Verschlüsselung | A.8.24 | Verschlüsselungsrichtlinie, Schlüsselverwaltungsnachweise |
| Konzentration und Vendor Lock-in | A.5.19–A.5.22 | Lieferantenregister, Exit-Strategie-Dokumentation |
| Incident Response | — | Cloud-spezifische Incident-Playbooks, Testergebnisse |
| Kontinuierliche Überwachung | — | Ausgaben unabhängiger Monitoring-Tools, Überprüfungsrhythmus |
| Business Continuity | — | Bewertung des CSP-Notfallwiederherstellungsplans, RTO/RPO-Validierung |
Die ISO 27001-Risikobewertungsmethodik für Cloud-Umgebungen erfordert, über rohe Scanner-Ausgaben hinauszugehen. Sicherheitsbefunde in den Kontext von Geschäftsprozessen und Asset-Verantwortlichen zu stellen, ist das, was Compliance-Nachweise von einem Stapel ungelöster Tickets unterscheidet.
Praxistipp: Gleichen Sie Ihr Cloud-Risikoregister jährlich mit Ihrer ISMS-Geltungsbereichsdefinition ab. Cloud-Umgebungen wachsen still und leise, und ein neues SaaS-Tool, das eine Fachabteilung eingeführt hat, kann ein Datenresidenz- oder Konzentrationsrisiko einbringen, das Ihre letzte Risikobewertung nie erfasst hat.
Best Practices für Cloud-Risikobewertung und -minderung im Finanzwesen
Der Lebenszyklusansatz, den Regulatoren und Branchenverbände einheitlich befürworten, reicht von der Beschaffungsplanung bis zur Exit-Strategie. Jede Phase hat spezifische Risikomanagementpflichten.
Beschaffung und Sorgfaltsprüfung: Bewerten Sie Konzentrationsrisiken, Datenresidenz und Resilienzfähigkeiten vor der Unterzeichnung. Beurteilen Sie die Erfolgsbilanz des CSP bei Serviceverfügbarkeit und Sicherheitsvorfällen. Verhandeln Sie Prüfrechte, Benachrichtigungspflichten bei Subunternehmeränderungen und Exit-Unterstützung in den Vertrag, bevor Sie diese benötigen.
Technische Maßnahmen: Identitätskompromittierung ist eine führende Ursache von Cloud-Sicherheitsverletzungen, was Phishing-resistente Multi-Faktor-Authentifizierung und Zero-Trust-Zugriffsframeworks zu den prioritären technischen Investitionen für Cloud-Umgebungen im Finanzsektor macht. Zu freizügige Firewall-Regeln, überprivilegierte IAM-Berechtigungen und inkonsistente Sicherheitsrichtlinien in hybriden Umgebungen gehören zu den häufigsten Fehlkonfigurationen, die regulatorische Exponierung erzeugen.
Im zweiten Halbjahr 2025 entfielen 44,5 % der beobachteten initialen Zugriffsvektoren in Cloud-Umgebungen auf Angriffe über Software Dritter, während schwache oder fehlende Anmeldedaten 27,2 % ausmachten. Automatisierte Abwehrmaßnahmen, darunter identitätszentrierte Proxies, adressieren beide Vektoren zuverlässiger als manuelle Sicherheitstriage.
Schwachstellenpriorisierung: Finanzinstitute verfolgen häufig das Schwachstellenvolumen statt der Schwachstellenwirkung. Der sinnvollere Ansatz verknüpft jeden Befund mit dem Asset-Verantwortlichen, dem betroffenen regulierten Arbeitsablauf und dem Alter des Nachweises. Ein drei Jahre alter Befund in einem produktiven Zahlungssystem ist ein anderes Risiko als ein neuer Befund in einer Sandbox-Umgebung, auch wenn der rohe Schweregrad identisch ist.
Supply-Chain-Maßnahmen: Vertragliche Absicherungen für die Aufsicht über Subunternehmer, Benachrichtigung bei wesentlichen Änderungen und das Recht zur Kündigung, wenn ein Subunternehmer von einem Regulierer untersagt wird, sind nicht optional. Der SIFMA/ABA-Rahmen benennt Prüfrechte, Unterauftragsvergabe, Daten und Sicherheit, SLAs, Benachrichtigung, Business Continuity und Exit als Mindestvertragsumfang für jede Cloud-Auslagerungsvereinbarung.
Kontinuierliches automatisiertes Monitoring übertrifft statische Jahresprüfungen, insbesondere bei Fourth-Party-Subunternehmerrisiken, die sich ohne Vorankündigung ändern. Fachliche Kompetenz der Mitarbeitenden ist ebenfalls ein realer Risikofaktor: Fähigkeiten, die für die Architektur eines CSP entwickelt wurden, übertragen sich nicht direkt auf einen anderen, was bedeutet, dass die Überwachungs- und Reaktionsfähigkeit Ihres Teams von den tatsächlich eingesetzten Anbietern abhängt.
Praxistipp: Behandeln Sie beim Überprüfen von Datensicherheitsmaßnahmen im Finanzbereich Ihre Cloud-Exit-Strategie als lebendiges Dokument, nicht als Vertragsanhang. Testen Sie sie. Ein Lock-in-Risiko, aus dem Sie nicht aussteigen können, ist ein Konzentrationsrisiko, das Sie nicht mindern können.
Wie der Ismscalculator das Cloud-Risikomanagement in Ihrem ISO 27001-Programm unterstützt
Der Ismscalculator ist speziell für die Compliance-Planungsherausforderung entwickelt worden, auf die die meisten Finanzinstitute früh stoßen: nicht zu wissen, wie viel Aufwand die ISO 27001-Implementierung tatsächlich erfordert oder wo Cloud-Risiken in den breiteren ISMS-Geltungsbereich passen.
Der Echtzeit-Kosten- und Aufwandsschätzer der Plattform nimmt Größe, Branche und aktuellen Sicherheitsreifegrad Ihrer Organisation als Eingaben und liefert maßgeschneiderte Implementierungsschätzungen mit Modellreferenzvergleichen zurück. Für einen Compliance-Verantwortlichen, der ein Business Case für Cloud-Risikomaßnahmen erstellen muss, sind diese Benchmark-Daten der Unterschied zwischen einem glaubwürdigen Vorschlag und einer Zahl aus dem Nichts.
Wesentliche Funktionen für das Cloud-Risikomanagement:
- Reifegradbeurteilung über alle vier ISO/IEC 27001:2022-Kontrollthemen, einschließlich Lieferantenbeziehungen (A.5.19–A.5.22) und Kryptografie (A.8.24), die Cloud-Auslagerung und Verschlüsselungsmaßnahmen direkt abdecken
- Anpassbare Gantt-Diagramme zur Planung von Implementierungsphasen, einschließlich Cloud-spezifischer Maßnahmeneinführungen und Audit-Vorbereitungszeitplänen
- Kostenloser 2-Minuten-Readiness-Check zur Lückenerkennung vor der Verpflichtung auf einen vollständigen Implementierungsplan
- Gespeicherte und vergleichbare Schätzungen, damit Sie verschiedene Cloud-Risikobehandlungsszenarien gegen Budgetbeschränkungen modellieren können
Martins Compliance-Leitfäden 2026 auf der Ismscalculator-Plattform adressieren Cloud-spezifische ISMS-Herausforderungen direkt, einschließlich der Abgrenzung von Cloud-Umgebungen, der Erstellung von Nachweisketten, die DORA- und FFIEC-Erwartungen erfüllen, und der Strukturierung Ihrer ISO 27001-Fintech-Compliance-Roadmap anhand realer regulatorischer Zeitpläne statt generischer Best-Practice-Checklisten.

Wenn Sie Cloud-Risiken erstmals in Ihr ISMS einbetten oder ein bestehendes Programm gegen die regulatorischen Erwartungen 2026 prüfen, bietet Ihnen die ISO 27001-Readiness-Bewertung auf dem Ismscalculator einen strukturierten Einstiegspunkt mit Ergebnissen, die Sie direkt in einen Risikobehandlungsplan übernehmen können.
Wesentliche Erkenntnisse
Cloud-Risikomanagement im Finanz-ISMS erfordert die Einbettung Cloud-spezifischer Bedrohungen in ISO 27001-Geltungsbereich, Maßnahmen und Nachweisketten – abgesichert durch vertragliche Schutzklauseln und kontinuierliches unabhängiges Monitoring.
| Punkt | Details |
|---|---|
| Ex-ante-Risikobewertung ist verpflichtend | Führen Sie vor jeder neuen Auslagerungsvereinbarung eine formelle Cloud-Risikobewertung durch, die Konzentration, Resilienz und Datenresidenz abdeckt. |
| Geteilte Verantwortung muss dokumentiert sein | Verhandeln Sie vor Vertragsabschluss eine CSP-seitige Maßnahmenmatrix, die einem gängigen Rahmenwerk zugeordnet ist. |
| ISO 27001-Geltungsbereich muss Cloud umfassen | Jeder Cloud-Dienst, der regulierte Daten oder kritische Funktionen berührt, gehört in Ihren ISMS-Geltungsbereich mit Asset-Verantwortlichem und Nachweiskette. |
| Identitätsmaßnahmen haben höchste technische Priorität | Phishing-resistente MFA und Zero-Trust-Zugriffsframeworks adressieren die führende Ursache von Cloud-Sicherheitsverletzungen in Finanzumgebungen. |
| Kontinuierliches Monitoring schlägt Jahresprüfungen | Automatisiertes, laufendes Monitoring ist effektiver als statische Überprüfungen, insbesondere bei Fourth-Party-Subunternehmerrisiken. |
Empfohlen
- ISMS für den Finanzdatenschutz aufbauen: Leitfaden 2026 | ISMS Calculator
- ISMS-Implementierungsplan für den Finanzsektor: Leitfaden 2026 | ISMS Calculator
- Datensicherheitsmaßnahmen für Finanzunternehmen: Leitfaden 2026 | ISMS Calculator
- ISMS-Reifegradbeurteilung: Ein Leitfaden 2026 für Compliance-Teams | ISMS Calculator