Eine Zertifizierung ohne Gap-Analyse ist eine Vermutung, die als Plan verkleidet wurde. Eine Gap-Analyse verwandelt einen vagen Auftrag wie „ISO 27001-Zertifizierung erlangen" in ein priorisiertes, mit Ressourcen unterlegtes Projekt: ein Dokument, das genau auflistet, welche Klauseln Sie erfüllen, welche nicht, wer für jede Maßnahme verantwortlich ist und bis wann. Diese Struktur ist es, die Zeitpläne verkürzt, verhindert, dass Auditbefunde zu sechsstelligen Überraschungen werden, und Teams davon abhält, Kontrollen zweimal aufzubauen, weil sie zunächst die falschen implementiert haben.
Führen Sie eine Gap-Analyse durch, bevor Sie ein Zertifizierungsbudget anfassen, und Sie gehen in der Regel mit Folgendem heraus:
- Einem Gap-Register, das dem Zielstandard klauselweise zugeordnet ist
- Einer nach Auditrisiko und Aufwand priorisierten Maßnahmenliste
- Namentlich benannten Verantwortlichen und groben Fristen für jeden offenen Punkt
Wichtigste Erkenntnisse
Eine Gap-Analyse funktioniert, weil sie einen abstrakten Zertifizierungsauftrag in einen priorisierten, verantwortlich zugeordneten und zeitgebundenen Projektplan verwandelt – bevor Geld ausgegeben wird.
| Punkt | Details |
|---|---|
| Zuerst durchführen | Gap-Analyse abschließen, bevor Budget geplant, Berater engagiert oder Kontrollen aufgebaut werden. |
| Klauselweise zuordnen | Vorhandene Nachweise gegen jede Standardanforderung prüfen, nicht nur gegen allgemeine Praktiken. |
| Nach Schweregrad priorisieren | Lücken nach Auditauswirkung einordnen, damit Hochrisikopunkte zuerst Verantwortliche und Fristen erhalten. |
| Internes Audit speisen | Mit „Verifizierung erforderlich" markierte Punkte nutzen, um das erste interne Auditprogramm schnell aufzubauen. |
| Readiness-Schätzer verwenden | Ismscalculator wandelt Gap-Ergebnisse in eine kalkulierte Kostenschätzung, einen Reifegrad-Score und einen exportierbaren Zeitplan um. |
Inhaltsverzeichnis
- Warum die Gap-Analyse der Zertifizierung vorausgeht: Definition und Umfang
- Wie die Gap-Analyse Zeit, Kosten und Risiko bei der Zertifizierung reduziert
- Wann sollten Sie eine Gap-Analyse vor der Zertifizierung durchführen?
- Was eine Zertifizierungs-Gap-Analyse tatsächlich abdeckt
- Gap-Analyse-Ergebnisse in einen Zertifizierungsplan umwandeln
- Häufige Befunde, die die Zertifizierung verzögern
- Methoden und Tools für eine effektive Gap-Analyse
- Tool-Spotlight: Readiness-Schätzer und Vorlagen
- Planung mit einem Readiness-Schätzer beschleunigen
- Quellen
Warum die Gap-Analyse der Zertifizierung vorausgeht: Definition und Umfang
Eine zertifizierungsorientierte Gap-Analyse vergleicht Ihren Ist-Zustand mit dem Soll-Zustand, der durch einen Standard klauselweise definiert wird. Bei ISO 9001 oder ISO 27001 bedeutet das, jede Anforderung zu durchlaufen und zwei Fragen zu stellen: Existieren Nachweise, und sind diese gut genug, um der Prüfung durch einen Auditor standzuhalten?
Sie ist kein internes Audit. Ein internes Audit überprüft, ob ein bereits eingerichtetes System funktioniert, und kann Abweichungen feststellen. Eine Gap-Analyse ist eine Readiness-Prüfung, die durchgeführt wird, bevor das System überhaupt vollständig ist, und sie sollte das interne Auditprogramm speisen, nicht ersetzen.
- Gap-Analyse: Diagnose vor dem Aufbau, keine formalen Abweichungen
- Internes Audit: Verifikation nach dem Aufbau, unter den meisten Managementsystemstandards vorgeschrieben
- Reifegradbeurteilung: umfassendere Bewertungsübung, fließt häufig in die Gap-Analyse ein, ersetzt aber kein Klausel-Mapping
Wie die Gap-Analyse Zeit, Kosten und Risiko bei der Zertifizierung reduziert
Wer die Gap-Analyse überspringt, entdeckt seine Probleme auf die teure Art: während des externen Audits oder noch schlimmer nach einem gescheiterten. Frühzeitige Erkennung begrenzt das, was Compliance-Berater manchmal den Nacharbeits-Multiplikator nennen. Eine fehlende Kontrolle, die in Woche zwei entdeckt wird, kostet eine Richtlinienaktualisierung. Dieselbe Lücke, die beim Zertifizierungsaudit entdeckt wird, kann wochenlange Nachbesserungen, einen weiteren Auditbesuch und ein verzögertes Zertifikat kosten.
Teams, die vorab eine ordentliche ISO 27001-Gap-Analyse durchführen, schließen die Implementierung häufig in 9 bis 12 Monaten ab, während Teams, die darauf verzichten, oft 14 bis 18 Monate benötigen, weil Lücken spät auftauchen und teurer zu schließen sind.
Praxis-Tipp: Betrachten Sie die Gap-Analyse als Ihr Budgetdokument, nicht nur als Checkliste. Finanzabteilungen reagieren weitaus besser auf „Hier sind 40 priorisierte Maßnahmen mit Stundenaufwand" als auf „Wir müssen zertifiziert werden."
Der konkrete Nutzen sieht so aus:
- Ein realistischer Implementierungszeitplan statt einer Schätzung
- Eine nachvollziehbare Budgetschätzung, die die Finanzabteilung tatsächlich genehmigt
- Frühzeitige Audit-Readiness-Nachweise, auf die Sie verweisen können, wenn die Geschäftsführung fragt: „Sind wir im Plan?"
Wann sollten Sie eine Gap-Analyse vor der Zertifizierung durchführen?
Führen Sie sie offensichtlich vor dem ersten Zertifizierungsversuch durch, aber auch bei diesen Auslösern:
- Vor der erstmaligen Zertifizierung nach ISO 9001, ISO 27001 oder einem ähnlichen Standard
- Nach einer wesentlichen Überarbeitung eines Standards (neue Annex A-Kontrollen, umstrukturierte Klauseln)
- Nach einem gescheiterten Audit, um die Ursachen zu diagnostizieren und den Plan neu aufzubauen
- Nach einer Fusion, Übernahme oder wesentlichen Systemänderung, die den Geltungsbereich verändert
Es handelt sich um eine einmalige, projektartige Readiness-Prüfung, kein wiederkehrendes internes Audit. Planen Sie sie in den Wochen eins bis vier eines jeden Zertifizierungsprogramms ein, bevor Sie das Budget festlegen oder Berater engagieren.
Was eine Zertifizierungs-Gap-Analyse tatsächlich abdeckt
Eine nützliche Gap-Analyse liefert Zeilen, keine Absätze. Jede Zeile ordnet eine Klausel oder eine Annex A-Kontrolle einem tatsächlichen Nachweis zu – oder dessen Fehlen. Typische Komponentenbereiche umfassen dokumentierte Richtlinien, operative Kontrollen, Schulungsnachweise, Lieferantennachweise sowie die Metriken oder KPIs, deren Nachverfolgung der Standard erwartet.
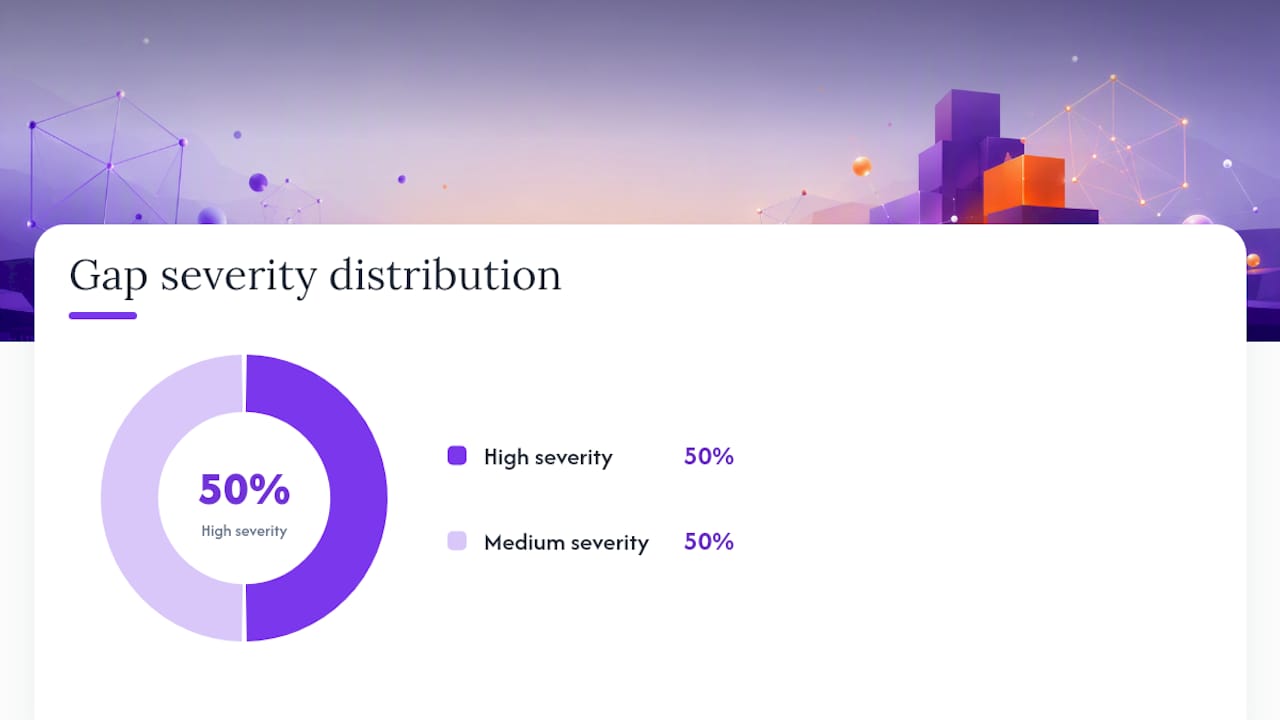
Die Schweregradklassifizierung ist ebenso wichtig wie das Mapping selbst. Ein fehlendes Risikoregister ist etwas anderes als eine veraltete Dokumentvorlage. „Auditbereit" bedeutet, dass jede Zeile mit hohem Schweregrad einen namentlich benannten Verantwortlichen, eine Nachweisspur und ein Zieldatum hat, das vor Ihrem externen Auditfenster liegt.
| Anforderungsreferenz | Aktueller Nachweis | Lückenbeschreibung | Schweregrad | Verantwortlich | Zieldatum |
|---|---|---|---|---|---|
| ISO 27001 Annex A-Kontrolle (Richtlinien) | Richtlinienentwurf, nicht genehmigt | Keine Freigabe durch das Management | Hoch | CISO | Woche 3 |
| ISO 27001 A.8.9 (Konfigurationsmanagement) | Teilweise Konfigurationsdaten | Kein formaler Baseline-Prozess | Mittel | IT-Leitung | Woche 4 |
| ISO 9001-Klausel | Kein Auditplan | Internes Auditprogramm nicht definiert | Hoch | QMS-Manager | Woche 2 |
| ISO 27001 A.5.19 (Lieferantensicherheit) | Keine Lieferantenbewertungen | Lieferantenrisiko nicht dokumentiert | Mittel | Einkauf | Woche 4 |
Gap-Analyse-Ergebnisse in einen Zertifizierungsplan umwandeln
Ein Gap-Register, das für immer in einer Tabellenkalkulation liegt, nützt niemandem. Wandeln Sie es mit diesen Schritten in ein aktives Projekt um:
- Jeden Befund mit dem Prozessverantwortlichen validieren. Nicht jede in der Erhebung markierte Lücke übersteht eine zweite Überprüfung.
- Nach Auditauswirkung und Behebungskosten priorisieren. Zuerst die Punkte beheben, die eine schwerwiegende Abweichung auslösen würden.
- Namentlich benannte Verantwortliche zuweisen. Eine Lücke ohne Verantwortlichen wird nie geschlossen.
- Realistische Fristen setzen, die an Ihrem Zielzertifizierungsdatum ausgerichtet sind – rückwärts gerechnet.
- Aufwand und Budget pro Punkt schätzen und diese Zahlen dann für die Geschäftsleitung zusammenfassen.
Die priorisierte Liste in ein Gantt-Diagramm oder einen Meilenstein-Tracker einspeisen, damit der Fortschritt auch außerhalb des Compliance-Teams sichtbar ist.
Praxis-Tipp: Konzentrieren Sie Ihr erstes internes Auditprogramm auf die Punkte, die Ihre Gap-Analyse als „Verifizierung erforderlich" markiert hat. So erhalten Sie schnell echte Audit-Nachweise, anstatt Ihren ersten internen Auditdurchlauf damit zu verbringen, brandneue Kontrollen zu verfolgen, die noch keine Zeit hatten, sich einzuspielen.
Häufige Befunde, die die Zertifizierung verzögern
Bestimmte Lücken tauchen bei fast jeder Readiness-Prüfung auf, und es sind tendenziell genau jene, die Auditoren am härtesten bemängeln.
- Fehlende oder veraltete dokumentierte Verfahren
- Kontrollen, die auf dem Papier existieren, für die aber kein Nachweis ihrer tatsächlichen Wirksamkeit vorliegt
- Unreifes Lieferanten- oder Drittparteien-Risikomanagement
- Fehlende oder unvollständige Schulungsnachweise
- Geltungsbereichsbeschreibungen, die nicht dem entsprechen, was tatsächlich im Betrieb ist
Eine Kontrolle ohne Betriebsnachweise ist aus Sicht des Auditors funktional gleichbedeutend mit keiner Kontrolle. Diese Lücke allein verursacht einen Großteil der schwerwiegenden Abweichungen bei Erstzertifizierungsversuchen.
Fehlende Nachweise über den Kontrollbetrieb führen in der Regel zu schwerwiegenden Abweichungen, da Auditoren eine Richtlinie, die niemand befolgt, nicht verifizieren können. Dokumentationslücken sind meist geringfügig, aber häufen sie sich, kommen Audittage und Kosten hinzu. Die schnellste Abhilfe: Stichproben der Betriebsnachweise für Ihre höchsten Risikokontrollen Wochen vor dem externen Audit durchführen – nicht in der Nacht davor.
Methoden und Tools für eine effektive Gap-Analyse
Die Methode sollte sich nach Ihren Ressourcen richten, nicht umgekehrt. Eine klauselweise Checkliste funktioniert für kleine Teams mit fundiertem internem Wissen. Größere oder komplexere Umgebungen profitieren von einem POPIT-Rahmenwerk (Personen, Organisation, Prozesse, Informationen, Technologie) kombiniert mit der 5-Warum-Methode für die Ursachenanalyse hartnäckiger Lücken – ein Ansatz, den Klipfolios schrittweise Methodik neben der SWOT-Analyse empfiehlt.
- Tabellenkalkulationen und Vorlagen für kleinere, gut verstandene Geltungsbereiche
- Dedizierte Gap-Register-Tools für Teams, die Dutzende von Kontrollen über Abteilungen hinweg verfolgen
- Readiness-Schätzer für schnelle, benchmarkte Aufwands- und Kostenprojektionen
- Externe Berater, wenn das interne Fachwissen zum jeweiligen Standard dünn ist
Nutzen Sie interne Vorlagen, wenn Ihr Team den Standard bereits versteht. Holen Sie externe Expertise hinzu, wenn die Lücken unklar sind – nicht nur die Lösungen.
Tool-Spotlight: Readiness-Schätzer und Vorlagen
Readiness-Schätzer dienen dazu, das Rätselraten bei der Frage „Was wird das kosten?" zu beseitigen. Ein guter liefert eine auf Unternehmensgröße und Branche skalierte Aufwands- und Kostenschätzung, einen Reifegrad-Score über die relevanten Domänen und einen Satz vorgeschlagener Arbeitspakete – damit Sie nicht auf ein leeres Gap-Register starren und sich fragen, wo Sie anfangen sollen.
Vorlagen beschleunigen die Routinearbeit: Klausel-Mapping, Nachweiserhebung und die Umwandlung von Rohergebnissen in einen Maßnahmenplan. Das Ergebnis, das wirklich zählt, ist ein Gap-Register in Kombination mit einem exportierbaren Projektzeitplan – denn diese Kombination ist es, die Finanzabteilung und Geschäftsleitung tatsächlich genehmigen können. Prüfen Sie bei der Auswahl eines Tools, ob es beides liefert und nicht nur eines davon.
Praxisperspektive: Was Implementierungsteams tatsächlich erleben
In der Praxis sind die Teams, die am schnellsten vorankommen, jene, die die Gap-Analyse durchführen, bevor irgendjemand über das Budget streitet. Die Unterstützung der Geschäftsleitung gewinnt man leichter, wenn man auf eine priorisierte Liste statt auf einen abstrakten Auftrag verweisen kann. Realistische Zeitpläne liegen bei etwa neun Monaten bis zu einem Jahr für ein fokussiertes Team, und zwei oder drei aufwandsarme, aber schwerwiegende Lücken in Woche eins zu schließen tut mehr für die Motivation als jedes Kickoff-Meeting.
Planung mit einem Readiness-Schätzer beschleunigen
Manche Teams erstellen ihr Gap-Register in einer Tabellenkalkulation, führen das Klausel-Mapping manuell durch oder beauftragen einen Berater damit. Alle drei Ansätze funktionieren. Ismscalculator punktet vor allem bei der Geschwindigkeit: Statt wochenlang den Aufwand manuell zu schätzen, erhalten Sie in Minuten eine kalkulierte Kosten- und Zeitplanprojektion, die mit Unternehmen ähnlicher Größe und Branche verglichen wird.
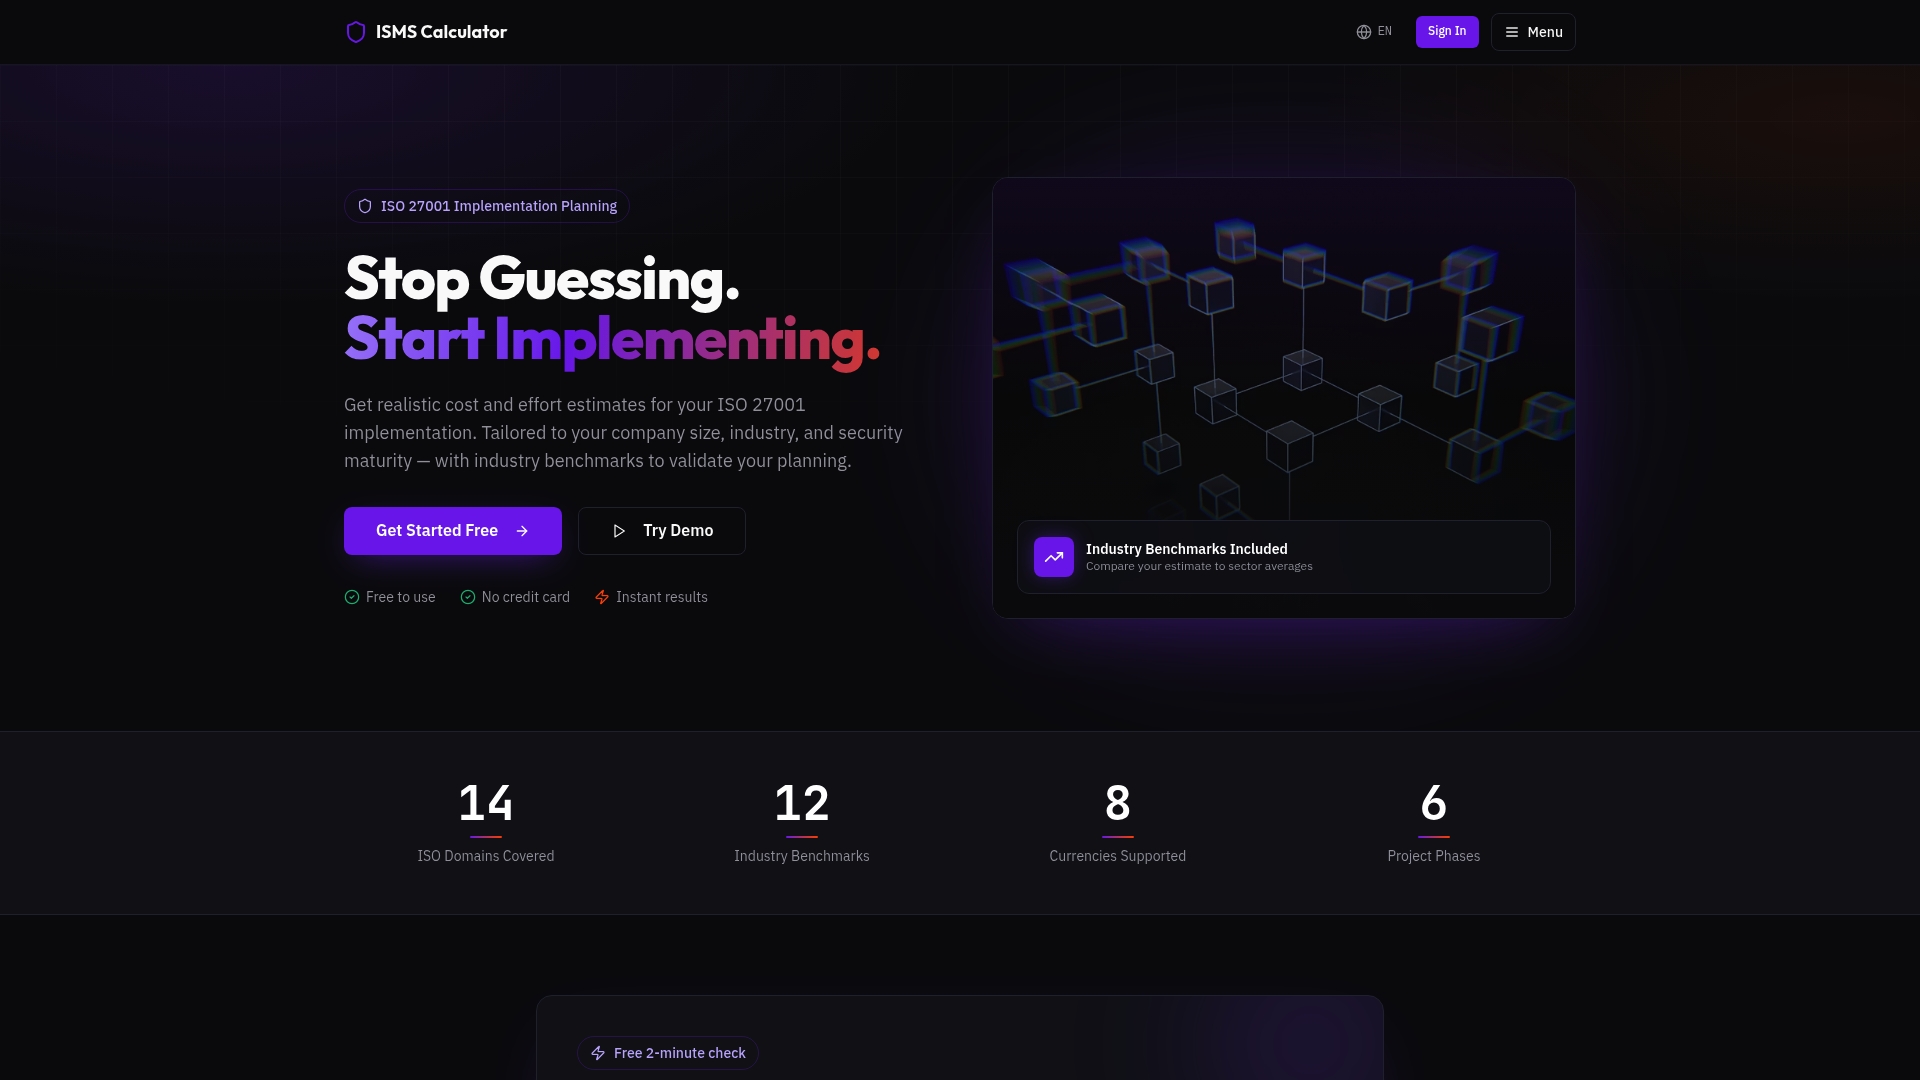
Die Readiness-Bewertung von Ismscalculator bewertet Ihren Reifegrad in allen vier Kontrollthemen der ISO/IEC 27001:2022 und wandelt diesen Score in ein exportierbares Gantt-Diagramm um, das Sie direkt einem Projektmanager oder einem Finanzausschuss vorlegen können. Das ist das Briefing, das ein CFO tatsächlich möchte: nicht „wir müssen zertifiziert werden", sondern „hier sind die Schätzung, der Zeitplan und die Bereiche, in denen wir bereits vorne liegen."
Wenn Sie einen schnellen ersten Überblick wünschen, bevor Sie sich zu einer vollständigen Bewertung verpflichten, starten Sie mit dem kostenlosen 2-Minuten-Readiness-Check. Er ersetzt kein detailliertes Gap-Register oder das fachliche Urteil eines Beraters bei einer wirklich unklaren Kontrolle, aber er zeigt Ihnen, wo Sie stehen, bevor Sie einen Euro in die Nachbesserung investieren.
Quellen
- ISO 27001 Gap Assessment - How to Run One and What to Do With Results | SecComply
- ISO 9001 Gap Analysis: How to Do It Before Your First Certification Audit - QMII
- How to Conduct a Gap Analysis: A Step-by-Step Guide | Klipfolio