Un Sistema de Gestión de Seguridad de la Información, o ISMS, se define como un marco documentado de políticas, procesos y controles que protege los activos de información de una organización. Para las startups, construir un ISMS desde cero significa implementar ISO 27001, la norma internacional que certifica que tu programa de seguridad es real y auditable. La mayoría de las startups construyen un ISMS funcional en 8–14 semanas cuando se centran en un alcance adecuado, seguido de una ventana de auditoría de 4–6 semanas. Los fundadores de SaaS y empresas tecnológicas necesitan cada vez más esta certificación para cerrar acuerdos con clientes empresariales y satisfacer la diligencia debida de los inversores. Esta guía para startups sobre el desarrollo de un ISMS te guía paso a paso, desde la definición del alcance hasta el día de la certificación.
Cómo construir un ISMS desde cero: la hoja de ruta para startups
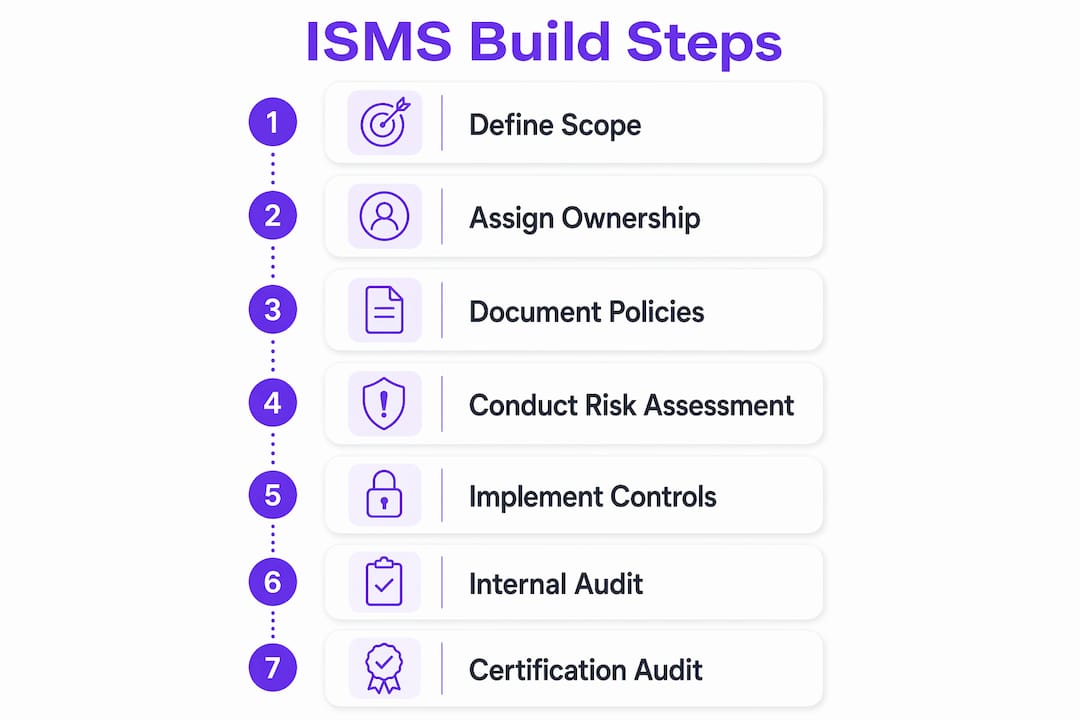
El camino más rápido hacia la certificación ISO 27001 es una construcción ágil y secuencial. Primero defines el alcance, segundo asignas la responsabilidad, tercero redactas la documentación mínima y recopilas evidencias de forma continua. Saltarse pasos o ejecutarlos en paralelo genera retrabajo. Las certificaciones ISO 27001 crecen un 20% anualmente, impulsadas en gran medida por la demanda de las startups de demostrar madurez en seguridad que satisfaga a los equipos de compras empresariales. Esa tasa de crecimiento indica que esto ya no es opcional para las empresas SaaS B2B.
El plazo total para una startup de 10–30 personas es de aproximadamente 5,5 a 10,5 meses desde cero, incluyendo la implementación y la auditoría. El amplio rango refleja la complejidad del alcance y la disponibilidad del equipo. Los fundadores que tratan el desarrollo del ISMS como un proyecto a tiempo parcial junto con el desarrollo del producto se acercan más al extremo de los 10 meses. Los fundadores que asignan tiempo protegido se acercan más a los 5,5 meses.
¿Cómo se define el alcance adecuado para el ISMS de tu startup?
El alcance es el límite que indica a los auditores exactamente qué sistemas, personas y procesos cubre tu ISMS. El exceso de alcance es la principal razón por la que las startups no superan la certificación o retrasan la implementación. Este hecho debe orientar cada decisión de alcance que tomes.
Un alcance ajustado para una startup SaaS suele cubrir:
- La aplicación en producción y su entorno de alojamiento (AWS, GCP o Azure)
- El repositorio de código y el pipeline de CI/CD
- Los sistemas de procesamiento y almacenamiento de datos de clientes
- Los miembros del equipo que acceden a los sistemas en producción
La declaración de alcance no necesita ser extensa. Una página que describa los sistemas incluidos, las ubicaciones físicas (o "solo en la nube") y los sistemas excluidos es suficiente. Acompáñala de un diagrama de arquitectura sencillo que muestre los flujos de datos entre los componentes dentro del alcance. Los auditores consultan este diagrama continuamente durante la revisión de la fase 1.
El riesgo de un alcance demasiado reducido es real pero manejable. Si excluyes un sistema que procesa datos de clientes, un auditor lo señalará. Revisa tu flujo de datos antes de finalizar el alcance para detectar omisiones evidentes.
Consejo profesional: Comienza con tu plataforma SaaS en producción y los miembros del equipo que tienen acceso directo a ella. Puedes ampliar el alcance en un ciclo de certificación posterior, una vez que el programa principal esté en marcha.
Establecer la responsabilidad del ISMS sin aumentar la plantilla
ISO 27001 no requiere un responsable de cumplimiento dedicado para las startups. La responsabilidad a tiempo parcial asignada a empleados existentes satisface la norma. Este es uno de los hechos más malinterpretados sobre el desarrollo del ISMS para nuevas empresas.
Los roles que debes cubrir son:
- Responsable o impulsor del ISMS: Coordina el programa general, hace seguimiento de las evidencias y se prepara para las auditorías. Suele ser el CTO, el responsable de ingeniería o el director de operaciones.
- Responsable de riesgos: Revisa y aprueba el registro de riesgos. Habitualmente el CEO o el CTO.
- Responsables de controles: Miembros individuales del equipo responsables de controles específicos. Un desarrollador es responsable de las prácticas de desarrollo seguro; un responsable de TI, de la gestión de accesos.
- Revisor de dirección: Un directivo que aprueba las salidas de la revisión por la dirección trimestralmente.
Una responsabilidad clara evita el modo de fallo más habitual en las startups: que todo el mundo asuma que otra persona se encarga del cumplimiento. Cuando un control tiene un responsable asignado, se recogen las evidencias. Cuando no lo tiene, se omite.
Consejo profesional: Dedica al impulsor del ISMS al menos cuatro horas semanales de tiempo protegido. Tratar el trabajo del ISMS como una tarea en segundo plano es la razón por la que las startups no cumplen los plazos de auditoría.
¿Qué documentación básica necesita el ISMS de una startup?
ISO 27001 está basado en riesgos, no en listas de verificación. Aplicas los controles relevantes para los riesgos identificados y justificas las exclusiones en una Declaración de Aplicabilidad. Ese principio mantiene tu conjunto de documentación reducido.
El conjunto mínimo viable de documentos para el ISMS de una startup incluye:
| Documento | Propósito |
|---|---|
| Política de seguridad de la información | Expresa el compromiso de la dirección y los objetivos de seguridad |
| Plan de evaluación y tratamiento de riesgos | Identifica los riesgos, los puntúa y mapea los controles |
| Declaración de Aplicabilidad (SoA) | Lista todos los controles del Annex A con la justificación de inclusión o exclusión |
| Política de control de acceso | Define quién puede acceder a qué y cómo se concede o revoca el acceso |
| Plan de respuesta a incidentes | Documenta cómo detectar, responder y notificar incidentes de seguridad |
| Política de gestión de proveedores | Cubre los requisitos de seguridad para proveedores externos |
| Registros de auditoría interna | Registra los hallazgos y las acciones correctivas de las revisiones internas |
Evita la trampa empresarial de crear carpetas de políticas de 40 páginas. Una política de control de acceso de dos páginas que tu equipo realmente aplica supera a un documento de 20 páginas que nadie lee. Las startups que almacenan evidencias en herramientas conocidas como SharePoint o Notion mantienen el cumplimiento de forma mucho más consistente que las que construyen plataformas de cumplimiento separadas.
Los proveedores de nube gestionan la seguridad de la infraestructura en la capa física y de red. Tu trabajo consiste en configurar esos servicios correctamente, gestionar los accesos de forma estricta y documentar tus decisiones. Esa división de responsabilidades reduce considerablemente el esfuerzo de implementación para las startups SaaS.
Consejo profesional: Crea una carpeta compartida llamada "Evidencias ISMS" en la herramienta de trabajo que ya utiliza tu equipo. Allí van todas las políticas, capturas de pantalla y registros. Los auditores valoran mucho más las evidencias organizadas y accesibles que el software de cumplimiento elaborado.
¿Cómo se realiza la evaluación de riesgos y se recopilan evidencias de forma continua?
Una metodología de evaluación de riesgos adecuada para una startup puntúa cada riesgo en dos dimensiones: probabilidad e impacto. Utiliza una escala sencilla del 1 al 5 para cada una. Multiplica las puntuaciones para obtener la valoración del riesgo. Los riesgos que superan un umbral se tratan con controles; los que están por debajo se aceptan y se documentan.
Tu registro de riesgos es una hoja de cálculo viva. Cada fila contiene una descripción del riesgo, la puntuación de probabilidad, la puntuación de impacto, la valoración del riesgo, el control asignado, el responsable del control y el estado actual. Constrúyelo una vez y actualízalo trimestralmente. El registro es uno de los primeros documentos que solicita un auditor.
Mapear los controles a los riesgos cierra el círculo entre tu evaluación de riesgos y tu SoA. Cada control de tu SoA debe estar vinculado al menos a un riesgo del registro. Los controles sin riesgo asociado son candidatos a la exclusión.
La recopilación de evidencias funciona mejor como un hábito mensual en lugar de una carrera de último momento antes de la auditoría. Recopilar evidencias mensualmente en pequeños lotes es mucho más sostenible que los volcados de documentación de última hora. Una cadencia mensual práctica tiene este aspecto:
- Obtén los registros de revisión de accesos y confirma que no existen cuentas no autorizadas.
- Captura los informes de finalización de copias de seguridad del mes.
- Registra cualquier incidente de seguridad o casi-incidente, aunque el resultado haya sido benigno.
- Confirma el estado de los parches en todos los sistemas dentro del alcance.
- Revisa uno o dos controles de tu SoA y anota su estado actual.
Trimestralmente, revisa el registro de riesgos completo con el responsable de riesgos y actualiza las puntuaciones en función de cualquier cambio en tu producto o infraestructura. Esta revisión trimestral también alimenta la reunión de revisión por la dirección.
Consejo profesional: Automatiza la captura de evidencias siempre que sea posible. Los registros de AWS CloudTrail, los registros de auditoría de GitHub y los informes de acceso del proveedor de identidad pueden exportarse automáticamente. La automatización elimina la dependencia de la memoria humana en el cumplimiento.
¿Cómo te preparas para las auditorías internas y de certificación?
Las auditorías internas tienen un único propósito: detectar problemas antes de que lo haga tu auditor externo. Auditar 6–10 controles al mes con acciones correctivas documentadas mantiene la carga de trabajo manejable y detecta los problemas a tiempo. Este enfoque de micro-auditorías reemplaza a la auditoría interna anual tradicional, que tiende a revelar demasiados hallazgos de golpe.
La revisión por la dirección es una reunión formal en la que la dirección evalúa el rendimiento del ISMS. Necesitas al menos una antes de tu auditoría de certificación. El orden del día debe cubrir los hallazgos de auditoría, el estado del registro de riesgos, los incidentes de seguridad y cualquier cambio en el negocio que afecte al alcance del ISMS.
Las auditorías de certificación se desarrollan en dos fases. La fase 1 es una revisión documental. El auditor comprueba que tus políticas, registro de riesgos, SoA y declaración de alcance son completos y coherentes. La fase 2 es una revisión de evidencias. El auditor toma muestras de tus controles y verifica que realmente estás haciendo lo que dicen tus políticas.
Lista de verificación para la preparación de la auditoría:
- Todas las políticas están aprobadas, fechadas y con control de versiones
- El registro de riesgos está actualizado y revisado en el último trimestre
- La SoA está completa con justificaciones para cada exclusión
- Los registros de auditoría interna muestran al menos un ciclo completo de revisión de controles
- Las actas de la revisión por la dirección están firmadas y archivadas
- Las acciones correctivas derivadas de las auditorías internas están cerradas o cuentan con planes de remediación documentados
- Los paquetes de evidencias para los controles clave están organizados y son accesibles
Consejo profesional: Resuelve todas las no conformidades de tus auditorías internas antes de la fecha de la fase 2. Los auditores esperan ver registros de acciones correctivas. Un hallazgo abierto sin plan de acción es una señal de alerta que puede retrasar la certificación.
La lista de verificación de certificación ISO 27001 de Ismscalculator cubre 80 pasos secuenciados y merece la pena revisarla antes de programar la auditoría de fase 1. Pone de manifiesto errores de secuenciación que los fundadores suelen pasar por alto.
Puntos clave
Construir un ISMS para una startup requiere un enfoque ágil y secuenciado: alcance ajustado, responsabilidad clara, documentación mínima y recopilación continua de evidencias son los cuatro fundamentos irrenunciables de la certificación ISO 27001.
| Punto | Detalles |
|---|---|
| Define un alcance ajustado desde el primer día | Limita tu ISMS a la plataforma en producción y al equipo con acceso directo para evitar retrasos. |
| Asigna responsables de control nominales | Cada control necesita una persona responsable; la responsabilidad compartida equivale a ninguna responsabilidad. |
| Mantén la documentación mínima | Redacta políticas breves y útiles, y almacena las evidencias en las herramientas que ya usa tu equipo. |
| Recopila evidencias mensualmente | Los pequeños lotes mensuales superan siempre a las carreras de última hora antes de la auditoría. |
| Realiza micro-auditorías de forma continua | Revisar 6–10 controles al mes detecta los problemas antes de que lo haga tu auditor externo. |
Lo que he aprendido observando cómo las startups construyen su ISMS
La mayoría de los fundadores que he visto abordan el desarrollo del ISMS con una de dos suposiciones erróneas. La primera es que necesitan documentación de nivel empresarial para impresionar a los auditores. La segunda es que pueden tratar el cumplimiento como un proyecto de fin de semana. Ambas suposiciones cuestan tiempo y dinero.
Las startups que se certifican más rápido hacen una cosa de forma diferente: tratan el ISMS como un producto. Asignan un responsable, establecen una hoja de ruta y avanzan de forma incremental. No esperan a que la documentación sea perfecta antes de recopilar evidencias. Empiezan a recopilarlas desde el primer día.
La otra reflexión que vale la pena compartir es que un ISMS ágil no es un ISMS débil. Un enfoque basado en riesgos centrado en los flujos de trabajo reales previene la sobrecarga documental innecesaria sin reducir la seguridad. A los auditores les importa que tus controles coincidan con tus riesgos. No les importa el grosor de tu carpeta de políticas.
El ISMS que construyas ahora crecerá con tu empresa. Constrúyelo para que sea mantenible, no impresionante. Los fundadores que integran los hábitos del ISMS en los flujos de trabajo diarios de ingeniería y operaciones descubren que las renovaciones de la certificación requieren una fracción del esfuerzo original.
— Martin
Herramientas de Ismscalculator que aceleran la construcción de tu ISMS
Iniciar la construcción de un ISMS sin saber cuál es tu punto de partida supone semanas de esfuerzo desperdiciado. Ismscalculator ofrece una verificación de preparación gratuita de 2 minutos que te muestra exactamente qué dominios de ISO 27001 necesitan más atención antes de redactar una sola política.

Para los fundadores que desean una imagen más detallada, la evaluación completa de preparación para ISO 27001 ofrece estimaciones personalizadas basadas en el tamaño de tu empresa, el sector y la madurez de seguridad actual. La plataforma también incluye un directorio de consultores independientes donde puedes encontrar implementadores de ISO 27001 especializados en startups, lo que te permite recortar meses de tu plazo evitando el método de ensayo y error. Si te tomas en serio la certificación, estas herramientas eliminan las conjeturas de la planificación y la presupuestación.
Preguntas frecuentes
¿Cuánto tiempo se tarda en construir un ISMS desde cero?
La mayoría de las startups completan la fase de implementación en 8–14 semanas, seguida de una ventana de auditoría de 4–6 semanas. El tiempo total desde cero hasta la certificación suele oscilar entre 5,5 y 10,5 meses, dependiendo del alcance y la disponibilidad del equipo.
¿Necesitan las startups un responsable de cumplimiento a tiempo completo para ISO 27001?
No. ISO 27001 no requiere personal de cumplimiento dedicado. La responsabilidad a tiempo parcial asignada a los miembros existentes del equipo, con una rendición de cuentas clara y tiempo protegido, satisface la norma.
¿Cuál es la razón más común por la que las startups no superan la certificación ISO 27001?
El exceso de alcance del ISMS es la principal causa de fracaso o retraso en la certificación. Limitar el alcance a la plataforma en producción y los sistemas directamente relacionados ofrece a las startups la mejor oportunidad de certificarse según lo previsto.
¿Cuántos controles necesita implementar realmente una startup?
Centrarse en 12 controles críticos cubre la mayoría de los requisitos del auditor para la certificación inicial. ISO 27001 exige implementar los controles relevantes para los riesgos evaluados, no todos los controles del Annex A.
¿Qué documentos comprueba primero un auditor en una auditoría de fase 1?
Los auditores suelen revisar primero la declaración de alcance, la política de seguridad de la información, el registro de riesgos y la Declaración de Aplicabilidad. Estos cuatro documentos establecen si tu ISMS es coherente antes de que comience la revisión de evidencias.
Recomendado
- Por qué los fundadores de startups deberían entender el ISMS | ISMS Calculator
- Construir un ISMS para la protección de datos financieros: Guía 2026 | ISMS Calculator
- Por qué los bancos necesitan un ISMS formal: Guía de cumplimiento 2026 | ISMS Calculator
- Plan de implementación del ISMS para el sector financiero: Guía 2026 | ISMS Calculator