La definición del alcance en proyectos de cumplimiento normativo es el proceso formal de identificar exactamente qué sistemas, datos, procesos y personas quedan sujetos a un conjunto específico de requisitos regulatorios, para posteriormente documentar los límites, objetivos, entregables y exclusiones que regirán el proyecto desde el inicio hasta la auditoría. Hacerlo correctamente proporciona un punto de referencia claro para cada decisión posterior, desde la asignación de recursos hasta la selección de controles. Hacerlo mal significa meses construyendo controles alrededor de los activos equivocados mientras los auditores señalan las brechas que se pasaron por alto.
Un enunciado del alcance bien estructurado suele cubrir cinco elementos fundamentales:
- Objetivos: Lo que el proyecto debe lograr, vinculado directamente a los requisitos regulatorios y a los objetivos de negocio
- Entregables: Los resultados específicos, políticas, controles o certificaciones que el proyecto producirá
- Criterios de aceptación: Condiciones medibles que confirman que cada entregable está completo
- Restricciones: Límites presupuestarios, temporales, tecnológicos u organizativos que condicionan lo que es viable
- Exclusiones: Sistemas, procesos o ubicaciones expresamente nombrados que quedan fuera del perímetro del proyecto
El valor estratégico va más allá de la organización. La definición del alcance de cumplimiento, reconocida como un ejercicio de mapeo estratégico esencial para la mitigación de riesgos y el gobierno corporativo, determina dónde se implementan los controles, se realizan las auditorías y se mantiene la documentación. Un proyecto de cumplimiento también está fundamentalmente acotado en el tiempo con controles definidos e hitos de auditoría, lo que lo distingue de los programas de cumplimiento continuo. Esa naturaleza temporal hace que la precisión de los límites del alcance sea aún más crítica. La expansión del alcance en un proyecto de cumplimiento no solo retrasa la entrega; puede llevar a superar un plazo de certificación o dejar una brecha de control abierta durante una ventana de auditoría activa.
¿Por qué es tan difícil definir el alcance de un proyecto de cumplimiento?
Definir el alcance parece sencillo hasta que te sientas a hacerlo. La realidad es que los proyectos de cumplimiento conllevan un conjunto específico de presiones que los marcos generales de gestión de proyectos no abordan plenamente.
- Demasiado amplio frente a demasiado estrecho: Abarcar demasiado supone desperdiciar recursos protegiendo sistemas sin riesgo regulatorio. Definirlo demasiado estrechamente implica que los auditores encontrarán los activos que quedaron fuera. Ninguno de los dos errores es barato.
- Falta de alineación entre partes interesadas: Legal, TI, operaciones y finanzas leen los requisitos regulatorios a través de perspectivas distintas. Sin una participación temprana y estructurada de todos ellos, el documento de alcance refleja la interpretación de un único departamento en lugar de la superficie de riesgo real de la organización.
- Complejidad multicloud e híbrida: Las organizaciones modernas operan cientos de sistemas interconectados en proveedores cloud, centros de datos locales y aplicaciones SaaS. Los datos fluyen a través de APIs, microservicios e integraciones de terceros que nunca formaron parte de los diagramas de arquitectura originales. Rastrear los datos regulados en ese entorno es genuinamente complejo.
- Evolución de las regulaciones: Marcos como HIPAA, SOX, PCI DSS e ISO 27001 actualizan sus directrices, y continúan apareciendo nuevas leyes de privacidad a nivel estatal en EE. UU. Un documento de alcance redactado conforme a los requisitos del año pasado puede ya estar incompleto.
- Expansión del alcance: Sin un proceso formal de control de cambios, las incorporaciones bienintencionadas se acumulan. Cada una parece menor de forma aislada; en conjunto pueden duplicar la carga de trabajo del proyecto sin un aumento proporcional de presupuesto o plazo.
- Documentos de alcance estáticos: Muchos equipos tratan el alcance como algo que se define al inicio y se archiva. Cuando los procesos cambian, se lanzan nuevas aplicaciones o la infraestructura evoluciona, ese documento se convierte en un pasivo en lugar de una guía.
Los límites claros que previenen la confusión en los proyectos y la expansión del alcance solo se mantienen si el documento permanece actualizado y el equipo lo aplica activamente.
Cómo definir el alcance y los objetivos de un proyecto de cumplimiento paso a paso
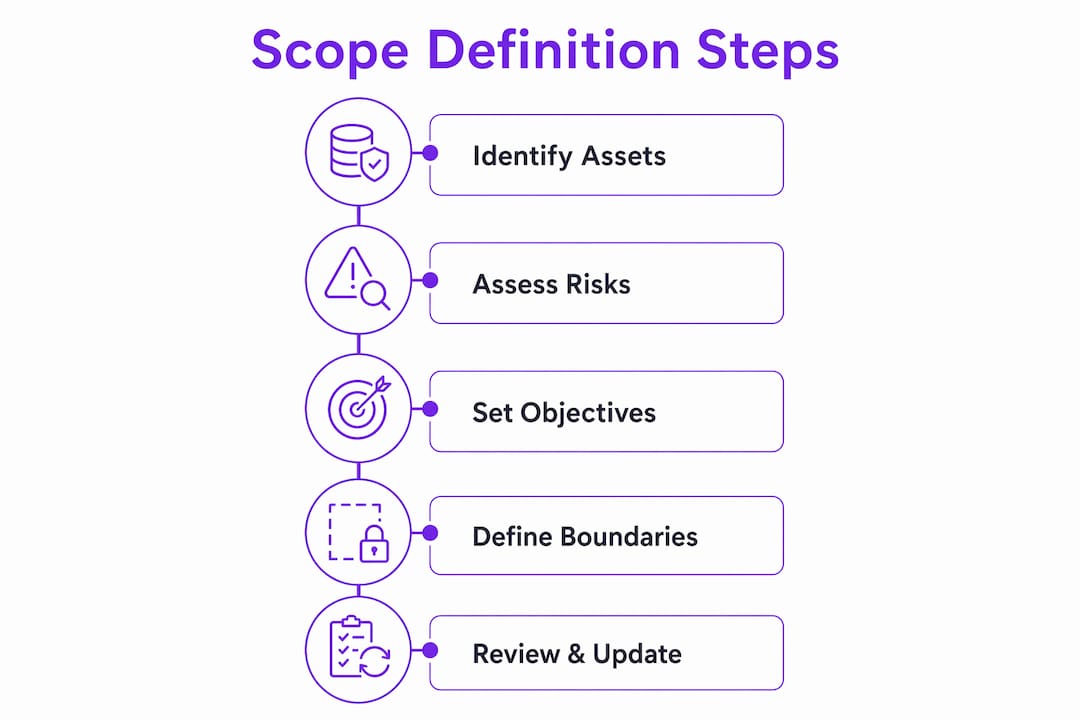
Aquí es fundamental contar con un proceso repetible. Los pasos siguientes se aplican tanto si estás definiendo el alcance de una implementación de ISO 27001, un proyecto de preparación para SOC 2 o una iniciativa de cumplimiento con HIPAA.
-
Realiza primero una evaluación regulatoria y de riesgos. Antes de escribir un solo límite de alcance, identifica todas las regulaciones, marcos o requisitos contractuales aplicables. Mapea los controles específicos que cada uno exige. Esta evaluación te indica qué debe cubrir el alcance como mínimo y dónde se sitúan las brechas de mayor riesgo.
-
Involucra a las partes interesadas multifuncionales desde el inicio. Incorpora a TI, legal, RRHH, finanzas y operaciones antes de que el documento de alcance tome forma. Cada grupo es propietario de datos o procesos que pueden estar sujetos a requisitos regulatorios. Su aportación previene el fallo habitual de definir el alcance del proyecto en torno a lo que el equipo de cumplimiento ya conoce, en lugar de lo que la organización realmente hace.
-
Mapea explícitamente los sistemas, datos, procesos e interfaces afectados. Enumera cada sistema, almacén de datos y proceso que toque información regulada. Luego enumera todo lo que no lo haga. Ambas listas pertenecen al documento de alcance. No mapear las interfaces entre procesos dentro y fuera del alcance es una de las causas más frecuentes de hallazgos en auditorías, porque los auditores examinan exactamente esos límites en busca de fugas de datos.
-
Redacta los objetivos utilizando criterios SMART. Los objetivos vagos como "lograr el cumplimiento" producen proyectos vagos. Los objetivos SMART vinculados a los objetivos organizativos impulsan el éxito. Un objetivo bien formulado sería: "Implementar políticas de control de acceso que cubran todos los sistemas de producción que manejen datos de titulares de tarjetas antes del 30 de septiembre de 2026, cumpliendo con el Requisito 7 de PCI DSS." Esa frase es específica, medible, alcanzable, relevante y acotada en el tiempo.
-
Documenta los entregables y los criterios de aceptación conjuntamente. Cada entregable necesita un criterio de aceptación correspondiente. "Registro de riesgos completado" es un entregable. "Registro de riesgos revisado y aprobado por el CISO y el auditor externo al cierre del proyecto" es un criterio de aceptación. Los cuatro componentes esenciales del enunciado del alcance del proyecto, incluyendo objetivos, entregables, criterios de aceptación y exclusiones, solo funcionan como herramienta de gestión cuando los cuatro están presentes.
-
Formaliza el enunciado del alcance y obtén la aprobación de las partes interesadas. Un documento de alcance que no ha sido aprobado es simplemente un borrador. La aprobación formal de las partes interesadas clave, incluido el patrocinador del proyecto y los responsables de departamento pertinentes, crea responsabilidad y otorga al director del proyecto autoridad para rechazar solicitudes fuera del alcance.
-
Establece el control de versiones y una cadencia de revisión. Asigna un número de versión al documento de alcance desde el primer día. Define los desencadenantes que requieren una revisión formal: la incorporación de una nueva aplicación al entorno, una actualización regulatoria, una fusión o un cambio significativo en la infraestructura. Sin esta estructura, el documento se aleja de la realidad de forma silenciosa y peligrosa.
Consejo práctico: Utiliza la priorización basada en riesgos cuando mapees el alcance por primera vez. Comienza por los activos y procesos que conllevan mayor riesgo regulatorio y operativo, asegura esos límites y luego trabaja hacia el exterior. Esto evita la trampa habitual de pasar el primer mes debatiendo casos límite de bajo riesgo mientras el núcleo de alto riesgo permanece indefinido.
Mejores prácticas para gestionar el alcance a lo largo de un proyecto de cumplimiento
Definir bien el alcance al inicio es necesario pero no suficiente. Las prácticas siguientes mantienen esa definición válida durante todo el ciclo de vida del proyecto.
- Implementa un control formal de cambios. Cada propuesta de incorporación o eliminación del alcance debe seguir un proceso documentado de solicitud de cambio. La solicitud debe recoger el motivo del cambio, el impacto sobre el plazo y el presupuesto, y quién lo aprobó. Esto crea un registro de auditoría y obliga a tomar decisiones deliberadas en lugar de adiciones informales.
- Revalida el alcance continuamente con las partes interesadas. Programa breves revisiones del alcance en cada hito principal del proyecto. Pregunta si se han desplegado nuevos sistemas, si alguna orientación regulatoria ha cambiado y si las exclusiones originales siguen siendo válidas. Esto evita que el documento de alcance se convierta en un artefacto histórico.
- Utiliza objetivos medibles para hacer seguimiento del progreso. Los objetivos redactados con criterios SMART ofrecen una señal clara de finalización. Cuando un objetivo es ambiguo, los equipos discuten sobre si está hecho en lugar de avanzar a la siguiente tarea.
- Documenta los elementos excluidos con el mismo rigor que las inclusiones. Una exclusión que no está escrita no se aplica. Cuando una parte interesada pregunta posteriormente por qué no se cubrió un sistema concreto, una exclusión documentada con su justificación protege al equipo del proyecto y clarifica el perímetro de auditoría.
- Requiere la revisión del auditor para normas como ISO 27001 y SOC 2. Los equipos internos definen el alcance, pero los auditores deben aprobar los límites en marcos como SOC 2 e ISO 27001 para proteger eficazmente los datos sensibles. Involucrar a tu auditor durante la definición del alcance, y no solo al final, detecta problemas de límites antes de que se conviertan en hallazgos. Para un análisis detallado de cómo difieren los requisitos de alcance de ISO 27001 y SOC 2, la comparativa ISO 27001 vs SOC 2 de Ismscalculator desglosa el proceso de aprobación del auditor para cada uno.
- Trata el enunciado del alcance como un documento vivo. El control de versiones y las actualizaciones periódicas desencadenadas por cambios empresariales o tecnológicos son el mecanismo práctico para mantener el alcance válido. Un documento de alcance que no se ha modificado desde el inicio casi con certeza está desactualizado.
- Utiliza plantillas y herramientas automatizadas para mantener registros de auditoría. La documentación manual del alcance en carpetas compartidas provoca conflictos de versiones y aprobaciones perdidas. Las herramientas de cumplimiento diseñadas específicamente para este fin, que rastrean cambios, capturan aprobaciones y registran marcas de tiempo, te ofrecen un registro defendible. Para los equipos que trabajan con una lista de verificación de requisitos de cumplimiento para proveedores, integrar la documentación del alcance en ese flujo de trabajo mantiene todas las decisiones sobre límites en un único lugar.
El mayor error en la definición del alcance de proyectos de cumplimiento es no alinear los objetivos con la estrategia empresarial, lo que convierte el cumplimiento en un ejercicio de marcar casillas en lugar de un proyecto que genera una reducción real del riesgo. La gestión del alcance y la alineación de objetivos son inseparables.
Por qué un enfoque basado en riesgos para la definición del alcance cambia el resultado
La definición del alcance basada en riesgos significa que no empiezas preguntando "¿qué podría estar dentro del alcance?". Empiezas preguntando "¿dónde están los datos regulados y qué ocurre si se ven comprometidos?" Ese cambio de perspectiva transforma por completo la manera en que defines el perímetro.
- Mapea los flujos de datos antes de trazar los límites. Sigue los datos regulados desde su punto de entrada a través de cada sistema, proceso e interfaz que tocan. Los datos de tarjetas de pago, la información sanitaria protegida y los datos de identificación personal tienen patrones de flujo distintos. El límite del alcance debe envolver esos flujos, no los organigramas ni los diagramas de infraestructura de TI.
- Prioriza por riesgo, no por conveniencia. Los activos de alto riesgo, aquellos que almacenan o procesan los datos más sensibles o que enfrentan las amenazas más creíbles, pertenecen al alcance independientemente de lo difícil que sea controlarlos. Los sistemas de bajo riesgo que resultan fáciles de documentar no deberían consumir recursos desproporcionados del proyecto.
- Controla las fugas de perímetro en las interfaces de proceso. El punto donde un sistema dentro del alcance transfiere datos a un sistema fuera del alcance es donde los auditores miran con mayor atención. La definición del alcance basada en riesgos se centra en los flujos críticos de datos regulados y las áreas de alto riesgo, evitando la expansión del alcance y el desperdicio de recursos, pero solo si esos puntos de interfaz están explícitamente mapeados y controlados.
- Utiliza la evaluación de riesgos para defender las decisiones de alcance. Cuando una parte interesada presiona para excluir un sistema que tu evaluación de riesgos ha marcado como de alto riesgo, la evaluación documentada te proporciona la evidencia para mantener tu posición. Las decisiones de alcance tomadas sin una base de riesgo son difíciles de defender en una auditoría.
- Revisa las valoraciones de riesgo cuando el entorno cambie. Un sistema que era de bajo riesgo el año pasado puede haberse convertido en uno de alto riesgo tras una nueva integración o un cambio en las prácticas de tratamiento de datos. El alcance basado en riesgos no es un ejercicio puntual.
Para los proyectos de ISO 27001 en particular, las evaluaciones de madurez de Ismscalculator para los cuatro temas de control de ISO/IEC 27001:2022 ofrecen a los equipos una forma estructurada de identificar dónde se sitúan sus brechas de mayor riesgo antes de finalizar el alcance. La guía de análisis de brechas de ISO 27001 explica exactamente cómo utilizar ese tipo de evaluación para informar los límites del alcance en lugar de estimarlos. El estimador de costes y esfuerzo en tiempo real de Ismscalculator también permite a los equipos modelar distintas configuraciones de alcance y ver cómo cada una afecta a la complejidad de implementación, lo que hace que la conversación sobre la definición del alcance basada en riesgos con la dirección sea mucho más concreta.
Conclusión clave: Involucrar a los auditores desde el inicio del proceso de definición del alcance basado en riesgos, y no solo al final, eleva la validez del alcance y reduce la probabilidad de hallazgos. Los auditores son los revisores finales de los límites del alcance para marcos como ISO 27001 y SOC 2, y su perspectiva sobre dónde debe situarse el límite a menudo difiere de lo que los equipos internos asumen.
Cómo Ismscalculator apoya la definición del alcance de tu proyecto de cumplimiento
Definir correctamente el alcance desde el principio es exactamente el tipo de problema para el que fue creado Ismscalculator. La verificación de preparación gratuita de 2 minutos de la plataforma te ofrece una lectura inmediata del estado de tu definición de alcance antes de comprometerte con un plan de implementación completo.

Para los equipos listos para profundizar más, la evaluación de preparación para ISO 27001 cubre la madurez en los cuatro temas de control de ISO/IEC 27001:2022, produce comparativas de referencia del modelo y genera un diagrama de Gantt personalizable que mapea las fases de implementación frente al alcance definido. Si necesitas orientación experta sobre un entorno multicloud complejo o un sector regulado con marcos superpuestos, el directorio de consultores independientes te conecta con auditores líderes e implementadores especializados exactamente en ese tipo de trabajo de definición de alcance.
Conclusiones clave
Una definición eficaz del alcance en proyectos de cumplimiento normativo requiere límites precisos, objetivos SMART, alineación continua de las partes interesadas y un enfoque basado en riesgos que mantenga el documento de alcance válido en cada fase del ciclo de vida del proyecto.
| Punto | Detalles |
|---|---|
| Define los cinco elementos del alcance | Todo enunciado de alcance necesita objetivos, entregables, criterios de aceptación, restricciones y exclusiones documentados y aprobados. |
| Involucra a los auditores durante la definición del alcance | Para ISO 27001 y SOC 2, los auditores deben aprobar los límites del alcance, no solo revisarlos al final. |
| Mapea las interfaces entre procesos dentro y fuera del alcance | Estos puntos de límite son donde más frecuentemente se originan los hallazgos de auditoría y requieren controles explícitos. |
| Utiliza objetivos SMART vinculados a los objetivos de negocio | Los objetivos ligados a la estrategia organizativa previenen el cumplimiento de marcar casillas y ofrecen a los equipos una señal de finalización medible. |
| Trata el alcance como un documento vivo | El control de versiones y las revisiones desencadenadas por hitos mantienen el alcance válido a medida que cambian la tecnología, los procesos y las regulaciones. |
Recomendado
- ISMS Calculator - Estimador de Coste y Esfuerzo para la Implementación de ISO 27001
- ISMS Calculator - Estimador de Coste y Esfuerzo para la Implementación de ISO 27001
- Plazos de Implementación de ISO 27001: Qué Esperar | ISMS Calculator
- Tipos de Riesgos en Proyectos ISO 27001: Guía 2026 | ISMS Calculator