Cómo se comparan los principales estándares de seguridad de datos financieros en EE. UU.
Los profesionales financieros raramente trabajan con una única regulación. La mayoría de las empresas se enfrentan a una compleja red de leyes obligatorias, marcos voluntarios y mandatos estatales que se solapan en algunos aspectos y entran en conflicto en otros. La tabla siguiente simplifica esa complejidad al situar los ocho estándares de seguridad de datos financieros más relevantes de EE. UU. uno junto al otro.
| Estándar | Obligatorio vs. Voluntario | Autoridad reguladora | Ámbito | Sanciones | Riesgo de terceros | Certificación/Reporte |
|---|---|---|---|---|---|---|
| GLBA / Regla de Salvaguardas FTC | Obligatorio | FTC, agencias bancarias federales | Entidades financieras que gestionan NPI de consumidores | Hasta 100.000 $ por infracción, cargos penales | Requerido mediante contratos | Reporte anual al consejo de administración |
| PCI DSS | Obligatorio (contractual) | PCI Security Standards Council | Cualquier entidad que gestione datos de titulares de tarjetas | Multas, penalizaciones de redes de tarjetas, pérdida de derechos de procesamiento | Cumplimiento de proveedores requerido | Evaluación anual por QSA o SAQ |
| NIST Cybersecurity Framework | Voluntario | NIST (sin autoridad coercitiva) | Todos los sectores; ampliamente adoptado en finanzas | Ninguna directamente | Contemplado en los niveles del marco | Sin certificación formal |
| SOX | Obligatorio | SEC, PCAOB | Empresas cotizadas en bolsa | Sanciones civiles y penales | Indirecto (independencia del auditor) | Atestación anual de controles internos |
| ISO 27001 | Voluntario | Organismos de certificación acreditados | Cualquier organización a nivel global | Ninguna regulatoria; consecuencias de mercado | Los controles del Annex A contemplan proveedores | Auditoría de certificación por terceros |
| 23 NYCRR 500 | Obligatorio | Departamento de Servicios Financieros de Nueva York | Empresas financieras con licencia en Nueva York | Sanciones pecuniarias civiles | Se requiere política explícita de terceros | Certificación anual por parte de un alto directivo |
| Ley Modelo No Bancaria CSBS | Voluntario (legislación modelo) | Legislaturas estatales (varía) | Proveedores de servicios financieros no bancarios | Varía según el estado que la adopte | Contemplado en las disposiciones modelo | Varía según la adopción estatal |
| SOC 2 | Voluntario | AICPA | Organizaciones de servicios | Ninguna regulatoria; sin multas a diferencia de GLBA | Incluido en los criterios de servicios de confianza | Atestación por auditor externo |
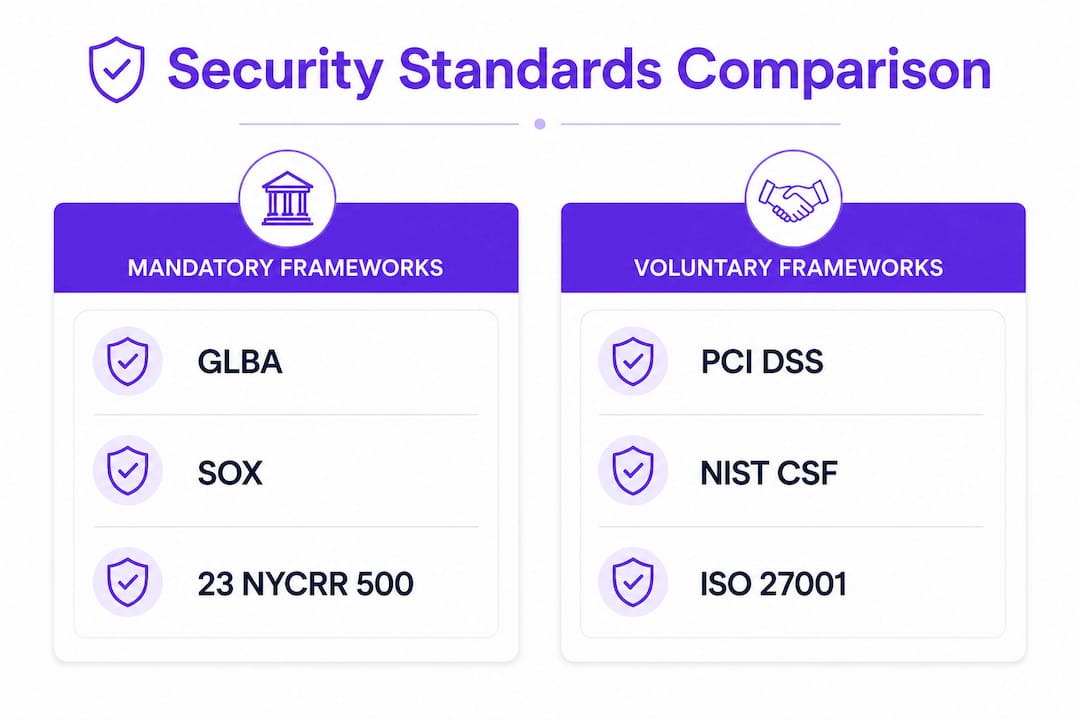
Destacan inmediatamente algunos patrones. GLBA y 23 NYCRR 500 son los que cuentan con mayor capacidad coercitiva para las empresas financieras. NIST e ISO 27001 ofrecen la orientación técnica más profunda, pero dependen de la presión del mercado en lugar de los reguladores. PCI DSS ocupa un término medio: técnicamente contractual, pero la aplicación por parte de las redes de tarjetas lo hace efectivamente obligatorio para cualquier empresa que procese pagos.
Características clave de un vistazo:
- GLBA: Cubre la información personal no pública (NPI); requiere un programa de seguridad de la información por escrito, avisos de privacidad y un Individuo Cualificado designado que reporte a la dirección senior.
- PCI DSS: Doce requisitos organizados en torno a la protección de los entornos de datos de titulares de tarjetas; validación anual a través de un Asesor de Seguridad Cualificado o un cuestionario de autoevaluación.
- NIST CSF: Cinco funciones (Identificar, Proteger, Detectar, Responder, Recuperar) que proporcionan una estructura basada en el riesgo; ampliamente utilizado como marco base para mapear otras regulaciones.
- SOX: Se centra en la integridad de los informes financieros y los controles internos; la Sección 404 exige la atestación de la dirección y el auditor sobre la eficacia de los controles.
- ISO 27001: Estándar de Sistema de Gestión de Seguridad de la Información (SGSI); requiere evaluación de riesgos, planes de tratamiento y mejora continua en 93 controles del Annex A.
- 23 NYCRR 500: Regulación de ciberseguridad prescriptiva de Nueva York; exige cifrado, autenticación multifactor (MFA), pruebas de penetración e informes anuales del CISO.
- Ley Modelo No Bancaria CSBS: Estatuto modelo para adopción estatal dirigido a empresas de servicios financieros no bancarios; refleja muchos de los requisitos de la Regla de Salvaguardas de GLBA con especificidad adicional a nivel estatal.
- SOC 2: Marco de atestación de AICPA que cubre cinco criterios de servicios de confianza; genera confianza en el mercado pero no conlleva sanciones regulatorias.
1. GLBA y la Regla de Salvaguardas de la FTC
La Ley Gramm-Leach-Bliley, promulgada en 1999, exige a las entidades financieras que expliquen sus prácticas de intercambio de información y protejan los datos sensibles de los clientes. Sus dos componentes operativos principales son la Regla de Privacidad y la Regla de Salvaguardas. La Regla de Privacidad regula la divulgación de información personal no pública a terceros y requiere avisos de exclusión voluntaria. La Regla de Salvaguardas va más lejos, exigiendo un programa de seguridad de la información por escrito con controles administrativos, técnicos y físicos.
La Regla de Salvaguardas revisada por la FTC, que entró en plena vigencia en 2023, añadió especificidad de la que carecía la original. Las empresas cubiertas deben ahora designar un Individuo Cualificado con autoridad de reporte directo al consejo de administración o a los altos directivos, realizar evaluaciones de riesgos anuales, implementar MFA, cifrar los datos de los clientes en tránsito y en reposo, y desarrollar un plan de respuesta a incidentes por escrito. El requisito del Individuo Cualificado es un escollo para muchas empresas. Asignar un título no es suficiente; el rol requiere autoridad demostrable y una línea de reporte clara hacia la dirección.
El riesgo de terceros ocupa un lugar central en el cumplimiento de GLBA. Las Directrices Interagenciales exigen que las entidades financieras obliguen contractualmente a los proveedores de servicios a implementar salvaguardas adecuadas. Las empresas no pueden externalizar la responsabilidad simplemente contratando a un proveedor; deben supervisar y hacer cumplir esos requisitos contractuales.
2. PCI DSS
El Estándar de Seguridad de Datos del Sector de las Tarjetas de Pago se aplica a toda organización que almacene, procese o transmita datos de titulares de tarjetas, independientemente de su tamaño. El PCI Security Standards Council publica el estándar, y las redes de tarjetas como Visa y Mastercard lo aplican a través de sus contratos con comerciantes. La versión 4.0, publicada en 2022 y plenamente vigente desde marzo de 2025, introdujo opciones de implementación personalizadas que permiten a las organizaciones cumplir con la intención de un requisito mediante controles alternativos, siempre que documenten el razonamiento.
PCI DSS organiza sus requisitos en doce categorías de alto nivel: seguridad de red, protección de datos de titulares de tarjetas, gestión de vulnerabilidades, control de acceso, monitorización y política de seguridad de la información, entre otras. La reducción del alcance es la herramienta de cumplimiento más potente disponible en PCI DSS. Mediante la segmentación de los entornos de datos de titulares de tarjetas del resto de la red a través de tokenización o cifrado punto a punto, las empresas pueden reducir drásticamente el número de sistemas sujetos a evaluación.
La gestión de proveedores en PCI DSS es explícita. El Requisito 12.8 exige que las organizaciones mantengan una lista de todos los proveedores de servicios externos con acceso a datos de titulares de tarjetas, confirmen anualmente su estado de cumplimiento con PCI DSS y asignen responsabilidad para supervisar esas relaciones. Una brecha atribuible a un proveedor no reduce la responsabilidad de la organización principal.
3. NIST Cybersecurity Framework
El NIST Cybersecurity Framework (CSF), publicado originalmente en 2014 y actualizado a la versión 2.0 en 2024, es lo más parecido a un lenguaje universal de ciberseguridad que existe en EE. UU. Es voluntario, pero las agencias federales están obligadas a alinearse con él, y los reguladores financieros lo referencian frecuentemente como punto de referencia. Las cinco funciones principales del marco —Identificar, Proteger, Detectar, Responder, Recuperar— proporcionan una estructura que se mapea limpiamente con la mayoría de los requisitos regulatorios.
NIST SP 800-53, el catálogo de controles complementario, es un conjunto de controles de seguridad y privacidad basados en el riesgo y orientados a resultados que cubre confidencialidad, integridad y disponibilidad. Las empresas financieras que construyen su biblioteca de controles en torno a NIST 800-53 generalmente encuentran que satisfacer los requisitos de GLBA, 23 NYCRR 500 y SOX se convierte en una cuestión de mapeo en lugar de reconstrucción desde cero. Esa eficiencia es la razón principal por la que los equipos de cumplimiento prefieren NIST como marco base.
La ausencia de autoridad coercitiva es tanto una fortaleza como una limitación. NIST ofrece a las organizaciones flexibilidad para adaptar los controles a su perfil de riesgo real en lugar de marcar casillas. La desventaja es que, sin presión externa, los equipos con recursos limitados pueden priorizar menos la profundidad de implementación.
4. SOX (Ley Sarbanes-Oxley)
SOX fue aprobada en 2002 tras los escándalos contables de Enron y WorldCom. Su enfoque principal es la integridad de los informes financieros, no la ciberseguridad per se, pero la Sección 404 tiene implicaciones significativas para la seguridad de TI. La dirección debe evaluar y atestar la eficacia de los controles internos sobre la información financiera (ICFR), y el auditor externo debe evaluar independientemente esa valoración. Cualquier sistema de TI que alimente datos financieros en los informes públicos queda dentro del ámbito de aplicación.
Para los equipos de TI y seguridad, SOX se traduce en controles sobre gestión de accesos, gestión de cambios y registro de auditoría para sistemas financieros. La segregación de funciones es un foco recurrente en las auditorías: la persona que inicia una transacción no debería ser la misma que la aprueba o concilia las cuentas. Los controles automatizados en sistemas ERP como SAP u Oracle Financials son frecuentemente probados durante las auditorías SOX.
La SEC y la Junta de Supervisión Contable de Empresas Públicas (PCAOB) supervisan el cumplimiento de SOX. Las sanciones por declaraciones materialmente incorrectas o infracciones deliberadas incluyen multas civiles y cargos penales para los ejecutivos. SOX no regula directamente los programas de ciberseguridad, pero una brecha que corrompa registros financieros o interrumpa los sistemas de reporte puede desencadenar hallazgos relacionados con SOX.
5. ISO 27001
ISO 27001 es el estándar internacional para los sistemas de gestión de seguridad de la información. A diferencia de GLBA o SOX, es completamente voluntario en EE. UU., pero la certificación tiene un peso real en el mercado, especialmente para empresas de tecnología financiera, proveedores de servicios en la nube y organizaciones que atienden a clientes regulados. La revisión de 2022 reestructuró los controles del Annex A de 114 a 93, organizados en cuatro temáticas: organizativa, personal, física y tecnológica.
El estándar exige a las organizaciones que definan el alcance de su SGSI, realicen una evaluación formal de riesgos, seleccionen e implementen controles proporcionales a los riesgos identificados y se sometan a una auditoría de certificación por terceros. La certificación no es permanente; las auditorías de seguimiento se realizan anualmente y una auditoría de recertificación completa tiene lugar cada tres años. Ese ciclo continuo fuerza un nivel de mejora continua que las evaluaciones puntuales no logran.
La Regla de Salvaguardas de la FTC e ISO 27001 presentan diferencias significativas al mapearlas entre sí. La certificación ISO 27001 no satisface automáticamente los requisitos específicos de GLBA en materia de avisos de privacidad, notificación de brechas o el rol del Individuo Cualificado. Las empresas que persiguen ambas necesitan un análisis de brechas deliberado en lugar de asumir que una cubre a la otra. Para las empresas fintech que navegan por esta superposición, la hoja de ruta de cumplimiento ISO 27001 para fintech de Ismscalculator detalla exactamente dónde aparecen esas brechas y cómo cerrarlas.
6. 23 NYCRR 500
El Departamento de Servicios Financieros de Nueva York (DFS) emitió el 23 NYCRR 500 en 2017, convirtiéndolo en una de las primeras regulaciones de ciberseguridad a nivel estatal con verdadero poder coercitivo. La segunda enmienda, finalizada en noviembre de 2023, amplió significativamente sus requisitos. Cualquier empresa con licencia del NY DFS —bancos, compañías de seguros, servicios hipotecarios, transmisores de dinero— debe cumplirla.
La regulación exige un programa de ciberseguridad por escrito basado en una evaluación de riesgos periódica, revisada y actualizada al menos anualmente. Las empresas de Clase A (aquellas con ingresos anuales brutos superiores a 20 millones de dólares y más de 2.000 clientes, o más de 1.000 millones de dólares en activos) se enfrentan a requisitos adicionales, incluidas auditorías de ciberseguridad independientes. Todas las entidades cubiertas deben implementar el cifrado de la información no pública tanto en tránsito como en reposo, con controles compensatorios permitidos únicamente donde el cifrado sea genuinamente inviable y esté aprobado por el CISO.
La responsabilidad de la alta dirección es una característica definitoria del 23 NYCRR 500. Un alto directivo o el órgano de gobierno debe aprobar las políticas de ciberseguridad al menos anualmente, y el CISO debe informar al consejo de administración sobre el estado del programa de ciberseguridad. La certificación anual de cumplimiento presentada ante el DFS crea una responsabilidad personal directa para los ejecutivos de una manera que la mayoría de los marcos federales no contemplan.
7. Ley Modelo de Seguridad de Datos No Bancaria CSBS
La Conferencia de Supervisores Bancarios Estatales (CSBS) desarrolló su Ley Modelo de Seguridad de Datos No Bancaria para proporcionar a los estados una plantilla para regular las empresas financieras no bancarias —compañías hipotecarias, empresas de servicios monetarios y prestamistas de consumo— que quedan fuera de la supervisión bancaria federal. La ley modelo refleja la Regla de Salvaguardas de GLBA en muchos aspectos, pero está diseñada para su adopción y aplicación estatal.
Los estados que adoptan la ley modelo exigen a las empresas no bancarias cubiertas que implementen programas de seguridad de la información por escrito, realicen evaluaciones de riesgos, supervisen a los proveedores de servicios externos y desarrollen planes de respuesta a incidentes. Dado que la adopción varía según el estado, una empresa no bancaria que opere en varios estados puede enfrentarse a versiones diferentes de estos requisitos dependiendo de dónde opere. La ley modelo CSBS representa el mínimo regulatorio; los estados individuales pueden añadir requisitos adicionales.
La importancia de la ley modelo radica menos en su alcance actual y más en la dirección que señala. A medida que más estados la adoptan o adaptan, las empresas financieras no bancarias se enfrentarán a un mosaico de mandatos estatales que se asemejan cada vez más a los requisitos prescriptivos ya vigentes para las entidades reguladas por bancos bajo el 23 NYCRR 500.
8. SOC 2
SOC 2 es un marco de atestación desarrollado por el Instituto Americano de Contadores Públicos Certificados (AICPA). Se aplica a las organizaciones de servicios que almacenan, procesan o transmiten datos de clientes, y evalúa los controles según cinco criterios de servicios de confianza: seguridad, disponibilidad, integridad del procesamiento, confidencialidad y privacidad. Un informe de Tipo I evalúa el diseño de los controles en un momento determinado; un informe de Tipo II cubre la eficacia operativa durante un período, normalmente de seis a doce meses.
SOC 2 no conlleva sanciones regulatorias. Su poder es enteramente impulsado por el mercado: los clientes empresariales y las instituciones financieras exigen cada vez más informes SOC 2 Tipo II a sus proveedores antes de firmar contratos. Para un proveedor de nube o una plataforma fintech que atiende a empresas financieras reguladas, la certificación SOC 2 es a menudo un requisito previo para conseguir negocio. Merece la pena consultar la comparativa ISO 27001 vs SOC 2 de Ismscalculator si su organización está decidiendo qué marco abordar primero, ya que ambos se solapan significativamente pero sirven a audiencias diferentes.
Por qué el cumplimiento es genuinamente difícil en estos estándares
La dificultad principal no radica en comprender un único estándar. Reside en gestionar simultáneamente las superposiciones, las brechas y los detalles contradictorios entre todos ellos. Una empresa financiera sujeta a GLBA, 23 NYCRR 500, PCI DSS y SOX se enfrenta a cuatro ciclos diferentes de evaluación de riesgos, cuatro conjuntos de requisitos de documentación y cuatro potenciales poblaciones de auditoría, cada una con su propia terminología y enfoque de controles.
Las multas de GLBA pueden alcanzar los 100.000 $ por infracción, y los cargos penales son posibles por infracciones deliberadas. El NY DFS ha demostrado su disposición a imponer sanciones pecuniarias civiles a las empresas que presentan certificaciones inexactas o no implementan los controles requeridos. Estos no son riesgos teóricos.
Los puntos de fallo más comunes en el cumplimiento incluyen:
- Deficiencias en el rol del Individuo Cualificado: Asignar el título sin otorgar autoridad real ni establecer una línea de reporte directa al consejo, algo que la guía GLBA de la FTC exige explícitamente.
- Supervisión incompleta de terceros: Firmar contratos con proveedores sin supervisar el cumplimiento continuo, una brecha que los expertos en gestión de riesgos de terceros señalan sistemáticamente como una fuente principal de exposición ante brechas.
- Evaluaciones de riesgos obsoletas: Realizar una evaluación de riesgos una única vez y tratarla como permanente, en lugar de revisarla anualmente o tras cambios materiales.
- Brechas en el cifrado: No cubrir los datos en reposo, no solo los datos en tránsito, algo que tanto GLBA como 23 NYCRR 500 exigen explícitamente.
- Planes de respuesta a incidentes que solo existen sobre el papel: Planes que nunca han sido probados mediante ejercicios de simulación o tabletop.
- Fatiga del mapeo: Tratar cada regulación como un proyecto de cumplimiento separado en lugar de construir un conjunto de controles unificado.
Consejo profesional: Al prepararse para una inspección del DFS o una investigación de la FTC, documente no solo qué controles tiene, sino también por qué tomó decisiones específicas basadas en el riesgo. Los reguladores evalúan cada vez más la calidad de su razonamiento sobre el riesgo, no solo la presencia de los controles.
Mejores prácticas para gestionar el cumplimiento en múltiples estándares
Los programas de cumplimiento más eficaces parten de una mentalidad centrada en el riesgo antes que en una lista de verificación. Identificar el panorama de amenazas real de su empresa —los datos que gestiona, los sistemas que los procesan, los proveedores con acceso— proporciona una justificación defendible para cada decisión de control posterior.
Medidas prácticas que reducen sistemáticamente la carga del cumplimiento:
- Defina el alcance de su entorno con precisión. Conozca exactamente qué sistemas, flujos de datos y personal quedan bajo cada regulación antes de implementar controles. La expansión del alcance es la forma más rápida de inflar los costes de auditoría.
- Construya su biblioteca de controles en torno a NIST 800-53 o ISO 27001. Cualquiera de los dos marcos es lo suficientemente amplio como para satisfacer la mayoría de los requisitos regulatorios mediante mapeo en lugar de duplicación. Los expertos recomiendan un enfoque basado en el riesgo que construya resiliencia cibernética más allá de los mínimos regulatorios.
- Formalice el rol del Individuo Cualificado. Documente el nombramiento, la línea de reporte y la autoridad otorgada. Conserve las actas del consejo de administración que reflejen las sesiones informativas sobre ciberseguridad.
- Implemente el cifrado de forma universal. Cifre la información no pública en tránsito y en reposo como línea base, no como respuesta a una regulación específica. Esto satisface simultáneamente GLBA, 23 NYCRR 500 y PCI DSS.
- Realice evaluaciones de riesgos anuales en un calendario fijo. Vincule el ciclo de revisión a su año fiscal para que se convierta en un evento operativo predecible en lugar de una reacción improvisada.
- Extienda los requisitos de cumplimiento a los proveedores mediante contratos. Exija a los proveedores que mantengan estándares de seguridad específicos, aporten evidencia de cumplimiento y le notifiquen los incidentes en plazos definidos. La gestión del riesgo de proveedores no es opcional en ninguno de los principales marcos de seguridad de datos financieros.
- Pruebe su plan de respuesta a incidentes. Ejercicios de simulación al menos anualmente; pruebas de penetración según el calendario que dicte su evaluación de riesgos.
- Documente el mapeo de controles. Mantenga un documento vivo que muestre qué controles satisfacen qué requisitos regulatorios. Esta es la base de un enfoque de "cumplir una vez, satisfacer a muchos".
Consejo profesional: Utilice un marco base unificado como NIST CSF o ISO 27001 como arquitectura de controles, y luego mapee los requisitos específicos de cada regulación sobre esa base. Encontrará que el 70–80 % de los requisitos de GLBA, 23 NYCRR 500 y PCI DSS ya están cubiertos por un conjunto de controles NIST o ISO bien implementado, dejando solo las brechas específicas de cada regulación para abordar por separado.
Para un desglose detallado de los controles específicos que las empresas financieras necesitan implementar, la guía de controles de seguridad de datos de Ismscalculator cubre en profundidad los requisitos de GLBA, la Regla de Salvaguardas de la FTC y el 23 NYCRR 500.
Regulaciones emergentes a nivel estatal y hacia dónde se dirige el entorno regulatorio
La trayectoria regulatoria en EE. UU. apunta hacia una mayor prescriptividad, mayor responsabilidad de la alta dirección y requisitos explícitos de gestión del riesgo de terceros. La segunda enmienda del 23 NYCRR 500 de Nueva York estableció la plantilla. Otros estados la observan de cerca, y varios han introducido o están considerando mandatos de ciberseguridad similares para las empresas financieras que operan dentro de sus fronteras.
Tendencias clave que configurarán la próxima oleada de cumplimiento en seguridad de datos financieros:
- Las certificaciones anuales se convierten en estándar. El modelo del 23 NYCRR 500, que exige a un alto directivo certificar personalmente el cumplimiento, se está extendiendo. Esto traslada la responsabilidad del equipo de cumplimiento a la alta dirección de una manera que concentra el riesgo regulatorio en lo más alto de la organización.
- El riesgo de terceros como requisito formal de programa. Los reguladores están pasando de exigir contratos con proveedores a exigir programas documentados de evaluación del riesgo de proveedores, supervisión continua y evidencia de remediación cuando los proveedores no cumplen.
- El cifrado como línea base, no como opción. El requisito del 23 NYCRR 500 de contar con políticas de cifrado por escrito que cubran los datos en tránsito y en reposo se está convirtiendo en el estándar esperado en los marcos estatales y federales.
- La resiliencia operativa digital como concepto. La Ley de Resiliencia Operativa Digital de la UE (DORA) trata la seguridad de las TIC como esencial para la estabilidad de los mercados financieros, no solo como una preocupación a nivel de empresa. Los reguladores de EE. UU. están asimilando este enfoque, lo que influye en cómo las agencias federales piensan sobre el riesgo sistémico derivado de los fallos de ciberseguridad.
- Los plazos de respuesta a incidentes y notificación se acortan. La modificación del Reglamento S-P de la SEC exige ahora a los agentes de bolsa y asesores de inversión que notifiquen a las personas afectadas sin demora injustificada tras incidentes que afecten a información sensible de clientes, alineándose con la dirección que han tomado las normas de notificación de brechas de GLBA.
- La adopción de la ley modelo CSBS se acelera. A medida que más estados adoptan versiones de la Ley Modelo de Seguridad de Datos No Bancaria de CSBS, las empresas no bancarias que operan en varios estados se enfrentarán a un mosaico más complejo de requisitos estatales que exigen una gestión centralizada del programa de cumplimiento.
Las empresas que mejor gestionan este entorno son las que tratan el cumplimiento como un programa continuo en lugar de un proyecto periódico. Las actualizaciones regulatorias llegan más rápido de lo que la mayoría de los ciclos anuales de cumplimiento pueden absorber, lo que significa que el período entre la fecha de entrada en vigor de una regulación y la implementación real por parte de una empresa es una ventana de riesgo activa.
Cómo evolucionaron históricamente estos estándares
La regulación de la seguridad de datos financieros en EE. UU. no llegó plenamente formada. Se desarrolló en respuesta a fallos específicos, cambios tecnológicos y momentos políticos. Comprender esa historia explica por qué el marco actual tiene el aspecto que tiene.
GLBA fue aprobada en 1999 principalmente para modernizar las leyes bancarias de la era de la Gran Depresión y permitir la fusión de bancos comerciales, bancos de inversión y aseguradoras. La protección de datos era una preocupación secundaria, abordada en el Título V. La Regla de Salvaguardas que implementa los requisitos de seguridad de GLBA no fue finalizada hasta 2002, y la revisión importante de la FTC no entró en vigor hasta 2023, más de dos décadas después de la ley original.
SOX siguió al colapso de Enron en 2001 y al fraude de WorldCom en 2002. El Congreso la aprobó en 2002 con una rapidez inusual. Sus implicaciones para la seguridad de TI no eran la intención legislativa principal, pero el requisito de contar con informes financieros fiables inevitablemente integró los controles de TI en su ámbito de aplicación.
PCI DSS surgió desde una dirección completamente diferente. Tras una serie de grandes brechas en tarjetas de pago a principios de la década de 2000, las principales redes de tarjetas desarrollaron sus propios estándares de seguridad de forma independiente antes de consolidarlos en la versión 1.0 de PCI DSS en 2004. El estándar ha pasado por cuatro versiones principales desde entonces, siendo la versión 4.0 la reestructuración más significativa.
El Marco de Ciberseguridad del NIST fue creado por orden ejecutiva en 2013 tras las preocupaciones sobre las vulnerabilidades de las infraestructuras críticas. ISO 27001 tiene sus raíces en el estándar británico BS 7799, publicado por primera vez en 1995, y ha pasado por múltiples revisiones, siendo la versión de 2022 el estándar actual.
El 23 NYCRR 500 en 2017 marcó un punto de inflexión: un regulador estatal actuando por delante de las agencias federales para imponer requisitos de ciberseguridad específicos y prescriptivos a las empresas financieras. Ese modelo ha influido en el pensamiento regulatorio a nivel nacional.
Controles técnicos que especifica cada estándar
Los requisitos técnicos de estos marcos se superponen sustancialmente, pero difieren en especificidad. A continuación se detalla dónde se sitúa cada estándar en las principales categorías de control:
Control de acceso y autenticación: El Requisito 8 de PCI DSS exige MFA para todo el acceso administrativo no consola y para el acceso remoto al entorno de datos de titulares de tarjetas. El 23 NYCRR 500 requiere MFA para el acceso remoto, las cuentas privilegiadas y el acceso a los sistemas de información no pública. La Regla de Salvaguardas de GLBA requiere MFA como control específico nombrado. ISO 27001 aborda el control de acceso en los controles A.5.15 a A.5.18 del Annex A, pero deja los detalles de implementación a la evaluación de riesgos de la organización.
Cifrado: Tanto GLBA como el 23 NYCRR 500 exigen el cifrado de la información no pública en tránsito y en reposo, con controles compensatorios permitidos únicamente donde el cifrado sea genuinamente inviable. PCI DSS exige criptografía robusta para la transmisión de datos de titulares de tarjetas sobre redes abiertas y para los datos almacenados. NIST 800-53 proporciona especificaciones detalladas de control de cifrado en su familia de controles SC (Protección de Sistemas y Comunicaciones). ISO 27001 aborda la criptografía en el control A.8.24 del Annex A.
Gestión de vulnerabilidades: PCI DSS requiere análisis de vulnerabilidades internos y externos trimestrales y pruebas de penetración anuales. El 23 NYCRR 500 requiere pruebas de penetración y evaluaciones de vulnerabilidades periódicas basadas en la evaluación de riesgos de la organización. NIST 800-53 aborda la gestión de vulnerabilidades en las familias de controles RA (Evaluación de Riesgos) y SI (Integridad del Sistema y la Información). La Regla de Salvaguardas de GLBA requiere pruebas periódicas de los controles clave, pero no especifica la frecuencia de las pruebas de penetración.
Registro de auditoría y monitorización: SOX requiere pistas de auditoría para el acceso y los cambios en los sistemas financieros. El Requisito 10 de PCI DSS exige el registro de todos los accesos a los componentes del sistema y a los datos de titulares de tarjetas, con revisión de registros al menos diaria para los sistemas críticos. El 23 NYCRR 500 requiere pistas de auditoría diseñadas para detectar y responder a eventos de ciberseguridad. La familia de controles AU (Auditoría y Responsabilidad) de NIST 800-53 proporciona las especificaciones de registro más detalladas de cualquier marco.
Respuesta a incidentes: Todos los marcos principales exigen un plan de respuesta a incidentes por escrito. Los detalles difieren. El 23 NYCRR 500 exige la notificación al DFS en un plazo de 72 horas tras un evento de ciberseguridad que supere ciertos umbrales. Los requisitos de notificación de brechas de GLBA se aplican cuando una brecha afecta a 500 o más clientes. La modificación del Reglamento S-P de la SEC exige la notificación a las personas afectadas sin demora injustificada.
Cómo difieren el alcance y el enfoque sectorial entre los marcos
La pregunta más importante al comparar estos marcos no es cuál es el más riguroso. Es cuáles se aplican realmente a su organización y qué le exigen específicamente.
GLBA se aplica a las entidades financieras según la definición de la FTC, una categoría lo suficientemente amplia como para incluir concesionarios de automóviles que gestionan financiación, preparadores de declaraciones de impuestos y agentes hipotecarios, junto con bancos y cooperativas de crédito. PCI DSS se aplica a cualquier entidad que maneje datos de tarjetas de pago, independientemente del sector. SOX se aplica únicamente a las empresas cotizadas en bolsa y sus filiales. El 23 NYCRR 500 se aplica únicamente a las entidades con licencia del NY DFS. ISO 27001 y NIST CSF se aplican a cualquiera que elija adoptarlos.
El enfoque específico por sector también varía. GLBA se centra en la privacidad financiera del consumidor y la protección de la información personal no pública. PCI DSS está enfocado exclusivamente en los datos de tarjetas de pago. SOX trata sobre la integridad de los informes financieros. ISO 27001 cubre la seguridad de la información de forma amplia, sin exclusiones específicas por sector. NIST CSF fue diseñado para infraestructuras críticas, pero ha sido adoptado en servicios financieros, sanidad y administración pública.
Para una empresa que procesa pagos, gestiona datos financieros de consumidores y cotiza en bolsa, los cuatro marcos obligatorios se aplican simultáneamente. La carga del cumplimiento no es aditiva en un sentido simple; muchos controles satisfacen múltiples requisitos. Pero la carga de la auditoría, los requisitos de documentación y las relaciones regulatorias son genuinamente multiplicativos.
Cómo los requisitos de cumplimiento reconfiguran la infraestructura y las operaciones de TI
Cumplir estos estándares no es únicamente un ejercicio de política. Cada marco impulsa decisiones tecnológicas específicas que afectan a la arquitectura de TI, la selección de proveedores y los procesos operativos.
Los requisitos de cifrado empujan a las empresas hacia módulos de seguridad de hardware (HSM) para la gestión de claves y hacia proveedores de nube con capacidades de cifrado certificadas. Los requisitos de MFA impulsan inversiones en plataformas de gestión de identidades y accesos (IAM). Los requisitos de registro y monitorización crean demanda de sistemas de gestión de información y eventos de seguridad (SIEM) capaces de ingerir, correlacionar y retener datos de registro a escala.
El impacto organizativo es igualmente significativo. Los programas de cumplimiento requieren personal dedicado: un Individuo Cualificado bajo GLBA, un CISO bajo el 23 NYCRR 500, funciones de auditoría interna para SOX. Estos no son roles que puedan asignarse a alguien como responsabilidad secundaria en una empresa financiera regulada de cualquier tamaño significativo. La expectativa regulatoria es que estas personas tengan autoridad real y recursos suficientes.
Los programas de gestión del riesgo de terceros requieren su propia infraestructura: sistemas de inventario de proveedores, plataformas de gestión de contratos y procesos de supervisión continua. Las amenazas a la seguridad de datos financieros que se materializan a través de las relaciones con proveedores se encuentran entre las más difíciles de detectar y contener, razón por la cual los reguladores han convertido la supervisión de proveedores en un requisito explícito en lugar de una buena práctica.
Las implicaciones presupuestarias son reales. El cumplimiento de múltiples marcos superpuestos requiere inversión en tecnología, personal y evaluaciones externas. Las empresas que tratan el cumplimiento como un centro de costes a minimizar suelen descubrir que el coste del incumplimiento —en multas, remediación y daño reputacional— supera con creces lo que habría costado una inversión proactiva.
Cómo integrar estándares superpuestos sin duplicar esfuerzos
El enfoque de "cumplir una vez, satisfacer a muchos" es la respuesta más práctica para gestionar simultáneamente múltiples marcos. La idea central es construir la arquitectura de controles en torno a un único marco base y luego mapear los requisitos específicos de cada regulación sobre esa base.
NIST 800-53 e ISO 27001 son los dos marcos base más comunes para este enfoque. NIST 800-53 es más granular y se mapea bien con los requisitos regulatorios de EE. UU. ISO 27001 proporciona una estructura de sistema de gestión que apoya la certificación y la gobernanza continua. Muchas empresas financieras utilizan NIST 800-53 como biblioteca de controles técnicos e ISO 27001 como marco de gestión, tratándolos como complementarios en lugar de competidores.
El proceso de integración práctico funciona de la siguiente manera. Comience implementando controles que satisfagan su regulación aplicable más exigente. Para la mayoría de las empresas financieras, eso es el 23 NYCRR 500 o PCI DSS, dependiendo de su modelo de negocio. Luego mapee esos controles con los requisitos de cada marco adicional. Existirán brechas, pero suelen ser más reducidas que si se empieza desde cero para cada regulación.
La documentación es el tejido conectivo. Una matriz de controles que mapee cada control implementado con los requisitos regulatorios que satisface le proporciona una única fuente de verdad para los auditores de múltiples marcos. Cuando llega una nueva regulación o se actualiza una existente, actualiza la matriz en lugar de reconstruir su programa de cumplimiento.
Muchas organizaciones confunden el cumplimiento regulatorio con la seguridad real. El cumplimiento de GLBA no garantiza una postura de defensa sólida. La alineación con NIST 800-53 proporciona una base de seguridad más sólida precisamente porque está diseñada en torno a resultados de riesgo en lugar de mínimos regulatorios. Las empresas que integran marcos de manera eficaz tienden a ser más seguras, no solo más conformes.
Éxitos y fracasos en el cumplimiento: lo que muestra el historial
El historial de cumplimiento en los servicios financieros revela patrones que se repiten en empresas de diferentes tamaños y modelos de negocio.
Dónde tienen éxito las empresas: Las organizaciones que tratan su primera gran iniciativa de cumplimiento —ya sea la certificación PCI DSS o ISO 27001— como una oportunidad para construir una infraestructura de controles real tienden a encontrar más fácil absorber los requisitos regulatorios posteriores. Los hábitos de documentación, los procesos de evaluación de riesgos y los programas de gestión de proveedores construidos para un marco se transfieren directamente al siguiente. Las empresas financieras que invirtieron en plataformas SIEM y programas formales de respuesta a incidentes antes de que entrara en vigor la segunda enmienda del 23 NYCRR 500 encontraron que los nuevos requisitos estaban en gran medida cubiertos por las capacidades existentes.
Dónde fracasan las empresas: El patrón de fallo más común es tratar el cumplimiento como un ejercicio de documentación en lugar de una realidad operativa. Las empresas que producen políticas, procedimientos e informes de evaluación de riesgos sin implementar realmente los controles subyacentes fracasan sistemáticamente en las auditorías e inspecciones. El NY DFS ha tomado medidas coercitivas contra empresas que presentaron certificaciones anuales atestiguando el cumplimiento de requisitos que en realidad no habían implementado. Las acciones de ejecución de GLBA por parte de la FTC también han tenido como objetivo a empresas con programas de seguridad escritos que guardaban poca relación con sus prácticas reales.
Un segundo patrón de fallo implica el riesgo de terceros. Las empresas que firman contratos con proveedores con el lenguaje de seguridad apropiado pero nunca verifican el cumplimiento del proveedor ni supervisan los cambios en su postura de seguridad se han visto expuestas cuando los proveedores sufrieron brechas. El lenguaje contractual satisface el requisito de documentación; la falta de supervisión continua crea el riesgo real.
La lección de ambos patrones es la misma. Los reguladores son cada vez más sofisticados a la hora de distinguir entre el cumplimiento en papel y el cumplimiento operativo. Los equipos de inspección solicitan evidencia del funcionamiento de los controles, no solo evidencia de la existencia de políticas. Construir controles que funcionen realmente es tanto el enfoque ético como el estratégicamente correcto.
Dónde encaja Ismscalculator en su planificación del cumplimiento
Si ISO 27001 forma parte de su estrategia de cumplimiento —ya sea como objetivo de certificación o como marco base para un enfoque de "cumplir una vez, satisfacer a muchos"—, Ismscalculator le ofrece un punto de partida concreto. La evaluación de preparación para ISO 27001 de la plataforma tarda aproximadamente dos minutos y produce una estimación personalizada del coste y el esfuerzo que su organización específica deberá afrontar, basada en el tamaño de la empresa, el sector y el nivel de madurez en seguridad actual.

Para las empresas financieras que navegan por múltiples marcos superpuestos, conocer el alcance realista de una implementación de ISO 27001 antes de comprometer recursos es el tipo de disciplina de planificación que diferencia a las empresas que ejecutan bien de aquellas que se estancan a mitad del proyecto.
Conclusiones clave
Ningún marco único cubre todas las obligaciones de seguridad de datos financieros a las que se enfrenta una empresa financiera estadounidense; el cumplimiento eficaz requiere mapear múltiples estándares obligatorios y voluntarios sobre una arquitectura de controles unificada.
| Punto | Detalles |
|---|---|
| GLBA tiene las sanciones más severas | Las multas pueden alcanzar los 100.000 $ por infracción, y los cargos penales son posibles por incumplimiento deliberado. |
| NIST e ISO 27001 funcionan mejor como marcos base | Construir controles en torno a cualquiera de los dos estándares permite a las empresas mapear la mayoría de los requisitos regulatorios sin duplicar esfuerzos. |
| El riesgo de terceros es un requisito explícito | GLBA, 23 NYCRR 500 y PCI DSS exigen programas formales de supervisión de proveedores, no solo lenguaje contractual. |
| 23 NYCRR 500 establece el estándar de referencia a nivel estatal | Sus mandatos de certificación anual por parte de altos directivos y de cifrado están influyendo en el pensamiento regulatorio a nivel nacional. |
| El cumplimiento no equivale a seguridad | Los mínimos regulatorios de GLBA no proporcionan la profundidad de defensa que ofrece una implementación completa de NIST 800-53 o ISO 27001. |
Recomendado
- Controles de Seguridad de Datos para Empresas Financieras: Guía 2026 | ISMS Calculator
- Cómo Construir un SGSI para la Protección de Datos Financieros: Guía 2026 | ISMS Calculator
- Plan de Implementación de SGSI para el Sector Financiero: Guía 2026 | ISMS Calculator
- Clasificación de Datos en el SGSI: Guía 2026 | ISMS Calculator