La certificación inicial de ISO 27001 se lleva a cabo como una auditoría en dos fases: la Fase 1 verifica si el diseño, el alcance y la documentación de su ISMS están listos para ser examinados, y la Fase 2 comprueba si el sistema funciona realmente tal como usted indicó. La certificación se mantiene luego en un ciclo de tres años con visitas de seguimiento anuales. Esta distinción práctica es importante porque la Fase 1 admite lagunas en la evidencia; la Fase 2 no.
Resumen:
- La Fase 1 verifica que la documentación y el alcance del ISMS sean lo suficientemente coherentes para proceder, pero no evalúa si los controles están operativos.
- La Fase 2 implica un muestreo detallado y trazabilidad vertical de registros y eventos reales para confirmar que los controles funcionan eficazmente a lo largo del tiempo.
- La preparación de evidencia debe centrarse en organizar políticas, registros, incidentes y tickets de cambios por control y cronología, con 3 a 5 muestras por control.
- El cierre de no conformidades requiere abordar las causas raíz: los problemas menores se gestionan mediante planes correctivos y los mayores necesitan correcciones verificadas en un plazo de 90 días.
- La longevidad de la certificación depende de las auditorías de seguimiento continuas, con una ventana estricta de seis meses entre las fases 1 y 2 para evitar evaluaciones repetidas y retrasos.
Tabla de Contenidos
- ¿Cuáles son las fases de la auditoría ISO 27001 en el ciclo de certificación?
- Qué ocurre durante la Fase 1: Documentación y preparación
- Cómo evalúa la Fase 2 si su ISMS funciona realmente
- Entre fases: Plazos, prioridades y la regla de los seis meses
- No conformidades y subsanación: Mayores vs. menores
- Qué ocurre tras la certificación: Seguimiento y recertificación
- Lista de verificación de evidencia: Qué recopilar y en qué cantidad
- Convertir los requisitos de auditoría en un dossier de evidencia
- La perspectiva del auditor sobre lo que realmente lleva a la certificación
- Prepare su ISMS para la auditoría antes de reservar la Fase 1
- Fuentes
¿Cuáles son las fases de la auditoría ISO 27001 en el ciclo de certificación?
La certificación inicial es solo la primera mitad de una relación más larga con su organismo de certificación. Una vez que supere la Fase 1 y la Fase 2, obtendrá un certificado válido por tres años, pero ese certificado depende de mantenerse al día mediante visitas de seguimiento y una auditoría completa de recertificación antes de que el ciclo se reinicie.
El organismo de certificación lleva a cabo todas las fases, pero su propia legitimidad depende de la acreditación. Los organismos que realizan la certificación ISO 27001 operan bajo la norma ISO/IEC 17021-1, que exige una auditoría inicial en dos fases. Es importante verificar el estado de acreditación del organismo de certificación de antemano, ya que los certificados emitidos por organismos no acreditados pueden tener menor reconocimiento ante clientes y organismos reguladores.
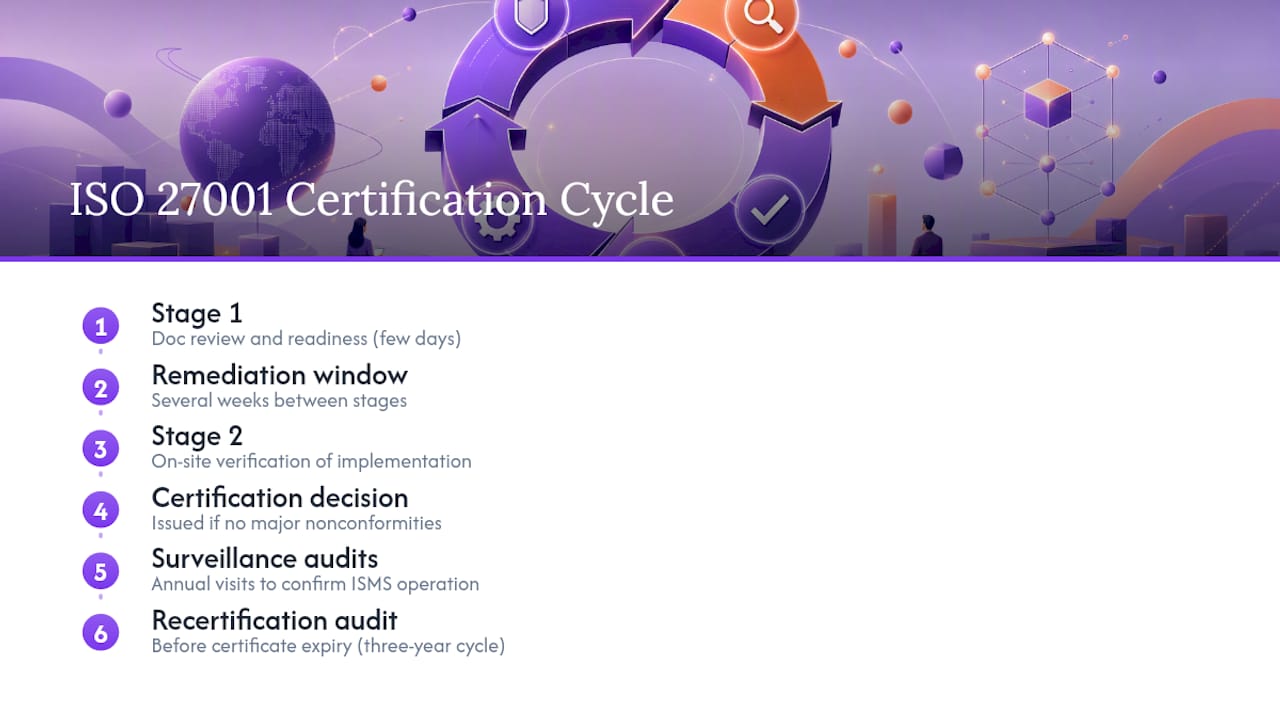
El ciclo completo generalmente incluye la Fase 1 de auditoría para la revisión de documentación y preparación, que dura varios días; a continuación, una ventana de subsanación entre fases que suele durar varias semanas; luego la Fase 2 de auditoría para la verificación in situ de la implementación y la eficacia, tras la cual se emite la decisión de certificación si no quedan no conformidades mayores. Posteriormente, las auditorías de seguimiento se realizan anualmente para confirmar el funcionamiento continuo del ISMS, con una auditoría de recertificación antes de que caduque el certificado al finalizar el ciclo plurianual.
Su organización es propietaria del ISMS en sí, de la evidencia y de la auditoría interna y la revisión por la dirección que lo respaldan. La función del organismo de certificación es más acotada: muestrear su evidencia, entrevistar a su personal y decidir si lo que observan coincide con lo que usted afirma en el papel. Esa división de responsabilidades es el motivo por el que tantos equipos subestiman la Fase 2. Superar la Fase 1 indica que la documentación es coherente. No dice nada sobre si sus revisiones de acceso se realizaron realmente según el calendario durante los dos últimos trimestres.
Qué ocurre durante la Fase 1: Documentación y preparación
La Fase 1 existe para responder a una pregunta: ¿es este ISMS lo suficientemente maduro para superar una auditoría de Fase 2? El auditor no está comprobando todavía si sus controles funcionan. Está verificando si su alcance, su lógica de gestión de riesgos y sus decisiones documentadas son lo suficientemente coherentes como para que merezca la pena realizar una visita de Fase 2.
Durante la Fase 1, el auditor revisará su conjunto de documentación, confirmará los límites del alcance de su ISMS y comenzará a planificar en qué se centrará la Fase 2. Es también el momento en que comprueban que usted ha realizado al menos una auditoría interna y una revisión por la dirección antes de su llegada, ya que ambas son entradas obligatorias de las que el auditor espera ver evidencia, no simples promesas.
Documentos que debe tener listos para la Fase 1:
- Declaración del alcance del ISMS, incluidas ubicaciones físicas, unidades de negocio y límites tecnológicos
- Declaración de aplicabilidad (SoA), que muestre qué controles del Annex A aplican y por qué se excluyen otros
- Metodología de evaluación de riesgos y una evaluación de riesgos completada para el alcance definido
- Plan de tratamiento de riesgos que vincule los riesgos identificados con los controles seleccionados
- Resultados de la auditoría interna que cubra el ISMS, con hallazgos y estado
- Actas de la revisión por la dirección que demuestren que la alta dirección ha revisado el rendimiento y los recursos del ISMS
- Políticas clave del ISMS (como mínimo: política de seguridad de la información, política de control de acceso y política de respuesta a incidentes)
Los auditores de la Fase 1 se centran en detectar incoherencias entre documentos, como discrepancias entre la Declaración de aplicabilidad y el plan de tratamiento de riesgos, que se señalan antes de evaluar la implementación real de los controles.
Consejo práctico: Trate el informe de la Fase 1 como una guía de estudio, no como un trámite que archivar. Los auditores suelen construir su plan de muestreo para la Fase 2 en torno a todo aquello que les pareció incompleto o poco claro en la Fase 1, por lo que una nota vaga sobre "documentación de respuesta a incidentes aún en borrador" es una señal clara de que pedirán registros de incidentes finalizados en la Fase 2.
Los resultados de la Fase 1 generalmente caen en tres categorías. Puede que le autoricen a proceder directamente a la Fase 2 según lo previsto. Puede que le autoricen con observaciones menores que abordar antes o durante la Fase 2. O, si la documentación tiene lagunas estructurales reales, el organismo de certificación puede retrasar la Fase 2 hasta que las cierre, a veces requiriendo una repetición parcial de la Fase 1. Ese tercer resultado es casi siempre evitable; suele ocurrir porque un equipo omitió la auditoría interna y la revisión por la dirección que la guía de SecComply señala como un prerrequisito y no como algo opcional.
Cómo evalúa la Fase 2 si su ISMS funciona realmente
La Fase 2 es donde el diseño se confronta con la realidad. El auditor deja de preguntar "¿qué dice su política?" y empieza a preguntar "muéstreme los registros que demuestran que esto ocurrió". Ese cambio lo transforma todo en cuanto a la preparación, porque una política bien redactada no obtiene ningún crédito aquí si el historial operativo que la respalda no existe.
Las actividades habituales de la Fase 2 incluyen entrevistas con los responsables de los controles, observación directa de procesos (ver a alguien realizar una revisión de acceso, recorrer un centro de datos, comprobar cómo se aprovisiona un portátil) y muestreo sistemático de registros a lo largo de su período de auditoría. Los auditores también verificarán que las acciones correctivas de su auditoría interna se cerraron efectivamente, no solo que fueron registradas.
La técnica que más organizaciones toma por sorpresa es la trazabilidad vertical. En lugar de verificar un control de forma aislada, el auditor selecciona un evento real y lo sigue de principio a fin. Un ejemplo habitual: seleccionan un incidente de seguridad de su registro y luego solicitan ver el registro de detección inicial, las notas de clasificación, el ticket de acción correctiva, la evidencia de que la corrección fue implementada y el registro que muestra que el incidente se cerró formalmente. El análisis de Elevate sobre las dos fases señala que la ausencia de incluso un eslabón en esa cadena —como un ticket que nunca muestra una fecha de cierre— es suficiente para desencadenar una no conformidad, ya que sugiere que el proceso falla en algún punto entre la detección y la resolución.
Qué muestrean los auditores durante la trazabilidad vertical:
- Registros de aprovisionamiento y desaprovisionamiento de accesos para una muestra de altas y bajas de usuarios
- Tickets de gestión de cambios vinculados a un cambio específico en un sistema, desde la solicitud hasta la aprobación y el despliegue
- Un incidente de seguridad desde la entrada en el registro hasta la causa raíz y el cierre
- Registros de copias de seguridad y la correspondiente prueba de restauración para un sistema crítico
- Registros de diligencia debida con proveedores para un proveedor que gestiona datos sensibles
- Resultados de análisis de vulnerabilidades y el registro de parcheo o excepción que siguió
El tamaño de las muestras varía según el tamaño de la organización y la criticidad del control, pero una regla práctica aplicable en la mayoría de las áreas de control es de 3 a 5 registros por control, extraídos de diferentes momentos dentro de la ventana de auditoría en lugar de concentrarse en la misma semana. Esa distribución importa porque los auditores verifican la consistencia a lo largo del tiempo, no un único día favorable.
La duración real de la Fase 2 depende del número de empleados y la complejidad, con el tiempo de auditoría calculado según las directrices vinculadas a IAF MD 5. Las organizaciones pequeñas suelen tener auditorías de Fase 2 más cortas, mientras que las organizaciones más grandes o con múltiples sedes pueden requerir períodos más largos.
Los auditores generalmente esperan que los controles clave tengan un historial operativo de suficiente duración antes de la Fase 2, considerando a menudo necesarios varios meses para establecer un historial operativo que muestrear. Un control que se activó dos semanas antes de la auditoría no tiene historial que trazar, y esa ausencia en sí misma suele leerse como un riesgo para el auditor, independientemente de lo bien diseñado que esté el control.
Entre fases: Plazos, prioridades y la regla de los seis meses
La brecha entre la Fase 1 y la Fase 2 no está fijada por la norma. Los organismos de certificación la establecen en función de los hallazgos de la Fase 1 y las limitaciones de planificación, siendo habitual una ventana de varias semanas. Algunas organizaciones pueden proceder antes, mientras que otras con más correcciones que realizar necesitan tiempo adicional.
Existe un límite estricto que conviene conocer independientemente de lo flexible que parezca su organismo de certificación en cuanto a la planificación. Si los hallazgos de la Fase 1 no se resuelven y la Fase 2 no se realiza en el plazo de seis meses desde la Fase 1, la mayoría de los organismos de certificación exigen una revisión de la Fase 1 antes de proceder, lo que reinicia su cronograma y su presupuesto. Trate los seis meses como el límite exterior, no como un objetivo.
Lista de verificación de prioridades para el período entre fases:
- Cierre por escrito cada hallazgo de la Fase 1, con un responsable y una fecha de finalización asignados a cada uno
- Realice una auditoría interna centrada específicamente en las áreas que la Fase 1 señaló como débiles, no una re-auditoría completa del ISMS
- Ensamble un dossier de evidencia organizado por control, no por tipo de documento, para que las solicitudes de muestreo de la Fase 2 puedan responderse con rapidez
- Celebre una segunda revisión por la dirección si el intervalo supera las 8 semanas, para que la aprobación de la dirección se mantenga vigente
- Informe a los responsables de los controles sobre cómo funciona la trazabilidad vertical, ya que la mayor parte de la ansiedad ante las entrevistas proviene de no conocer el formato
Consejo práctico: Envíe la evidencia correctiva de los hallazgos de la Fase 1 a su organismo de certificación a medida que los vaya cerrando, en lugar de agrupar todo para la semana anterior a la Fase 2. Los auditores que ven el progreso documentado en tiempo real llegan a la Fase 2 con menos preguntas abiertas, lo que tiende a acortar la visita.
No conformidades y subsanación: Mayores vs. menores
No todos los hallazgos de auditoría tienen el mismo peso, y confundir las dos categorías es una forma habitual en que los equipos entran en pánico innecesariamente o reaccionan de forma insuficiente ante algo serio.
Una no conformidad menor generalmente significa que un control existe y en gran medida funciona, pero tiene una laguna: una revisión que se realizó con dos semanas de retraso, una política que no se revisó según su calendario anual establecido, un registro sin firma. Una no conformidad mayor significa que un control está ausente, ha fallado completamente o el ISMS muestra un deterioro sistémico, como la ausencia de evidencia de que las revisiones de acceso se realizaron en absoluto durante un trimestre completo, o múltiples no conformidades menores relacionadas que en conjunto apuntan a la misma causa raíz.
La vía de subsanación difiere según la gravedad de formas que afectan directamente a su cronograma de certificación:
- Las no conformidades menores generalmente requieren un plan de acción correctiva con evidencia presentada antes de la siguiente visita de seguimiento o en el momento de realizarla
- Las no conformidades mayores requieren un análisis de causa raíz, una acción correctiva y evidencia de su implementación, verificada por el organismo de certificación antes de que pueda concederse la certificación
- Los organismos de certificación generalmente exigen que los hallazgos mayores se cierren en un plazo determinado, a menudo 90 días, antes de poder emitir el certificado
- Si una no conformidad mayor permanece abierta más allá de ese plazo, es de esperar una visita de repetición de la Fase 2 en lugar de una simple revisión documental
- Varias no conformidades mayores no relacionadas pueden desencadenar una reprogramación completa de la auditoría en lugar de un seguimiento limitado
El procedimiento para cerrar cualquier no conformidad sigue la misma lógica independientemente de la gravedad: identificar la causa raíz en lugar del síntoma, definir una acción correctiva que aborde esa causa raíz, implementarla y recopilar evidencia que demuestre que funcionó antes de que el auditor verifique el cierre. Omitir el paso de la causa raíz es la razón más común por la que las organizaciones vuelven a encontrar el mismo hallazgo en la siguiente auditoría de seguimiento.
Qué ocurre tras la certificación: Seguimiento y recertificación
Obtener la certificación no es la línea de meta. Su certificado funciona con un ciclo de tres años, y las auditorías de seguimiento en los años uno y dos verifican que el ISMS sigue operando, no acumulando polvo en una carpeta de políticas.
Las auditorías de seguimiento son, por diseño, más acotadas que la Fase 2. En lugar de volver a evaluar cada control, el auditor muestrea un subconjunto, rotando a menudo qué dominios se examinan cada año, mientras siempre verifica algunos elementos fijos independientemente del alcance.
- Evidencia de que las auditorías internas y las revisiones por la dirección continuaron según lo programado
- Estado de las acciones correctivas de la auditoría anterior, confirmando que efectivamente se cerraron
- Cualquier cambio significativo en el alcance, los sistemas o los riesgos desde la última visita
- Una muestra rotatoria de controles no examinados en profundidad el año anterior
- Registros de incidentes y si el proceso de respuesta a incidentes se utilizó realmente, cuando proceda
La recertificación en el año tres es más similar a una Fase 2 completa en alcance, aunque generalmente se comprime en menos días de auditoría si las visitas de seguimiento evidenciaron un ISMS estable y bien gestionado. La excepción es el cambio significativo: una fusión, una nueva línea de negocio, una migración importante de sistemas o una ampliación del alcance pueden llevar al organismo de certificación a adoptar de nuevo un enfoque por fases, requiriendo a veces algo más próximo a una nueva Fase 1 antes de que proceda la recertificación. Mantener el programa de auditoría interna en funcionamiento de forma constante durante los tres años es lo que hace que la recertificación sea un trámite en lugar de una carrera contra el tiempo.
Lista de verificación de evidencia: Qué recopilar y en qué cantidad
La mayoría de los retrasos en la Fase 2 se reducen a un problema: la evidencia existe en algún lugar, pero nadie la organizó antes de que el auditor la solicitara. Construir el dossier de evidencia en torno a la Declaración de aplicabilidad, en lugar de la estructura de carpetas que su equipo de TI ya tenía, reduce drásticamente los intercambios de ida y vuelta.
Tipos de evidencia a organizar antes de la Fase 2:
- Registros de aprobación de políticas, con fechas de firma e historial de versiones para cada política principal
- Registros de revisión de accesos, que cubran tanto las revisiones periódicas como el procesamiento de altas y bajas de usuarios
- Registros de incidentes de seguridad, desde la detección hasta la causa raíz y el cierre
- Tickets de gestión de cambios, que muestren la solicitud, la aprobación, las pruebas y el despliegue
- Registros de copias de seguridad acompañados de al menos una prueba de restauración documentada
- Informes de análisis de vulnerabilidades acompañados de registros de remediación o excepción
- Evaluaciones de riesgos de proveedores y terceros para los proveedores que gestionan datos o sistemas sensibles
Un objetivo práctico en la mayoría de las áreas de control es de 3 a 5 registros de muestra por control, extraídos de diferentes momentos a lo largo de la ventana de auditoría en lugar de la misma semana. Esa estructura le permite replicar la misma lógica de organización en todas las áreas de control de su SoA.
| Tipo de evidencia | Dónde extraerla | Tamaño de muestra recomendado |
|---|---|---|
| Registros de revisión de accesos | Exportaciones del sistema de gestión de identidades y accesos | 3–5 ciclos de revisión a lo largo del período de auditoría |
| Registros de incidentes | Herramienta de seguimiento de incidentes o sistema de tickets | 3–5 incidentes, incluido al menos uno cerrado de principio a fin |
| Tickets de cambios | Herramientas de gestión de cambios o DevOps | 3–5 cambios que abarquen diferentes sistemas |
| Evidencia de copias de seguridad y restauración | Registros del software de backup y una prueba de restauración documentada | 1 prueba de restauración más 3–5 registros de finalización de copias de seguridad |
| Registros de vulnerabilidades y parcheo | Informes del analizador de vulnerabilidades y registros de gestión de parches | 3–5 ciclos de análisis con evidencia de remediación correspondiente |
| Evaluaciones de proveedores | Cuestionarios de riesgo de proveedores o expedientes de diligencia debida | 3–5 proveedores, priorizando los que tienen acceso a datos |
Pre-indexar la evidencia de esta forma, mapeada directamente a los controles del SoA, reduce tanto el tiempo que el auditor dedica a cada control como el número de solicitudes de seguimiento que recibe durante la auditoría. Para un mapa más amplio de lo que se considera evidencia aceptable por tipos de control, vale la pena revisar una guía práctica sobre tipos de evidencia de auditoría antes de comenzar a extraer exportaciones.
Convertir los requisitos de auditoría en un dossier de evidencia
Leer los requisitos y organizar la evidencia en torno a ellos son dos trabajos diferentes, y la mayoría de los equipos subestima cuánto tiempo requiere el segundo. Una herramienta de preparación diseñada específicamente para la preparación de ISO 27001 puede reducir significativamente esa brecha al traducir los requisitos abstractos en una lista de verificación vinculada a su alcance, sector e nivel de madurez específicos.
Los resultados que más importan a un auditor no son consejos genéricos. Son una puntuación de madurez por dominio a través de los cuatro temas de control del Annex A, una lista de verificación de lagunas de evidencia por control y un cronograma tipo Gantt que muestra qué queda por cerrar antes de la Fase 1 o la Fase 2. Esos tres resultados se corresponden casi directamente con lo que un auditor de Fase 1 quiere ver y lo que un auditor de Fase 2 va a muestrear.
- Las puntuaciones de madurez señalan qué dominios están listos para la auditoría y cuáles aún están en desarrollo
- Las listas de verificación de evidencia convierten los requisitos del Annex A en artefactos concretos que recopilar
- Los cronogramas Gantt muestran si el ritmo de subsanación logrará efectivamente cerrar los hallazgos antes de que se cierre la ventana de seis meses
Consejo práctico: Exporte los resultados de su evaluación de preparación y adjúntelos a su informe de auditoría interna antes de la Fase 1. Los auditores reaccionan positivamente al ver que las lagunas fueron identificadas y rastreadas internamente antes de que ellos llegaran.
Herramientas como la lista de verificación de certificación de ISMS Calculator funcionan bien junto a este tipo de puntuación de preparación, ya que la lista de verificación le proporciona los pasos detallados mientras la evaluación le indica dónde se encuentra realmente respecto a ellos.
La perspectiva del auditor sobre lo que realmente lleva a la certificación
Tres reglas explican la mayor parte de lo que separa una Fase 2 fluida de una problemática. Realice su auditoría interna y su revisión por la dirección antes incluso de reservar la Fase 1, no como un mero trámite sino como una prueba genuina de su propio ISMS. Pre-ensamble su evidencia por control, indexada y fechada, antes de que el auditor la solicite. Y trate el informe de la Fase 1 como el examen que realmente es: todo lo que el auditor señaló como poco claro o incompleto es exactamente donde se concentrará el muestreo de la Fase 2.
Los hallazgos más evitables que observo tienen las mismas causas: controles activados demasiado recientemente para tener historial operativo, revisiones de acceso que se realizaron pero nunca se documentaron, y acciones correctivas de auditorías internas que se registraron pero nunca se verificaron como cerradas. Ninguno de esos problemas requiere nueva tecnología para resolverse. Requieren disciplina en el mantenimiento de registros, algo para lo que la mayoría de los equipos ya tiene capacidad.
La preparación para las entrevistas importa más de lo que la mayoría de los responsables de cumplimiento planifican. Los responsables de controles que pueden señalar un registro específico en lugar de describir un proceso de forma abstracta resultan creíbles casi de inmediato, y esa credibilidad acorta la entrevista. Los equipos que más dificultades tienen son los que prepararon la documentación pero nunca ensayaron la conversación.
— Martin
Prepare su ISMS para la auditoría antes de reservar la Fase 1
Ismscalculator le ofrece lo que una hoja de cálculo y una lista de verificación genérica no pueden: una estimación de preparación personalizada que tiene en cuenta el tamaño de su empresa, el sector y la madurez actual en seguridad, y que lo convierte en la lista de verificación de evidencia real y el cronograma que un auditor esperará ver.

En lugar de adivinar si está a tres meses o tres trimestres de una Fase 1 limpia, la Evaluación de Preparación para ISO 27001 le puntúa en los cuatro temas de control de ISO/IEC 27001:2022, señala las lagunas exactas que le frenan y elabora un cronograma Gantt que muestra qué debe cerrarse y cuándo. Puede guardar múltiples estimaciones, comparar escenarios si cambia su alcance y exportar los resultados como informe para entregar a su equipo de auditoría interna o a su contacto en el organismo de certificación. Si primero desea una verificación rápida, la comprobación de preparación gratuita de 2 minutos de la plataforma le ofrece una lectura inicial de madurez antes de comprometerse con la evaluación completa. Realice su evaluación de preparación ahora y vea exactamente dónde se encuentra su ISMS antes de programar la Fase 1.
Fuentes
Antes de finalizar su cronograma de auditoría o el contrato con un organismo de certificación, vale la pena leer las normas primarias en lugar de basarse únicamente en resúmenes secundarios.
- ISO/IEC 17021-1 — Evaluación de la conformidad — Requisitos para los organismos que realizan la auditoría y la certificación de sistemas de gestión
- Auditoría ISO 27001: Diferencias entre la Fase 1 y la Fase 2 explicadas — Elevate
Verificar el estado de acreditación de un organismo de certificación ante un organismo nacional de acreditación antes de firmar un contrato es un pequeño paso que evita un problema mucho mayor: un certificado que clientes o reguladores no reconocerán como válido.