Sí, ISO 27001 exige un patrocinio ejecutivo visible. La cláusula 5.1 obliga a la alta dirección a demostrar un liderazgo activo, y los auditores lo verifican mediante un patrocinador nominado, una política firmada por un directivo, las actas de la revisión por la dirección y el presupuesto aprobado del SGSI. Si falta alguno de estos elementos, la certificación se bloquea o el auditor levanta una no conformidad. Contar con ellos desde el principio facilita notablemente tanto los plazos como las solicitudes de recursos.
Resumen ejecutivo:
- Un patrocinio ejecutivo eficaz implica políticas firmadas, revisiones por la dirección documentadas y una financiación clara, que los auditores verifican a través de evidencias específicas y registros de asistencia.
- Elaborar un caso de negocio sólido con cifras concretas, planes por fases y puntos de decisión claros ayuda a obtener la aprobación rápida de la dirección.
- Mantener el patrocinio a largo plazo requiere revisiones de gobernanza periódicas, seguimiento de KPI e integración de responsabilidades en las descripciones de puestos para garantizar la rendición de cuentas ante cambios organizativos.
- El uso de herramientas como la Calculadora de SGSI permite transformar los datos organizativos en estimaciones listas para presentar, reduciendo los bloqueos de aprobación provocados por solicitudes imprecisas.
- Corregir errores habituales como la ausencia de un patrocinador nominado, revisiones por la dirección desestructuradas y la dependencia de decisiones verbales puede acelerar significativamente los esfuerzos de certificación ISO 27001.
Tabla de contenidos
- Por qué el patrocinio ejecutivo determina el resultado de su ISO 27001
- La lista de evidencias de auditoría que todo patrocinador debe conocer
- Cómo elaborar un caso de negocio que los directivos realmente aprueben
- Cómo mantener el compromiso de la dirección tras la reunión de lanzamiento
- De estimaciones presupuestarias vagas a cifras en las que los directivos confíen
- Cómo es en la práctica un patrocinio ejecutivo eficaz
- Errores frecuentes y victorias rápidas para implementadores
- Deje que la Calculadora de SGSI convierta su solicitud de patrocinio en cifras
- Fuentes
- Preguntas frecuentes
Por qué el patrocinio ejecutivo determina el resultado de su ISO 27001
La cláusula 5.1 de ISO/IEC 27001 no pide una firma en un memorando. Exige que la alta dirección demuestre liderazgo y compromiso mediante acciones que un auditor pueda verificar de forma independiente: establecer la política, asignar recursos e integrar la seguridad en las decisiones de negocio. La cláusula 9.3 amplía esto exigiendo la revisión por la dirección, una sesión periódica en la que la dirección examina el desempeño del SGSI y toma decisiones documentadas. Estas dos cláusulas son la columna vertebral de la implicación ejecutiva en las normas ISO, y los evaluadores las tratan como inseparables.
El caso de negocio para tomarse esto en serio va más allá del mero cumplimiento formal. La certificación puede acelerar los ciclos de aprovisionamiento y ventas, fortalecer la resiliencia operativa y apoyar una mejor toma de decisiones basada en el riesgo cuando la dirección es realmente responsable del resultado en lugar de delegarlo íntegramente al departamento de TI. Los compradores empresariales tratan cada vez más ISO 27001 como un requisito de aprovisionamiento, y un equipo de seguridad que pueda acreditar una rendición de cuentas ejecutiva real cierra contratos con más rapidez que uno que presenta un dossier que ningún directivo ha leído.
Un patrocinio débil se manifiesta de forma predecible:
- Las revisiones por la dirección se omiten o se delegan en alguien sin autoridad presupuestaria.
- Los auditores solicitan evidencias de la implicación de la dirección y obtienen una política que ningún directivo ha firmado.
- La remediación se paraliza porque nadie con poder de financiación es responsable del registro de riesgos.
- Los plazos de certificación se retrasan meses mientras el equipo de seguridad persigue aprobaciones de manera informal.
Nada de esto es teórico.
La lista de evidencias de auditoría que todo patrocinador debe conocer
Los organismos de certificación no se fían de su palabra sobre el compromiso ejecutivo. Solicitan compromisos de recursos documentados y actas de revisión por la dirección que demuestren que la dirección estuvo presente, tomó decisiones y financió el trabajo. La falta de esta evidencia es una de las no conformidades más citadas en las auditorías de Etapa 1 y Etapa 2.
Esto es lo que debe contener su expediente de evidencias, en el orden en que los auditores suelen solicitarlo:
- Una política de seguridad de la información firmada con historial de versiones y, preferiblemente, un prólogo ejecutivo que explique por qué la organización buscó la certificación.
- Actas de revisión por la dirección en las que conste qué directivos asistieron, qué se decidió y quién es responsable de cada acción resultante.
- Registros del presupuesto aprobado del SGSI vinculados a objetivos específicos, no una partida vaga enterrada en el presupuesto de TI.
- Matrices de roles y responsabilidades que indiquen quién es responsable de la aceptación de riesgos, la aprobación de políticas y la escalada.
- Comunicaciones ejecutivas documentadas, como un correo electrónico a toda la empresa o una publicación en la intranet, que muestren un apoyo visible más allá de la sala de auditoría.
Consejo práctico: Mantenga una carpeta única y continua (digital, con marca de tiempo) con cada orden del día de revisión por la dirección, lista de asistencia y registro de decisiones desde el primer día. Los auditores suelen pedir al menos dos ciclos de revisión histórica antes de la certificación, y reconstruirlos a posteriori es mucho más difícil que registrarlos sobre la marcha.
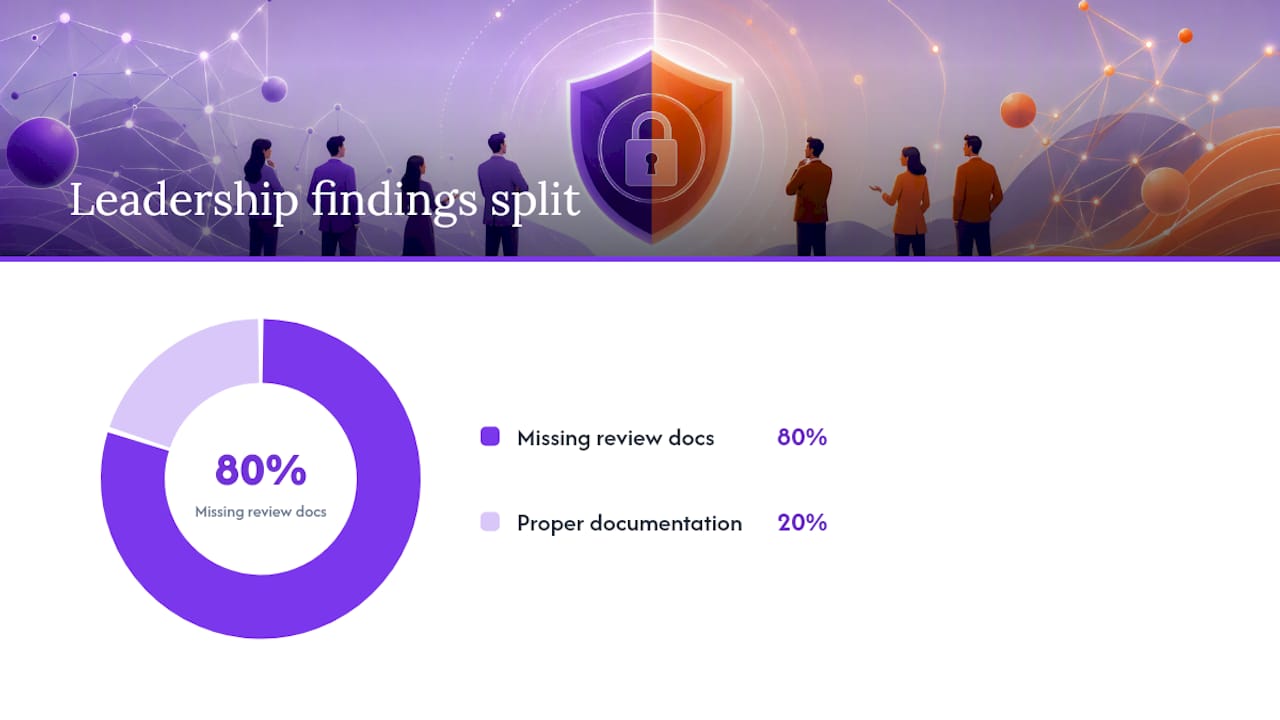
Aproximadamente el 80 % de los hallazgos de auditoría ISO 27001 relacionados con el liderazgo tienen su origen en documentación de revisión por la dirección ausente o informal, más que en una ausencia real de implicación ejecutiva. En otras palabras, el compromiso de la dirección suele existir. Simplemente no está escrito en ningún lugar que un evaluador pueda comprobar.
Cómo elaborar un caso de negocio que los directivos realmente aprueben
Conseguir el apoyo directivo para ISO 27001 no consiste en suplicar atención en una reunión presupuestaria. Se trata de ofrecer a los responsables de la toma de decisiones un paquete que puedan aprobar en quince minutos.
Comience con un enfoque estratégico, no de cumplimiento. ISO 27001 acorta los ciclos de aprovisionamiento con compradores empresariales, reduce la fricción de los cuestionarios de seguridad y ofrece a la dirección una respuesta sólida cuando un cliente o regulador pregunta cómo gestiona la organización el riesgo. Ese es el ángulo del activo estratégico, y cala mejor con un director financiero que "la norma nos obliga a ello".
Antes de solicitar nada, mapee a sus partes interesadas:
- El patrocinador: el directivo con presupuesto y autoridad organizativa para eliminar obstáculos.
- La autoridad de decisión: a veces la misma persona, a veces un consejo o comité de riesgos que necesita una recomendación formal.
- Los influenciadores: los responsables de las áreas jurídica, comercial y de operaciones, que apoyarán o, en silencio, ralentizarán la iniciativa según lo que crean que les costará.
Cada una de estas personas necesita algo diferente para decir que sí. Un patrocinador necesita ver el riesgo de no hacer nada. El responsable de ventas necesita ver los contratos bloqueados por la falta de certificación. El equipo jurídico necesita ver una reducción de la responsabilidad en caso de brecha.
Elabore una única diapositiva de presentación, no un mazo completo. Una diapositiva, tres secciones: la solicitud (nombrar un patrocinador, aprobar el presupuesto inicial), el calendario (por fases, con un primer hito en 60-90 días) y los puntos de decisión recomendados (qué necesita aprobarse hoy frente a más adelante). Los directivos hojean los mazos. Leen con detenimiento una sola diapositiva.
Proponga un enfoque por fases en lugar de un despliegue de alcance completo. Un piloto que cubra una unidad de negocio o un sistema crítico produce resultados visibles en semanas en lugar de trimestres, y mantiene la solicitud inicial de recursos lo suficientemente pequeña como para que un único directivo pueda aprobarla sin necesidad de un comité. Las consultoras especializadas en implantaciones de ISO 27001 señalan de forma consistente que un alcance piloto reducido y un patrocinador nominado son los dos factores que distinguen los programas que se estancan de los que generan impulso.
Solicite algo concreto en la propia presentación: un patrocinador nominado, una primera revisión por la dirección programada y un rango presupuestario definido. Los compromisos vagos ("ya veremos los detalles más adelante") tienden a desvanecerse una vez que termina la reunión.
Por último, prepárese para las tres objeciones que escuchará siempre. El coste se contrarresta con datos de aprovisionamiento y velocidad de cierre de contratos. La perturbación operativa se contrarresta con el plan piloto por fases. El momento oportuno se contrarresta señalando que el retraso también tiene un coste, normalmente medido en ciclos de ventas bloqueados o en hallazgos de auditoría reiterados del año anterior.
Cómo mantener el compromiso de la dirección tras la reunión de lanzamiento
El patrocinio obtenido en el lanzamiento tiene la costumbre de desvanecerse silenciosamente hacia el sexto mes, a menos que esté integrado en una estructura recurrente. La gobernanza es lo que mantiene vivo el compromiso ejecutivo con ISO 27001 más allá del entusiasmo inicial.
El mecanismo que realiza este trabajo es la revisión por la dirección exigida por la cláusula 9.3. La supervisión de gobernanza clarifica la rendición de cuentas ejecutiva vinculando explícitamente la estrategia, la aceptación de riesgos, la aprobación de políticas y el seguimiento del desempeño a directivos nominados concretos, en lugar de dejarlas como responsabilidades compartidas y difusas.
Una cadencia de gobernanza operativa tiene este aspecto:
- Establezca una cadencia de revisión vinculada al perfil de riesgo. Trimestral para organizaciones de mayor riesgo o reguladas, semestral para las de menor riesgo, pero nunca menos de dos veces al año si desea un rastro de auditoría creíble.
- Realice el seguimiento de un conjunto breve de KPI que los directivos puedan utilizar realmente: exposición al riesgo actual, número de hallazgos críticos activos, velocidad de remediación y gasto del presupuesto del SGSI frente al plan. Cuatro cifras, no cuarenta.
- Elabore un panel de una página, no un informe técnico. Los directivos necesitan suficiente detalle para tomar una decisión, no tanto como para auditar la cola de tickets del equipo del SOC.
- Integre la titularidad del SGSI en las descripciones de puestos del patrocinador y del responsable de cumplimiento delegado, para que la responsabilidad sobreviva a una reorganización o a una salida.
- Establezca umbrales de escalada explícitos para la aceptación de riesgos y el gasto. Por debajo de un determinado importe o puntuación de riesgo, decide el responsable de cumplimiento. Por encima, el asunto va automáticamente al patrocinador.
Esta es la diferencia entre un patrocinio que sobrevive a un cambio de liderazgo y uno que muere con quien lo impulsó originalmente.
De estimaciones presupuestarias vagas a cifras en las que los directivos confíen
Los directivos no aprueban "depende". Aprueban rangos vinculados a datos concretos: tamaño de la empresa, sector, madurez en seguridad actual y alcance. Estos cuatro factores determinan la mayor parte de la varianza en la financiación del programa ISO 27001, y situar cifras reales detrás de ellos cambia completamente el tono de una conversación de patrocinio.
Una evaluación de madurez a lo largo de los cuatro dominios de control del Annex A, combinada con comparaciones de referencia con modelos, proporciona una puntuación de preparación inicial en lugar de una suposición. A partir de ahí, un calendario de implementación tipo Gantt convierte un abstracto "varios meses" en un calendario por fases con hitos denominados, y un rango presupuestario ofrece a su patrocinador algo concreto que aprobar en lugar de una solicitud abierta.
- Una verificación de preparación gratuita y breve puede producir un documento inmediato para dejar al directivo, algo que entregar antes de la solicitud formal de presupuesto.
- Un resumen en PDF guardado funciona como un artefacto de una página para la presentación de patrocinio, sin necesidad de un mazo de diapositivas.
- Múltiples estimaciones guardadas permiten mostrar cómo los cambios de alcance modifican el presupuesto y el calendario de forma comparativa.
Trate cada estimación como un insumo de planificación, no como una garantía. El coste y la duración reales siguen dependiendo en gran medida del alcance y la madurez reales de su organización, que es exactamente la razón por la que un plan por fases basado en evidencias supera a una cifra fija única presentada como certera.
Cómo es en la práctica un patrocinio ejecutivo eficaz
El patrón que aparece una y otra vez en los programas ISO 27001 exitosos no es complicado: un patrocinador ejecutivo nominado con autoridad presupuestaria real, junto con un responsable de cumplimiento que tiene acceso directo a esa persona en lugar de trabajar a través de tres capas de gestión.
Las consultoras que realizan el seguimiento de los resultados de implementación señalan esta estructura de patrocinador más responsable como uno de los predictores más claros de un programa que termina a tiempo frente a uno que se prolonga durante dieciocho meses. El trabajo del patrocinador no es técnico; consiste en eliminar obstáculos, aprobar el presupuesto con rapidez y asistir a las revisiones por la dirección con la suficiente regularidad como para que el resto de la organización tome el SGSI en serio.
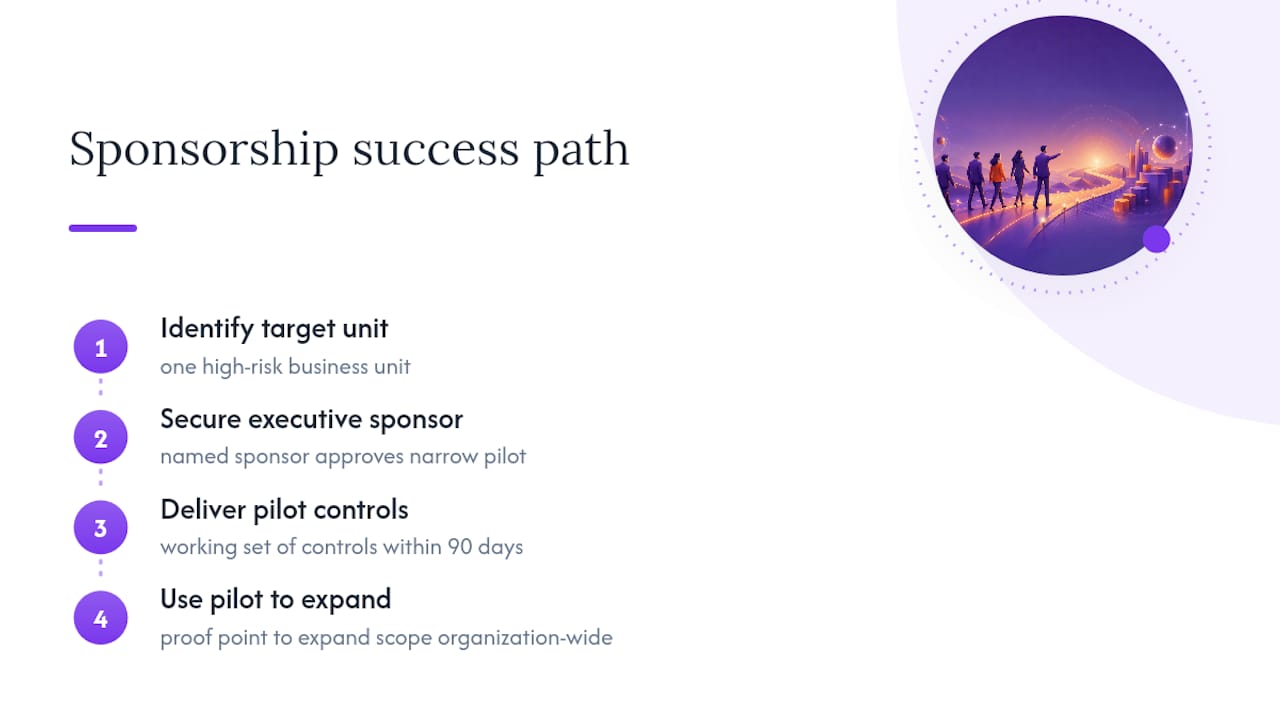
Un ejemplo de victoria temprana habitual tiene este aspecto: un responsable de cumplimiento identifica una única unidad de negocio de alto riesgo, consigue que un patrocinador nominado apruebe un piloto de alcance reducido y entrega un conjunto de controles operativo en esa unidad en 90 días. Ese piloto se convierte en el argumento de demostración utilizado para ampliar el alcance al resto de la organización, porque el patrocinador ahora tiene un resultado concreto al que señalar en el siguiente ciclo presupuestario en lugar de una promesa.
Contrástelo con los programas donde el patrocinio existe solo sobre el papel. La política se firma una vez al inicio y nunca se vuelve a mencionar. Las revisiones por la dirección se producen de forma esporádica, sin registros de asistencia, sin acciones asignadas. Cuando llega la auditoría de Etapa 2, la documentación cuenta una historia de implicación directiva que ningún directivo puede corroborar realmente en la sala de entrevistas. Esa brecha entre el compromiso declarado y el demostrado es exactamente lo que un buen auditor está entrenado para detectar.
Errores frecuentes y victorias rápidas para implementadores
Tres errores explican la mayoría de los patrocinios estancados: ningún patrocinador nominado (solo "apoyo de la dirección" en abstracto), ninguna cadencia fija de revisión por la dirección, y decisiones tomadas verbalmente sin nada escrito. Cualquiera de estos aflorará como un hallazgo de auditoría con el tiempo.
Corríjalos en los primeros 60 días. Nombre un patrocinador específico por cargo y nombre, obtenga una firma ejecutiva en la política de seguridad y programe la primera revisión por la dirección antes de que se la soliciten. Como métrica inicial, realice el seguimiento del porcentaje de controles críticos con un responsable de remediación nominado y una fecha objetivo. Es una cifra sencilla, y expone las brechas de rendición de cuentas con más rapidez que casi cualquier otra cosa que pueda medir en el primer trimestre.
— Martin
Deje que la Calculadora de SGSI convierta su solicitud de patrocinio en cifras
La mayoría de las conversaciones de patrocinio fracasan por la vaguedad, no por la resistencia. Los directivos raramente dicen que no a ISO 27001 de forma tajante. Se estancan cuando la solicitud no lleva ninguna cifra asociada. La Calculadora de SGSI lo soluciona convirtiendo el tamaño de la empresa, el sector y la madurez actual en una puntuación de preparación, un calendario Gantt por fases y un rango presupuestario que puede presentar a un patrocinador sin ambigüedades.

Ejecute la verificación de preparación gratuita de 2 minutos antes de su próxima presentación ejecutiva. Produce un resumen instantáneo que puede guardar como PDF y adjuntar directamente a su solicitud de patrocinio, ofreciendo al directivo algo concreto que aprobar en lugar de un compromiso abierto. Si desea una comparación más detallada y guardada entre múltiples opciones de alcance antes de esa reunión, la evaluación de preparación completa recorre los mismos cuatro dominios de control del Annex A con más detalle y le permite guardar y comparar estimaciones en paralelo.
Fuentes
- Cinco formas en que la certificación ISO 27001 puede ser un activo estratégico — Smithers (2026)
- Cláusula 5.1 de ISO 27001: Liderazgo y compromiso explicados — URM Consulting
Preguntas frecuentes
¿Es difícil obtener la certificación ISO 27001?
Es asequible con la preparación adecuada, pero un patrocinio ejecutivo débil es una de las razones más habituales por las que los programas se estancan o no superan el primer intento de auditoría. Las organizaciones con un patrocinador nominado, revisiones por la dirección documentadas y financiación aprobada suelen avanzar en la certificación con mucha más fluidez que aquellas que dependen únicamente del departamento de TI.
¿Cuánto cuesta la certificación ISO 27001?
El coste varía ampliamente en función del tamaño de la empresa, el alcance, el sector y la madurez en seguridad actual, por lo que no existe una cifra fija única. Herramientas como la Calculadora de SGSI generan un rango presupuestario personalizado utilizando esos factores específicos en lugar de una estimación genérica.
¿Quién puede obtener la certificación ISO 27001?
Cualquier organización, independientemente de su tamaño o sector, puede aspirar a la certificación ISO 27001, ya que la norma se aplica a cualquier sistema de gestión de seguridad de la información. Lo que varía es el alcance, es decir, qué sistemas, equipos y procesos están incluidos en el SGSI certificado.
¿Es gratuita la certificación ISO 27001?
No. La certificación conlleva honorarios de auditor, tiempo de recursos internos y, con frecuencia, costes de consultoría o herramientas, aunque una verificación de preparación como la autoevaluación gratuita de 2 minutos no tiene coste y ayuda a estimar lo que requerirá el proceso completo.
¿Cuál es el papel del directivo en la implementación de ISO 27001?
El patrocinador ejecutivo aprueba el presupuesto, asiste a las revisiones por la dirección, firma la política de seguridad y elimina los obstáculos organizativos, actuando como el responsable de la toma de decisiones con rendición de cuentas y no como un colaborador técnico.
Recomendado
- Calendario de implementación de ISO 27001: Qué esperar
- Lista de verificación para la certificación ISO 27001: 80 pasos hacia la certificación
- Plan de proyecto ISO 27001 de 12 semanas: Entregables semana a semana listos para copiar
- Roles en ISO 27001 para implementadores: Evite tres hallazgos de auditoría