La mayoría de las organizaciones necesitan entre 6 y 12 meses y aproximadamente 288 a 481 días-persona para alcanzar la certificación ISO/IEC 27001, aunque un equipo ágil nativo en la nube puede terminar en 3 o 4 meses, mientras que una empresa multisede puede superar los 18 meses. El alcance es la palanca más importante sobre esa cifra: cuanto más estrecha sea la frontera alrededor de lo que realmente se certifica, menos trabajo requerirán todas las fases posteriores. Antes de comprometerte con un presupuesto o una fecha ante el consejo, realiza un análisis de brechas o una verificación de preparación gratuita para saber dónde se encuentra realmente tu organización.
Resumen rápido:
- Las empresas más pequeñas y nativas en la nube con un alcance reducido pueden obtener la certificación ISO 27001 en tres o cuatro meses con alrededor de 150 a 250 días-persona.
- La mayoría de las organizaciones medianas necesitan entre seis y doce meses y aproximadamente 288 a 481 días-persona, según la complejidad y los controles existentes.
- Los plazos extendidos más allá de doce meses suelen deberse a requisitos regulatorios, operaciones multisede o un alcance amplio con numerosas partes interesadas.
- Invertir en la reducción temprana del alcance, flujos de trabajo en paralelo y recopilación proactiva de evidencias puede reducir significativamente la duración del proyecto.
- El presupuesto debe contemplar costes internos de mano de obra, honorarios de consultoría externa, tarifas de certificación y gastos continuos de herramientas, siendo el esfuerzo interno total habitualmente superior a 300 días-persona.
Tabla de contenidos
- ¿Cuánto tiempo lleva realmente la implantación de ISO 27001?
- ¿Cuánto esfuerzo supone cada fase de la implantación?
- Quién hace el trabajo: roles y asignación de tiempo
- ¿Qué hace que la implantación de ISO 27001 dure más o menos?
- Cronogramas de ejemplo por tamaño de organización
- ¿Cuánto cuesta la implantación de ISO 27001 en términos presupuestarios?
- ¿Por qué se retrasan los proyectos de ISO 27001?
- ¿Cómo se convierte una estimación aproximada en un plan real?
- Qué priorizaría primero en cualquier proyecto ISO 27001
- Obtén una estimación adaptada a tu organización, no un rango genérico
- Dónde verificar estas cifras por tu cuenta
- Fuentes
- FAQ
¿Cuánto tiempo lleva realmente la implantación de ISO 27001?
Los plazos se agrupan en tres bandas, y la diferencia entre ellas depende de la complejidad organizativa, no del esfuerzo ni de la voluntad.
Implantación acelerada (3 a 4 meses). Las empresas pequeñas y nativas en la nube con herramientas modernas y sin infraestructura heredada que desenredar pueden avanzar rápidamente. Espera en torno a 150 a 250 días-persona en total, concentrados en un pequeño equipo central que trabaja casi a tiempo completo en el proyecto.
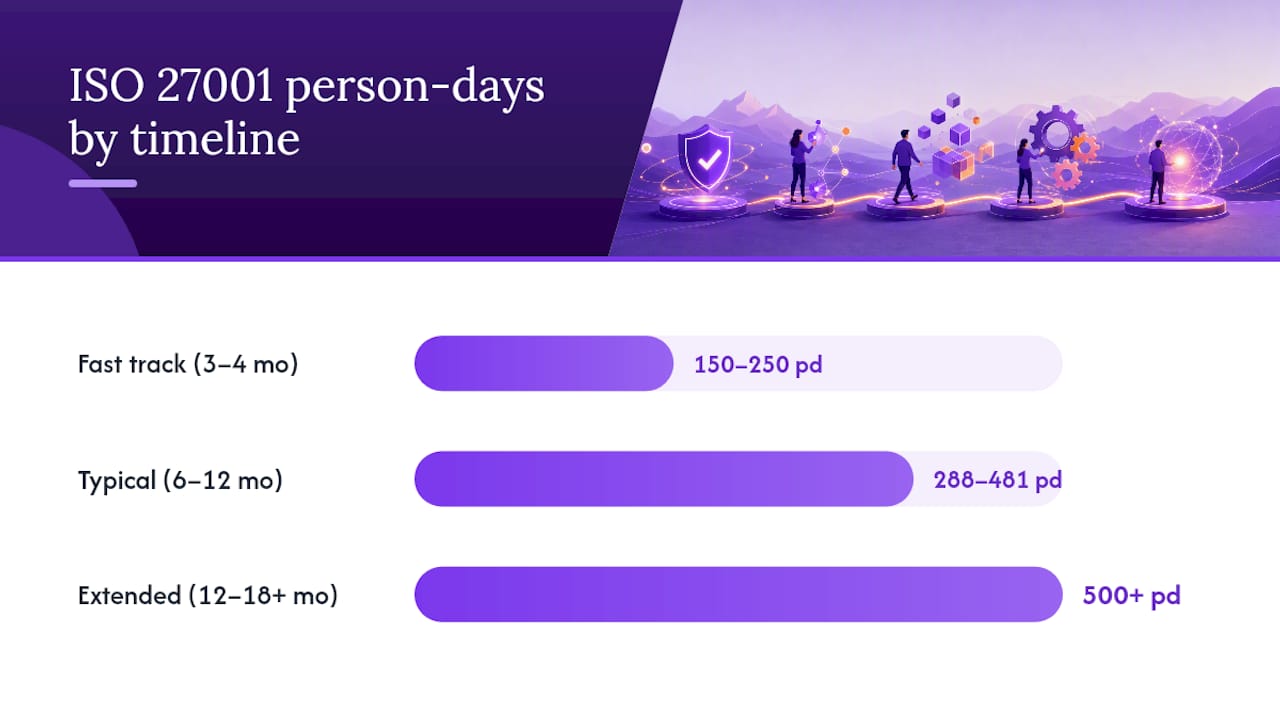
Rango habitual (6 a 12 meses). Aquí es donde aterriza la mayoría de las organizaciones medianas, y coincide con lo que las encuestas del sector señalan como la ventana estándar. Los totales de días-persona en esta banda generalmente se sitúan entre 288 y 481, según estimaciones por actividad de guías de implantación, repartidos entre el equipo de proyecto en lugar de una o dos personas.
Plazo extendido (12 a 18+ meses). Los sectores regulados, las operaciones multisede o las organizaciones que integran ISO 27001 junto con otros marcos (SOC 2, HIPAA, PCI DSS) suelen tardar más. El recuento de días-persona también aumenta, superando con frecuencia los 500, porque cada control necesita la aprobación de más partes interesadas y las evidencias deben recopilarse en más entornos.
Referencia rápida: Una startup de 2 personas y una empresa de logística de 2.000 empleados no están resolviendo el mismo problema, aunque ambas persigan el mismo certificado. La norma no escala el esfuerzo linealmente con la plantilla. Lo hace con el número de sistemas, flujos de datos y terceros que entran dentro del alcance.
Algunos factores reducen el calendario sin reducir el trabajo interno:
- Ejecutar en paralelo la evaluación de riesgos y la redacción de documentación en lugar de hacerlo secuencialmente
- Usar plantillas de políticas prediseñadas en vez de redactar cada documento desde cero
- Incorporar un consultor para gestionar el proyecto y planificar el cierre de brechas
- Elegir un alcance inicial más reducido y ampliar la certificación posteriormente
Este último punto importa más de lo que la gente espera. El trabajo en paralelo y las plantillas reducen el tiempo de calendario, pero rara vez reducen significativamente los días-persona internos. Alguien tiene que revisar cada política, aprobar cada control y atender cada entrevista. Comprimir el cronograma significa principalmente comprimir cuándo ocurre el trabajo, no cuánto existe.
¿Cuánto esfuerzo supone cada fase de la implantación?
Dividir el proyecto en fases transforma un vago "de 6 a 12 meses" en algo que puedes dotar de personal y presupuestar. Las estimaciones por actividad de la guía de implantación de Messemer sitúan la implantación inicial en aproximadamente 288 a 481 días-persona en total, con un mantenimiento anual continuo de otros 173 a 282. Así se distribuye ese esfuerzo entre las cuatro fases por las que suele transcurrir la mayoría de los proyectos.
Planificación y preparación. Aquí es donde se define el alcance, se realiza el análisis de brechas y la Declaración de Aplicabilidad toma su primera forma. Omitir o apresurar esta fase es la razón más habitual por la que los proyectos se exceden en presupuesto más adelante, porque todas las estimaciones posteriores dependen de lo que se decida aquí.
- La definición del alcance y la alineación con las partes interesadas implica varios días-persona
- El análisis de brechas frente a los controles del Anexo A suele requerir múltiples días-persona
- El borrador inicial de la SoA y la configuración de la metodología de riesgos requieren tiempo suficiente
- El acta de constitución del proyecto, los materiales de aprobación presupuestaria y el lanzamiento requieren atención durante varios días-persona
Implantación. Esta es con diferencia la fase más pesada, porque abarca tanto los controles técnicos (gestión de accesos, cifrado, registro de actividad, copias de seguridad) como los organizativos (políticas, formación, cambios en el proceso de incorporación de personal, gestión de proveedores).
- La implantación y configuración de controles técnicos requiere un esfuerzo considerable
- La documentación de políticas y procedimientos exige un número significativo de días-persona
- La ejecución del plan de tratamiento de riesgos conlleva un esfuerzo concentrado
- La formación de concienciación del personal y la formación específica por rol requieren tiempo dedicado
- La puesta en marcha del programa de auditoría interna y la primera auditoría interna implican recursos planificados
Certificación. Una vez que la documentación y los controles están en su lugar, el esfuerzo se orienta a demostrar que funcionan. Esto incluye seleccionar un organismo de certificación acreditado, pasar por las auditorías de Fase 1 y Fase 2 y cerrar cualquier hallazgo.
- La selección del auditor y la preparación para la Fase 1 requieren varios días-persona
- La auditoría de Fase 1 (revisión documental) suele durar unos pocos días, presencial o en remoto
- La subsanación de los hallazgos de la Fase 1 requiere un esfuerzo dedicado
- La auditoría de Fase 2 (verificación operativa) implica varios días presenciales
- Las acciones correctivas posteriores a la auditoría y su cierre necesitan recursos planificados
El esfuerzo continuo sorprende a muchos planificadores primerizos. ISO 27001 no es un proyecto puntual; las auditorías de seguimiento anuales, las revisiones por la dirección y la monitorización de controles requieren un esfuerzo continuo mientras se mantiene la certificación.
Quién hace el trabajo: roles y asignación de tiempo
Los totales de días-persona indicados anteriormente no recaen sobre la mesa de una sola persona. Se distribuyen entre una combinación de personal interno y, en la mayoría de los proyectos, al menos una parte externa.
Los roles internos suelen desglosarse así:
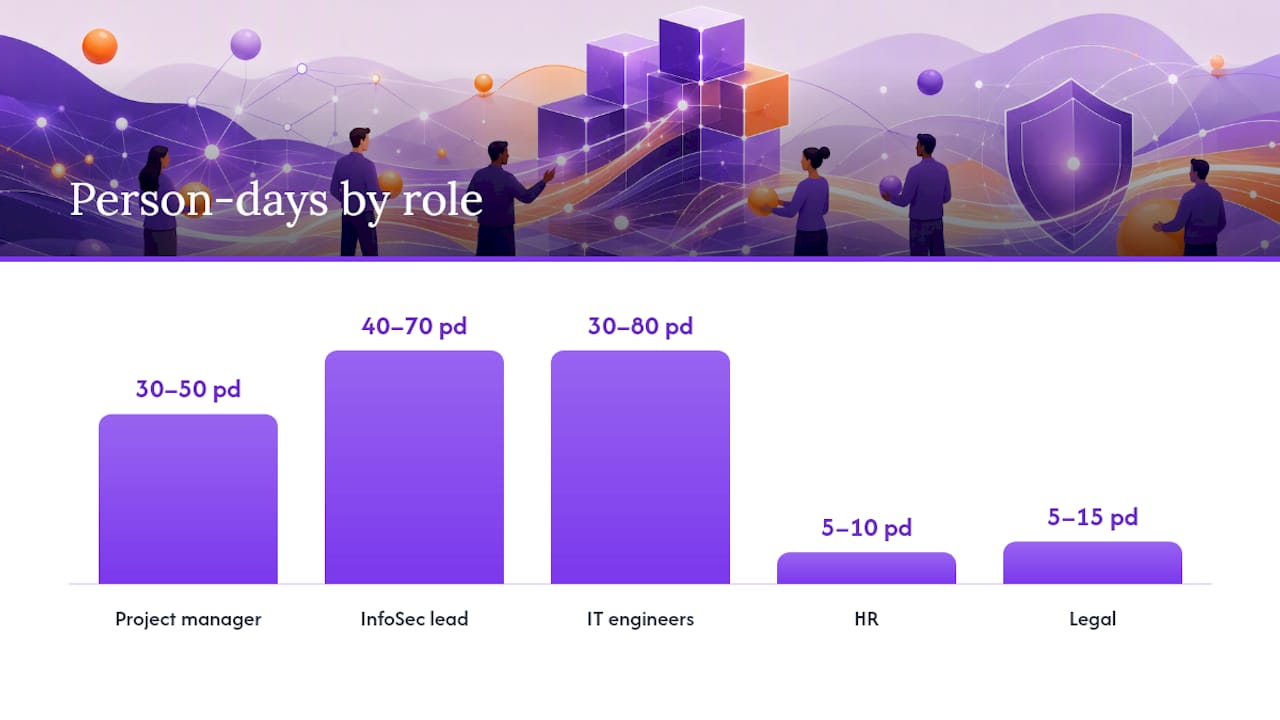
- Jefe de proyecto o responsable de ISO: Es el propietario del cronograma, recopila evidencias y dirige las reuniones de seguimiento. A menudo acumula entre 30 y 50 días-persona a lo largo del proyecto, con frecuencia la mayor asignación interna individual.
- Responsable de seguridad de la información o CISO: Impulsa la evaluación de riesgos, el diseño de controles y las decisiones técnicas. Habitualmente entre 40 y 70 días-persona.
- Ingenieros de TI y sistemas: Implantan los controles técnicos como el registro de accesos, la verificación de copias de seguridad y la gestión de endpoints. El esfuerzo varía enormemente, de 30 a 80 días-persona según el grado en que las herramientas existentes ya cumplan los requisitos.
- Recursos Humanos: Gestiona las actualizaciones de las políticas de incorporación y baja de personal y el despliegue de la formación, normalmente de 5 a 10 días-persona.
- Legal y cumplimiento: Revisa los contratos con proveedores y los acuerdos de tratamiento de datos, generalmente de 5 a 15 días-persona.
Un consultor puede redactar políticas más rápido e identificar las brechas que los auditores detectarán, pero alguien dentro de la organización tiene que ser el propietario de la ejecución, aprobar los documentos y responder las preguntas de las entrevistas de auditoría. Los propios auditores contribuyen con tiempo fijo. Las Fases 1 y 2 combinadas suelen durar entre 4 y 8 días según el tamaño de la organización.
La propiedad fraccionada es la razón más habitual por la que los proyectos de «6 meses» se convierten silenciosamente en proyectos de 14 meses.*
Los patrones de dotación de personal varían según el tamaño. Las organizaciones más pequeñas suelen funcionar con un único responsable de proyecto dedicado que asume múltiples funciones y un consultor a tiempo parcial. Las empresas medianas recurren cada vez más al modelo de CISO fraccional o virtual para obtener liderazgo en seguridad sin una contratación a tiempo completo, especialmente durante el primer ciclo de certificación. Las organizaciones más grandes tienden a constituir un pequeño equipo interno apoyado por una firma consultora para el análisis de brechas y la preparación de la auditoría, con un socio como la orientación en seguridad y datos de 121 Group que ayuda a mapear la capacidad interna frente a lo que el proyecto realmente exige.
¿Qué hace que la implantación de ISO 27001 dure más o menos?
Un puñado de variables explica casi toda la diferencia entre un proyecto de 3 meses y uno de 18 meses.
- Límites del alcance. Certificar una línea de producto o una unidad de negocio en lugar de toda la empresa reduce el esfuerzo de forma drástica. Cada sistema, oficina o flujo de datos adicional dentro del alcance añade controles que implantar y evidencias que recopilar.
- Postura de seguridad existente. Una empresa que ya gestiona SSO, registro centralizado y copias de seguridad cifradas lleva la mitad del camino recorrida antes de que comience el proyecto. La infraestructura heredada con controles de acceso fragmentados añade semanas de trabajo de remediación.
- Cobertura de terceros y cadena de suministro. Si tu Declaración de Aplicabilidad incluye la gestión del riesgo de proveedores para decenas de suministradores, espera dedicar tiempo real a perseguir cuestionarios de seguridad y actualizaciones de contratos.
- Superposición regulatoria. Implantar ISO 27001 junto con obligaciones de HIPAA, PCI DSS o GDPR implica mapear controles solapados, lo que algunos auditores esperan que esté documentado de forma explícita.
- Cuellos de botella en la gobernanza. Los ciclos de aprobación del consejo y los procesos de control de cambios que tardan semanas en lugar de días añaden silenciosamente meses a un proyecto que, sobre el papel, parece rápido.
Analiza estas cinco variables con antelación. Importan más para tu cronograma real que cualquier referencia genérica.
Cronogramas de ejemplo por tamaño de organización
Estos tres cronogramas no son universales, pero se aproximan mucho a cómo se desarrollan los proyectos reales una vez definidos el alcance y los recursos.
- Pyme en vía rápida (3 a 4 meses). Semanas 1 a 2: definición del alcance y análisis de brechas. Semanas 3 a 6: redacción paralela de políticas e implantación de controles técnicos. Semanas 7 a 10: auditoría interna y remediación. Semanas 11 a 14: auditorías de Fase 1 y Fase 2 consecutivas. Esto solo funciona con un alcance reducido y un equipo que ya usa herramientas modernas en la nube.
- Pyme o empresa mediana típica (6 a 9 meses). Mes 1: definición del alcance y análisis de brechas. Meses 2 a 4: implantación de controles y documentación, ejecutados secuencialmente por dominio para no saturar a un equipo pequeño. Mes 5: auditoría interna y revisión por la dirección. Mes 6: auditoría de Fase 1 y remediación. Meses 7 a 9: auditoría de Fase 2 y emisión de la certificación.
- Implantación empresarial por etapas (12 a 18 meses). Meses 1 a 3: proyecto piloto en una unidad de negocio, capturando lecciones aprendidas para el despliegue general. Meses 4 a 9: extensión de controles y documentación al resto del alcance. Meses 10 a 12: auditorías internas en todas las unidades y consolidación de evidencias. Meses 13 a 15: auditoría de Fase 1. Meses 16 a 18: auditoría de Fase 2 y certificación.
Reserva con antelación la fecha de tu auditoría interna y la de la Fase 1, independientemente del cronograma que sigas. Una fecha fija en el calendario es lo que realmente evita que los plazos de documentación se posterguen, según las orientaciones de preparación para la certificación ISO 27001. Para equipos de tecnología y SaaS en particular, una guía práctica de implantación para empresas tecnológicas puede ayudar a traducir estas fases genéricas a tu stack real.
¿Cuánto cuesta la implantación de ISO 27001 en términos presupuestarios?
Los días-persona solo se convierten en una cifra presupuestaria cuando se les asigna una tarifa de mano de obra. Una tarifa horaria interna completamente cargada para personal de seguridad o TI suele oscilar entre 75 y 150 € según el rol y la región, lo que significa que 300 días-persona de esfuerzo interno pueden traducirse en un coste de mano de obra absorbido de entre 180.000 y 360.000 €, incluso antes de cualquier gasto externo.
Presupuesta en cuatro partidas:
- Mano de obra interna. El mayor coste oculto, ya que el tiempo del personal asalariado rara vez aparece como una partida separada hasta que alguien lo calcula.
- Honorarios de consultoría. Los encargos suelen oscilar desde unos pocos miles de euros para un apoyo ligero de análisis de brechas hasta más de 50.000 € para una gestión integral del proyecto en alcances mayores, dependiendo de cuánto trabajo de implantación realiza el consultor frente a cuánto asesora.
- Tarifas del organismo de certificación. Las auditorías de certificación inicial (Fase 1 más Fase 2) suelen costar varios miles a decenas de miles de euros según el tamaño de la organización, con auditorías de seguimiento anuales que añaden un coste recurrente cada año que el certificado permanece activo.
- Herramientas. Las plataformas GRC, los escáneres de vulnerabilidades y el software de recopilación de evidencias añaden un coste de suscripción continuo, a menudo modesto en comparación con la mano de obra, pero fácil de olvidar en los primeros borradores del presupuesto.
Tanto en las organizaciones que se autoimplantan con personal interno como en las que se apoyan en consultores, el esfuerzo interno total tiende a situarse en un rango similar aunque el tiempo de calendario difiera, así que no asumas que un encargo de consultoría elimina la necesidad de horas internas en tu presupuesto.
¿Por qué se retrasan los proyectos de ISO 27001?
La mayor parte de los deslizamientos de calendario se atribuye a una lista corta de factores recurrentes, y cada uno tiene una solución bastante directa.
- Retrasos de aprobación por parte de la dirección. Esperar semanas para obtener la validación de políticas o del presupuesto paraliza todo lo que viene después. Lleva a la dirección materiales listos para decidir —es decir, un resumen, una recomendación y un plazo— en lugar de una solicitud abierta de opinión.
- No conformidades por «falta de evidencias». Los auditores señalan controles que existen en la política pero que no tienen prueba de operación. Integra la recopilación de evidencias en las rutinas semanales desde el mes uno en lugar de intentar reconstruir seis meses de registros justo antes de la Fase 2.
- Ampliación del alcance. Añadir «un sistema más» a mitad del proyecto reinicia el trabajo de análisis de brechas y desplaza el cronograma. Considera certificar un alcance más reducido primero y ampliarlo en un ciclo posterior en lugar de intentar abarcarlo todo a la vez.
- Rotación de personal. Perder al responsable del proyecto ISO a mitad del camino es uno de los eventos más perjudiciales que un proyecto puede absorber. Documenta las decisiones y la propiedad de los controles a medida que avanzas, no solo en el momento del traspaso, para que un sustituto no empiece desde cero.
Consejo profesional: Trata la recopilación de evidencias como una tarea recurrente en el calendario, no como una carrera previa a la auditoría. Las capturas de pantalla, los registros de accesos y las actas de reuniones valen diez veces más cuando están fechadas a lo largo del período de revisión real que cuando se generan la semana antes de la Fase 2.
Una lista de errores frecuentes de implantación recoge varios patrones de fallo más que merece la pena revisar antes de finalizar un plan de proyecto.
¿Cómo se convierte una estimación aproximada en un plan real?
Un rango genérico de 6 a 12 meses es un punto de partida, no un plan. Convertirlo en algo que puedas llevar a la dirección requiere datos específicos de tu organización, y eso es exactamente para lo que está diseñada una herramienta como la Calculadora de Costes de ISO 27001.
La calculadora ajusta su estimación de días-persona y costes en función de tres datos que importan más que cualquier referencia genérica: el tamaño de tu empresa, tu sector y tu madurez actual en seguridad en los cuatro dominios de controles del Anexo A. Una empresa de servicios financieros con controles de acceso maduros obtiene un número muy diferente al de una startup sanitaria que no tiene ninguna base, incluso con el mismo número de empleados.
Algunas formas de llevarlo a la práctica:
- Realiza primero la verificación de preparación gratuita de 2 minutos para obtener una orientación sobre dónde se encuentran las brechas antes de comprometerte con una evaluación completa.
- Usa la evaluación de madurez en los cuatro dominios de controles del Anexo A para identificar qué familias de controles necesitan más trabajo, en lugar de tratar todos los dominios como igualmente rezagados.
- Exporta la estimación resultante como un diagrama de Gantt personalizable para entregarlo a un patrocinador del proyecto, convirtiendo un rango abstracto en un cronograma con fechas.
- Compara tu estimación con referencias comparativas de modelos para verificar si tu plazo proyectado es realista u optimista.
- Guarda múltiples escenarios (alcance reducido frente a alcance completo, autoimplantación frente a apoyo de consultoría) en paralelo antes de comprometerte con uno.
Este último punto es el más importante para las conversaciones presupuestarias. La dirección rara vez objeta un número único tanto como objeta un número sin ninguna alternativa visible asociada.
Qué priorizaría primero en cualquier proyecto ISO 27001
Si tuviera que resumir todo lo anterior en tres acciones, serían estas. Primero, reduce el alcance de forma agresiva —incluso hasta el punto de un proyecto piloto en una unidad de negocio— antes de tocar una sola plantilla de política. Cada hora invertida en implantar controles para sistemas que no necesitan estar en el alcance es una hora que no puedes recuperar. Segundo, integra la recopilación de evidencias en la rutina semanal del equipo desde el primer día en lugar de tratarla como una carrera previa a la auditoría; los auditores confían mucho más en las evidencias fechadas e incrementales que en una carpeta ensamblada la semana antes de la Fase 2. Tercero, reserva la fecha de la auditoría de Fase 1 en el momento en que tengas un cronograma de implantación aproximado, aunque parezca prematuro. Una fecha en el calendario hace más para mantener un proyecto en movimiento que cualquier cantidad de presión interna o buenas intenciones. No es un consejo complicado. Es simplemente la diferencia entre los proyectos que alcanzan su mes objetivo y los que lo superan silenciosamente.
— Martin
Obtén una estimación adaptada a tu organización, no un rango genérico
Cada rango de este artículo es un punto de partida. Tu cifra real depende de tu alcance, tu madurez existente y tu sector, que es exactamente lo que la Calculadora de Costes de ISO 27001 está diseñada para calcular en tiempo real.

En lugar de adivinar dónde se sitúa tu organización entre la «vía rápida» y el «plazo extendido», pasa tus datos por una calculadora que ajusta en función del tamaño de la empresa, el sector y la madurez en los cuatro dominios de controles del Anexo A, y luego compara tu resultado con referencias comparativas de modelos reales. Si quieres un punto de partida estructurado, la Evaluación de Preparación para ISO 27001 recorre un análisis de brechas completo. Si prefieres obtener primero una lectura orientativa, la verificación gratuita de 2 minutos requiere casi ninguna configuración. Estas herramientas te permiten guardar y comparar escenarios, y exportar un plan tipo Gantt que puedes entregar directamente a quien aprueba el presupuesto. Empieza con la verificación gratuita y luego decide con qué profundidad necesita realmente ir tu proyecto.
Dónde verificar estas cifras por tu cuenta
La propia norma ISO/IEC 27001 sigue siendo la referencia autorizada para el alcance, la documentación requerida y la Declaración de Aplicabilidad. Para la selección de controles y las técnicas de evaluación de riesgos que se corresponden claramente con el Anexo A, el Centro de Recursos de Seguridad Informática del NIST ofrece orientación práctica que muchos implementadores utilizan junto con la norma. Para los desgloses de días-persona por actividad citados a lo largo de este artículo, la guía detallada de implantación y planificación de recursos proporciona la metodología subyacente.
Fuentes
- Norma de seguridad de la información ISO/IEC 27001
- Centro de Recursos de Seguridad Informática del NIST
- Guía de implantación del SGSI según ISO 27001 con planificación de esfuerzo y recursos
FAQ
¿Cómo se implanta ISO 27001 paso a paso?
La secuencia principal es: definición del alcance, análisis de brechas, evaluación de riesgos, implantación de controles, documentación y Declaración de Aplicabilidad, auditoría interna, revisión por la dirección, y finalmente las auditorías de certificación de Fase 1 y Fase 2. Una lista de verificación de certificación paso a paso desglosa cada etapa en tareas concretas que puedes asignar a responsables.
¿Cuánto tiempo se tarda en obtener la certificación ISO 27001?
La mayoría de las organizaciones tardan entre 6 y 12 meses, según los plazos reportados por el sector, aunque un equipo pequeño nativo en la nube puede terminar en 3 o 4 meses y una gran empresa regulada puede tardar 18 meses o más. El alcance y la madurez de seguridad existente explican la mayor parte de esa variación.
¿Existe un examen para ISO 27001?
No existe ningún examen para la propia organización. La certificación se obtiene superando las auditorías de Fase 1 y Fase 2 realizadas por un organismo de certificación acreditado. Los profesionales pueden obtener certificaciones personales separadas, como Auditor Líder o Responsable de Implantación, pero estas son distintas de la certificación organizativa.
¿En qué consiste el proceso de implantación y certificación de ISO 27001?
Consta de dos etapas de auditoría: la Fase 1 revisa tu documentación y preparación, y la Fase 2 verifica que los controles operan realmente tal como está documentado, generalmente mediante entrevistas y revisión de evidencias. Superar ambas fases da lugar a un certificado válido por tres años, con auditorías de seguimiento anuales requeridas para mantenerlo.
¿Cuántos días-persona requiere habitualmente la implantación de ISO 27001?
La implantación inicial totaliza comúnmente entre 288 y 481 días-persona distribuidos entre las fases de planificación, implantación y certificación, con un mantenimiento anual continuo de otros 173 a 282 días-persona. Pasar tus datos específicos por la Calculadora de Costes de ISO 27001 reduce ese rango a tu alcance y nivel de madurez reales.