Los niveles de madurez ISO 27001 miden con qué consistencia y eficacia una organización ha integrado sus controles de seguridad, no solo si existe documentación. La mayoría de los marcos utilizan una escala de cinco puntos que va de ad hoc a optimizado, o la estructura acumulativa de MIL0 a MIL3 del C2M2. El enfoque práctico consiste en evaluar la madurez por dominio, establecer objetivos basados en el riesgo real —en lugar de aspirar a un nivel "alto en todas partes"— y llevar a cabo la evaluación mediante cuestionarios estructurados con requisitos de evidencia, no a través de entrevistas abiertas.
Resumen ejecutivo:
- El uso de un cuestionario de respuesta fija basado en dominios garantiza una puntuación coherente y una evaluación fiable de los niveles de madurez entre distintos evaluadores y períodos de tiempo.
- Los niveles de madurez objetivo deben estar alineados con el perfil de riesgo real de cada dominio, en lugar de aspirar a niveles universalmente altos que pueden desperdiciar recursos en áreas de bajo riesgo.
- Los requisitos de evidencia, como registros y revisiones documentadas, son fundamentales para validar las puntuaciones de madurez por encima del nivel más básico y reducir la subjetividad.
- Una puntuación de madurez solo es significativa si diferentes evaluadores obtienen resultados similares, lo que se logra mediante calibración, umbrales claros y votación en caso de discrepancias.
- Los errores más comunes en las evaluaciones incluyen ignorar las evidencias, seleccionar prácticas de forma sesgada y confundir la existencia de un control con la calidad de su implementación.
Tabla de Contenidos
- ¿Cuáles son las escalas de madurez ISO 27001 más habituales?
- ¿Cómo se mapea la madurez a los controles del Anexo A de ISO 27001?
- ¿Cómo se lleva a cabo una evaluación de madurez ISO 27001 reproducible?
- ¿Cómo se interpretan los resultados de madurez y se establecen objetivos realistas?
- ¿Cómo se evita que las puntuaciones de madurez se conviertan en meras conjeturas?
- Qué falla realmente cuando los equipos utilizan modelos de madurez
- Obtén una puntuación de madurez comparativa en minutos
- Fuentes
¿Cuáles son las escalas de madurez ISO 27001 más habituales?
Dos escalas dominan las conversaciones entre profesionales, y cada una resuelve problemas ligeramente distintos.
La primera es un espectro de cinco niveles familiar en los modelos de estilo CMMI y recogido en la normativa federal: ad hoc, definido, implementado de forma consistente, gestionado y medible, y optimizado. La Guía de Evaluación de Métricas FISMA del Inspector General para el año fiscal 2024 utiliza exactamente esta estructura y considera el nivel 4, «gestionado y medible», como el punto en el que la seguridad suele volverse efectiva, más allá de simplemente estar documentada.
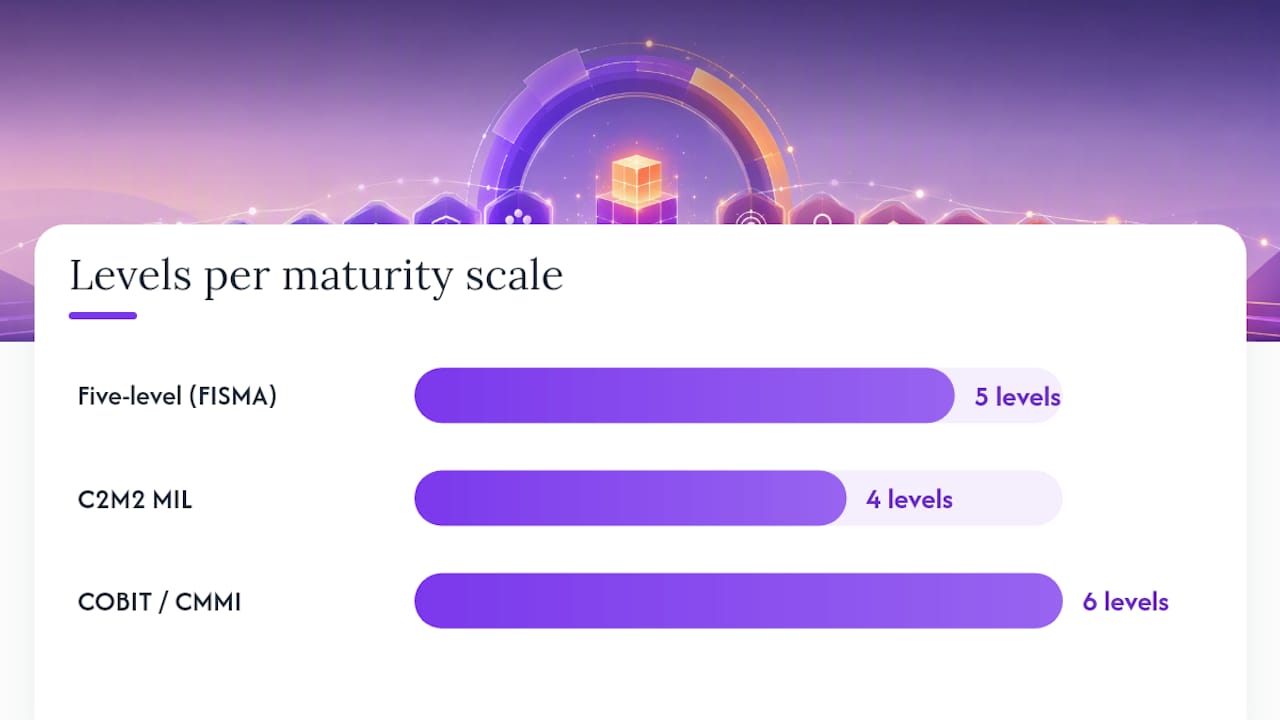
La segunda es el Modelo de Madurez de Capacidades en Ciberseguridad, o C2M2, que utiliza Niveles Indicadores de Madurez de MIL0 a MIL3. Cada MIL se aplica por dominio y los niveles son acumulativos: no se puede reclamar MIL2 en un dominio sin haber satisfecho previamente todas las prácticas MIL1 de ese mismo dominio, según la documentación de la versión 2.1 del C2M2 publicada por el Departamento de Energía de EE. UU. Esta regla acumulativa es importante porque impide que las organizaciones seleccionen prácticas avanzadas omitiendo los fundamentos subyacentes.
¿Cuál debería utilizarse? El modelo de cinco niveles es más fácil de explicar a la dirección ejecutiva y funciona bien para la presentación de informes del programa a alto nivel. La estructura MIL del C2M2 ofrece mayor resolución cuando los dominios varían enormemente en capacidad, algo habitual en organizaciones que han crecido mediante adquisiciones.
| Escala | Niveles | Más adecuada para |
|---|---|---|
| Cinco niveles (estilo FISMA) | Ad hoc, Definido, Implementado de forma consistente, Gestionado y Medible, Optimizado | Informes ejecutivos, comparación entre marcos |
| MIL de C2M2 | MIL0, MIL1, MIL2, MIL3 (acumulativo por dominio) | Granularidad por dominio, capacidad desigual |
| Estilo COBIT/CMMI | Nivel 0 a Nivel 5 | Creación de rúbricas de puntuación personalizadas |
¿Cómo se mapea la madurez a los controles del Anexo A de ISO 27001?
El cumplimiento y la madurez no son la misma métrica, y confundirlos es el error más frecuente en los programas de SGSI en su primer año. El cumplimiento pregunta si un control existe y satisface el requisito de ISO/IEC 27001. La madurez pregunta si ese control se ejecuta, supervisa y mejora de forma consistente a lo largo del tiempo.
Esto genera dos métricas distintas que vale la pena seguir en paralelo: la amplitud del programa —cuántos controles y dominios del Anexo A se han cubierto realmente— y la profundidad de implementación —con qué eficacia funciona en la práctica cada control cubierto—. Un programa puede parecer completo sobre el papel mientras varios controles se sitúan en profundidad MIL1.
Tomemos la revisión de accesos como ejemplo. Un control puede existir como política escrita (conforme sobre el papel) mientras las revisiones trimestrales se realizan de forma inconsistente y nadie registra las excepciones (baja madurez en la ejecución). La evidencia en un nivel de madurez superior incluiría registros de revisión, trazas de tickets con los tiempos de resolución y un procedimiento de escalada documentado.
Agrupar los controles por dominio —en lugar de puntuar cada uno de los aproximadamente 93 controles del Anexo A de forma aislada— mantiene la puntuación coherente y manejable:
- Agrupa los controles de control de acceso, autenticación y gestión de identidades para obtener una puntuación de dominio única.
- Agrupa los controles de respuesta a incidentes, registro y monitorización en un único dominio de operaciones.
- Agrupa el riesgo de proveedores, los contratos y las auditorías a terceros en un dominio de proveedores, ya que los tipos de evidencia se solapan considerablemente.
Revisar los controles del Anexo A en detalle antes de definir las agrupaciones de dominios evita inconsistencias en la puntuación más adelante.
¿Cómo se lleva a cabo una evaluación de madurez ISO 27001 reproducible?
Una puntuación de madurez solo tiene sentido si un evaluador diferente, seis meses después, llegaría aproximadamente al mismo resultado. Este es el método que lo hace posible.
- Define el alcance y los dominios. Agrupa los controles del Anexo A en 10 a cuatro temas de controles de trabajo, siguiendo la estructura utilizada en herramientas como la evaluación dominio a dominio de ISMS Calculator, para que la puntuación sea coherente entre equipos y ciclos de auditoría.
- Elabora ítems de cuestionario de respuesta fija. Evita el texto libre. Utiliza opciones de respuesta como «No realizado», «Implementado parcialmente», «Implementado en gran medida» e «Implementado completamente y medido», de modo que dos evaluadores que respondan a la misma pregunta obtengan resultados similares.
- Establece reglas de puntuación con umbrales acumulativos. Decide de antemano que un dominio no puede obtener MIL2 o Nivel 3 hasta que se satisfagan todas las prácticas de nivel inferior en ese dominio. Documenta la regla del umbral antes de comenzar la puntuación, no después.
- Exige evidencia para cada respuesta por encima del nivel más bajo. Una afirmación de «implementado completamente» requiere una exportación de registros, una política firmada con fecha de revisión o un informe de gestión de tickets adjunto. Registra las notas del evaluador junto a cada puntuación para que los revisores puedan rastrear el razonamiento posteriormente.
- Utiliza la revisión por pares en caso de discrepancia. Cuando dos evaluadores puntúan el mismo control con más de un nivel de diferencia, incorpora un tercer revisor y registra la puntuación de consenso final junto con el motivo de la discrepancia.
Consejo práctico: Antes de realizar la evaluación completa, calibra a los evaluadores con 2 o 3 controles de muestra de forma conjunta. Compara las puntuaciones, debate las diferencias en voz alta y ajusta la redacción del cuestionario donde haya habido interpretaciones distintas. Omitir la calibración es la forma más rápida de obtener un informe de madurez en el que nadie confíe.
¿Cómo se interpretan los resultados de madurez y se establecen objetivos realistas?
Un informe de madurez solo es útil cuando alguien decide qué hacer con los datos, y el impulso de perseguir el Nivel 5 en todas partes suele ser un error. La Guía de Evaluación de Métricas FISMA del Inspector General para el año fiscal 2024 señala que «gestionado y medible», nivel 4 en su escala de cinco puntos, ya representa habitualmente una seguridad efectiva para las agencias federales. Llevar todos los dominios a «optimizado» consume presupuesto en controles que, de partida, conllevan un riesgo bajo.
La madurez objetivo debe seguir el riesgo real que porta cada dominio, no una aspiración uniforme:
- Dominios de bajo riesgo (por ejemplo, controles de acceso a wikis internos): objetivo de Nivel 2 a 3, revisado anualmente.
- Dominios de riesgo medio (gestión de proveedores, baja de empleados en RR. HH.): objetivo de Nivel 3 a 4, revisado semestralmente.
- Dominios de alto riesgo (acceso privilegiado, respuesta a incidentes, gestión de datos de clientes): objetivo de Nivel 4 a 5, revisado trimestralmente.
Alinear los objetivos con los propósitos del negocio y la exposición real —en lugar de establecer una meta de madurez uniforme— es el enfoque que recomienda la investigación sobre modelos de madurez del CRF, y suele resistir mejor el escrutinio de una auditoría que un objetivo único para todos. Incorporar esta rúbrica en tu cronograma de implementación también proporciona una cadencia de revisión natural contra la que hacer seguimiento.
¿Cómo se evita que las puntuaciones de madurez se conviertan en meras conjeturas?
La subjetividad es el modo de fallo silencioso de todo programa de madurez. Pide a cinco personas que estimen la madurez de un control sin una rúbrica y obtendrás cinco puntuaciones diferentes. La investigación empírica sobre las evaluaciones de profesionales encontró una varianza constante en la autopuntuación, e identificó los cuestionarios estructurados y la calibración de evaluadores como la solución que realmente marca la diferencia, según un estudio sobre las capacidades de evaluación de profesionales publicado en relación con la evaluación de controles de seguridad de la información.
Cuatro prácticas reducen esa varianza en las evaluaciones reales:
- Redacta los enunciados del cuestionario como afirmaciones precisas y verificables, en lugar de preguntas vagas como «¿se gestiona bien el acceso?».
- Exige evidencia documentada para cualquier puntuación por encima del nivel más bajo, no solo para el nivel superior.
- Remite las puntuaciones disputadas o en el límite a un segundo evaluador antes de finalizarlas.
- Gestiona el versionado del propio cuestionario para que las puntuaciones de distintos trimestres sean realmente comparables.
Las herramientas estructuradas aportan valor añadido sobre un buen cuestionario: comparaciones con referencias del modelo que muestran dónde se sitúan organizaciones de tamaño similar, cobertura coherente de dominios en los ciclos de evaluación e informes exportables que superan el escrutinio de un auditor. Esta es la brecha que la evaluación de madurez de ISMS Calculator fue diseñada para cerrar: puntúa los cuatro temas de control del Anexo A con criterios fijos, compara tus resultados con referencias del modelo y exporta los hallazgos como un informe compartible, en lugar de una hoja de cálculo que solo tú entiendes.
Qué falla realmente cuando los equipos utilizan modelos de madurez
La mayoría de los programas de madurez fracasan en silencio, no de forma estrepitosa. Los equipos inflan las puntuaciones porque nadie solicitó evidencias, o persiguen el Nivel 5 en dominios donde el riesgo real apenas justifica el Nivel 3. Mi lectura honesta: mide lo que conlleva riesgo real, exige evidencia antes de aceptar cualquier puntuación por encima de «implementado parcialmente» e informa siempre la amplitud del programa y la profundidad del control como cifras separadas. Si solo realizas una acción después de leer esto, lleva a cabo una verificación de preparación dominio a dominio antes de tu próximo ciclo de auditoría, no después.
— Martin
Obtén una puntuación de madurez comparativa en minutos
Adivinar dónde se sitúa tu SGSI frente a organizaciones similares es tiempo que no tienes antes de una auditoría. La verificación de preparación gratuita de 2 minutos de ISMS Calculator te ofrece una puntuación instantánea mapeada a un nivel de madurez, basada en tus respuestas a un breve conjunto de preguntas de respuesta fija; no se requiere cuenta para ver tu resultado.

Para los equipos que necesitan profundidad dominio a dominio, la evaluación completa de preparación para ISO 27001 puntúa los cuatro temas de control de ISO/IEC 27001:2022 frente a la referencia del modelo, elabora un cronograma de implementación tipo Gantt a partir de tus brechas y exporta todo como un PDF compartible que tu auditor puede utilizar directamente. Realiza primero la verificación rápida y luego decide si la evaluación completa merece una inmersión más profunda.
Fuentes
- C2M2 Versión 2.1 (junio de 2022) — Departamento de Energía de EE. UU.
- Guía de Evaluación de Métricas FISMA del Inspector General, año fiscal 2024 (CISA)
- Evaluaciones del nivel de madurez de los controles de seguridad de la información: un análisis empírico de las capacidades de evaluación de los profesionales (ScienceDirect)
- Norma ISO/IEC 27001 — ISO