Las implementaciones rápidas duran entre 3 y 4 meses, los proyectos habituales de primera vez toman de 6 a 10 meses, y los despliegues complejos o multisede suelen extenderse entre 9 y 18 meses. Sea cual sea la franja en la que se encuentre, el calendario depende de una sola regla: fije primero la fecha de la auditoría de Etapa 2 y trabaje hacia atrás, reservando la Etapa 1 entre cuatro y seis semanas antes y completando la auditoría interna y la revisión por la dirección con anterioridad. Todo lo demás —análisis de brechas, evaluación de riesgos, despliegue de controles— se programa en torno a esos dos puntos de anclaje.
Resumen ejecutivo:
- Fijar primero la fecha de la auditoría de Etapa 2 permite programar la Etapa 1 entre cuatro y seis semanas antes y garantiza que las auditorías internas se completen con antelación.
- Las evaluaciones de riesgos deben finalizarse y la Declaración de Aplicabilidad debe aprobarse antes de documentar los controles e iniciar la recopilación de evidencias.
- Los proyectos más grandes o multisede extienden los plazos hasta 9–18 meses, principalmente por el tamaño del alcance, la madurez de los controles y la disponibilidad de los responsables.
- Las implementaciones rápidas con un responsable dedicado a tiempo completo y un alcance bien delimitado pueden completarse en 3 a 4 meses; los proyectos de primera vez suelen requerir entre 6 y 10 meses.
- Crear una carpeta de evidencias organizada para cada control y planificar su recopilación con antelación reduce las prisas de última hora y acelera la certificación.
Tabla de contenidos
- ¿Cuáles son los hitos y fases clave del proyecto ISO 27001?
- Lista de verificación de hitos ISO 27001: ¿Qué evidencias esperan los auditores?
- ¿Cómo debe programar las auditorías de Etapa 1 y Etapa 2?
- ¿Cuánto tiempo lleva realmente obtener la certificación ISO 27001?
- Cronogramas de proyecto ISO 27001 de ejemplo que puede utilizar
- ¿Cómo validar su cronograma antes de comprometerse con él?
- Lo que la mayoría de los equipos hacen mal en la planificación ISO 27001
- Fuentes
- Preguntas frecuentes
¿Cuáles son los hitos y fases clave del proyecto ISO 27001?
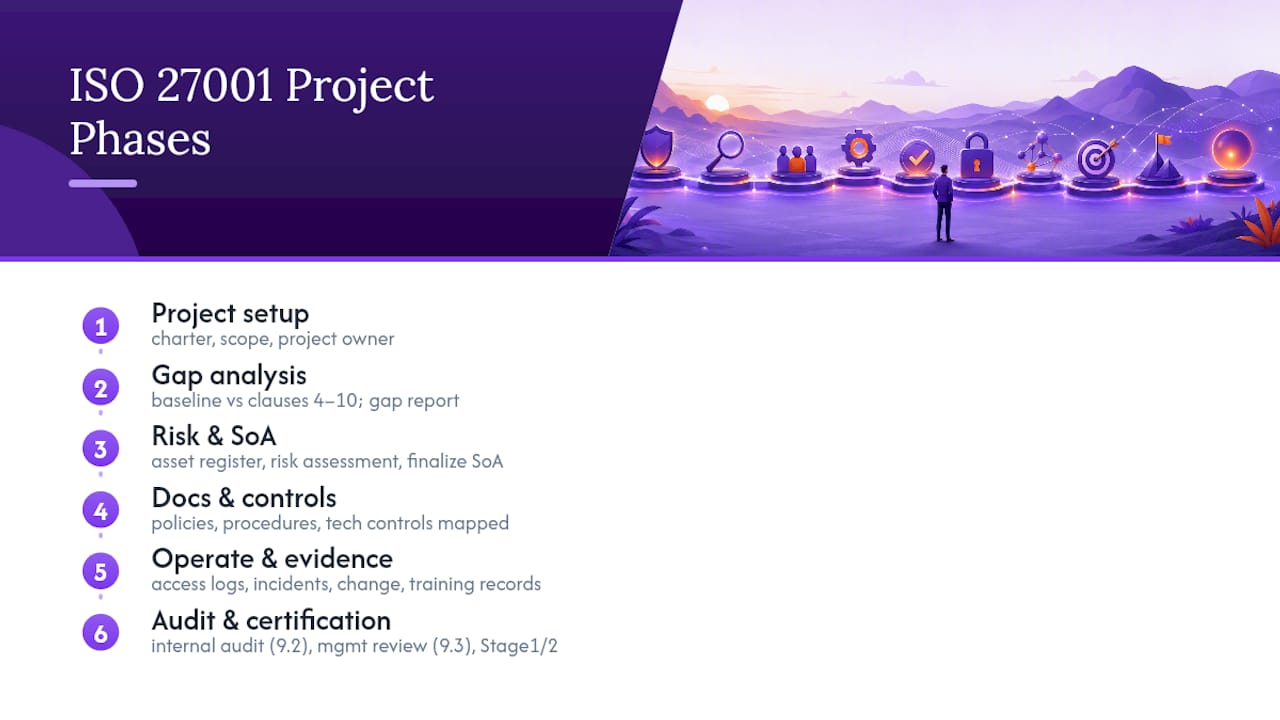
Todo proceso de certificación ISO 27001 sigue la misma secuencia, tanto si se completa en 12 semanas como en 18 meses. El orden no cambia; solo varía el tiempo que se invierte en cada fase.
1. Configuración del proyecto y definición del alcance. Necesita un acta de constitución, un enunciado del alcance por escrito y un responsable de proyecto designado antes de comenzar cualquier otra actividad. Omita este paso y pasará el tercer mes discutiendo si los portátiles del equipo de ventas están dentro del alcance.
2. Análisis de brechas. Establece su línea de base respecto a las cláusulas 4 a 10 de ISO/IEC 27001:2022, que cubren el contexto, el liderazgo, la planificación, el soporte, la operación, la evaluación y la mejora. El resultado es un informe de brechas con acciones priorizadas, no una vaga sensación de «más o menos estamos bien».
3. Evaluación de riesgos y Declaración de Aplicabilidad (SoA). Se elabora un inventario de activos, se realiza una evaluación de riesgos conforme a la metodología elegida y se produce la SoA justificando qué controles del Annex A son aplicables y cuáles no. Este es un entregable de control: no puede finalizar la SoA hasta que el registro de riesgos esté completo, ni puede finalizar la implementación de controles hasta que la SoA esté aprobada.
4. Documentación e implementación de controles. Las políticas, los procedimientos y los controles técnicos se construyen y mapean directamente con las entradas de la SoA. Esta suele ser la fase más larga porque implica cambios operativos reales, no solo trabajo documental.
5. Operación y recopilación de evidencias. Los controles necesitan funcionar durante el tiempo suficiente para generar registros reales: revisiones de acceso, registros de incidentes, registros de cambios, registros de formación completada. Los organismos de certificación esperan poder muestrear estas evidencias, y es la única fase que no puede comprimirse añadiendo personas.
6. Auditoría interna y revisión por la dirección. Una auditoría interna formal conforme a la cláusula 9.2 y una revisión por la dirección documentada conforme a la cláusula 9.3 son hitos obligatorios. Los auditores quieren ver el SGSI funcionando como un ciclo de mejora, no solo como una carpeta de políticas, antes de que avance la certificación.
7. Auditorías de Etapa 1 y Etapa 2. La Etapa 1 consiste principalmente en una revisión documental para verificar que el SGSI está diseñado correctamente y listo para ser evaluado. La Etapa 2 comprueba si realmente opera según lo documentado, y los auditores generalmente esperan que la Etapa 2 se realice dentro de los seis meses posteriores a la Etapa 1.
Lista de verificación de hitos ISO 27001: ¿Qué evidencias esperan los auditores?
Los auditores no evalúan intenciones. Evalúan evidencias, y cada hito mencionado anteriormente necesita un artefacto específico detrás antes de reservar una fecha de auditoría.
- Alcance y acta de constitución: enunciado del alcance firmado que identifica sistemas, ubicaciones y exclusiones
- Inventario de activos: registro actualizado de activos de información con responsables asignados
- Registro de riesgos: riesgos documentados, decisiones de tratamiento y valoraciones de riesgo residual
- Declaración de Aplicabilidad: cada control del Annex A marcado como aplicable o excluido, con justificación
- Aprobación de políticas: registros de aprobación con fecha de la política de seguridad de la información y las políticas de soporte
- Evidencias de controles implementados: capturas de pantalla de configuraciones, registros de acceso, reglas de cortafuegos, configuraciones de cifrado vinculadas a entradas específicas de la SoA
- Registros de formación: registros de finalización que demuestren que la formación de concienciación del personal se llevó a cabo, no solo que estaba planificada
- Informe de auditoría interna: hallazgos, no conformidades y acciones correctivas de la auditoría conforme a la cláusula 9.2
- Actas de revisión por la dirección: registros de reunión con fecha que demuestren que la dirección revisó el desempeño del SGSI conforme a la cláusula 9.3
La secuencia importa tanto como la lista en sí. La evaluación de riesgos debe completarse antes que la SoA, la SoA debe existir antes de poder hacer referencia a controles «implementados», y tanto la auditoría interna como la revisión por la dirección deben realizarse antes de la Etapa 1, no encajadas entre la Etapa 1 y la Etapa 2. Los auditores han visto todos los intentos de atajos, y una revisión por la dirección fechada tres días antes de la Etapa 1 se lee exactamente como lo que es.
Consejo práctico: Cree una carpeta de evidencias por cada control de la SoA, nombrada con el número del control, y vaya depositando en ella todos los artefactos de ese control a medida que avanza. Cuando llegue la Etapa 1, entregará al auditor una estructura de carpetas mapeada en lugar de buscar desesperadamente en hilos de correo electrónico a las 11 de la noche del día anterior. Para un desglose completo de todos los entregables, la lista de verificación de certificación ISO 27001 recorre los 80 pasos en secuencia.
¿Cómo debe programar las auditorías de Etapa 1 y Etapa 2?
Trabaje hacia atrás desde su objetivo de certificación, no hacia adelante desde la fecha de inicio. Planificar hacia adelante desde el primer día es la razón por la que los equipos acaban con una fecha de Etapa 2 que se desplaza silenciosamente tres veces.
- Elija primero la fecha de la Etapa 2. Esta es la fecha en la que realmente necesita el certificado, impulsada por un contrato con un cliente, un plazo de licitación o un compromiso con el consejo de administración.
- Programe la Etapa 1 entre cuatro y seis semanas antes. Este margen le da tiempo para cerrar cualquier observación que plantee la Etapa 1 antes de que llegue la Etapa 2.
- Ubique su auditoría interna y la revisión por la dirección antes de la Etapa 1, sin ajustarlas justo antes. Ambas deben estar genuinamente completas —con actas firmadas e informe de auditoría cerrado— antes de que el organismo de certificación llegue.
- Establezca su período de evidencias/operación como un dato fijo, no como una variable. Puede acelerar la redacción de políticas. No puede acelerar tres meses de registros de revisión de accesos que aún no existen.
- Reserve un margen de subsanación después de la Etapa 1. La Etapa 1 suele generar observaciones en lugar de no conformidades mayores, y los proyectos que programan una ventana de 4 a 6 semanas para cerrarlas superan la Etapa 2 casi siempre en el primer intento.
Este método de planificación hacia atrás tiene un efecto secundario útil: expone inmediatamente las suposiciones erróneas. Si al trabajar hacia atrás desde la fecha de la Etapa 2 su fecha de inicio queda en el pasado, su fecha objetivo es incorrecta, no su plan. Eso es algo barato de descubrir en la semana uno en lugar del mes ocho. También conviene confirmar la disponibilidad del organismo de certificación con antelación. Las plazas de reserva se llenan, y un organismo que no puede programar la Etapa 1 en diez semanas arruinará un calendario ajustado independientemente de la disciplina de su trabajo interno.
¿Cuánto tiempo lleva realmente obtener la certificación ISO 27001?
Tres franjas cubren casi todos los proyectos reales, y la diferencia entre ellas no es cuestión de suerte. Es disciplina en el alcance y en la asignación de recursos.
- Rápido (3 a 4 meses): Organización pequeña, alcance bien delimitado, una línea de base de seguridad existente y un responsable dedicado a tiempo completo.
- Típico (6 a 10 meses): Primera implementación, alcance moderado, un responsable que comparte tiempo con otras funciones y documentación construida mayoritariamente desde cero.
- Lento (9 a 18 meses): Alcance multisede o multientidad, baja madurez de seguridad inicial, responsabilidad compartida entre varias personas, o un entorno muy regulado que requiere mayor profundidad en los controles.
Las organizaciones que definen un alcance ajustado desde el principio, asignan tiempo dedicado realista y resisten la expansión del alcance durante la construcción muestran implementaciones un 30–50 % más rápidas que los equipos que permiten que el alcance se desvíe.
Las variables que le desplazan entre franjas son predecibles. El tamaño del alcance es el factor más determinante: certificar una línea de producto es un proyecto diferente a certificar cinco filiales. La madurez de los controles existentes importa casi igual. Una empresa que ya gestiona correctamente el control de accesos y el registro de eventos está a mitad de camino antes de que empiece el proyecto. La dedicación horaria del responsable del SGSI es el factor silencioso más peligroso. Un responsable de SGSI que compagina esto con una carga completa de trabajo de TI puede convertir un proyecto de 6 meses en uno de 12 sin que nadie se dé cuenta hasta que el calendario lo refleja.
Si quiere acortar su cronograma, las palancas son concretas. Ajuste el alcance antes de empezar, no a mitad del proyecto. Utilice plantillas de documentación en lugar de redactar cada política desde cero. Dedique horas reales —no horas de «cuando tenga un momento»— al rol de responsable del SGSI. Y comience a operar sus controles cuanto antes, ya que la ventana de evidencias es la única fase que penaliza la procrastinación sin piedad.
Cronogramas de proyecto ISO 27001 de ejemplo que puede utilizar
Dos calendarios cubren la mayoría de las necesidades de planificación: un sprint acelerado de 12 semanas para alcances pequeños y bien preparados, y un plan realista de 6 a 10 meses para implementaciones típicas de primera vez.
El plan acelerado de 12 semanas asume un alcance pequeño, una línea de base de seguridad existente y un responsable dedicado:
- Semanas 1 a 2: Definición del alcance, acta de constitución y análisis de brechas completados
- Semanas 3 a 4: Evaluación de riesgos y borrador de la SoA
- Semanas 5 a 7: Implementación de políticas y controles conforme a las entradas de la SoA
- Semanas 8 a 9: Operación de controles, inicio de la recopilación de evidencias y formación del personal
- Semana 10: Auditoría interna y revisión por la dirección, ambas completamente documentadas
- Semana 11: Auditoría de Etapa 1
- Semana 12: Subsanación de observaciones, recopilación final de evidencias, Etapa 2 reservada para las semanas siguientes
El plan realista de 6 a 10 meses extiende las mismas fases con una ventana de evidencias más larga: los meses 1 a 2 cubren la definición del alcance y el análisis de brechas; los meses 2 a 4, la evaluación de riesgos, la SoA y la construcción de controles; los meses 4 a 7, la operación de los controles y la recopilación de evidencias reales; el mes 7 u 8, la auditoría interna y la revisión por la dirección; y la Etapa 1 tiene lugar en el mes 8 o 9, con la Etapa 2 entre cuatro y seis semanas después.
Adapte cualquiera de los dos planes a su realidad. Los responsables a tiempo parcial deberían aproximadamente duplicar el plan de 12 semanas en lugar de intentar comprimir un calendario a tiempo completo en menos horas. Las organizaciones multisede necesitan semanas adicionales en las fases de evaluación de riesgos y evidencias para dar cuenta de las variaciones entre sedes. Para una versión por entregables del plan rápido, el plan de proyecto ISO 27001 de 12 semanas desglosa los resultados de cada semana con mayor detalle.
¿Cómo validar su cronograma antes de comprometerse con él?
Un calendario de ejemplo es un punto de partida, no una garantía de que su organización encaje en él. La Calculadora de Costes ISO 27001 de Ismscalculator le ofrece una estimación en tiempo real y específica para su organización, basada en su tamaño, sector y madurez de seguridad actual, para que pueda verificar si «6 meses» es realista para su alcance real antes de prometérselo a la dirección.
- Realice la verificación de preparación gratuita de 2 minutos para obtener una instantánea rápida de madurez sin necesidad de registrarse.
- Compare sus hipótesis con comparaciones de referencia entre los cuatro temas de control de ISO/IEC 27001:2022 para identificar dónde su plan subestima el esfuerzo.
- Exporte un diagrama de Gantt personalizable y compárelo con uno de los planes de ejemplo anteriores para ver dónde diverge realmente su cronograma.
- Guarde y compare múltiples estimaciones si está evaluando un alcance reducido frente a uno más amplio antes de cerrar su acta de constitución.
Combinar las herramientas de gestión de proyectos con una disciplina de reuniones también ayuda en este punto. Plataformas como Segua están diseñadas para mantener vinculados los requisitos del proyecto y las reuniones periódicas, algo fundamental cuando la cadencia de revisión de hitos es lo que impide que un plan de 10 meses se extienda a 14.
Lo que la mayoría de los equipos hacen mal en la planificación ISO 27001
Los errores son predecibles: enunciados de alcance vagos que nadie puede defender ante un auditor, responsabilidad del SGSI repartida entre tres personas para que en realidad nadie sea el verdadero responsable, y ventanas de evidencias tratadas como flexibles cuando son la única parte del calendario que no lo es. El principio que merece tener siempre presente es sencillo: fije la Etapa 2, trabaje hacia atrás y proteja la ventana de operación. Todo lo demás en el proyecto se adapta en torno a esos tres movimientos.
— Martin
Preguntas frecuentes
¿Qué es la lista de verificación ISO 27001?
Una lista de verificación ISO 27001 es la secuencia de entregables que los auditores esperan ver: documentos de alcance, análisis de brechas, registro de riesgos, Declaración de Aplicabilidad, controles implementados mapeados con esa SoA, registros de formación, un informe de auditoría interna y actas de revisión por la dirección. La lista de verificación de certificación desglosa esto en una lista paso a paso completa.
¿Cuáles son las 10 cláusulas de ISO 27001?
ISO/IEC 27001:2022 tiene 10 cláusulas, pero solo las cláusulas 4 a 10 contienen requisitos obligatorios: contexto, liderazgo, planificación, soporte, operación, evaluación del desempeño y mejora. Las cláusulas 1 a 3 cubren el alcance, las referencias y los términos, y no imponen obligaciones por sí mismas, según la norma ISO 27001.
¿Qué son las auditorías de Etapa 1 y Etapa 2 en ISO?
La Etapa 1 es una revisión documental que verifica si el SGSI está diseñado correctamente y listo para ser evaluado. La Etapa 2 comprueba si ese SGSI opera realmente según lo documentado, utilizando evidencias como registros, actas y entrevistas, y normalmente se programa dentro de los seis meses posteriores a la Etapa 1.
¿Cuáles son los pasos clave para implementar ISO 27001?
Los pasos fundamentales son: definición del alcance y análisis de brechas, evaluación de riesgos y Declaración de Aplicabilidad, documentación e implementación de controles, operación de esos controles durante el tiempo suficiente para generar evidencias, y finalmente la realización de una auditoría interna y una revisión por la dirección antes de las auditorías de Etapa 1 y Etapa 2. Cada paso alimenta directamente al siguiente, por lo que saltarse etapas generalmente significa rehacer trabajo más adelante.
¿Cuánto tiempo se tarda en obtener la certificación ISO 27001?
Las implementaciones rápidas y bien preparadas tardan entre 3 y 4 meses, los proyectos típicos de primera vez requieren entre 6 y 10 meses, y los despliegues complejos o multisede suelen extenderse entre 9 y 18 meses. El plan de proyecto de 12 semanas muestra cómo es realmente el extremo rápido de ese rango semana a semana.