Bajo ISO/IEC 27001, la organización siempre conserva la responsabilidad del SGSI, incluso cuando un proveedor cloud ejecuta el control subyacente. La responsabilidad puede delegarse en la práctica, pero nunca por escrito. Si utilizas servicios en la nube en el alcance de tu SGSI, tu tarea inmediata es mapear cada control en alcance a un propietario designado y enumerar el tipo de evidencia que necesitas de ese proveedor, empezando hoy, no en el momento de la auditoría.
Resumen:
- La responsabilidad sobre los controles ISO 27001 recae en la organización, incluso cuando los proveedores cloud ejecutan las tareas de seguridad o los controles subyacentes.
- Las categorías de responsabilidad en la nube —de titularidad del proveedor, del cliente o compartida— no reducen tu responsabilidad global en materia de gestión de riesgos.
- Cuantos más servicios en la nube se utilizan en capas superiores del stack, más control se traslada al proveedor, lo que exige un mapeo detallado y la recopilación de evidencias para cada control.
- Las evidencias como la documentación de controles, los registros y los informes de pruebas deben obtenerse de los proveedores y vincularse a tu Declaración de Aplicabilidad, no darse por supuestas a partir de los certificados.
- Las matrices de responsabilidades efectivas requieren registros detallados y versionados que vinculen cada control, propietario, evidencia y cláusula contractual para resistir el escrutinio de una auditoría.
Tabla de Contenidos
- ¿Qué significa realmente la «responsabilidad compartida» en ISO 27001?
- ¿Cómo se desplaza la responsabilidad entre IaaS, PaaS y SaaS?
- Mapeo de controles de Annex A a proveedores, clientes y propietarios compartidos
- Cómo construir una matriz de responsabilidades que supere una auditoría
- ¿Qué evidencias debes recopilar de los proveedores cloud?
- ¿Dónde se encuentran las brechas de mayor riesgo en las interfaces cloud?
- ¿Pueden las herramientas de planificación ayudar a estimar el esfuerzo de ISO 27001?
- Los auditores valoran la trazabilidad, no el volumen de documentación
- Comienza más rápido con tu planificación ISO 27001 en la nube
- Dónde verificar estas normas por tu cuenta
- Fuentes
- FAQ
¿Qué significa realmente la «responsabilidad compartida» en ISO 27001?
La expresión en sí no aparece en la norma. ISO/IEC 27001:2022 no te proporciona una división universal para la nube que indique qué parte es responsable del cifrado o del parcheo. En su lugar, exige algo más exigente: gestionar los riesgos sobre la información que posees o manejas, sin excepciones, independientemente de quién opere los servidores subyacentes. Esa es la parte estándar que la mayoría de los responsables de cumplimiento ya conocen. La brecha aparece en cómo se aplica a los servicios en la nube, donde «compartida» se malinterpreta como «problema de otro, en parte».
A continuación se presenta la terminología correcta que debes utilizar en lugar del lenguaje informal. Los roles de cumplimiento ISO 27001 se dividen en tres categorías para cualquier control: titularidad del proveedor, titularidad del cliente o compartida. Ninguna de esas categorías reduce tu responsabilidad sobre el resultado. Puedes delegar la ejecución de un control. No puedes delegar la titularidad del riesgo.
ISO/IEC 27017 existe precisamente para cerrar esa brecha. Es el complemento específico para la nube del catálogo de controles de ISO/IEC 27002, redactado tanto para proveedores como para clientes de servicios en la nube, y te proporciona el vocabulario para traducir un control genérico de Annex A (por ejemplo, «los derechos de acceso deben revisarse») en una responsabilidad cloud concreta («el proveedor gestiona la consola; tú revisas y revokas el acceso a nivel de inquilino trimestralmente»). Si hoy realizas trabajo de gestión de riesgos de proveedores en ISO 27001 sin consultar ISO/IEC 27017, lo estás haciendo con una mano atada a la espalda.
El punto que confunde a los equipos de cumplimiento menos experimentados: el informe SOC 2 o el certificado ISO 27001 de un proveedor no transfiere tu responsabilidad. Indica que el proveedor cuenta con un SGSI operativo para su propio alcance. No dice nada sobre si la configuración de sus controles se ajusta a lo que requiere tu plan de tratamiento de riesgos, ni si has verificado que opera como afirman en su página de marketing. La propia guía de cumplimiento de AWS lo explicita: los clientes deben definir el alcance de su propio SGSI, implementar sus propios controles del lado del cliente y demostrar la conformidad de forma independiente durante su auditoría de certificación.
Tres aspectos que todo responsable de cumplimiento debe interiorizar sobre la gestión de riesgos ISO 27001 en un contexto cloud:
- Un certificado acredita que el entorno de control del proveedor existe. No acredita que encaje con tu alcance.
- Todo control ejecutado externamente sigue necesitando una línea en tu Declaración de Aplicabilidad, con evidencias adjuntas.
- «Compartida» es un espectro, no un binario. La mayoría de los controles se dividen en subtareas, y cada subtarea necesita su propio propietario.
Ese último punto es donde la mayoría de las matrices de responsabilidades se desmoronan antes de haberse construido siquiera.
¿Cómo se desplaza la responsabilidad entre IaaS, PaaS y SaaS?
Los límites de responsabilidad varían drásticamente según la capa del stack que se contrata. El modelo de responsabilidad compartida de AWS es el más citado públicamente, y aunque está construido alrededor de la terminología de un proveedor concreto, el patrón subyacente se aplica en todo el sector: cuanta más parte del stack se adquiere preconfigurada, más control se desplaza hacia el proveedor y más se reduce tu trabajo a la configuración, la gobernanza y la verificación.
1. Infraestructura como Servicio (IaaS)
Se alquila capacidad de cómputo, almacenamiento y red. El proveedor protege el centro de datos físico, el hipervisor y la estructura de red subyacente. Tú eres propietario de casi todo lo que está por encima de esa línea:
- Parcheo y bastionado del sistema operativo invitado
- Seguridad a nivel de aplicación y código
- Configuración de grupos de seguridad y reglas de cortafuegos
- Gestión de identidades y accesos para todo lo que aprovisionas
- Decisiones sobre cifrado, incluido si gestionas tus propias claves o utilizas las del proveedor por defecto
Evidencias a recopilar: las certificaciones del centro de datos del proveedor y sus atestaciones de seguridad física, más tus propios registros de gestión de parches, exportaciones de configuración de IAM y documentación de políticas de claves de cifrado. Nada de esto proviene del proveedor. Proviene de tu propio sistema de gestión de cambios.
2. Plataforma como Servicio (PaaS)
El proveedor gestiona ahora el entorno de ejecución, el sistema operativo y, con frecuencia, el middleware. Parchear la plataforma subyacente ya no es tu responsabilidad. Lo que permanece contigo es todo lo relativo a cómo utilizas la plataforma: la lógica de la aplicación, la gobernanza de datos y el aprovisionamiento de acceso para las personas que trabajan con esos datos.
Evidencias a recopilar: la documentación de seguridad específica del servicio de la plataforma (no el certificado genérico de la empresa matriz, sino la página que describe específicamente esa oferta de PaaS), más tus propios registros de quién tiene acceso al despliegue y cómo se almacenan los secretos de la aplicación.
3. Software como Servicio (SaaS)
El proveedor opera prácticamente todo el stack. Tus responsabilidades se reducen a la clasificación de datos, el aprovisionamiento de usuarios, los ajustes de configuración del inquilino y decidir qué datos se introducen en la herramienta en primer lugar. Es también donde las organizaciones se descuidan más, porque parece que no queda nada que gestionar. Queda mucho. Si tu alcance de ISO 27001 para SaaS incluye una herramienta cuyos ajustes de seguridad del inquilino nunca revisaste, un auditor encontrará esa brecha en minutos.
Evidencias a recopilar: listas de subencargados, exportaciones de configuración del inquilino, registros de revisión de acceso de usuarios y la propia documentación del proveedor SaaS sobre qué ajustes de seguridad son configurables frente a los que están fijos.
Consejo profesional: No resumas la responsabilidad de un proveedor con una frase como «el proveedor gestiona el cifrado». Desglósala: quién suministra el mecanismo, quién lo configura, quién es propietario de las claves, quién revisa la evidencia y quién restaura el servicio en caso de fallo. Cinco subpreguntas, cinco posibles propietarios distintos.
Mapeo de controles de Annex A a proveedores, clientes y propietarios compartidos
La parte mecánica de este trabajo es más repetible de lo que la mayoría espera. Para cada control del Annex A aplicable (o del conjunto de controles de ISO/IEC 27002:2022) que afecte a un servicio en la nube, aplica la misma conversión: cuál es la actividad real detrás del lenguaje del control, quién la realiza y qué demostraría que ocurrió. El conjunto de controles de Annex A se lee como lenguaje de política abstracta hasta que lo sometes a este filtro.
A continuación se presentan seis mapeos con los que los equipos de cumplimiento se encuentran constantemente, con el propietario, el tipo de evidencia y cómo los suele verificar un auditor.
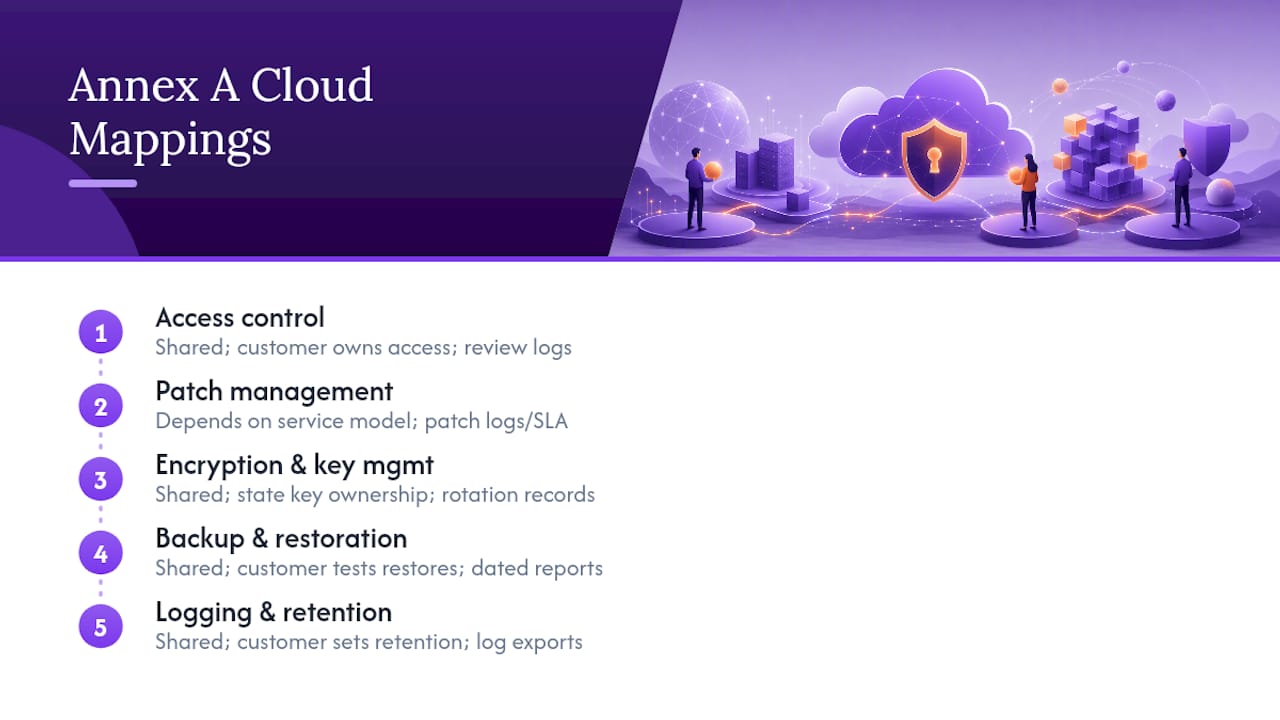
Control de acceso (A.5.15, A.8.2, A.8.3). En un contexto SaaS o PaaS, el proveedor construye y mantiene el mecanismo de autenticación. Tú eres propietario de quién tiene acceso y cuándo se revoca. Propietario: compartido, con mayor peso en el cliente. Evidencias: registros de revisión de acceso de usuarios, tickets de baja, capturas de pantalla de la configuración de inicio de sesión único. Verificación: los auditores muestrean empleados dados de baja y comprueban las marcas temporales de revocación frente a los registros de RRHH.
Gestión de parches (A.8.8). En IaaS, es completamente tuya para el SO invitado y las aplicaciones. En PaaS y SaaS, se desplaza al proveedor para la plataforma subyacente. Propietario: depende totalmente del modelo de servicio, así que indícalo por servicio en tu matriz en lugar de hacer una declaración general. Evidencias: tu política de cadencia de parcheo y registros de cambios, o el SLA de parcheo publicado por el proveedor. Verificación: los auditores comprueban las marcas temporales de los parches frente a las fechas de divulgación de vulnerabilidades conocidas.
Cifrado y gestión de claves (A.8.24). El proveedor casi siempre suministra el mecanismo. La titularidad de las claves es la pregunta real. Si utilizas claves gestionadas por el proveedor, este tiene un peso mucho mayor en este control que si aportas tus propias claves. Propietario: compartido, y la división exacta debe quedar por escrito, no darse por supuesta. Evidencias: tu política de gestión de claves, registros de rotación de claves y la documentación de cifrado en reposo del proveedor para ese servicio específico. Verificación: los auditores preguntan quién puede acceder al material de claves y bajo qué condiciones.
Copia de seguridad y restauración (A.8.13). Los proveedores frecuentemente realizan copias de seguridad de la infraestructura de forma automática. Casi ninguno prueba tu proceso de recuperación en tu nombre. Propietario: compartido, con las pruebas de restauración recayendo casi siempre en el cliente. Evidencias: ajustes de configuración de copias de seguridad más tus propios informes de pruebas de restauración, con fecha y repetidos según un calendario. Verificación: los auditores solicitan la última prueba de restauración exitosa, no solo el calendario de copias de seguridad.
Registro de eventos y retención (A.8.15). El proveedor genera los registros; tú decides qué se conserva, durante cuánto tiempo y quién los revisa. Propietario: compartido. Evidencias: política de retención de registros, exportaciones de registros de muestra y una cadencia de revisión documentada. Verificación: los auditores comprueban si alguien revisó realmente los registros, no solo si existen.
Relaciones con proveedores (A.5.19, A.5.20, A.5.23). Este es el control que rige todo el ejercicio. Exige identificar los requisitos de seguridad para los servicios en la nube, acordarlos contractualmente y supervisar el cumplimiento del proveedor. Propietario: cliente, siempre, aunque los servicios subyacentes los opere el proveedor. Evidencias: tu programa de gestión de proveedores, cláusulas contractuales que referencian obligaciones de seguridad y registros de revisiones periódicas de proveedores. Verificación: los auditores quieren ver que revisaste la postura de seguridad del proveedor en el momento de la incorporación y a intervalos posteriores, no solo una vez en la firma.
Nótese el patrón: casi nada supone una división limpia del 100%. Propietario: compartido es la respuesta honesta para la mayoría de los controles una vez que se profundiza más allá de la superficie. La excepción, que merece mencionarse explícitamente, es la familia A.5.19 a A.5.23. Esa familia es de titularidad del cliente por diseño, porque ningún proveedor puede gestionar en tu nombre tu obligación de supervisión de proveedores.
Cómo construir una matriz de responsabilidades que supere una auditoría
Una hoja de cálculo con dos columnas etiquetadas «nosotros» y «ellos» no sobrevivirá al contacto con un auditor experimentado. Lo que aguanta es una matriz construida con suficiente granularidad para trazar cada afirmación hasta un documento, y con suficiente control de versiones para demostrar que es un artefacto vivo y no algo ensamblado la semana antes de la certificación.
Trabájala en este orden:
- Define el alcance. Confirma qué servicios en la nube caen realmente dentro del perímetro de tu SGSI. Una herramienta que no toca datos en alcance no necesita una fila.
- Cataloga servicios y controles. Lista cada servicio en la nube en alcance frente a cada control de Annex A o ISO/IEC 27002 que pudiera aplicarse plausiblemente.
- Asigna propietarios. Para cada par control-servicio, marca proveedor, cliente o compartido, utilizando el método de subtareas granulares descrito anteriormente en lugar de una etiqueta única.
- Registra evidencias y método de verificación. Cada fila necesita un tipo de evidencia declarado y cómo se verificaría, no solo que existe en algún lugar.
- Reconcilia con contratos y la Declaración de Aplicabilidad. Comprueba que lo que afirma tu matriz coincide con lo que declara tu Declaración de Aplicabilidad y con lo que tu contrato con el proveedor realmente les obliga a hacer.
- Versiona y revisa según un calendario. Los servicios en la nube cambian su configuración constantemente. Una matriz con un año de antigüedad es un pasivo, no un activo.
La guía del comité ISO sobre titularidad de controles es directa al respecto: que una organización externa ejecute un control no lo elimina de tu Declaración de Aplicabilidad. Sigue necesitando una fila, un propietario y evidencias, incluso cuando tu organización nunca toca el mecanismo directamente.
| Campo | Qué captura |
|---|---|
| ID del control | El número de referencia de Annex A o 27002 |
| Actividad del control | La tarea concreta detrás del lenguaje del control |
| Propietario | Proveedor, cliente o compartido (con detalle de subtareas) |
| Evidencia | Tipo de documento que acredita que el control opera |
| Método de verificación | Cómo tú o el auditor confirman que funciona |
| Referencia contractual | La cláusula del acuerdo con el proveedor que cubre esto |
| Cadencia de revisión | Con qué frecuencia se reconfirma esta fila |
Las relaciones multicloud y con proveedores de servicios gestionados (MSP) añaden una capa que la mayoría de las matrices ignoran. Si tu organización es a la vez cliente cloud y proveedor SaaS para sus propios clientes, necesitas dos matrices vinculadas: una para lo que recibes de tus proveedores upstream, y otra para lo que te comprometes con tus propios clientes downstream. Conéctalas en los puntos de evidencia donde el control de un proveedor upstream se convierte en la evidencia que respalda tu propia garantía downstream. Tratarlas como un único documento plano en lugar de dos documentos con referencias cruzadas es una fuente habitual de confusión en auditorías, especialmente cuando un cliente downstream plantea una pregunta que se suponía que debía responder tu proveedor upstream.
¿Qué evidencias debes recopilar de los proveedores cloud?
Un certificado es un punto de partida, no una línea de llegada. Los auditores esperan cada vez más documentación específica del servicio, no el logotipo de la empresa matriz en una página de cumplimiento. La distinción importa porque el certificado ISO 27001 de un proveedor cloud puede cubrir sus operaciones de centro de datos sin decir nada sobre cómo un servicio de base de datos gestionado específico configura el cifrado por defecto.
Materiales que merece la pena solicitar a cualquier proveedor cloud material:
- Los propios informes de auditoría del proveedor (SOC 2 Tipo II, certificados ISO y cualquier carta puente que cubra los intervalos entre períodos de auditoría)
- Descripciones de controles específicos del servicio, no solo páginas de marketing generales de la organización
- Una lista actualizada de subencargados, incluidas las ubicaciones de alojamiento
- Las condiciones de notificación de incidentes, específicamente el plazo que se comprometen a cumplir para informarte
- Las condiciones de acceso a registros y telemetría, es decir, si realmente puedes extraer los registros relevantes para tu evaluación de riesgos
- Las condiciones de eliminación y portabilidad de datos para cuando cambies de proveedor o necesites purgar datos
Evaluar la idoneidad significa mapear cada control del proveedor de vuelta a la entrada específica de la Declaración de Aplicabilidad que pretende satisfacer, y luego preguntarte si puedes verificar de forma independiente que opera como se afirma. Donde puedas extraer registros o telemetría por tu cuenta, hazlo en lugar de depender únicamente de la palabra del proveedor. Donde no puedas, anota esa limitación explícitamente en lugar de fingir que la brecha no existe. Ese es un punto de responsabilidad real y habitual: incluso cuando un proveedor ejecuta un control correctamente, conserva un registro que muestre que evaluaste su idoneidad y verificaste su funcionamiento donde pudiste, en lugar de aceptar el control por fe porque el proveedor sea conocido.
La negociación contractual es donde gran parte de esto queda fijado o desaparece silenciosamente. Exige derechos explícitos de acceso a evidencias, un SLA de notificación de incidentes definido (no «con prontitud», sino un número de horas), y derechos de supervisión que te permitan auditar o solicitar resultados de auditoría según un calendario. Una plantilla de cuestionario de seguridad para proveedores te ofrece una forma estructurada de extraer esta información de forma coherente entre múltiples proveedores, en lugar de improvisar cada vez.
¿Dónde se encuentran las brechas de mayor riesgo en las interfaces cloud?
La guía de computación en la nube del NIST señala algo que merece repetirse ante cualquier comité de auditoría: las áreas de mayor riesgo en cualquier acuerdo cloud se encuentran en las interfaces, las costuras donde termina la responsabilidad del proveedor y comienza la del cliente. Cinco interfaces concentran la mayoría de los hallazgos con los que se encuentran los equipos de cumplimiento:
- Ciclo de vida de identidades. Señales de brecha: cuentas obsoletas de empleados que se marcharon, cuentas de servicio compartidas sin propietario. Evidencia mínima para cerrarla: registros de revisión de acceso trimestrales vinculados a tickets de baja de RRHH.
- Titularidad de claves. Señales de brecha: no existe una política documentada sobre quién puede solicitar acceso a las claves. Evidencia mínima: una política escrita de custodia de claves más registros de rotación.
- Copia de seguridad y restauración. Señales de brecha: existen copias de seguridad pero nadie ha probado una restauración en más de un año. Evidencia mínima: informes de pruebas de restauración con fecha, no solo capturas de pantalla del éxito de los trabajos de copia de seguridad.
- Registro de eventos y retención. Señales de brecha: se generan registros pero los períodos de retención entran en conflicto con tu propia política, o nadie los revisa. Evidencia mínima: una cadencia de revisión con registros de validación.
- Respuesta a incidentes. Señales de brecha: tu plan y el del proveedor nunca se han probado conjuntamente. Evidencia mínima: una prueba conjunta de interfaz que cubra la detección, los plazos de notificación y la preservación de evidencias.
Consejo profesional: No trates «tenemos un plan de respuesta a incidentes» y «el proveedor tiene un plan de respuesta a incidentes» como suficientes por sí solos. Ejecuta una prueba de interfaz real: quién detecta primero, con qué rapidez te notifica, qué acceso forense obtienes y cómo se preservan las evidencias en ambos lados.
La mitigación a corto plazo para cualquiera de estas brechas suele implicar programar la revisión o prueba pendiente para este trimestre. La solución a largo plazo es incorporar la cadencia a la columna de revisión de tu matriz para que nunca vuelva a caducar.
¿Pueden las herramientas de planificación ayudar a estimar el esfuerzo de ISO 27001?
Mapear cada control en cada servicio cloud requiere horas reales, y la mayoría de los equipos de cumplimiento subestiman ese tiempo hasta que están a mitad del proyecto. Una herramienta de benchmarking puede darte una estimación inicial: proyecciones de coste y esfuerzo personalizadas según el tamaño de la empresa, el sector y tu madurez actual en seguridad, con las hipótesis totalmente visibles y editables en lugar de ocultas en una caja negra.
Bien utilizada, esa estimación te ayuda a dimensionar específicamente el esfuerzo de mapeo de responsabilidades, en lugar de adivinar cuántas semanas tomará realmente la matriz y la recopilación de evidencias. Una comprobación de preparación gratuita puede ofrecer una visión inicial de dónde se sitúa tu madurez antes de comprometer presupuesto en una evaluación más completa. Lo que no hará es negociar tus contratos con proveedores ni extraer tus registros de acceso por ti. Trata el benchmark como la capa de planificación que se sitúa por encima del trabajo manual de la matriz y la documentación de proveedores, no como un sustituto de ninguno de los dos.
Los auditores valoran la trazabilidad, no el volumen de documentación
El error que veo con más frecuencia no es un control que falta. Es una matriz construida para parecer completa en lugar de resistir el interrogatorio. A un auditor no le importa cuántas filas tengas. Le importa si puedes trazar una afirmación desde la Declaración de Aplicabilidad hasta una cláusula contractual y hasta un archivo de registro real en menos de dos minutos.
Versiona tu matriz de responsabilidades como versionarías código. Enlázala con los contratos y con tu registro de gestión de cambios, de modo que cuando un proveedor actualice la configuración de un servicio, ese cambio aparezca en algún lugar de tu cadena de evidencias en lugar de invalidar silenciosamente una fila que escribiste hace dieciocho meses. Y trata la cooperación del proveedor en sí como algo que mides: con qué rapidez responde a un cuestionario de seguridad, si concede acceso a la telemetría sin resistencia, con qué celeridad ha cumplido históricamente los SLA de notificación tras un incidente. Esos también son controles, aunque no tengan un número de Annex A asignado.
Las organizaciones que tienen dificultades en la certificación generalmente no carecen por completo de evidencias. Las tienen dispersas entre hilos de correo electrónico, PDFs de contratos antiguos y el recuerdo de alguien de una llamada con el proveedor hace tres meses. La trazabilidad lo es todo.
— Martin
Comienza más rápido con tu planificación ISO 27001 en la nube
Ismscalculator es la alternativa a adivinar el alcance del proyecto antes de haber abierto siquiera una matriz de responsabilidades. En lugar de iniciar tu implementación ISO 27001 con una hoja de cálculo en blanco y una idea aproximada de cuánto tiempo podría llevar la recopilación de evidencias de proveedores, obtienes una estimación en tiempo real y específica para tu organización basada en el tamaño de tu empresa, el sector y tu madurez actual en seguridad, con las hipótesis completamente visibles y editables en lugar de enterradas en una caja negra.

Ejecuta la comprobación de preparación gratuita de 2 minutos para ver dónde se sitúa tu madurez antes de comprometerte con un esfuerzo completo de mapeo, o ve directamente a la calculadora de costes ISO 27001 para obtener una estimación instantánea que puedas comparar con comparativas de modelos de referencia. Guarda múltiples escenarios si estás evaluando diferentes arquitecturas cloud entre sí, y utiliza el diagrama de Gantt resultante para secuenciar el trabajo de tu matriz de responsabilidades junto con el resto de tu proyecto de certificación. No se requiere registro para obtener tu primer resultado.
Dónde verificar estas normas por tu cuenta
Cada afirmación de esta guía remite a una fuente primaria que puedes consultar directamente. Comienza con ISO/IEC 27001:2022 para los requisitos básicos del SGSI, e ISO/IEC 27017 para la orientación sobre controles específicos para la nube. Para una ilustración práctica de cómo se dividen las responsabilidades entre modelos de servicio, la documentación de responsabilidad compartida de AWS sigue siendo el ejemplo público más referenciado. La guía de computación en la nube del NIST aborda el lado práctico del riesgo en interfaces, y la guía del comité ISO trata cómo debe evidenciarse la titularidad de los controles dentro de tu Declaración de Aplicabilidad.
Fuentes
- ISO/IEC 27001:2022 - Sistemas de gestión de la seguridad de la información
- Nueva guía de cumplimiento disponible: ISO/IEC 27001:2022 en la Guía de Cumplimiento de AWS
- Guía del comité ISO sobre titularidad de controles y evidencias
FAQ
¿Quién es responsable del cumplimiento de ISO 27001?
La organización certificada es siempre responsable de su propio cumplimiento de ISO 27001, incluso cuando los proveedores cloud ejecutan controles específicos. Un proveedor puede operar infraestructura o software en tu nombre, pero tu organización debe igualmente definir el alcance del SGSI, documentar la división de responsabilidades en tu Declaración de Aplicabilidad y presentar evidencias durante tu propia auditoría de certificación, conforme a ISO/IEC 27001:2022.
¿Cuál es un ejemplo de responsabilidad compartida en ISO 27001?
El cifrado y la gestión de claves es un ejemplo habitual. Un proveedor cloud generalmente suministra el mecanismo de cifrado, pero el cliente a menudo decide si utilizar claves gestionadas por el proveedor o aportar las suyas propias, y esa elección determina quién revisa y rota el acceso a las claves. El modelo de responsabilidad compartida de AWS ilustra ese mismo patrón de división en otros controles como el parcheo y la configuración de red.
¿Qué es el modelo de responsabilidad de seguridad compartida?
Es un marco, popularizado por los principales proveedores cloud, que divide las responsabilidades de seguridad entre el proveedor y el cliente en función de qué capa del stack controla cada parte. En la versión de AWS, el proveedor protege la infraestructura mientras el cliente protege lo que configura y coloca encima. ISO 27001 no exige una versión específica de este modelo, pero requiere que documentes tu propia división y la evidencies.
¿El certificado ISO 27001 de un proveedor cubre a mi organización?
No. El certificado de un proveedor confirma que su propio SGSI cumple la norma para su alcance, pero no se extiende a la certificación de tu organización. Como indica la guía de cumplimiento de AWS, aún necesitas definir tu propio alcance y demostrar tu propia conformidad, incluyendo los controles que el proveedor ejecuta en tu nombre.
¿Cómo empiezo a mapear las responsabilidades ISO 27001 para los servicios en la nube?
Comienza catalogando todos los servicios en la nube dentro del alcance de tu SGSI, luego trabaja los controles aplicables de Annex A uno por uno, asignando un propietario, un tipo de evidencia y un método de verificación para cada uno. Una herramienta como la calculadora de costes ISO 27001 de Ismscalculator puede ayudar a dimensionar cuánto esfuerzo requerirá ese mapeo antes de comenzar, en función del tamaño de tu organización y su nivel de madurez actual.