La gestión de riesgos en la nube en el SGSI financiero es el proceso estructurado de identificar, evaluar y controlar las amenazas específicas de la nube dentro de un Sistema de Gestión de Seguridad de la Información, alineado con ISO 27001 y las expectativas de los reguladores financieros. Para los responsables de cumplimiento de bancos, aseguradoras y fintechs, esto no es un ejercicio teórico. La externalización en la nube introduce riesgo de concentración, complicaciones relacionadas con la residencia de los datos, brechas en el modelo de responsabilidad compartida y dependencias de cuartos proveedores que los marcos de riesgo TI convencionales nunca fueron diseñados para gestionar.
Los componentes fundamentales que debe abordar:
- Identificación de riesgos específicos de la nube: dependencia de la externalización, bloqueo por proveedor, ubicación de los datos y exposición a subcontratistas
- Modelo de responsabilidad compartida: delimitación clara de lo que controla su entidad frente a lo que controla el proveedor de servicios en la nube (CSP)
- Alineación regulatoria: directrices del FFIEC, requisitos supervisores del BCE bajo DORA y marcos contractuales de SIFMA/ABA
- Integración con ISO 27001: mapeo de los riesgos de la nube con los controles del Anexo A e incorporación al plan de tratamiento de riesgos
- Supervisión continua: monitorización independiente, derechos de auditoría y respuesta a incidentes más allá de las herramientas proporcionadas por el CSP
La relación entre el riesgo en la nube y su SGSI es directa. ISO 27001 exige definir el alcance y el contexto de su entorno de seguridad de la información. Todo servicio en la nube que su entidad utilice y que trate datos regulados o funciones críticas pertenece a ese alcance, con controles documentados y evidencias.
Tabla de contenidos
- ¿Qué requisitos regulatorios rigen el riesgo en la nube en las entidades financieras?
- Por qué el modelo de responsabilidad compartida genera problemas reales de supervisión
- Cómo encaja el riesgo en la nube en su marco SGSI de ISO 27001
- Buenas prácticas para la evaluación y mitigación del riesgo en la nube en el sector financiero
- Cómo Ismscalculator apoya la gestión de riesgos en la nube en su programa ISO 27001
- Conclusiones clave
¿Qué requisitos regulatorios rigen el riesgo en la nube en las entidades financieras?
Los reguladores financieros a ambos lados del Atlántico han ido mucho más allá de las orientaciones generales sobre riesgo de terceros. La guía supervisora del BCE bajo DORA y la Directiva de Requisitos de Capital exige a las entidades supervisadas realizar una evaluación de riesgos formal ex ante antes de suscribir cualquier acuerdo de externalización en la nube, abarcando el riesgo de concentración, la resiliencia, la residencia de los datos y el bloqueo por proveedor. El estándar explícito es tratar los servicios en la nube externalizados con el mismo rigor que los servicios internos.
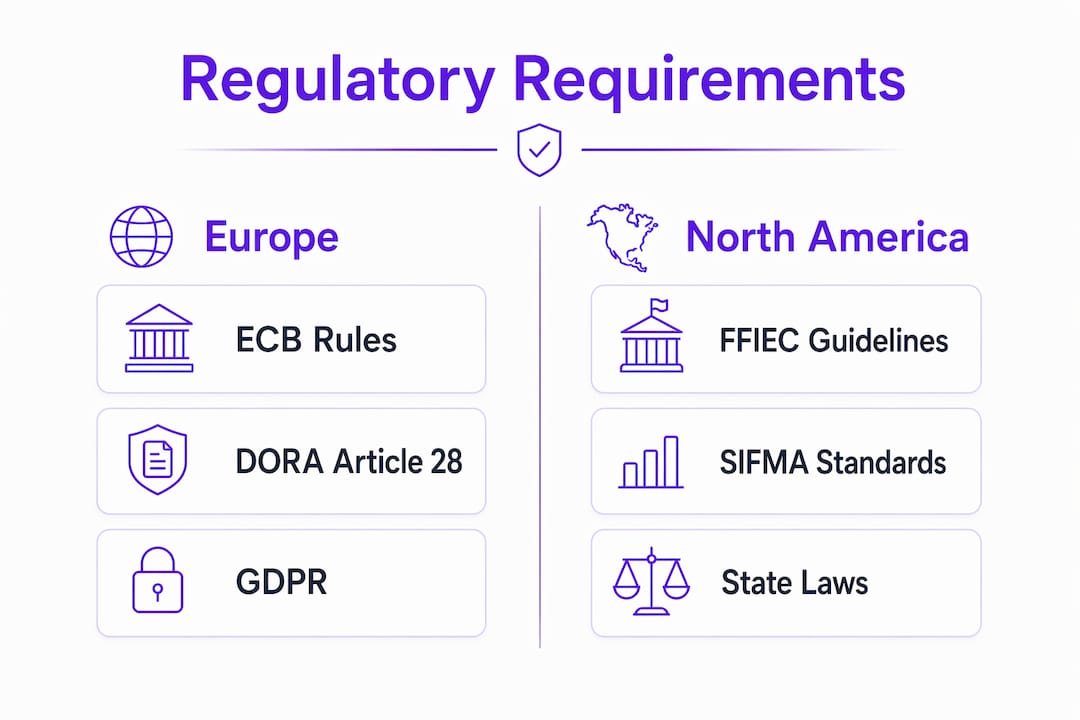
La declaración conjunta del FFIEC sobre gestión del riesgo en la computación en la nube establece expectativas paralelas para las entidades estadounidenses: diligencia debida previa a la selección, protecciones contractuales, monitorización continua y pruebas periódicas de los controles. La mala configuración de los recursos en la nube se menciona explícitamente como una vulnerabilidad prevalente que puede exponer datos de clientes y dar lugar a hallazgos regulatorios.
Obligaciones clave en estos marcos:
- Evaluación de riesgos ex ante que cubra la concentración, la resiliencia y la residencia de los datos antes de cualquier nuevo acuerdo de nube
- Integración en el marco de riesgo TIC: el riesgo de externalización en la nube tratado como componente integral, no como una línea de trabajo separada
- Medidas de continuidad de negocio específicas para soluciones en la nube, incluyendo la evaluación del plan de recuperación ante desastres del CSP
- Derechos de auditoría y acceso asegurados contractualmente, con verificación independiente más allá de los informes proporcionados por el CSP
- Reevaluación periódica del riesgo de concentración a medida que evolucionan las prácticas de los proveedores y el alcance de los servicios
El documento de posición de SIFMA y ABA sobre externalización en la nube añade una perspectiva de ciclo de vida: planificación de la contratación, diligencia debida y negociación contractual, supervisión continua del proveedor y resolución de la relación con una estrategia de salida definida. Los reguladores esperan ahora que las cuatro fases estén documentadas y sean auditables.
Consejo práctico: Mapee cada obligación regulatoria (artículo 28 de DORA, directrices del FFIEC, requisitos autonómicos o estatales aplicables) con un propietario de control específico en el SGSI y una cadencia de revisión. Una única hoja de cálculo que vincule regulación, control y responsable de evidencia evita la brecha de auditoría más habitual: conocer la norma pero no saber quién es responsable de demostrar su cumplimiento.
Por qué el modelo de responsabilidad compartida genera problemas reales de supervisión
El FFIEC señala que el incumplimiento por parte de la dirección a la hora de definir y documentar claramente las responsabilidades en el modelo de responsabilidad compartida es un factor directo de fallos operativos y brechas de seguridad. No es una advertencia teórica. Las entidades financieras asumen con frecuencia que, dado que el CSP protege la infraestructura subyacente, las cargas de trabajo y las aplicaciones que se ejecutan sobre ella están automáticamente protegidas. No es así.
La distribución de responsabilidades varía según el modelo de servicio. En IaaS, su entidad gestiona el sistema operativo, las aplicaciones y los datos. En SaaS, el CSP se encarga de la mayor parte de la pila, pero la identidad, la configuración del acceso y la clasificación de los datos siguen siendo responsabilidad suya. Malinterpretar ese límite es donde se producen las brechas.
SIFMA y ABA recomiendan que los CSP proporcionen una matriz de responsabilidad compartida mapeada con un marco de controles común, actualizada con regularidad y en un plazo definido cada vez que el servicio cambie. La mayoría de los CSP no lo hacen de forma automática. Hay que negociarlo en el contrato.
La transparencia en la cadena de suministro agrava el problema. Los CSP se apoyan en subcontratistas para partes de su prestación de servicios, y esas dependencias de cuartos proveedores rara vez son visibles para la entidad financiera. El BCE aconseja una reevaluación periódica del riesgo de concentración precisamente porque las prácticas de los proveedores cambian, y lo que parecía una dependencia manejable en el momento de la firma del contrato puede tener un aspecto muy diferente dos años después.
Consejo práctico: Solicite una matriz de responsabilidad compartida cumplimentada a cada CSP antes de la firma del contrato. Si el CSP no puede proporcionar una mapeada con un marco reconocido, como el Perfil de Nube del Cyber Risk Institute, trate esa brecha como un elemento de riesgo contractual que requiere controles compensatorios por su parte.
Cómo encaja el riesgo en la nube en su marco SGSI de ISO 27001
ISO 27001 exige definir el contexto de su organización y el alcance de su SGSI. Cualquier entorno en la nube que aloje datos financieros regulados o que dé soporte a una función crítica pertenece a ese alcance. El trabajo práctico consiste en mapear los riesgos específicos de la nube con los controles del Anexo A y generar evidencias de que dichos controles funcionan eficazmente.
Incorporar los riesgos de la nube al proceso de tratamiento de riesgos de ISO 27001 implica tratar cada servicio en la nube como un activo con un propietario, una clasificación de datos y un conjunto de controles aplicables. Un hallazgo de una herramienta CSPM o el resultado de un análisis de vulnerabilidades no constituye por sí solo evidencia de gestión de riesgos. El hallazgo debe vincularse al propietario del activo, al servicio de negocio al que da soporte y a la obligación de control que afecta, antes de que pueda considerarse evidencia válida para una auditoría.
| Dominio de riesgo en la nube | Área de control del Anexo A de ISO 27001 | Requisito de evidencia clave |
|---|---|---|
| Identidad y acceso | — | Registros de aplicación de MFA y revisión de acceso basado en roles |
| Residencia de datos y cifrado | A.8.24 | Política de cifrado, registros de gestión de claves |
| Concentración y bloqueo por proveedor | A.5.19–A.5.22 | Registro de proveedores, documentación de la estrategia de salida |
| Respuesta a incidentes | — | Manuales de incidentes específicos de la nube, registros de pruebas |
| Monitorización continua | — | Resultados de herramientas de monitorización independiente, cadencia de revisión |
| Continuidad de negocio | — | Evaluación del plan de recuperación ante desastres del CSP, validación de RTO/RPO |
La metodología de evaluación de riesgos de ISO 27001 para entornos en la nube exige ir más allá de la salida bruta de los escáneres. Contextualizar los hallazgos de seguridad en relación con los procesos de negocio y los propietarios de activos es lo que diferencia la evidencia de cumplimiento de un montón de tickets sin resolver.
Consejo práctico: Revise su registro de riesgos en la nube a través de la definición del alcance de su SGSI anualmente. Los entornos en la nube se expanden de forma silenciosa, y una nueva herramienta SaaS adoptada por una unidad de negocio puede introducir un riesgo de residencia de datos o de concentración que su última evaluación de riesgos nunca capturó.
Buenas prácticas para la evaluación y mitigación del riesgo en la nube en el sector financiero
El enfoque de ciclo de vida que los reguladores y organismos sectoriales respaldan de forma sistemática abarca desde la planificación de la contratación hasta la estrategia de salida. Cada fase tiene obligaciones específicas de gestión de riesgos.
Contratación y diligencia debida: Evalúe el riesgo de concentración, la residencia de los datos y las capacidades de resiliencia antes de firmar. Analice el historial del CSP en disponibilidad del servicio e incidentes de seguridad. Negocie los derechos de auditoría, los requisitos de notificación de cambios de subcontratistas y la asistencia para la salida en el contrato antes de necesitarlos.
Controles técnicos: El compromiso de identidades es una causa principal de las brechas en la nube, lo que convierte la autenticación multifactor resistente al phishing y los marcos de acceso de confianza cero en las inversiones técnicas de mayor prioridad para los entornos financieros en la nube. Las reglas de cortafuegos permisivas, los permisos IAM con privilegios excesivos y las políticas de seguridad inconsistentes en entornos híbridos se encuentran entre las malas configuraciones más habituales que generan exposición regulatoria.
En la segunda mitad de 2025, el 44,5 % de los vectores de acceso inicial observados y explotados en entornos en la nube se produjeron a través de software de terceros, mientras que las credenciales débiles o ausentes representaron el 27,2 %. Las defensas automatizadas, incluidos los proxies centrados en la identidad, abordan ambos vectores de forma más fiable que el triaje manual de seguridad.
Priorización de vulnerabilidades: Las entidades financieras suelen hacer seguimiento del volumen de vulnerabilidades en lugar del impacto de las vulnerabilidades. El enfoque más útil vincula cada hallazgo al propietario del activo, al flujo de trabajo regulado al que afecta y a la antigüedad de la evidencia. Un hallazgo de tres años en un sistema de pagos en producción es un riesgo diferente al de un hallazgo nuevo en un entorno de pruebas, aunque la puntuación de severidad bruta sea idéntica.
Controles de la cadena de suministro: Las protecciones contractuales para la supervisión de subcontratistas, la notificación de cambios materiales y el derecho a rescindir si un subcontratista queda vetado por un regulador no son opcionales. El marco SIFMA/ABA establece como alcance contractual mínimo para cualquier acuerdo de externalización en la nube los derechos de auditoría, la subcontratación, la seguridad y los datos, los SLA, la notificación, la continuidad de negocio y la salida.
La monitorización automatizada continua supera a las auditorías estáticas anuales, en particular para los riesgos de subcontratistas de cuarto nivel que cambian sin previo aviso. La competencia del personal también es un factor de riesgo real: las habilidades desarrolladas para la arquitectura de un CSP no se transfieren directamente a otro, lo que significa que la capacidad de su equipo para monitorizar y responder depende de qué proveedores está utilizando realmente.
Consejo práctico: Al revisar los controles de seguridad de datos financieros, trate su estrategia de salida de la nube como un documento vivo, no como un apéndice contractual. Pruébela. Un riesgo de bloqueo del que no puede salir es un riesgo de concentración que no puede mitigar.
Cómo Ismscalculator apoya la gestión de riesgos en la nube en su programa ISO 27001
Ismscalculator está diseñado específicamente para el reto de planificación del cumplimiento al que se enfrentan la mayoría de las entidades financieras en una fase temprana: no saber cuánto esfuerzo requiere realmente la implantación de ISO 27001, ni dónde encaja el riesgo en la nube en el alcance más amplio del SGSI.
El estimador en tiempo real de coste y esfuerzo de la plataforma toma como entradas el tamaño de su organización, el sector y la madurez de seguridad actual, y devuelve estimaciones de implantación personalizadas con comparaciones de referencia de modelos. Para un responsable de cumplimiento que intenta construir un business case para los controles de riesgo en la nube, esos datos de referencia marcan la diferencia entre una propuesta creíble y una cifra sacada de la nada.
Capacidades clave relevantes para la gestión de riesgos en la nube:
- Evaluación de madurez en los cuatro temas de control de ISO/IEC 27001:2022, incluidas las relaciones con proveedores (A.5.19–A.5.22) y la criptografía (A.8.24), que cubren directamente los controles de externalización en la nube y cifrado
- Diagramas de Gantt personalizables para el mapeo de fases de implantación, incluidos los despliegues de controles específicos de la nube y los cronogramas de preparación para auditoría
- Verificación de preparación gratuita en 2 minutos para identificar brechas antes de comprometerse con un plan de implantación completo
- Estimaciones guardadas y comparables para modelar diferentes escenarios de tratamiento del riesgo en la nube frente a las restricciones presupuestarias
Las guías de cumplimiento 2026 de Martin en la plataforma Ismscalculator abordan directamente los retos del SGSI específicos de la nube, incluyendo cómo delimitar el alcance de los entornos en la nube, construir trazas de evidencia que satisfagan las expectativas de DORA y el FFIEC, y estructurar su hoja de ruta de cumplimiento ISO 27001 para fintech en torno a plazos regulatorios reales en lugar de listas de verificación genéricas de buenas prácticas.

Si está mapeando el riesgo en la nube en su SGSI por primera vez, o sometiendo a prueba de presión un programa existente frente a las expectativas regulatorias de 2026, la evaluación de preparación para ISO 27001 en Ismscalculator le ofrece un punto de partida estructurado con resultados que puede incorporar directamente a un plan de tratamiento de riesgos.
Conclusiones clave
La gestión de riesgos en la nube en el SGSI financiero requiere incorporar las amenazas específicas de la nube al alcance, los controles y las trazas de evidencia de ISO 27001, respaldadas por protecciones contractuales y una monitorización independiente y continua.
| Punto | Detalles |
|---|---|
| La evaluación de riesgos ex ante es obligatoria | Realice una evaluación formal del riesgo en la nube antes de cualquier nuevo acuerdo de externalización, cubriendo la concentración, la resiliencia y la residencia de los datos. |
| La responsabilidad compartida debe documentarse | Negocie una matriz de controles proporcionada por el CSP y mapeada con un marco común antes de la firma del contrato. |
| El alcance de ISO 27001 debe incluir la nube | Todo servicio en la nube que trate datos regulados o funciones críticas pertenece al alcance de su SGSI con un propietario del activo y una traza de evidencia. |
| Los controles de identidad son la principal prioridad técnica | La MFA resistente al phishing y los marcos de acceso de confianza cero abordan la causa principal de las brechas en la nube en entornos financieros. |
| La monitorización continua supera a las auditorías anuales | La monitorización automatizada y continua es más eficaz que las revisiones estáticas, especialmente para los riesgos de subcontratistas de cuarto nivel. |
Recomendado
- Construir un SGSI para la protección de datos financieros: Guía 2026 | ISMS Calculator
- Plan de implantación del SGSI en el sector financiero: Guía 2026 | ISMS Calculator
- Controles de seguridad de datos para empresas financieras: Guía 2026 | ISMS Calculator
- Evaluación de madurez del SGSI: Guía 2026 para equipos de cumplimiento | ISMS Calculator