Los responsables de TI lideran la implantación del SGSI porque poseen el conocimiento técnico necesario para desplegar controles, gestionar activos y generar las evidencias operativas que los auditores realmente comprueban. Un Sistema de Gestión de la Seguridad de la Información, o SGSI, es el marco formal definido por ISO 27001 para proteger la información organizativa mediante políticas, procesos y controles. Aunque la alta dirección ostenta la responsabilidad última según el Apartado 5 de ISO 27001, son los responsables de TI quienes traducen las decisiones de gobierno en sistemas de seguridad operativos. Comprender por qué los responsables de TI lideran la implantación del SGSI aclara tanto el alcance del rol como el apoyo organizativo que requiere.
Por qué los responsables de TI lideran la implantación del SGSI
Los responsables de TI lideran la implantación del SGSI porque son las únicas personas en la mayoría de las organizaciones capaces de definir el alcance con precisión, mapear activos y verificar que los controles realmente funcionan. El alcance del SGSI determina qué sistemas, ubicaciones y procesos quedan bajo la certificación ISO 27001. Una definición incorrecta del alcance es la principal causa de fracaso en auditoría, y ese único hecho explica por qué un responsable sin perfil técnico no puede asumir eficazmente esta tarea.
ISO 27001 es la norma internacional para la gestión de la seguridad de la información, y su guía completa proporciona a los responsables de TI una base sólida antes de comenzar. La norma exige una Declaración de Aplicabilidad (SoA), una evaluación de riesgos y evidencias documentadas de que los controles seleccionados están en funcionamiento. Cada uno de esos resultados depende del criterio técnico. Un CEO puede refrendar la política. Solo un responsable de TI puede confirmar que la autenticación multifactor está implantada en todos los sistemas dentro del alcance.
La revisión de 2022 de ISO 27001 consolidó los controles del Anexo A de 114 a 93, agrupados en cuatro temáticas: organizativas, de personas, físicas y tecnológicas. Esta consolidación redujo la complejidad, pero aumentó la precisión requerida en la selección de controles. Los responsables de TI deben ahora relacionar cada control seleccionado con un riesgo específico, documentar la justificación y mostrar evidencias de su implantación. Se trata de una tarea técnica y analítica, no de un ejercicio de política.
¿Qué responsabilidades específicas asumen los responsables de TI en la implantación del SGSI?
Los responsables de TI soportan el peso operativo de la implantación del SGSI en varias áreas diferenciadas. Cada una de ellas requiere tanto habilidad técnica como disciplina documental.
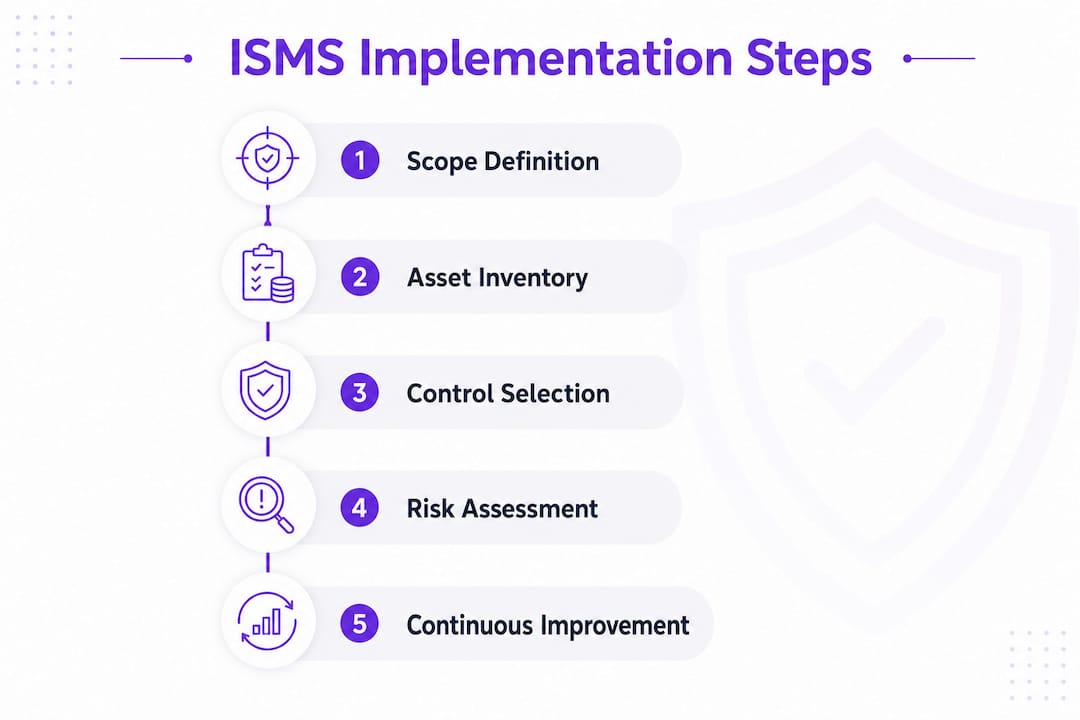
- Definición del alcance: Los responsables de TI identifican qué sistemas, flujos de datos y ubicaciones quedan dentro del perímetro del SGSI. La expansión no controlada del alcance, cuando el perímetro crece sin aprobación formal, es un riesgo principal de auditoría.
- Inventario de activos y evaluación de riesgos: El Apartado 6.1.2 de ISO 27001 exige una evaluación de riesgos integral y la formulación de la SoA como pasos fundacionales. Los responsables de TI construyen y mantienen el registro de activos que alimenta este proceso.
- Selección e implantación de controles: Bajo la estructura del Anexo A de 2022, los responsables de TI seleccionan controles de la temática tecnológica, incluyendo la gestión de accesos privilegiados (PAM), la autenticación multifactor (MFA) y el control de acceso basado en roles (RBAC). No son elementos de verificación mecánica: requieren configuración, pruebas y monitorización continua.
- Declaración de Aplicabilidad: La SoA documenta qué controles aplican, cuáles se excluyen y por qué. Una guía completa de la SoA ayuda a los responsables de TI a estructurar correctamente este documento para que supere el escrutinio de la auditoría de Fase 2.
- Evidencias operativas: Las políticas por sí solas no satisfacen a los auditores. Los responsables de TI deben producir registros, informes de acceso, registros de cambios y resultados de pruebas que demuestren que los controles están activos.
- Herramientas de infraestructura: Las bases de datos de gestión de la configuración (CMDB) y las herramientas de observabilidad mantienen un inventario de activos en tiempo real y detectan la deriva de controles antes de que lo hagan los auditores.
Consejo profesional: Relaciona cada control del Anexo A que selecciones directamente con un riesgo nominado en tu registro de riesgos. Los auditores comprueban esta vinculación en primer lugar. Un control sin justificación de riesgo documentada es una no conformidad en potencia.
El recurso controles del Anexo A explicados desglosa cada uno de los 93 controles por temática, lo que agiliza el proceso de selección y lo hace más defendible.
¿Cómo colaboran los responsables de TI con la alta dirección y otros departamentos?
ISO 27001 es fundamentalmente un programa de gobierno, no un proyecto puramente técnico. Los responsables de TI que lo tratan como una tarea exclusiva de TI chocan sistemáticamente contra obstáculos cuando necesitan presupuesto, aprobación de políticas o cooperación de RR. HH. y compras. El SGSI solo funciona cuando toda la organización participa.
La alta dirección debe comprometerse de forma visible con el SGSI mediante la asignación de recursos, el refrendo de políticas y la asistencia a las revisiones de dirección. El Apartado 5 de ISO 27001 hace esto obligatorio, no opcional. Cuando el liderazgo acude a las auditorías y firma la política de seguridad, señala el compromiso organizativo. Los auditores advierten cuando no lo hace.
"Tratar ISO 27001 como un proyecto de TI es la forma más segura de no superar la certificación. RR. HH. es propietario de los controles de alta y baja de empleados. Compras es propietario del riesgo de proveedores. Instalaciones es propietario del control de acceso físico. Los responsables de TI no pueden implantar esos controles solos, y los auditores pedirán evidencias de cada departamento."
Las responsabilidades interdepartamentales que los responsables de TI deben coordinar incluyen:
- RR. HH.: Procedimientos de alta y baja de empleados, verificaciones de antecedentes y formación en concienciación sobre seguridad
- Compras: Diligencia debida con proveedores y evaluaciones de riesgo de terceros
- Instalaciones: Controles de acceso físico, políticas de escritorio limpio y eliminación de equipos
- Legal y cumplimiento: Clasificación de datos, políticas de retención y alineación regulatoria
Es fundamental implicar a los departamentos no técnicos como propietarios de riesgos e implementadores de controles. Los responsables de TI que asignan la propiedad a los responsables de departamento obtienen mejor cumplimiento y evidencias de auditoría más sólidas. Los responsables de departamento que son propietarios de un control tienden a mantenerlo. Los responsables de TI que lo son de todo tienden a agotarse y a dejar lagunas.
La relación entre ISO 27001 y GDPR ilustra bien esto. El cumplimiento del GDPR requiere que legal, RR. HH. y TI trabajen juntos. Un SGSI que cubra ambos marcos obliga exactamente a la colaboración interfuncional que hace sostenible la certificación.
¿Cuáles son los retos más habituales a los que se enfrentan los responsables de TI al liderar implantaciones del SGSI?
Los tres retos más perjudiciales en la implantación del SGSI son la expansión no controlada del alcance, el síndrome del "SGSI de papel" y la desvinculación de la dirección. Cada uno es evitable con el enfoque adecuado.
-
Expansión no controlada del alcance. El alcance del SGSI se amplía de forma informal cuando se añaden nuevos sistemas o departamentos sin un proceso formal de cambio de alcance. La expansión del alcance y los enfoques basados solo en políticas son las causas más frecuentes de fracaso en auditoría. Soluciona esto exigiendo una solicitud formal de cambio de alcance para cualquier incorporación, revisada y aprobada antes de que comience la implantación.
-
El SGSI de papel. Existen políticas. No existen evidencias. Los auditores exigen pruebas de que los controles funcionan activamente en los flujos de trabajo diarios. Un documento de política de cortafuegos no demuestra que el cortafuegos esté configurado correctamente. Los registros, capturas de pantalla y registros de cambios sí lo hacen. Integra la recopilación de evidencias en tus procesos operativos desde el primer día, no dos semanas antes de la auditoría.
-
Desvinculación de la dirección. Cuando el liderazgo deja de asistir a las revisiones de dirección o retrasa la aprobación de recursos, el SGSI se paraliza. La asistencia de la alta dirección a las revisiones de dirección demuestra compromiso y es un punto de verificación específico para los auditores. Los responsables de TI deben programar estas revisiones como eventos fijos en el calendario con patrocinadores ejecutivos, no como reuniones improvisadas.
-
Lagunas de concienciación del personal. Los controles fallan cuando el personal no comprende sus funciones. Los auditores entrevistan a empleados durante las auditorías de Fase 2. Si un empleado no puede explicar la política de escritorio limpio o cómo notificar un incidente de seguridad, eso es una no conformidad.
Consejo profesional: Realiza una auditoría interna trimestral seis semanas antes de tu auditoría de certificación. Úsala para recopilar evidencias faltantes, cerrar brechas e informar al personal sobre lo que preguntarán los auditores. Esta única práctica elimina la mayoría de las sorpresas en la Fase 2.
El recurso sobre el calendario de implantación de ISO 27001 ayuda a los responsables de TI a establecer hitos realistas y evitar la búsqueda de evidencias de última hora que provoca la mayoría de los fracasos en auditoría.
¿Cómo ha cambiado la revisión de ISO 27001 de 2022 las responsabilidades de los responsables de TI?
La revisión de 2022 cambió lo que los responsables de TI deben hacer, no solo cuántos controles gestionan. La reducción de 114 a 93 controles del Anexo A suena a menos trabajo. No lo es. La consolidación implica que cada control restante es más amplio, y la justificación para su inclusión o exclusión en la SoA debe ser más precisa.
| Área de cambio | Requisito anterior a 2022 | Requisito posterior a 2022 |
|---|---|---|
| Estructura del Anexo A | 14 dominios, 114 controles | 4 temáticas, 93 controles |
| Controles tecnológicos | Categorías amplias | Controles específicos incluyendo privilegio cero permanente y acceso justo a tiempo |
| Pensamiento basado en riesgos | Recomendado | Explícitamente requerido bajo el Apartado 6.1.2 |
| Gestión de activos | Registro de activos | Integración de CMDB y detección de deriva en tiempo real |
| Ciclo PDCA | Implícito | Formalmente incorporado en los requisitos de mejora continua |
El privilegio cero permanente y el acceso justo a tiempo son ahora expectativas de control técnico explícitas bajo la revisión de 2022. Estas requieren plataformas modernas de gestión de identidades y accesos, no solo documentos de política. Los responsables de TI que no han actualizado su arquitectura de control de acceso desde 2013 afrontan una brecha significativa.
El ciclo PDCA (Planificar, Hacer, Verificar, Actuar) está ahora formalmente incorporado en los requisitos de mejora continua de la norma. Los responsables de TI deben programar revisiones periódicas de controles, no limitarse a implantarlos una vez y seguir adelante. Esto desplaza el rol de una mentalidad de proyecto a una disciplina operativa continua.
Conclusiones clave
Los responsables de TI lideran la implantación del SGSI porque son las únicas personas en la mayoría de las organizaciones que pueden desplegar controles, producir evidencias operativas y mantener la infraestructura técnica que requiere la certificación ISO 27001.
| Punto | Detalles |
|---|---|
| Los responsables de TI son propietarios de la ejecución técnica | La definición del alcance, el inventario de activos, la implantación de controles y la elaboración de la SoA requieren criterio técnico. |
| La alta dirección debe comprometerse formalmente | El Apartado 5 de ISO 27001 exige que el liderazgo asigne recursos y asista a las revisiones de dirección. |
| La colaboración interdepartamental es obligatoria | RR. HH., compras e instalaciones son propietarios cada uno de controles que los responsables de TI no pueden implantar solos. |
| Las evidencias operativas superan a los documentos de política | Los auditores comprueban registros, informes de acceso y registros de cambios, no solo políticas escritas. |
| La revisión de 2022 elevó el listón técnico | El privilegio cero permanente, el acceso justo a tiempo y la integración de CMDB son ahora expectativas explícitas. |
La brecha de gobierno que la mayoría de los responsables de TI no ven venir
He visto a responsables de TI técnicamente excelentes suspender auditorías de ISO 27001 no porque sus controles fueran incorrectos, sino porque nunca construyeron la capa de gobierno a su alrededor. Configuraron PAM, implantaron MFA y documentaron cada control del Anexo A. Después el auditor preguntó al director de RR. HH. sobre el procedimiento de baja de empleados y obtuvo una mirada en blanco. No conformidad mayor. Certificación retrasada cuatro meses.
La incómoda verdad es que los responsables de TI que lideran implantaciones del SGSI necesitan convertirse en gestores del cambio organizativo a tiempo parcial. El trabajo técnico es la mitad más fácil. Conseguir que un responsable de compras complete las evaluaciones de riesgo de proveedores a tiempo, o convencer a un director financiero de que la asistencia a las revisiones de dirección no es opcional, requiere un conjunto de habilidades completamente diferente.
Lo que realmente funciona es asignar una propiedad formal. Cuando un responsable de departamento firma con su nombre un control, se lo toma en serio. Cuando TI es propietario de todo, todos los demás asumen que TI se encargará. Distribuye la propiedad de forma temprana, documéntala en la SoA y hazla visible para el liderazgo. Ese único cambio estructural previene más fracasos en auditoría que cualquier herramienta técnica.
Los responsables de TI que he visto tener éxito en el liderazgo del SGSI son quienes tratan cada revisión de dirección como una presentación ante el consejo. Llevan métricas, tendencias de riesgos y solicitudes claras de recursos. Hacen que el liderazgo se sienta informado y en control. Así es como se mantiene el compromiso ejecutivo a lo largo de una implantación de 12 meses.
— Martin
Cómo Ismscalculator apoya a los responsables de TI durante la implantación de ISO 27001
Los responsables de TI que lideran una implantación del SGSI necesitan más que una lista de verificación. Necesitan una imagen clara de dónde se encuentra su organización antes de comprometerse con un calendario o un presupuesto.

Ismscalculator ofrece a los responsables de TI una verificación de preparación gratuita en 2 minutos que identifica brechas en las cuatro temáticas de control de ISO/IEC 27001:2022 antes de que comience la implantación formal. La calculadora en tiempo real de la plataforma genera entonces estimaciones personalizadas de costes y esfuerzo basadas en el tamaño de la empresa, el sector y la madurez de seguridad actual. Para los responsables de TI que necesitan una línea base más profunda, la evaluación completa de preparación para ISO 27001 mapea tu organización frente a comparaciones de referencia modelo y produce un informe de brechas priorizado. Ese informe se convierte en la base de tu plan de proyecto, tu SoA y tu primera conversación con la alta dirección sobre recursos.
Preguntas frecuentes
¿Por qué los responsables de TI lideran la implantación del SGSI en lugar del CISO?
Los responsables de TI lideran la implantación del SGSI porque tienen control directo sobre la infraestructura técnica donde se despliegan los controles. En organizaciones sin un CISO dedicado, el responsable de TI es la persona más cualificada para asumir la definición del alcance, la gestión de activos y las evidencias de controles.
¿Qué exige el Apartado 5 de ISO 27001 a la alta dirección?
El Apartado 5 de ISO 27001 exige que la alta dirección demuestre un compromiso visible mediante la asignación de recursos, el refrendo de políticas y la participación en las revisiones de dirección. Es un punto de verificación obligatorio en auditoría, no una recomendación.
¿Qué es un "SGSI de papel" y por qué provoca fracasos en auditoría?
Un SGSI de papel es aquel en el que existen políticas pero no evidencias operativas. Los auditores exigen pruebas de que los controles funcionan activamente, como registros, informes de acceso y resultados de pruebas. Las políticas por sí solas dan lugar a no conformidades mayores durante las auditorías de Fase 2.
¿Cómo afectó la revisión de ISO 27001 de 2022 a la carga de trabajo de los responsables de TI?
La revisión de 2022 consolidó los controles del Anexo A de 114 a 93 e introdujo requisitos técnicos explícitos como el privilegio cero permanente y el acceso justo a tiempo. Los responsables de TI deben ahora justificar cada selección de control con mayor precisión y mantener la gestión de activos en tiempo real mediante herramientas como CMDB.
¿Cómo pueden los responsables de TI mantener el compromiso de la alta dirección durante toda la implantación del SGSI?
Los responsables de TI deben programar las revisiones de dirección como eventos fijos en el calendario con patrocinadores ejecutivos y presentarlas como informes estructurados con métricas y tendencias de riesgos. La asignación formal de propiedad documentada en la SoA también distribuye la responsabilidad más allá del equipo de TI y mantiene la visibilidad del liderazgo.
Recomendados
- Revisión de dirección en el SGSI: una guía para equipos de cumplimiento | ISMS Calculator
- Evaluación de madurez del SGSI: guía 2026 para equipos de cumplimiento | ISMS Calculator
- Cómo construir un SGSI para la protección de datos financieros: guía 2026 | ISMS Calculator
- Por qué los fundadores de startups deben entender el SGSI | ISMS Calculator