La certification initiale ISO 27001 se déroule en deux étapes : l'étape 1 vérifie que la conception, le périmètre et la documentation de votre SMSI sont prêts à être examinés, et l'étape 2 teste si le système fonctionne réellement comme vous l'avez décrit. La certification se poursuit ensuite sur un cycle triennal avec des visites de surveillance annuelles. Cette distinction est fondamentale : l'étape 1 tolère des lacunes dans les preuves ; l'étape 2, non.
En résumé :
- L'étape 1 vérifie que la documentation et le périmètre de votre SMSI sont suffisamment cohérents pour poursuivre, mais n'évalue pas si les contrôles sont opérationnels.
- L'étape 2 implique un échantillonnage détaillé et un traçage vertical des enregistrements et événements réels afin de confirmer que les contrôles fonctionnent efficacement dans la durée.
- La préparation des preuves doit se concentrer sur l'organisation des politiques, des journaux, des enregistrements d'incidents et des tickets de changement par contrôle et par chronologie, avec 3 à 5 échantillons par contrôle.
- La clôture des non-conformités exige de traiter les causes profondes : les problèmes mineurs sont gérés par des plans d'action corrective, tandis que les problèmes majeurs nécessitent des corrections vérifiées dans un délai de 90 jours.
- La pérennité de la certification dépend des audits de surveillance continus, avec une fenêtre stricte de six mois entre les étapes 1 et 2 pour éviter de nouvelles évaluations et des retards.
Table des matières
- Quelles sont les étapes d'audit ISO 27001 dans le cycle de certification ?
- Ce qui se passe lors de l'étape 1 : documentation et état de préparation
- Comment l'étape 2 vérifie-t-elle que votre SMSI fonctionne réellement ?
- Entre les étapes : délais, priorités et la règle des six mois
- Non-conformités et remédiation : majeures vs mineures
- Après la certification : surveillance et recertification
- Checklist des preuves : quoi collecter et en quelle quantité
- Transformer les exigences d'audit en dossier de preuves
- Le regard de l'auditeur : ce qui permet réellement d'obtenir la certification
- Préparez votre SMSI avant de planifier l'étape 1
- Sources
Quelles sont les étapes d'audit ISO 27001 dans le cycle de certification ?
La certification initiale ne constitue que la première moitié d'une relation durable avec votre organisme de certification. Une fois que vous avez passé les étapes 1 et 2, vous obtenez un certificat valable trois ans, mais ce certificat dépend du maintien de votre conformité à travers des visites de surveillance et un audit de recertification complet avant la réinitialisation du cycle.
L'organisme de certification conduit chaque étape, mais sa propre légitimité repose sur son accréditation. Les organismes réalisant la certification ISO 27001 opèrent sous ISO/IEC 17021-1, qui impose un audit initial en deux étapes. Il est important de vérifier préalablement le statut d'accréditation de l'organisme de certification, car les certificats délivrés par des organismes non accrédités peuvent avoir moins de valeur auprès des clients et des régulateurs.
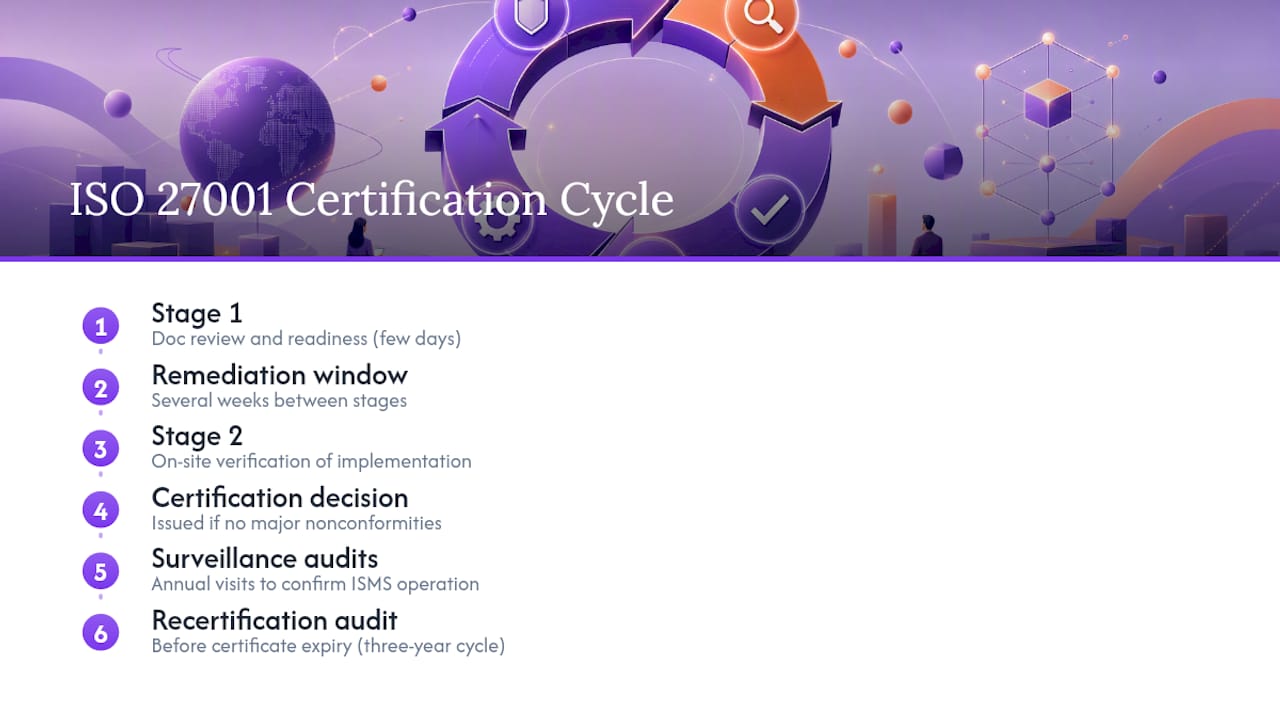
Le cycle complet comprend généralement l'étape 1 — revue de la documentation et de l'état de préparation — qui dure quelques jours, suivie d'une fenêtre de remédiation entre les étapes durant généralement plusieurs semaines, puis l'étape 2 — vérification sur site de la mise en œuvre et de l'efficacité — à l'issue de laquelle la décision de certification est émise si aucune non-conformité majeure ne subsiste. Des audits de surveillance annuels confirment ensuite le bon fonctionnement continu du SMSI, avant un audit de recertification précédant l'expiration du certificat au terme d'un cycle pluriannuel.
Votre organisation est propriétaire du SMSI lui-même, des preuves, ainsi que de l'audit interne et de la revue de direction qui l'étayent. La mission de l'organisme de certification est plus restreinte : échantillonner vos preuves, interviewer vos collaborateurs et déterminer si ce qu'il observe correspond à ce que vous affirmez sur le papier. Cette répartition des rôles explique pourquoi tant d'équipes sous-estiment l'étape 2. Réussir l'étape 1 indique que la documentation est cohérente. Cela ne dit rien sur le fait que vos revues d'accès ont réellement eu lieu dans les délais au cours des deux derniers trimestres.
Ce qui se passe lors de l'étape 1 : documentation et état de préparation
L'étape 1 existe pour répondre à une seule question : ce SMSI est-il suffisamment mature pour survivre à un audit d'étape 2 ? L'auditeur ne teste pas encore si vos contrôles fonctionnent. Il vérifie si votre périmètre, votre logique de gestion des risques et vos décisions documentées s'articulent suffisamment bien pour justifier une visite d'étape 2.
Lors de l'étape 1, l'auditeur passera en revue votre ensemble documentaire, confirmera les limites du périmètre de votre SMSI et commencera à planifier les axes de concentration de l'étape 2. C'est également à ce stade qu'il vérifie que vous avez effectivement réalisé au moins un audit interne et une revue de direction avant sa venue, ces deux éléments étant des prérequis attendus sous forme de preuves, et non de simples promesses.
Documents à préparer pour l'étape 1 :
- Déclaration du périmètre du SMSI, incluant les sites physiques, les unités opérationnelles et les périmètres technologiques
- Déclaration d'applicabilité (DdA), indiquant quels contrôles de l'Annex A s'appliquent et pourquoi d'autres sont exclus
- Méthodologie d'appréciation des risques et une appréciation des risques complétée pour votre périmètre défini
- Plan de traitement des risques reliant les risques identifiés aux contrôles sélectionnés
- Résultats de l'audit interne couvrant le SMSI, avec les constats et leur état
- Compte rendu de la revue de direction attestant que la direction a examiné les performances et les ressources du SMSI
- Politiques SMSI clés (politique de sécurité de l'information, politique de contrôle d'accès, politique de réponse aux incidents, a minima)
Les auditeurs de l'étape 1 se concentrent sur la détection des incohérences entre documents — telles que les divergences entre votre Déclaration d'applicabilité et votre plan de traitement des risques — avant d'évaluer la mise en œuvre effective des contrôles.
Conseil pratique : Traitez le rapport de l'étape 1 comme un guide d'étude, et non comme une formalité à classer. Les auditeurs construisent généralement leur plan d'échantillonnage pour l'étape 2 autour des points qui semblaient lacunaires ou flous lors de l'étape 1. Ainsi, une remarque vague sur une « documentation de réponse aux incidents encore en brouillon » est un signal fort qu'ils demanderont des enregistrements d'incidents finalisés lors de l'étape 2.
Les résultats de l'étape 1 se répartissent généralement en trois catégories. Vous pouvez être autorisé à passer directement à l'étape 2 selon le calendrier prévu. Vous pouvez être autorisé à continuer avec des observations mineures à traiter avant ou pendant l'étape 2. Ou, si la documentation présente des lacunes structurelles réelles, l'organisme de certification peut reporter l'étape 2 jusqu'à leur résolution, nécessitant parfois une répétition partielle de l'étape 1. Ce troisième résultat est presque toujours évitable — il survient généralement parce qu'une équipe a sauté l'audit interne et la revue de direction que les recommandations de SecComply identifient comme des prérequis et non comme des éléments facultatifs.
Comment l'étape 2 vérifie-t-elle que votre SMSI fonctionne réellement ?
L'étape 2 est là où la conception rencontre la réalité. L'auditeur cesse de demander « que dit votre politique » et commence à demander « montrez-moi les enregistrements qui prouvent que cela s'est produit ». Ce changement modifie tout dans votre préparation, car une politique bien rédigée ne vaut rien ici si l'historique opérationnel qui la sous-tend n'existe pas.
Les activités typiques de l'étape 2 incluent des entretiens avec les responsables des contrôles, une observation directe des processus (observer quelqu'un effectuer une revue d'accès, visiter un centre de données, vérifier comment un ordinateur portable est mis en service), et un échantillonnage systématique des enregistrements sur toute votre période d'audit. Les auditeurs vérifieront également que les actions correctives issues de votre audit interne ont été effectivement clôturées, et pas seulement enregistrées.
La technique qui prend le plus d'organisations au dépourvu est le traçage vertical. Au lieu de vérifier un contrôle de manière isolée, l'auditeur sélectionne un événement réel et le suit de bout en bout. Un exemple courant : il choisit un incident de sécurité dans votre journal, puis demande à voir l'enregistrement de détection initiale, les notes de triage, le ticket d'action corrective, la preuve que la correction a été mise en œuvre, et l'enregistrement attestant la clôture formelle de l'incident. L'analyse comparative des deux étapes réalisée par Elevate indique que l'absence d'un seul maillon dans cette chaîne — comme un ticket ne montrant jamais de date de clôture — suffit à déclencher une non-conformité, car cela suggère que le processus se dégrade quelque part entre la détection et la résolution.
Ce que les auditeurs échantillonnent lors du traçage vertical :
- Enregistrements de provisionnement et de déprovisionnement des accès pour un échantillon d'arrivées et de départs
- Tickets de gestion des changements liés à un changement système spécifique, de la demande à l'approbation jusqu'au déploiement
- Un incident de sécurité de l'entrée dans le journal jusqu'à la cause racine et à la clôture
- Journaux de sauvegarde et le test de restauration correspondant pour un système critique
- Enregistrements de diligence raisonnable fournisseur pour un prestataire traitant des données sensibles
- Résultats de scans de vulnérabilités et l'enregistrement de correction ou d'exception qui a suivi
Les tailles d'échantillon varient selon la taille de l'organisation et la criticité des contrôles, mais une règle empirique applicable dans la plupart des domaines de contrôle est de 3 à 5 enregistrements par contrôle, prélevés à différents moments de votre fenêtre d'audit plutôt que concentrés sur la même semaine. Cet étalement est important car les auditeurs vérifient la cohérence dans la durée, et non une seule bonne journée.
La durée effective de l'étape 2 dépend des effectifs et de la complexité, la durée de l'audit étant calculée conformément aux orientations de l'IAF MD 5. Les petites organisations ont généralement des audits d'étape 2 plus courts, tandis que les organisations plus grandes ou multi-sites peuvent nécessiter des périodes plus longues.
Les auditeurs attendent généralement un historique de fonctionnement d'une durée suffisante pour les contrôles clés avant l'étape 2, considérant souvent que quelques mois sont nécessaires pour établir un historique opérationnel à échantillonner. Un contrôle activé deux semaines avant l'audit n'a aucun historique à retracer, et cette absence elle-même est souvent perçue comme un risque par l'auditeur, indépendamment de la qualité de conception du contrôle.
Entre les étapes : délais, priorités et la règle des six mois
L'intervalle entre les étapes 1 et 2 n'est pas fixé par la norme. Les organismes de certification le définissent en fonction de vos constats de l'étape 1 et des contraintes de planification, une fenêtre de plusieurs semaines étant habituelle. Certaines organisations peuvent avancer plus tôt, tandis que d'autres ayant davantage de corrections à apporter ont besoin de plus de temps.
Il existe une limite absolue à connaître, quelle que soit la souplesse apparente de votre organisme de certification en matière de planification. Si les constats de l'étape 1 ne sont pas résolus et que l'étape 2 n'a pas lieu dans les six mois suivant l'étape 1, la plupart des organismes de certification exigent une répétition de l'étape 1 avant de poursuivre, ce qui remet votre calendrier et votre budget à zéro. Considérez six mois comme la limite externe, et non comme un objectif.
Checklist des priorités pour la période intermédiaire :
- Clôturer par écrit chaque constat de l'étape 1, avec un responsable et une date d'achèvement associés à chacun
- Réaliser un audit interne ciblé spécifiquement sur les domaines identifiés comme faibles lors de l'étape 1, et non un audit complet du SMSI
- Constituer un dossier de preuves organisé par contrôle, et non par type de document, afin de répondre rapidement aux demandes d'échantillonnage de l'étape 2
- Organiser une seconde revue de direction si l'intervalle dépasse 8 semaines, afin que la validation de la direction reste à jour
- Préparer les responsables des contrôles à comprendre ce qu'est le traçage vertical, car la plupart des appréhensions lors des entretiens viennent de ne pas connaître ce format
Conseil pratique : Soumettez les preuves correctives pour les constats de l'étape 1 à votre organisme de certification au fur et à mesure que vous les clôturez, plutôt que de tout regrouper pour la semaine précédant l'étape 2. Les auditeurs qui voient les progrès documentés en temps réel arrivent à l'étape 2 avec moins de questions ouvertes, ce qui tend à raccourcir la visite.
Non-conformités et remédiation : majeures vs mineures
Tous les constats d'audit n'ont pas le même poids, et confondre les deux catégories est une façon courante pour les équipes soit de paniquer inutilement, soit de sous-réagir face à quelque chose de sérieux.
Une non-conformité mineure signifie généralement qu'un contrôle existe et fonctionne dans l'ensemble, mais présente une lacune : une revue réalisée avec deux semaines de retard, une politique non réexaminée selon son calendrier annuel déclaré, un journal manquant d'une signature. Une non-conformité majeure signifie qu'un contrôle est soit absent, soit totalement défaillant, ou que le SMSI présente une défaillance systémique — par exemple, aucune preuve que des revues d'accès ont eu lieu pendant tout un trimestre, ou plusieurs mineurs connexes pointant collectivement vers la même cause racine.
La voie de remédiation diffère selon la gravité, avec des conséquences directes sur votre calendrier de certification :
- Les non-conformités mineures nécessitent généralement un plan d'action corrective avec des preuves soumises avant ou lors de la prochaine visite de surveillance
- Les non-conformités majeures exigent une analyse des causes racines, une action corrective et des preuves de mise en œuvre, vérifiées par l'organisme de certification avant que la certification puisse être accordée
- Les organismes de certification exigent généralement que les constats majeurs soient clôturés dans un délai défini, souvent 90 jours, avant de pouvoir émettre le certificat
- Si une non-conformité majeure reste ouverte au-delà de ce délai, attendez-vous à une nouvelle visite d'étape 2 plutôt qu'à une simple revue documentaire
- Plusieurs non-conformités majeures non liées peuvent entraîner une reprogrammation complète de l'audit plutôt qu'un suivi limité
Le processus de clôture d'une non-conformité suit la même logique quelle que soit sa gravité : identifier la cause racine plutôt que le simple symptôme, définir une action corrective qui traite cette cause racine, la mettre en œuvre et rassembler des preuves démontrant son efficacité avant que l'auditeur en vérifie la clôture. Omettre l'étape d'analyse des causes racines est la raison la plus fréquente pour laquelle les organisations voient le même constat réapparaître lors de l'audit de surveillance suivant.
Après la certification : surveillance et recertification
Obtenir la certification n'est pas la ligne d'arrivée. Votre certificat fonctionne sur un cycle triennal, et les audits de surveillance en première et deuxième année vérifient que le SMSI est toujours opérationnel, et non en train de prendre la poussière dans un dossier de politiques quelque part.
Les audits de surveillance sont par conception plus restreints que l'étape 2. Plutôt que de retester chaque contrôle, l'auditeur échantillonne un sous-ensemble — alternant souvent les domaines scrutés d'une année à l'autre — tout en vérifiant systématiquement quelques éléments fixes indépendamment du périmètre.
- Preuves que les audits internes et les revues de direction ont continué selon le calendrier prévu
- État des actions correctives issues du précédent audit, confirmant leur clôture effective
- Tout changement significatif de périmètre, de systèmes ou de risques depuis la dernière visite
- Un échantillon rotatif de contrôles non approfondis lors de l'année précédente
- Enregistrements d'incidents et vérification que le processus de réponse aux incidents a été réellement mis en œuvre, le cas échéant
La recertification en troisième année s'apparente davantage à une étape 2 complète en termes de périmètre, bien qu'elle soit généralement concentrée sur moins de jours d'audit si les visites de surveillance ont montré un SMSI stable et bien géré. L'exception concerne les changements significatifs : une fusion, une nouvelle ligne d'activité, une migration majeure de systèmes ou une extension de périmètre peuvent amener l'organisme de certification à adopter à nouveau une approche par étapes, nécessitant parfois quelque chose se rapprochant d'une nouvelle étape 1 avant que la recertification ne puisse se poursuivre. Maintenir votre programme d'audit interne actif de manière constante sur les trois ans est ce qui transforme la recertification en formalité plutôt qu'en course effrénée.
Checklist des preuves : quoi collecter et en quelle quantité
La plupart des retards lors de l'étape 2 se résument à un problème : les preuves existent quelque part, mais personne ne les a organisées avant que l'auditeur ne les demande. Construire le dossier de preuves autour de votre Déclaration d'applicabilité, plutôt qu'autour de la structure de dossiers déjà en place dans votre équipe informatique, réduit considérablement les échanges de va-et-vient.
Types de preuves à organiser avant l'étape 2 :
- Enregistrements d'approbation des politiques, montrant les dates de validation et l'historique des versions pour chaque politique principale
- Journaux de revue des accès, couvrant à la fois les revues de routine et le traitement des arrivées/départs
- Enregistrements d'incidents de sécurité, de la détection à la cause racine jusqu'à la clôture
- Tickets de gestion des changements, montrant la demande, l'approbation, les tests et le déploiement
- Journaux de sauvegarde associés à au moins un test de restauration documenté
- Rapports de scans de vulnérabilités associés aux enregistrements de remédiation ou d'exception
- Évaluations des risques fournisseurs et tiers pour les prestataires traitant des données ou des systèmes sensibles
Un objectif pratique dans la plupart des domaines de contrôle est de 3 à 5 enregistrements types par contrôle, prélevés à différents moments de votre fenêtre d'audit plutôt que sur la même semaine. Cette structure vous permet de reproduire la même logique d'organisation pour chaque domaine de contrôle de votre DdA.
| Type de preuve | Où l'extraire | Taille d'échantillon recommandée |
|---|---|---|
| Journaux de revue des accès | Exports du système de gestion des identités et des accès | 3 à 5 cycles de revue sur la période d'audit |
| Enregistrements d'incidents | Outil de suivi des incidents ou système de ticketing | 3 à 5 incidents, dont au moins un clôturé de bout en bout |
| Tickets de changement | Outils de gestion des changements ou de DevOps | 3 à 5 changements couvrant différents systèmes |
| Preuves de sauvegarde et de restauration | Journaux du logiciel de sauvegarde et test de restauration documenté | 1 test de restauration et 3 à 5 journaux de sauvegarde complétée |
| Enregistrements de vulnérabilités et de correctifs | Rapports du scanner de vulnérabilités et journaux de gestion des correctifs | 3 à 5 cycles de scan avec preuves de remédiation associées |
| Évaluations fournisseurs | Questionnaires de risque fournisseur ou dossiers de diligence raisonnable | 3 à 5 fournisseurs, en priorité ceux ayant accès aux données |
Pré-indexer les preuves de cette façon — directement mappées aux contrôles de la DdA — réduit à la fois le temps qu'un auditeur consacre à chaque contrôle et le nombre de demandes de suivi que vous recevez en cours d'audit. Pour une cartographie plus large de ce qui constitue des preuves acceptables selon les types de contrôles, il vaut la peine de consulter un guide pratique sur les types de preuves pour les audits avant de commencer à extraire vos exports.
Transformer les exigences d'audit en dossier de preuves
Lire les exigences et organiser réellement les preuves en regard de celles-ci sont deux tâches distinctes, et la plupart des équipes sous-estiment le temps que la seconde requiert. Un outil de préparation conçu spécifiquement pour la préparation à ISO 27001 peut réduire considérablement cet écart en traduisant des exigences abstraites en une checklist liée à votre périmètre, votre secteur et votre niveau de maturité spécifiques.
Les résultats qui importent le plus pour un auditeur ne sont pas des conseils génériques. Ce sont un score de maturité par domaine couvrant les quatre thèmes de contrôle de l'Annex A, une checklist des lacunes de preuves par contrôle, et un calendrier de type Gantt montrant ce qui doit encore être clôturé avant l'étape 1 ou l'étape 2. Ces trois résultats correspondent presque directement à ce qu'un auditeur d'étape 1 souhaite voir et à ce qu'un auditeur d'étape 2 échantillonnera.
- Les scores de maturité signalent les domaines prêts pour l'audit par opposition à ceux encore en cours de construction
- Les checklists de preuves convertissent les exigences de l'Annex A en artefacts concrets à collecter
- Les calendriers Gantt indiquent si votre rythme de remédiation permettra réellement de clôturer les constats avant la fermeture de la fenêtre de six mois
Conseil pratique : Exportez les résultats de votre évaluation de préparation et joignez-les à votre rapport d'audit interne avant l'étape 1. Les auditeurs apprécient de constater que les lacunes ont été identifiées et suivies en interne avant même qu'ils franchissent la porte.
Des outils comme la checklist de certification d'ISMS Calculator fonctionnent bien en complément de ce type de scoring de préparation, car la checklist vous fournit les étapes granulaires tandis que l'évaluation vous indique où vous en êtes réellement par rapport à elles.
Le regard de l'auditeur : ce qui permet réellement d'obtenir la certification
Trois règles couvrent la plupart de ce qui distingue une étape 2 fluide d'une étape 2 douloureuse. Réalisez votre audit interne et votre revue de direction avant même de planifier l'étape 1 — non pas comme une case à cocher, mais comme un véritable test de votre propre SMSI. Pré-constituez vos preuves par contrôle, indexées et datées, avant que l'auditeur ne les demande. Et traitez votre rapport d'étape 1 comme le sujet d'examen qu'il est réellement : ce que l'auditeur a signalé comme flou ou lacunaire est exactement là où l'échantillonnage de l'étape 2 se concentrera.
Les constats les plus évitables que j'observe se rattachent aux mêmes quelques causes : des contrôles activés trop récemment pour avoir un quelconque historique opérationnel, des revues d'accès réalisées mais jamais documentées, et des actions correctives issues des audits internes qui ont été enregistrées mais jamais vérifiées comme clôturées. Aucune de ces situations ne nécessite une nouvelle technologie pour être corrigée. Elle nécessite une rigueur dans la tenue des enregistrements que la plupart des équipes ont déjà la capacité d'assurer.
La préparation aux entretiens compte plus que la plupart des responsables conformité ne le planifient. Les responsables de contrôles capables de pointer vers un enregistrement spécifique plutôt que de décrire un processus dans l'abstrait apparaissent comme crédibles presque immédiatement, et cette crédibilité raccourcit l'entretien. Les équipes qui peinent le plus sont celles qui ont préparé la documentation mais n'ont jamais répété la conversation.
— Martin
Préparez votre SMSI avant de planifier l'étape 1
Ismscalculator vous apporte ce qu'un tableur et une checklist générique ne peuvent pas offrir : une estimation de préparation sur mesure tenant compte de la taille de votre entreprise, de votre secteur et de votre maturité en matière de sécurité, puis convertissant ces éléments en la checklist de preuves concrète et le calendrier qu'un auditeur s'attendra à voir.

Plutôt que de tenter de deviner si vous êtes à trois mois ou trois trimestres d'une étape 1 réussie, l'évaluation de préparation ISO 27001 vous attribue un score sur l'ensemble des quatre thèmes de contrôle ISO/IEC 27001:2022, identifie les lacunes précises qui vous freinent et construit un calendrier Gantt indiquant ce qui doit être clôturé et quand. Vous pouvez enregistrer plusieurs estimations, comparer des scénarios si votre périmètre évolue, et exporter les résultats sous forme de rapport à remettre à votre équipe d'audit interne ou à votre interlocuteur chez l'organisme de certification. Si vous souhaitez d'abord une vérification rapide, le bilan de préparation gratuit en 2 minutes de la plateforme vous donne une première lecture de votre maturité avant de vous engager dans l'évaluation complète. Réalisez votre évaluation de préparation dès maintenant et découvrez exactement où en est votre SMSI avant de planifier l'étape 1.
Sources
Avant de finaliser votre calendrier d'audit ou votre contrat avec un organisme de certification, il vaut la peine de consulter les normes primaires plutôt que de s'appuyer uniquement sur des synthèses secondaires.
- ISO/IEC 17021-1 — Évaluation de la conformité — Exigences pour les organismes procédant à l'audit et à la certification de systèmes de management
- Audit ISO 27001 : différences entre étape 1 et étape 2 — Elevate
Vérifier le statut d'accréditation d'un organisme de certification auprès d'un organisme national d'accréditation avant de signer un contrat est une démarche simple qui évite un problème bien plus important : un certificat que les clients ou les régulateurs ne reconnaîtront pas comme valide.