Pour la plupart des organisations de taille intermédiaire ou grande, faire appel à un cabinet conseil ISO 27001 est la voie la plus rapide vers la certification — à condition de choisir le bon modèle de prestation et de rédiger un appel d'offres bien cadré. Le chemin le plus court : effectuez un diagnostic de maturité gratuit sur Ismscalculator pour obtenir une estimation de base, puis utilisez ce résultat pour présélectionner des consultants et rédiger un périmètre de mission plus précis.
Trois approches à envisager :
- Mission pilotée par un consultant — Un Lead Implementer certifié gère le projet de bout en bout. Idéal pour les organisations disposant de peu de ressources internes en sécurité ou ayant une échéance de certification impérative.
- Hybride / assisté par logiciel — Un consultant prend en charge la stratégie, les risques et la préparation à l'audit, tandis qu'une solution automatisée gère la collecte des preuves. Les approches assistées par logiciel réduisent généralement le délai de certification d'environ moitié par rapport aux processus entièrement manuels.
- Accompagnement via Ismscalculator — Utilisez l'estimateur de coûts en temps réel de la plateforme, son évaluation de maturité sur quatre thèmes de mesures et ses mises en relation avec des consultants indépendants pour cadrer la mission avant de dépenser le moindre euro en honoraires.
Table des matières
- Quel modèle de prestation ISO 27001 correspond à votre situation ?
- Que livre concrètement un consultant ISO 27001 ?
- Quel est le coût d'un conseil ISO 27001 et combien de temps cela prend-il ?
- Comment choisir le bon consultant ISO 27001 ?
- À quoi ressemble une feuille de route ISO 27001 pilotée par un consultant ?
- Pourquoi Ismscalculator doit figurer dans votre processus d'achat
- Votre plan de démarrage achat et mise en œuvre sur 30–60–90 jours
- Quel est le bon moment pour faire appel à un consultant ?
- Clauses contractuelles et SLA essentiels à inclure dans votre contrat de conseil
- Points clés à retenir
- Ce que la plupart des guides sur l'achat ISO 27001 passent sous silence
- Ismscalculator vous donne une longueur d'avance avant le premier appel avec un consultant
- Sources utiles et lectures complémentaires
Quel modèle de prestation ISO 27001 correspond à votre situation ?
Toutes les organisations n'ont pas besoin du même niveau d'accompagnement. Le tableau ci-dessous met en regard les modèles de prestation et les critères les plus importants lors d'un achat, en décrivant les délais habituels sans préciser de nombre exact de mois ou de semaines.
Quel modèle convient à quel profil :
- Startup ou SaaS en phase précoce : Assisté par logiciel ou hybride. Coût réduit, cycle plus rapide, et les conseils spécifiques aux éditeurs SaaS disponibles sur Ismscalculator méritent d'être lus avant de cadrer quoi que ce soit.
- Entreprise en croissance disposant d'une équipe sécurité existante : Hybride. Votre équipe pilote les contrôles ; le consultant prend en charge la préparation à l'audit et la qualité documentaire.
- Grande entreprise réglementée (santé, finance, défense) : Mission pilotée par un consultant, avec des Lead Implementers et des Lead Auditors certifiés dans l'équipe de mission.
- Organisation multi-régions ou multi-référentiels : Hybride avec une cartographie explicite entre référentiels (ISO 27001 + SOC 2 + NIST CSF) pour éviter de dupliquer la collecte de preuves entre les programmes.
Que livre concrètement un consultant ISO 27001 ?
La norme ISO/IEC 27001:2022 structure la mise en œuvre autour de clauses obligatoires et des mesures de l'Annexe A. Le rôle du consultant est de transposer ce référentiel en un système de management de la sécurité de l'information (SMSI) opérationnel, adapté à votre environnement spécifique. Voici ce que couvre généralement une mission bien cadrée :
Prestations principales :
- Définition du périmètre et atelier sur le contexte de l'organisme
- Analyse d'écarts par rapport à l'ensemble des mesures de l'Annexe A
- Méthodologie d'appréciation des risques et plan de traitement des risques
- Déclaration d'applicabilité (DdA) — le document que les auditeurs examinent le plus attentivement
- Rédaction de politiques et procédures (ou revue des documents existants)
- Accompagnement à la mise en œuvre des mesures (techniques et organisationnelles)
- Réalisation de l'audit interne
- Accompagnement lors des audits de certification de Phase 1 et Phase 2
- Sensibilisation et formation du personnel
- Prestation optionnelle de vCISO pour le maintien post-certification
Livrables à exiger dans votre appel d'offres :
- Jeu complet de documents SMSI (politiques, procédures, enregistrements)
- Rapport d'analyse d'écarts Annexe A avec priorisation des actions correctives
- DdA validée avec justifications des exclusions
- Registre des risques et plan de traitement des risques
- Rapport d'audit interne avec journal des non-conformités
- Packages de preuves organisés par domaine de mesures
- Plan d'action avec responsables et dates cibles
Conseil pratique : Demandez à chaque candidat comment leur documentation reflète la pratique réelle. Un consultant qui produit un jeu de politiques soigné mais vous laisse seul face à la mise en œuvre des mesures vend de la paperasse, pas une préparation à la certification. Les auditeurs vérifient que les mesures fonctionnent, pas seulement que des documents existent.
Quel est le coût d'un conseil ISO 27001 et combien de temps cela prend-il ?
Les attentes en matière de budget et de délai varient considérablement selon la taille de l'organisation, la complexité du périmètre et le modèle de prestation. Voici un aperçu réaliste.
| Trajectoire | Durée | Scénario typique | Contrainte principale |
|---|---|---|---|
| Rapide | 8–12 semaines | Petite organisation, périmètre restreint, ressource interne dédiée | Disponibilité des parties prenantes internes |
| Standard | 3–12 mois | Entreprise de taille intermédiaire, périmètre modéré, prestation hybride | Collecte de preuves, validation des politiques |
| Étendue | 12+ mois | Grande entreprise, multi-sites, environnement à risques complexes | Changement organisationnel, concurrence des ressources |
Modèles de tarification que vous rencontrerez :
- Forfait projet : Le plus courant pour les missions à périmètre défini. Vous connaissez le coût total dès le départ ; les modifications de périmètre donnent lieu à des avenants.
- Régie / temps passé : Courant pour les missions de type vCISO ou pour le support post-certification continu.
- Abonnement (assisté par logiciel) : Mensuel ou annuel, couvrant l'accès à la plateforme et un certain nombre d'heures de conseil.
- Par périmètre / modulaire : Paiement par phase individuelle (analyse d'écarts uniquement, audit interne uniquement). Utile lorsque vous disposez de ressources internes pour certaines phases.
Conseil pratique : Les deux postes les plus souvent sous-estimés sont le temps de collecte des preuves et la disponibilité des ressources internes. Vos équipes devront rassembler des journaux, des captures d'écran et des exports de configuration pour des dizaines de mesures. Prévoyez au moins 20 % de marge dans votre estimation de charge interne, et utilisez le guide des délais de mise en œuvre d'Ismscalculator pour tester votre planning avant de signer un contrat.
Comment choisir le bon consultant ISO 27001 ?
Les critères de sélection comptent plus que le prix. Un consultant moins cher qui livre un SMSI purement documentaire vous coûtera un audit échoué et une deuxième mission.
Critères de sélection classés par priorité :
- Lead Implementers et Lead Auditors certifiés dans l'équipe — Les missions pilotées par des Lead Implementers certifiés ISO/IEC produisent des DdA et des méthodologies de gestion des risques défendables. Demandez les certifications du personnel nominativement, pas seulement des affirmations au niveau du cabinet.
- Taux de réussite au premier passage documenté — Tout taux de réussite cité par un consultant doit être étayé par des références clients que vous pouvez contacter. Demandez ce chiffre par écrit.
- Expérience sectorielle spécifique — Un consultant ayant certifié trois établissements de santé comprend les interactions avec la réglementation applicable et dispose probablement de modèles de mesures réutilisables. Une expérience généraliste vaut moins.
- Capacité multi-référentiels — Si vous visez simultanément SOC 2, NIST CSF ou NIS2 en parallèle d'ISO 27001, la cartographie croisée des référentiels réduit significativement les doublons dans la collecte de preuves.
- Livrables et jalons clairs — Chaque phase doit avoir un livrable nommé et un critère d'acceptation défini. Les formulations vagues du type « nous vous accompagnerons vers la certification » sont un signal d'alarme.
Questions à intégrer dans votre RFI/appel d'offres :
| Question | Ce que vous évaluez |
|---|---|
| Décrivez votre méthodologie d'analyse d'écarts et comment vous priorisez les actions correctives. | Rigueur et pragmatisme de l'approche |
| Comment organisez-vous les preuves pour les audits de Phase 1 et Phase 2 ? | Discipline de préparation à l'audit |
| Qui réalise l'audit interne — le même consultant ou un auditeur distinct ? | Indépendance et objectivité |
| Quel accompagnement post-certification proposez-vous et à quel coût ? | Viabilité du partenariat sur le long terme |
| Fournissez deux références clients dans notre secteur d'activité. | Bilan vérifiable |
| Avez-vous une affiliation ou un lien financier avec un organisme de certification ? | Vérification des conflits d'intérêts |
Signaux d'alarme à prendre au sérieux :
- Approche uniquement documentaire, sans accompagnement à la mise en œuvre des mesures
- Incapacité à nommer le Lead Implementer qui pilotera votre mission
- Liste de livrables absente ou vague dans la proposition
- Tout lien financier avec l'organisme de certification recommandé
- Absence d'études de cas ou de références clients vérifiables
Une précision utile à inclure dans votre appel d'offres : les consultants vous préparent aux audits, mais seul un organisme de certification accrédité délivre le certificat à l'issue des audits de Phase 1 et Phase 2. Toute proposition qui confond ces deux rôles est un signal d'alerte.
À quoi ressemble une feuille de route ISO 27001 pilotée par un consultant ?
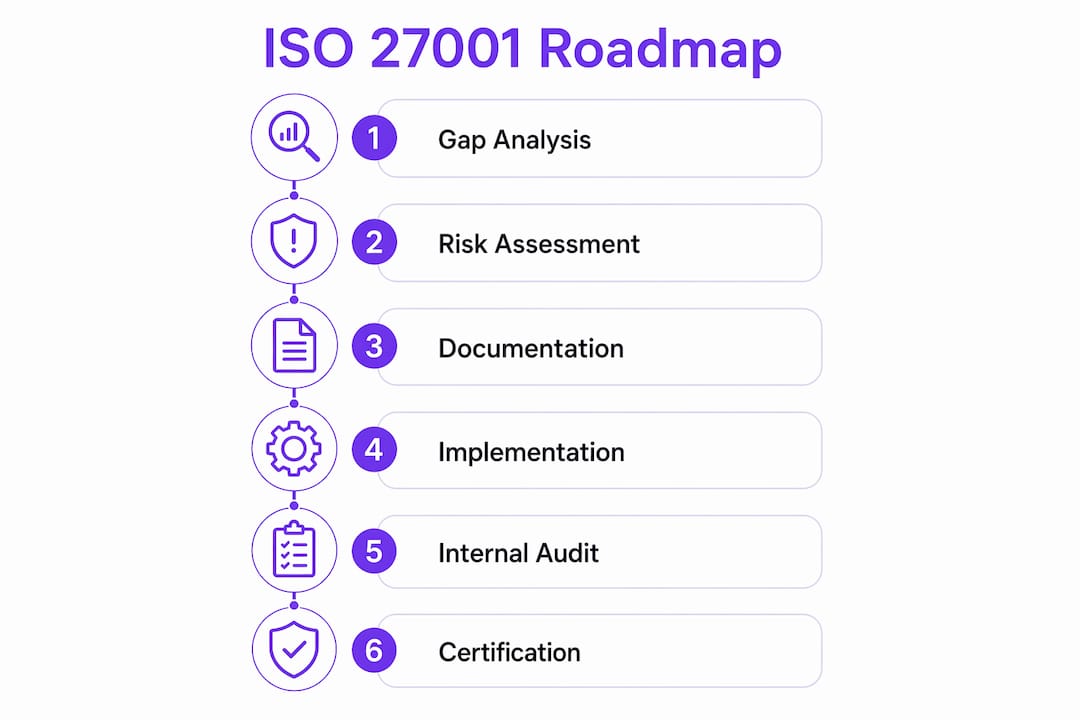
Une mission bien conduite suit une structure de phases prévisible. Le tableau ci-dessous présente les durées typiques, les livrables et les responsables de chaque phase.
Une structure de phases typique comprend le cadrage, l'analyse d'écarts, l'appréciation des risques, l'élaboration des politiques, la mise en œuvre des mesures, l'audit interne et l'accompagnement à l'audit de certification, chaque phase durant plusieurs semaines selon le périmètre et l'implication du client.
Quelques facteurs susceptibles de décaler le planning :
- La dérive de périmètre est le retard le plus fréquent. Définissez le périmètre du SMSI par écrit lors de la Phase 1 et exigez un avenant formel pour toute extension.
- La disponibilité des ressources internes lors de la mise en œuvre des mesures est le deuxième goulot d'étranglement le plus courant. Nommez un responsable de projet interne avant le démarrage de la mission.
- Les organisations qui réalisent une analyse d'écarts pas à pas avant de faire appel à un consultant entrent généralement en Phase 2 deux à trois semaines avant celles qui font l'impasse sur cette étape.
Pourquoi Ismscalculator doit figurer dans votre processus d'achat
Avant d'envoyer le moindre appel d'offres, vous avez besoin de deux éléments : une estimation de coût réaliste et un score de maturité de référence. Ismscalculator vous fournit les deux en quelques minutes.
Ce que la plateforme apporte aux équipes achats :
- Génère une estimation de coût et de charge en temps réel, adaptée à la taille de votre entreprise, à votre secteur et à votre maturité en sécurité
- Réalise une évaluation de maturité sur l'ensemble des quatre thèmes de mesures ISO/IEC 27001:2022, afin que vous sachiez exactement où se situent vos lacunes avant qu'un consultant vous le dise
- Produit un diagramme de Gantt personnalisable que vous pouvez joindre à un appel d'offres comme planning de projet provisoire
- Exporte un rapport PDF partageable avec les équipes achats, juridiques et le comité de direction
- Vous met en relation avec des implémenteurs ISO 27001 indépendants et des Lead Auditors via son service de mise en relation avec des consultants
- Vous permet d'enregistrer et de comparer plusieurs estimations à mesure que votre périmètre évolue
Effectuez l'évaluation de maturité gratuite avant votre premier appel avec un consultant. Cela prend moins de temps que de lire la plupart des modèles d'appel d'offres.
Votre plan de démarrage achat et mise en œuvre sur 30–60–90 jours
Un calendrier concret évite le mode d'échec le plus courant : des mois de planification sans avancée vers la certification.
Jours 1–30 : Évaluer et cadrer
- Effectuez le diagnostic de maturité Ismscalculator en 2 minutes et enregistrez votre estimation de base.
- Définissez par écrit le périmètre de votre SMSI — quels systèmes, sites et processus métier sont inclus.
- Identifiez votre responsable de projet interne (généralement le responsable informatique ou le responsable conformité).
- Constituez une présélection de trois à cinq consultants à l'aide du répertoire de consultants Ismscalculator.
- Envoyez des RFI aux consultants présélectionnés en joignant votre déclaration de périmètre.
Jours 31–60 : Évaluer et sélectionner
- Notez les réponses aux RFI selon les critères de sélection ci-dessus (certifications, taux de réussite, livrables, références).
- Menez des appels de référence avec au moins deux clients par candidat finaliste.
- Demandez des propositions au forfait aux deux meilleurs candidats.
- Associez la direction juridique à la revue des clauses contractuelles et des SLA avant signature.
- Sélectionnez votre consultant et convenez d'une date de lancement.
Jours 61–90 : Lancement et remédiation des écarts
- Réalisez l'atelier de cadrage avec votre consultant.
- Conduisez l'analyse d'écarts complète (pilotée par le consultant ou en utilisant le guide d'analyse d'écarts comme vérification parallèle).
- Priorisez les 10 principales actions correctives selon le risque audit.
- Attribuez les propriétaires de mesures dans les équipes IT, RH, juridique et opérations.
- Planifiez l'audit interne environ 60 jours avant la date cible de l'audit de certification.
Implication des parties prenantes par phase :
- Achats et juridique : Jours 1–60 pour la revue des contrats et la sélection des prestataires.
- Opérations IT et sécurité : Jours 1–90 pour l'analyse d'écarts, la mise en œuvre des mesures et la collecte des preuves.
- Responsables de processus métier : Jours 30–90 pour la validation des politiques et la propriété des mesures.
- Sponsor exécutif : Jours 1–30 pour la validation du périmètre ; Jours 60–90 pour la validation de l'audit de certification.
Quel est le bon moment pour faire appel à un consultant ?
Plus tôt, mieux c'est — mais la réponse dépend de l'avancement de votre projet.
Faites appel à un consultant dès le début si vous ne disposez pas de SMSI existant, si vous n'avez pas d'expertise interne en sécurité, ou si vous avez une échéance de certification impérative dans les six mois. Démarrer sans consultant puis en recruter un en cours de projet est le chemin le plus coûteux : vous payez pour défaire une documentation qui ne satisfait pas aux exigences des auditeurs.
Si vous disposez déjà d'un programme de sécurité existant, un consultant apporte le plus de valeur à trois moments précis : l'analyse d'écarts initiale (pour obtenir une ligne de base objective), l'audit interne (pour disposer d'une évaluation indépendante avant le vrai audit) et la préparation à l'audit de Phase 2 (pour organiser les preuves et préparer votre équipe aux interactions avec les auditeurs). Les organisations disposant d'équipes internes solides gèrent parfois elles-mêmes la rédaction des politiques et la mise en œuvre des mesures, puis font appel à un consultant uniquement pour l'audit interne et les phases d'accompagnement à la certification. Ce modèle fonctionne, mais seulement si l'équipe interne possède une véritable expérience ISO 27001, pas seulement des connaissances générales en sécurité.
Pour les cabinets comptables et les entreprises de services financiers, le recoupement entre les mesures ISO 27001 et les pratiques de protection des données clients est suffisamment important pour qu'un consultant expérimenté dans le secteur financier réduise sensiblement le temps de mise en œuvre par rapport à un généraliste.
Clauses contractuelles et SLA essentiels à inclure dans votre contrat de conseil
Un contrat bien rédigé vous protège contre la dérive de périmètre, les livrables flous et un consultant qui disparaît après la phase documentaire.
Clauses à inclure :
- Clause de définition du périmètre : Une déclaration écrite du périmètre du SMSI exigeant un avenant formel pour toute extension. C'est la clause la plus importante pour le contrôle budgétaire.
- Personnel nommé : Précisez le nom du Lead Implementer. Les contrats permettant au cabinet de substituer du personnel sans votre accord aboutissent fréquemment à ce que le travail soit réalisé par des consultants juniors.
- Calendrier des livrables : Chaque livrable de phase doit être listé avec un critère d'acceptation et une date d'échéance. Les formulations du type « meilleurs efforts » ne sont pas acceptables.
- Indépendance de l'audit interne : Précisez si l'audit interne est réalisé par le même consultant ou par un auditeur distinct. L'indépendance est préférable ; si le même cabinet réalise les deux, exigez un intervenant différent.
- Neutralité vis-à-vis de l'organisme de certification : Le consultant ne doit pas percevoir de commissions de recommandation ni entretenir de liens financiers avec l'organisme de certification qu'il préconise.
- Conditions de l'accompagnement post-certification : Définissez ce qui est inclus après la délivrance du certificat — préparation aux audits de surveillance, mises à jour des politiques, recyclages de sensibilisation — et à quel coût.
SLA à spécifier :
- Délai de réponse aux questions en cours de mission (48 heures est une norme raisonnable).
- Délai de révision des documents après relecture client (cinq jours ouvrés est habituel).
- Engagement de disponibilité pour les dates d'audit — votre date d'audit de Phase 2 est fixe ; votre consultant doit être présent.
- Délai d'accompagnement à la remédiation après un constat de non-conformité (30 jours est standard pour les non-conformités mineures).
Une note pratique : de nombreux cabinets de conseil proposent une consultation de cadrage gratuite avant de soumettre une proposition au forfait. Profitez de cet appel pour tester leur méthodologie et poser les questions de l'appel d'offres ci-dessus avant de vous engager dans un processus de proposition complet.
Points clés à retenir
Faire appel à un conseil ISO 27001 est la voie la plus rapide vers la certification pour la plupart des organisations, à condition de cadrer la mission avec une évaluation de maturité avant d'émettre un appel d'offres.
| Point | Détails |
|---|---|
| Adaptez le modèle de prestation à votre profil | Mission pilotée par un consultant pour les grandes entreprises réglementées ; hybride pour les entreprises en croissance ; assisté par logiciel pour les SaaS et les équipes aux ressources limitées. |
| Les délais vont de 8–12 semaines à 12+ mois | Les missions en mode accéléré peuvent atteindre le stade « prêt pour l'audit » en 8–12 semaines pour des projets à périmètre restreint, tandis que les trajectoires standard et étendues peuvent prendre de 3 à 12 mois ou plus selon la complexité. |
| Exigez des certifications et un taux de réussite | Demandez les noms des Lead Implementers dans l'équipe et un taux de réussite au premier passage documenté — avec des références clients pour l'étayer. |
| Cadrez rigoureusement le contrat | Incluez le personnel nommé, un calendrier de livrables et une clause de modification de périmètre pour éviter les dépassements budgétaires. |
| Ismscalculator accélère le processus d'achat | Effectuez l'évaluation de maturité gratuite pour obtenir une estimation de coût et une ligne de base de maturité avant votre premier appel avec un consultant. |
Ce que la plupart des guides sur l'achat ISO 27001 passent sous silence
Le conseil classique consiste à trouver un consultant certifié, vérifier ses références et signer un contrat. C'est nécessaire, mais pas suffisant. Le piège dans lequel tombent la plupart des organisations n'est pas de choisir le mauvais consultant — c'est d'arriver à l'atelier de cadrage sans un périmètre de SMSI défini.
Quand vous n'êtes pas en mesure d'indiquer précisément à un consultant quels systèmes, sites et processus sont dans le périmètre, vous lui confiez le pouvoir de le définir à votre place. Un périmètre plus large signifie plus d'heures facturables. Ce n'est pas du cynisme ; c'est ainsi que sont rédigées les propositions au forfait. Le consultant cadre généreusement pour protéger sa marge, et vous finissez par payer pour des mesures qui ne s'appliquent pas à votre environnement.
La solution pratique consiste à réaliser votre propre travail de cadrage en amont. Une évaluation de maturité sur quatre thèmes de mesures prend moins d'une heure et vous fournit suffisamment d'informations pour rédiger une déclaration de périmètre qui reflète votre environnement réel. Apportez-la au premier appel avec le consultant et la dynamique change : vous évaluez sa proposition par rapport à une ligne de base connue, au lieu d'accepter son cadrage du problème.
Une dernière chose qui mérite d'être dite clairement : l'audit interne n'est pas une formalité. Les organisations qui le traitent comme une simple case à cocher avant le vrai audit découvrent systématiquement lors de la Phase 2 des non-conformités qui auraient pu être détectées et corrigées. Exigez de votre consultant qu'il conduise l'audit interne comme un exercice d'examen réellement contradictoire, et non comme une revue conviviale.
Ismscalculator vous donne une longueur d'avance avant le premier appel avec un consultant
Avant de consacrer du temps aux appels d'offres et aux appels de référence, vous avez besoin d'un chiffre : quel sera le coût réel de la mise en œuvre d'ISO 27001 pour votre organisation, et où se situent vos principaux écarts ? Ismscalculator répond aux deux questions en quelques minutes.

La plateforme génère une estimation de coût et de charge en temps réel, adaptée à la taille de votre entreprise, à votre secteur et à votre maturité actuelle en sécurité. Son évaluation de maturité sur quatre thèmes de mesures identifie précisément quels domaines ISO 27001 nécessitent le plus de travail, afin que le périmètre de votre appel d'offres reflète la réalité plutôt que les suppositions d'un prestataire. Vous pouvez exporter les résultats en PDF, joindre le diagramme de Gantt à votre appel d'offres comme planning de projet provisoire, et partager l'estimation directement avec votre équipe achats, votre direction juridique ou votre conseil d'administration.
Lorsque vous êtes prêt à passer de la planification à l'exécution, Ismscalculator vous met en relation avec des implémenteurs ISO 27001 indépendants et des Lead Auditors dont vous pouvez vérifier vous-même les accréditations. Sans démarchage à froid, sans appels d'offres à l'aveugle.
Commencez par le diagnostic de maturité gratuit en 2 minutes — c'est gratuit et cela vous fournit la ligne de base dont vous avez besoin pour mener un processus d'achat plus efficace.
Sources utiles et lectures complémentaires
Pour les équipes achats :
- Présentation de la norme ISO 27001:2022 — La source faisant autorité pour comprendre les exigences de la norme. Lisez les sections périmètre et Annexe A avant de rédiger votre appel d'offres.
- Checklist de certification ISO 27001 : 80 étapes vers la certification — Une checklist de mise en œuvre détaillée que vous pouvez joindre à un appel d'offres ou utiliser comme plan de projet interne.
- Évaluation de maturité ISO 27001 — À effectuer avant votre premier appel avec un consultant pour générer une estimation de coût cadrée et une ligne de base de maturité.
- Trouver un consultant ISO 27001 indépendant — Le service de mise en relation d'Ismscalculator pour les organisations prêtes à solliciter des propositions.
- Bonnes pratiques de traitement des données financières clients — Pertinent pour les cabinets de services financiers et comptables souhaitant mettre en correspondance les mesures ISO 27001 avec leurs obligations existantes en matière de traitement des données.
Pour les responsables techniques et les équipes de mise en œuvre :
- Analyse d'écarts ISO 27001 : guide pas à pas — Présentation détaillée de la conduite d'une analyse d'écarts par rapport aux mesures de l'Annexe A.
- Planning de mise en œuvre ISO 27001 : à quoi s'attendre — Jalons de référence pour planifier votre calendrier de projet.
- ISO 27001 pour les éditeurs SaaS et les entreprises technologiques — Conseils pratiques pour les organisations technologiques avec des environnements cloud-natifs.
- Pourquoi les responsables IT pilotent la mise en œuvre du SMSI — Utile pour clarifier les responsabilités internes avant le démarrage de la mission de conseil.
- Guide de certification ISO 27001 NQA — Le point de vue d'un organisme certificateur sur le déroulement du processus de certification et la délivrance des certificats par les organismes accrédités.
Recommandé
- Checklist de certification ISO 27001 : 80 étapes vers la certification | ISMS Calculator
- Évaluation de maturité ISO 27001 | ISMS Calculator
- Trouver un consultant ISO 27001 — Implémenteurs indépendants et Lead Auditors | ISMS Calculator
- Erreurs à éviter lors de la mise en œuvre d'ISO 27001 dans le secteur financier | ISMS Calculator