ISO 27001 encadre les rôles en matière de sécurité à travers deux dispositions : le chapitre 5.3, qui exige de la direction générale qu'elle attribue et communique les responsabilités et les autorités, et le contrôle 5.2 de l'Annexe A, qui impose de définir et de répartir les rôles liés à la sécurité de l'information au sein de l'organisation. Ces deux dispositions conjuguées vous obligent à désigner le responsable de chaque contrôle, à le documenter et à prouver que le personnel connaît ses obligations. Cette exigence s'applique quelle que soit la taille de l'entreprise, le secteur d'activité ou le nombre de casquettes portées par une même personne.
En résumé :
- La propriété documentée des rôles doit correspondre aux risques réels et aux besoins opérationnels, indépendamment des intitulés de poste ou de la taille de l'organisation.
- Les petites organisations combinent souvent les rôles de responsable SMSI et de responsable informatique, mais doivent consigner des mesures compensatoires pour préserver l'indépendance.
- Les auditeurs vérifient que les niveaux de responsabilité, d'imputabilité et d'autorité sont clairement attribués, communiqués et étayés par des preuves telles que des relevés de formation et des enregistrements d'approbation.
- Les descriptions de rôles doivent inclure l'objectif, les responsabilités, l'autorité, les compétences et la localisation des preuves, en utilisant des libellés de postes plutôt que des noms individuels.
- La plupart des défaillances lors des audits résultent de matrices RACI obsolètes, de rôles attribués à des personnes plutôt qu'à des postes, et de l'absence de documentation des responsabilités pour l'ensemble du personnel.
Table des matières
- Ce qu'ISO 27001 exige réellement en matière de rôles
- Rôles essentiels ISO 27001 et leurs responsabilités
- Documentation des rôles : matrices RACI et fiches de poste
- Prouver la compétence pour chaque rôle
- Une seule personne peut-elle cumuler plusieurs rôles ?
- Modèles de rôles et exemple de RACI adaptable
- Transformer la couverture des rôles en plan de ressources humaines
- Les erreurs courantes des responsables de mise en œuvre sur les rôles
- Sources
Ce qu'ISO 27001 exige réellement en matière de rôles
Le chapitre 5.3 fait peser la charge directement sur la direction générale. Les dirigeants doivent veiller à ce que les responsabilités et les autorités relatives aux rôles de sécurité soient attribuées et communiquées au sein de l'organisation, et désigner une personne responsable du reporting sur les performances du SMSI. Ce second point fait trébucher de nombreux responsables de mise en œuvre : le chapitre ne se limite pas à l'attribution de tâches, il s'agit de créer une ligne de visibilité jusqu'à la direction. Quelqu'un doit informer la direction générale des performances réelles du SMSI, pas seulement de son existence.
L'Annexe A 5.2 complète le chapitre 5.3 en se concentrant sur la couche des contrôles. Elle exige que les organisations définissent et répartissent les rôles et responsabilités en matière de sécurité de l'information en fonction de leurs propres besoins opérationnels, et non d'un modèle générique. Un auditeur examinant ce contrôle ne vérifie pas si vous avez copié une liste de rôles depuis un guide. Il vérifie si les rôles que vous avez définis correspondent réellement aux risques et aux processus de votre organisation.
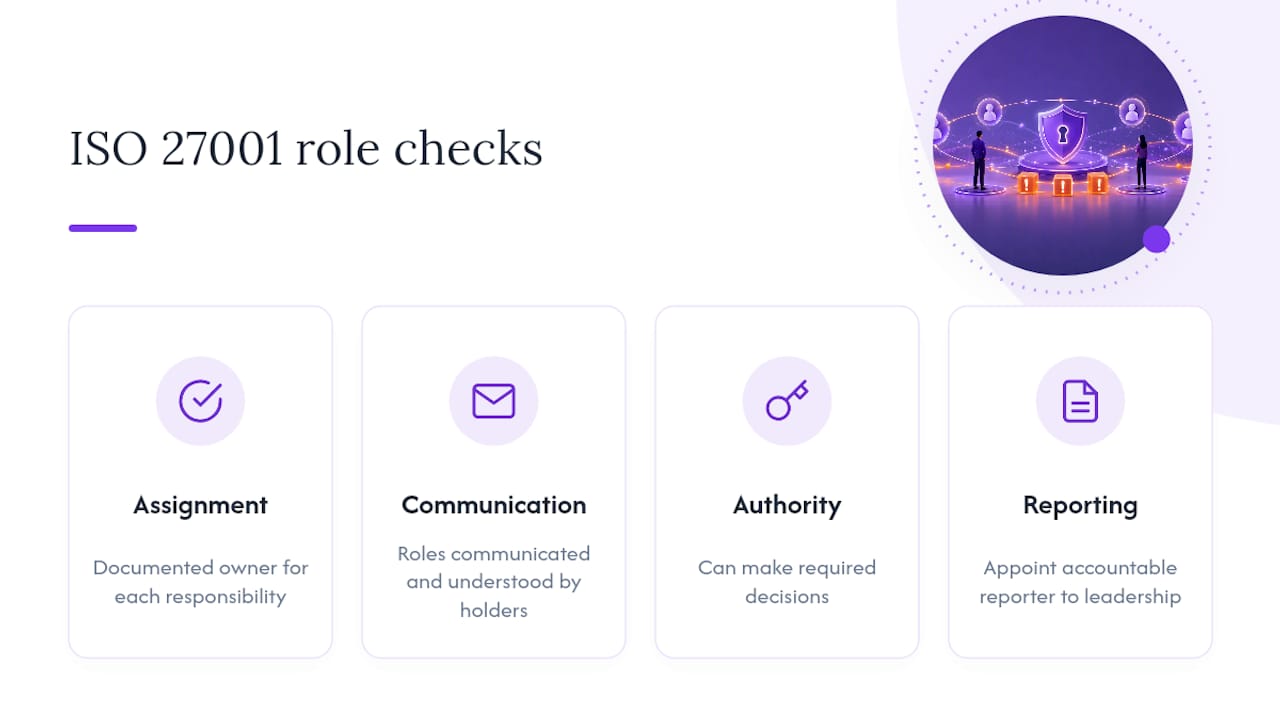
Les auditeurs évaluent trois éléments : l'attribution (existe-t-il un responsable documenté pour chaque responsabilité ?), la communication (les personnes occupant ces rôles savent-elles qu'elles les détiennent ?) et l'autorité (le titulaire du rôle peut-il réellement prendre les décisions que le rôle requiert, ou n'est-ce qu'un titre sans pouvoir réel ?). Un propriétaire de contrôle qui ne peut pas approuver un budget de remédiation n'est pas vraiment un propriétaire de contrôle.
Une souplesse à connaître : ISO 27001 ne prescrit pas d'intitulé de rôle. Vous pouvez appeler quelqu'un « Coordinateur de la sécurité de l'information », « Responsable SMSI » ou « Responsable conformité » et satisfaire la norme de la même façon, à condition que la responsabilité sous-jacente soit documentée et comprise. Ce qui compte, c'est la substance, pas l'intitulé figurant sur une carte de visite.
Rôles essentiels ISO 27001 et leurs responsabilités
Tout SMSI nécessite la couverture d'un petit ensemble de types de rôles, que vous soyez une start-up de 12 personnes ou une multinationale. Voici ce que chacun fait concrètement au quotidien.
Direction générale. Ce n'est pas un rôle honorifique. La direction définit la politique de sécurité de l'information, accepte formellement les risques résiduels qui dépassent l'appétence au risque de l'organisation, et alloue le budget et le temps du personnel nécessaires au fonctionnement du SMSI. Elle examine également les performances du SMSI selon un calendrier défini, généralement lors d'une réunion de revue de direction, et cette revue doit produire des décisions documentées, pas seulement un compte rendu mentionnant que le sujet a été « discuté ».
Responsable SMSI ou RSSI. Ce rôle, parfois appelé Responsable de la sécurité de l'information, est propriétaire du corpus documentaire du SMSI : la Déclaration d'applicabilité, le plan de traitement des risques, les politiques internes. Il pilote ou coordonne les analyses de risques, suit la mise en œuvre des contrôles dans les différents départements et rend compte à la direction générale. Dans les petites entreprises, cette personne gère souvent aussi les opérations de sécurité au quotidien. Dans les grandes structures, il s'agit d'un poste dédié avec une équipe dédiée.
Propriétaires d'actifs vs. propriétaires de systèmes. Ces deux rôles sont constamment confondus, et les auditeurs le remarquent. Un propriétaire d'actif est responsable des décisions de classification et de protection d'un actif informationnel donné, comme les données clients ou les dépôts de code source. Un propriétaire de système est responsable de la configuration technique, des contrôles d'accès et de la sécurité opérationnelle du système qui traite cet actif. Une base de données peut avoir un propriétaire métier (propriétaire d'actif) qui décide qui est autorisé à interroger les données personnelles clients, et un propriétaire informatique (propriétaire de système) qui configure les règles de pare-feu et le calendrier de correctifs. Cette distinction est surtout pertinente dans les organisations où les fonctions métier et informatique opèrent réellement comme des entités séparées.
Propriétaires de risques et propriétaires de contrôles. Un propriétaire de risque décide du traitement d'un risque donné : accepter, atténuer, transférer ou éviter. Un propriétaire de contrôle est responsable de la mise en œuvre effective du contrôle spécifique associé à ce risque et de son maintien opérationnel. Ces rôles peuvent être attribués à la même personne, mais pour les risques transverses (par exemple, un risque fournisseur impliquant les achats, le juridique et l'informatique), ils sont souvent séparés pour éviter que l'imputabilité ne se perde entre les départements.
Audit interne. L'audit interne doit rester indépendant des opérations qu'il examine, raison pour laquelle la personne qui audite un contrôle ne peut pas être celle qui l'opère. Les auditeurs internes doivent avoir une connaissance opérationnelle des exigences d'audit d'ISO 27001, disposer d'un programme et d'un calendrier d'audit documentés, et d'une ligne hiérarchique permettant aux constats de remonter à la direction générale sans être filtrés par le département audité.
L'ensemble du personnel. Chaque collaborateur assume une responsabilité de base en matière de sécurité : suivre les formations assignées, signaler rapidement les incidents suspectés et respecter les politiques d'utilisation acceptable et de traitement des données applicables à son rôle. C'est la catégorie de rôle la plus large en nombre de personnes concernées et celle qui est le plus souvent mal documentée, alors même que l'erreur humaine demeure l'une des principales causes d'incidents de sécurité, ce qui fait de la responsabilité au niveau du personnel l'un des rôles les plus importants à bien définir.
Un récapitulatif rapide des responsabilités de chacun :
- Direction générale : approbation de la politique, acceptation des risques, allocation des ressources, revue des performances.
- Responsable SMSI/RSSI : documentation, coordination des analyses de risques, reporting ascendant.
- Propriétaire d'actif : classification et protection d'un actif informationnel spécifique.
- Propriétaire de système : configuration technique et sécurité opérationnelle des systèmes hébergeant cet actif.
- Propriétaire de risque : décisions de traitement pour les risques assignés.
- Propriétaire de contrôle : mise en œuvre et fonctionnement continu d'un contrôle spécifique.
- Auditeur interne : vérification indépendante, planification des audits, reporting des constats.
- Ensemble du personnel : suivi des formations, signalement des incidents, respect des politiques.
Documentation des rôles : matrices RACI et fiches de poste
Un rôle qui n'existe que dans la mémoire de quelqu'un n'existe pas aux fins de l'audit. Il doit être formalisé par écrit, associé à un poste plutôt qu'à une personne, afin que le document survive aux départs de collaborateurs.
- Listez vos processus et contrôles. Partez de votre Déclaration d'applicabilité et de vos processus opérationnels clés, puis décomposez-les en une liste granulaire — non pas « sécurité informatique » mais « gestion des correctifs sur les postes de travail », « revue d'intégration des fournisseurs », etc.
- Définissez Responsible, Accountable, Consulted, Informed pour chaque élément. C'est l'étape RACI, et les guides praticiens recommandent systématiquement ce format car il vous contraint à désigner exactement une partie imputable par ligne, ce qui élimine le mode de défaillance « tout le monde pensait que quelqu'un d'autre était responsable ».
Vos fiches de poste et les entrées du manuel SMSI doivent chacune inclure l'objectif du rôle, ses responsabilités spécifiques, l'autorité qu'il confère (limites de validation budgétaire, droits d'approbation), les compétences requises pour l'occuper, et l'endroit où sont conservées les preuves de son activité.
Les auditeurs demanderont des preuves que le RACI reflète la réalité : enregistrements de communication montrant que les personnes ont été informées de leur désignation, approbation de la matrice par la direction, relevés de formation associés à chaque rôle, et enregistrements d'acceptation des risques signés par le propriétaire de risque effectif plutôt qu'un délégué sans autorité documentée.
Conseil pratique : Conservez votre matrice RACI et votre liste de titulaires dans deux fichiers distincts. Mettez à jour la liste des titulaires le jour où quelqu'un change de poste ; ne mettez à jour la matrice RACI que lorsque la responsabilité elle-même évolue. Les mélanger est la raison la plus fréquente pour laquelle les preuves d'audit deviennent obsolètes.
Prouver la compétence pour chaque rôle
Attribuer un rôle ne suffit pas. Il faut des preuves que la personne qui l'occupe est réellement capable d'en assurer les fonctions. Les auditeurs acceptent une combinaison de certifications formelles et de preuves terrain : certifications de type CISSP ou CISM pour les rôles de direction en sécurité, qualifications de responsable d'implémentation ou d'auditeur principal ISO 27001 pour les responsables SMSI et les auditeurs internes, et expérience professionnelle documentée pour les rôles opérationnels plus ciblés comme les propriétaires de contrôles.
Mettez en place des formations spécifiques à chaque rôle avec un cycle de renouvellement — annuel au minimum pour la sensibilisation aux politiques, plus fréquent pour les rôles techniques gérant les contrôles d'accès ou la réponse aux incidents. Documentez chaque lacune identifiée et l'action corrective mise en œuvre. Les offres d'emploi pour les responsables de mise en œuvre ISO 27001 décrivent généralement des projets de certification de six à neuf mois, ce qui vous donne un repère réaliste sur le délai de montée en compétence d'un rôle nouvellement attribué avant qu'il soit prêt pour l'audit.
Une seule personne peut-elle cumuler plusieurs rôles ?
Oui, et dans les petites organisations c'est la norme. Un responsable SMSI qui cumule la fonction de responsable informatique est une configuration courante et défendable, à condition que le risque lié à la séparation des fonctions soit documenté, et non ignoré.
La ligne que tracent les auditeurs porte sur les combinaisons sensibles à l'indépendance. Un auditeur interne qui opère également les contrôles qu'il est censé examiner est l'association problématique classique, car elle supprime l'objectivité que le rôle est censé garantir. Un propriétaire de contrôle qui approuve ses propres exceptions de risque pose le même problème.
Lorsque la consolidation est inévitable, documentez une mesure compensatoire : un second vérificateur indépendant, un contrôle trimestriel de la direction sur les décisions du rôle combiné, ou un auditeur externe intervenant pour le domaine spécifique où l'indépendance interne ne peut être maintenue. Documentez la piste d'approbation de cette mesure compensatoire de la même façon que vous documenteriez l'attribution du rôle lui-même.
Modèles de rôles et exemple de RACI adaptable
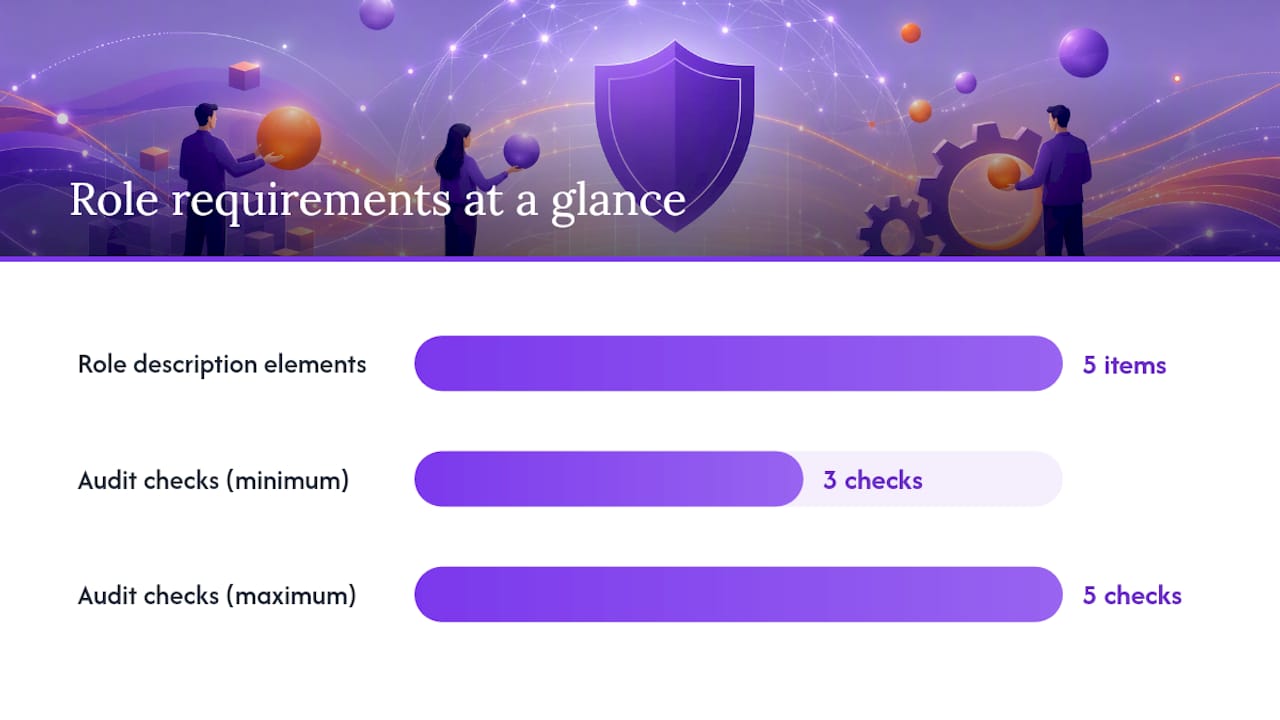
Chaque description de rôle doit couvrir cinq éléments : l'objectif (pourquoi le rôle existe), les responsabilités (ce qu'il accomplit), l'autorité (ce qu'il peut approuver ou bloquer), les compétences (ce qui qualifie une personne pour l'occuper) et les enregistrements (où sont conservées les preuves de son activité).
Pour les listes de vérification d'audit, la plupart des rôles nécessitent trois à cinq points de vérification : une attribution documentée, une preuve de communication au titulaire du rôle, au moins un enregistrement de l'exercice effectif du rôle, une preuve de formation ou de compétence, et une référence à la revue de direction montrant que les résultats du rôle ont atteint la direction générale.
| Domaine de contrôle | Responsible | Accountable | Consulted | Informed |
|---|---|---|---|---|
| Revue des accès | Propriétaire du système | Responsable SMSI | Responsable informatique | Audit interne |
| Plan de traitement des risques | Propriétaire du risque | Direction générale | Responsable SMSI | Propriétaires de contrôles |
| Réponse aux incidents | Responsable incident | Responsable SMSI | Juridique, RH | Ensemble du personnel |
Cette structure fonctionne pour n'importe quel ensemble de contrôles dès lors que vous substituez vos propres noms de processus, y compris ceux couverts dans une liste de vérification de certification complète.
Transformer la couverture des rôles en plan de ressources humaines
Définir les rôles sur le papier est un exercice. Déterminer combien de personnes, d'heures et d'euros cette couverture de rôles représente réellement en est un autre — et c'est là que la plupart des responsables de mise en œuvre sous-estiment le projet. Des outils de préparation peuvent prendre la photographie des rôles et de la maturité que vous venez de construire et la convertir en une estimation d'effort concrète.
Certains calculateurs ajustent leurs résultats en fonction de quelques paramètres directement liés à la couverture des rôles :
- La taille de l'entreprise, qui détermine combien de personnes ont besoin d'une formation spécifique à leur rôle par rapport à un unique propriétaire SMSI combiné.
- Le secteur d'activité, les secteurs réglementés nécessitant généralement une séparation plus marquée entre propriétaires de risques et propriétaires de contrôles.
- La maturité actuelle en sécurité à travers les quatre thèmes de contrôles de l'Annexe A évalués, qui détermine quelle part de votre structure de rôles existe déjà par rapport à ce qui doit être construit.
Le résultat se traduit directement en termes de planification : un nombre de rôles suggéré pour votre taille et votre secteur, un budget de formation estimé lié aux certifications et aux preuves de compétences requises pour ces rôles, et un calendrier décomposé en phases de mise en œuvre sous forme de diagramme de Gantt. Vous pouvez enregistrer un scénario, modifier une variable comme l'effectif, et comparer l'évolution des ressources nécessaires côte à côte, puis exporter l'estimation en PDF pour vos discussions de planification.
Conseil pratique : Lancez le diagnostic de préparation gratuit en 2 minutes avant votre première revue de direction. Il vous donne une estimation approximative des lacunes en couverture de rôles à apporter en réunion, plutôt que d'arriver avec une demande budgétaire sans éléments chiffrés.
Les erreurs courantes des responsables de mise en œuvre sur les rôles
Les mêmes trois erreurs apparaissent dans presque tous les constats d'audit ratés sur les rôles. Une matrice RACI qui n'a pas été mise à jour depuis sa rédaction il y a deux ans. Des responsabilités rédigées au nom d'une personne plutôt que d'un poste, si bien que le document devient caduc dès que quelqu'un part. Et des relevés de formation qui n'existent que pour le responsable SMSI, laissant le rôle « ensemble du personnel » non documenté malgré le fait qu'il concentre la majeure partie du risque d'erreur humaine.
Commencez par corriger ces trois points. Ils coûtent le moins à rectifier et génèrent le plus de constats. Puis lancez une évaluation de préparation pour voir où votre structure de rôles actuelle se situe réellement par rapport au benchmark de votre secteur, avant qu'un auditeur externe ne vous le signale.
— Martin
Sources
- Page des normes ISO (ISO)
- ISO 27001 Annexe A 5.2 Rôles et responsabilités + Modèle (HighTable)
- Rôles et responsabilités en sécurité ISO 27001 (Risk3Sixty)
- IAPP : Les données indiquent que l'erreur humaine est la principale cause des violations et incidents