Un périmètre documenté et bien délimité, associé à un contrôle formel des modifications de périmètre, constitue le moyen le plus rapide de prévenir la dérive de périmètre ISO 27001 et de maintenir votre projet de certification dans les délais. Si vous constatez que les limites de votre SMSI s'élargissent à chaque ajout d'un nouvel outil SaaS ou d'une nouvelle unité opérationnelle, la solution ne réside pas dans davantage de réunions. Il vous faut un énoncé de périmètre écrit que votre auditeur peut cerner en dix minutes, appuyé par un processus qui soumet chaque ajout à une validation formelle plutôt qu'à une conversation de couloir.
Deux actions à mener cette semaine :
- Organisez un atelier de définition du périmètre avec les responsables informatiques, juridiques et des unités opérationnelles, et produisez un projet d'énoncé de périmètre avant la fin de la réunion.
- Consignez chaque exclusion par écrit, avec une justification d'une ligne expliquant pourquoi elle est exclue et comment l'interface avec elle est contrôlée.
Conseil d'expert : Apportez votre registre des risques à l'atelier de définition du périmètre, et non après. Le périmètre et l'appréciation des risques doivent être négociés ensemble, car une frontière qui ignore votre paysage de risques réel sera remise en cause dès l'audit de Phase 1.
La clause 4.3 de l'ISO/IEC 27001 est l'artefact que votre auditeur vous demandera en premier, et votre Déclaration d'applicabilité doit s'y rattacher de manière cohérente. Tout ce qui suit repose sur cette fondation.
Points clés
Prévenir la dérive de périmètre ISO 27001 exige un énoncé de périmètre documenté et justifié au titre de la clause 4.3, ainsi qu'une validation formelle des modifications pour chaque ajout proposé.
| Point | Détails |
|---|---|
| Commencer restreint | Certifiez d'abord le produit ou service cœur de métier, puis élargissez lors des audits de surveillance ou de renouvellement. |
| Documenter les exclusions avec leur justification | Chaque système exclu nécessite une raison écrite, une description de l'interface et une mesure d'atténuation. |
| Valider chaque ajout | Utilisez une Demande de modification de périmètre comportant les champs coût, jours d'audit et lacunes en matière de preuves avant toute approbation. |
| Mettre à jour la DdA et le registre des risques en premier | Aucune modification de périmètre n'est approuvée tant que la DdA et le registre des risques ne la reflètent pas. |
| Modéliser les modifications avant de les approuver | L'estimateur d'Ismscalculator vous permet de comparer le périmètre actuel à un ajout proposé avant toute validation. |
Table des matières
- Qu'est-ce que la dérive de périmètre ISO 27001 et pourquoi est-ce important ?
- Causes courantes et modes de défaillance à l'origine de la dérive de périmètre
- Guide pratique de prévention : les contrôles qui stoppent la dérive de périmètre
- Livrables de l'atelier de définition du périmètre et exemples de formulations
- Gérer les modifications de périmètre pendant la mise en œuvre
- Comment les outils et les référentiels vous aident à tenir le périmètre
- Ce que les responsables de mise en œuvre négligent systématiquement
- Traduisez les décisions de périmètre en chiffres avant de les approuver
- Sources
Qu'est-ce que la dérive de périmètre ISO 27001 et pourquoi est-ce important ?
La dérive de périmètre survient lorsque les limites de votre système de management de la sécurité de l'information s'étendent au-delà de ce que vous aviez initialement défini, généralement sans que personne ne l'ait formellement décidé. Un nouveau prestataire cloud est ajouté parce qu'« il traite des données clients de toute façon ». Un bureau régional est intégré parce que quelqu'un a supposé qu'il était déjà couvert. Rien de tout cela ne passe par un processus de modification, et au moment où vous vous en rendez compte, votre Déclaration d'applicabilité ne correspond plus à ce que vous exploitez réellement.
Le coût n'est pas abstrait. Les jours d'audit augmentent proportionnellement au nombre de sites, de systèmes et de flux de données qu'un auditeur doit examiner ; un périmètre plus large implique donc davantage de collecte de preuves, de temps d'entretien et une augmentation correspondante des frais de certification. Les recommandations pratiques sur la définition du périmètre soulignent constamment qu'une frontière initiale plus restreinte est le levier permettant de maintenir l'effort d'audit proportionnel à ce que l'entreprise a réellement besoin de certifier.
Les auditeurs signalent la dérive de périmètre à travers quelques non-conformités récurrentes :
- Des systèmes référencés dans les appréciations des risques ou la DdA qui n'apparaissent pas dans l'énoncé de périmètre documenté.
- Des exclusions listées sans justification, que les examinateurs de Phase 1 rejettent d'emblée.
- Des interfaces avec des tiers ou des prestataires cloud non documentées, contraignant l'auditeur à traiter le système connecté comme étant dans le périmètre par défaut.
Chacune de ces situations est évitable. Aucune n'est une défaillance exotique. Ce sont les conséquences de décisions de périmètre prises de manière informelle qui ne sont jamais retranscrites dans la documentation.
Causes courantes et modes de défaillance à l'origine de la dérive de périmètre
Le périmètre ne gonfle que rarement d'un seul coup. Il dérive au fil de petites décisions individuellement raisonnables que personne ne confronte à la frontière d'origine. Une thèse de master analysant des projets de mise en œuvre ISO 27001 a établi que des énoncés de périmètre vagues ou trop larges constituaient une cause directe de reprises et de retards de projet, et non un simple désagrément mineur.
- Un langage de périmètre vague. Des formulations comme « l'infrastructure informatique de l'entreprise » au lieu de systèmes, sites et flux de données nommément désignés laissent place à une interprétation sans fin, et chaque interprétation finit par devoir être tranchée sous la pression d'un audit.
- Des ajouts tardifs sans réévaluation. Un nouvel outil SaaS, une unité opérationnelle acquise ou le lancement d'une fonctionnalité est absorbé dans « la façon dont les choses fonctionnent désormais » sans que personne ne le soumette d'abord à une appréciation des risques.
- Le risque d'interface avec des tiers. Les recommandations de définition de périmètre en contexte d'entreprise indiquent que les auditeurs remontent chaque point de connexion, et qu'une interface non définie avec un fournisseur ou une filiale est souvent traitée par défaut comme étant dans le périmètre, élargissant silencieusement votre frontière de certification.
- Le shadow IT et l'adoption non maîtrisée du cloud. Des équipes créent leurs propres comptes cloud ou abonnements SaaS en dehors de la visibilité des achats, et ces actifs traitent des données réglementées bien avant que quiconque ne mette à jour l'inventaire des actifs.
- Une gouvernance insuffisante et l'absence de points de contrôle. Sans point de validation formel, les ajouts se font par défaut plutôt que par décision. Personne ne dit oui ; personne ne dit non. Le périmètre ne fait que s'étendre.
Une analyse connexe des erreurs de définition de périmètre ISO 27001 cite l'absence d'infrastructure cloud et les dépendances fournisseurs non documentées parmi les raisons les plus fréquentes du glissement des délais de certification. La tendance commune à toutes les sources est identique : la dérive de périmètre est d'abord un échec de documentation et de gouvernance avant d'être un problème technique.
Guide pratique de prévention : les contrôles qui stoppent la dérive de périmètre
Prévenir la dérive de périmètre ne consiste pas à rédiger un document de périmètre plus long. Il s'agit d'en rédiger un plus précis et de bâtir un point de contrôle face à toute tentative ultérieure de l'élargir.
- Adopter une approche de périmètre restreint dès le départ. Certifiez le produit ou service cœur de métier qui doit réellement l'être, et justifiez cette frontière au regard de vos activités et des exigences des parties intéressées (clients, autorités de réglementation, contrats). Le manuel ISO pour l'ISO/IEC 27001 est explicite : le périmètre doit être documenté et justifié, pas simplement décrit.
- Organiser un véritable atelier de définition du périmètre. Réunissez les responsables informatiques, juridiques, RH et des unités opérationnelles dans une même salle. Les livrables sont concrets : une cartographie des actifs, un schéma des interfaces montrant chaque connexion avec des systèmes hors périmètre, et un projet de formulation du périmètre qui nomme les systèmes plutôt que de décrire des catégories.
- Documenter explicitement chaque dimension. Votre énoncé de périmètre doit couvrir les frontières organisationnelles (quelles entités juridiques, quels services), les frontières physiques (quels sites), les frontières systèmes (quelles applications et infrastructures nommément désignées) et les frontières de flux de données (quelles données circulent où). Les exclusions doivent être assorties d'une justification écrite, et non d'un simple désintérêt.
- Créer un modèle de Demande de modification de périmètre. Tout ajout proposé — un nouveau fournisseur, un nouveau bureau, une nouvelle ligne de produits — doit passer par un formulaire court documentant l'impact sur les coûts, l'augmentation prévisible des jours d'audit et les lacunes éventuelles dans les preuves existantes.
- Définir des niveaux d'approbation. Une modification ajoutant un seul outil SaaS à faible risque peut nécessiter l'approbation d'un responsable de contrôle. Une modification ajoutant une nouvelle unité opérationnelle ou une acquisition requiert une validation de la direction et une refonte complète du périmètre.
- Mettre à jour la DdA et le registre des risques avant l'approbation, et non après. Si une modification proposée n'a pas fait l'objet d'une appréciation des risques, elle n'est pas approuvée. Cette règle à elle seule intercepte la plupart des tentatives d'extension ad hoc avant qu'elles ne se produisent.
- Notifier votre organisme de certification lorsque les modifications sont significatives. Si une modification de périmètre altère substantiellement ce qui est audité, votre organisme de certification doit en être informé avant votre prochain audit, et non pendant.
Relier vos décisions de périmètre à votre plan de projet global s'avère utile ici également. Un calendrier de mise en œuvre détaillé permet de visualiser précisément à quel endroit une modification de périmètre décalera vos jalons, et une liste de contrôle de certification complète aide à confirmer quels artefacts de preuve un ajout donné nécessitera.
Conseil d'expert : Exigez une mini-appréciation des risques d'une page avant qu'un actif soit ajouté au périmètre, même de manière informelle. Cela prend vingt minutes et c'est le moyen le plus rapide d'empêcher que le shadow IT ne devienne une constatation d'audit six mois plus tard.
Livrables de l'atelier de définition du périmètre et exemples de formulations
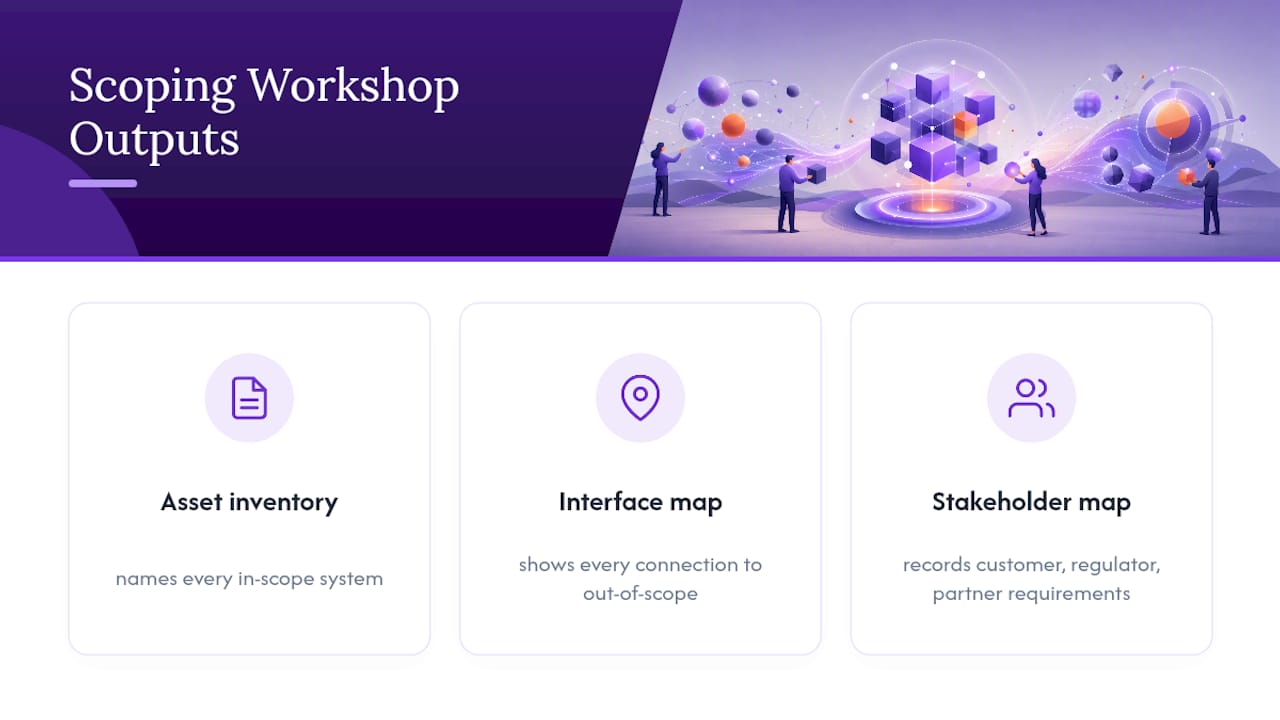
Un atelier de définition du périmètre n'est utile que s'il produit des documents, et non simplement un consensus dans une salle. Repartez avec trois éléments : un inventaire des actifs nommant chaque système dans le périmètre, une cartographie des interfaces montrant chaque connexion avec quelque chose hors périmètre, et une cartographie des parties prenantes recensant ce que les clients, les autorités de réglementation et les partenaires attendent réellement de la certification.
Une formulation faible ressemble à ceci : « Le SMSI couvre l'infrastructure cloud de l'entreprise et les processus métier associés. » Un auditeur demandera quels comptes cloud, quels processus et ce que « associés » signifie, et vous ne disposerez pas d'une réponse rapide.
Une formulation solide pour un produit SaaS ressemble davantage à ceci :
Le SMSI couvre la conception, le développement, l'hébergement et le support de [Nom du produit], y compris l'infrastructure de production hébergée sur le compte AWS 123456789 dans la région eu-west-1, la plateforme de support client, et l'ensemble du personnel des équipes Ingénierie, Produit et Succès client impliqué dans la fourniture du service. Les systèmes informatiques d'entreprise utilisés uniquement pour les fonctions RH et finance internes sont exclus, car ils ne traitent pas de données clients et n'ont aucune interface avec les systèmes de production.
Cette formulation est efficace parce qu'elle nomme les comptes, les équipes et énonce la justification de l'exclusion dans la même phrase. Un guide pratique pour les entreprises SaaS et technologiques passe en revue les variantes de ce modèle pour différentes configurations d'hébergement.
Les énoncés de périmètre organisationnel plus larges nécessitent davantage de justification par exclusion, la surface d'audit étant plus importante. Pour chaque exclusion, consignez quatre éléments : ce qui est exclu, pourquoi cela est exclu, quelles interfaces le relient à l'environnement dans le périmètre, et quelles mesures d'atténuation s'appliquent à cette interface.
Gérer les modifications de périmètre pendant la mise en œuvre
Des modifications légitimes du périmètre surviennent. L'objectif n'est pas de bloquer chaque ajout, mais de s'assurer que chacun passe par le même point de contrôle plutôt que d'arriver comme une surprise lors de la Phase 2.
- Soumettre une Demande de modification de périmètre. Critères minimaux d'acceptation : un système ou une entité nommément désigné, une justification métier énoncée et une classification initiale du risque.
- Mettre à jour les preuves avant l'approbation. Le registre des risques doit comporter une nouvelle entrée, la DdA doit refléter une correspondance de contrôle appropriée, et le plan de test des contrôles doit tenir compte de l'ajout. Pas de mise à jour, pas d'approbation.
- Recalibrer les coûts et le calendrier, ou reporter. Les petits ajouts peuvent être absorbés dans le projet en cours. Les plus importants — une nouvelle unité opérationnelle, une acquisition — ont souvent plus de sens s'ils sont reportés à votre prochain audit de surveillance ou cycle de renouvellement, où vous disposez d'une année complète pour construire les preuves adéquates.
- Communiquer la modification. Les parties prenantes internes doivent savoir ce qui a changé et pourquoi. Si la modification est significative, votre organisme de certification doit en être informé à l'avance, et non de façon impromptue lors du prochain audit.
Un guide sur la méthodologie d'appréciation des risques mérite d'être associé à ce processus, car chaque modification de périmètre est en réalité une mise à jour du registre des risques revêtant un habit de gestion de projet.
Comment les outils et les référentiels vous aident à tenir le périmètre
Chaque décision de périmètre est en réalité une décision de coût et d'effort portant un chapeau de conformité, et c'est là qu'un estimateur en temps réel démontre toute son utilité. Avant d'approuver l'ajout d'une nouvelle filiale ou d'une nouvelle région cloud à votre SMSI, modélisez-le : combien de jours d'audit supplémentaires, quelle collecte de preuves additionnelle, combien de semaines en plus sur le calendrier.
- Évaluez votre périmètre actuel via une analyse de maturité sur les quatre thématiques de contrôle de l'Annexe A pour voir où vous en êtes.
- Modélisez un ajout proposé comme un scénario distinct et comparez-le côte à côte avec votre base de référence actuelle.
- Générez un diagramme de Gantt périmétré et un journal des modifications de la DdA comme artefacts concrets à joindre à votre Demande de modification de périmètre.
- Commencez par un bilan de préparation gratuit en 2 minutes, puis sauvegardez les deux scénarios (périmètre actuel, ajout proposé) pour comparer l'impact sur les coûts et le calendrier avant toute validation.
Cela transforme une conversation subjective « devrions-nous ajouter cela ? » en une discussion chiffrée, ce qui est exactement ce qu'un responsable de contrôle ou un directeur financier attend avant d'approuver une extension de périmètre. Les schémas de risques liés au projet sont abordés dans ce guide sur les risques de projet ISO 27001.
Ce que les responsables de mise en œuvre négligent systématiquement
L'angle mort qui coûte le plus aux équipes n'est pas la grande décision de périmètre, mais la petite que personne n'a pensé à vérifier : une interface vers un système fournisseur que personne n'a documentée, ou un compte cloud créé en dehors du radar des achats. Les mini-appréciations des risques préalables à l'approbation et des conventions de nommage cohérentes pour les systèmes dans le périmètre permettent de détecter les deux, à moindre coût, avant qu'un auditeur ne le fasse.
— Martin
Traduisez les décisions de périmètre en chiffres avant de les approuver
Ismscalculator vous offre ce qui manque à la plupart des discussions sur le périmètre : une réponse rapide et concrète à la question « que va réellement nous coûter cet ajout ». Au lieu de débattre d'une modification de périmètre proposée de façon abstraite, vous la modélisez — une unité opérationnelle ajoutée, une nouvelle région cloud, une filiale acquise — par rapport à votre base de référence actuelle, et vous voyez le différentiel d'effort avant que quiconque ne valide.

L'estimateur de coût et d'effort en temps réel de la plateforme s'adapte à la taille de votre entreprise, à votre secteur et à votre niveau de maturité en sécurité, de sorte que les chiffres reflètent votre situation réelle plutôt qu'un modèle générique. Effectuez l'analyse de maturité sur l'ensemble des quatre thématiques de contrôle de l'ISO/IEC 27001:2022, générez un diagramme de Gantt périmétré pour votre plan de mise en œuvre, et exportez un PDF que vous pouvez joindre directement à une Demande de modification de périmètre pour validation par le responsable de contrôle.
Commencez par le bilan de préparation gratuit en 2 minutes pour évaluer votre périmètre actuel, puis utilisez l'analyse de préparation complète pour enregistrer votre périmètre actuel comme base de référence et modéliser une extension proposée avant toute approbation.
Sources
- ISO/IEC 27001
- ISO 27001 Scope Definition - How to decide what goes in and what stays out | SecComply