Obtenir une certification sans analyse des écarts préalable, c'est avancer à l'aveugle en se donnant l'illusion d'un plan. L'analyse des écarts transforme un mandat vague du type « obtenir la certification ISO 27001 » en un projet priorisé et budgété : un document listant précisément les clauses satisfaites, celles qui ne le sont pas, les responsables de chaque correction et les échéances associées. C'est cette structure qui réduit les délais, évite que les constats d'audit se transforment en surprises à six chiffres, et empêche les équipes de construire deux fois les mêmes contrôles parce qu'ils ont commencé par les mauvais.
Réalisée avant tout engagement budgétaire, elle vous permet généralement d'obtenir :
- Un registre des écarts mappé sur le référentiel cible, clause par clause
- Une liste de remédiation priorisée selon le risque d'audit et l'effort requis
- Des responsables nommés et des délais indicatifs pour chaque point ouvert
Points clés
L'analyse des écarts fonctionne parce qu'elle transforme un mandat de certification abstrait en un plan de projet priorisé, avec des responsables et des délais définis, avant que le moindre euro ne soit dépensé.
| Point | Détails |
|---|---|
| Commencer par là | Réaliser l'analyse des écarts avant de budgéter, recruter des consultants ou construire des contrôles. |
| Cartographier clause par clause | Comparer les preuves existantes avec chaque exigence du référentiel, et non avec des pratiques générales. |
| Prioriser par sévérité | Classer les écarts par impact sur l'audit afin d'attribuer en priorité des responsables et des échéances aux éléments à risque élevé. |
| Alimenter l'audit interne | Utiliser les éléments marqués « vérification nécessaire » pour construire rapidement le premier programme d'audit interne. |
| Utiliser un estimateur de maturité | Ismscalculator convertit les résultats de l'analyse des écarts en un coût cadré, un score de maturité et un calendrier exportable. |
Table des matières
- Pourquoi l'analyse des écarts précède la certification : définition et périmètre
- Comment l'analyse des écarts réduit les délais, les coûts et les risques liés à la certification
- Quand réaliser une analyse des écarts avant la certification ?
- Ce que couvre réellement une analyse des écarts en vue de la certification
- Transformer les résultats de l'analyse des écarts en plan de certification
- Constats fréquents qui retardent la certification
- Méthodes et outils pour mener une analyse des écarts efficace
- Focus outil : estimateurs de maturité et modèles
- Accélérez votre planification avec un estimateur de maturité
- Sources
Pourquoi l'analyse des écarts précède la certification : définition et périmètre
Une analyse des écarts orientée certification compare votre état « tel quel » avec l'état « cible » défini par un référentiel, clause par clause. Pour ISO 9001 ou ISO 27001, cela consiste à passer en revue chaque exigence en posant deux questions : une preuve existe-t-elle, et est-elle suffisamment solide pour résister à l'examen d'un auditeur ?
Il ne s'agit pas d'un audit interne. Un audit interne vérifie qu'un système déjà en place fonctionne et peut émettre des non-conformités. L'analyse des écarts est un contrôle de maturité, réalisé avant même que le système soit finalisé, et elle doit alimenter le programme d'audit interne plutôt que le remplacer.
- Analyse des écarts : diagnostic préalable à la mise en œuvre, sans non-conformité formelle
- Audit interne : vérification post-mise en œuvre, exigée par la plupart des normes de système de management
- Évaluation de maturité : exercice de notation plus large, qui alimente souvent l'analyse des écarts sans s'y substituer
Comment l'analyse des écarts réduit les délais, les coûts et les risques liés à la certification
Ignorer l'analyse des écarts, c'est découvrir ses problèmes de la manière la plus coûteuse qui soit : lors de l'audit externe, ou pire, après un échec. Une détection précoce limite ce que les consultants en conformité appellent parfois l'effet multiplicateur des reprises. Un contrôle manquant détecté en semaine deux ne coûte qu'une mise à jour de politique. Le même écart découvert lors de l'audit de certification peut entraîner des semaines de remédiation, une visite d'audit supplémentaire et un retard dans la délivrance du certificat.
Les équipes qui réalisent une analyse des écarts ISO 27001 en amont finalisent généralement leur mise en œuvre en 9 à 12 mois, tandis que celles qui font l'impasse s'étirent souvent jusqu'à 14 à 18 mois, parce que les écarts remontent tardivement et coûtent plus cher à combler.
Conseil pratique : Traitez l'analyse des écarts comme votre document budgétaire, et non comme une simple liste de contrôle. Les directions financières répondent bien mieux à « voici 40 actions priorisées avec les heures estimées » qu'à « nous devons obtenir la certification ».
Les bénéfices concrets se présentent ainsi :
- Un calendrier de mise en œuvre réaliste, plutôt qu'une estimation approximative
- Une estimation budgétaire défendable que la direction financière approuvera réellement
- Des preuves précoces de préparation à l'audit, à présenter lorsque la direction demande « sommes-nous dans les délais ? »
Quand réaliser une analyse des écarts avant la certification ?
À réaliser avant toute première tentative de certification, bien sûr, mais aussi lors des déclencheurs suivants :
- Avant d'engager une démarche de certification initiale selon ISO 9001, ISO 27001 ou un référentiel similaire
- Après une révision majeure du référentiel (nouveaux contrôles de l'Annex A, restructuration des clauses)
- À la suite d'un audit échoué, pour en diagnostiquer les causes et reconstruire le plan
- Après une fusion, une acquisition ou un changement majeur de système modifiant le périmètre
Il s'agit d'un contrôle de maturité ponctuel, de type projet, et non d'un audit interne récurrent. Planifiez-le durant les semaines une à quatre de tout programme de certification, avant de finaliser le budget ou de recruter des consultants.
Ce que couvre réellement une analyse des écarts en vue de la certification
Une analyse des écarts utile produit des lignes, pas des paragraphes. Chaque ligne associe une clause ou un contrôle de l'Annex A à une preuve concrète, ou à son absence. Les domaines habituellement couverts comprennent les politiques documentées, les contrôles opérationnels, les registres de formation, les preuves relatives aux fournisseurs, et les métriques ou KPI que le référentiel exige de suivre.
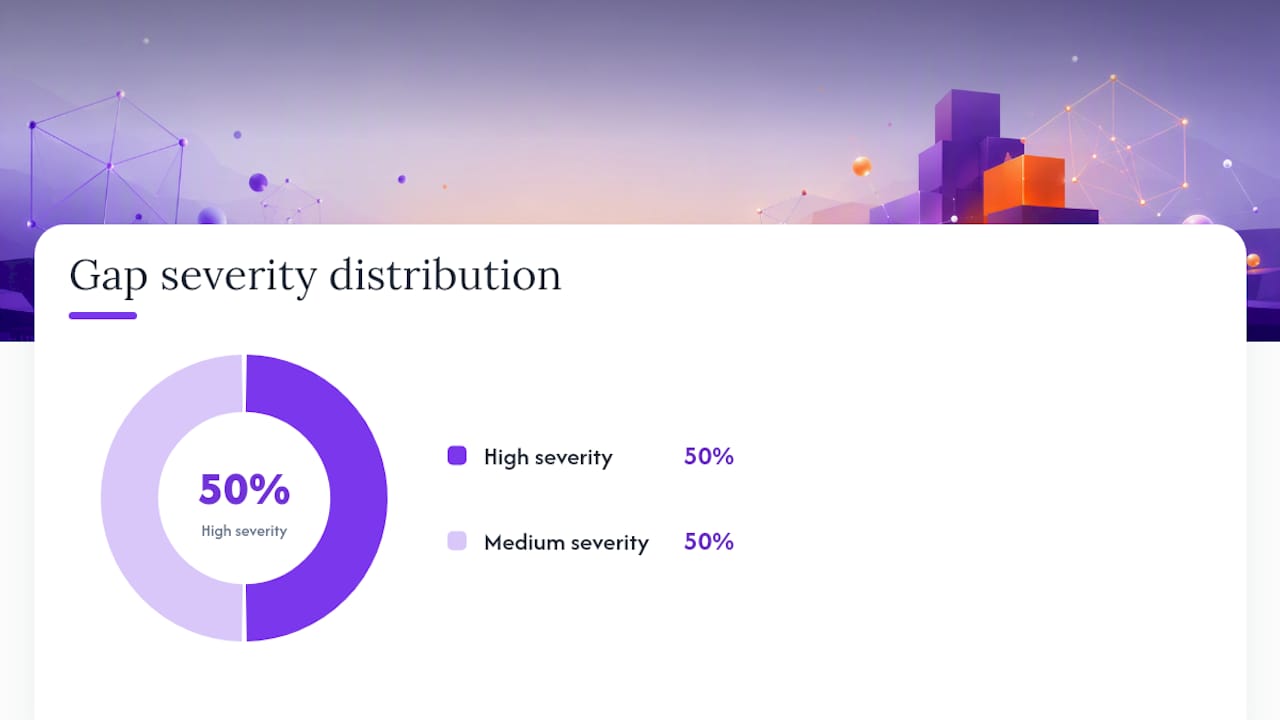
La classification par sévérité est aussi importante que la cartographie elle-même. Un registre des risques manquant n'est pas du même ordre qu'un modèle de document obsolète. « Prêt pour l'audit » signifie que chaque ligne à sévérité élevée dispose d'un responsable nommé, d'une piste de preuves et d'une date cible antérieure à la fenêtre d'audit externe.
| Référence de l'exigence | Preuve actuelle | Description de l'écart | Sévérité | Responsable | Échéance |
|---|---|---|---|---|---|
| Contrôle Annex A ISO 27001 (Politiques) | Politique en brouillon, non approuvée | Pas de validation par la direction | Élevée | RSSI | Semaine 3 |
| ISO 27001 A.8.9 (Gestion des configurations) | Enregistrements de configuration partiels | Pas de processus de référence formalisé | Moyenne | Responsable IT | Semaine 4 |
| Clause ISO 9001 | Pas de programme d'audit | Programme d'audit interne non défini | Élevée | Responsable SMQ | Semaine 2 |
| ISO 27001 A.5.19 (Sécurité fournisseurs) | Pas d'évaluations fournisseurs | Risque prestataires non documenté | Moyenne | Achats | Semaine 4 |
Transformer les résultats de l'analyse des écarts en plan de certification
Un registre des écarts qui stagne dans un tableur ne sert à personne. Convertissez-le en projet vivant en suivant ces étapes :
- Valider chaque constat avec le responsable du processus concerné. Tous les écarts identifiés lors de la découverte ne résistent pas à un second examen.
- Prioriser par impact sur l'audit et coût de remédiation. Traiter en priorité les éléments susceptibles de déclencher une non-conformité majeure.
- Attribuer des responsables nommés. Un écart sans responsable ne sera jamais comblé.
- Fixer des échéances réalistes en partant de la date de certification cible et en remontant dans le temps.
- Estimer l'effort et le budget par élément, puis consolider ces chiffres pour la direction.
Intégrez la liste priorisée dans un diagramme de Gantt ou un outil de suivi de jalons, afin que l'avancement soit visible au-delà de l'équipe conformité.
Conseil pratique : Concentrez votre premier programme d'audit interne sur les éléments que l'analyse des écarts a signalés comme « vérification nécessaire ». Vous obtenez ainsi rapidement de vraies preuves d'audit, plutôt que de passer votre premier cycle d'audit interne à courir après des contrôles tout juste mis en place qui n'ont pas encore eu le temps de fonctionner.
Constats fréquents qui retardent la certification
Certains écarts apparaissent dans presque tous les contrôles de maturité, et ce sont généralement ceux que les auditeurs relèvent avec le plus de sévérité.
- Procédures documentées manquantes ou obsolètes
- Contrôles existant sur le papier mais sans preuve de leur application effective
- Gestion des risques fournisseurs et tiers immature
- Registres de formation absents ou incomplets
- Déclarations de périmètre ne correspondant pas à ce qui est réellement en production
Un contrôle sans preuve de fonctionnement est, du point de vue de l'auditeur, fonctionnellement équivalent à l'absence de contrôle. Cet écart à lui seul représente une large part des non-conformités majeures lors des premières tentatives de certification.
L'absence de preuves d'application des contrôles tend à déclencher des non-conformités majeures, car les auditeurs ne peuvent pas vérifier une politique que personne ne respecte. Les lacunes documentaires sont généralement mineures, mais leur accumulation allonge la durée et le coût de l'audit. La mesure corrective la plus rapide : effectuer des sondages de preuves sur vos contrôles à risque le plus élevé plusieurs semaines avant l'audit externe, et non la veille.
Méthodes et outils pour mener une analyse des écarts efficace
La méthode doit s'adapter à vos ressources, et non l'inverse. Une liste de vérification clause par clause convient aux petites équipes disposant d'une solide expertise interne. Les environnements plus grands ou plus complexes bénéficient d'un cadre de type POPIT (personnes, organisation, processus, information, technologie) associé aux 5 Pourquoi pour analyser les causes profondes des écarts persistants — une approche que la méthodologie pas à pas de Klipfolio recommande également avec l'analyse SWOT.
- Tableurs et modèles pour les périmètres petits et bien maîtrisés
- Outils dédiés au registre des écarts pour les équipes suivant des dizaines de contrôles dans plusieurs départements
- Estimateurs de maturité pour des projections rapides et référencées d'effort et de coût
- Consultants externes lorsque l'expertise interne sur le référentiel concerné est insuffisante
Utilisez des modèles internes lorsque votre équipe maîtrise déjà le référentiel. Faites appel à une expertise externe lorsque les écarts eux-mêmes ne sont pas clairs, et pas seulement les corrections à apporter.
Focus outil : estimateurs de maturité et modèles
Les estimateurs de maturité existent pour éliminer les approximations face à la question « combien cela va-t-il coûter ? ». Un bon estimateur fournit une estimation de l'effort et du coût calibrée selon la taille de l'entreprise et le secteur, un score de maturité sur les domaines pertinents, et un ensemble de lots de travaux suggérés — de sorte que vous ne vous retrouviez pas face à un registre des écarts vierge sans savoir par où commencer.
Les modèles accélèrent le travail de fond : cartographie des clauses, collecte des preuves et transformation des constats bruts en plan de remédiation. Le livrable qui compte vraiment est un registre des écarts associé à un calendrier de projet exportable, car c'est cette combinaison que la direction financière et la hiérarchie peuvent réellement approuver. Lors de l'évaluation d'un outil, vérifiez qu'il produit les deux, et non l'un ou l'autre.
Point de vue praticien : ce que vivent réellement les équipes de mise en œuvre
En pratique, les équipes qui avancent le plus vite sont celles qui réalisent l'analyse des écarts avant que quiconque ne commence à discuter du budget. L'adhésion de la direction est plus facile à obtenir lorsque vous pouvez présenter une liste priorisée plutôt qu'un mandat abstrait. Les délais réalistes s'établissent autour de neuf mois à un an pour une équipe concentrée, et combler deux ou trois écarts à faible effort et haute sévérité dès la première semaine fait plus pour le moral que n'importe quelle réunion de lancement.
Accélérez votre planification avec un estimateur de maturité
Certaines équipes construisent leur registre des écarts dans un tableur, réalisent la cartographie des clauses manuellement, ou font appel à un consultant. Les trois approches fonctionnent. Là où Ismscalculator trouve sa place, c'est dans la rapidité : au lieu de passer des semaines à estimer l'effort manuellement, vous obtenez en quelques minutes une projection de coût et de calendrier cadrée, référencée par rapport à des entreprises de taille et de secteur similaires.

L'évaluation de maturité d'Ismscalculator note votre maturité sur l'ensemble des quatre thèmes de contrôle d'ISO/IEC 27001:2022, puis convertit ce score en un diagramme de Gantt exportable que vous pouvez remettre directement à un chef de projet ou à un comité financier. C'est le type de note de synthèse qu'un DAF attend réellement : non pas « nous devons obtenir la certification », mais « voici l'estimation, le calendrier et les domaines dans lesquels nous sommes déjà en avance ».
Si vous souhaitez un premier aperçu rapide avant de vous engager dans une évaluation complète, commencez par le contrôle de maturité gratuit en 2 minutes. Il ne remplacera pas un registre des écarts détaillé ni le jugement d'un consultant sur un contrôle véritablement ambigu, mais il vous indiquera où vous en êtes avant de dépenser le moindre euro en remédiation.
Sources
- ISO 27001 Gap Assessment - How to Run One and What to Do With Results | SecComply
- ISO 9001 Gap Analysis: How to Do It Before Your First Certification Audit - QMII
- How to Conduct a Gap Analysis: A Step-by-Step Guide | Klipfolio