ISO 27001-certificering is een geaccrediteerde bevestiging door een onafhankelijke derde partij dat het Information Security Management System (ISMS) van uw organisatie voldoet aan ISO/IEC 27001:2022, de huidige gezaghebbende norm voor informatiebeveiligingsbeheer. Als klanten, contracten of verzekeraars vragen om bewijs van beveiliging, begint het traject met het bepalen van de scope van uw ISMS en het uitvoeren van een gereedheidscheck om een realistisch budget en tijdlijn vast te stellen voordat u middelen inzet.
Dit betekent in de praktijk het volgende:
- Certificering ≠ zelfdeclaratie. Een geaccrediteerde certificerende instelling auditeert uw ISMS en geeft het certificaat af. ISO publiceert de norm; ISO geeft geen certificaten af.
- Driejarige cyclus. Na de initiële certificering volgen jaarlijkse surveillance-audits in jaar 1 en 2, gevolgd door volledige hercertificering in jaar 3.
- Commerciële aanleiding. De meeste organisaties streven naar certificering omdat een klant, verzekeraar of contract dit vereist, niet omdat een wet dit verplicht stelt.
- Eerste stap. Bepaal de scope van uw ISMS en voer een gap-analyse of gereedheidsanalyse uit voordat u contact opneemt met een certificerende instelling.
Inhoudsopgave
- Wat ISO/IEC 27001-certificering werkelijk betekent
- Waarom organisaties ISO 27001-certificering nastreven
- Is ISO 27001-certificering verplicht in de Verenigde Staten?
- Wat de norm daadwerkelijk vereist: clausules, Annex A en de VvT
- Hoe het certificeringsproces werkt, stap voor stap
- Wat certificering kost en hoe lang het duurt
- Hoe u een geaccrediteerde certificerende instelling kiest
- Veelvoorkomende valkuilen die certificering vertragen
- Een compacte pre-auditchecklist voor fase 1 en fase 2
- Belangrijkste conclusies
Wat ISO/IEC 27001-certificering werkelijk betekent
ISO/IEC 27001:2022 is de norm. Certificering vindt plaats wanneer een onafhankelijke, geaccrediteerde instelling uw ISMS toetst aan die norm en deze conform bevindt. Dit onderscheid is belangrijk, omdat veel organisaties zeggen "ISO 27001-compliant" te zijn wanneer ze bedoelen dat ze de norm intern volgen. Compliance en certificering zijn voor een inkoopteam van een grote onderneming niet hetzelfde.
De norm zelf wordt gepubliceerd door de International Organization for Standardization (ISO) en de International Electrotechnical Commission (IEC). De norm definieert wat een ISMS moet bevatten, van risicobeoordeling tot directiebeoordeling, maar schrijft niet voor welke certificerende instelling u dient te gebruiken of hoe lang het proces duurt. Dat wordt geregeld door een afzonderlijk kader: ISO/IEC 17021 en ISO/IEC 27006, die de regels vaststellen waaraan certificerende instellingen moeten voldoen, inclusief verplichte formules voor het aantal auditdagen op basis van het personeelsbestand.
Een punt dat Nederlandse teams regelmatig op het verkeerde been zet: ISO 27001 en SOC 2 zijn niet uitwisselbaar. ISO 27001 certificeert een managementsysteem; SOC 2 attesteert de operationele effectiviteit over een afgebakende periode. Veel organisaties die aan meerdere typen afnemers leveren, streven uiteindelijk beide na, vaak in een gefaseerde aanpak. Een volwassenheidsanalyse helpt u te beslissen of u ze gelijktijdig uitvoert of sequentieel aanpakt.
Waarom organisaties ISO 27001-certificering nastreven
De businesscase voor certificering is vrijwel altijd inkoopgedreven. Enterprise-afnemers, met name in de financiële sector, gezondheidszorg en overheidscontractering, beschouwen ISO 27001-certificering steeds vaker als basisvereiste voor leveranciers in plaats van als onderscheidend kenmerk.
- SaaS-bedrijven die aan enterprise verkopen. Inkoopteams van grote ondernemingen eisen regelmatig ISO 27001 als voorwaarde voor leveranciersonboarding. Zonder certificering lopen deals vast in de beveiligingsbeoordeling.
- Managed service providers (MSP's). U heeft beheertoegang tot de omgevingen van klanten. Certificering geeft aan dat uw eigen beveiligingsniveau onafhankelijk is geverifieerd.
- Fintech- en healthtech-leveranciers. Deze sectoren gebruiken ISO 27001 vaak als basis voordat SOC 2- of HIPAA-specifieke maatregelen worden toegevoegd. Toezichthouders en verzekeraars letten hierop.
- Overheidscontractanten. Inkoopraamwerken van de overheid verwijzen steeds vaker naar ISO 27001 binnen leveranciersrisicoframeworks, ook wanneer dit niet formeel is voorgeschreven.
Naast de inkoopvoordelen zijn de operationele baten reëel. Een correct geïmplementeerd ISMS dwingt gestructureerde risicobeoordeling, gedefinieerde incidentresponsprocedures en gedocumenteerd leveranciersbeheer af. Teams die het certificeringsproces doorlopen, merken doorgaans dat hun interne auditfunctie — verplicht op grond van clausule 9.2 — beheerslacunes blootlegt die ze niet kenden. Dat is nu juist het doel. De audit is niet het einddoel; het operationele ISMS is dat wel.
Is ISO 27001-certificering verplicht in de Verenigde Staten?
Geen enkele Amerikaanse federale wet verplicht ISO 27001-certificering. De norm is vrijwillig onder Amerikaans recht. Dat gezegd hebbende betekent "vrijwillig" in de praktijk niet altijd optioneel.
De commerciële realiteit is dat klanten, verzekeraars en contracten de facto vereisten creëren. Een SaaS-bedrijf dat een opdracht van 2 miljoen dollar misloopt omdat het geen ISO 27001-certificaat kan overleggen, heeft een feitelijk verplichte vereiste ervaren, ook al schrijft geen wet dit voor. Veelvoorkomende situaties waarbij certificering in feite verplicht wordt, zijn:
- Inkopervragenlijsten die ISO 27001 als een geslaagd/gefaald-criterium hanteren
- Cyberverzekeringsacceptatie, waarbij verzekeraars lagere premies aanbieden of certificering vereisen voor hogere dekkingslimieten
- Leveranciersrisicoprogramma's in gereguleerde sectoren zoals banking, gezondheidszorg en kritieke infrastructuur
- Overheids- en defensie-toeleveringsketens, waarbij beveiligingsframeworks steeds vaker verwijzen naar ISO 27001
Voordat u een budget voor certificering opstelt, controleert u uw daadwerkelijke contractteksten en eventuele leveranciersvragenlijsten van uw vijf grootste klanten. Dat onderzoek vertelt u of certificering een kortetermijn commerciële vereiste is of een strategische investering op de middellange termijn.
Wat de norm daadwerkelijk vereist: clausules, Annex A en de VvT
ISO/IEC 27001:2022 is opgebouwd rond tien clausules (clausules 4–10 bevatten de verplichte eisen) en Annex A, die 93 beheersmaatregelen bevat, georganiseerd in vier thema's: Organisatorisch (37), Mensen (8), Fysiek (14) en Technologisch (34). De herziening van 2022 consolideerde de vorige 114 beheersmaatregelen uit 14 domeinen tot deze overzichtelijkere structuur.
De Verklaring van Toepasselijkheid (VvT) is het document dat auditors als centraal beschouwen. Hierin staat vermeld welke van de 93 beheersmaatregelen van toepassing zijn op uw organisatie, welke zijn uitgesloten en de onderbouwing van elke beslissing. Een onvolledige of intern inconsistente VvT is een van de snelste manieren om een fase 1-beoordeling te mislukken.
De verplichte documentatieset omvat:
- ISMS-scopeverklaring
- Informatiebeveiligingsbeleid
- Risicobeoordelingsmethode en -resultaten
- Risicobehandelingsplan
- Verklaring van Toepasselijkheid
- Interne auditverslagen (clausule 9.2)
- Notulen van de directiebeoordeling (clausule 9.3)
- Gedocumenteerde rollen en verantwoordelijkheden
Niet alle Annex A-beheersmaatregelen hoeven te worden geïmplementeerd. U implementeert de maatregelen die uw risicobeoordeling als van toepassing aanmerkt en documenteert uitsluitingen in de VvT. Voor een typisch SaaS-bedrijf betekent dit dat ongeveer 80–90% van de 93 beheersmaatregelen van toepassing zal zijn. Fysieke maatregelen voor onbemande datacenters die u niet zelf beheert, zijn een veelvoorkomende legitieme uitsluiting.
Pro Tip: Wijs voor elke risicobehandelingsmaatregel in uw plan een benoemde eigenaar en een streefdatum toe. Auditors zullen vragen wie verantwoordelijk is voor elke beheersmaatregel. "Het beveiligingsteam" is geen acceptabel antwoord.
Hoe het certificeringsproces werkt, stap voor stap
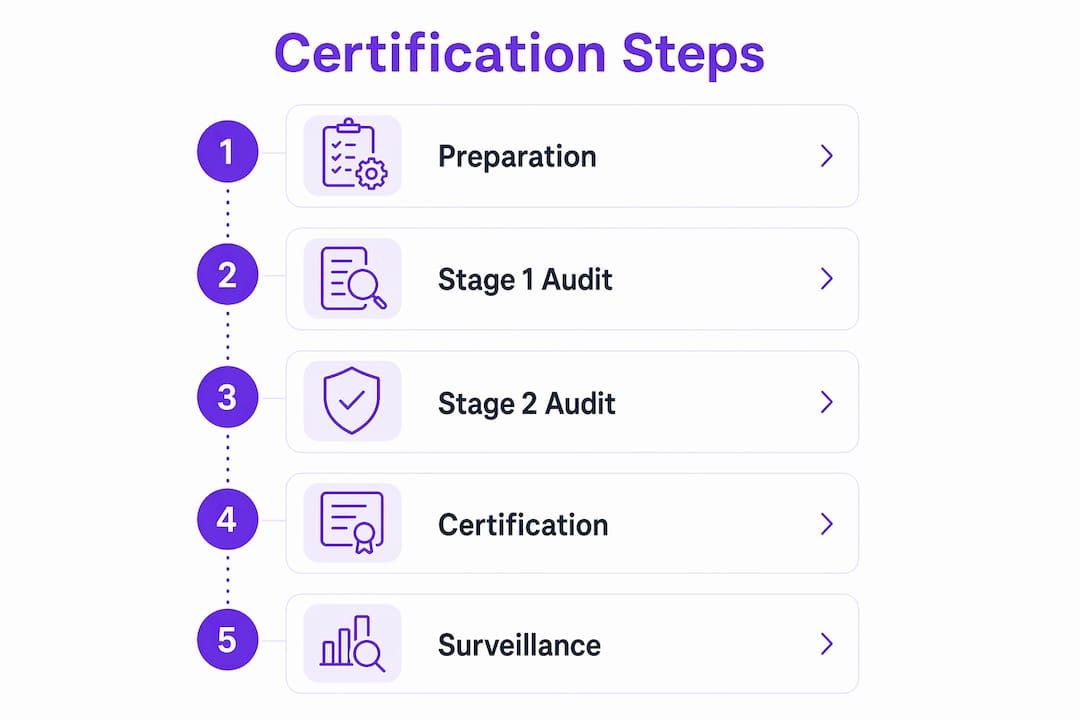
Het traject van beslissing tot certificaat volgt een vaste volgorde. Stappen overslaan bespaart geen tijd; het creëert non-conformiteiten die meer tijd kosten om te corrigeren dan de betreffende stap had gekost.
- Bepaal de ISMS-scope. Besluit welke onderdelen van de organisatie, welke systemen en welke locaties binnen de ISMS-grens vallen. Scope creep is de meest voorkomende oorzaak van budgetoverschrijdingen. Een strakke, verdedigbare scope is beter dan een ambitieuze scope.
- Wijs een ISMS-verantwoordelijke aan. Iemand moet eigenaar zijn van het project. Deze persoon coördineert de risicobeoordeling, documentatie en interne audit. Bij kleinere organisaties is dit vaak de IT-manager of CISO; bij grotere organisaties een dedicated compliancefunctie.
- Voer een gap-analyse of gereedheidsanalyse uit. Breng uw huidige beheersmaatregelen in kaart ten opzichte van de eisen van ISO/IEC 27001:2022. Dit laat zien wat u heeft, wat ontbreekt en hoeveel werk er nog voor u ligt.
- Implementeer beheersmaatregelen en bouw documentatie op. Voer de risicobeoordeling uit, stel de VvT op, ontwikkel beleid en procedures en verzamel bewijs dat beheersmaatregelen operationeel zijn. Deze fase duurt het langst.
- Voer een interne audit uit (clausule 9.2). Verplicht vóór fase 1. De interne audit moet gestructureerd en gedocumenteerd zijn, met bevindingen die worden bijgehouden tot aan de sluiting van corrigerende maatregelen. Auditors zullen de interne auditverslagen specifiek beoordelen tijdens fase 1; ontbrekende of ontoereikende verslagen blokkeren de overgang naar fase 2 vaker dan enige andere tekortkoming.
- Houd een directiebeoordeling (clausule 9.3). Het senior management moet de ISMS-prestaties, auditbevindingen en de status van het risicobehandelingsplan formeel beoordelen. De notulen moeten worden gedocumenteerd.
- Fase 1-audit (documentatiebeoordeling). De certificerende instelling beoordeelt uw ISMS-documentatie. Fase 1 duurt doorgaans 1–2 dagen en vindt vaak op afstand plaats. De auditor controleert of uw opzet deugdelijk is: Is de scope gedefinieerd? Bestaat de VvT en is deze logisch? Zijn de verplichte documenten aanwezig?
- Verhelp fase 1-bevindingen. Los eventuele non-conformiteiten op voordat fase 2 begint. Een zware non-conformiteit in fase 1 betekent dat fase 2 niet kan doorgaan totdat deze is opgelost.
- Fase 2-audit (implementatie en effectiviteit). De auditor verifieert dat de beheersmaatregelen daadwerkelijk werken zoals gedocumenteerd. Deze fase duurt langer dan fase 1 en vindt doorgaans on-site of via een remote sessie met scherm delen en live bewijsbeoordeling plaats. Één zware non-conformiteit blokkeert de certificering totdat deze is opgelost.
- Certificeringsbeslissing. Het beoordelingspanel van de certificerende instelling geeft het certificaat af als er geen onopgeloste zware non-conformiteiten zijn. Lichte non-conformiteiten vereisen een plan voor corrigerende maatregelen maar blokkeren de afgifte niet.
- Jaarlijkse surveillance-audits (jaar 1 en 2). Kleinere audits die verifiëren dat het ISMS blijft functioneren. Surveillance-audits bestrijken een subset van beheersmaatregelen en controleren of corrigerende maatregelen uit de initiële audit zijn afgesloten.
- Hercertificering (jaar 3). Een volledige auditcyclus wordt herhaald. Certificaten volgen een driejarige cyclus: initiële certificering, twee surveillance-audits en vervolgens hercertificering.
Wat certificering kost en hoe lang het duurt
Kosten en doorlooptijd variëren aanzienlijk per organisatiegrootte, ISMS-volwassenheid en omvang van de scope. De onderstaande cijfers zijn indicatieve bandbreedtes; uw werkelijke getallen zijn afhankelijk van het personeelsbestand, het aantal locaties en of u externe consultants inschakelt.
| Kosten- of tijdlijnpost | Gebruikelijke bandbreedte | Bepalende factoren |
|---|---|---|
| Initiële certificeringsaudits lopen doorgaans van $8.000 tot $30.000+; surveillance-audits liggen veelal tussen $6.000 en $8.000. | Personeelsbestand, locaties, scope | |
| Externe consultant (optioneel) | Sterk variabel | Engagementmodel, duur |
| Interne capaciteit | Aanzienlijk | Teamomvang, volwassenheidsniveau |
| Doorlooptijd van implementatie tot certificaat varieert sterk op basis van de volwassenheid bij aanvang en de omvang van de scope | Volwassenheid bij aanvang, omvang scope | |
| Duur fase 1-audit: doorgaans één tot twee dagen, vaak op afstand uitgevoerd | Vaak op afstand | |
| Duur fase 2-audit | Schaalt met personeelsbestand | Conform ISO/IEC 17021-formules |
De auditduur is niet onderhandelbaar. Certificerende instellingen volgen formules afgeleid van ISO/IEC 17021, die verplichte auditduren voorschrijven op basis van personeelsbestand en risico. Voorbeeldrichtlijnen uit audittijdtabellen: organisaties met 1–25 medewerkers vereisen doorgaans 5–7 auditdagen; 26–45 medewerkers, 8–9 dagen; 126–175 medewerkers, 12–13 dagen. Wie geen rekening houdt met de verplichte auditdagen, produceert onrealistische tijdlijnen en planningsconflicten met de gekozen certificerende instelling.
Maak vanaf dag één budget voor de volledige driejarige cyclus. Surveillance-audits zijn niet optioneel, en organisaties die certificering als een eenmalig project beschouwen, worden vaak verrast door de kosten in jaar 2. Veelgemaakte budgetfouten bij ISO 27001 zijn het onderschatten van interne personeelstijd en het negeren van de kosten van corrigerende maatregelen die worden getriggerd door fase 1-bevindingen.
Hoe u een geaccrediteerde certificerende instelling kiest
Accreditatie is wat een certificaat dat inkoopteams van grote ondernemingen accepteren onderscheidt van een certificaat dat zij afwijzen. Een geaccrediteerde certificerende instelling is onafhankelijk beoordeeld aan de hand van ISO/IEC 17021 en ISO/IEC 27006 door een nationale accreditatie-instelling. In de Verenigde Staten is dat ANAB (ANSI National Accreditation Board). Vanaf januari 2026 is de International Accreditation Forum (IAF) gefuseerd met Global ACI, dat nu de accreditatie- en certificaatdatabase beheert. Raadpleeg bij het verifiëren van de accreditatie van een certificerende instelling rechtstreeks de Global ACI-database of de directory van ANAB.
Bekende certificerende instellingen die actief zijn op de Amerikaanse markt zijn onder meer BSI (British Standards Institution), DNV en A-LIGN. Elk heeft verschillende sterke punten op het gebied van sectorervaring, diepgang van auditteams en mogelijkheden voor remote audits. Geen van hen is automatisch de juiste keuze voor uw organisatie.
Vragen om aan elke potentiële certificerende instelling te stellen voordat u tekent:
- Is uw ISO/IEC 27001-accreditatie actueel en kunt u het accreditatiecertificaatnummer verstrekken?
- Hoe berekent u auditdagen en wat is de schatting voor ons personeelsbestand en onze scope?
- Wat is uw beleid ten aanzien van remote versus on-site audits voor fase 2?
- Wat is de sectorervaring van uw lead-auditor in onze branche?
- Hoe gaat u om met belangenconflicten als u eerder advieswerkzaamheden voor ons heeft uitgevoerd?
- Wat is uw gebruikelijke doorlooptijd van de afronding van fase 2 tot de afgifte van het certificaat?
Pro Tip: Vraag een voorbeeldauditrapport op bij de certificerende instelling voordat u tekent. De kwaliteit van hun bevindingendocumentatie zegt veel over hoe nuttig de audit zal zijn als verbeterinstrument, en niet alleen als complianceoefening.
Veelvoorkomende valkuilen die certificering vertragen
De meeste vertragingen bij certificering zijn voorspelbaar. Dezelfde fouten komen keer op keer voor bij organisaties van elke omvang.
- Te beperkte scope en vervolgens uitbreiding. De scope te smal definiëren om tijd te besparen, en dan halverwege de implementatie ontdekken dat cruciale systemen of teams toch moeten worden opgenomen. Scopewijzigingen nadat de implementatie is gestart, zijn kostbaar.
- Onvolledige of inconsistente VvT. Beheersmaatregelen die als van toepassing zijn aangemerkt in de VvT zonder bijbehorend bewijs, of beheersmaatregelen die zijn uitgesloten zonder gedocumenteerde onderbouwing. Auditors signaleren dit onmiddellijk.
- Zwakke interne auditverslagen. De interne audit moet gestructureerd en gedocumenteerd zijn, met bevindingen die worden gevolgd tot aan de sluiting van corrigerende maatregelen. Een document van één pagina met de strekking "we hebben alles gecontroleerd en het is in orde" slaagt fase 1 niet.
- Directiebeoordeling als formaliteit behandelen. Notulen van de directiebeoordeling moeten aantonen dat het management de ISMS-prestatiegegevens, de status van het risicobehandelingsplan en de auditbevindingen daadwerkelijk heeft beoordeeld. Generieke notulen gekopieerd uit een sjabloon zijn een waarschuwingsteken.
- Gebrekkige bewijssteekproeven. Het is niet voldoende om te weten dat een beheersmaatregel bestaat. Auditors nemen steekproeven van bewijs dat de beheersmaatregel consistent wordt toegepast. Toegangslogboeken, trainingsafrondingenregistraties en documentatie van leveranciersevaluaties moeten op verzoek direct beschikbaar zijn.
- Onrealistische tijdlijnen. Organisaties die de implementatie samendrukken tot zes weken, arriveren bij fase 1 doorgaans met documentatiehiaten en zonder interne audit. De certificerende instelling kan dan niet doorgaan naar fase 2.
Pro Tip: Voer vier tot zes weken voor uw geplande auditdatum een formele mock fase 1-beoordeling uit. Laat iemand die niet vertrouwd is met uw ISMS proberen de verplichte documenten te vinden via alleen uw documentbeheersysteem. Als die persoon de VvT niet binnen twee minuten kan vinden, zal uw auditor hetzelfde probleem ondervinden.
Een compacte pre-auditchecklist voor fase 1 en fase 2
Gebruik deze checklist in de laatste weken voor uw externe audit. De lijst is niet uitputtend; beschouw hem als een minimumvereiste, niet als een plafond. Een volledige ISO 27001-certificeringschecklist omvat de complete implementatiereeks van 80 stappen.
Essentials fase 1 (documentatiebeoordeling):
- ISMS-scopeverklaring, ondertekend en versiebeheerd
- Informatiebeveiligingsbeleid, goedgekeurd door het senior management
- Verklaring van Toepasselijkheid, met alle 93 beheersmaatregelen behandeld en uitsluitingen onderbouwd
- Risicobeoordelingsresultaten, gedocumenteerd met toelichting op de gehanteerde methode
- Risicobehandelingsplan, met benoemde eigenaren en streefdatums
- Intern auditverslag (clausule 9.2), met bevindingen en status van corrigerende maatregelen
- Notulen van de directiebeoordeling (clausule 9.3), waaruit betrokkenheid van het management blijkt
Bewijsvoorbeelden fase 2 (implementatieverificatie):
- Toegangslogboeken die handhaving van het principe van minimale rechten aantonen
- Incidentregistraties (ook als er geen incidenten hebben plaatsgevonden: documenteer het proces en eventuele bijna-incidenten)
- Trainingsafrondingenregistraties voor al het personeel binnen de scope
- Documentatie van leveranciersbeveiligingsevaluaties (jaarlijkse beoordelingen van belangrijke leveranciers)
- Resultaten van kwetsbaarheidsscans of penetratietests met bijbehorende herstelregistraties
- Wijzigingsbeheerregistraties voor systemen binnen de scope
- Bewijs gekoppeld aan VvT-beheersmaatregelreferenties, georganiseerd zodat de auditor de verbanden kan volgen
Presenteer bewijs in een gedeelde map of documentbeheersysteem georganiseerd per Annex A-thema. Auditors die op afstand werken, zullen tijdens de sessie om specifiek bewijs vragen; als u door e-mailthreads moet zoeken om een leveranciersevaluatiedocument te vinden, verliest u tegelijkertijd tijd en geloofwaardigheid.
Interne auditverslagen zijn het meest voorkomende knelpunt in fase 1. Auditors zullen specifiek de interne auditverslagen en de directiebeoordelingsbewijzen beoordelen; ontbrekende of ontoereikende verslagen blokkeren de overgang naar fase 2 vaker dan welke andere tekortkoming ook.
Hoe Ismscalculator u helpt bij het plannen van budget en tijdlijn
Voordat u een certificerende instelling inschakelt of een consultant inhuurt, heeft u een realistisch beeld nodig van wat certificering zal kosten en hoe lang het zal duren voor uw specifieke organisatie. Dat is waarvoor Ismscalculator is gebouwd.
Het platform genereert real-time kosten- en inspanningsschattingen, afgestemd op de omvang van uw organisatie, uw branche en uw huidige beveiligingsvolwassenheid. Het beslaat het volledige implementatieplaatje: auditkosten, interne capaciteit, consultantkosten en de doorlopende surveillancecyclus. Een volwassenheidsanalyse over alle vier de controlethema's van ISO/IEC 27001:2022 laat zien waar uw ISMS sterk is en waar het verbetering behoeft voordat u geld uitgeeft aan beheersmaatregelen die u mogelijk niet nodig heeft.
De toolset bevat aanpasbare Gantt-tijdlijnen voor implementatiefasen, referentiemodelvergelijkingen om uw schattingen te valideren aan de hand van dat referentiemodel, en de mogelijkheid om meerdere scenario's op te slaan en te vergelijken, zoals eigen implementatie versus implementatie met consultantondersteuning. De gratis gereedheidscheck van 2 minuten geeft u een onmiddellijke basislijn voordat u ergens aan vastlegt.
Belangrijkste conclusies
ISO 27001-certificering vereist gedocumenteerd, operationeel bewijs van een conform ISMS, een driejarige auditcyclus en een geaccrediteerde certificerende instelling — niet alleen een beleidsdocument.
| Punt | Details |
|---|---|
| Certificering versus compliance | ISO geeft de norm uit; geaccrediteerde derde partijen geven certificaten af na fase 1- en fase 2-audits. |
| Driejarige cyclus | Maak budget voor de initiële certificering, twee jaarlijkse surveillance-audits en volledige hercertificering in jaar 3. |
| VvT en interne audit | De Verklaring van Toepasselijkheid en de interne auditverslagen zijn de twee documenten die auditors het meest kritisch beoordelen in fase 1. |
| Kostenbandbreedtes | Initiële certificeringsaudits lopen doorgaans van $8.000 tot $30.000+; surveillance-audits liggen veelal tussen $6.000 en $8.000. |
| Ismscalculator | Voer de gratis gereedheidscheck van 2 minuten uit voor een op maat gemaakte kosten- en inspanningsschatting voordat u een certificerende instelling benadert. |
Het onderdeel dat de meeste gidsen overslaan
De meeste ISO 27001-gidsen besteden hun aandacht aan de structuur van de norm en te weinig aan de beslissing die werkelijk bepaalt of certificering slaagt: de scope. Organisaties die de scope te breed definiëren, verbranden hun budget met de implementatie van beheersmaatregelen voor systemen die geen certificeringswaarde toevoegen. Organisaties die de scope te smal definiëren, behalen een certificaat dat inkoopteams van grote ondernemingen onmiddellijk ter discussie stellen, omdat het de systemen uitsluit die daadwerkelijk klantgegevens verwerken.
De juiste scope is de scope die betrekking heeft op wat uw klanten belangrijk vinden, niet de scope die het gemakkelijkst te certificeren is. Dat klinkt vanzelfsprekend, maar de druk om snel een certificaat te behalen drijft teams naar de weg van de minste weerstand. Een SaaS-bedrijf dat alleen zijn ontwikkelomgeving certificeert terwijl de productieomgeving buiten scope blijft, heeft een certificaat dat een serieuze leveranciersvragenlijst niet zal doorstaan.
Het tweede punt dat gidsen onderschatten, is de interne auditfunctie. De meeste organisaties behandelen clausule 9.2 als een papieren verplichting. De organisaties die de meeste waarde uit certificering halen, beschouwen interne audit als een echte beheersmaatregeltest — een die elk kwartaal plaatsvindt in plaats van eenmalig vóór fase 1. Tegen de tijd dat de externe auditor arriveert, beschikken zij over een jaar aan interne audithistorie die aantoont dat het ISMS daadwerkelijk functioneert. Die bewijsbasis is wat een zekere fase 2 onderscheidt van een stressvolle.
Specifiek voor organisaties die zaken doen met de Amerikaanse markt: bevestig de ANAB-accreditatie voor elke certificerende instelling die u op uw shortlist zet. Een certificaat van een niet-geaccrediteerde instelling zal de meeste inkoopvereisten van grote ondernemingen niet vervullen, en u komt dat pas te weten als een opdracht al in gevaar is.
Ismscalculator geeft u een helder budget voordat u zich vastlegt
Certificeringskosten verrassen organisaties omdat de meeste gidsen bandbreedtes geven zonder context. Ismscalculator sluit die kloof. Voer uw organisatieomvang, branche en huidig volwassenheidsniveau in, en het platform genereert een op maat gemaakte schatting van auditkosten, interne inspanning, consultantkosten en de volledige driejarige surveillancecyclus, met referentiemodelvergelijkingen zodat u kunt zien hoe uw cijfers zich verhouden tot vergelijkbare organisaties.

Voor teams in de vroege planningsfase geeft de gratis gereedheidscheck van 2 minuten u een onmiddellijke basislijn: waar uw ISMS vandaag staat, welke hiaten moeten worden gedicht vóór fase 1, en een indicatieve kosten- en tijdlijnschatting die u aan het management kunt presenteren. Voor teams die al verder zijn gevorderd, produceert de volledige gereedheidsanalyse een gedetailleerd, domein-voor-domein volwassenheidsprofiel met een geprioriteerd actieplan. Beide zijn sneller dan een consultantgesprek en leveren cijfers op die u daadwerkelijk kunt verdedigen in een budgetgesprek.
Gezaghebbende bronnen en referenties
De beweringen in dit artikel zijn gebaseerd op primaire en gezaghebbende bronnen. Hieronder vindt u waar u terecht kunt voor verificatie en verdere verdieping.
- ISO/IEC 27001:2022 — Het gezaghebbende normdocument. Organisaties dienen naar deze pagina te verwijzen bij het bevestigen van de huidige versie van de norm (2022 verving de editie van 2013) en bij het communiceren van de certificeringsscope aan klanten.
- ANAB (ANSI National Accreditation Board) — De primaire Amerikaanse accreditatie-instelling voor ISO 27001-certificerende instellingen. Gebruik de ANAB-directory om te verifiëren dat de accreditatie van een certificerende instelling actueel is voordat u een auditcontract tekent.
- Global ACI — Vanaf januari 2026 wordt de database van geaccrediteerde certificerende instellingen en afgegeven certificaten beheerd door Global ACI (voorheen IAF/ILAC). Raadpleeg deze database om de geldigheid van een certificaat te bevestigen.
- ISO/IEC 17021 en ISO/IEC 27006 — De normen die regelen hoe certificerende instellingen audits moeten uitvoeren, inclusief verplichte formules voor het aantal auditdagen. Relevant bij de beoordeling van de auditdagenschatting van een certificerende instelling voor uw organisatie.
Voor ISO 27001-auditvoorbereiding specifiek voor financiële ondernemingen vinden teams in gereguleerde sectoren sectorspecifieke bewijsvereisten en beheersmaatregelkoppelingsrichtlijnen die de moeite waard zijn om vóór fase 1 door te nemen.