Scopedefinitie voor complianceprojecten is het formele proces waarbij u precies identificeert welke systemen, gegevens, processen en medewerkers onder een specifieke set regelgevingsvereisten vallen, en vervolgens de grenzen, doelstellingen, deliverables en uitsluitingen documenteert die het project van kick-off tot audit sturen. Doe het goed, en elke vervolgbeslissing — van resourceallocatie tot controlekeuze — heeft een helder referentiepunt. Doe het fout, en u besteedt maanden aan het implementeren van beheersmaatregelen rondom de verkeerde assets, terwijl auditors de hiaten signaleren die u over het hoofd hebt gezien.
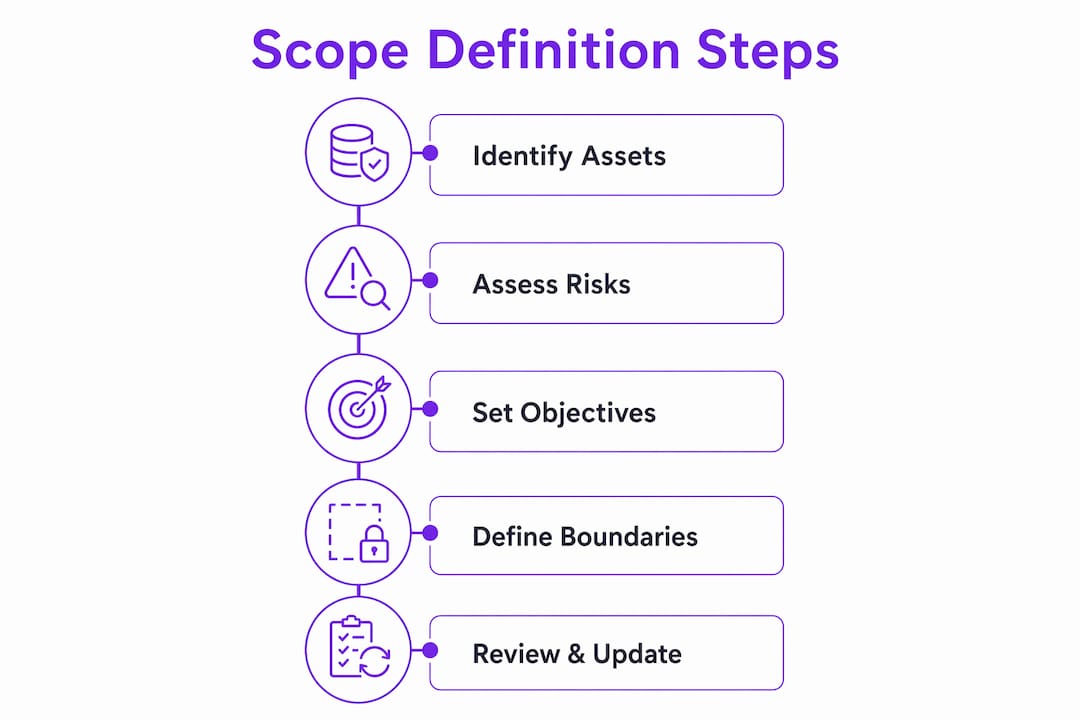
Een goed opgestelde scopeverklaring omvat doorgaans vijf kernelementen:
- Doelstellingen: Wat het project moet bereiken, direct gekoppeld aan regelgevingsvereisten en bedrijfsdoelen
- Deliverables: De specifieke resultaten, beleidslijnen, beheersmaatregelen of certificeringen die het project zal opleveren
- Acceptatiecriteria: Meetbare voorwaarden die bevestigen dat elke deliverable is voltooid
- Beperkingen: Budget-, tijdlijn-, technologie- of organisatorische grenzen die bepalen wat haalbaar is
- Uitsluitingen: Expliciet benoemde systemen, processen of locaties die buiten de projectgrens vallen
De strategische waarde gaat verder dan organisatie. Scopedefinitie voor compliance, erkend als een strategische karteeroefening die essentieel is voor risicomitigatie en governance, bepaalt waar u beheersmaatregelen implementeert, audits uitvoert en documentatie bijhoudt. Een complianceproject is ook fundamenteel tijdgebonden met gedefinieerde beheersmaatregelen en auditbenchmarks, wat het onderscheidt van doorlopende continuïteitscomplianceprogramma's. Die tijdgebonden aard maakt nauwkeurige scopegrenzen nog kritischer. Scope creep in een complianceproject vertraagt niet alleen de oplevering; het kan u voorbij een certificeringsdeadline duwen of een beheersmaatregelgap openlaten tijdens een actief auditvenster.
Waarom is de scoping van complianceprojecten zo moeilijk?
Scope definiëren klinkt eenvoudig totdat u er daadwerkelijk mee aan de slag gaat. De realiteit is dat complianceprojecten een specifieke set drukfactoren met zich meebrengen die algemene projectmanagementframeworks niet volledig adresseren.
- Te breed versus te smal: Gooit u het net te wijd, dan verspilt u middelen aan het beveiligen van systemen zonder regulatoir risico. Trekt u het te nauw, dan zullen auditors de assets vinden die u hebt weggelaten. Geen van beide fouten is goedkoop.
- Onvoldoende afstemming met stakeholders: Juridische zaken, IT, operations en financiën lezen regelgevingsvereisten elk door een andere bril. Zonder vroege, gestructureerde input van hen allemaal weerspiegelt het scopedocument de interpretatie van één afdeling in plaats van het werkelijke risicolandschap van de organisatie.
- Complexiteit van multi-cloud en hybride IT: Moderne organisaties draaien honderden onderling verbonden systemen op cloudproviders, on-premises datacenters en SaaS-applicaties. Gegevens stromen door API's, microservices en externe integraties die nooit deel uitmaakten van de oorspronkelijke architectuurdiagrammen. Het traceren van gereguleerde gegevens door die omgeving is oprecht complex.
- Evoluerende regelgeving: Frameworks zoals HIPAA, SOX, PCI DSS en ISO 27001 actualiseren hun richtlijnen, en nieuwe privacywetten op staatsniveau in de VS blijven verschijnen. Een scopedocument dat is geschreven op basis van de vereisten van vorig jaar kan nu al onvolledig zijn.
- Scope creep: Zonder een formeel wijzigingsbeheerproces stapelen goedbedoelde toevoegingen zich op. Elk toevoeging lijkt op zichzelf klein; samen kunnen ze de werklast van het project verdubbelen zonder een overeenkomstige verhoging van budget of tijdlijn.
- Statische scopedocumenten: Veel teams behandelen scope als iets dat u bij kick-off definieert en vervolgens opbergt. Wanneer processen veranderen, nieuwe applicaties live gaan of infrastructuur verschuift, wordt dat document een risico in plaats van een leidraad.
De duidelijke grenzen die projectverwarring voorkomen en scope creep tegengaan, houden alleen stand als het document actueel blijft en het team het actief handhaaft.
Hoe u de scope en doelstellingen van een complianceproject stap voor stap definieert
Een herhaalbaar proces is hier essentieel. De onderstaande stappen zijn van toepassing of u nu een ISO 27001-implementatie, een SOC 2-gereedheidsproject of een HIPAA-complianceinitiatief in scope brengt.
-
Voer eerst een regelgevings- en risicobeoordeling uit. Voordat u ook maar één scopegrens definieert, identificeert u alle toepasselijke regelgeving, frameworks of contractuele vereisten. Breng de specifieke beheersmaatregelen in kaart die elk vereist. Deze beoordeling vertelt u wat de scope minimaal moet omvatten en waar de grootste risicohiaten zitten.
-
Betrek cross-functionele stakeholders vroeg. Haal IT, juridische zaken, HR, financiën en operations erbij voordat het scopedocument vorm krijgt. Elke groep beheert gegevens of processen die onder regelgevingsvereisten kunnen vallen. Hun input voorkomt het veelvoorkomende falen van een project dat inscoopt wat het complianceteam al kent in plaats van wat de organisatie daadwerkelijk doet.
-
Breng getroffen systemen, gegevens, processen en interfaces expliciet in kaart. Lijst elk systeem, elke gegevensopslag en elk proces op dat gereguleerde informatie verwerkt. Lijst vervolgens alles op dat dat niet doet. Beide lijsten horen in het scopedocument. Het niet in kaart brengen van interfaces tussen in-scope en out-of-scope processen is een van de meest voorkomende oorzaken van auditbevindingen, omdat auditors precies die grenzen onderzoeken op gegevenslekken.
-
Schrijf doelstellingen met behulp van SMART-criteria. Vage doelstellingen zoals "compliance bereiken" produceren vage projecten. SMART-doelstellingen gekoppeld aan organisatiedoelen drijven succes. Een goed geformuleerde doelstelling luidt: "Implementeer toegangsbeheerbeleid voor alle productiesystemen die kaarthoudergegevens verwerken vóór 30 september 2026, conform PCI DSS Vereiste 7." Die zin is specifiek, meetbaar, haalbaar, relevant en tijdgebonden.
-
Documenteer deliverables en acceptatiecriteria samen. Elke deliverable heeft een bijbehorend acceptatiecriterium nodig. "Risicoregister voltooid" is een deliverable. "Risicoregister beoordeeld en goedgekeurd door de CISO en externe auditor vóór projectafsluiting" is een acceptatiecriterium. De vier essentiële componenten van een projectscopeverklaring — doelstellingen, deliverables, acceptatiecriteria en uitsluitingen — functioneren alleen als managementtool wanneer alle vier aanwezig zijn.
-
Formaliseer de scopeverklaring en verkrijg goedkeuring van stakeholders. Een scopedocument dat niet is goedgekeurd is slechts een concept. Formele goedkeuring van belangrijke stakeholders — inclusief de projectsponsor en relevante afdelingshoofden — schept verantwoordelijkheid en geeft de projectmanager het gezag om verzoeken buiten de scope af te wijzen.
-
Stel versiebeheer en een reviewcadans in. Ken het scopedocument op dag één een versienummer toe. Definieer de triggers die een formele review vereisen: een nieuwe applicatie die de omgeving binnenkomt, een regelgevingsupdate, een fusie of een significante infrastructuurwijziging. Zonder deze structuur wijkt het document stilletjes en gevaarlijk af van de werkelijkheid.
Pro Tip: Gebruik risicogebaseerde prioritering wanneer u uw scope voor het eerst in kaart brengt. Begin met de assets en processen met het hoogste regelgevings- en operationeel risico, zorg dat die grenzen vast liggen en werk dan naar buiten. Dit voorkomt de veelvoorkomende valkuil van het doorbrengen van de eerste maand met het betwisten van laagrisico-randgevallen terwijl de hoogrisicokern nog ongedefinieerd blijft.
Best practices voor scopebeheer gedurende een complianceproject
Scope goed definiëren aan het begin is noodzakelijk, maar niet voldoende. De onderstaande praktijken houden die definitie geldig gedurende de volledige projectlevenscyclus.
- Implementeer formeel wijzigingsbeheer. Elke voorgestelde scope-toevoeging of -verwijdering moet via een gedocumenteerd wijzigingsverzoekproces verlopen. Het verzoek moet de reden voor de wijziging, de impact op tijdlijn en budget en de goedkeurende partij vastleggen. Dit creëert een auditspoor en dwingt bewuste beslissingen af in plaats van terloopse toevoegingen.
- Hervalideer scope continu met stakeholders. Plan korte scopereviews bij elke belangrijke projectmijlpaal. Vraag of er nieuwe systemen zijn ingezet, of er regelgevende richtlijnen zijn gewijzigd en of de oorspronkelijke uitsluitingen nog steeds gelden. Dit voorkomt dat het scopedocument een historisch artefact wordt.
- Gebruik meetbare doelstellingen om voortgang bij te houden. Doelstellingen geschreven met SMART-criteria geven u een duidelijk voltooiingssignaal. Wanneer een doelstelling ambigu is, discussiëren teams over of het klaar is in plaats van door te gaan naar de volgende taak.
- Documenteer uitgesloten items met dezelfde nauwkeurigheid als inclusies. Een uitsluiting die niet is opgeschreven, wordt niet gehandhaafd. Wanneer een stakeholder later vraagt waarom een bepaald systeem niet is meegenomen, beschermt een gedocumenteerde uitsluiting met onderbouwing het projectteam en verduidelijkt de auditgrens.
- Vereist auditorsbeoordeling voor standaarden zoals ISO 27001 en SOC 2. Interne teams definiëren de scope, maar auditors moeten grenzen goedkeuren voor frameworks zoals SOC 2 en ISO 27001 om gevoelige gegevens effectief te beschermen. Het betrekken van uw auditor tijdens de scopedefinitie — niet pas aan het einde — signaleert grensproblemet voordat ze bevindingen worden. Voor een gedetailleerde blik op hoe de scopevereisten van ISO 27001 en SOC 2 van elkaar verschillen, behandelt de vergelijking ISO 27001 vs SOC 2 van Ismscalculator het auditorgoedkeuringsproces voor elk.
- Behandel de scopeverklaring als een levend document. Versiebeheer en periodieke updates getriggerd door bedrijfs- of technologische wijzigingen zijn het praktische mechanisme om scope geldig te houden. Een scopedocument dat niet is aangepast sinds de kick-off is vrijwel zeker verouderd.
- Gebruik sjablonen en geautomatiseerde tools om auditsporen bij te houden. Handmatige scopedocumentatie op gedeelde schijven nodigt uit tot versieconflicten en verloren goedkeuringen. Doelgerichte compliancetools die wijzigingen bijhouden, goedkeuringen vastleggen en updates voorzien van tijdstempels geven u een verdedigbaar dossier. Voor teams die werken met een checklist voor leverancierscompliance, houdt het integreren van scopedocumentatie in die workflow alle grensbeslissingen op één plek.
De grootste fout bij de scoping van complianceprojecten is het niet afstemmen van doelstellingen op de bedrijfsstrategie, waardoor compliance een afvinkexercitie wordt in plaats van een project dat echte risicoreductie oplevert. Scopebeheer en doelstellingsafstemming zijn onlosmakelijk verbonden.
Waarom een risicogebaseerde aanpak van scoping het resultaat verandert
Risicogebaseerde scoping betekent dat u niet begint met de vraag "wat zou er mogelijk in scope kunnen zijn?" U begint met de vraag "waar bevinden de gereguleerde gegevens zich en wat gebeurt er als ze worden gecompromitteerd?" Die herformulering verandert alles aan hoe u de grens trekt.
- Breng gegevensstromen in kaart voordat u grenzen trekt. Volg gereguleerde gegevens vanaf hun toegangspunt door elk systeem, proces en elke interface die ze raken. Betaalkaartgegevens, beschermde gezondheidsinformatie en persoonlijk identificeerbare informatie hebben elk verschillende stroompatronen. De scopegrens moet rondom die stromen worden getrokken, niet rondom organisatieschema's of IT-infrastructuurdiagrammen.
- Prioriteer op basis van risico, niet op gemak. Hoogrisico-assets — die de meest gevoelige gegevens opslaan of verwerken of de meest geloofwaardige bedreigingen kennen — horen in scope ongeacht hoe moeilijk ze te beheersen zijn. Laagrisico-systemen die toevallig makkelijk te documenteren zijn, mogen geen onevenredige projectmiddelen verbruiken.
- Beheers grenslekkages op procesinterfaces. Het punt waar een in-scope systeem gegevens overdraagt aan een out-of-scope systeem is waar auditors het scherpst kijken. Risicogebaseerde scoping richt zich op kritieke gereguleerde gegevensstromen en hoogrisicogebieden, waardoor scope creep en verspilde middelen worden vermeden — maar alleen als die interfacepunten expliciet in kaart zijn gebracht en beheerst.
- Gebruik de risicobeoordeling om scopebeslissingen te onderbouwen. Wanneer een stakeholder aandringt op het uitsluiten van een systeem dat uw risicobeoordeling als hoog risico heeft aangemerkt, geeft de gedocumenteerde beoordeling u het bewijs om dat te weerspreken. Scopebeslissingen zonder risicobasis zijn moeilijk te verdedigen in een audit.
- Herzie risicoclassificaties wanneer de omgeving verandert. Een systeem dat vorig jaar laag risico was, kan hoog risico zijn geworden na een nieuwe integratie of een wijziging in gegevensbeheerpraktijken. Risicogebaseerde scope is geen eenmalige oefening.
Voor ISO 27001-projecten in het bijzonder bieden de volwassenheidsbeoordelingen van Ismscalculator over alle vier de ISO/IEC 27001:2022-beheersingsthema's teams een gestructureerde manier om te identificeren waar hun grootste risicohiaten zitten voordat ze de scope definitief maken. De ISO 27001-gapanalysegids beschrijft precies hoe u zo'n beoordeling gebruikt om scopegrenzen te onderbouwen in plaats van te gokken. De real-time kosten- en inspanningsschatter van Ismscalculator stelt teams ook in staat verschillende scopeconfiguraties te modelleren en te zien hoe elk de implementatiecomplexiteit beïnvloedt, waardoor het risicogebaseerde scopegesprek met het management veel concreter wordt.
Kernbevinding: Het vroeg betrekken van auditors bij het risicogebaseerde scopeproces — niet pas aan het einde — verhoogt de scopegeldigheid en vermindert de kans op bevindingen. Auditors zijn de uiteindelijke beoordelaars van scopegrenzen voor frameworks zoals ISO 27001 en SOC 2, en hun perspectief op waar de grens zou moeten liggen wijkt vaak af van wat interne teams aannemen.
Hoe Ismscalculator uw complianceprojectscope ondersteunt
Scope van meet af aan goed definiëren is precies het soort probleem waarvoor Ismscalculator is gebouwd. De gratis 2-minuten gereedheidsmeting geeft u direct inzicht in waar uw scopedefinitie staat voordat u zich vastlegt op een volledig implementatieplan.

Voor teams die dieper willen gaan, dekt de ISO 27001-gereedheidsassessment de volwassenheid over alle vier de ISO/IEC 27001:2022-beheersingsthema's, produceert modelreferentievergelijkingen en genereert een aanpasbaar Gantt-diagram dat implementatiefasen koppelt aan uw gedefinieerde scope. Als u deskundige begeleiding nodig heeft voor een complexe multi-cloudomgeving of een gereguleerde sector met overlappende frameworks, verbindt de directory van onafhankelijke consultants u met lead-auditors en implementatiespecialisten die gespecialiseerd zijn in precies dat soort scopewerk.
Belangrijkste aandachtspunten
Effectieve scopedefinitie voor complianceprojecten vereist nauwkeurige grenzen, SMART-doelstellingen, doorlopende afstemming met stakeholders en een risicogebaseerde aanpak die het scopedocument geldig houdt gedurende elke fase van de projectlevenscyclus.
| Punt | Details |
|---|---|
| Definieer alle vijf scope-elementen | Elke scopeverklaring heeft gedocumenteerde en goedgekeurde doelstellingen, deliverables, acceptatiecriteria, beperkingen en uitsluitingen nodig. |
| Betrek auditors tijdens de scoping | Voor ISO 27001 en SOC 2 moeten auditors scopegrenzen goedkeuren, niet alleen aan het einde beoordelen. |
| Breng interfaces tussen in-scope en out-of-scope processen in kaart | Deze grenspunten zijn waar auditbevindingen het vaakst ontstaan en vereisen expliciete beheersmaatregelen. |
| Gebruik SMART-doelstellingen gekoppeld aan bedrijfsdoelen | Doelstellingen gekoppeld aan de organisatiestrategie voorkomen afvinkcompliancegedrag en geven teams een meetbaar voltooiingssignaal. |
| Behandel scope als een levend document | Versiebeheer en mijlpaalgestuurde reviews houden scope geldig naarmate technologie, processen en regelgeving veranderen. |