Voor de meeste middelgrote en grote organisaties is het inhuren van een ISO 27001 adviesbureau de snelste weg naar certificering — mits u het juiste leveringsmodel kiest en een goed afgebakende RFP opstelt. De kortste aanpak: voer een gratis gereedheidscheck uit op Ismscalculator om een basisschatting te krijgen, en gebruik die uitkomst vervolgens om consultants te selecteren en een scherpere opdrachtomschrijving te schrijven.
Drie benaderingen die de moeite waard zijn:
- Door consultant geleide aanpak — Een gecertificeerde Lead Implementer beheert het project van begin tot eind. Het meest geschikt voor organisaties met beperkte interne beveiligingscapaciteit of een harde certificeringsdeadline.
- Hybride / software-ondersteunde aanpak — Een consultant verzorgt strategie, risicobeheer en auditvoorbereiding, terwijl automatisering het bewijs verzamelt. Software-ondersteunde benaderingen verkorten de tijd tot certificering doorgaans ruwweg tot de helft in vergelijking met volledig handmatige processen.
- Ismscalculator-ondersteunde inkoop — Gebruik de realtime kostenraming, de 14-domein volwassenheidsassessment en de onafhankelijke consultantintroducties van het platform om de opdracht af te bakenen voordat u ook maar één euro aan advieskosten uitgeeft.
Inhoudsopgave
- Welk ISO 27001 leveringsmodel past bij uw situatie?
- Wat levert een ISO 27001 consultant concreet op?
- Wat kost ISO 27001 advies en hoe lang duurt het?
- Hoe kiest u de juiste ISO 27001 consultant?
- Hoe ziet een door een consultant geleide ISO 27001 roadmap eruit?
- Waarom Ismscalculator thuishoort in uw inkoopproces
- Uw 30–60–90 dagen inkoop- en implementatiestartplan
- Wanneer is het juiste moment om een consultant in te schakelen?
- Belangrijke contractuele bepalingen en SLA's voor uw consultantovereenkomst
- Belangrijkste conclusies
- Het onderdeel van ISO 27001-inkoop dat de meeste gidsen overslaan
- Ismscalculator geeft u een voorsprong vóór het eerste consultantgesprek
- Nuttige bronnen en verder lezen
Welk ISO 27001 leveringsmodel past bij uw situatie?
Niet elke organisatie heeft dezelfde mate van hands-on ondersteuning nodig. De onderstaande tabel koppelt leveringsmodellen aan de dimensies die het meest relevant zijn bij inkoop, met typische doorlooptijden zonder exacte aantallen maanden of weken te noemen.
Welk model past bij welk profiel:
- Start-up of vroegefase SaaS: Software-ondersteund of hybride. Lagere kosten, snellere cyclus, en de SaaS-specifieke begeleiding op Ismscalculator is de moeite waard om te lezen voordat u iets afbakent.
- Scale-up met een bestaand beveiligingsteam: Hybride. Uw team beheert de controls; de consultant beheert de auditvoorbereiding en de documentatiekwaliteit.
- Gereguleerde onderneming (zorg, financiën, defensie): Door consultant geleid, met gecertificeerde Lead Implementers en Lead Auditors in het projectteam.
- Multi-regio of multi-framework organisatie: Hybride met expliciete cross-frameworkmapping (ISO 27001 + SOC 2 + NIST CSF) om dubbel bewijs verzamelen over meerdere programma's te vermijden.
Wat levert een ISO 27001 consultant concreet op?
De ISO/IEC 27001:2022-norm structureert de implementatie rondom verplichte clausules en Annex A-controls. De taak van een consultant is om dat framework te vertalen naar een werkend informatiebeheersysteem voor informatiebeveiliging (ISMS) voor uw specifieke omgeving. Dit is wat een afgebakende opdracht doorgaans omvat:
Kernservices:
- Scopedefinitie en workshop voor de organisatiecontext
- Gapanalyse ten opzichte van alle Annex A-controls
- Risicobeoordelingsmethodologie en risicobeheerplan
- Verklaring van toepasselijkheid (SoA) — het document dat auditors het meest kritisch bekijken
- Schrijven van beleid en procedures (of beoordeling van bestaande documenten)
- Ondersteuning bij de implementatie van controls (technisch en organisatorisch)
- Uitvoering van interne audit
- Ondersteuning bij Fase 1- en Fase 2-audits
- Bewustwordingstraining voor medewerkers
- Optioneel vCISO-retainer voor onderhoud na certificering
Deliverables die uw RFP moet vereisen:
- Volledig ISMS-documentatiepakket (beleid, procedures, registraties)
- Annex A gapanalyserapport met remediëringsprioriteiten
- Goedgekeurde SoA met onderbouwing voor uitsluitingen
- Risicoregister en risicobeheerplan
- Intern auditrapport met afwijkingenlog
- Bewijspakketten geordend per controldomein
- Remediëringsplan met eigenaarstoewijzingen en streefdatums
Pro Tip: Vraag elke kandidaat hoe hun documentatie de daadwerkelijke praktijk weerspiegelt. Een consultant die een gepolijste beleidsset produceert maar de implementatie van controls aan u overlaat, verkoopt papierwerk, geen certificeringsgereedheid. Auditors toetsen of controls werken, niet of documenten bestaan.
Wat kost ISO 27001 advies en hoe lang duurt het?
Budget- en tijdlijnverwachtingen variëren sterk per organisatieomvang, scopecomplexiteit en leveringsmodel. Hieronder een realistisch beeld.
| Tijdlijntraject | Duur | Typisch scenario | Belangrijkste beperking |
|---|---|---|---|
| Snel | 8–12 weken | Kleine organisatie, beperkte scope, toegewijd intern middel | Beschikbaarheid interne stakeholders |
| Standaard | 3–12 maanden | Middelgroot, gematigde scope, hybride levering | Bewijs verzamelen, goedkeuring beleid |
| Verlengd | 12+ maanden | Grote onderneming, meerdere locaties, complexe risico-omgeving | Organisatieverandering, concurrentie om middelen |
Prijsmodellen die u zult tegenkomen:
- Vaste prijs per project: Het meest gangbaar voor afgebakende opdrachten. U kent de totale kosten van tevoren; scopewijzigingen leiden tot wijzigingsopdrachten.
- Retainer / uren en materialen: Gebruikelijk voor vCISO-arrangementen of doorlopende ondersteuning na certificering.
- Abonnement (software-ondersteund): Maandelijkse of jaarlijkse vergoeding voor platformtoegang plus een aantal consultanturen.
- Per scope / modulair: Betaling per afzonderlijke fase (alleen gapanalyse, alleen interne audit). Nuttig wanneer u intern capaciteit heeft voor bepaalde fasen.
Pro Tip: De twee meest onderschatte kostenposten zijn de tijd voor het verzamelen van bewijs en de beschikbaarheid van interne medewerkers. Uw team moet logs, screenshots en configuratie-exports verzamelen voor tientallen controls. Reken minstens 20% buffer in uw interne inspanningsschatting, en gebruik een tool zoals de implementatietijdlijngids van Ismscalculator om uw planning te toetsen voordat u een contract ondertekent.
Hoe kiest u de juiste ISO 27001 consultant?
Selectiecriteria zijn belangrijker dan prijs. Een consultant die minder rekent maar een documentatiegericht ISMS oplevert, kost u een mislukte audit en een tweede opdracht.
Gerangschikte selectiecriteria:
- Gecertificeerde Lead Implementers en Lead Auditors in dienst — Opdrachten geleid door gecertificeerde ISO/IEC Lead Implementers leveren verdedigbare SoA's en risicobeheersmethodologieën op. Vraag naar persoonscertificeringen bij naam, niet alleen naar claims op bedrijfsniveau.
- Gedocumenteerd slagingspercentage bij eerste poging — Elk slagingspercentage dat een consultant opgeeft, moet vergezeld gaan van klantrefetenties die u kunt bellen. Vraag dit schriftelijk op.
- Branchespecifieke ervaring — Een consultant die drie zorginstellingen heeft gecertificeerd, begrijpt de overlap met HIPAA en heeft waarschijnlijk herbruikbare controltemplates. Generieke ervaring is minder waard.
- Cross-frameworkcapabiliteit — Als u naast ISO 27001 ook SOC 2, NIST CSF of NIS2 nastreeft, vermindert cross-frameworkmapping de dubbele inspanning voor bewijsverzameling aanzienlijk.
- Duidelijke deliverables en mijlpalen — Elke fase moet een benoemde deliverable en een gedefinieerd acceptatiecriterium hebben. Vage uitspraken zoals "we helpen u gecertificeerd te worden" zijn een waarschuwingssignaal.
Vragen voor uw RFI/RFP:
| Vraag | Wat u evalueert |
|---|---|
| Beschrijf uw gapanalysemethodologie en hoe u remediëring prioriteert. | Grondigheid en praktische bruikbaarheid van hun aanpak |
| Hoe organiseert u bewijs voor Fase 1- en Fase 2-audits? | Auditgereedheiddiscipline |
| Wie voert de interne audit uit — dezelfde consultant of een aparte auditor? | Onafhankelijkheid en objectiviteit |
| Welke ondersteuning na certificering biedt u, en tegen welke kosten? | Haalbaarheid van langetermijnpartnerschap |
| Geef twee klantrefetenties uit onze branche. | Verifieerbare staat van dienst |
| Bent u gelieerd aan of financieel verbonden met een certificeringsinstantie? | Controle op belangenconflicten |
Rode vlaggen om u van af te wenden:
- Alleen-template-aanpak zonder hands-on ondersteuning bij de implementatie van controls
- Onvermogen om de Lead Implementer te noemen die uw opdracht beheert
- Onduidelijke of ontbrekende deliverablelijst in het voorstel
- Elke financiële relatie met de certificeringsinstantie die zij aanbevelen
- Geen casestudy's of verifieerbare klantrefetenties
Een verduidelijking die uw RFP waard is: consultants bereiden u voor op audits, maar alleen een geaccrediteerde certificeringsinstantie geeft het certificaat af na Fase 1- en Fase 2-audits. Elk voorstel dat deze twee rollen door elkaar haalt, is een waarschuwingsteken.
Hoe ziet een door een consultant geleide ISO 27001 roadmap eruit?
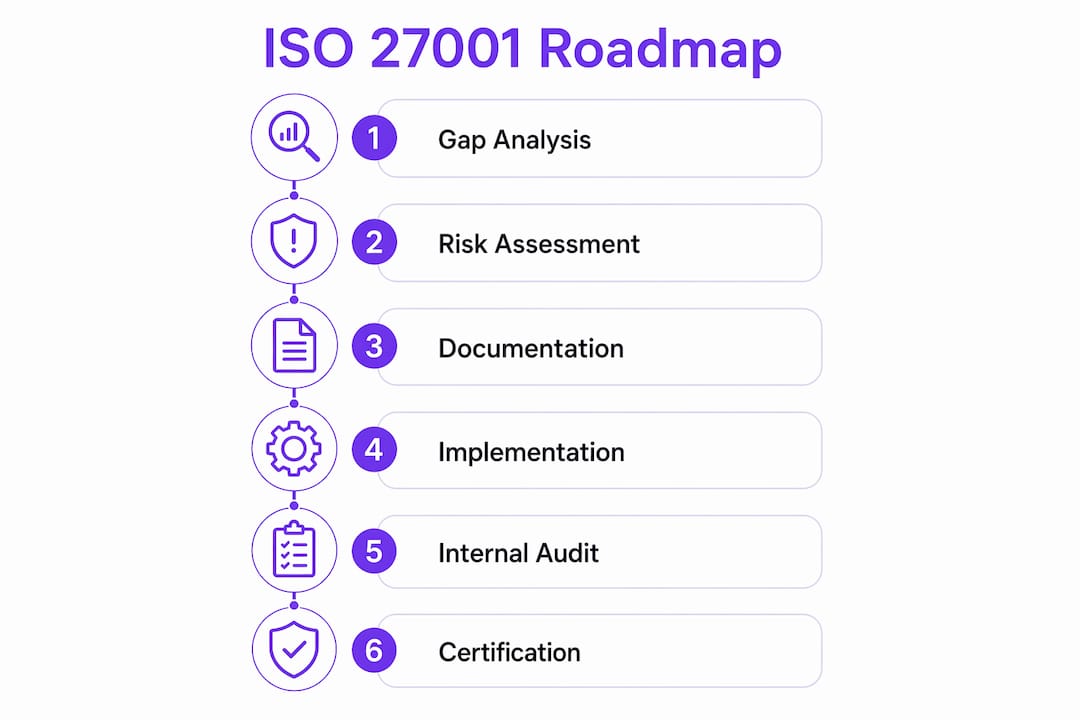
Een goed uitgevoerde opdracht volgt een voorspelbare fasestructuur. De onderstaande tabel toont typische doorlooptijden, deliverables en wie verantwoordelijk is voor elke fase.
Een typische opdrachtfasestructuur omvat scoping, gapanalyse, risicobeoordeling, beleidsontwikkeling, implementatie van controls, interne audit en ondersteuning bij de certificeringsaudit — elk meerdere weken durend, afhankelijk van de scope en de betrokkenheid van de klant.
Factoren die de tijdlijn beïnvloeden:
- Scope-uitbreiding is de meest voorkomende vertraging. Leg de ISMS-grens schriftelijk vast in Fase 1 en vereis een formele wijzigingsopdracht voor elke uitbreiding.
- De beschikbaarheid van interne medewerkers tijdens de implementatie van controls is het op één na meest voorkomende knelpunt. Wijs een benoemde interne projectverantwoordelijke aan voordat de opdracht begint.
- Organisaties die vóór het inschakelen van een consultant een stapsgewijze gapanalyse uitvoeren, starten Fase 2 doorgaans twee tot drie weken eerder dan organisaties die dit overslaan.
Waarom Ismscalculator thuishoort in uw inkoopproces
Voordat u ook maar één RFP verstuurt, heeft u twee dingen nodig: een realistische kostenraming en een basisvolwassenheidsscore. Ismscalculator geeft u beide binnen enkele minuten.
Wat het platform doet voor inkoopteams:
- Genereert een realtime kosten- en inspanningsraming afgestemd op uw bedrijfsomvang, branche en beveiligingsvolwassenheid
- Voert een volwassenheidsassessment uit over alle vier de ISO/IEC 27001:2022-controlthema's, zodat u precies weet waar uw hiaten zich bevinden voordat een consultant dat u vertelt
- Produceert een aanpasbaar Gantt-diagram dat u als conceptprojectplanning aan een RFP kunt toevoegen
- Exporteert een pdf-rapport dat u kunt delen met inkoop, juridische zaken en het bestuur
- Verbindt u via de consultantintroductieservice met onafhankelijke ISO 27001-implementers en Lead Auditors
- Stelt u in staat meerdere ramingen op te slaan en te vergelijken naarmate uw scope zich ontwikkelt
Voer de gratis gereedheidsassessment uit vóór uw eerste consultantgesprek. Het kost minder tijd dan de meeste RFP-templates lezen.
Uw 30–60–90 dagen inkoop- en implementatiestartplan
Een concreet schema voorkomt het meest voorkomende faaluiterste: maanden van planning zonder certificeringsvoortgang.
Dagen 1–30: Beoordelen en afbakenen
- Voer de 2-minuten gereedheidscheck van Ismscalculator uit en sla uw basisraming op.
- Leg uw ISMS-scope schriftelijk vast — welke systemen, locaties en bedrijfsprocessen zijn inbegrepen.
- Identificeer uw interne projectverantwoordelijke (doorgaans de IT-manager of complianceofficer).
- Stel een shortlist samen van drie tot vijf consultants via de consultantdirectory van Ismscalculator.
- Stuur RFI's naar geselecteerde consultants met uw scopeomschrijving bijgevoegd.
Dagen 31–60: Evalueren en selecteren
- Beoordeel RFI-antwoorden aan de hand van bovenstaande selectiecriteria (certificeringen, slagingspercentage, deliverables, referenties).
- Voer referentiegesprekken met minimaal twee klanten per finalist.
- Vraag vaste-prijs-voorstellen aan bij de twee beste kandidaten.
- Betrek juridische zaken bij de beoordeling van contractvoorwaarden en SLA's vóór ondertekening.
- Selecteer uw consultant en spreek een projectstartdatum af.
Dagen 61–90: Starten en hiaten remediëren
- Voer de scopingworkshop uit met uw consultant.
- Voer de volledige gapanalyse uit (door consultant geleid of met de gapanalysegids als parallelle controle).
- Prioriteer de top 10 remediëringspunten op basis van auditrisico.
- Wijs controleigenaren toe binnen IT, HR, juridische zaken en operations.
- Plan de interne audit circa 60 dagen vóór de beoogde certificeringsauditdatum.
Betrokkenheid van stakeholders per fase:
- Inkoop en juridische zaken: Dagen 1–60 voor contractbeoordeling en leveranciersselectie.
- IT-operations en beveiliging: Dagen 1–90 voor gapanalyse, implementatie van controls en bewijsverzameling.
- Eigenaren van bedrijfsonderdelen: Dagen 30–90 voor goedkeuring van beleid en eigenaarschap van controls.
- Executief sponsor: Dagen 1–30 voor goedkeuring van de scope; dagen 60–90 voor aftekening van de certificeringsaudit.
Wanneer is het juiste moment om een consultant in te schakelen?
Hoe eerder, hoe beter — maar het antwoord hangt af van waar u zich in het project bevindt.
Schakel een consultant in vanaf het allereerste begin als u geen bestaand ISMS heeft, geen interne beveiligingsexpertise bezit, of een harde certificeringsdeadline binnen zes maanden heeft. Beginnen zonder consultant en er halverwege een inhuren is het duurste pad: u betaalt om documentatie terug te draaien die niet voldoet aan de verwachtingen van auditors.
Als u al een bestaand beveiligingsprogramma heeft, is een consultant het meest waardevol op drie specifieke momenten: de initiële gapanalyse (voor een objectieve basislijn), de interne audit (voor een onafhankelijke beoordeling vóór de echte audit) en de voorbereiding op de Fase 2-audit (voor het ordenen van bewijs en het coachen van uw team bij auditorinteracties). Organisaties met sterke interne teams schrijven soms zelf het beleid en implementeren controls, en schakelen vervolgens alleen een consultant in voor de interne audit en de certificeringsondersteuningsfasen. Dat model werkt, maar alleen wanneer het interne team daadwerkelijke ISO 27001-ervaring heeft — niet slechts algemene beveiligingskennis.
Voor accountancy- en financiële dienstverleners is de overlap tussen ISO 27001-controls en best practices voor de bescherming van klantgegevens zo groot dat een consultant met ervaring in de financiële sector de implementatietijd merkbaar verkort in vergelijking met een generalist.
Belangrijke contractuele bepalingen en SLA's voor uw consultantovereenkomst
Een goed opgesteld contract beschermt u tegen scope-uitbreiding, onduidelijke deliverables en een consultant die na de documentatiefase verdwijnt.
Op te nemen bepalingen:
- ScopedefinitieClausule: Een schriftelijke ISMS-grensomschrijving die een formele wijzigingsopdracht vereist voor elke uitbreiding. Dit is de belangrijkste clausule voor budgetbeheersing.
- Benoemde medewerkers: Specificeer de Lead Implementer bij naam. Contracten die het bureau toestaan medewerkers te vervangen zonder uw goedkeuring, leiden regelmatig tot junior consultants die het werk uitvoeren.
- Deliverableschema: Elke fase-deliverable vermeld met een acceptatiecriterium en een vervaldatum. "Redelijke inspanningen"-taal is niet aanvaardbaar.
- Onafhankelijkheid interne audit: Bevestig of de interne audit wordt uitgevoerd door dezelfde consultant of een aparte auditor. Onafhankelijkheid heeft de voorkeur; als hetzelfde bureau beide doet, vereis dan een andere persoon.
- Neutraliteit certificeringsinstantie: De consultant mag geen verwijzingsvergoedingen ontvangen of financiële relaties hebben met de door hen aanbevolen certificeringsinstantie.
- Voorwaarden voor ondersteuning na certificering: Definieer wat inbegrepen is na afgifte van het certificaat — voorbereiding op surveillance-audits, beleidsupdates, opfriscursussen voor medewerkers — en tegen welke kosten.
Te specificeren SLA's:
- Reactietijd op vragen tijdens de opdracht (48 uur is een redelijke norm).
- Doorlooptijd voor documentrevisies na beoordeling door de klant (vijf werkdagen is gebruikelijk).
- Beschikbaarheidstoezegging voor auditondersteuningsdatums — uw Fase 2-auditdatum ligt vast; uw consultant moet aanwezig zijn.
- Remediëringsondersteuningsperiode na een afwijkingsbevinding (30 dagen is standaard voor kleine afwijkingen).
Een praktische noot: veel adviesbureaus bieden een gratis scopinggesprek aan voordat ze een vaste-prijs-voorstel uitbrengen. Gebruik dat gesprek om hun methodologie te toetsen en stel de bovenstaande RFP-vragen voordat u zich verbindt aan een volledig voorstelsproces.
Belangrijkste conclusies
Het inhuren van een ISO 27001 adviesbureau is de snelste weg naar certificering voor de meeste organisaties, mits u de opdracht afbakent met een gereedheidsassessment voordat u een RFP uitbrengt.
| Punt | Details |
|---|---|
| Koppel het leveringsmodel aan uw profiel | Door consultant geleid voor gereguleerde ondernemingen; hybride voor scale-ups; software-ondersteund voor SaaS en teams met beperkte middelen. |
| Tijdlijn varieert van 8–12 weken tot 12+ maanden | Snelle opdrachten kunnen auditgereedheid bereiken in 8–12 weken voor strak afgebakende projecten, terwijl standaard- en verlengde tijdlijnen 3–12 maanden of langer kunnen duren afhankelijk van complexiteit. |
| Vereis certificeringen en een slagingspercentage | Vraag naar benoemde Lead Implementers in dienst en een gedocumenteerd slagingspercentage bij eerste poging — plus klantrefetenties die dat onderbouwen. |
| Stel het contract strak op | Neem benoemde medewerkers, een deliverableschema en een scopewijzigingsclausule op om budgetoverschrijdingen te voorkomen. |
| Ismscalculator versnelt het inkoopproces | Voer de gratis gereedheidsassessment uit voor een kostenraming en volwassenheidsbasislijn vóór uw eerste consultantgesprek. |
Het onderdeel van ISO 27001-inkoop dat de meeste gidsen overslaan
Het gangbare advies is: zoek een gecertificeerde consultant, controleer hun referenties en onderteken een contract. Dat is noodzakelijk maar niet voldoende. De valkuil waarin de meeste organisaties stappen, is niet het kiezen van de verkeerde consultant — het is dat ze bij het scopinggesprek verschijnen zonder een gedefinieerde ISMS-grens.
Wanneer u een consultant niet precies kunt vertellen welke systemen, locaties en processen in scope zijn, geeft u hen de macht om dit voor u te definiëren. Een bredere scope betekent meer factureerbare uren. Dat is geen cynisme; dat is hoe vaste-prijs-voorstellen worden geschreven. De consultant scopt ruimhartig om zijn marge te beschermen, en u betaalt uiteindelijk voor controls die niet van toepassing zijn op uw omgeving.
De praktische oplossing is om uw eigen scopingwerk eerst te doen. Een 14-domein volwassenheidsassessment kost minder dan een uur en geeft u voldoende informatie om een scopeomschrijving te schrijven die uw werkelijke omgeving weerspiegelt. Breng die mee naar het eerste consultantgesprek en de dynamiek verschuift: u evalueert hun voorstel aan de hand van een bekende basislijn, in plaats van hun probleemstelling te accepteren.
Nog iets dat expliciet gezegd moet worden: de interne audit is geen formaliteit. Organisaties die hem behandelen als een hokje afvinken vóór de echte audit, stuiten consistent op afwijkingen tijdens Fase 2 die al eerder hadden kunnen worden ontdekt en verholpen. Vereis dat uw consultant de interne audit uitvoert als een echte kritische beoordeling, niet als een vriendelijke doorloop.
Ismscalculator geeft u een voorsprong vóór het eerste consultantgesprek
Voordat u tijd besteedt aan RFP's en referentiegesprekken, heeft u een getal nodig: wat kost de implementatie van ISO 27001 daadwerkelijk voor uw organisatie, en waar zijn uw grootste hiaten? Ismscalculator beantwoordt beide vragen in enkele minuten.

Het platform genereert een realtime kosten- en inspanningsraming afgestemd op uw bedrijfsomvang, branche en huidige beveiligingsvolwassenheid. De 14-domein volwassenheidsassessment geeft precies aan welke ISO 27001-domeinen de meeste aandacht nodig hebben, zodat de scope van uw RFP de werkelijkheid weerspiegelt in plaats van giswerk van een leverancier. U kunt de resultaten exporteren als pdf, de Gantt-output als conceptprojectplanning aan uw RFP toevoegen en de raming rechtstreeks delen met uw inkoopteam of bestuur.
Wanneer u klaar bent om van planning naar uitvoering te gaan, verbindt Ismscalculator u met onafhankelijke ISO 27001-implementers en Lead Auditors van wie u de kwalificaties zelf kunt beoordelen. Geen cold outreach, geen blinde RFP's.
Begin met de gratis 2-minuten gereedheidscheck — het kost niets en geeft u de basislijn die u nodig heeft voor een scherper inkoopproces.
Nuttige bronnen en verder lezen
Voor inkoopteams:
- Overzicht van de ISO 27001:2022-norm — De gezaghebbende bron voor inzicht in wat de norm vereist. Lees de scope- en Annex A-secties voordat u uw RFP schrijft.
- ISO 27001 Certificeringschecklist: 80 stappen naar certificering — Een gedetailleerde implementatiechecklist die u aan een RFP kunt toevoegen of als intern projectplan kunt gebruiken.
- ISO 27001 Gereedheidsassessment — Voer deze uit vóór uw eerste consultantgesprek om een afgebakende kostenraming en volwassenheidsbasislijn te genereren.
- Vind een onafhankelijke ISO 27001 consultant — De consultantintroductieservice van Ismscalculator voor organisaties die klaar zijn om voorstellen te ontvangen.
- Best practices voor het beheren van financiële klantgegevens — Relevant voor financiële dienstverleners en accountantskantoren die ISO 27001-controls koppelen aan bestaande gegevensbeheerverplichtingen.
Voor technische leads en implementatieteams:
- ISO 27001 Gapanalyse: Een stapsgewijze gids — Gedetailleerde doorloop van hoe u een gapanalyse uitvoert ten opzichte van Annex A-controls.
- ISO 27001 Implementatietijdlijn: Wat u kunt verwachten — Mijlpaalbegeleiding voor het plannen van uw projectschema.
- ISO 27001 voor SaaS & Technologiebedrijven — Praktische begeleiding voor technologieorganisaties met cloud-native omgevingen.
- Waarom IT-managers de ISMS-implementatie leiden — Nuttig voor het verduidelijken van interne rolverantwoordelijkheden vóór de start van de consultantopdracht.
- NQA ISO 27001 Certificeringsbegeleiding — Het perspectief van een registrar op wat het certificeringsproces inhoudt en hoe geaccrediteerde instanties certificaten afgeven.
Aanbevolen
- ISO 27001 Certificeringschecklist: 80 stappen naar certificering | ISMS Calculator
- ISO 27001 Gereedheidsassessment | ISMS Calculator
- Vind een ISO 27001 Consultant — Onafhankelijke Implementers & Lead Auditors | ISMS Calculator
- ISO 27001 Implementatiefouten in de financiële sector om te vermijden | ISMS Calculator