ISO 27001-volwassenheidsniveaus meten hoe consequent en hoe goed een organisatie haar beveiligingsmaatregelen heeft ingebed — niet alleen of de documentatie aanwezig is. De meeste raamwerken hanteren een vijfpuntsschaal van ad hoc tot geoptimaliseerd, of de cumulatieve MIL0- tot MIL3-structuur uit C2M2. De meest praktische aanpak is om volwassenheid per domein te beoordelen, doelstellingen te baseren op het werkelijke risico in plaats van overal standaard "hoog" te streven, en de beoordeling uit te voeren via gestructureerde vragenlijsten met bewijsvereisten in plaats van open interviews.
Samenvatting:
- Een domeingebaseerde vragenlijst met vaste antwoordopties zorgt voor consistente scores en betrouwbare volwassenheidsbeoordelingen, ongeacht de beoordelaar of het tijdstip.
- Doelvolwassenheidsniveaus moeten aansluiten bij het werkelijke risicoprofiel van elk domein, in plaats van universeel hoge niveaus na te streven die middelen verspillen aan laagrisico-gebieden.
- Bewijsvereisten — zoals logboeken en gedocumenteerde reviews — zijn essentieel om volwassenheidsscores boven het basisniveau te valideren en subjectieve oordeelsvorming te beperken.
- Een volwassenheidsscore is alleen zinvol als verschillende beoordelaars tot vergelijkbare resultaten komen; dit wordt bereikt door kalibratie, heldere drempelwaarden en stemming bij meningsverschillen.
- De meest voorkomende fouten bij beoordelingen zijn het negeren van bewijs, het selectief kiezen van goede praktijken en het verwarren van het bestaan van een maatregel met de kwaliteit van de uitvoering ervan.
Inhoudsopgave
- Wat zijn de gangbare ISO 27001-volwassenheidsschalen?
- Hoe verhoudt volwassenheid zich tot de ISO 27001 Annex A-maatregelen?
- Hoe voer je een reproduceerbare ISO 27001-volwassenheidsbeoordeling uit?
- Hoe interpreteer je volwassenheidsresultaten en stel je realistische doelstellingen in?
- Hoe voorkom je dat volwassenheidsscores een gokspel worden?
- Wat gaat er in de praktijk mis wanneer teams volwassenheidsmodellen gebruiken?
- Ontvang een gebenchmarkte volwassenheidsscore in enkele minuten
- Bronnen
Wat zijn de gangbare ISO 27001-volwassenheidsschalen?
Twee schalen domineren de gesprekken onder practitioners, en ze lossen elk een iets ander probleem op.
De eerste is een vijfniveausspectrum dat bekend is uit CMMI-achtige modellen en terugkomt in federale richtlijnen: ad hoc, gedefinieerd, consistent geïmplementeerd, beheerd en meetbaar, en geoptimaliseerd. De FY 2024 IG FISMA Metrics Evaluation Guide hanteert precies deze structuur en beschouwt niveau 4 — "beheerd en meetbaar" — als het punt waarop beveiliging doorgaans daadwerkelijk effectief wordt in plaats van enkel gedocumenteerd.
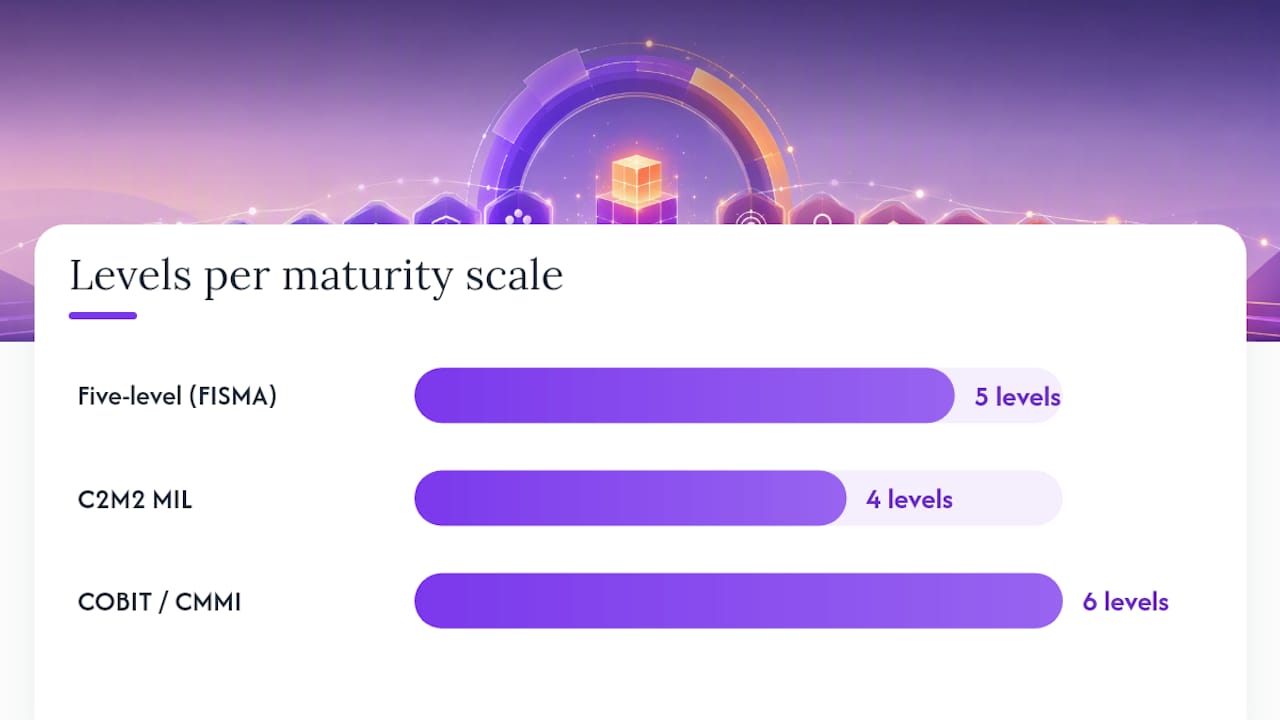
De tweede is het Cybersecurity Capability Maturity Model, ook wel C2M2, dat gebruikmaakt van Maturity Indicator Levels van MIL0 tot MIL3. Elk MIL wordt per domein toegepast en de niveaus zijn cumulatief: je kunt geen aanspraak maken op MIL2 in een domein zonder eerst aan alle MIL1-praktijken in datzelfde domein te voldoen, aldus de C2M2 versie 2.1-documentatie gepubliceerd door het Amerikaanse Ministerie van Energie. Die cumulatieve regel is belangrijk, omdat zij voorkomt dat organisaties geavanceerde praktijken selectief toepassen terwijl de fundamentele onderliggende maatregelen worden overgeslagen.
Welke schaal moet je gebruiken? Het vijfniveaumodel is eenvoudiger uit te leggen aan directieleden en werkt goed voor rapportage op programmaniveau. De MIL-structuur van C2M2 biedt scherpere resolutie wanneer domeinen sterk uiteenlopen in volwassenheid, wat vaak voorkomt bij organisaties die via overnames zijn gegroeid.
| Schaal | Niveaus | Het meest geschikt voor |
|---|---|---|
| Vijfniveaus (FISMA-stijl) | Ad hoc, Gedefinieerd, Consistent geïmplementeerd, Beheerd & Meetbaar, Geoptimaliseerd | Directierapportage, vergelijking tussen raamwerken |
| C2M2 MIL | MIL0, MIL1, MIL2, MIL3 (cumulatief per domein) | Granulariteit per domein, ongelijke volwassenheid |
| COBIT/CMMI-stijl | Niveau 0 tot Niveau 5 | Bouwen van aangepaste scoringsrubrieken |
Hoe verhoudt volwassenheid zich tot de ISO 27001 Annex A-maatregelen?
Compliance en volwassenheid zijn niet dezelfde maatstaf, en het verwarren ervan is de meest voorkomende fout in ISMS-programma's in het eerste jaar. Compliance vraagt of een maatregel bestaat en voldoet aan de ISO/IEC 27001-eis. Volwassenheid vraagt of die maatregel consequent wordt uitgevoerd, bewaakt en verbeterd in de loop van de tijd.
Dit levert twee afzonderlijke meetwaarden op die naast elkaar gevolgd dienen te worden: programmaomvang — hoeveel Annex A-maatregelen en -domeinen je daadwerkelijk hebt gedekt — en implementatiediepte — hoe goed elke gedekte maatregel in de praktijk functioneert. Een programma kan er op papier volledig uitzien terwijl verschillende maatregelen op MIL1-diepte zitten.
Neem toegangsbeoordeling als voorbeeld. Een maatregel kan bestaan als een schriftelijk beleid (op papier compliant), terwijl kwartaalreviews inconsistent plaatsvinden en niemand uitzonderingen vastlegt (lage volwassenheid in uitvoering). Bewijs op een hoger volwassenheidsniveau zou reviewlogboeken, tickethistorie met remediatietijden en een gedocumenteerd escalatiepad omvatten.
Door maatregelen per domein te groeperen — in plaats van elk van de circa 93 Annex A-maatregelen afzonderlijk te scoren — blijft de scoring consistent en beheersbaar:
- Groepeer maatregelen voor toegangscontrole, authenticatie en identiteitsbeheer samen voor één domeinscore.
- Groepeer maatregelen voor incidentrespons, logging en monitoring in één operationeel domein.
- Groepeer leveranciersrisico, contracten en audits bij derden in één leveranciersdomein, omdat de soorten bewijs sterk overlappen.
Het doornemen van Annex A-maatregelen in detail voordat je domeingroeperingen opstelt, voorkomt inconsistente scoring later.
Hoe voer je een reproduceerbare ISO 27001-volwassenheidsbeoordeling uit?
Een volwassenheidsscore heeft alleen betekenis als een andere beoordelaar zes maanden later tot ongeveer hetzelfde getal zou komen. Hier volgt de methode die dat mogelijk maakt.
- Definieer scope en domeinen. Groepeer je Annex A-maatregelen in 10 tot 14 werkdomeinen, overeenkomend met de structuur van tools zoals de domein-voor-domein-beoordeling van ISMS Calculator, zodat de scoring consistent blijft over teams en auditcycli heen.
- Bouw vragenlijstitems met vaste antwoordkeuzes. Vermijd open tekstvelden. Gebruik antwoordopties zoals "Niet uitgevoerd," "Gedeeltelijk geïmplementeerd," "Grotendeels geïmplementeerd" en "Volledig geïmplementeerd en gemeten," zodat twee beoordelaars die dezelfde vraag beantwoorden dicht bij elkaar uitkomen.
- Stel scoringsregels in met cumulatieve drempelwaarden. Beslis vooraf dat een domein pas MIL2 of niveau 3 kan scoren als alle praktijken op lagere niveaus in dat domein zijn ingevuld. Leg de drempelregel vast voordat het scoren begint, niet erna.
- Vereiste bewijs voor elke respons boven het laagste niveau. Een bewering van "volledig geïmplementeerd" heeft een logexport, een ondertekend beleid met een reviewdatum of een ticketrapport nodig als bijlage. Leg de aantekeningen van de beoordelaar naast elke score vast zodat reviewers de redenering later kunnen terugvinden.
- Gebruik peer review bij meningsverschillen. Wanneer twee beoordelaars dezelfde maatregel meer dan één niveau uit elkaar scoren, betrek dan een derde reviewer en leg de definitieve consensusscore vast inclusief de reden voor het meningsverschil.
Pro-tip: Kalibreer je beoordelaars aan de hand van 2 tot 3 voorbeeldmaatregelen voordat je de volledige beoordeling uitvoert. Vergelijk scores, bespreek de verschillen hardop en pas de vraagstelling aan waar mensen de formulering anders hebben geïnterpreteerd. Het overslaan van kalibratie is de snelste manier om te eindigen met een volwassenheidsrapport dat niemand vertrouwt.
Hoe interpreteer je volwassenheidsresultaten en stel je realistische doelstellingen in?
Een volwassenheidsrapport is pas nuttig als iemand beslist wat er met de cijfers gedaan wordt, en de neiging om overal niveau 5 na te streven is doorgaans niet verstandig. De FY 2024 IG FISMA Metrics Evaluation Guide merkt op dat "beheerd en meetbaar" — niveau 4 op de vijfpuntsschaal — voor federale instanties doorgaans al effectieve beveiliging vertegenwoordigt. Het optillen van elk domein naar "geoptimaliseerd" verbruikt budget op maatregelen die slechts een laag risico dragen.
Doelvolwassenheid dient het werkelijke risico van een domein te volgen, niet een uniforme ambitie:
- Laagrisico-domeinen (bijv. toegangscontrole interne wiki): doelniveau 2 tot 3, jaarlijks beoordeeld.
- Middelrisico-domeinen (leveranciersbeheer, uitdiensttreding HR): doelniveau 3 tot 4, halfjaarlijks beoordeeld.
- Hoogrisico-domeinen (bevoorrechte toegang, incidentrespons, verwerking klantgegevens): doelniveau 4 tot 5, kwartaalmatig beoordeeld.
Doelstellingen afstemmen op bedrijfsdoelstellingen en werkelijke blootstelling — in plaats van een uniforme volwassenheidsambities — is de aanpak die het volwassenheidsmodelonderzoek van CRF aanbeveelt, en deze houdt het doorgaans beter stand onder auditscrutinie dan een uniforme doelstelling. Deze rubriek inbouwen in je implementatietijdlijn geeft je ook een natuurlijk reviewritme om op te sturen.
Hoe voorkom je dat volwassenheidsscores een gokspel worden?
Subjectiviteit is de stille faalwijze van elk volwassenheidsprogramma. Laat vijf mensen de volwassenheid van een maatregel op gevoel inschatten zonder rubriek, en je krijgt vijf verschillende scores. Empirisch onderzoek naar beoordelingen door practitioners toonde consistente variatie in zelfscoring aan en identificeerde gestructureerde vragenlijsten en beoordelaarskalibratie als de aanpak die daadwerkelijk verschil maakt, aldus een studie over beoordelingscapaciteiten van practitioners gepubliceerd over het beoordelen van informatiebeveiligingsmaatregelen.
Vier praktijken verminderen die variatie in echte beoordelingen:
- Formuleer vragenlijststellingen als nauwkeurige, toetsbare beweringen in plaats van vage prompts zoals "wordt toegang goed beheerd?"
- Vereist gedocumenteerd bewijs voor elke score boven het laagste niveau, niet alleen voor het hoogste niveau.
- Leid betwiste of grensgevallen langs een tweede beoordelaar voordat je ze afrondt.
- Versiebeheer de vragenlijst zelf, zodat scores uit verschillende kwartalen werkelijk vergelijkbaar zijn.
Gestructureerde tools voegen waarde toe bovenop een goede vragenlijst: referentievergelijkingen met modellen die laten zien waar vergelijkbare organisaties staan, consistente domeindekking over beoordelingscycli heen en exporteerbare rapporten die een auditcontrole doorstaan. Dit is de lacune die de volwassenheidsbeoordeling van ISMS Calculator is ontworpen te dichten: het scoort de vier Annex A-controlethema's aan de hand van vaste criteria, vergelijkt je resultaten met referentievergelijkingen en exporteert de bevindingen als een deelbaar rapport in plaats van een spreadsheet die alleen jij begrijpt.
Wat gaat er in de praktijk mis wanneer teams volwassenheidsmodellen gebruiken?
De meeste volwassenheidsprogramma's mislukken stilletjes, niet spectaculair. Teams blazen scores op omdat niemand om bewijs vroeg, of ze jagen op niveau 5 in domeinen waar het werkelijke risico niveau 3 nauwelijks rechtvaardigt. Mijn eerlijke oordeel: meet wat een werkelijk risico draagt, eis bewijs voordat je een score boven "gedeeltelijk geïmplementeerd" accepteert, en rapporteer programmaomvang en maatregeldiepte altijd als afzonderlijke cijfers. Als je na het lezen van dit artikel één actie onderneemt, voer dan een domein-voor-domein-gereedheidscheck uit vóór je volgende auditcyclus — niet erna.
— Martin
Ontvang een gebenchmarkte volwassenheidsscore in enkele minuten
Gissen waar je ISMS staat ten opzichte van de modelreferentie kost tijd die je niet hebt voor een audit. De gratis gereedheidscheck van 2 minuten van ISMS Calculator geeft je direct een score gekoppeld aan een volwassenheidsniveau, op basis van je antwoorden op een beperkte set vragen met vaste keuzes — geen account vereist om te zien waar je staat.

Voor teams die diepgang per domein nodig hebben, scoort de volledige ISO 27001-gereedsheidsbeoordeling alle vier ISO/IEC 27001:2022-controlethema's aan de hand van de modelreferentie, bouwt een Gantt-achtige implementatietijdlijn op basis van je hiaten en exporteert het geheel als een deelbare pdf die je auditor daadwerkelijk kan gebruiken. Voer eerst de minicheck uit en beslis daarna of de volledige beoordeling de diepere duik waard is.
Bronnen
- C2M2 versie 2.1 (juni 2022) — Amerikaans Ministerie van Energie
- FY 2024 IG FISMA Metrics Evaluation Guide (CISA)
- Maturity level assessments of information security controls: An empirical analysis of practitioners assessment capabilities (ScienceDirect)
- ISO/IEC 27001-norm — ISO