Een gedocumenteerde risicomatrix — doorgaans een 5×5-raster dat waarschijnlijkheid afzet tegen impact — is een aanvaardbare en praktische methode om informatiebeveiligingsrisico's te prioriteren onder ISO 27001. Auditors geven niet om de vraag of u 5×5 of 4×4 gebruikt; zij controleren of uw methodologie is vastgelegd, consistent wordt toegepast en herleidbaar is naar uw Annex A-beheersmaatregelen en de Verklaring van Toepasselijkheid. Zorg dat die drie zaken op orde zijn en de matrix zelf is het gemakkelijkste onderdeel.
Samenvatting:
- Een gedocumenteerde 5×5-risicomatrix volstaat voor ISO 27001-conformiteit, mits duidelijk gedefinieerd, consistent toegepast en herleidbaar naar beheersmaatregelen en de Verklaring van Toepasselijkheid.
- Het kiezen van passende schalen en niveaus — doorgaans tussen 4×4 en 5×5 — brengt granulariteit en beoordelaarsovereenstemming in balans, vooral wanneer impactcriteria zijn afgestemd op sectorspecifieke risico's.
- Het risicobeoordelingsproces moet de matrixomvang, definities van waarschijnlijkheid en impact, risicoaanvaardingscriteria, beoordelingsfrequentie, risico-eigenaar en identificatie van dreigingen en kwetsbaarheden vastleggen, met regelmatige updates na ingrijpende wijzigingen.
- Scoring moet gericht zijn op inherent risico vóór beheersmaatregelen; restrisico wordt gebruikt om de effectiviteit van beheersmaatregelen en behandelbeslissingen aan te tonen, in lijn met gedocumenteerde aanvaardingsdrempels.
- Risicobehandelplannen en koppelingen naar Annex A-beheersmaatregelen vereisen nauwkeurige traceerbaarheid naar risico's, met gedocumenteerde akkoordverklaringen van het management voor restrisico boven de aanvaardingsdrempel om aan auditverplichtingen te voldoen.
Inhoudsopgave
- Wat is een ISO 27001-risicomatrix en wanneer gebruikt u deze?
- Schalen en matrixontwerp kiezen: 5×5, 4×4 en verder
- De matrix stap voor stap opbouwen onder clausule 6.1.2
- Scores omzetten in behandelbeslissingen en een Annex A-koppeling
- Het risicoregister en behandelplan structureren
- Een uitgewerkte 5×5-matrix die u kunt aanpassen
- Waar calculators en benchmarks daadwerkelijk helpen
- De matrix auditklaar maken: wat echt het verschil maakt
- Vermijd spreadsheetgiswerk met Ismscalculator
- Primaire bronnen en verdere literatuur
- Bronnen
Wat is een ISO 27001-risicomatrix en wanneer gebruikt u deze?
Een ISO 27001-risicomatrix is een raster dat waarschijnlijkheid op de ene as en impact op de andere as uitzet, waardoor een heatmap ontstaat die risico's rangschikt van verwaarloosbaar tot kritiek. Vermenigvuldig de twee scores en u krijgt een risicowaarde die u kunt sorteren, vergelijken en in de tijd volgen. Het is dezelfde logica die projectmanagers al decennialang hanteren, nu geleend en geformaliseerd voor informatiebeveiliging.
De matrix verdient zijn plaats in een ISO 27001-programma omdat hij u dwingt elk risico aan dezelfde maatstaf te toetsen. Zonder die discipline beoordeelt de ene risico-eigenaar een phishingscenario als "hoog" op basis van onderbuikgevoel, terwijl een ander een vrijwel identiek scenario als "gemiddeld" beoordeelt omdat hij een goede week had. Een matrix met gedefinieerde niveaus elimineert die inconsistentie, of verkleint haar in ieder geval tot iets wat te verdedigen is.
Impactscoring sluit natuurlijk aan bij de CIA-triade: vertrouwelijkheid, integriteit en beschikbaarheid. Een ransomwarescenario raakt beschikbaarheid zwaar (systemen vallen uit) en kan ook de integriteit aantasten (data raakt beschadigd voordat u het merkt). Een verkeerd geconfigureerde cloudstorage-bucket is vrijwel puur een vertrouwelijkheidsschending. Scoren op alle drie de dimensies, in plaats van één algemeen cijfer voor "hoe erg is dit", houdt uw risicoregister eerlijk over wat er daadwerkelijk misgaat wanneer een dreiging zich materialiseert.
Matrices zijn niet de enige risicobeoordelingsmethode die ISO 27001 toestaat. De norm stelt expliciet dat zij geen specifieke techniek voorschrijft. Kwantitatieve modellen met annualized loss expectancy, Monte Carlo-simulaties en FAIR (Factor Analysis of Information Risk) voldoen alle aan dezelfde clausule. Waarom landen de meeste organisaties, met name kleine en middelgrote, dan toch op een matrix?
- Ze schaalt mee met een groeiende activainventaris zonder dat elke risico-eigenaar een statistiekopleiding nodig heeft.
- Ze produceert resultaten die niet-technische stakeholders en auditors in één oogopslag kunnen lezen.
- Ze is herhaalbaar bij jaarlijkse reviews, wat voor een certificerende instelling meer waarde heeft dan absolute precisie.
- Ze is goedkoop te bouwen en te onderhouden in vergelijking met kwantitatief modelleren, waarvoor schadelijstgegevens nodig zijn die de meeste bedrijven niet hebben.
Kies voor een matrix wanneer uw risicopopulatie breed is (tientallen tot honderden scenario's voor IT, HR, fysieke beveiliging en derde partijen) en u een methode nodig heeft die een compliance officer, een IT-manager én een externe auditor op dezelfde manier kunnen interpreteren. Bewaar kwantitatief modelleren voor de handvol hoog-risico situaties waarbij een directie een bedrag in euro's aan de blootstelling wil koppelen.
Schalen en matrixontwerp kiezen: 5×5, 4×4 en verder
De 5×5-matrix (vijf waarschijnlijkheidsniveaus bij vijf impactniveaus, gescoord van 1 tot en met 5 op elke as) is de standaard in de meeste ISO 27001-implementaties, en dat is niet zonder reden. Een gedocumenteerde 5×5-aanpak met gedefinieerde aanvaardingsbanden geeft auditors precies wat ze willen: voldoende granulariteit om risico's zinvol van elkaar te onderscheiden, zonder zo veel niveaus dat twee beoordelaars het niet eens kunnen worden over de plaatsing van een scenario.
Numerieke schalen (1 tot 5) en gelabelde schalen (zelden, onwaarschijnlijk, mogelijk, waarschijnlijk, vrijwel zeker) werken beide, maar lossen verschillende problemen op. Numerieke schalen vermenigvuldigen netjes tot één risicoscore, wat de meeste heatmaps en risicoregisters verwachten. Gelabelde schalen lezen beter in directiepresentaties, maar vereisen een vertaaltabel naar cijfers voordat u iets kunt rangschikken. De meeste volwassen programma's gebruiken beide: labels voor de narratieve beschrijving, cijfers voor de berekening.
Hieronder een eenvoudig proces voor het kiezen en definiëren van uw schaal:
- Bepaal eerst de matrixomvang. Een 5×5 werkt voor de meeste middelgrote organisaties; een 4×4 past beter bij kleinere teams die moeite hebben vijf gradaties consistent te onderscheiden.
- Schrijf voor elk niveau op beide assen een definitie van één zin. "Waarschijnlijkheid 3: kan redelijkerwijs één keer in de komende 12 maanden optreden op basis van incidentdata uit de sector of eerdere interne gebeurtenissen" is altijd beter dan "gemiddeld" wanneer een auditor een risico-eigenaar vraagt een score te onderbouwen.
- Koppel impactcriteria aan bedrijfsconsequenties, niet alleen technische. Financiële verliesdrempels, blootstelling aan boetes van toezichthouders, contractuele sancties en uren-uitvaldrempels vertalen technisch risico naar taal waar het management daadwerkelijk zijn handtekening onder zet.
- Test de schaal op tien echte risico's voordat u hem uitrolt. Als drie verschillende beoordelaars hetzelfde scenario twee niveaus uit elkaar scoren, zijn uw definities te vaag.
- Leg de schaal vast in uw risicometodologiedocument en wijzig hem uitsluitend via een formele review — nooit midden in een beoordelingscyclus.
De afweging waar elk team mee worstelt, is granulariteit versus consistentie. Een 7×7-matrix ziet er op papier indrukwekkend precies uit, maar vraag vijf risico-eigenaren om onafhankelijk "waarschijnlijkheid 4" te onderscheiden van "waarschijnlijkheid 5" over 49 cellen en u krijgt meer onenigheid dan data. Grovere schalen offeren nuance op, maar winnen iets wat bij een audit meer waard is: beoordelaars die de criteria elke keer op dezelfde manier toepassen.
Pro-tip: Pas uw impactschaal aan uw sector aan voordat u iets anders aanpast. De "kritieke" impactdrempel van een zorgaanbieder moet verwijzen naar patiëntveiligheid en AVG-blootstelling; die van een verzekeraar moet verwijzen naar verzekeringnemerdata en solvabiliteitsvereisten. Een generieke schaal die uit een sjabloon is gekopieerd, sluit zelden aan op wat uw directie werkelijk wakker houdt.
De matrix stap voor stap opbouwen onder clausule 6.1.2
Clausule 6.1.2 van ISO/IEC 27001 vereist dat u een gedocumenteerd risicobeoordelingsproces voor informatiebeveiliging definieert en toepast, inclusief risicoaanvaardingscriteria en criteria voor het uitvoeren van de beoordelingen zelf. Die ene eis stuurt vrijwel alles aan wat een auditor later controleert, dus het loont om haar als checklist te behandelen en niet als vrijblijvend advies.
Voordat u één enkel risico scoort, moet uw gedocumenteerde methodologie het volgende vastleggen:
- De matrixomvang en de definitie van elk waarschijnlijkheids- en impactniveau.
- Risicoaanvaardingscriteria (de score waarboven een risico behandeling vereist, niet alleen monitoring).
- Beoordelingsfrequentie (jaarlijks is de standaard; vaker in omgevingen met veel veranderingen).
- Wie het proces beheert, wie individuele risico's bezit en wie aanvaardingsbeslissingen goedkeurt.
- Hoe u activa, dreigingen en kwetsbaarheden in de eerste plaats identificeert.
Dat laatste punt verdient afzonderlijke aandacht, omdat het de plek is waar veel ISMS-teams bij hun eerste implementatie vastlopen. Begin met een activainventaris — informatie, systemen, mensen, faciliteiten, derde partijen — en werk van daaruit verder. Voer voor elk actief een scenariogerichte identificatie uit: wat kan er realistisch misgaan, en welk dreiging-kwetsbaarheid-koppel veroorzaakt dat? Een laptopvloot koppelt de dreiging "diefstal" aan de kwetsbaarheid "niet-versleutelde schijven". Een klantendatabase koppelt "SQL-injectie" aan "niet-gepatchte applicatiecode". U heeft voor deze fase geen exotische dreigingsmodelleringsframeworks nodig; een gestructureerde brainstorm aan de hand van uw activalijst, gecheckt met een dreigingscatalogus, dekt de meeste organisaties volledig.
Zodra u een scenario heeft geïdentificeerd, volgt de scoring een eenvoudige formule: inherent risico = waarschijnlijkheid × impact, berekend alsof er nog geen beheersmaatregelen bestaan. Dit is belangrijk omdat het een baseline vaststelt. Sla deze stap over en score meteen met beheersmaatregelen in gedachten, en u onderschat systematisch uw werkelijke blootstelling — bovendien kunt u later de effectiviteit van beheersmaatregelen niet meer aantonen.
Restrisico is waar bestaande beheersmaatregelen in beeld komen. Als u al meervoudige authenticatie en endpoint-detectie op die laptopvloot heeft uitgerold, daalt de waarschijnlijkheid van een succesvolle diefstal-gerelateerde datalek — misschien van een 4 naar een 2. Herbereken de score met dezelfde formule, en het verschil tussen inherent en restrisico wordt uw bewijs dat beheersmaatregelen meetbaar effect hebben. Dit verschil is ook wat de meeste compliance officers onderschatten: het is het duidelijkste artefact dat u een auditor kunt overhandigen om te bewijzen dat uw beheersmaatregelen niet alleen gedocumenteerd zijn, maar ook daadwerkelijk werken.
Met een restscore in de hand is de evaluatiestap een vergelijking, geen oordeelsvorming: valt de restscore boven of onder uw gedocumenteerde aanvaardingscriteria? Valt hij eronder, dan kunt u het risico aanvaarden en doorgaan. Valt hij erboven, dan kiest u een behandeltraject, en gangbare behandelopties vallen uiteen in vier categorieën:
- Mitigeren door aanvullende Annex A-beheersmaatregelen te implementeren.
- Overdragen van de blootstelling via verzekering of uitbesteding.
- Vermijden van het risico door de activiteit die het veroorzaakt te staken.
- Aanvaarden van het restrisico, gedocumenteerd en formeel goedgekeurd door het topmanagement.
Elk van deze beslissingen vereist een papieren spoor. Een gedocumenteerde, herhaalbare matrixmethode vermindert auditbevindingen niet omdat een bepaald scoringsmodel superieur is, maar omdat auditors controleren op consistentie en bewijs — niet op wiskundige elegantie. Uw risicoregistervermelding, akkoordverklaring en reviewaantekeningen zijn wat daadwerkelijk wordt geïnspecteerd. De matrix is slechts het mechanisme dat het getal heeft geproduceerd.
Scores omzetten in behandelbeslissingen en een Annex A-koppeling
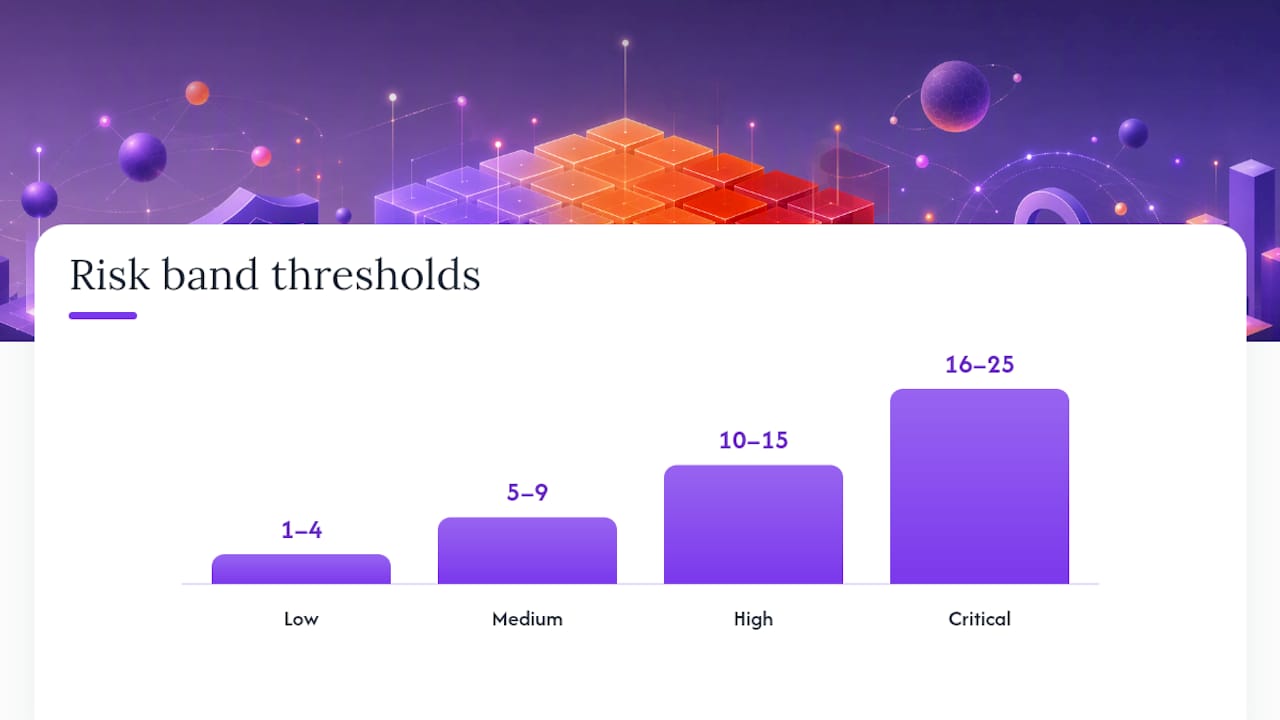
Een risicoscore betekent niets totdat u beslist wat u er boven en onder mee doet. De meeste organisaties hanteren drie of vier aanvaardingsbanden, bijvoorbeeld: scores van 1 tot 4 zijn laag en worden gemonitord, 5 tot 9 zijn gemiddeld en worden bij de volgende cyclus herzien, 10 tot 15 zijn hoog en vereisen binnen 90 dagen een behandelplan, en 16 tot 25 zijn kritiek en vereisen actie binnen 30 dagen met onmiddellijke melding aan het management.
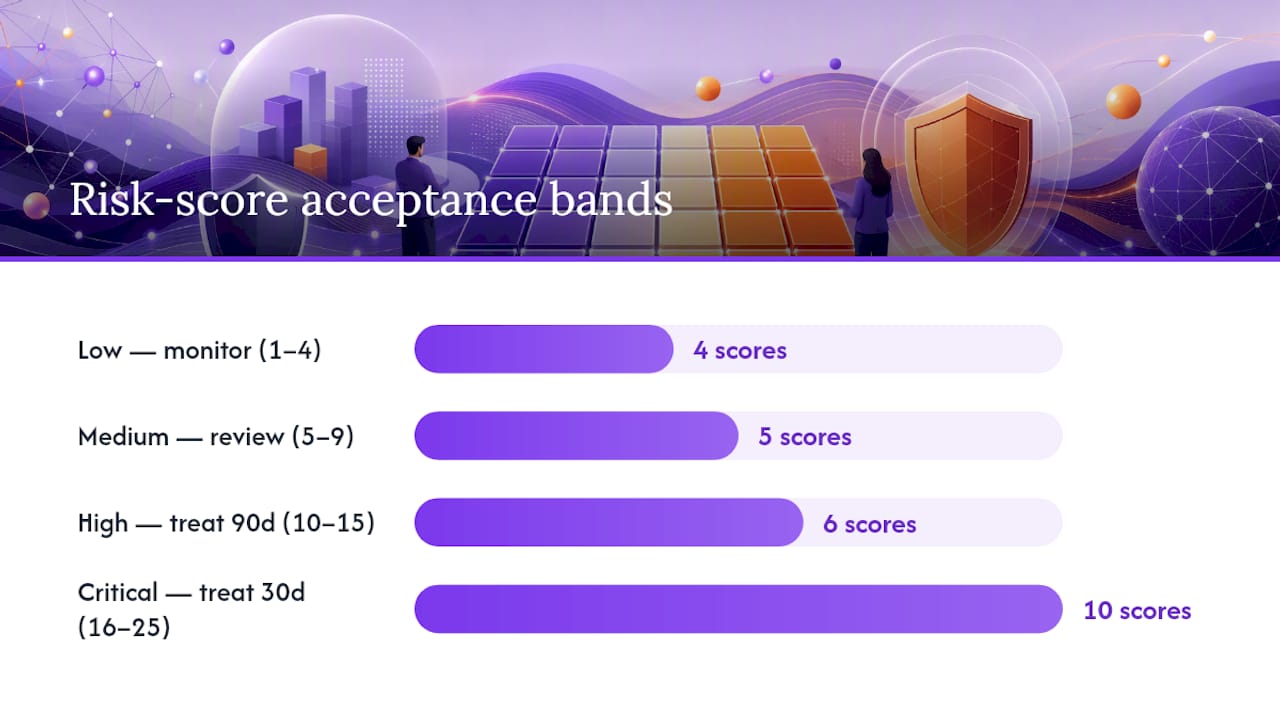
Die exacte drempels zijn niet heilig. Waar het om gaat, is dat u ze vaststelt vóórdat u risico's begint te scoren, ze opneemt in uw methodologie en ze zonder uitzondering toepast. Een veelgemaakte fout is het achteraf aanpassen van de aanvaardingsgrens omdat het risico van een favoriet project net iets te hoog uitkwam. Dat soort achteraf-rationalisatie is precies wat als non-conformiteit aan het licht komt wanneer een auditor uw beslissingen terugkoppelt aan de criteria die u heeft gedocumenteerd.
Zodra een risico uw behandeldrempel overschrijdt, is de volgende stap de koppeling aan Annex A. Annex A van ISO 27001 bevat 93 beheersmaatregelen verdeeld over vier thema's: organisatorisch, mensen, fysiek en technologisch. Voor elk hoog of kritiek risico selecteert u de beheersmaatregel of beheersmaatregelen die het adresseren, en legt u die selectie — inclusief de onderbouwing voor opname of uitsluiting — vast in de Verklaring van Toepasselijkheid.
De VvT is de plek waar veel ISMS-programma's die verder solide zijn toch punten verliezen. Auditors verwachten traceerbaarheid van elke Annex A-beheersmaatregel naar minimaal één risico in het register. Een mismatch tussen beide is een van de meest geciteerde non-conformiteiten bij certificeringsaudits. Als uw VvT stelt dat A.8.24 (gebruik van cryptografie) van toepassing is, maar uw risicoregister nooit een scenario vermeldt waarbij cryptografie een mitigatie biedt, is dat een lacune die een auditor onmiddellijk zal signaleren.
De oplossing is procedureel, niet slim: bouw de VvT rechtstreeks vanuit het risicoregister op in plaats van als een afzonderlijke exercitie. Voor elk risico dat behandeling vereiste, noteert u welke Annex A-beheersmaatregel (of -maatregelen) u implementeert en verwijst u naar het risico-ID in de onderbouwingskolom van de VvT. De omgekeerde werkwijze — achteraf onderbouwingen invullen voor een generiek VvT-sjabloon — is de manier waarop traceerbaarheidslacunes ontstaan.
Auditcontroles op dit punt volgen doorgaans een voorspelbaar patroon:
- Enkele hoog of kritiek beoordeelde risico's uit het register selecteren en vragen om de bijbehorende VvT-vermelding.
- Enkele "van toepassing"-beheersmaatregelen uit de VvT selecteren en vragen welk risico die selectie heeft aangestuurd.
- Controleren of uitgesloten beheersmaatregelen een gedocumenteerde onderbouwing hebben die is gekoppeld aan een daadwerkelijke risicobeoordelingsbevinding — niet slechts een standaardtekst "niet van toepassing op onze context".
- Bevestigen dat restrisicoacceptaties boven uw gedocumenteerde drempel een managementhandtekening dragen, gedateerd en herleidbaar naar een benoemde goedkeurder.
Dat laatste punt verrast meer organisaties dan het zou mogen. Als uw aanvaardingscriteria stellen dat alles boven een score van 15 akkoord van de directie vereist, en er staat een risico van 20 in het register zonder bijgevoegde handtekening, is dat geen documentatiefout. Het is een breuk in de verantwoordingsketen waarop de hele norm is gebouwd.
Het risicoregister en behandelplan structureren
Uw risicoregister is het werkdocument waaraan al het andere in dit proces bijdraagt, en het moet meer bevatten dan een risicobeschrijving en een score. Bouw minimaal kolommen voor:
- Een uniek risico-ID (voor kruisverwijzingen in de VvT en het behandelplan)
- Risicobeschrijving en het betrokken actief
- Het dreiging-kwetsbaarheid-koppel dat het scenario veroorzaakt
- Inherente waarschijnlijkheid, inherente impact en inherente score
- Reeds aanwezige beheersmaatregelen
- Restwaarschijnlijkheid, restimpact en restscore
- Behandelbeslissing (mitigeren, overdragen, vermijden, aanvaarden)
- Risico-eigenaar (een benoemd persoon, niet een afdeling)
- Status en datum van de volgende review
Het veld voor de risico-eigenaar verdient extra aandacht. "IT-afdeling" is geen risico-eigenaar; het is een organisatorische eenheid zonder persoonlijke verantwoordelijkheid. Auditors vragen steeds nadrukkelijker wie er persoonlijk verantwoordelijk is voor het opvolgen van een specifiek risico tot afsluiting, en "de IT-afdeling" overleeft die vraag niet. Noem een persoon bij naam.
Voor elk risico dat boven uw aanvaardingsdrempel valt, moet de registervermelding resulteren in een behandelplan met een eigen structuur: de specifieke te implementeren beheersmaatregel, een mijlpaaldatum, de persoon die valideert dat de beheersmaatregel daadwerkelijk werkt na implementatie (niet alleen dat hij is geïnstalleerd) en bewijs van die validatie — schermafdrukken, testresultaten, een beleidsgoedkeuring, wat bij het type beheersmaatregel past.
De reviewfrequentie moet overeenkomen met de veranderingssnelheid van uw risicolandschap. Jaarlijkse volledige reviews zijn de basislijn die iedereen hanteert, maar een werkelijk volwassen ISMS activeert ook ad-hocreviews na grote gebeurtenissen: een nieuw systeem dat in productie gaat, een overname, een significant incident of een nieuwe wettelijke verplichting die op uw bureau belandt. Een volledig jaar wachten om risico's te herbeoordelingen na een materiële wijziging in uw omgeving is een lacune die auditors snel opmerken, omdat het suggereert dat het risicoprocesses op een kalender draait in plaats van op werkelijke omstandigheden.
Pro-tip: Houd een beknopt wijzigingslogboek bij naast uw risicoregister — niet begraven in vergadernotulen — waarin elke gebeurtenis die een tussentijdse review heeft getriggerd en de resulterende wijzigingen worden genoteerd. Dit verandert "we reviewen jaarlijks" in een aantoonbaar patroon van continue monitoring, wat bij een audit een sterkere positie oplevert dan één jaarlijkse momentopname ooit kan bieden.
Een uitgewerkte 5×5-matrix die u kunt aanpassen
Hieronder een standaard 5×5-heatmap met waarschijnlijkheid op de verticale as en impact horizontaal. Vermenigvuldig de twee om de risicoscore in elke cel te verkrijgen.
| Waarschijnlijkheid ↓ / Impact → | 1 (Verwaarloosbaar) | 2 (Gering) | 3 (Matig) | 4 (Ernstig) | 5 (Kritiek) |
|---|---|---|---|---|---|
| 1 (Zelden) | 1 | 2 | 3 | 4 | 5 |
| 2 (Onwaarschijnlijk) | 2 | 4 | 6 | 8 | 10 |
| 3 (Mogelijk) | 3 | 6 | 9 | 12 | 15 |
| 4 (Waarschijnlijk) | 4 | 8 | 12 | 16 | 20 |
| 5 (Vrijwel zeker) | 5 | 10 | 15 | 20 | 25 |
Een gangbare bandbreedte-indeling behandelt scores 1 tot 4 als laag, 5 tot 9 als gemiddeld, 10 tot 15 als hoog en 16 tot 25 als kritiek. Die banden legt u vast in uw methodologie en past u consistent toe in het gehele register.
Hieronder een volledig uitgewerkt voorbeeld dat het hele proces doorloopt:
Actief: CRM-database (bevat namen, contactgegevens en aankoophistorie). Dreiging/kwetsbaarheid: Een externe aanvaller maakt misbruik van een niet-gepatchte applicatiekwetsbaarheid om records te exfiltreren. Inherente scoring: Waarschijnlijkheid 4 (niet-gepatchte systemen zijn een terugkerende bevinding in kwetsbaarheidsscans) × Impact 5 (boetes van toezichthouders, kosten van melding van datalekken, reputatieschade) = 20, kritiek. Bestaande en toegevoegde beheersmaatregelen: Web application firewall, kwartaallijkse patchbeheercyclus, versleuteling in rust, toegangsregistratie met anomaliedetectie. Restscore: Waarschijnlijkheid daalt naar 2 (beheersmaatregelen verminderen de uitbuitingsmogelijkheden significant) × Impact blijft 4 (een datalek is ook bij snellere inperking nog kostbaar) = 8, gemiddeld. Behandelbeslissing: Het restrisico aanvaarden met een gedocumenteerde review elke zes maanden, goedgekeurd door de CISO, omdat het nu binnen de gemiddelde aanvaardingsband valt.
Het aanpassen van dit sjabloon aan andere sectoren betekent hoofdzakelijk het wijzigen van de impactcriteria, niet de matrixmechanica. Een verzekeraar die hetzelfde databasescenario scoort, weegt impact af tegen solvabiliteitsvereisten en meldingsverplichtingen jegens verzekeringsnemers, wat impactscores doorgaans hoger uitvallen laat dan een retailbedrijf voor een vergelijkbare inbreuk zou toekennen. Een startup van vijf personen kan redelijkerwijs een 4×4-versie van dezelfde tabel gebruiken als een volledige 5×5 meer granulariteit toevoegt dan het team consistent kan toepassen.
Waar calculators en benchmarks daadwerkelijk helpen
Spreadsheets kunnen een risicomatrix prima draaien, maar ze schieten tekort op het moment dat u scores van dit jaar wilt vergelijken met vorig jaar, uw volwassenheid wilt afzetten tegen een transparante modelreferentie, of een nette VvT wilt exporteren zonder fouten te zoeken in veertig tabbladen vol formules. Doelgerichte tools overbruggen dat tekort, en leveranciersdata over risicobeoordelingssoftware wijst steeds op dezelfde operationele voordelen: minder handmatige fouten, snellere scenariovergelijking en rapportage die niet elk kwartaal opnieuw moet worden opgebouwd.
Een aantal functies maakt in de praktijk het grootste verschil:
- Realtime gereedheidsberekeningen die implementatiekosten en -inspanning schatten op basis van uw bedrijfsomvang en sector.
- Volwassenheidsbeoordelingen over de vier Annex A-controlethema's, zodat u weet waar uw programma zwak is voordat een auditor dat voor u ontdekt.
- Sjabloonexports die een risicoregister rechtstreeks omzetten naar VvT-klare documentatie.
- Opgeslagen en vergelijkbare beoordelingen — nuttig wanneer het management voortgang over kwartalen wil zien.
Niets van dit alles vervangt de gedocumenteerde methodologie die clausule 6.1.2 vereist, en geen enkel tool zet namens u een handtekening onder restrisicoacceptatie. Tools versnellen de mechanica; de oordeelsvorming, de eigenaarstoewijzingen en de managementgoedkeuringen blijven de verantwoordelijkheid van uw team.
De matrix auditklaar maken: wat echt het verschil maakt
De meeste ISMS-programma's die vlekkeloos door een certificering komen, zijn niet die met het meest geavanceerde scoringsmodel. Het zijn de programma's die hun aanvaardingsbanden hebben vastgelegd vóórdat ze ook maar één risico scoorden, en de lat daarna nooit stilletjes hebben verschoven. Die ene discipline voorkomt meer non-conformiteiten dan welke matrixsofisticatie ook.
Eenvoud verslaat hier vaker dan verwacht precisie. Een nette 5×5 met goed gedefinieerde niveaus, elk kwartaal op dezelfde manier toegepast, overtreft een uitgebreid 10×10-model dat drie verschillende risico-eigenaren op drie verschillende manieren interpreteren. Consistentie is wat auditors daadwerkelijk kunnen verifiëren; granulariteit ziet er vooral indrukwekkend uit in een presentatie.
Het laatste element dat beoefenaars onderschatten is cadans gekoppeld aan werkelijke gebeurtenissen, niet aan de kalender. Een benoemde eigenaar, een review getriggerd door een daadwerkelijke wijziging in uw omgeving en een registratie van wat er tussen beoordelingen is veranderd, vertellen bij een audit een veel sterkere positie dan één gepolijste jaarlijkse momentopname ooit zal doen.
— Martin
Vermijd spreadsheetgiswerk met Ismscalculator
Een matrix handmatig opbouwen werkt, maar inschatten hoe lang het volledige ISO 27001-traject duurt — en wat het kost — is een afzonderlijk vraagstuk waar de meeste spreadsheets nooit voor zijn gebouwd. Ismscalculator geeft u een realtime schatting op maat van uw bedrijfsomvang, sector en huidige beveiligingsvolwassenheid, afgezet tegen een transparante modelreferentie.

Het platform voert een volwassenheidsbeoordeling uit over de vier Annex A-controlethema's, zodat u precies ziet waar uw risicobeheer tekortschiet voordat een auditor dat doet. Vervolgens legt een aanpasbaar Gantt-diagram uw implementatiefasen vast, en u kunt bevindingen exporteren als PDF of meerdere schattingen opslaan om scenario's te vergelijken naarmate uw scope verandert. Het is gebouwd als aanvulling op het risicoregister en behandelplan dat u al samenstelt — niet ter vervanging van de oordeelsvormende stappen daarin.
Begin met de gratis gereedheidscheck van 2 minuten voor een eerste schatting, of voer de volledige ISO 27001-gereedheidsbeoordeling uit als u klaar bent om kosten, doorlooptijd en inspanning in detail in kaart te brengen.
Primaire bronnen en verdere literatuur
Voor de eigen tekst van de norm over gedocumenteerde risicobeoordelingsvereisten raadpleegt u ISO/IEC 27001:2022 rechtstreeks. Voor implementatie- en auditgerichte details, zie de ISO 27001-risicobehandelingsgids en de volledige methodologiegids.
Bronnen
- ISO/IEC 27001:2022 - Managementsystemen voor informatiebeveiliging
- ISO 27001 Risicobeoordelingsmethodologie: Een complete gids
- ISO 27001:2022 IMPLEMENTATIEGIDS VOOR INFORMATIEBEVEILIGING