ISO 27001 regelt beveiligingsrollen via twee bepalingen: Clause 5.3, die vereist dat het topmanagement verantwoordelijkheden en bevoegdheden toewijst en communiceert, en Annex A control 5.2, die vereist dat informatiebeveiligingsrollen worden gedefinieerd en verdeeld over de organisatie. Samen verplichten ze u te benoemen wie eigenaar is van welke control, dit te documenteren en aan te tonen dat medewerkers hun taken kennen. Die verplichting geldt ongeacht de omvang van het bedrijf, de sector of het aantal petten dat één persoon draagt.
Samenvatting:
- Gedocumenteerd rol-eigenaarschap moet aansluiten bij daadwerkelijke risico's en operationele behoeften, ongeacht functietitels of organisatieomvang.
- Kleine organisaties combineren rollen vaak — zoals ISMS-manager en IT-manager — maar moeten compenserende maatregelen vastleggen om onafhankelijkheid te waarborgen.
- Auditors controleren of verantwoordelijke, eindverantwoordelijke en bevoegdheidsniveaus duidelijk zijn toegewezen, gecommuniceerd en getoetst aan hand van bewijs zoals trainings- en goedkeuringsregistraties.
- Rolbeschrijvingen moeten het doel, de verantwoordelijkheden, de bevoegdheid, de competentie en de opslaglocatie van bewijs bevatten, en gebruikmaken van op rollen gebaseerde labels in plaats van individuele namen.
- De meeste auditfouten ontstaan door verouderde RACI-matrices, rollen die aan personen in plaats van functies zijn toegewezen, en het ontbreken van gedocumenteerde verantwoordelijkheden voor alle medewerkers.
Inhoudsopgave
- Wat ISO 27001 daadwerkelijk vereist voor rollen
- Kernrollen binnen ISO 27001 en hun verantwoordelijkheden
- Rollen documenteren: RACI-matrices en functiebeschrijvingen
- Competentie aantonen per rol
- Kan één persoon meerdere rollen vervullen?
- Rolsjablonen en een voorbeeld-RACI die u kunt aanpassen
- Roldekking omzetten in een personeelsplan
- Wat implementeerders fout doen met betrekking tot rollen
- Bronnen
Wat ISO 27001 daadwerkelijk vereist voor rollen
Clause 5.3 legt de verantwoordelijkheid nadrukkelijk bij het topmanagement. Leiderschap moet ervoor zorgen dat verantwoordelijkheden en bevoegdheden voor beveiligingsrollen worden toegewezen en gecommuniceerd binnen de organisatie, en moet iemand aanwijzen die verantwoordelijk is voor het rapporteren over de ISMS-prestaties. Dat tweede punt struikelblok veel implementeerders: de clausule gaat niet alleen over het toewijzen van taken, maar over het creëren van een directe lijn naar de leiding. Iemand moet het topmanagement informeren over hoe het ISMS daadwerkelijk presteert, niet alleen dat het bestaat.
Annex A 5.2 werkt samen met Clause 5.3, maar richt zich op de controllaag. Het vereist dat organisaties informatiebeveiligingsrollen en -verantwoordelijkheden definiëren en verdelen op basis van hun eigen operationele behoeften, niet op basis van een generiek sjabloon. Een auditor die deze control beoordeelt, controleert niet of u een rollenlijst uit een handleiding heeft overgenomen. Ze controleren of de door u gedefinieerde rollen daadwerkelijk overeenkomen met de risico's en processen van uw organisatie.
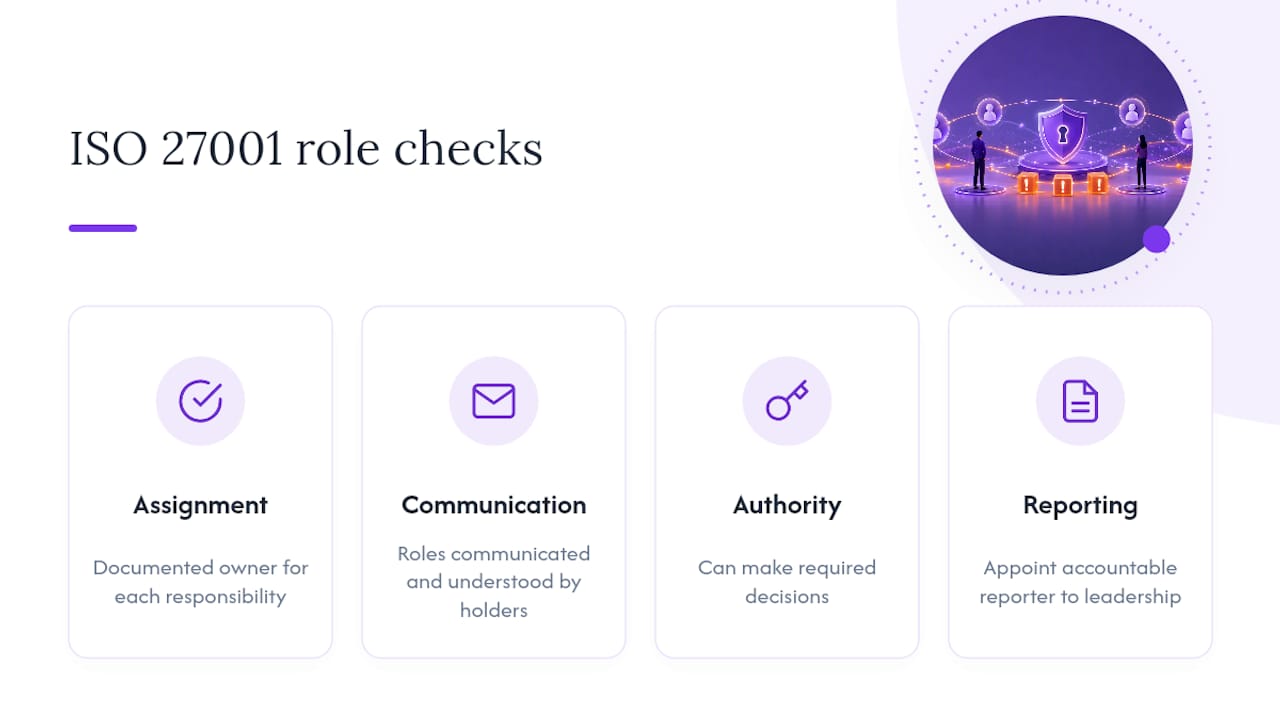
Auditors beoordelen hier drie zaken: toewijzing (is er een gedocumenteerde eigenaar voor elke verantwoordelijkheid?), communicatie (weten de mensen in die rollen dat ze die vervullen?) en bevoegdheid (kan de rolhouder daadwerkelijk de beslissingen nemen die de rol vereist, of is het een titel zonder inhoud?). Een control-eigenaar die geen herstelbudget kan goedkeuren, is eigenlijk geen control-eigenaar.
Een nuttige flexibiliteit: ISO 27001 stelt geen eisen aan de naam van de rol. U kunt iemand de titel "Informatiebeveiliging Coördinator", "ISMS-lead" of "Hoofd Compliance" geven en voldoet op identieke wijze aan de norm, zolang de onderliggende verantwoordelijkheid is gedocumenteerd en begrepen. Wat telt is de inhoud, niet de functietitel op een visitekaartje.
Kernrollen binnen ISO 27001 en hun verantwoordelijkheden
Elk ISMS heeft een kleine set roltypen nodig, of u nu een startup met 12 medewerkers bent of een multinational. Dit is wat elke rol in de dagelijkse praktijk doet.
Topmanagement. Dit is geen ceremoniële rol. Leiderschap stelt het informatiebeveiligingsbeleid vast, accepteert formeel restrisico's die buiten de risicobereidheid van de organisatie vallen, en wijst het budget en de personeelstijd toe die het ISMS nodig heeft om te functioneren. Ze beoordelen ook de ISMS-prestaties op een vastgesteld tijdschema, doorgaans via een directiebeoordeling, en die beoordeling moet gedocumenteerde beslissingen opleveren, niet alleen notulen met de tekst "besproken".
ISMS-manager of CISO. Deze rol, soms aangeduid als Information Security Manager, is eigenaar van de ISMS-documentatieset: de Toepasselijkheidsverklaring (Statement of Applicability), het risicobehandelingsplan en het interne beleid. Ze voeren risicobeoordelingen uit of coördineren deze, bewaken de implementatie van controls in alle afdelingen en rapporteren de status aan het topmanagement. In kleinere bedrijven verricht deze persoon vaak ook dagelijkse beveiligingsoperaties. In grotere organisaties is het een toegewijde functie met een team eronder.
Asset-eigenaren versus systeemeigenaren. Deze worden voortdurend door elkaar gehaald, en auditors merken dat. Een asset-eigenaar is eindverantwoordelijk voor classificatie- en beveiligingsbeslissingen met betrekking tot een bepaald informatie-asset, zoals klantgegevens of broncoderepositories. Een systeemeigenaar is verantwoordelijk voor de technische configuratie, toegangscontroles en operationele beveiliging van het systeem dat dat asset verwerkt. Een database kan een business-eigenaar (asset-eigenaar) hebben die beslist wie klant-PII mag raadplegen, en een IT-eigenaar (systeemeigenaar) die de firewallregels en het patchschema configureert. Dit onderscheid is het meest relevant in organisaties waar de business- en IT-zijde daadwerkelijk als afzonderlijke functies opereren.
Risico-eigenaren en control-eigenaren. Een risico-eigenaar beslist hoe een bepaald risico wordt behandeld: accepteren, beheersen, overdragen of vermijden. Een control-eigenaar is verantwoordelijk voor de implementatie en het operationeel houden van de specifieke control die aan dat risico is gekoppeld. Dit kan dezelfde persoon zijn, maar bij organisatieoverschrijdende risico's (bijvoorbeeld een leveranciersrisico dat inkoop, juridische zaken en IT raakt) worden ze vaak gesplitst zodat de verantwoordelijkheid niet tussen afdelingen verloren gaat.
Interne audit. Interne audit moet onafhankelijk blijven van de operaties die het beoordeelt, en dat is waarom de persoon die een control auditet niet degene kan zijn die deze uitvoert. Interne auditors hebben praktische kennis nodig van de auditvereisten van ISO 27001, een gedocumenteerd auditplan en -schema, en een rapportagelijn die bevindingen bij het topmanagement laat belanden zonder te worden gefilterd door de afdeling die wordt geauditeerd.
Alle medewerkers. Elke medewerker heeft een basisverantwoordelijkheid op het gebied van beveiliging: het voltooien van toegewezen trainingen, het tijdig melden van vermoedelijke incidenten en het naleven van het acceptabel gebruik- en gegevensverwerkingsbeleid dat op hun rol van toepassing is. Dit is de breedste rolcategorie naar hoofdtelling en de categorie die het vaakst slecht wordt gedocumenteerd, ook al blijft menselijke fout een van de voornaamste oorzaken van beveiligingsincidenten, waardoor verantwoordelijkheid op medewerkerniveau een van de meest impactvolle rollen is om goed in te richten.
Een beknopt overzicht van wie wat bezit:
- Topmanagement: beleidsgoedkeuring, risicoaanvaarding, middelentoewijzing, prestatiebeoordeling.
- ISMS-manager/CISO: documentatie, coördinatie van risicobeoordeling, opwaartse rapportage.
- Asset-eigenaar: classificatie en bescherming van een specifiek informatie-asset.
- Systeemeigenaar: technische configuratie en operationele beveiliging van de systemen die dat asset verwerken.
- Risico-eigenaar: behandelingsbeslissingen voor toegewezen risico's.
- Control-eigenaar: implementatie en doorlopende werking van een specifieke control.
- Interne auditor: onafhankelijke verificatie, auditplanning, rapportage van bevindingen.
- Alle medewerkers: voltooiing van trainingen, melding van incidenten, naleving van beleid.
Rollen documenteren: RACI-matrices en functiebeschrijvingen
Een rol die alleen in iemands geheugen bestaat, bestaat niet voor auditdoeleinden. U heeft het schriftelijk nodig, gekoppeld aan een functie in plaats van een persoon, zodat het document personeelsverloop overleeft.
- Maak een lijst van uw processen en controls. Begin vanuit uw Toepasselijkheidsverklaring en uw belangrijkste operationele processen, en werk naar een gedetailleerde lijst — niet "IT-beveiliging" maar "endpoint-patchbeheer", "leveranciersonboarding-beoordeling" enzovoort.
- Wijs Responsible, Accountable, Consulted en Informed toe voor elk onderdeel. Dit is de RACI-stap, en practitionerguidance raadt dit formaat consequent aan omdat het u dwingt precies één eindverantwoordelijke per regelitem te benoemen, waardoor het faalpatroon "iedereen dacht dat iemand anders het deed" wordt geëlimineerd.
Uw functiebeschrijvingen en ISMS-handboekvermeldingen moeten elk het doel van de rol, de specifieke verantwoordelijkheden, de bevoegdheid (budgetgoedkeuringslimieten, goedkeuringsrechten), de vereiste competentie en de opslaglocatie van activiteitsregistraties bevatten.
Auditors vragen om bewijs dat de RACI de werkelijkheid weergeeft: communicatieregistraties waaruit blijkt dat mensen over hun toewijzing zijn geïnformeerd, managementgoedkeuring van de matrix zelf, trainingslogboeken gekoppeld aan elke rol, en risicoaanvaardingsregistraties ondertekend door de daadwerkelijke risico-eigenaar in plaats van een vervanger zonder gedocumenteerde bevoegdheid.
Pro-tip: Bewaar uw RACI-matrix en uw bezettingslijst in twee afzonderlijke bestanden. Werk de bezettingslijst bij op de dag dat iemand van functie wisselt; werk de RACI-matrix alleen bij wanneer de verantwoordelijkheid zelf verandert. Het samenvoegen van deze twee is de meest voorkomende reden waarom auditbewijs veroudert.
Competentie aantonen per rol
Het toewijzen van een rol is niet voldoende. U heeft bewijs nodig dat de persoon die de rol vervult deze daadwerkelijk kan uitvoeren. Auditors accepteren een combinatie van formele kwalificaties en werkbewijs: certificeringen zoals CISSP of CISM voor beveiligingsleiderschapsrollen, ISO 27001 lead implementer- of lead auditor-kwalificaties voor ISMS-managers en interne auditors, en gedocumenteerde werkervaring voor smallere operationele rollen zoals control-eigenaren.
Stel rolspecifieke trainingen op met een vernieuwingscyclus — minimaal jaarlijks voor beleidsbekendheid, vaker voor technische rollen die toegangsbeheer of incidentrespons uitvoeren. Documenteer elke geconstateerde lacune en de genomen herstelactie. Vacatures voor ISO 27001-implementatieleads beschrijven doorgaans certificeringsprojecttijdlijnen van zes tot negen maanden, wat een realistisch referentiepunt biedt voor de aanlooptijd die een nieuw toegewezen rol nodig heeft om auditgereed te zijn.
Kan één persoon meerdere rollen vervullen?
Ja, en in kleine organisaties is dat normaal. Een ISMS-manager die tevens IT-manager is, is een gangbare en verdedigbare opzet, zolang het risico op functiescheiding wordt gedocumenteerd en niet genegeerd.
De grens die auditors trekken betreft combinaties die gevoelig zijn voor onafhankelijkheid. Een interne auditor die ook de controls beheert die hij geacht wordt te beoordelen, is de klassieke problematische combinatie, omdat dit de objectiviteit wegneemt waarvoor de rol bestaat. Een control-eigenaar die zijn eigen risico-uitzonderingen goedkeurt, stuit op hetzelfde probleem.
Wanneer consolidatie onvermijdelijk is, leg dan een compenserende maatregel vast: een onafhankelijke tweede beoordelaar, een kwartaalcontrole door het management op de beslissingen van de gecombineerde rol, of een externe auditor die invalt voor het specifieke gebied waar interne onafhankelijkheid niet gewaarborgd kan worden. Documenteer het goedkeuringsspoor voor die compenserende maatregel op dezelfde wijze als de roltoewijzing zelf.
Rolsjablonen en een voorbeeld-RACI die u kunt aanpassen
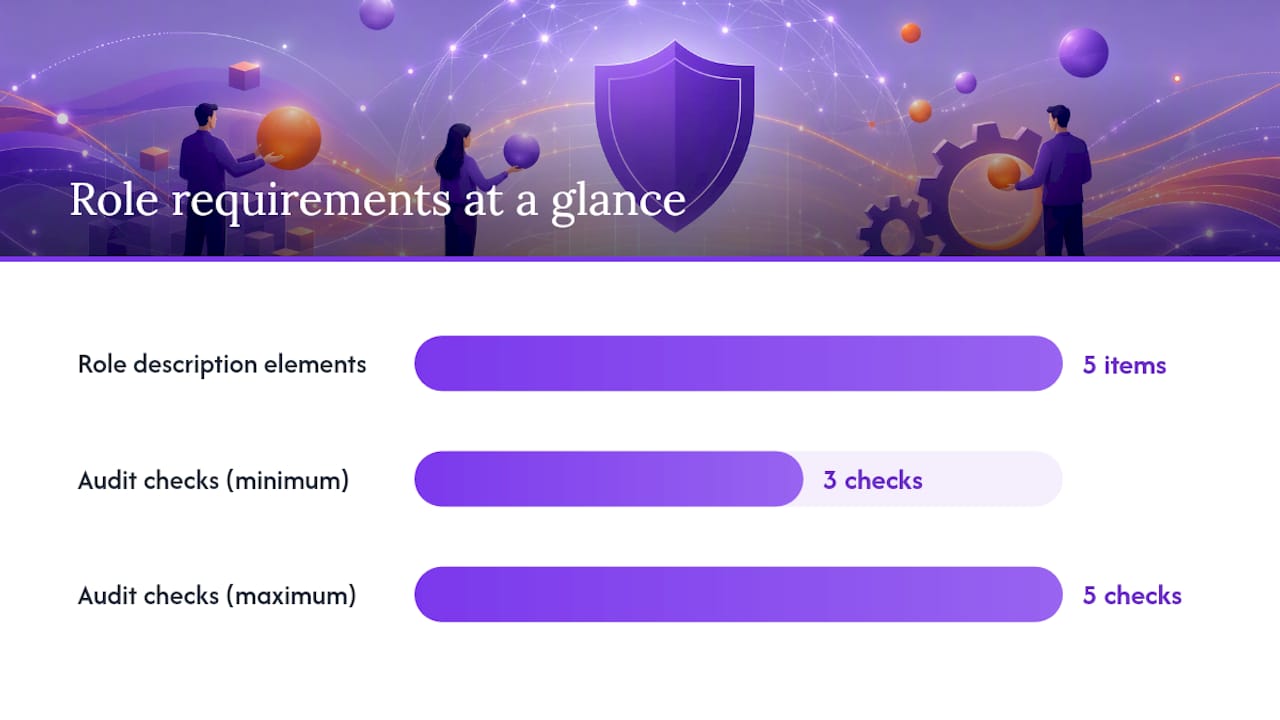
Elke rolbeschrijving moet vijf elementen bevatten: doel (waarom de rol bestaat), verantwoordelijkheden (wat de rol doet), bevoegdheid (wat de rol kan goedkeuren of blokkeren), competentie (wat iemand kwalificeert om de rol te vervullen) en registraties (waar bewijs van de activiteiten wordt opgeslagen).
Voor auditchecklists hebben de meeste rollen drie tot vijf verificatiepunten nodig: een gedocumenteerde toewijzing, bewijs van communicatie aan de rolhouder, minimaal één registratie van de uitgeoefende rol, trainings- of competentiebewijs, en een verwijzing naar een directiebeoordeling waaruit blijkt dat de output van de rol de leiding heeft bereikt.
| Controlgebied | Responsible | Accountable | Consulted | Informed |
|---|---|---|---|---|
| Toegangsbeoordeling | Systeemeigenaar | ISMS-manager | IT-manager | Interne audit |
| Risicobehandelingsplan | Risico-eigenaar | Topmanagement | ISMS-manager | Control-eigenaren |
| Incidentrespons | Incidentmanager | ISMS-manager | Juridisch, HR | Alle medewerkers |
Deze structuur werkt voor elke controlset zodra u uw eigen procesnamen invult, inclusief de controls die worden behandeld in een volledige certificeringschecklist.
Roldekking omzetten in een personeelsplan
Rollen op papier definiëren is één exercitie. Uitzoeken hoeveel mensen, uren en euro's die roldekking daadwerkelijk kost, is een andere — en dat is waar de meeste implementeerders het project onderschatten. Gereedheidstools kunnen het rollen- en volwassenheidsoverzicht dat u zojuist heeft opgesteld omzetten in een concreet inspanningsestimat.
Sommige calculators passen hun output aan op basis van een aantal invoerwaarden die rechtstreeks betrekking hebben op roldekking:
- Bedrijfsomvang, die bepaalt hoeveel mensen rolspecifieke training nodig hebben versus één gecombineerde ISMS-eigenaar.
- Sector, omdat gereguleerde sectoren doorgaans een diepere functiescheiding vereisen tussen risico-eigenaren en control-eigenaren.
- Huidige beveiligingsvolwassenheid over de vier Annex A-controlthema's die worden beoordeeld, wat bepaalt hoeveel van uw rolstructuur al bestaat versus vanaf nul moet worden opgebouwd.
De uitvoer vertaalt zich direct naar planningsbegrippen: een aanbevolen rollencount voor uw omvang en sector, een geschat trainingsbudget gekoppeld aan de certificeringen en competentieregistraties die die rollen vereisen, en een tijdlijn opgesplitst in implementatiefasen in een Gantt-weergave. U kunt een scenario opslaan, één variabele aanpassen — zoals personeelsomvang — en de resulterende personeelsverschuiving naast elkaar vergelijken, en vervolgens de schatting als PDF exporteren voor planningsbesprekingen.
Pro-tip: Voer de gratis gereedheidscheck van 2 minuten uit vóór uw eerste directiebeoordeling. Zo beschikt u over een globale roldekklacune om de vergadering mee in te gaan, in plaats van binnen te komen met een open budgetvraag.
Wat implementeerders fout doen met betrekking tot rollen
Dezelfde drie fouten duiken op in vrijwel elke mislukte auditbevinding over rollen. Een RACI-matrix die al twee jaar niet meer is bijgewerkt sinds de opstelling. Verantwoordelijkheden gekoppeld aan de naam van een persoon in plaats van een functie, waardoor het document breekt zodra iemand vertrekt. En trainingsregistraties die alleen voor de ISMS-manager bestaan maar nergens anders, waardoor de rol "alle medewerkers" ongedocumenteerd blijft ondanks het feit dat deze het grootste deel van het menselijk foutenrisico draagt.
Los die drie eerst op. Ze kosten het minst om te corrigeren en veroorzaken de meeste bevindingen. Voer vervolgens een gereedheidsassessment uit om te zien waar uw huidige rolstructuur werkelijk staat ten opzichte van de benchmark in uw sector, voordat een externe auditor u daarover informeert.
— Martin
Bronnen
- ISO-normenpagina (ISO)
- ISO 27001 Annex A 5.2 Rollen en verantwoordelijkheden + sjabloon (HighTable)
- ISO 27001 beveiligingsrollen en -verantwoordelijkheden (Risk3Sixty)
- IAPP: Gegevens tonen aan dat menselijke fout de voornaamste oorzaak is van inbreuken/incidenten