Een strakke, gedocumenteerde scope in combinatie met een formeel scope-wijzigingsbeheer is de snelste manier om ISO 27001 scope creep te voorkomen en uw certificeringsproject op schema te houden. Als u ziet hoe uw ISMS-grenzen steeds verder opschuiven elke keer dat iemand een nieuwe SaaS-tool of bedrijfseenheid toevoegt, is de oplossing niet meer vergaderingen. Het is een schriftelijke scope-verklaring die uw auditor in tien minuten kan vastnagelen, ondersteund door een proces waarbij elke toevoeging door een goedkeuringspoort gaat in plaats van via een informeel gangpadgesprek.
Twee acties voor deze week:
- Organiseer een scope-workshop met IT, juridische zaken en de verantwoordelijken van de bedrijfseenheden, en produceer een concept scope-verklaring voordat de vergadering eindigt.
- Leg elke uitsluiting schriftelijk vast, met een eenregelige onderbouwing waarom deze buiten scope valt en hoe de koppeling ernaar wordt beheerst.
Pro Tip: Neem uw risicoregister mee naar de scope-workshop, niet pas daarna. Scope en risicobeoordeling moeten samen worden besproken, want een grens die geen rekening houdt met uw feitelijke risicolandschap wordt aangevochten tijdens de Stage 1-audit.
ISO/IEC 27001 Clausule 4.3 is het document waar uw auditor als eerste naar vraagt, en uw Toepasselijkheidsverklaring moet daar transparant op terugvoeren. Alles hieronder bouwt op dat fundament voort.
Belangrijkste inzichten
Het voorkomen van ISO 27001 scope creep vereist een gedocumenteerde, onderbouwde scope-verklaring op grond van Clausule 4.3 en een formele wijzigingsgoedkeuringspoort voor elke voorgestelde toevoeging.
| Punt | Details |
|---|---|
| Begin smal | Certificeer eerst het kernproduct of de kerndienst, en breid daarna uit bij surveillance- of hercertificering. |
| Documenteer uitsluitingen met onderbouwing | Elk uitgesloten systeem vereist een schriftelijke reden, omschrijving van de koppeling en een mitigerende maatregel. |
| Elke toevoeging door een poort | Gebruik een Scope Change Request met velden voor kosten, auditdagen en bewijslacunes vóór goedkeuring. |
| Werk eerst de SoA en het risicoregister bij | Geen scope-wijziging wordt goedgekeurd totdat de SoA en het risicoregister deze weerspiegelen. |
| Modelleer wijzigingen vóór goedkeuring | De schatter van Ismscalculator laat u de huidige scope vergelijken met een voorgestelde uitbreiding vóór definitieve besluitvorming. |
Inhoudsopgave
- Wat is ISO 27001 scope creep en waarom is het belangrijk?
- Veelvoorkomende oorzaken en faalpatronen achter scope creep
- Praktisch preventieprogramma: maatregelen die scope creep stoppen
- Scope-workshop resultaten en voorbeeldtekst voor de scope
- Scope-wijzigingen beheren tijdens de implementatie
- Hoe tools en benchmarks u helpen de scope te bewaken
- Wat implementeerders consequent over het hoofd zien
- Maak van scope-beslissingen concrete cijfers vóór goedkeuring
- Bronnen
Wat is ISO 27001 scope creep en waarom is het belangrijk?
Scope creep treedt op wanneer de grens van uw informatiebeveiligingmanagementsysteem verder uitbreidt dan wat u oorspronkelijk heeft gedefinieerd, doorgaans zonder dat iemand daar formeel over heeft besloten. Een nieuwe cloudleverancier wordt toegevoegd omdat hij "toch klantgegevens verwerkt". Een regionaal kantoor wordt erbij gevoegd omdat iemand aannam dat het er al onder viel. Niets van dit alles doorloopt een wijzigingsproces, en tegen de tijd dat u het opmerkt, klopt uw Toepasselijkheidsverklaring niet meer met wat u feitelijk in gebruik heeft.
De kosten zijn niet abstract. Auditdagen schalen mee met het aantal locaties, systemen en gegevensstromen dat een auditor moet bemonsteren, zodat een grotere scope evenredig meer bewijsverzameling, interviewtijd en een hogere certificeringsvergoeding betekent. Praktijkgerichte richtlijnen voor scopedefinitie wijzen er consequent op dat een strakke initiële grens de hefboom is die de auditinspanning proportioneel houdt aan wat de organisatie feitelijk gecertificeerd moet hebben.
Auditors signaleren scope creep via een aantal terugkerende non-conformiteiten:
- Systemen die worden genoemd in risicobeoordelingen of de SoA, maar niet voorkomen in de gedocumenteerde scope-verklaring.
- Uitsluitingen zonder onderbouwing, die Stage 1-reviewers direct afwijzen.
- Koppelingen naar derden of cloudaanbieders die niet zijn gedocumenteerd, waardoor de auditor het verbonden systeem standaard als in-scope beschouwt.
Elk van deze punten is te voorkomen. Geen van hen is een zeldzame fout. Het zijn de gevolgen van scope-beslissingen die informeel worden genomen en nooit terugvinden in de documentatie.
Veelvoorkomende oorzaken en faalpatronen achter scope creep
Een scope groeit zelden in één keer uit de hand. Het sluipt erin via kleine, op zichzelf redelijke beslissingen die niemand aftoetst aan de oorspronkelijke grens. Een masterscriptie die ISO 27001-implementatieprojecten analyseerde, concludeerde dat vage of te brede scope-omschrijvingen een directe oorzaak waren van herwerk en vertraging, niet slechts een kleine overlast.
- Vage scope-taal. Formuleringen als "de IT-infrastructuur van het bedrijf" in plaats van benoemde systemen, locaties en gegevensstromen laten ruimte voor eindeloze interpretatie, en elke interpretatie moet uiteindelijk worden beslecht onder auditdruk.
- Late toevoegingen zonder herbeoordeling. Een nieuwe SaaS-tool, een overgenomen bedrijfseenheid of een productlancering wordt opgenomen in "de huidige werkwijze" zonder dat iemand een risicobeoordeling uitvoert.
- Koppelingsrisico met derden. Richtlijnen voor enterprise-scoping merken op dat auditors elk verbindingspunt nalopen, en een niet gedefinieerde koppeling met een leverancier of dochteronderneming wordt vaak standaard als in-scope behandeld, waardoor uw certificeringsgrens stilzwijgend uitbreidt.
- Shadow IT en onbeheerde cloudadoptie. Teams zetten hun eigen cloudaccounts of SaaS-abonnementen op buiten het zicht van inkoop, en die assets verwerken gereguleerde gegevens lang voordat iemand de assetinventaris bijwerkt.
- Zwak bestuur en ontbrekende wijzigingspoorten. Zonder een formeel controlepunt worden toevoegingen standaard doorgevoerd in plaats van bij besluit. Niemand zegt ja; niemand zegt nee. De scope groeit gewoon.
Een verwante analyse van ISO 27001-scopefouten noemt ontbrekende cloudinfrastructuur en niet-gedocumenteerde leveranciersafhankelijkheden als de meest voorkomende redenen waarom certificeringstijdlijnen uitlopen. Het patroon in elke bron is hetzelfde: scope creep is eerst een documentatie- en bestuurfalen, daarna pas een technisch probleem.
Praktisch preventieprogramma: maatregelen die scope creep stoppen
Scope creep voorkomen draait niet om het schrijven van een langer scope-document. Het gaat om een strakker document en een poort bouwen rond elke poging om de scope later te verbreden.
- Hanteer van dag één een strakke scope-aanpak. Certificeer het kernproduct of de kerndienst die daadwerkelijk gecertificeerd moet worden, en onderbouw die grens ten opzichte van uw bedrijfsdiensten en de eisen van betrokken partijen (klanten, toezichthouders, contracten). Het ISO-handboek voor ISO/IEC 27001 is expliciet: de scope moet worden gedocumenteerd én onderbouwd, niet alleen beschreven.
- Voer een echte scope-workshop uit. Breng IT, juridische zaken, HR en de verantwoordelijken van de bedrijfseenheden bijeen. De deliverables zijn concreet: een assetoverzicht met alle in-scope systemen, een koppelingsdiagram van elke verbinding met out-of-scope systemen, en conceptscopetekst die systemen bij naam noemt in plaats van categorieën omschrijft.
- Documenteer elke dimensie expliciet. Uw scope-verklaring moet organisatorische grenzen bevatten (welke rechtspersonen, welke afdelingen), fysieke grenzen (welke locaties), systeemgrenzen (welke benoemde applicaties en infrastructuur) en gegevensstroomgrenzen (welke gegevens gaan waarheen). Uitsluitingen vereisen een schriftelijke onderbouwing, geen schouderophalen.
- Stel een Scope Change Request-template op. Elke voorgestelde toevoeging — een nieuwe leverancier, een nieuw kantoor, een nieuwe productlijn — doorloopt een kort formulier met daarin de kostenimpact, de verwachte toename in auditdagen en eventuele lacunes in het bestaande bewijsmateriaal.
- Stel goedkeuringsdrempels in. Een wijziging die één laagrisico SaaS-tool toevoegt, kan volstaan met de handtekening van een proceseigenaar. Een wijziging die een nieuwe bedrijfseenheid of overname toevoegt, vereist goedkeuring op directieniveau en een volledig herscoperingsgesprek.
- Werk de SoA en het risicoregister bij vóór goedkeuring, niet erna. Als een voorgestelde wijziging niet door een risicobeoordeling is gegaan, wordt ze niet goedgekeurd. Deze ene regel onderschept de meeste ad-hocuitbreidingen voordat ze plaatsvinden.
- Informeer uw certificerende instelling bij materiële wijzigingen. Als een scope-wijziging wezenlijk verandert wat er wordt geauditeerd, moet uw certificerende instelling dat weten vóór uw volgende audit, niet tijdens.
Uw scope-beslissingen intern koppelen aan uw bredere projectplan helpt hierbij. Een gedetailleerde implementatietijdlijn maakt het gemakkelijker te zien waar een scope-wijziging uw mijlpalen zal verschuiven, en een volledige certificeringschecklist helpt te bevestigen welke bewijsartefacten een bepaalde toevoeging vereist.
Pro Tip: Vereis een mini-risicobeoordeling van één pagina voordat een asset aan de scope wordt toegevoegd, zelfs informeel. Dat kost twintig minuten en is de snelste manier om te voorkomen dat shadow IT zes maanden later een auditbevinding wordt.
Scope-workshop resultaten en voorbeeldtekst voor de scope
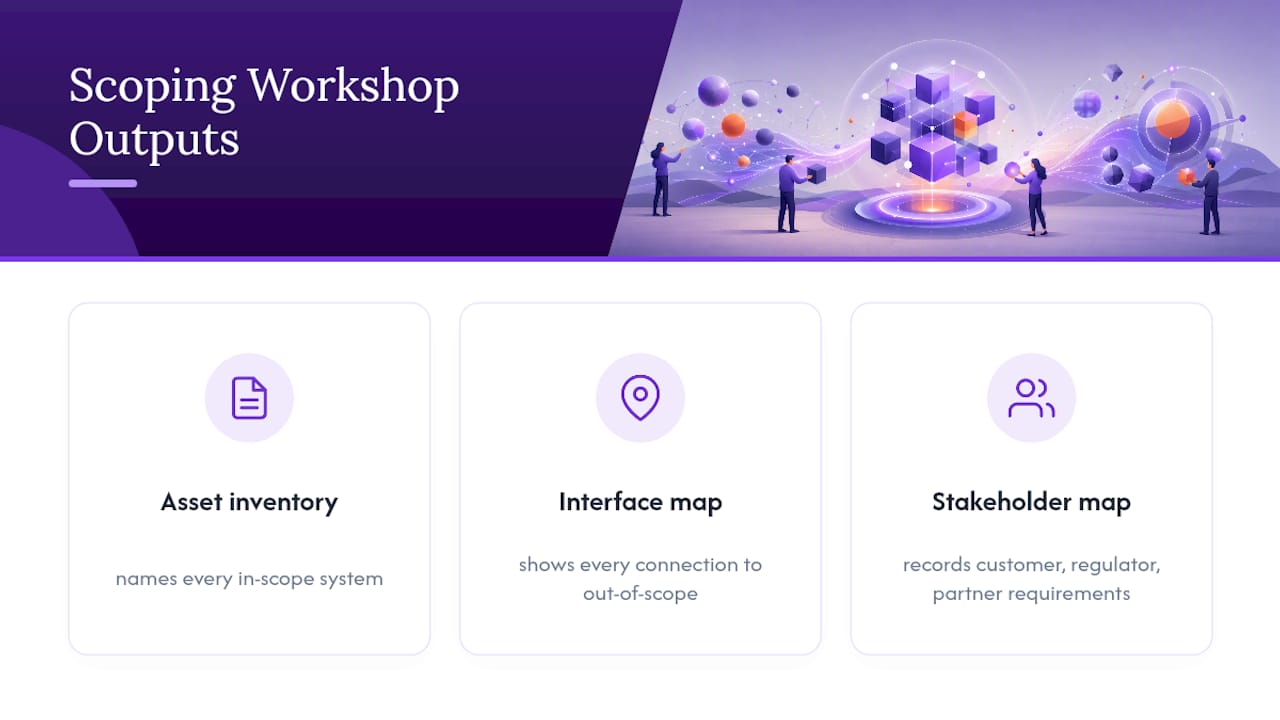
Een scope-workshop is alleen nuttig als hij documenten oplevert, niet slechts consensus in een vergaderzaal. Verlaat de workshop met drie zaken: een assetinventaris met elk in-scope systeem bij naam, een koppelingskaart met elke verbinding naar iets buiten de scope, en een stakeholderkaart waarop staat wat klanten, toezichthouders en partners daadwerkelijk van de certificering verwachten.
Zwakke formulering ziet er zo uit: "Het ISMS omvat de cloudinfrastructuur van het bedrijf en de daarmee verband houdende bedrijfsprocessen." Een auditor vraagt welke cloudaccounts, welke processen en wat "daarmee verband houdende" betekent, en u heeft geen snel antwoord.
Sterke formulering voor een SaaS-product ziet er meer zo uit:
Het ISMS omvat het ontwerp, de ontwikkeling, hosting en ondersteuning van [Productnaam], inclusief productie-infrastructuur gehost op AWS-account 123456789 in regio eu-west-1, het klantenondersteuningsplatform, en al het personeel van Engineering, Product en Customer Success dat betrokken is bij de dienstverlening. Bedrijfs-IT-systemen die uitsluitend worden gebruikt voor interne HR- en financiële functies zijn uitgesloten, omdat zij geen klantgegevens verwerken en geen koppeling hebben met productiesystemen.
Deze formulering werkt omdat ze accounts bij naam noemt, teams bij naam noemt en de onderbouwing van de uitsluiting in dezelfde zin opneemt. Een praktische gids voor SaaS- en techbedrijven bespreekt variaties op dit patroon voor verschillende hostingopstellingen.
Bredere organisatorische scope-verklaringen vereisen meer onderbouwing per uitsluiting, omdat het auditoppervlak groter is. Leg voor elke uitsluiting vier zaken vast: wat er is uitgesloten, waarom het is uitgesloten, welke koppelingen het verbinden met de in-scope omgeving, en welke mitigerende maatregelen op die koppeling van toepassing zijn.
Scope-wijzigingen beheren tijdens de implementatie
Legitieme scope-wijzigingen komen voor. Het doel is niet om elke toevoeging te blokkeren, maar om ervoor te zorgen dat elke toevoeging door dezelfde poort gaat in plaats van als een verrassing te arriveren tijdens Stage 2.
- Dien een Scope Change Request in. Minimale acceptatiecriteria: een benoemd systeem of entiteit, een zakelijke reden en een initiële risicoklassificatie.
- Werk het bewijsmateriaal bij vóór goedkeuring. Het risicoregister heeft een nieuwe vermelding nodig, de SoA een bijbehorende maatregelkoppeling en het testplan voor maatregelen moet de toevoeging meenemen. Geen update, geen goedkeuring.
- Herbaseer kosten en tijdlijn, of stel uit. Kleine toevoegingen kunnen worden opgenomen in het lopende project. Grotere toevoegingen — een nieuwe bedrijfseenheid, een overname — zijn vaak beter uit te stellen naar de volgende surveillance-audit of hercertificering, wanneer u een volledig jaar heeft om bewijsmateriaal op te bouwen.
- Communiceer de wijziging. Interne stakeholders moeten weten wat er is gewijzigd en waarom. Als de wijziging materieel is, heeft uw certificerende instelling vooraf kennisgeving nodig, niet een verrassing bij de volgende audit.
Een methodologiegids voor risicobeoordeling is het waard om naast dit proces te gebruiken, omdat elke scope-wijziging in wezen een risicobeoordeling-update is in een projectmanagementjasje.
Hoe tools en benchmarks u helpen de scope te bewaken
Elke scope-beslissing is in feite een kosten- en inspanningsbeslissing in een compliancejasje, en dat is waar een realtime schatter zijn waarde bewijst. Voordat u toestemming geeft voor het toevoegen van een nieuwe dochteronderneming of een nieuwe cloudregio aan uw ISMS, modelleert u het: hoeveel extra auditdagen, hoeveel extra bewijsverzameling, hoeveel weken extra op de tijdlijn.
- Voer uw huidige scope door een volwassenheidsanalyse over de vier Annex A-beheersingsthema's om te zien waar u al staat.
- Modelleer een voorgestelde toevoeging als afzonderlijk scenario en vergelijk dit zij aan zij met uw huidige basislijn.
- Genereer een Gantt-diagram op maat en een SoA-wijzigingslog als concrete artefacten om bij uw Scope Change Request te voegen.
- Begin met een gratis gereedheidscheck van 2 minuten en sla daarna beide scenario's op (huidige scope, voorgestelde uitbreiding) om de kosten- en tijdlijnimpact te vergelijken voordat iemand akkoord geeft.
Dit verandert een subjectief "moeten we dit toevoegen?"-gesprek in een cijfergesprek, wat precies is wat een proceseigenaar of CFO wil zien voordat hij scope-uitbreiding goedkeurt. Gerelateerde projectrisicopatronen worden besproken in de gids over ISO 27001-projectrisico's.
Wat implementeerders consequent over het hoofd zien
De blinde vlek die teams het meest kost, is niet de grote scope-beslissing, maar de kleine die niemand heeft gecontroleerd: een koppeling naar een leverancierssysteem dat niemand heeft gedocumenteerd, of een cloudaccount dat iemand buiten het zicht van inkoop heeft opgezet. Mini-risicobeoordelingen vóór goedkeuring en consistente naamgevingsconventies voor in-scope systemen vangen beide vroegtijdig op — goedkoop — voordat een auditor dat doet.
— Martin
Maak van scope-beslissingen concrete cijfers vóór goedkeuring
Ismscalculator geeft u wat de meeste scope-gesprekken missen: een snel, concreet antwoord op "wat zal deze toevoeging ons werkelijk kosten." In plaats van een voorgestelde scope-wijziging in abstracto te bespreken, modelleert u hem — een toegevoegde bedrijfseenheid, een nieuwe cloudregio, een overgenomen dochteronderneming — ten opzichte van uw huidige basislijn en ziet u het inspanningsverschil voordat iemand akkoord geeft.

De realtime kosten- en inspanningsschatter van het platform past zich aan aan uw bedrijfsomvang, sector en huidige beveiligingsvolwassenheid, zodat de cijfers uw werkelijke situatie weerspiegelen in plaats van een generiek sjabloon. Voer de volwassenheidsanalyse uit over alle vier ISO/IEC 27001:2022-beheersingsthema's, genereer een Gantt-diagram op maat voor uw implementatieplan, en exporteer een pdf die u direct bij een Scope Change Request voor handtekening door een proceseigenaar kunt voegen.
Begin met de gratis gereedheidscheck van 2 minuten om te zien waar uw huidige scope staat, en gebruik daarna de volledige gereedheidsbeoordeling om uw huidige scope als basislijn op te slaan en een voorgestelde uitbreiding hiertegenover te modelleren voordat u iets goedkeurt.
Bronnen
- ISO/IEC 27001
- ISO 27001 Scope Definition - How to decide what goes in and what stays out | SecComply