ISO/IEC 27001 is de internationale norm voor het opzetten van een informatiebeveiligingsbeheersysteem (ISMS). Als u een implementatie plant, is het getal dat er het meest toe doet niet de auditdatum, maar de circa drie maanden aan operationeel bewijs die certificatie-instellingen verwachten voordat zij uw Fase 2-audit inplannen. Juist die ene eis bepaalt uw projectplanning meer dan wat ook.
De meeste organisaties hebben 3 tot 18 maanden nodig, afhankelijk van omvang en bestaande volwassenheid. Het certificaat zelf, eenmaal behaald, blijft gedurende een meerjarige periode geldig met tussentijdse surveillancecontroles.
Voordat u een budget opstelt, dient u drie kostencategorieën helder te hebben:
- Interne uren van de verantwoordelijke voor scope-afbakening, documentatie en bewijsverzameling.
- Auditordagen voor Fase 1 en Fase 2, gefactureerd door een geaccrediteerde certificatie-instelling.
- Eventuele consultant- of automatiseringskosten om lacunes sneller te dichten dan uw interne team alleen kan.
Belangrijkste conclusies
Succes bij ISO 27001-certificering vereist dat u het driemananden-venster voor operationeel bewijs, en niet de auditkalender, als de echte tijdlijndriver beschouwt.
| Punt | Details |
|---|---|
| Bewijsklok bepaalt de tijdlijn | Certificatie-instellingen verwachten circa drie maanden aan operationeel bewijs vóór de Fase 2-audit. |
| Tijdlijn varieert per volwassenheid | Goed voorbereide kleine teams kunnen in 3 tot 4 maanden certificeren; grote projecten met meerdere locaties kunnen 18 maanden of langer duren. |
| Begroting verder dan auditkosten | Totale kosten in jaar 1 voor middelgrote organisaties lopen doorgaans van $73.500 tot $208.000, inclusief arbeid, consultants en audits. |
| Scope beperken verlaagt kosten het snelst | Een smallere scope betekent minder Annex A-beheersmaatregelen te implementeren en minder bewijs te samplen. |
| Boek de certificatie-instelling vroeg | Plan uw geaccrediteerde certificatie-instelling in tegen maand 6 om vertragingen door auditorsbeschikbaarheid te voorkomen. |
Inhoudsopgave
- ISO 27001 Overzicht: Kernprincipes en de CIA-triade
- Wat staat er in de norm en wat zijn de Annex A-wijzigingen van 2022?
- Hoe lang duurt ISO 27001-certificering eigenlijk?
- Wat kost de implementatie van ISO 27001?
- Uw ISO 27001 gereedheidscontrolelijst
- Hoe ISMS Calculator deze samenvatting omzet in een concreet getal
- Overzicht en doel van ISO 9001 vergeleken met ISO 27001
- Kernprincipes achter een informatiebeveiligingsbeheersysteem
- Eisen en bewijs die auditors daadwerkelijk controleren
- Voordelen van certificering
- Waar ISO 27001-projecten doorgaans misgaan
- Waarom de meeste ISO 27001-tijdlijnen al fout zijn vóór de start
- Bronnen
ISO 27001 Overzicht: Kernprincipes en de CIA-triade
Als u alle papierwerk wegstreept, stelt ISO/IEC 27001 één vraag: wat kan er misgaan met uw informatie, en wat doet u daaraan? De norm is risicogebaseerd en top-down, wat inhoudt dat het management de scope en risicobereidheid eerst vaststelt, waarna de beheersmaatregelen voortvloeien uit die beoordeling en niet uit een generieke controlelijst. De norm werkt ook op basis van een cyclus van continue verbetering: beoordelen, implementeren, controleren, bijstellen, herhalen.
Alles is terug te voeren op de triade van vertrouwelijkheid, integriteit en beschikbaarheid, doorgaans aangeduid als CIA:
- Vertrouwelijkheid betekent dat alleen bevoegde personen toegang hebben tot klantgegevens, afgedwongen via toegangscontroles en encryptie.
- Integriteit betekent dat gegevens niet zijn gemanipuleerd; daarom hechten auditors belang aan wijzigingslogboeken en bewijs van onveranderlijkheid.
- Beschikbaarheid betekent dat systemen en back-ups daadwerkelijk werken wanneer dat nodig is, en niet alleen dat er op papier een back-upbeleid bestaat.
Pro Tip: Stel uw CIA-prioriteiten vast vóórdat u Annex A aanpakt. Als beschikbaarheid het belangrijkst is voor uw bedrijf (bijvoorbeeld als u infrastructuur beheert), dient uw bewijsverzameling gericht te zijn op uptimelogboeken en failovertests, niet alleen op toegangsbeoordelingen.
Deze drie principes bepalen uw scopegrenzen, welke bewijstypen auditors zullen samplen en uiteindelijk welke beheersmaatregelen u selecteert en kunt verantwoorden.
Wat staat er in de norm en wat zijn de Annex A-wijzigingen van 2022?
ISO/IEC 27001 is opgesplitst in twee delen: de hoofdeisen (clausules 4 tot en met 10) en Annex A, de catalogus van beheersmaatregelen. De clausules volgen een vertrouwd beheersysteempatroon:
- Clausule 4 tot 5: Context van de organisatie en betrokkenheid van het management.
- Clausule 6: Planning, inclusief risicobeoordeling en risicobehandeling.
- Clausule 7: Ondersteuning: middelen, competentie, bewustzijn en documentatie.
- Clausule 8: Uitvoering, waar beheersmaatregelen daadwerkelijk in werking zijn.
- Clausule 9 tot 10: Prestatiebeoordeling en continue verbetering.
De herziening van 2022 heeft Annex A ingrijpend herschikt: 114 beheersmaatregelen zijn teruggebracht tot 93 en geconsolideerd in vier thema's: organisatorisch, personeel, fysiek en technologisch. Er zijn elf nieuwe beheersmaatregelen toegevoegd, waaronder dreigingsinformatie, cloudbeveiliging en datamaskering, wat weerspiegelt hoe sterk de cloudinfrastructuur is veranderd sinds de versie van 2013.
De praktische conclusie: uw Verklaring van Toepasselijkheid (SoA) is het document dat dit alles met elkaar verbindt. Het bevat elke beheersmaatregel uit Annex A, geeft aan of deze van toepassing is op uw organisatie en legt uit waarom. Auditors beschouwen de SoA als de kaart van uw gehele ISMS, dus stel deze vroeg op in plaats van het als formaliteit aan het einde te behandelen.
Hoe lang duurt ISO 27001-certificering eigenlijk?
Certificering verloopt via twee duidelijk onderscheiden auditfasen, en inzicht in het verschil verandert de manier waarop u uw planning opstelt.
- Fase 1 is een documentatietoetsing. De auditor controleert of uw ISMS-scope, risicobeoordeling, SoA en beleidsdocumenten bestaan en logisch samenhangen. Dit kan vaak al relatief vroeg plaatsvinden zodra uw kerndocumenten zijn opgesteld.
- Fase 2 verifieert dat beheersmaatregelen daadwerkelijk functioneren zoals gedocumenteerd. Auditors samplen bewijs: toegangslogboeken, trainingsregistraties, incidenttickets en leveranciersbeoordelingen. Ze willen bewijs dat het ISMS al enige tijd in werking is, niet alleen dat het is ontworpen.
Die tweede fase is precies waarom de bewijsklok zo cruciaal is. Certificatie-instellingen verwachten doorgaans circa drie maanden van aantoonbare werking vóór Fase 2, omdat u geen bewijs kunt samplen van zaken die pas vorige week zijn gestart. Dit betekent dat het vermogen van uw implementatieteam om continu gedateerd bewijs te genereren, en niet het aantal auditdagen op de kalender, doorgaans uw planning bepaalt.
Drie variabelen hebben de grootste invloed op uw tijdlijn:
- Scope en omvang. Een enkel productteam dat één AWS-omgeving scopet, werkt sneller dan een multinationaal met meerdere locaties en legacy-systemen.
- Bestaande volwassenheid. Organisaties die al SOC 2- of HIPAA-compliance hebben, kunnen een aanzienlijk deel van hun beleidsdocumenten en bewijs hergebruiken, waardoor maanden van de planning worden bespaard.
- Uitvoeringsmodel. Interne teams die alles zelf opbouwen, doen er doorgaans langer over dan teams die gebruikmaken van een managed service of automatiseringsplatform voor het vooraf invullen van bewijs.
Gegeven dit alles is er een praktische planningsregel die u op uw projectplan kunt noteren: boek uw certificatie-instelling uiterlijk in maand 6. Auditorsagenda's raken vol, en een late boeking kan uw Fase 2-datum met weken vertragen, zelfs als uw bewijs klaar is. Geaccrediteerde certificatie-instellingen geven ook certificaten af die drie jaar geldig zijn, met jaarlijkse surveillanceaudits daartussenin.
Wat kost de implementatie van ISO 27001?
Voor een middelgrote organisatie lopen de totale kosten in jaar 1 doorgaans van $73.500 tot $208.000, en dat bereik is sterk afhankelijk van hoeveel werk u uitbesteedt versus intern uitvoert. Budgetten dienen de volgende onderdelen te omvatten:
- Gap-analyse: vaststellen waar de huidige praktijken tekortschieten ten opzichte van Annex A, doorgaans de eerste betaalde opdracht.
- Consultant- of advieskosten: indien u het ISMS niet met interne expertise opbouwt.
- Interne arbeidskosten: de verborgen kostenpost die de meeste budgetten onderschatten, omdat uw beveiligings- en IT-medewerkers daadwerkelijk uren besteden aan het schrijven van beleid en het verzamelen van bewijs.
- Auditkosten voor Fase 1 en Fase 2: betaald aan de geaccrediteerde certificatie-instelling, geschaald naar organisatieomvang en scope.
- Tools en training: GRC-platforms, bewustwordingstraining op het gebied van informatiebeveiliging en medewerkerscertificeringen.
Bestaande complianceprogramma's verlagen deze kosten aanzienlijk. Als u al SOC 2 heeft, is een belangrijk deel van uw bewijs voor toegangscontrole en leveranciersbeheer direct herbruikbaar, wat zowel consultanturen als auditvoorbereiding verkort. Automatiseringstools die continu bewijs ophalen uit cloudomgevingen verminderen bovendien de handmatige arbeid die anders maandenlang intern personeel in beslag neemt.
Pro Tip: Vraag offertes aan bij ten minste twee geaccrediteerde certificatie-instellingen voordat u zich vastlegt. Dagtarieven van auditors variëren meer dan mensen verwachten, en de goedkoopste offerte is niet altijd de snelste, omdat beschikbaarheidsknelpunten soms zwaarder wegen dan de prijs.
Nog een opmerking over accreditatie: zorg ervoor dat de certificatie-instelling die u kiest daadwerkelijk is geaccrediteerd door een erkende nationale accreditatie-instelling. Een certificaat van een niet-geaccrediteerde uitgever heeft veel minder waarde bij klanten en toezichthouders, ongeacht hoe grondig de audit aanvoelde.
Uw ISO 27001 gereedheidscontrolelijst
Deze samenvatting omzetten in een concreet projectplan komt neer op vijf opeenvolgende stappen:
- Wijs één verantwoordelijke eigenaar aan. ISMS-projecten die vastlopen, hebben doorgaans geen enkele persoon met de bevoegdheid om scope- en beheersmaatregelenbeslissingen te nemen.
- Definieer de scope nauwkeurig. Een smallere scope, één productlijn of één cloudomgeving, betekent minder te implementeren beheersmaatregelen en minder te samplen bewijs later.
- Voer een gap-analyse en risicobeoordeling uit. Dit levert uw concept-SoA op en vertelt u precies welke Annex A-beheersmaatregelen van toepassing zijn.
- Beslis over intern uitvoeren versus uitbesteden. Weeg interne implementatie af tegen consultants of een managed service, en overweeg automatisering om uw bewijsklok eerder te starten.
- Plan de interne audit, directiebeoordeling en uw certificatie-instelling. Boek de certificatie-instelling uiterlijk in maand 6 om te voorkomen dat u achter de auditkalender van andere bedrijven aanloopt.
Uitgebreidere controlelijsten en scope-specifieke richtlijnen zijn te vinden op de blog van ISMS Calculator als u dieper in een afzonderlijke stap wilt duiken.
Hoe ISMS Calculator deze samenvatting omzet in een concreet getal
Een samenvatting vertelt u wat ISO 27001 vereist. Het vertelt u niet wat uw organisatie specifiek zal uitgeven of hoelang uw team nodig zal hebben. Juist die kloof is wat de schatter van ISMS Calculator is ontworpen om te dichten.
- Realtime kosten- en inspanningsschatter: voer uw bedrijfsomvang, branche en huidige beveiligingsvolwassenheid in en ontvang een op maat gemaakt bereik in plaats van een generiek middenmarktcijfer.
- Gratis gereedheidscheck van 2 minuten: een snelle, vrijblijvende manier om te zien waar uw lacunes liggen voordat u budget vastlegt.
- Vergelijkingen met referentiemodellen: vergelijk uw schatting met dat referentiemodel, zodat u weet of uw plan realistisch of optimistisch is.
- Volwassenheidsbeoordeling over de vier Annex A-controlethema's: geeft exact aan welke beheersmaatregelfamilies de meeste aandacht vereisen.
- Aanpasbare Gantt-diagrammen: zet de bovenstaande controlelijst om in een daadwerkelijke implementatietijdlijn met fasen en afhankelijkheden.
Een generieke tijdlijnbandbreedte vertelt u wat gebruikelijk is. Een op maat gemaakte schatting vertelt u wat uw organisatie werkelijk kan verwachten, op basis van uw omvang, branche en vertrekpunt.
Pro Tip: Voer de gratis gereedheidscheck uit voordat u bij uw raad van bestuur om budgetgoedkeuring vraagt. Een specifiek, gebenchmarkt getal is veel overtuigender dan "ergens tussen drie en twaalf maanden."
Overzicht en doel van ISO 9001 vergeleken met ISO 27001
Compliance officers die een ISO 27001-project scopeten, worden soms verwezen naar ISO 9001-materiaal. Het is zinvol om het verschil precies aan te geven, zodat uw budgetaanvraag op de juiste norm is gericht. ISO 9001 heeft betrekking op kwaliteitsmanagementsystemen, gericht op consistente product- en dienstlevering, klanttevredenheid en procesbeheersing. Het beantwoordt vragen als "voldoet ons productieproces betrouwbaar aan de specificaties?"
ISO/IEC 27001 heeft daarentegen specifiek betrekking op informatiebeveiliging: het beschermen van de vertrouwelijkheid, integriteit en beschikbaarheid van gegevens tegen dreigingen zoals datalekken, ongeautoriseerde toegang en systeemstoringen. Als uw project betrekking heeft op het beschermen van klantgegevens, het beantwoorden van een beveiligingsvragenlijst van een leverancier of het sluiten van enterprise-contracten waarvoor een beveiligingscertificering vereist is, is ISO 27001 de norm waarrond u uw budget en tijdlijn dient op te bouwen, en niet ISO 9001.
Sommige organisaties hebben beide certificeringen, met name fabrikanten of dienstverleners waarbij zowel productkwaliteit als gegevensbeveiliging van belang zijn voor klanten. Maar de twee normen hebben verschillende clausulestructuren, auditors zijn vaak gespecialiseerd in één van beide, en het bewijs dat u voor de ene norm verzamelt, voldoet zelden aan de vereisten van de andere. Als uw opdracht het beschermen van informatie-assets betreft, en zeker als een klant of toezichthouder vraagt naar beheersmaatregelen voor informatiebeveiliging, is ISO 27001 uw norm.
Kernprincipes achter een informatiebeveiligingsbeheersysteem
De set principes achter ISO 27001 verschilt op één cruciaal punt van kwaliteitsmanagementdenken: er wordt aangenomen dat dreigingen actief en doelbewust zijn, en niet alleen het gevolg van procesdrift. Drie principes bepalen alles in de norm.
Risico-eigenaarschap ligt bij het management, niet alleen bij het beveiligingsteam. Het topmanagement dient de risicobereidheid vast te stellen, de SoA goed te keuren en de prestaties te beoordelen. Dat is waarom Clausule 5 de betrokkenheid van het management als certificeringseis stelt en niet als een vrijblijvende aanbeveling.
Beheersmaatregelen worden geselecteerd, niet in hun geheel opgelegd. Anders dan sommige compliancekaders die elke beheersmaatregel vereisen ongeacht de context, verwacht ISO 27001 dat u uw specifieke risico's beoordeelt en vervolgens in uw SoA verantwoordt waarom elke Annex A-beheersmaatregel wel of niet van toepassing is. Het weglaten van een beheersmaatregel is geen overtreding, zolang uw risicobeoordeling die beslissing onderbouwt.
Verbetering is continu, niet eenmalig. Certificering is geen eindstreep. Clausule 10 vereist voortdurende corrigerende maatregelen en verbetering, en de jaarlijkse surveillanceaudits na certificering bestaan er specifiek om te controleren of deze cyclus nog steeds wordt doorlopen, en niet alleen dat die ooit heeft bestaan op de dag dat u Fase 2 doorstond.
Deze principes verklaren waarom twee organisaties van vergelijkbare omvang kunnen eindigen met wezenlijk verschillende sets beheersmaatregelen en toch beide de certificering legitiem behalen.
Eisen en bewijs die auditors daadwerkelijk controleren
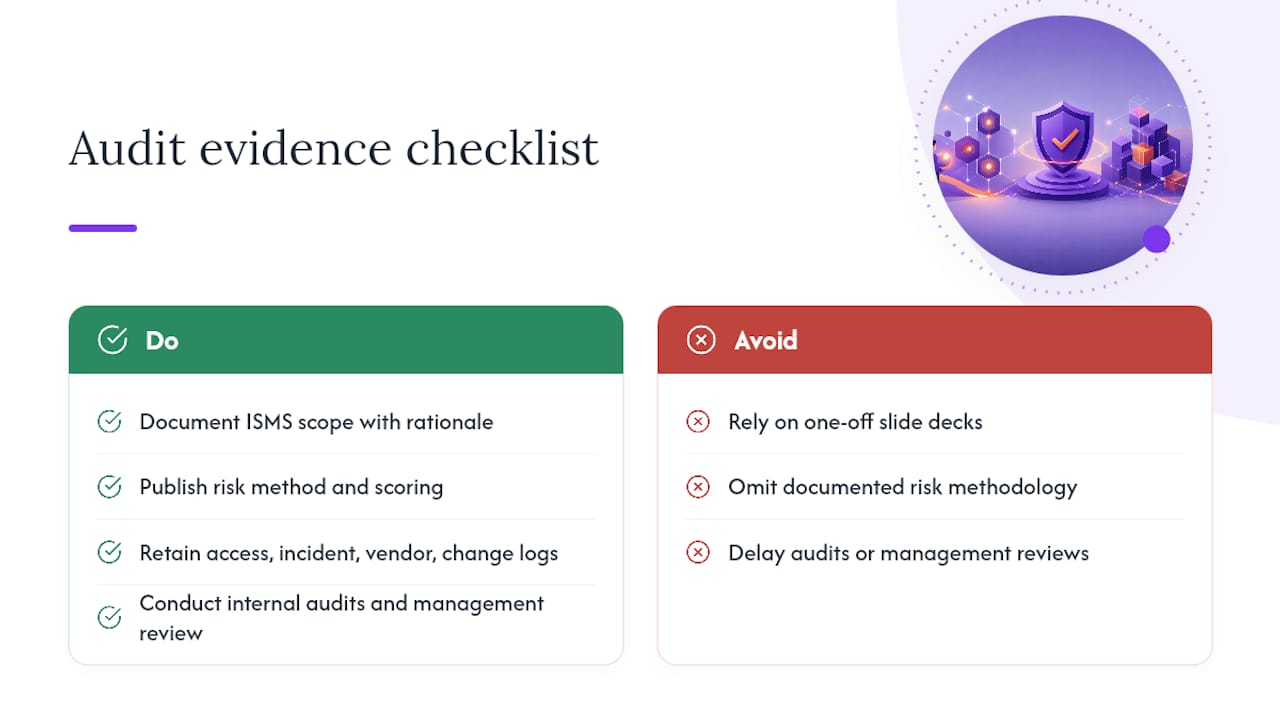
Naast de eerder behandelde clausulestructuur richten auditors zich op specifieke, controleerbare eisen bij het doorlopen van uw ISMS. Context en scope (Clausule 4) vereisen een gedocumenteerde verklaring van wat wel en niet binnen de ISMS-grens valt, gekoppeld aan een echte bedrijfsmatige reden en niet aan een willekeurige grens.
Risicobeoordeling en risicobehandeling (Clausule 6) vereisen een gedocumenteerde methodologie, niet alleen een spreadsheet met aannames. Auditors willen zien hoe u risico's heeft gescoord, waarom u specifieke behandelingen heeft gekozen en hoe dat aansluit op uw SoA.
Competentie en bewustzijn (Clausule 7) vereisen bewijs dat medewerkers hun beveiligingsverantwoordelijkheden daadwerkelijk begrijpen, doorgaans trainingsregistraties en rolspecifieke beleidsbevestigingen, en niet alleen een presentatie die ooit eenmalig is verstuurd.
Operationele planning (Clausule 8) is waar het grootste deel van uw Fase 2-bewijs wordt gegenereerd: toegangsbeoordelingen, incidentresponsregistraties, beveiligingsbeoordelingen van leveranciers en wijzigingsbeheerlogboeken bevinden zich allemaal hier.
Prestatiebeoordeling (Clausule 9) vereist interne audits en een directiebeoordeling, die beide moeten plaatsvinden en gedocumenteerd zijn vóór uw externe audit, omdat auditors de notulen en bevindingen zullen opvragen.
Het overslaan van een van deze vijf gebieden is de meest voorkomende reden waarom een verder goed voorbereide organisatie Fase 1 niet doorstaat.
Voordelen van certificering
Het meest directe voordeel is zichtbaar in verkooptrajecten: enterprise-klanten eisen steeds vaker ISO 27001-certificering, of minimaal een ingevulde beveiligingsvragenlijst die een gecertificeerd ISMS in minuten beantwoordt in plaats van in weken. Dat alleen al rechtvaardigt voor veel B2B SaaS-bedrijven die grotere contracten sluiten de kosten.
Naast de commerciële kant dwingt certificering tot een mate van interne discipline die de meeste organisaties vóór de aanvang van het proces missen. Incidentresponsplannen worden getest in plaats van alleen opgesteld. Leveranciersrisico wordt systematisch beoordeeld in plaats van ad hoc. Toegangsbeoordelingen vinden plaats op een vaste planning in plaats van wanneer iemand eraan denkt.
Er is ook een reële vermindering van het inbreukrisico, niet omdat certificering magisch werkt, maar omdat de set beheersmaatregelen specifiek gericht is op de faalpunten, ongepatchte systemen, buitensporige toegangsrechten en ongeteste back-ups, die de meeste echte incidenten veroorzaken. Verzekeringsmaatschappijen beginnen dit ook op te merken, en sommige cyberverzekeringen bieden betere voorwaarden aan gecertificeerde organisaties.
Tot slot biedt certificering een verdedigbaar antwoord wanneer er toch iets misgaat. Toezichthouders en klanten reageren heel anders op "we hadden een gedocumenteerd, geauditeerd ISMS en dit incident deed zich ondanks dat voor" dan op "we hadden helemaal geen formeel beveiligingsprogramma."
Waar ISO 27001-projecten doorgaans misgaan
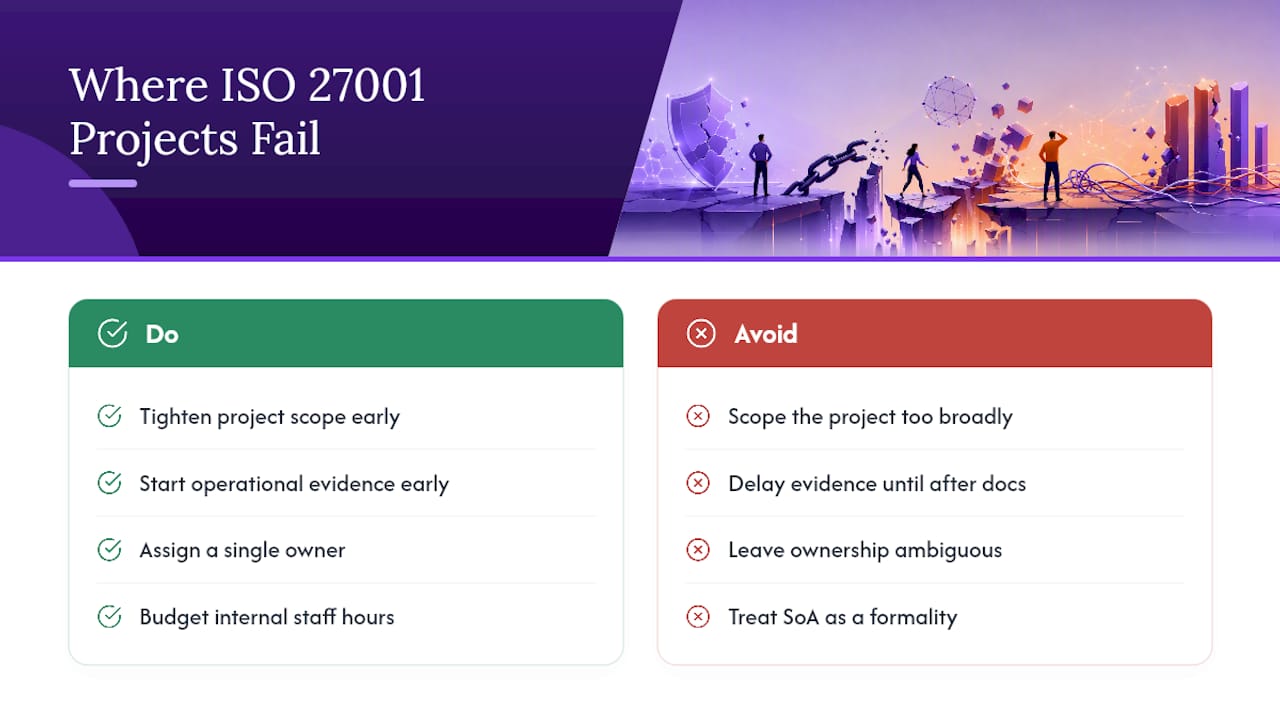
Het meest voorkomende faalpatroon is scope-uitbreiding in de verkeerde richting: organisaties stellen de scope te breed in vanuit een instinct om "alles te dekken", waarna ze het budget en de tijd opraken bij het implementeren van beheersmaatregelen voor systemen die helemaal niet in scope hoefden te zijn. Het beperken van de scope, zoals eerder vermeld, is een van de meest ondergewaardeerde middelen om zowel kosten als doorlooptijd te reduceren.
De tweede veelvoorkomende valkuil is het te laat starten van de bewijsklok. Teams besteden maanden aan het schrijven van beleid en realiseren zich dan dat Fase 2 daar bovenop drie maanden operationeel bewijs vereist, waardoor een kwartaal aan de tijdlijn wordt toegevoegd dat parallel aan het documentatiewerk had kunnen lopen.
Onduidelijkheid over eigenaarschap doodt het momentum bijna even vaak. Wanneer geen enkele persoon de bevoegdheid heeft over scope- en beheersmaatregelenbeslissingen, drijven projecten af tussen afdelingen en stagneren ze in afwachting van goedkeuring.
Het onderschatten van interne arbeidskosten is een specifieke budgetteringsfout. Consultantkosten en auditkosten zijn zichtbare begrotingsposten; de honderden interne personeelsuren die worden besteed aan bewijsverzameling vaak niet, en dat verschil leidt tot echte budgetoverschrijdingen wanneer het project al loopt.
Tot slot behandelen sommige teams de SoA als een formaliteit die vlak voor Fase 1 moet worden afgerond, in plaats van als een levend planningsdocument. Vroeg opgesteld, stuurt het uw gehele implementatieroadmap aan. Laat opgesteld, wordt het een gehaast achteraf verantwoorden van informeel reeds genomen beslissingen.
Waarom de meeste ISO 27001-tijdlijnen al fout zijn vóór de start
De meeste tijdlijnschattingen mislukken om één reden: ze zijn opgebouwd rond auditplanning in plaats van bewijsgeneratie. Directeuren vragen "hoeveel dagen duurt de audit?" terwijl de echte vraag is: "hoeveel maanden duurt het om drie opeenvolgende maanden aan schoon bewijs te genereren?" Alleen al die herkadening zou de meeste budgetoverschrijdingen oplossen die ik zie besproken worden in implementatiegidsen.
Het gangbare advies, scope beperken, een consultant inhuren, een GRC-tool aanschaffen, is niet verkeerd. Het is alleen onvolledig zonder een concreet getal erbij. Een CFO vertellen "ergens tussen 3 en 18 maanden" is geen plan, maar een schouderophalen. De organisaties die het snelst vorderen, zijn de organisaties die vroeg een op maat gemaakte schatting krijgen, gekoppeld aan hun werkelijke omvang en volwassenheid, en vervolgens terugwerken vanuit een echte Fase 2-datum.
Mijn advies: begin niet met het schrijven van beleid voordat u de scope heeft vastgesteld en een schatting heeft gemaakt. Elke week die wordt besteed aan het documenteren van een beheersmaatregel die u later uit uw SoA schrapt, is een week die u niet terugkrijgt. Maak eerst de schatting, bouw dan.
— Martin
Bronnen
- ISO/IEC 27001:2022 - Information security management systems — Requirements
- How Long Does ISO 27001 Certification Take? (2026) | Konfirmity
- ISO 27001 Timeline: How Long Does Certification Take?
- ISO 27001 2022 Certification Cost: 12-Month Roadmap