NIST definieert een kwetsbaarheid als een zwakheid in een informatiesysteem, beveiligingsprocedures, interne beheersmaatregelen of de implementatie ervan, die door een dreigingsbron misbruikt of getriggerd kan worden. Die definitie is relevant omdat ze veel meer omvat dan foutieve code. Een verkeerd geconfigureerde firewallregel, een standaard beheerderswachtwoord dat nooit is gewijzigd, of een bedrijfsproces dat toegangsbeoordelingen overslaat — ze vallen er allemaal onder.
Drie zaken waarop beveiligingsprofessionals direct actie moeten ondernemen:
- Prioriteer op basis van CISA KEV en bedrijfscontext. Ruwe CVSS-scores geven de technische ernst aan; ze vertellen niet of iemand de kwetsbaarheid actief misbruikt op systemen zoals die van u. De CISA Known Exploited Vulnerabilities Catalog bevat kwetsbaarheden waarvan is waargenomen dat ze actief worden misbruikt, en is het sterkste enkelvoudige filter voor urgente remediatiebeslissingen.
- Raadpleeg de gezaghebbende catalogi. Het CVE-programma kent gezaghebbende identificatoren toe aan openbaar gemaakte kwetsbaarheden, de NVD verrijkt die records met CVSS-scores en metadata, en CISA KEV markeert welke actief worden ingezet als aanvalswapen.
- Houd uw remediatietijd bij voor publiek toegankelijke, misbruikte assets. Die ene metriek, meer dan welke andere KPI, laat zien of uw programma gelijke tred houdt met de tijdlijn van echte aanvallers.
Inhoudsopgave
- Welke typen kwetsbaarheden moeten beveiligingsteams kennen?
- Hoe worden kwetsbaarheden ontdekt, openbaar gemaakt en voorzien van CVE's?
- CVE, CVSS, NVD en CISA KEV: wat elke term inhoudt en hoe u ze gebruikt
- De levenscyclus van kwetsbaarheden en een praktische prioriteringsworkflow
- Hoe teams kwetsbaarheden in de praktijk detecteren en beoordelen
- Remediatiestrategieën en wanneer u niet direct hoeft te patchen
- KPI's en governance-metrieken die aantonen dat uw programma werkt
- Hoe kwetsbaarheidsbeheer aansluit op ISO 27001 en uw ISMS
- Belangrijkste conclusies
- De kloof tussen kwetsbaarheidsscores en risico's in de praktijk
- Ismscalculator helpt u kwetsbaarheidsremediation voor ISO 27001 te plannen en te begroten
- Gezaghebbende bronnen en feeds die elke beveiligingsprofessional moet volgen
Welke typen kwetsbaarheden moeten beveiligingsteams kennen?
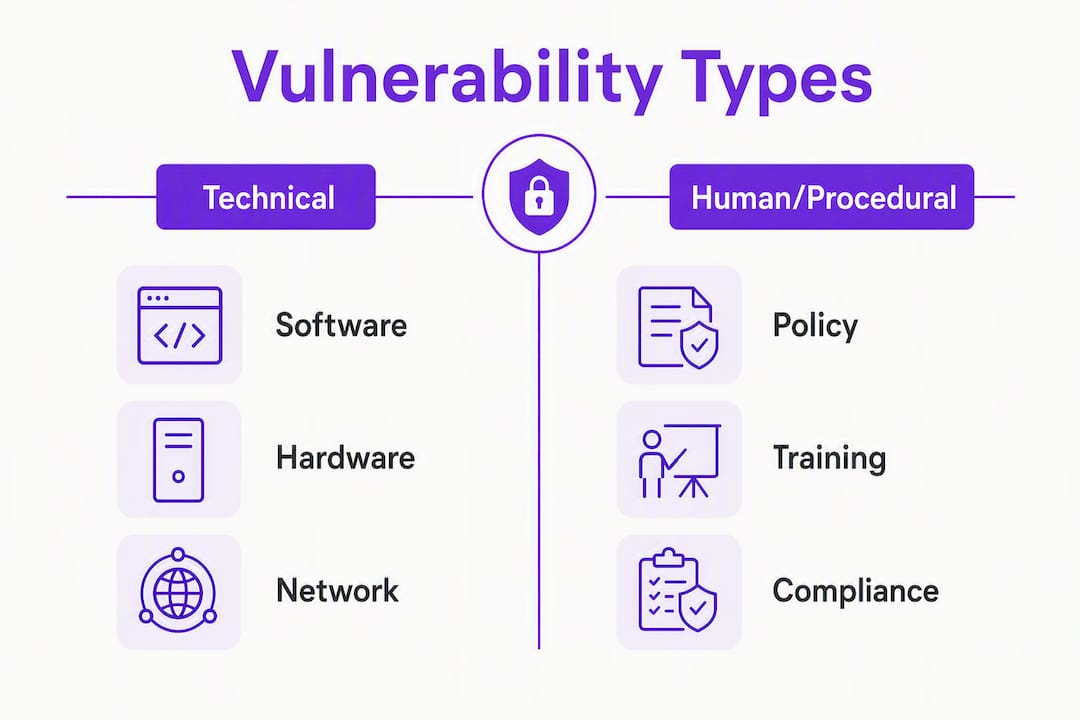
Beveiligingsteams werken met twee brede categorieën: technische kwetsbaarheden en menselijke/procedurele kwetsbaarheden. Dit onderscheid bepaalt welke detectiemethoden van toepassing zijn en welke remediaties realistisch zijn.
Technische kwetsbaarheden bevinden zich in software, hardware, firmware, netwerkinfrastructuur en configuratie. Een geheugenCorruptie-fout in een webserver, een niet-gepatcht firmwareversie op een netwerkswitch, een te ruimhartig S3-bucketbeleid — dit valt allemaal in deze categorie. Detectie is grotendeels automatiseerbaar: scanners, SCA-tools en geauthenticeerde configuratiecontroles kunnen de meeste hiervan op grote schaal aan het licht brengen.
Menselijke en procedurele kwetsbaarheden zijn lastiger te vatten. NCSC-richtlijnen maken een punt dat de moeite waard is om te internaliseren: een veilige implementatie kan toch kwetsbaar zijn als standaardinstellingen of ingeschakelde functies blootstelling creëren. Een ontwikkelaar die de foutopsporingsmodus in productie inschakelt, een helpdeskteam dat wachtwoorden reset zonder de identiteit te verifiëren, of een onboardingproces dat standaard buitensporige rechten verleent — geen van deze verschijnt in een portscan.
| Categorie | Voorbeeld | Typische detectiemethode |
|---|---|---|
| Software (geheugen-/logicafouten) | Log4Shell | SAST, SCA, geauthenticeerde scanner |
| Hardware/firmware | Niet-gepatcht BIOS/UEFI, CPU-microcodefouten | Leveranciersadviezen, firmwarescanner |
| Netwerk/protocol | Blootgestelde RDP, zwakke TLS-coderingssuites | Netwerkscanner, protocolanalyzer |
| Configuratie | Standaardgegevens, open cloudopslag | CIS Benchmark-controles, CSPM-tools |
| Menselijk/procedureel | Zwak wachtwoordresetproces, buitensporige toegangsverlening | Procesaudits, toegangsbeoordelingen, phishingsimulaties |
| Toeleveringsketen/derden | Kwetsbare open-sourceafhankelijkheid | SCA (bijv. Dependabot, Snyk) |
De bovenstaande tabel is een startpunt voor classificatie tijdens triage. De categorie bepaalt welk team verantwoordelijk is voor de remediation en welk type maatregel de kloof het snelst dicht.
Hoe worden kwetsbaarheden ontdekt, openbaar gemaakt en voorzien van CVE's?
De weg van "iemand ontdekt een fout" naar "uw scanner markeert hem" omvat meerdere partijen en kan variëren van dagen tot maanden.
Veelvoorkomende ontdekkingsbronnen:
- Onafhankelijke beveiligingsonderzoekers en bug bounty-hunters die melden bij leveranciers of CVE Numbering Authorities (CNA's)
- Interne beveiligingsteams van leveranciers en Product Security Incident Response Teams (PSIRT's)
- Beveiligingsleveranciers en threat intelligence-bedrijven die fouten ontdekken tijdens incidentrespons of productonderzoek
- Interne red teams, penetratietesters en ontwikkelaars tijdens codebeoordeling of testen
- Geautomatiseerde fuzzing- en statische analysepipelines die randgevallen opsporen in CI/CD
De standaard openbaarmakingsworkflow:
- Een onderzoeker identificeert een fout en neemt privé contact op met de leverancier of een CNA.
- De leverancier valideert het rapport, ontwikkelt een oplossing en coördineert een openbaarmakingstijdlijn (doorgaans 90 dagen onder standaard responsible disclosure-normen).
- Een CVE-identificator wordt toegewezen door een CNA — hetzij de leverancier zelf, MITRE, of een andere gemachtigde organisatie. Het CVE-programma catalogiseert inmiddels meer dan 354.000 records, wat de omvang van openbaar gemaakte kwetsbaarheden weerspiegelt.
- De leverancier brengt gelijktijdig met de CVE-publicatie een advies en patch uit, of kort daarna.
- NVD neemt het CVE-record op en verrijkt het met CVSS-scores, CWE-classificatie, CPE-identificatoren en referentielinks — doorgaans binnen enkele dagen na CVE-publicatie, hoewel de verrijkingsvertraging kan variëren.
- Downstream-feeds (SIEM-integraties, scannerhandtekeningupdates, CISA KEV) nemen het record op en sturen het door naar de workflows van verdedigers.
Meerdere variabelen verkorten of verlengen deze tijdlijn. Een zero-day die actief wordt misbruikt voordat er een patch bestaat, verkort het gecoördineerde openbaarmakingsvenster volledig. De complexiteit van de leverancier (een firmware-update voor ingebedde hardware kost meer tijd om te testen dan een webapplicatiepatch) verlengt het. Wanneer exploitcode openbaar beschikbaar is voordat er een patch beschikbaar is, bevinden verdedigers zich in een race die ze niet hebben gekozen.
Praktische monitoringaanpak: Abonneer u op CISA-adviezen en de NVD-datafeed via API of RSS. Wijs leveranciers-PSIRT's aan voor uw kritieke softwarestack en configureer waarschuwingen. Voer CVE-records rechtstreeks in uw ticketsysteem in, zodat nieuwe openbaarmakingen automatisch triaagetaken aanmaken in plaats van in iemands e-mailinbox te blijven liggen.
CVE, CVSS, NVD en CISA KEV: wat elke term inhoudt en hoe u ze gebruikt
Deze vier entiteiten worden vaak door elkaar gehaald. Ze vervullen afzonderlijke rollen, en ze door elkaar halen leidt tot slechte prioriteringsbeslissingen.
CVE is een identificator, niets meer. CVE-2023-44487 (HTTP/2 Rapid Reset) vertelt u over welke fout het gaat, niet hoe ernstig die is of dat iemand deze misbruikt. Het CVE-programma, beheerd via MITRE en een netwerk van CNA's, is het canonieke naamgevingssysteem dat de hele industrie gebruikt om ambiguïteit te vermijden.
CVSS (Common Vulnerability Scoring System), onderhouden door FIRST, beoordeelt de technische ernst op een schaal van 0–10 aan de hand van drie metriekgroepen: Base (intrinsieke technische kenmerken), Temporal (exploitvolwassenheid, beschikbaarheid van remediation) en Environmental (uw specifieke implementatiecontext). Een CVSS van 9,8 betekent dat de fout technisch ernstig is onder worst-case-aannames. Het betekent niet dat aanvallers hem momenteel inzetten tegen uw sector.
NVD (NIST National Vulnerability Database) is de verrijkingslaag. Het neemt CVE-records op en voegt CVSS-scores, CWE-zwakteclassificaties, CPE-productidentificatoren en referentielinks toe. NVD is de bron waaruit de meeste scannerleveranciers en SIEM-platforms gestructureerde kwetsbaarheidsmetadata ophalen.
CISA KEV is het prioriteringssignaal. Het bevat kwetsbaarheden waarvan CISA heeft bevestigd dat ze actief worden misbruikt in het wild. KEV-lidmaatschap is de sterkste enkelvoudige indicator dat een kwetsbaarheid onmiddellijke aandacht vereist, ongeacht de CVSS-score.
| Entiteit | Wat het biedt | Primair gebruik bij triage |
|---|---|---|
| CVE | Unieke identificator voor een openbaar gemaakte kwetsbaarheid | Referentie-ID voor tracking, deduplicatie en communicatie |
| CVSS (FIRST) | Technische ernstscore (0–10), Base/Temporal/Environmental | Initieel ernstfilter; nooit alleen gebruiken voor prioritering |
| NVD (NIST) | Verrijkte metadata: CVSS-scores, CWE, CPE, referenties | Gestructureerde datafeed voor scanners, SIEM's en dashboards |
| CISA KEV | Bevestigd actief misbruik in het wild | Primair urgentiefilter; KEV = nu remediëren |
Pro Tip: Laat een CVSS van 9,8 een kwetsbaarheid niet automatisch naar de voorkant van uw wachtrij verplaatsen. Een CVSS van 7,2 die in CISA KEV staat en een publiek toegankelijk systeem van uw organisatie betreft, is urgenter. Behandel KEV-lidmaatschap en asset-criticiteit als de primaire drijfveren; gebruik CVSS als secundaire tiebreaker.
De levenscyclus van kwetsbaarheden en een praktische prioriteringsworkflow
Een kwetsbaarheid arriveert niet kant-en-klaar met een remediatieplan. Ze doorloopt fasen, en uw programma heeft een gedefinieerde respons nodig voor elk van die fasen.
Levenscyclusfasen:
- Introductie — de fout komt uw omgeving binnen (meegeleverd in code, ingeschakeld via configuratie, geïntroduceerd via een derdepartijcomponent)
- Ontdekking — intern gevonden (scan, pentest, codebeoordeling) of extern (CVE-publicatie, threat intelligence-feed)
- Openbaarmaking/CVE-toewijzing — openbaar record aangemaakt; bewustzijn bij aanvallers neemt toe
- Beoordeling — contextualisering ten opzichte van uw omgeving: welke assets zijn getroffen, welke compenserende maatregelen bestaan er, wat is de bedrijfsimpact?
- Remediation — patchen, mitigeren of accepteren met gedocumenteerde onderbouwing
- Verificatie — bevestigen dat de oplossing werkt; opnieuw scannen of testen
- Monitoring — bewaken op regressie, nieuwe varianten of gerelateerde CVE's
De beoordelingsfase is waar de meeste programma's tijd verliezen. NIST SP 800-40 beschouwt patchen als preventief onderhoud, niet als een ad-hoc IT-ticket — een framing die teams dwingt tijd te budgetteren voor contextualisering, in plaats van elke nieuwe CVE als een brandalarm te behandelen.
Prioriteringscriteria (pas ze in deze volgorde toe):
- KEV-lidmaatschap (actief misbruik bevestigd)
- Beschikbaarheid van publieke exploitcode
- Asset-criticiteit en bedrijfsimpact
- Netwerkblootstelling (internetgericht vs. intern)
- Reeds aanwezige compenserende maatregelen
- Exploitcomplexiteit (lokaal vs. remote, authenticatie vereist)
- CVSS Base-score als tiebreaker
Vijfstappen-triageworkflow:
- CVE-record opnemen; direct KEV-lidmaatschap controleren.
- Getroffen assets in kaart brengen tegen uw inventaris; internetgerichte en kritieke bedrijfssystemen markeren.
- Bepalen of compenserende maatregelen (WAF-regel, netwerksegmentatie) de blootstelling kunnen verminderen terwijl een patch wordt voorbereid.
- SLA-categorie en eigenaar toewijzen; een bijgehouden remediatieticket aanmaken.
- Na het patchen opnieuw scannen of testen om afsluiting te bevestigen; risicoregister bijwerken.
Aanbevolen SLA-doelstellingen:
- Noodgeval (KEV + publiek toegankelijk): 48–72 uur
- Hoog (CVSS 7,0+ of actieve exploit, intern kritiek systeem): 7–14 dagen
- Gemiddeld (CVSS 4,0–6,9, geen actieve exploit): 30–90 dagen
- Laag (CVSS onder 4,0, compenserende maatregelen aanwezig): volgend gepland onderhoudsvenster
Wanneer u uitzonderingen presenteert aan het management, formuleer ze dan als restrisico met een gedocumenteerde compenserende maatregel en een toekomstige remediatiedatum. "We kunnen deze week niet patchen omdat het systeem in een onderhoudsbevriezing zit; we hebben een WAF-regel toegepast en zullen op [datum] patchen" is een verdedigbare positie. Stilte is dat niet.
Hoe teams kwetsbaarheden in de praktijk detecteren en beoordelen
Geen enkel hulpmiddel dekt het volledige aanvalsoppervlak. Effectieve detectieprogramma's combineren methoden en integreren de uitvoer in één gecentraliseerde triaagewachtrij.
Detectiecategorieën en hun afwegingen:
- Netwerkscanners (niet-geauthenticeerd): Snel, brede dekking; missen kwetsbaarheden die authenticatie vereisen om te detecteren. Geschikt voor monitoring van het externe aanvalsoppervlak.
- Geauthenticeerd scannen: Logt in op systemen om geïnstalleerde softwareversies en configuraties te controleren. Hogere betrouwbaarheid, hogere overhead voor referentiebeheer. Voer minimaal wekelijks uit voor kritieke assets.
- Software Composition Analysis (SCA): Identificeert kwetsbare open-sourceafhankelijkheden in applicatiecode. Tools zoals Dependabot, Snyk of OWASP Dependency-Check integreren rechtstreeks in CI/CD-pipelines voor continue dekking.
- SAST/DAST: Statische analyse detecteert codefouten vóór implementatie; dynamische analyse test actieve applicaties op injectie-, authenticatie- en logicafouten. Geen van beide vervangt de ander.
- Fuzzing: Geautomatiseerde invoermutatie om crashes en onverwacht gedrag te vinden. Bijzonder effectief voor parsers, API's en protocolimplementaties. Vereist engineeringinvestering om op te zetten, maar schaalt goed eenmaal geïnstrumenteerd.
- Handmatige codebeoordeling en penetratietesten: Hoog signaal, lage frequentie. Pentests zijn episodisch (doorgaans jaarlijks of na grote wijzigingen); ze brengen logicafouten en gekoppelde aanvalspaden aan het licht die geautomatiseerde tools missen.
- Runtime-detectie (EDR/SIEM): Detecteert exploitatiepogingen terwijl ze plaatsvinden. Geen preventietools, maar essentieel voor het detecteren van actieve aanvallen op kwetsbaarheden in uw omgeving.
De praktische uitdaging is ruis. Geauthenticeerde scanners op een groot netwerk produceren duizenden bevindingen per week, waarvan vele valse positieven of al gemitigeerde problemen zijn. Het reduceren van die ruis vereist drie dingen: bevindingen over tools heen normaliseren naar één schema, dedupliceren op CVE en asset, en correleren met uw assetinventaris om systemen te filteren die al zijn gepatcht of geïsoleerd.
Pro Tip: Voordat u een scannerbevinding rechtstreeks naar een remediatieticket stuurt, valideert u deze in een testomgeving die de productieomgeving weerspiegelt. Een bevinding die een vals positief triggert in de testomgeving, bespaart u een nachtelijke rollback in productie. Correleer scanneruitvoer met threat intelligence-feeds om theoretische blootstelling te scheiden van actieve aanvallen.
Remediatiestrategieën en wanneer u niet direct hoeft te patchen
Onmiddellijk patchen is het juiste antwoord in de meeste gevallen. Het is niet altijd operationeel veilig, en doen alsof dat wel zo is, leidt tot blinde implementaties die productie verstoren, of tot onbepaald uitstel zonder compenserende maatregel.
Beslissingsstroom:
- Direct patchen wanneer er een veilige, geteste patch bestaat, het systeem een onderhoudsvenster kan verdragen en de kwetsbaarheid in KEV staat of CVSS 9,0+ heeft.
- Gefaseerde uitrol wanneer de patch beschikbaar is, maar het systeem bedrijfskritisch is. Valideer in een niet-productieomgeving die de productieomgeving weerspiegelt, implementeer bij een kleine canary-groep, meet stabiliteit en telemetrie, en ga dan verder met bredere productie. Best practice voor gefaseerde uitrol vereist geoefende rollback-plannen vóór de start van een canary-implementatie.
- Virtueel patchen wanneer er nog geen patch bestaat of het systeem niet kan worden gepatcht zonder onaanvaardbare downtime. Een WAF-regel of IPS-handtekening die de aanvalsvector blokkeert, koopt tijd. NIST SP 1800-31 documenteert virtueel patchen als een legitieme overbrugging voor legacy-systemen, met één belangrijke kanttekening: virtuele patches moeten verloopbeleid en monitoring hebben, zodat ze niet uitgroeien tot permanente, ongedocumenteerde technische schuld.
- Netwerksegmentatie/isolatie wanneer het getroffen systeem achter een striktere netwerkgrens kan worden geplaatst, waardoor de blast radius wordt beperkt, zelfs als de kwetsbaarheid niet wordt gepatcht.
- Tijdelijke accountuitschakeling of toegangsbeperking voor kwetsbaarheden die geauthenticeerde toegang vereisen om te misbruiken.
- Risicoaanvaarding met monitoring als laatste redmiddel, gedocumenteerd met een benoemde eigenaar, een compenserende maatregel en een beoordelingsdatum.
Compenserende maatregelen met implementatienotities:
- Netwerksegmentatie: Kwetsbare systemen verplaatsen naar een beperkt VLAN; firewall-ACL's bijwerken om inkomende verbindingen te beperken tot vereiste poorten en alleen de bron-IP's.
- WAF-regels: Leverancierspecifieke of aangepaste regels implementeren gericht op het exploitpatroon; testen in detectie-only-modus vóór blokkeermode.
- IPS-handtekeningen: Handtekeningen inschakelen voor bekende exploitpatronen; afstemmen om valse positieven te verminderen vóór productie-implementatie.
- MFA-handhaving: Voor kwetsbaarheden die authenticatie omzeilen, verhoogt het afdwingen van MFA op de getroffen dienst de lat voor misbruik, zelfs zonder patch.
- Verminderde netwerkblootstelling: Onnodige diensten uitschakelen, ongebruikte poorten sluiten en publieke toegang verwijderen voor systemen die dat niet vereisen.
Pro Tip: Wanneer u remediatiekosten presenteert aan het management, stel ze dan in verhouding tot de kosten van een datalek, niet alleen de engineering-uren. Een onderhoudsvenster van twee dagen voor een KEV-kwetsbaarheid op een betalingsverwerkingssysteem is veel goedkoper dan de incidentrespons, wettelijke meldingsplicht en reputatieschade bij misbruik. Een remediatiebriefing van één pagina met drie velden — kwetsbaarheid, bedrijfsrisico bij niet-patchen, voorgestelde oplossing en tijdlijn — krijgt sneller goedkeuring dan een technisch ticket.
KPI's en governance-metrieken die aantonen dat uw programma werkt
Metrieken zijn belangrijk omdat beveiligingsleiders hiermee de programmagezondheid aantonen aan directie en bestuur, en omdat ze laten zien waar het programma daadwerkelijk tekortschiet vóórdat een aanvaller dat doet.
Bij te houden KPI's:
- Gemiddelde remediatietijd (MTTR): Gemiddelde tijd van ontdekking van kwetsbaarheden tot geverifieerde afsluiting. Volg afzonderlijk voor KEV-vermelde en niet-KEV-bevindingen; het aggregaat verbergt de lange staart.
- Asset-dekking: Percentage van bekende assets dat in de afgelopen 30 dagen is gescand. Een dekking onder de 90% betekent dat u blinde vlekken heeft.
- KEV-remediatiesnelheid binnen SLA: Percentage van CISA KEV-kwetsbaarheden die uw omgeving treffen en zijn geremedieerd binnen uw noodgeval-SLA-venster. Dit is de metriek waarnaar toezichthouders en auditors steeds vaker vragen.
- Achterstandsleeftijdsverdeling: Hoe oud zijn uw openstaande bevindingen? Een groot percentage bevindingen ouder dan 90 dagen duidt op een systemische remediatieflessenhals, niet alleen een capaciteitsprobleem.
- Vals-positiefpercentage: Hoge vals-positiefpercentages ondermijnen het vertrouwen van engineers in scanneruitvoer en vertragen de triage. Volg en stem af.
- Patchsuccespercentage: Percentage patches toegepast zonder rollback of incident. Lage percentages duiden op testtekortkomingen.
NIST SP 800-40 beschouwt kwetsbaarheidsbeheer als preventief onderhoud, wat betekent dat deze metrieken thuishoren in operationele dashboards naast uptime en incidentaantallen, niet begraven in een kwartaalbeveiligingsrapport.
Governance-cadans:
- Wekelijks: remediatiebeoordeling voor KEV- en noodgevalbevindingen
- Maandelijks: achterstansbeoordeling, SLA-nalevingsrapport, beoordeling uitzonderingslogboek
- Kwartaal: executive dashboard-update, KPI-trendanalyse programma, goedkeuringen uitzonderingen voor langlopende uitstellen
Pro Tip: Vermijd het rapporteren van gemiddelde MTTR als uw hoofdmetriek. Een gemiddelde van 14 dagen ziet er gezond uit totdat u realiseert dat 20% van uw bevindingen 180+ dagen oud is. Rapporteer MTTR als een verdeling of op het 90e percentiel. Dat is het getal dat laat zien of uw programma de moeilijke gevallen aanpakt, niet alleen de gemakkelijke.
Hoe kwetsbaarheidsbeheer aansluit op ISO 27001 en uw ISMS
Kwetsbaarheidsbeheer is geen op zichzelf staand programma. Binnen ISO 27001 sluit het direct aan op Annex A-beheersmaatregelen en voedt het het risicobehandelingsplan van het ISMS. Die koppeling goed uitwerken, is wat scanneruitvoer omzet in auditbewijs.
| Kwetsbaarheidsactiviteit | ISO 27001-clausule/beheersmaatregel | Aanbevolen deliverable |
|---|---|---|
| Asset-ontdekking en -inventaris | — | Bijgehouden assetregister met bewijs van scandekking |
| Geauthenticeerd scannen en configuratiecontroles | — | Scanrapporten, configuratiebasislijndocumenten |
| Risicogebaseerde prioriteringsbeslissingen | — | Risicorегisterposten met gedocumenteerde prioriteringsonderbouwing |
| Patchtoepassing en -verificatie | — | Wijzigingstickets, herscanresultaten, patchsuccesrecords |
| Compenserende maatregelen en risicoaanvaarding | — | Risicoaanvaardingsrecords met benoemde eigenaar en beoordelingsdatum |
| Continue monitoring en metrieken | — | KPI-dashboards, uitzonderingslogboeken, notulen governance-vergaderingen |
ISO 27001 en op CISA KEV gebaseerde prioritering sluiten goed op elkaar aan: beide vereisen gedocumenteerde, risicogebaseerde prioritering in plaats van het najagen van ruwe CVSS-scores. De praktische implicatie is dat uw remediatietickets moeten vastleggen waarom een kwetsbaarheid werd geprioriteerd of uitgesteld, niet alleen dát het zo was.
Praktische stappen voor ISMS-gereedheid rond kwetsbaarheidsbeheer:
- Onderhoud een gedocumenteerde IT-assetinventaris als basis voor scandekking en prioritering.
- Documenteer uw prioriteringsmethodologie (KEV + asset-criticiteit + compenserende maatregelen) zodat auditors uw redenering kunnen volgen.
- Bewaar remediatiebewijs: gesloten tickets, herscanresultaten, configuratie-snapshots en wijzigingsrecords.
- Koppel compenserende maatregelen aan Annex A-beheersmaatregelen en neem ze op in het risicobehandelingsplan.
- Plan periodieke managementbeoordelingen van de kwetsbaarheidsachterstand als onderdeel van ISMS-governance.
Het plannen en inroosteren van dit werk is waar de meeste teams moeite mee hebben. Het inschatten van de inspanning om een achterstand van 500 items te verwerken over de vier Annex A-beheersmaatregelthema's, terwijl ook continue scanning en bewijs-verzameling worden onderhouden, vereist meer dan een spreadsheet. Een planningtool die uw beveiligingsvolwassenheid in kaart brengt over ISO-domeinen en tijdlijn- en kostenschattingen produceert, geeft compliance officers en IT-managers iets concreets mee naar budgetgesprekken.
Belangrijkste conclusies
Effectief kwetsbaarheidsbeheer behandelt bewijs van actief misbruik — met name CISA KEV-lidmaatschap — als het primaire prioriteringssignaal, vóór CVSS-scores, om remediatie-inspanningen te richten op waar aanvallersactiviteit is bevestigd.
| Punt | Details |
|---|---|
| Gebruik KEV als uw primair filter | CISA KEV-lidmaatschap signaleert bevestigd actief misbruik; remedieer KEV-vermelde, publiek toegankelijke assets binnen 48–72 uur. |
| Vertrouw niet alleen op CVSS | CVSS meet technische ernst, niet actief misbruik; combineer het met asset-criticiteit en bedrijfscontext voor verdedigbare prioritering. |
| Virtueel patchen koopt tijd, geen permanentie | WAF/IPS-compenserende maatregelen zijn legitieme overbruggingen voor legacy-systemen, maar vereisen verloopbeleid en monitoring om permanente schuld te voorkomen. |
| Volg MTTR als een verdeling | Het rapporteren van gemiddelde MTTR verbergt langetermijn-hoogrisicoitems; gebruik 90e-percentielsmetrieken om systemische remediatieknelpunten bloot te leggen. |
| Ismscalculator voor ISO 27001-planning | Ismscalculator koppelt kwetsbaarheidsbeheersactiviteiten aan ISO 27001-clausules, schat inspanning en kosten, en produceert auditklare artefacten over 14 ISMS-domeinen. |
De kloof tussen kwetsbaarheidsscores en risico's in de praktijk
De meeste organisaties die ik zie worstelen met kwetsbaarheidsbeheer, delen één probleem: ze hebben hun programma gebouwd rond CVSS-scores omdat scores eenvoudig te rapporteren zijn. Een dashboard vol 9,8-scores ziet eruit als een duidelijke prioriteitenlijst. Het probleem is dat CVSS is ontworpen om technische ernst te meten onder worst-case-aannames, niet om te weerspiegelen wat aanvallers deze week daadwerkelijk doen in uw sector.
De verschuiving die programmaresultaten verandert, is kwetsbaarheidsbeheer behandelen als een continue risicodiscipline in plaats van een patchwachtrij. Dat betekent andere vragen stellen: Staat deze fout in CISA KEV? Suggereert mijn threat intelligence actieve aanvallen op deze software in mijn sector? Bevindt het getroffen systeem zich achter compenserende maatregelen die de blootstelling zinvol verminderen? Die vragen vereisen oordeelsvermogen, niet alleen een scoredrempel.
Het andere ding dat beveiligingsprofessionals onderschatten, is de organisatorische kant. Een technisch solide prioriteringskader faalt als engineers het scannerresultaat niet vertrouwen, als het management geen onderhoudsvensters goedkeurt, of als de remediatieachterstand geen eigenaar heeft. Patchen als preventief onderhoud framen — zoals NIST SP 800-40 aanbeveelt — verandert het budgetgesprek. Onderhoud heeft een begrotingspost. Noodrespons niet, totdat dat wel zo is.
Voor teams die zich voorbereiden op ISO 27001, is de compliance-gids voor kwetsbaarheidsbeheer het lezen waard naast dit artikel. De koppeling tussen dagelijkse operationele activiteit en auditbewijs is waar de meeste programma's tekortkomingen hebben, en die tekortkomingen vóór een audit dichten is veel minder pijnlijk dan ze er tijdens ontdekken.
Ismscalculator helpt u kwetsbaarheidsremediation voor ISO 27001 te plannen en te begroten
Weten wat u moet oplossen is één probleem. Weten wat het gaat kosten, hoe lang het duurt en welk bewijs auditors zullen vragen, is een heel ander probleem.

Ismscalculator is een plannings- en gereedheidstools gebouwd voor compliance officers, IT-managers en directieleden die door ISO 27001-implementatie navigeren. Het is geen scanner of remediatiepartner. Wat het doet, is uw beveiligingsvolwassenheid over de vier Annex A-beheersmaatregelthema's vertalen naar een afgebakende kostenraming, een aanpasbare implementatietijdlijn en de artefactenlijst die auditors verwachten. U kunt uw plan benchmarken tegen modelreferentiewaarden, meerdere scenario's opslaan en vergelijken, en een pdf-rapport exporteren om mee te nemen naar een budgetvergadering.
Voor teams aan het begin van dit proces geeft de gratis zelfevaluatie van 2 minuten u direct een basislijn over de ISO 27001-domeinen die het meest relevant zijn voor kwetsbaarheidsbeheer. Als u externe ondersteuning nodig heeft, verbindt de onafhankelijke consultantendirectory u met ISO 27001-implementers en lead auditors die het werk kunnen afbakenen naast uw interne team.
Gezaghebbende bronnen en feeds die elke beveiligingsprofessional moet volgen
Dit zijn de primaire bronnen voor kwetsbaarheidsdata, scoringsrichtlijnen en compliance-frameworks. Elke bron heeft een aanbevolen consumptie methode voor teams die geautomatiseerde triagepipelines bouwen.
-
NVD (NIST National Vulnerability Database): De gezaghebbende bron voor verrijkte CVE-records inclusief CVSS-scores, CWE-classificaties en CPE-identificatoren. Consumeer via de NVD REST API (JSON-feeds) voor SIEM-opname of scannerverrijking. Snelheidslimiet van toepassing; gebruik een API-sleutel voor productie-integraties.
-
CISA Known Exploited Vulnerabilities Catalog: Het primaire filter voor urgente remediation. Beschikbaar als een continu bijgewerkte JSON-feed. Abonneer u op CISA-waarschuwingen en integreer de KEV JSON in uw ticketsysteem om KEV-vermelde CVE's in uw omgeving automatisch te markeren.
-
CVE-programma: Het canonieke identificatorregister. Gebruik CVE-ID's als primaire sleutel voor deduplicatie over tools. De datafeed van het CVE-programma is beschikbaar in JSON-formaat en integreert met de meeste commerciële en open-source kwetsbaarheidsbeheerplatforms.
-
FIRST CVSS-documentatie: FIRST publiceert de CVSS-specificatie, scoringscalculator en richtlijnen voor het toepassen van Environmental-metrieken op uw specifieke implementatiecontext. Gebruik de Environmental-score, niet alleen de Base-score, bij het rapporteren van ernst aan stakeholders.
-
NIST kwetsbaarheidsrichtlijnen (CSRC): Het Computer Security Resource Center van NIST publiceert SP 800-40 (patch- en kwetsbaarheidsbeheer), de kwetsbaarheidsglossary en framework-richtlijnen. Essentiële lectuur voor programmagovernance en beleidsdocumentatie.
Integratienotitie: De meest effectieve triagepipelines nemen NVD- en KEV-feeds op via API, normaliseren CVE-records ten opzichte van de assetinventaris en maken automatisch tickets aan wanneer een nieuwe CVE overeenkomt met een bekende asset. Het toevoegen van een KEV-lidmaatschapscontrole als ticketveld, met een automatische escalatieregel voor KEV + internetgerichte assets, verkort de tijd tussen CVE-publicatie en remediatietoewijzing van dagen naar minuten.