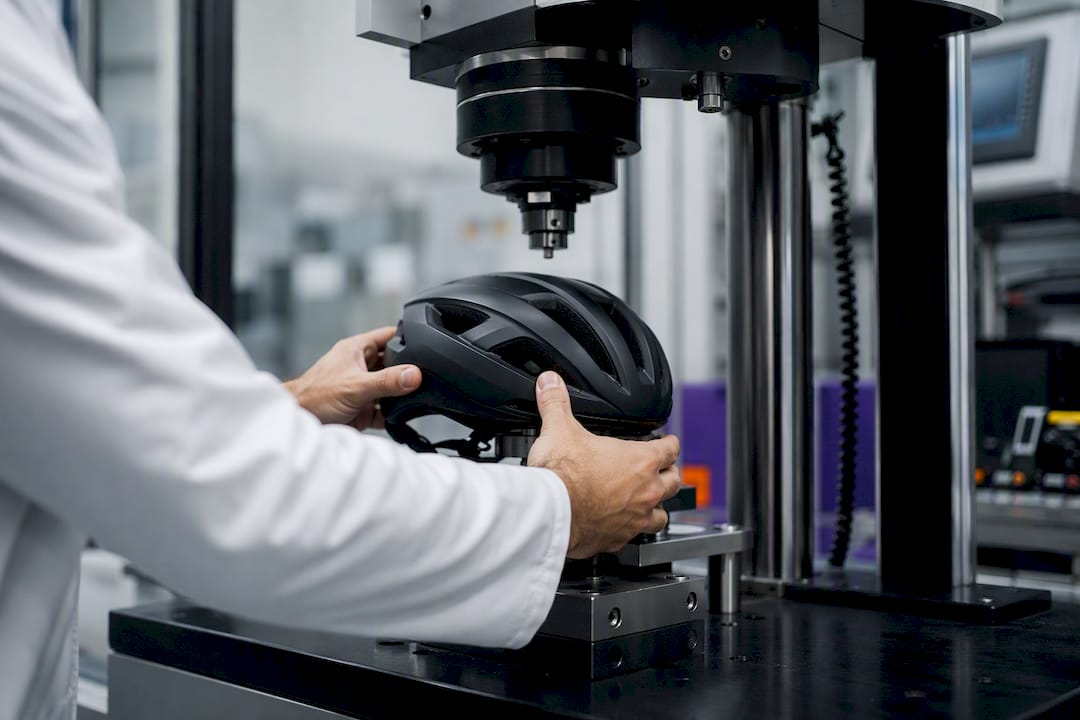
Conformiteitsbeoordeling is het proces waarmee wordt aangetoond dat een product, dienst, systeem of persoon daadwerkelijk voldoet aan een gestelde eis — of die eis nu afkomstig is uit een norm, een regulering of een contract. De norm ISO/IEC 17000 definieert dit als het aantonen dat gespecificeerde eisen zijn vervuld, en dat ene idee vormt de basis voor alles: van een veiligheidstest van een helm tot een ISO 27001-audit.
Drie zaken om meteen te onthouden:
- Kernactiviteiten: testen, inspectie en certificering zijn de centrale instrumenten om compliance aan te tonen.
- Betrokken partijen: beoordelingen komen van eerste partij (zelfdeclaratie), tweede partij (controle door de koper), derde partij (onafhankelijk) of overheidsbronnen.
- Waarom het belangrijk is: het beschermt consumenten, geeft regulators zekerheid en maakt het mogelijk dat goederen grenzen overschrijden zonder bij elke tussenstop opnieuw te worden getest — een punt dat organisaties als het International Accreditation Forum en de Wereldhandelsorganisatie beiden benadrukken.
Belangrijkste conclusies
Conformiteitsbeoordeling toont aan dat een product, systeem of organisatie voldoet aan een gespecificeerde eis, en de geloofwaardigheid ervan hangt volledig af van wie de beoordeling uitvoert en of die partij geaccrediteerd is.
| Punt | Details |
|---|---|
| Definitie is het fundament | ISO/IEC 17000 definieert conformiteitsbeoordeling als het aantonen dat gespecificeerde eisen zijn vervuld. |
| De partij is bepalend | Zelfdeclaraties van de eerste partij hebben minder marktvertrouwen dan geaccrediteerde certificering door een derde partij. |
| Accreditatie controleert de controleur | Een certificaat van een niet-geaccrediteerde instantie kan worden afgewezen door regulators of internationale afnemers. |
| Schema's borgen vertrouwen in de tijd | Voortdurende surveillance — niet één enkele test — is wat een certificering geldig houdt gedurende de levenscyclus van een product. |
| Gereedheidstools vereenvoudigen de planning | ISMS Calculator biedt een gratis gereedheidscheck en kostenraming voor teams die zich voorbereiden op een ISO 27001-managementsysteembeoordeling. |
Inhoudsopgave
- Conformiteitsbeoordeling begrijpen en de belangrijkste doelstellingen
- Wie voert conformiteitsbeoordeling uit: eerste, tweede en derde partij
- Testen, inspectie, certificering en de rol van accreditatie
- Conformiteitsbeoordelingsschema's, verklaringen en gangbare documenten
- Waarom conformiteitsbeoordeling belangrijk is voor handel, afnemers en risico
- Een certificaat lezen: een korte verificatiechecklist
- Conformiteitsbeoordeling voor managementsystemen: het ISO 27001-voorbeeld
- Waarom professionals een beoordeling als vertrouwensinstrument beschouwen
- Voorsprong opbouwen voor ISO 27001-gereedheid
- Veelgestelde vragen
- Bronnen
Conformiteitsbeoordeling begrijpen en de belangrijkste doelstellingen
De "gespecificeerde eisen" in de definitie van ISO/IEC 17000 komen niet uit het niets. Ze zijn vastgelegd in technische normen, overheidsregelingen of de kleine lettertjes van een inkoopcontract, en conformiteitsbeoordeling is simpelweg het mechanisme dat nagaat of de werkelijkheid overeenkomt met de documentatie. Een leverancier stelt dat zijn product voldoet aan een brandveiligheidsnorm; conformiteitsbeoordeling is de manier waarop iemand die bewering verifieert in plaats van er klakkeloos op te vertrouwen.
Organisaties en regulators vertrouwen op dit proces om vier onderling samenhangende redenen: het verifiëren van daadwerkelijke compliance, het beschermen van consumenten tegen onveilige of onjuist gepresenteerde producten, het verkrijgen van toegang tot gereguleerde markten en het verminderen van overbodige tests wanneer meerdere afnemers of landen anders ieder hun eigen afzonderlijke keuring zouden eisen. NIST beschouwt normen en conformiteitsbeoordeling als twee helften van hetzelfde instrument: de norm stelt de lat, en de beoordeling bewijst dat iemand die heeft gehaald.
Een fietshelm biedt een helder voorbeeld. De relevante veiligheidsnorm specificeert drempelwaarden voor slagvastheid. Een laboratorium test daadwerkelijke helmen tegen die drempelwaarde, en alleen helmen die slagen mogen een conformiteitskeurmerk dragen. Geen test, geen bewijs, geen keurmerk.
Wie voert conformiteitsbeoordeling uit: eerste, tweede en derde partij
Niet alle conformiteitsbeoordelingen hebben hetzelfde gewicht, en weten wie de controle heeft uitgevoerd, zegt u hoeveel u het resultaat kunt vertrouwen. NIST groepeert deze activiteiten in drie hoofdcategorieën, plus een vierde voor regulators:
- Eerste partij: de fabrikant controleert zijn eigen product aan de hand van een norm en declareert zelfstandig de conformiteit, vaak via een Supplier Declaration of Conformity (SDOC).
- Tweede partij: een koper of gebruiker verifieert de beweringen van een leverancier rechtstreeks — gangbaar bij zakelijke inkoop waarbij een grote klant een leverancier auditeert voordat een contract wordt getekend.
- Derde partij: een onafhankelijke, niet-gelieerde instantie voert de beoordeling uit en geeft een certificering af, wat doorgaans meer marktvertrouwen geniet dan een zelfdeclaratie.
- Door de overheid verplicht: regulators eisen specifieke attestaties voordat een product of dienst een markt legaal mag betreden, ongeacht de voorkeur van de fabrikant of koper.
Een SDOC is snel en goedkoop, maar het is nog steeds de fabrikant die zijn eigen huiswerk nakijkt. Certificering door een derde partij kost meer en duurt langer, maar beantwoordt een vraag die zelfdeclaratie niet kan beantwoorden: heeft iemand zonder belang bij de uitkomst het werk gecontroleerd?
Testen, inspectie, certificering en de rol van accreditatie
Conformiteitsbeoordeling valt uiteen in vijf herkenbare activiteiten, en het door elkaar halen ervan is een van de meest voorkomende fouten bij het lezen van een compliancedocument. NIST maakt een duidelijk onderscheid: testen meet specifieke kenmerken aan de hand van gedefinieerde criteria, inspectie onderzoekt een product of proces op algemene conformiteit, certificering (of attestatie) geeft formele bevestiging dat aan eisen is voldaan, en surveillance herhaalt controles in de loop van de tijd om te bevestigen dat conformiteit aanhoudt in plaats van te vervallen op het moment dat het certificaat is ondertekend.
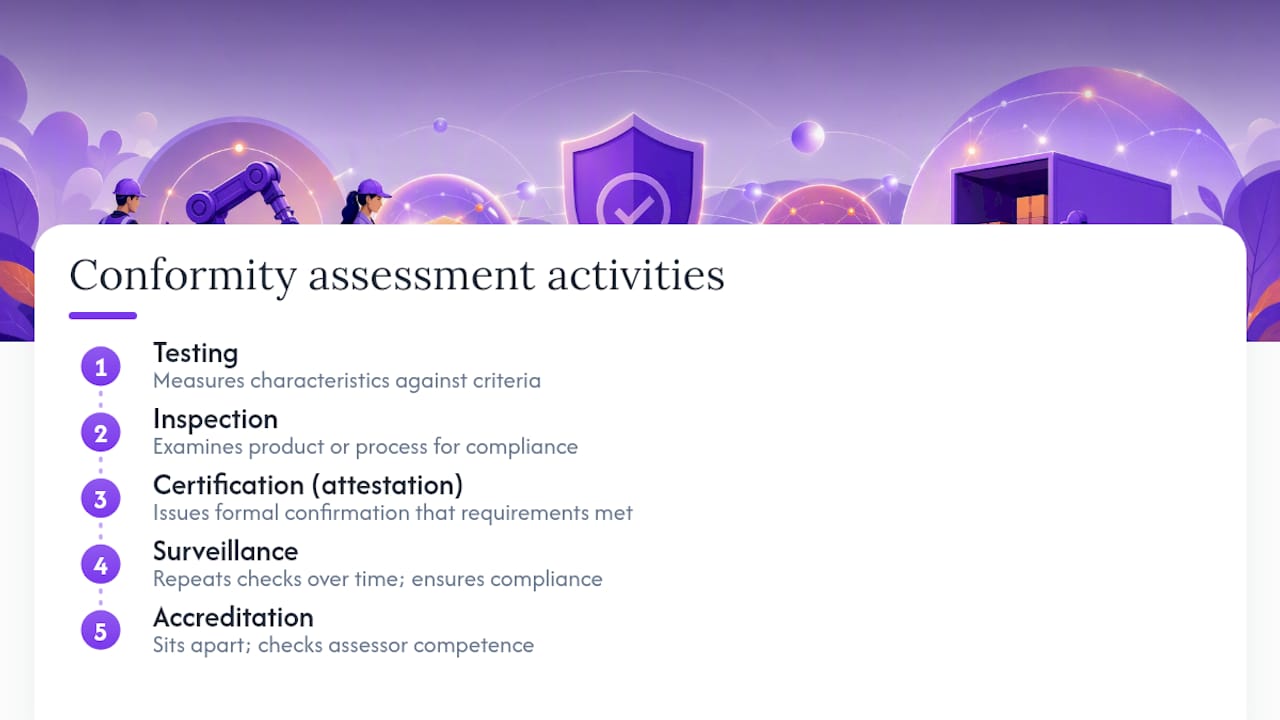
Accreditatie staat los van al deze vier. Het beoordeelt niet het product. Het beoordeelt de competentie van de instantie die de beoordeling uitvoert. Een testrapport vertelt u dat een specifieke eenheid een specifieke test op een specifieke datum heeft doorstaan. Een managementsysteemcertificaat vertelt u dat de processen van een organisatie voldoen aan de eisen van een norm. Geen van beide heeft veel waarde als het lab of de certificerende instantie die het heeft afgegeven niet geaccrediteerd is — want accreditatie is het mechanisme voor het "controleren van de controleur", en zonder accreditatie kunnen certificaten en testrapporten worden geweigerd door regulators en internationale afnemers.
Pro Tip: Controleer voordat u een certificaat vertrouwt of de uitgevende instantie is opgenomen in het openbare register van uw nationale accreditatie-instantie of de internationale database van de IAF. Als ze niet zijn vermeld, behandel het document dan als niet-geverifieerd — hoe officieel het logo er ook uitziet.
Conformiteitsbeoordelingsschema's, verklaringen en gangbare documenten
Één enkele test is een momentopname. Een conformiteitsbeoordelingsschema is anders: het is een gedocumenteerde set van regels, toepassingsgebied en herhaalbare procedures die consistent worden toegepast op een hele categorie van producten of diensten, en het omvat doorgaans voortdurende surveillance in plaats van een eenmalige controle. De NIST Special Publication over conformiteitsbeoordeling beschrijft schema's als hetgeen resultaten vergelijkbaar en herhaalbaar maakt door de tijd heen en tussen verschillende fabrikanten.
De documentatie die u in de praktijk zult tegenkomen, omvat:
- Testrapporten, met resultaten getoetst aan een specifieke versie van een norm.
- Inspectierapporten, met documentatie van een fysieke of procedurele beoordeling.
- Supplier Declarations of Conformity (SDOC), een door de fabrikant zelf afgegeven verklaring.
- Conformiteitsverklaringen, bredere verklaringen die soms bij regelgeving zijn vereist.
- Certificaten, formele bevestiging door een derde partij, vaak gekoppeld aan accreditatie.
Al deze documenten hebben beperkingen: een vervaldatum, een specifiek productserialnummer of een verwijzing naar een bepaalde versie van een norm die inmiddels herzien kan zijn. Een certificaat voor "Model X, versie 2" dekt Model X, versie 3 niet.
Waarom conformiteitsbeoordeling belangrijk is voor handel, afnemers en risico
De praktische meerwaarde is zichtbaar op drie vlakken: inkoop, regulering en risicobeheer. Eén geaccepteerd certificaat kan voorkomen dat een product in elk land waarnaar het wordt verzonden opnieuw moet worden getest, omdat wederzijdse erkenningsregelingen de geaccrediteerde beoordeling van één land elders als geldig bewijs laten gelden. Dat is het kernargument van de WTO voor het behandelen van kwaliteitsinfrastructuur — accreditatie, metrologie, testen — als handelsinfrastructuur, niet als administratieve overhead.
Voor afnemers verkort een geloofwaardige beoordeling het due-diligenceproces: in plaats van elke leverancier van scratch te auditeren, kunnen inkoopteams steunen op bestaande certificering. Voor risicobeheerders zijn conformiteitsbeoordelingsresultaten tevens diagnostische gegevens. Een patroon van bijna-missers op dezelfde beheersmaatregel, ontdekt tijdens een beoordeling, vertelt een beveiligings- of kwaliteitsteam precies waar ze hun volgende budget moeten inzetten voordat er een echte fout optreedt.
Een certificaat lezen: een korte verificatiechecklist
Niet elk certificaat is het papier waard waarop het is afgedrukt. Doorloop een korte checklist voordat u op een certificaat vertrouwt:
- Wie heeft het afgegeven? Bevestig dat de certificerende instantie een echte, bij naam genoemde organisatie is en geen generiek keurmerk zonder traceerbare uitgever.
- Is de uitgever geaccrediteerd? Controleer het register van de accreditatie-instantie rechtstreeks in plaats van te vertrouwen op een logo op het certificaat zelf.
- Wat is het toepassingsgebied? Een certificaat dat "softwareontwikkelingsprocessen" dekt, is niet hetzelfde als een certificaat dat "informatiebeveiligingsbeheer" dekt.
- Zijn de datums en identificatiegegevens actueel? Verlopen certificaten of ontbrekende serienummers zijn een waarschuwingssignaal.
- Is er onderliggend bewijs? Een geloofwaardig certificaat moet verwijzen naar een daadwerkelijk audit- of testrapport dat u kunt opvragen.
Twee rode vlaggen duiken voortdurend op: certificerende instanties zonder vermelde accreditatie en vaag toepassingsgebied dat indrukwekkend klinkt zonder te specificeren wat er daadwerkelijk is getest. Groepen die handelsgerelateerde conformiteitsbeoordelingspraktijken bijhouden, merken op dat een certificaat slechts zo geloofwaardig is als de competentie en onafhankelijkheid van degene die het heeft afgegeven. Als iets niet klopt, vraag de leverancier dan rechtstreeks om het onderliggende testrapport of het accreditatiereferentienummer. Een legitieme certificaathouder heeft beide bij de hand.
Conformiteitsbeoordeling voor managementsystemen: het ISO 27001-voorbeeld
Producttesten controleert een fysiek object aan de hand van een specificatie. Managementsysteemcertificering — zoals ISO 27001 voor informatiebeveiliging — controleert of de doorlopende processen van een organisatie, niet één enkel product, voldoen aan de eisen van een norm. Dat is een ander soort bewijs: het gaat om consistentie in de tijd, niet om een eenmalige goedkeuring of afwijzing.
Drie stappen maken gereedheid beheersbaar. Lees eerst de daadwerkelijke toepassingsgebiedverklaring van de norm, zodat u precies weet wat er wordt gecertificeerd. Voer vervolgens een gap- of volwassenheidsbeoordeling uit aan de hand van de beheersdomeinen van de norm om zwakke punten te vinden voordat een auditor dat doet. Plan ten slotte voor voortdurende surveillance en corrigerende maatregelen — want certificering is geen eindstreep. Een tool als de gereedheidsassessment van ISMS Calculator kan helpen de kosten en inspanning te ramen voor het dichten van die hiaten, voordat u zich committeert aan een formele audit.
Waarom professionals een beoordeling als vertrouwensinstrument beschouwen
Conformiteitsbeoordeling verdient zijn bestaansrecht door operationeel vertrouwen te creëren dat verder gaat dan een ondertekend document. Een certificaat in het archief betekent weinig als niemand de onderliggende bevindingen gebruikt.
De praktische aanpak is om beoordelingsresultaten als diagnostische gegevens te behandelen. Lees de specifieke hiaten die een audit aan het licht brengt en gebruik ze om prioriteiten te stellen voor wat er daadwerkelijk moet worden verbeterd — niet alleen om een voldoende te archiveren.
Voorsprong opbouwen voor ISO 27001-gereedheid
Als uw team staat te kijken naar een managementsysteemconformiteitsbeoordeling zoals ISO 27001, is het raden naar kosten en tijdlijn het moeilijkste onderdeel nog vóór u begint. ISMS Calculator geeft u een realtime schatting op basis van uw bedrijfsomvang, sector en huidige beveiligingsvolwassenheid, zodat u plant op basis van echte benchmarks in plaats van een leeg spreadsheet.
Het platform bevat een volwassenheidsbeoordeling voor alle vier de beheersthema's van ISO/IEC 27001:2022, aanpasbare Gantt-diagrammen voor het in kaart brengen van implementatiefasen, en de mogelijkheid om meerdere ramingen op te slaan en te vergelijken naarmate uw toepassingsgebied verandert. Als u snel wilt weten waar u staat voordat u zich committeert aan een volledige beoordeling, begin dan met de gratis gereedheidscheck van 2 minuten en bekijk hoe de huidige volwassenheid van uw organisatie zich verhoudt tot referentiewaarden uit het model.
Veelgestelde vragen
Wat is conformiteitsbeoordeling in eenvoudige bewoordingen? Het is het proces waarmee wordt aangetoond dat een product, systeem of organisatie daadwerkelijk voldoet aan een vereiste norm, regulering of contractbepaling — in plaats van dat alleen te beweren.
Wat is het verschil tussen certificering en accreditatie? Certificering bevestigt dat een product of managementsysteem voldoet aan een norm. Accreditatie bevestigt de competentie van de instantie die certifieert — dat is waarom accreditatie en certificering afzonderlijke processen zijn.
Is een Supplier Declaration of Conformity even betrouwbaar als certificering door een derde partij? Over het algemeen niet. Een SDOC is een zelfevaluatie van de fabrikant, terwijl certificering door een derde partij inhoudt dat een onafhankelijke, vaak geaccrediteerde instantie de bewering verifieert.
Hoe weet ik of een certificaat legitiem is? Controleer wie het heeft afgegeven, bevestig de accreditatiestatus via een officieel register en verifieer of het toepassingsgebied en de datums van het certificaat overeenkomen met uw daadwerkelijke product of systeem.
Is conformiteitsbeoordeling ook van toepassing op diensten en managementsystemen, niet alleen op producten? Ja. Normen zoals ISO 27001 passen conformiteitsbeoordeling toe op de doorlopende processen van een organisatie in plaats van op één enkel fysiek product.
Bronnen
- NIST-glossariumterm: Conformity assessment (ISO/IEC 17000-definitie)
- ABC's of Conformity Assessment (NIST Special Publication)
- WTO-toelichting: Conformity assessment
Aanbevolen
- ISO 27001 Non-Conformity Examples: 2026 Audit Guide | ISMS Calculator
- ISO 27001 Statement of Applicability: A Complete Guide | ISMS Calculator
- ISMS Maturity Assessment: A 2026 Guide for Compliance Teams | ISMS Calculator
- Pre-Audit Assessment in ISMS: A 2026 Guide for Compliance Teams | ISMS Calculator