Die ISO 27001 Zertifizierung ist eine akkreditierte Bestätigung durch eine unabhängige Drittpartei, dass das Informationssicherheits-Managementsystem (ISMS) Ihrer Organisation den Anforderungen von ISO/IEC 27001:2022, dem aktuellen maßgeblichen Standard für Informationssicherheitsmanagement, entspricht. Wenn Kunden, Verträge oder Versicherer Sicherheitsnachweise fordern, beginnt der Weg mit der Festlegung des ISMS-Anwendungsbereichs und einer Readiness-Prüfung, um ein realistisches Budget und einen realistischen Zeitplan zu erstellen, bevor Sie Ressourcen einsetzen.
Was das in der Praxis bedeutet:
- Zertifizierung ≠ Selbsterklärung. Eine akkreditierte Zertifizierungsstelle prüft Ihr ISMS und stellt das Zertifikat aus. ISO veröffentlicht den Standard; ISO stellt keine Zertifikate aus.
- Drei-Jahres-Zyklus. Auf die Erstzertifizierung folgen jährliche Überwachungsaudits in Jahr 1 und Jahr 2, dann eine vollständige Rezertifizierung in Jahr 3.
- Kommerzieller Auslöser. Die meisten Organisationen streben die Zertifizierung an, weil ein Kunde, Versicherer oder Vertrag sie fordert – nicht weil ein Gesetz es vorschreibt.
- Erster Schritt. Legen Sie den ISMS-Anwendungsbereich fest und führen Sie eine Gap-Analyse oder ein Readiness Assessment durch, bevor Sie eine Zertifizierungsstelle beauftragen.
Inhaltsverzeichnis
- Was ISO/IEC 27001 Zertifizierung wirklich bedeutet
- Warum Organisationen eine ISO 27001 Zertifizierung anstreben
- Ist die ISO 27001 Zertifizierung in den USA verpflichtend?
- Was der Standard tatsächlich verlangt: Abschnitte, Annex A und die SoA
- Wie der Zertifizierungsprozess Schritt für Schritt abläuft
- Was die Zertifizierung kostet und wie lange sie dauert
- Wie Sie eine akkreditierte Zertifizierungsstelle auswählen
- Häufige Fallstricke, die die Zertifizierung verzögern
- Eine kompakte Vor-Audit-Checkliste für Stufe 1 und Stufe 2
- Wichtigste Erkenntnisse
Was ISO/IEC 27001 Zertifizierung wirklich bedeutet
ISO/IEC 27001:2022 ist der Standard. Eine Zertifizierung erfolgt, wenn eine unabhängige, akkreditierte Stelle Ihr ISMS anhand dieses Standards prüft und Konformität feststellt. Diese Unterscheidung ist wichtig, da viele Organisationen behaupten, „ISO 27001 konform" zu sein, wenn sie den Standard lediglich intern anwenden. Compliance und Zertifizierung sind für ein unternehmensweites Beschaffungsteam nicht dasselbe.
Der Standard selbst wird von der Internationalen Organisation für Normung (ISO) und der Internationalen Elektrotechnischen Kommission (IEC) veröffentlicht. Er legt fest, was ein ISMS enthalten muss – von der Risikobeurteilung bis zur Managementbewertung –, gibt jedoch keine Vorgaben zur Wahl der Zertifizierungsstelle oder zur Prozessdauer. Dafür gilt ein separater Rahmen: ISO/IEC 17021 und ISO/IEC 27006, die die Anforderungen an Zertifizierungsstellen regeln, einschließlich verbindlicher Audittag-Formeln auf Basis der Mitarbeiteranzahl.
Ein Punkt, der deutschen Teams häufig Probleme bereitet: ISO 27001 und SOC 2 sind nicht austauschbar. ISO 27001 zertifiziert ein Managementsystem; SOC 2 bescheinigt die Wirksamkeit des Betriebs über einen definierten Zeitraum. Viele Organisationen, die an mehrere Käufertypen verkaufen, streben beide Zertifizierungen an – häufig in einem phasenweisen Vorgehen. Ein Reifegradbewertung hilft Ihnen zu entscheiden, ob Sie beide gleichzeitig oder nacheinander angehen.
Warum Organisationen eine ISO 27001 Zertifizierung anstreben
Der geschäftliche Nutzen einer Zertifizierung ist fast immer beschaffungsgetrieben. Unternehmenseinkäufer, insbesondere in den Bereichen Finanzen, Gesundheitswesen und öffentliche Aufträge, behandeln die ISO 27001 Zertifizierung zunehmend als grundlegende Lieferantenanforderung und nicht mehr als Differenzierungsmerkmal.
- SaaS-Unternehmen im Enterprise-Vertrieb. Beschaffungsteams großer Unternehmen fordern routinemäßig ISO 27001 als Voraussetzung für die Lieferantenaufnahme. Ohne Zertifizierung stocken Deals in der Sicherheitsprüfung.
- Managed Service Provider (MSPs). Sie verfügen über Administratorzugang zu Kundenumgebungen. Die Zertifizierung signalisiert, dass die eigene Sicherheitslage unabhängig geprüft wurde.
- Fintech- und Healthtech-Anbieter. Diese Branchen nutzen ISO 27001 häufig als Basis, bevor SOC 2- oder HIPAA-spezifische Kontrollen ergänzt werden. Aufsichtsbehörden und Versicherer nehmen das zur Kenntnis.
- Auftragnehmer der öffentlichen Hand. Beschaffungsprogramme von Bund und Ländern beziehen sich zunehmend auf ISO 27001 in Lieferantenrisiko-Frameworks, auch wenn es nicht formal vorgeschrieben ist.
Über die Beschaffung hinaus sind die operativen Vorteile real. Ein ordnungsgemäß implementiertes ISMS erzwingt eine strukturierte Risikobeurteilung, definierte Verfahren zur Behandlung von Sicherheitsvorfällen und eine dokumentierte Lieferantenaufsicht. Teams, die den Zertifizierungsprozess durchlaufen, stellen typischerweise fest, dass ihre interne Auditfunktion – die gemäß Abschnitt 9.2 verpflichtend ist – Kontrolllücken aufdeckt, die ihnen bisher unbekannt waren. Genau das ist der Sinn. Das Audit ist nicht das Ziel; das betriebene ISMS ist es.
Ist die ISO 27001 Zertifizierung in den USA verpflichtend?
Kein US-Bundesgesetz schreibt die ISO 27001 Zertifizierung vor. Der Standard ist nach US-amerikanischem Recht freiwillig. „Freiwillig" bedeutet in der Praxis jedoch nicht optional.
Die kommerzielle Realität zeigt: Kunden, Versicherer und Verträge schaffen de-facto-Anforderungen. Ein SaaS-Unternehmen, das einen Enterprise-Deal über 2 Millionen US-Dollar verliert, weil es kein ISO 27001-Zertifikat vorweisen kann, hat eine verpflichtende Anforderung erlebt – auch wenn kein Gesetz sie fordert. Typische Szenarien, in denen die Zertifizierung faktisch zur Pflicht wird:
- Beschaffungsfragebögen von Unternehmen, die ISO 27001 als Bestehen/Nicht-Bestehen-Kriterium auflisten
- Cyber-Versicherungszeichnung, bei der Versicherer niedrigere Prämien anbieten oder die Zertifizierung für höhere Deckungssummen voraussetzen
- Lieferantenrisikoprogramme regulierter Branchen in Banken, Gesundheitswesen und kritischer Infrastruktur
- Öffentliche und Verteidigungslieferketten, bei denen Sicherheits-Frameworks zunehmend auf ISO 27001 verweisen
Prüfen Sie vor der Budgetplanung für die Zertifizierung Ihre tatsächlichen Vertragsklauseln und alle Lieferantenrisiko-Fragebögen Ihrer fünf wichtigsten Kunden. Diese Prüfung zeigt Ihnen, ob die Zertifizierung eine kurzfristige kommerzielle Anforderung oder eine mittelfristige strategische Investition ist.
Was der Standard tatsächlich verlangt: Abschnitte, Annex A und die SoA
ISO/IEC 27001:2022 ist um zehn Abschnitte herum aufgebaut (Abschnitte 4–10 enthalten die verbindlichen Anforderungen) sowie den Annex A mit 93 Maßnahmen in vier Themengruppen: Organisatorische Maßnahmen (37), Personenbezogene Maßnahmen (8), Physische Maßnahmen (14) und Technologische Maßnahmen (34). Die Revision 2022 fasste die bisherigen 114 Maßnahmen aus 14 Bereichen in diese übersichtlichere Struktur zusammen.
Die Erklärung zur Anwendbarkeit (Statement of Applicability, SoA) ist das Dokument, das Auditoren als zentral betrachten. Es erklärt, welche der 93 Maßnahmen für Ihre Organisation anwendbar sind, welche ausgeschlossen werden, und die Begründung für jede Entscheidung. Eine unvollständige oder intern widersprüchliche SoA ist einer der schnellsten Wege, eine Stufe-1-Prüfung nicht zu bestehen.
Der verbindliche Dokumentationssatz umfasst:
- ISMS-Anwendungsbereichsdefinition
- Informationssicherheitsleitlinie
- Risikobeurteilungsmethodik und -ergebnisse
- Risikobehandlungsplan
- Erklärung zur Anwendbarkeit (SoA)
- Interne Auditberichte (Abschnitt 9.2)
- Protokolle der Managementbewertung (Abschnitt 9.3)
- Dokumentierte Rollen und Verantwortlichkeiten
Nicht alle Annex-A-Maßnahmen müssen umgesetzt werden. Sie implementieren diejenigen, die Ihre Risikobeurteilung als anwendbar identifiziert, und dokumentieren Ausschlüsse in der SoA. Für ein typisches SaaS-Unternehmen bedeutet das, dass etwa 80–90 % der 93 Maßnahmen anwendbar sein werden. Physische Maßnahmen für Rechenzentren ohne eigenes Personal, die Sie nicht selbst betreiben, sind ein häufig legitimer Ausschluss.
Praxis-Tipp: Weisen Sie jeder Risikobehandlungsmaßnahme in Ihrem Plan einen namentlich genannten Verantwortlichen und ein Zieldatum zu. Auditoren werden fragen, wer für jede Maßnahme verantwortlich ist. „Das Sicherheitsteam" ist keine akzeptable Antwort.
Wie der Zertifizierungsprozess Schritt für Schritt abläuft
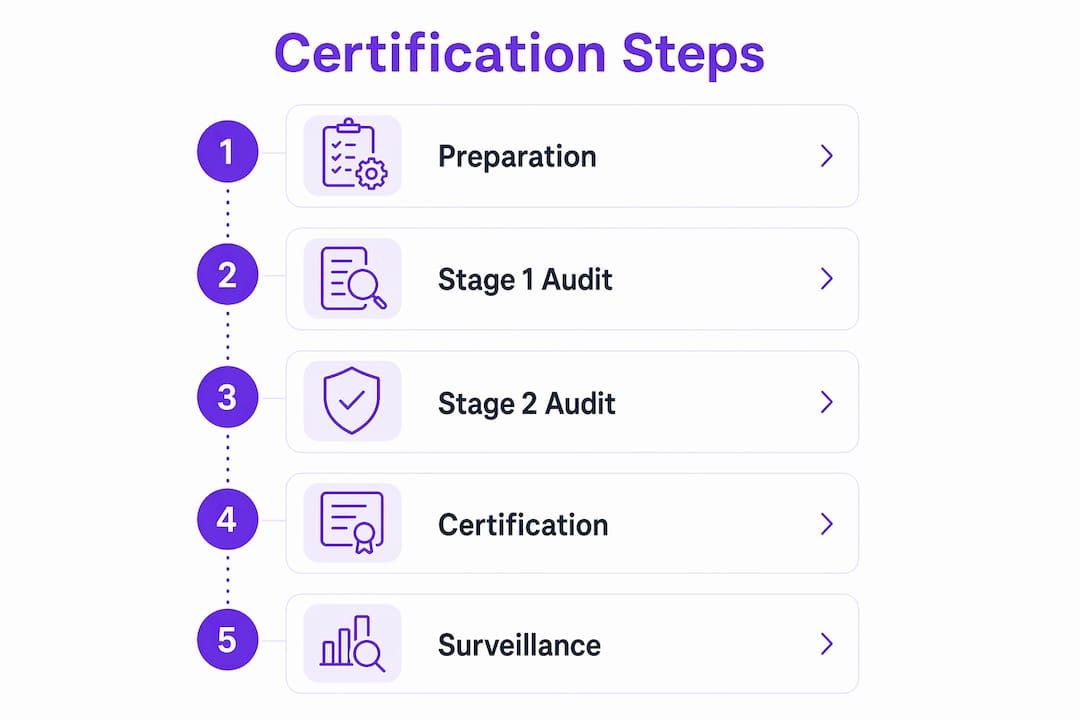
Der Weg von der Entscheidung bis zum Zertifikat folgt einer definierten Abfolge. Schritte zu überspringen spart keine Zeit; es erzeugt Nichtkonformitäten, deren Behebung mehr Zeit kostet, als der jeweilige Schritt in Anspruch genommen hätte.
- ISMS-Anwendungsbereich festlegen. Entscheiden Sie, welche Teile der Organisation, welche Systeme und welche Standorte innerhalb der ISMS-Grenze liegen. Scope-Creep ist die häufigste Ursache für Budgetüberschreitungen. Ein enger, vertretbarer Anwendungsbereich schlägt einen ambitionierten jedes Mal.
- ISMS-Verantwortlichen benennen. Jemand muss das Projekt verantworten. Diese Person koordiniert Risikobeurteilung, Dokumentation und internes Audit. In kleineren Organisationen ist das häufig der IT-Leiter oder CISO; in größeren eine dedizierte Compliance-Rolle.
- Gap-Analyse oder Readiness Assessment durchführen. Gleichen Sie Ihre aktuellen Maßnahmen mit den Anforderungen der ISO/IEC 27001:2022 ab. Das zeigt Ihnen, was Sie haben, was fehlt und wie viel Arbeit noch vor Ihnen liegt.
- Maßnahmen implementieren und Dokumentation erstellen. Schließen Sie die Risikobeurteilung ab, erstellen Sie die SoA, entwickeln Sie Richtlinien und Verfahren, und sammeln Sie Nachweise, dass die Maßnahmen funktionieren. Diese Phase dauert am längsten.
- Internes Audit durchführen (Abschnitt 9.2). Verpflichtend vor Stufe 1. Das interne Audit muss strukturiert, dokumentiert und mit Korrekturmaßnahmen verknüpft sein. Auditoren prüfen interne Auditberichte gezielt während Stufe 1; fehlende oder mangelhafte Nachweise blockieren häufiger als jede andere Lücke den Übergang zu Stufe 2.
- Managementbewertung durchführen (Abschnitt 9.3). Die Unternehmensleitung muss die ISMS-Leistung, Auditbefunde und den Status der Risikobehandlung formal prüfen. Protokolle müssen dokumentiert werden.
- Stufe-1-Audit (Dokumentationsprüfung). Die Zertifizierungsstelle prüft Ihre ISMS-Dokumentation. Stufe 1 dauert typischerweise 1–2 Tage, oft remote. Der Auditor prüft, ob Ihr Konzept tragfähig ist: Ist der Anwendungsbereich definiert? Existiert die SoA und ist sie stimmig? Sind die Pflichtdokumente vorhanden?
- Befunde aus Stufe 1 beheben. Beheben Sie Nichtkonformitäten vor Stufe 2. Eine wesentliche Nichtkonformität in Stufe 1 bedeutet, dass Stufe 2 erst nach ihrer Behebung beginnen kann.
- Stufe-2-Audit (Implementierung und Wirksamkeit). Der Auditor überprüft, ob die Maßnahmen tatsächlich wie dokumentiert funktionieren. Dieses Audit ist umfangreicher als Stufe 1 und wird typischerweise vor Ort oder per Remote-Session mit Bildschirmfreigabe und Live-Nachweissichtung durchgeführt. Eine einzige wesentliche Nichtkonformität blockiert die Zertifizierung bis zur Behebung.
- Zertifizierungsentscheidung. Das Prüfgremium der Zertifizierungsstelle stellt das Zertifikat aus, wenn keine ungelösten wesentlichen Nichtkonformitäten vorliegen. Geringfügige Nichtkonformitäten erfordern einen Korrekturmaßnahmenplan, blockieren die Ausstellung jedoch nicht.
- Jährliche Überwachungsaudits (Jahre 1 und 2). Kleinere Audits, die sicherstellen, dass das ISMS weiterhin funktioniert. Überwachungsaudits decken eine Teilmenge der Maßnahmen ab und prüfen, ob Korrekturmaßnahmen aus dem Erstzertifizierungsaudit abgeschlossen wurden.
- Rezertifizierung (Jahr 3). Ein vollständiger Auditzyklus wird wiederholt. Zertifikate folgen einem Drei-Jahres-Zyklus: Erstzertifizierung, zwei Überwachungsaudits, dann Rezertifizierung.
Was die Zertifizierung kostet und wie lange sie dauert
Kosten und Zeitplan variieren erheblich je nach Organisationsgröße, ISMS-Reifegrad und Umfang des Anwendungsbereichs. Die nachstehenden Zahlen sind Richtwerte; Ihre tatsächlichen Werte hängen von der Mitarbeiteranzahl, der Anzahl der Standorte und dem Einsatz externer Berater ab.
| Kosten- oder Zeitplanposition | Typische Spanne | Wesentliche Einflussfaktoren |
|---|---|---|
| Erstzertifizierungsaudits liegen typischerweise zwischen 8.000 und 30.000+ USD; Überwachungsaudits üblicherweise zwischen 6.000 und 8.000 USD. | Mitarbeiteranzahl, Standorte, Anwendungsbereich | |
| Externer Berater (optional) | Stark variierend | Beauftragungsmodell, Laufzeit |
| Interne Ressourcenzeit | Erheblich | Teamgröße, Ausgangsreifegrad |
| Dauer von der Implementierung bis zum Zertifikat variiert erheblich je nach Reifegrad zu Beginn und Umfang des Anwendungsbereichs | Reifegrad zu Beginn, Umfang des Anwendungsbereichs | |
| Dauer des Stufe-1-Audits beträgt in der Regel ein bis zwei Tage, häufig remote | Oft remote | |
| Dauer des Stufe-2-Audits | Skaliert mit der Mitarbeiteranzahl | Gemäß ISO/IEC 17021 Formeln |
Die Auditdauer ist nicht verhandelbar. Zertifizierungsstellen folgen aus ISO/IEC 17021 abgeleiteten Formeln, die Auditdauern auf Basis von Mitarbeiteranzahl und Risiko vorschreiben. Beispielhafte Richtwerte aus Auditzeitentabellen: Organisationen mit 1–25 Mitarbeitern benötigen typischerweise 5–7 Audittage; 26–45 Mitarbeiter 8–9 Tage; 126–175 Mitarbeiter 12–13 Tage. Werden die verbindlichen Audittage nicht berücksichtigt, entstehen unrealistische Zeitpläne und Terminierungskonflikte mit der gewählten Zertifizierungsstelle.
Planen Sie den vollständigen Drei-Jahres-Zyklus von Anfang an ein. Überwachungsaudits sind nicht optional, und Organisationen, die die Zertifizierung als einmaliges Projekt behandeln, werden von den Kosten in Jahr 2 oft überrascht. Häufige ISO 27001 Budgetierungsfehler umfassen die Unterschätzung des internen Personalaufwands und das Ignorieren der Kosten für Korrekturmaßnahmen, die durch Befunde in Stufe 1 ausgelöst werden.
Wie Sie eine akkreditierte Zertifizierungsstelle auswählen
Die Akkreditierung ist das, was ein von Unternehmenseinkäufern akzeptiertes Zertifikat von einem abgelehnten unterscheidet. Eine akkreditierte Zertifizierungsstelle wurde durch eine nationale Akkreditierungsstelle unabhängig nach ISO/IEC 17021 und ISO/IEC 27006 bewertet. In den USA ist das ANAB (ANSI National Accreditation Board). Ab Januar 2026 ist das International Accreditation Forum (IAF) in Global ACI aufgegangen, das nun die Akkreditierungs- und Zertifikatsdatenbank pflegt. Wenn Sie die Akkreditierung einer Zertifizierungsstelle prüfen, nutzen Sie direkt die Global-ACI-Datenbank oder das ANAB-Verzeichnis.
Bekannte Zertifizierungsstellen auf dem Markt sind unter anderem BSI (British Standards Institution), DNV und A-LIGN. Jede hat unterschiedliche Stärken in Bezug auf Branchenerfahrung, Auditteamtiefe und Remote-Audit-Fähigkeit. Keine ist automatisch die richtige Wahl für Ihre Organisation.
Fragen, die Sie jeder potenziellen Zertifizierungsstelle vor der Beauftragung stellen sollten:
- Ist Ihre ISO/IEC 27001 Akkreditierung aktuell, und können Sie die Akkreditierungszertifikatsnummer nennen?
- Wie berechnen Sie Audittage, und wie lautet die Schätzung für unsere Mitarbeiteranzahl und unseren Anwendungsbereich?
- Wie ist Ihre Regelung zu Remote- versus Vor-Ort-Audits für Stufe 2?
- Über welche Erfahrung in unserer Branche verfügt Ihr leitender Auditor?
- Wie gehen Sie mit Interessenkonflikten um, falls Sie uns zuvor Beratungsleistungen erbracht haben?
- Wie lange dauert es typischerweise von Abschluss der Stufe 2 bis zur Zertifikatsausstellung?
Praxis-Tipp: Fordern Sie vor der Beauftragung einen Muster-Auditbericht der Zertifizierungsstelle an. Die Qualität ihrer Befunddokumentation gibt Ihnen viel Aufschluss darüber, wie nützlich das Audit als Verbesserungsinstrument sein wird – und nicht nur als Compliance-Übung.
Häufige Fallstricke, die die Zertifizierung verzögern
Die meisten Zertifizierungsverzögerungen sind vorhersehbar. Dieselben Fehler tauchen wiederholt bei Organisationen jeder Größe auf.
- Zu enges Scoping und anschließende Erweiterung. Den Anwendungsbereich zu eng zu definieren, um Zeit zu sparen, und dann mitten in der Implementierung festzustellen, dass wesentliche Systeme oder Teams einbezogen werden müssen. Anwendungsbereichsänderungen nach Implementierungsbeginn sind kostspielig.
- Unvollständige oder widersprüchliche SoA. Maßnahmen, die in der SoA als anwendbar gelistet sind, ohne entsprechende Nachweise, oder Ausschlüsse ohne dokumentierte Begründung. Auditoren erkennen dies sofort.
- Schwache interne Auditaufzeichnungen. Das interne Audit muss strukturiert und dokumentiert sein, mit Befunden, die bis zur Abschluss der Korrekturmaßnahmen nachverfolgt werden. Ein einseitiges Dokument mit dem Inhalt „Wir haben alles geprüft und es ist in Ordnung" besteht Stufe 1 nicht.
- Managementbewertung als Formalität behandeln. Protokolle der Managementbewertung müssen zeigen, dass die Unternehmensleitung tatsächlich ISMS-Leistungsdaten, den Status der Risikobehandlung und Auditbefunde geprüft hat. Generische Protokolle, die aus einer Vorlage kopiert wurden, sind ein Warnsignal.
- Schlechtes Nachweis-Sampling. Es reicht nicht zu wissen, dass eine Maßnahme existiert. Auditoren nehmen Stichproben von Nachweisen, dass die Maßnahme konsistent funktioniert. Zugriffssteuerungsprotokolle, Schulungsabschlussaufzeichnungen und Lieferantenüberprüfungsdokumentation müssen auf Abruf abrufbar sein.
- Unrealistische Zeitpläne. Organisationen, die die Implementierung auf sechs Wochen komprimieren, erscheinen typischerweise mit Dokumentationslücken und ohne internes Audit in Stufe 1. Die Zertifizierungsstelle kann dann nicht zu Stufe 2 übergehen.
Praxis-Tipp: Führen Sie vier bis sechs Wochen vor Ihrem geplanten Audit-Termin eine formale Mock-Stufe-1-Prüfung durch. Lassen Sie jemanden, der Ihr ISMS nicht kennt, versuchen, die Pflichtdokumente ausschließlich über Ihr Dokumentenmanagementsystem zu finden. Wenn diese Person die SoA nicht innerhalb von zwei Minuten findet, wird Ihr Auditor dasselbe Problem haben.
Eine kompakte Vor-Audit-Checkliste für Stufe 1 und Stufe 2
Nutzen Sie diese Checkliste in den letzten Wochen vor Ihrem externen Audit. Sie ist nicht erschöpfend; betrachten Sie sie als Mindestanforderung, nicht als Höchstmaßstab. Eine vollständige ISO 27001 Zertifizierungscheckliste umfasst die vollständige 80-stufige Implementierungsabfolge.
Stufe-1-Essentials (Dokumentationsprüfung):
- ISMS-Anwendungsbereichsdefinition, unterzeichnet und versionskontrolliert
- Informationssicherheitsleitlinie, von der Unternehmensleitung genehmigt
- Erklärung zur Anwendbarkeit (SoA), mit allen 93 Maßnahmen und begründeten Ausschlüssen
- Risikobeurteilungsergebnisse, mit erläuterter Methodik dokumentiert
- Risikobehandlungsplan, mit namentlich genannten Verantwortlichen und Zieldaten
- Interner Auditbericht (Abschnitt 9.2), mit Befunden und Status der Korrekturmaßnahmen
- Protokoll der Managementbewertung (Abschnitt 9.3), das das Engagement der Unternehmensleitung belegt
Stufe-2-Nachweisbeispiele (Implementierungsverifizierung):
- Zugriffssteuerungsprotokolle, die die Durchsetzung des Least-Privilege-Prinzips belegen
- Vorfallsaufzeichnungen (auch wenn keine Vorfälle eingetreten sind, dokumentieren Sie den Prozess und etwaige Beinahe-Vorfälle)
- Schulungsabschlussaufzeichnungen für alle im Anwendungsbereich befindlichen Mitarbeiter
- Dokumentation der Lieferantensicherheitsprüfungen (jährliche Überprüfungen wichtiger Lieferanten)
- Ergebnisse von Schwachstellenscans oder Penetrationstests mit Behebungsnachverfolgung
- Änderungsmanagementaufzeichnungen für Systeme im Anwendungsbereich
- Nachweise, die SoA-Maßnahmenreferenzen zugeordnet sind und so organisiert sind, dass der Auditor dem Zusammenhang folgen kann
Stellen Sie Nachweise in einem gemeinsamen Ordner oder Dokumentenmanagementsystem bereit, das nach Annex-A-Themen gegliedert ist. Auditoren, die remote arbeiten, fordern während der Sitzung spezifische Nachweise an; wenn Sie in E-Mail-Threads nach einem Lieferantenüberprüfungsnachweis suchen müssen, verlieren Sie gleichzeitig Zeit und Glaubwürdigkeit.
Interne Auditaufzeichnungen sind der häufigste Schwachpunkt in Stufe 1. Auditoren prüfen interne Auditberichte und Nachweise der Managementbewertung gezielt; fehlende oder mangelhafte Unterlagen blockieren den Übergang zu Stufe 2 häufiger als jede andere Lücke.
Wie Ismscalculator bei der Planung von Budget und Zeitplan hilft
Bevor Sie eine Zertifizierungsstelle beauftragen oder einen Berater engagieren, benötigen Sie ein realistisches Bild der Kosten und der Dauer der Zertifizierung für Ihre spezifische Organisation. Genau das beantwortet Ismscalculator.
Die Plattform generiert Echtzeit-Kosten- und Aufwandsschätzungen, die auf Ihre Unternehmensgröße, Branche und Ihren aktuellen Sicherheitsreifegrad zugeschnitten sind. Sie deckt das vollständige Implementierungsbild ab: Auditgebühren, interne Ressourcenzeit, Beraterkosten und den laufenden Überwachungszyklus. Ein Reifegradbewertung über alle vier Maßnahmenthemen von ISO/IEC 27001:2022 zeigt Ihnen, wo Ihr ISMS stark ist und wo Verbesserungsbedarf besteht, bevor Sie Geld für möglicherweise unnötige Maßnahmen ausgeben.
Das Toolkit umfasst anpassbare Gantt-Zeitpläne für Implementierungsphasen, Modellreferenzvergleiche zur Validierung Ihrer Schätzungen anhand dieser Referenz sowie die Möglichkeit, mehrere Szenarien zu speichern und zu vergleichen – etwa interne Implementierung versus Beraterunterstützung. Der kostenlose 2-Minuten-Readiness-Check liefert Ihnen sofort eine Ausgangsbasis, bevor Sie sich zu irgendetwas verpflichten.
Wichtigste Erkenntnisse
Die ISO 27001 Zertifizierung erfordert dokumentierte, betriebene Nachweise eines konformen ISMS, einen Drei-Jahres-Auditzyklus und eine akkreditierte Zertifizierungsstelle – nicht nur ein Richtliniendokument.
| Punkt | Details |
|---|---|
| Zertifizierung vs. Compliance | ISO gibt den Standard heraus; akkreditierte Drittparteien stellen Zertifikate nach Stufe-1- und Stufe-2-Audits aus. |
| Drei-Jahres-Zyklus | Budget für Erstzertifizierung, zwei jährliche Überwachungsaudits und vollständige Rezertifizierung in Jahr 3 einplanen. |
| SoA und internes Audit | Die Erklärung zur Anwendbarkeit und interne Auditaufzeichnungen sind die zwei Dokumente, die Auditoren in Stufe 1 am intensivsten prüfen. |
| Kostenrahmen | Erstzertifizierungsaudits liegen typischerweise zwischen 8.000 und 30.000+ USD; Überwachungsaudits üblicherweise zwischen 6.000 und 8.000 USD. |
| Ismscalculator | Führen Sie den kostenlosen 2-Minuten-Readiness-Check durch, um eine maßgeschneiderte Kosten- und Aufwandsschätzung zu erhalten, bevor Sie eine Zertifizierungsstelle beauftragen. |
Was die meisten Leitfäden überspringen
Die meisten ISO 27001 Leitfäden konzentrieren sich auf die Struktur des Standards und widmen der Entscheidung, die tatsächlich über Erfolg oder Misserfolg der Zertifizierung entscheidet, zu wenig Aufmerksamkeit: dem Anwendungsbereich. Organisationen, die den Anwendungsbereich zu weit fassen, verbrennen Budget bei der Implementierung von Maßnahmen für Systeme, die keinen Zertifizierungswert liefern. Organisationen, die ihn zu eng fassen, erhalten ein Zertifikat, das Unternehmenseinkäufer sofort in Frage stellen, weil es die Systeme ausschließt, die tatsächlich Kundendaten verarbeiten.
Der richtige Anwendungsbereich ist derjenige, der abdeckt, was Ihre Kunden wichtig finden – nicht derjenige, der am einfachsten zu zertifizieren ist. Das klingt offensichtlich, aber der Druck, schnell ein Zertifikat zu erhalten, treibt Teams in Richtung des geringsten Widerstands. Ein SaaS-Unternehmen, das nur seine Entwicklungsumgebung zertifiziert, während es seine Produktionsinfrastruktur ausschließt, besitzt ein Zertifikat, das einem ernsthaften Lieferantenfragebogen nicht standhält.
Das zweite, was Leitfäden unterschätzen, ist die interne Auditfunktion. Die meisten Organisationen behandeln Abschnitt 9.2 als eine Dokumentationspflicht. Die Organisationen, die den größten Nutzen aus der Zertifizierung ziehen, behandeln das interne Audit als echte Maßnahmentestübung – eine, die quartalsweise und nicht nur einmalig vor Stufe 1 durchgeführt wird. Wenn der externe Auditor eintrifft, liegt eine jahrelange interne Audithistorie vor, die belegt, dass das ISMS tatsächlich funktioniert. Diese Nachweisbasis ist das, was ein selbstsicheres Stufe-2-Audit von einem stressigen unterscheidet.
Für Organisationen in den USA gilt besonders: Bestätigen Sie die ANAB-Akkreditierung für jede Zertifizierungsstelle, die Sie in die engere Wahl ziehen. Ein Zertifikat einer nicht akkreditierten Stelle wird die meisten Unternehmenseinkäufer nicht zufriedenstellen, und Sie werden das erst merken, wenn ein Deal bereits gefährdet ist.
Ismscalculator verschafft Ihnen Budgetklarheit vor der Entscheidung
Zertifizierungskosten überraschen Organisationen, weil die meisten Leitfäden Spannen ohne Kontext angeben. Ismscalculator schließt diese Lücke. Geben Sie Ihre Unternehmensgröße, Branche und Ihren aktuellen Reifegrad ein, und die Plattform erstellt eine maßgeschneiderte Schätzung, die Auditgebühren, internen Aufwand, Beraterkosten und den vollständigen Drei-Jahres-Überwachungszyklus abdeckt – mit Modellreferenzvergleichen, damit Sie sehen können, wie Ihre Zahlen im Vergleich zur Modellreferenz liegen.

Für Teams in der frühen Planungsphase liefert der kostenlose 2-Minuten-Readiness-Check sofort eine Ausgangsbasis: Wo Ihr ISMS heute steht, welche Lücken vor Stufe 1 geschlossen werden müssen, sowie eine grobe Kosten- und Zeitplansschätzung, die Sie der Unternehmensleitung vorlegen können. Für Teams, die bereits weiter fortgeschritten sind, erstellt das vollständige Readiness Assessment ein detailliertes, bereichsweises Reifegradprofil mit einem priorisierten Maßnahmenplan. Beide sind schneller als ein Beratergespräch und liefern Zahlen, die Sie in einem Budgetgespräch tatsächlich vertreten können.
Maßgebliche Quellen und Referenzen
Die Aussagen in diesem Artikel stützen sich auf primäre und hochwertige Quellen. Hier finden Sie die Anlaufstellen für Verifizierung und weiterführende Lektüre.
- ISO/IEC 27001:2022 — Das maßgebliche Standarddokument. Organisationen sollten diese Seite heranziehen, wenn sie die aktuelle Version des Standards (2022 hat die Ausgabe von 2013 ersetzt) bestätigen und den Zertifizierungsumfang gegenüber Kunden kommunizieren.
- ANAB (ANSI National Accreditation Board) — Die wichtigste US-Akkreditierungsstelle für ISO 27001 Zertifizierungsstellen. Nutzen Sie das ANAB-Verzeichnis, um zu prüfen, ob die Akkreditierung einer Zertifizierungsstelle aktuell ist, bevor Sie einen Auditvertrag unterzeichnen.
- Global ACI — Ab Januar 2026 wird die Datenbank akkreditierter Zertifizierungsstellen und ausgestellter Zertifikate von Global ACI (ehemals IAF/ILAC) gepflegt. Hier können Sie die Gültigkeit eines Zertifikats bestätigen.
- ISO/IEC 17021 und ISO/IEC 27006 — Die Standards, die regeln, wie Zertifizierungsstellen Audits durchführen müssen, einschließlich verbindlicher Audittag-Formeln. Relevant bei der Bewertung der Audittag-Schätzung einer Zertifizierungsstelle für Ihre Organisation.
Für die ISO 27001 Auditvorbereitung speziell für Finanzunternehmen finden Teams aus regulierten Branchen branchenspezifische Nachweisanforderungen und Maßnahmenzuordnungshinweise, die es sich lohnt, vor Stufe 1 zu prüfen.