Wenn Fachleute „Business Continuity Management Systeme" im Kontext der Informationssicherheits-Compliance suchen, meinen sie in der Regel ein ISMS – ein Informationssicherheits-Managementsystem nach ISO 27001. Dies ist kein BCMS oder ISO 22301-Desasterwiederherstellungsplan. Es handelt sich um das Rahmenwerk aus Richtlinien, Risikobeurteilungen und Maßnahmen, das Ihre Organisation zertifizierungsreif macht und Kundendaten nachweislich schützt.
Das Planungsergebnis: Kleine Organisationen geben im ersten Jahr typischerweise 30.000 bis 60.000 US-Dollar aus, mittelgroße Unternehmen landen zwischen 55.000 und 150.000 US-Dollar, und Großunternehmen mit mehreren Standorten oder regulierten Daten überschreiten oft 150.000 US-Dollar. Die tatsächlichen Zahlen variieren stark je nach Anwendungsbereich und Beraternutzung. Ihr nächster Schritt ist einfach.
- Führen Sie einen kostenlosen Readiness-Check durch, um zu sehen, wo Ihre Organisation steht, bevor Sie Budget festlegen
- Oder erstellen Sie eine scopebezogene Schätzung basierend auf Ihrer tatsächlichen Mitarbeiterzahl, Branche und Reifegrad
Zentrale Erkenntnisse
Ein belastbares ISO 27001-Budget entsteht durch frühzeitige Scope-Festlegung, die Trennung von initialen und laufenden Kosten sowie die Anwendung von Zuverlässigkeitsbandbreiten anstelle einer einzelnen geschätzten Zahl.
| Punkt | Details |
|---|---|
| ISMS bedeutet hier ISO 27001 | Dieser Leitfaden behandelt Informationssicherheits-Managementsysteme, nicht BCMS/ISO 22301-Kontinuitätsplanung. |
| Erstjahreskosten variieren stark | Kleine Organisationen: 30.000 bis 60.000 US-Dollar; mittelgroße: 55.000 bis 150.000 US-Dollar; Großunternehmen oft über 150.000 US-Dollar. |
| Beraterkosten sind der größte Hebel | Boutique-Consultants berechnen für KMU-Implementierungen typischerweise 15.000 bis 35.000 US-Dollar. |
| Zeitrahmen: 3 bis 18 Monate | Der Implementierungsaufwand – nicht die Audittage – bestimmt, wie schnell Sie zertifiziert werden. |
| Tests beweisen die Wirksamkeit der Maßnahmen | Tabletop-Übungen, Zugriffsüberprüfungen und Backup-Tests erzeugen die Nachweise, die Auditoren erwarten. |
| Holen Sie sich eine maßgeschneiderte Zahl | Der ISMS Calculator wandelt veröffentlichte Richtwerte in eine auf Ihren Scope und Reifegrad zugeschnittene Schätzung um. |
Inhaltsverzeichnis
- Was die ISMS-Kosten und den Aufwand wirklich bestimmt
- Reale Kosten- und Zeitrahmen für ISO 27001
- Eine schrittweise Budgetierungs-Checkliste, die Sie wirklich nutzen können
- Die Wahl Ihres Implementierungsansatzes
- Eine Zahl ermitteln, die Sie wirklich verteidigen können
- Schlüsselkomponenten und Struktur eines Business Continuity Management Systems
- Regulatorische und Compliance-Anforderungen im Zusammenhang mit Ihrem ISMS
- Häufige Risiken und Bedrohungen, für die ein ISMS konzipiert ist
- Schritte zum Aufbau und zur dauerhaften Pflege Ihres ISMS
- Integration Ihres ISMS in das übergreifende Risikomanagement
- Testen und Üben Ihrer ISMS-Maßnahmen
- Was die Praxis über ISMS-Budgetierung lehrt
- Diese Richtwerte in Ihre konkrete Zahl verwandeln
- Häufig gestellte Fragen
- Quellen
Was die ISMS-Kosten und den Aufwand wirklich bestimmt
Ihr Budget zahlt nicht für ein Zertifikat. Es zahlt für Scope, Dokumentation und Nachweise.
Der Scope ist der Multiplikator. Jedes zusätzliche Büro, jede Geschäftseinheit oder Cloud-Umgebung, die Sie in Ihre ISMS-Grenze aufnehmen, erhöht die Audittage und internen Interviewstunden. Ein Einzelstandort-SaaS-Unternehmen mit 30 Mitarbeitern sieht auf dem Papier völlig anders aus als ein dreiländerübergreifender Hersteller – doch die Norm behandelt beide vollständig gleich.
Wesentliche Leistungen, für die Sie tatsächlich zahlen:
- Eine formale Risikobeurteilung, die Assets, Bedrohungen und Behandlungspläne abdeckt
- Die Erklärung zur Anwendbarkeit (Statement of Applicability), die festhält, welche der 93 Annex A-Maßnahmen anwendbar sind und warum
- Richtliniendokumentation zu Zugriffskontrolle, Incident Response und Lieferantenmanagement
- Interne Auditzyklen vor dem externen Zertifizierungsaudit
- Nachweiserhebung: Logs, Tickets, Schulungsnachweise, Zugriffsüberprüfungen
Technische Maßnahmen wie Multi-Faktor-Authentifizierung, zentralisiertes Logging und Endpoint Detection verursachen Lizenzkosten. Organisatorische Maßnahmen – etwa die HR-Abteilung dazu zu bringen, tatsächlich Hintergrundprüfungen durchzuführen, oder die Entwicklung dazu zu bringen, das Change Management zu dokumentieren – verursachen stattdessen Zeitaufwand. Beides schlägt sich irgendwo in Ihrem Budget nieder.
Reale Kosten- und Zeitrahmen für ISO 27001
Die Zertifizierungskosten im ersten Jahr reichen häufig von etwa 30.000 bis 400.000 US-Dollar, wobei Unternehmensgröße, Sicherheitsreifegrad und Beraterabhängigkeit nahezu die gesamte Bandbreite bestimmen – so eine aktuelle Kostenaufschlüsselung. Die Zertifizierungsauditgebühr selbst macht nur einen kleinen Anteil dieser Gesamtsumme aus. Der Großteil des Geldes fließt in Berater, Tools und interne Arbeitsstunden, die nie auf einer Rechnung erscheinen.
Der größte Hebel in Ihrem Budget sind die Beraterkosten. Boutique-Consultants berechnen für kleine und mittelgroße Implementierungen typischerweise 15.000 bis 35.000 US-Dollar, während größere Beratungshäuser deutlich höher ansetzen. Ein fähiger interner Sicherheitsverantwortlicher kann diese Zahl erheblich reduzieren – aber nur, wenn er neben seinem Tagesgeschäft die Kapazität hat, das Projekt zu leiten, was selten realistisch ist.
Laufende Kosten enden nicht mit der Zertifizierung. Jährliche Wartung – einschließlich Überwachungsaudits, GRC-Tool-Verlängerungen und interner Arbeit – beläuft sich je nach Größe und Automatisierungsgrad des Prozesses häufig auf 20.000 bis 70.000 US-Dollar.
Der Zeitrahmen folgt einer ähnlichen Logik. Die meisten Organisationen schließen die Zertifizierung in 6 bis 12 Monaten ab, wobei schnell agierende, reife kleine Unternehmen in 3 Monaten fertig sind und große multiregionale Konzerne auf 18 Monate kommen. Was dabei oft übersehen wird: Das Audit selbst dauert nur Tage. Die Implementierungsphase – in der Sie Ihre Maßnahmen tatsächlich so lange betreiben, dass reale Nachweise entstehen – bestimmt den gesamten Zeitplan. Einen 90-tägigen Zugriffsprotokoll-Log lässt sich nicht durch einen besseren Berater abkürzen.
Eine schrittweise Budgetierungs-Checkliste, die Sie wirklich nutzen können
Aus einem breiten veröffentlichten Richtwert eine belastbare Zahl zu machen, erfordert vier Schritte und eine ehrliche Selbsteinschätzung.
- Scope und Ausgangsdaten festlegen. Zählen Sie die im Scope befindlichen Systeme, die vom ISMS betroffenen Mitarbeiter und Ihren aktuellen Reifegrad (haben Sie bereits eine Zugriffsrichtlinie, oder starten Sie auf einem leeren Blatt?).
- Vorbereitungskosten schätzen. Dazu gehören Gap-Analyse, Richtlinienerstellung und Mitarbeiterschulungen – ob intern oder durch einen Berater erbracht.
- Zertifizierungskosten schätzen. Auditgebühren für Stufe 1 und Stufe 2, Reisekosten der Auditoren falls anfallend, GRC-Tool-Abonnements sowie eventuelle Lieferanten- oder Penetrationstestkosten.
- Interne Arbeitskosten schätzen und Puffer einkalkulieren. Projizierte Stunden in kalkulierte Vollkosten umrechnen, dann 10 bis 20 Prozent Puffer für Scope-Überraschungen hinzufügen.
Eine Budgetierungsmethode, die initiale Implementierungskosten von laufenden Betriebskosten trennt und je nach Datenqualität Zuverlässigkeitsbandbreiten anwendet, liefert deutlich belastbarere Zahlen als eine einzelne geschätzte Zahl – so die Budgetierungsmethodik der 27001Academy.
| Eingabequalität | Zuverlässigkeitsbandbreite |
|---|---|
| Nur grobe Modellreferenzwerte | -25 % bis +60 % |
| Anbieterangebote eingeholt, Scope skizziert | -15 % bis +25 % |
| Unterzeichnete Verträge, festgelegter Scope | -5 % bis +10 % |
Je präziser Ihre Eingaben, desto enger Ihre Bandbreite. Das ist keine Floskel, sondern Arithmetik: Schätzen vergrößert die Varianz, Genauigkeit verringert sie.
Die Wahl Ihres Implementierungsansatzes
Es gibt drei Wege, und die falsche Wahl kostet Monate.
- Eigenimplementierung. Funktioniert, wenn Sie bereits einen sicherheitsbewussten Mitarbeiter mit 15 bis 20 verfügbaren Stunden pro Woche und eine vergleichsweise einfache Einzelstandort-Umgebung haben. Auf dem Papier am günstigsten, aber am langsamsten – und das Risiko, eine Maßnahme zu übersehen oder die Intention von Annex A falsch auszulegen, ist real.
- Berater oder Managed Service beauftragen. Der Standardweg für Erstimplementierungen. Sie zahlen 15.000 bis 35.000 US-Dollar für eine begleitete Implementierung und erhalten dafür jemanden, der ein Dutzend Audits begleitet hat und weiß, welche Abkürzungen wirklich standhalten. Beraterkosten sind laut Kostenaufschlüsselungsdaten durchgängig der größte variable Posten im Gesamtbudget.
- Selbst implementieren mit gezielter Automatisierung. Plattformen, die die Nachweiserhebung und Richtlinienverfolgung automatisieren, reduzieren den laufenden Wartungsaufwand von rund 550 bis 600 Stunden pro Jahr auf etwa 75 Stunden jährlich bei Managed Delivery – basierend auf Zeitrahmenstudien. Scope- und Risikobehandlungsentscheidungen müssen Sie noch selbst treffen, aber der manuelle Aufwand schrumpft erheblich.
Praxistipp: Wenn dies Ihre erste Zertifizierung ist, planen Sie zumindest Unterstützung bei der Auditvorbereitung ein, auch wenn Sie den Großteil der Arbeit selbst erledigen. Auditoren lehnen Erklärungen zur Anwendbarkeit häufiger ab als technische Maßnahmen – und ein erfahrenes zweites Augenpaar erkennt das, bevor Sie einen fehlgeschlagenen Auditzyklus durchlaufen.
Eine Zahl ermitteln, die Sie wirklich verteidigen können
Breite veröffentlichte Richtwerte sind ein Ausgangspunkt, kein Budget. Um sie in eine Zahl zu verwandeln, die Ihr CFO abzeichnen wird, benötigen Sie organisationsspezifische Eingaben: Mitarbeiterzahl, Branche, aktueller Maßnahmen-Reifegrad und Zielzeitrahmen.
Der ISMS Calculator ist genau für diese Lücke konzipiert. Er generiert in Echtzeit eine auf Ihre Unternehmensgröße, Branche und Sicherheitsreife zugeschnittene Schätzung – unterstützt durch Modellreferenzvergleiche, damit Sie sofort sehen, ob Ihre geplanten Ausgaben über oder unter Branchennormen liegen. Wichtige Eingaben, die die Genauigkeit schärfen:
- Eine Reifegradbewertung über alle vier Maßnahmenthemen nach ISO/IEC 27001:2022
- Aktueller Maßnahmenstand (was ist bereits implementiert, was muss noch aufgebaut werden)
- Ziel-Zertifizierungszeitrahmen und Kapazität des internen Teams
Die Auswertung liefert zudem ein anpassbares Gantt-Diagramm, das die Implementierungsphasen abbildet – sodass Zeitplan und Budget verknüpft bleiben, anstatt in separaten Tabellen zu leben. Bevor Sie echtes Budget festlegen, führen Sie den kostenlosen 2-Minuten-Readiness-Check durch, um einen Basis-Reifegrad-Score zu erhalten und ungefähr zu sehen, wo Ihre Organisation steht.
Schlüsselkomponenten und Struktur eines Business Continuity Management Systems
Ein ISMS nach ISO 27001 baut auf einigen strukturellen Säulen auf – deren Verständnis zeigt Ihnen, wofür Ihr Budget tatsächlich aufgewendet wird. Die Kontext- und Scope-Beschreibung legt die organisatorischen Grenzen fest – jenes Element, das, wie oben beschrieben, die meiste Kostenvarianz verursacht. Die Risikobeurteilungsmethodik dokumentiert, wie Sie Informationssicherheitsrisiken identifizieren, bewerten und behandeln – und fließt direkt in die Erklärung zur Anwendbarkeit ein.
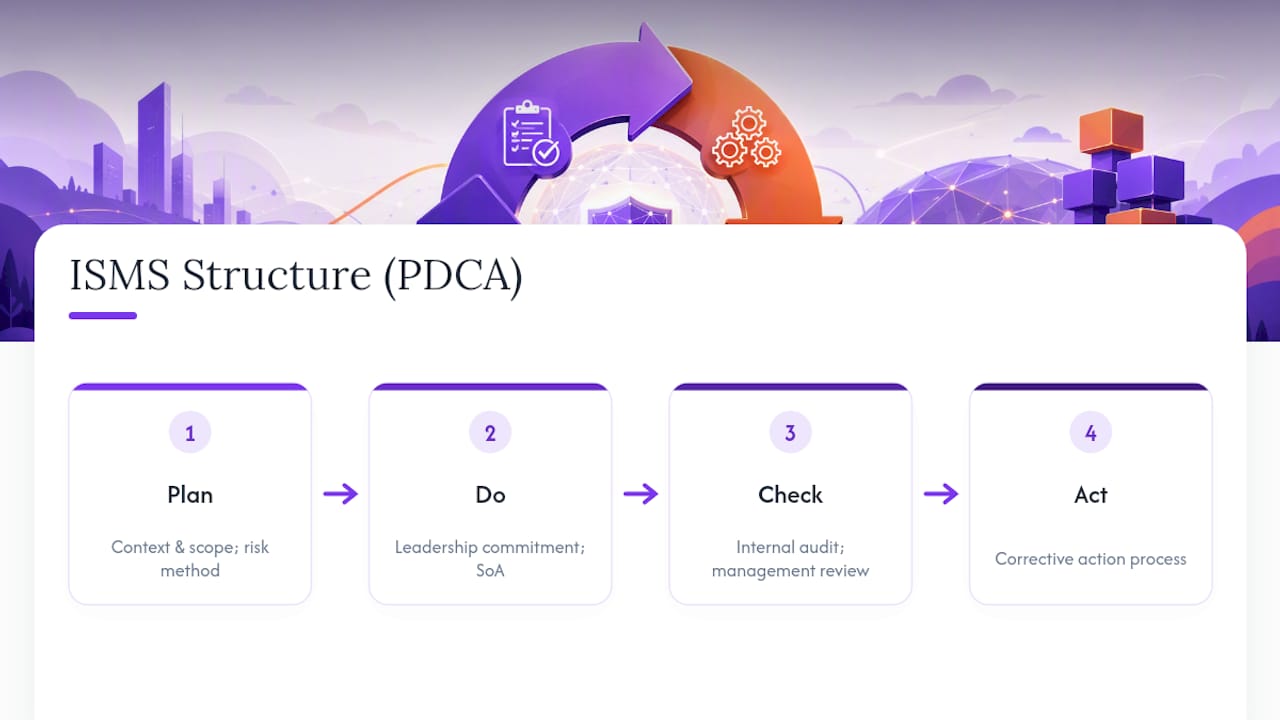
Das Bekenntnis der Führungsebene ist eine formale Anforderung, keine Höflichkeit. Klausel 5 der Norm verlangt eine dokumentierte Managementbewertung – das bedeutet, Führungskräfte zeichnen Sicherheitsziele und Ressourcenzuteilung ab, und Auditoren überprüfen diesen Nachweispfad ausdrücklich.
Die Erklärung zur Anwendbarkeit (SoA) verknüpft jede anwendbare Annex A-Maßnahme mit einer Begründung und dem Implementierungsstatus. Sie ist das einzelne Dokument, auf das Auditoren am häufigsten verweisen, und gleichzeitig das am häufigsten unterschätzte Lieferobjekt in Erstbudgets.
All dies wird unterstützt durch: ein internes Auditprogramm, einen Korrekturmaßnahmen-Prozess für den Fall, dass Maßnahmen versagen, und einen Managementbewertungszyklus – typischerweise quartalsweise oder halbjährlich –, in dem die Führungsebene bewertet, ob das Gesamtsystem noch funktioniert. Zusammen bilden diese Elemente den Plan-Do-Check-Act-Zyklus – das strukturelle Grundgerüst, das jedes zertifizierte ISMS teilt, unabhängig von Branche oder Größe.
Regulatorische und Compliance-Anforderungen im Zusammenhang mit Ihrem ISMS
ISO 27001 ist an sich ein freiwilliger Standard, aber nur sehr wenige Organisationen streben die Zertifizierung ohne externen Druck an. Großkunden verlangen sie zunehmend als Vertragsbedingung vor Vertragsschluss. Cyber-Versicherungsunternehmen fordern Nachweise über ein formales Sicherheitsprogramm, bevor sie günstige Prämien anbieten. Und in regulierten Branchen – Gesundheitswesen, Finanzdienstleistungen, öffentliche Auftragsvergabe – sitzt ISO 27001 oft neben branchenspezifischen Rahmenwerken wie HIPAA, GLBA oder FedRAMP, anstatt diese zu ersetzen.
Diese Überlagerung ist für die Budgetierung relevant. Wenn Ihre Organisation bereits SOC 2-Nachweise oder PCI DSS-Maßnahmen pflegt, sind sinnvolle Überschneidungen zu erwarten – jedoch keine vollständige Dopplung. Zugriffs-Logging, das PCI DSS erfüllt, erfüllt in der Regel auch Annex A-Maßnahme 8.15 – aber das Dokumentationsformat und der von Auditoren erwartete Überprüfungsrhythmus können ausreichend unterschiedlich sein, um Nacharbeit zu erfordern.
Datenschutzrecht fügt eine weitere Schicht hinzu. Organisationen, die personenbezogene Daten im Rahmen von Regelwerken wie der DSGVO oder branchenspezifischen Vorschriften verarbeiten, stellen häufig fest, dass die Risikobeurteilung und Datenverarbeitungsmaßnahmen von ISO 27001 ihnen einen Vorsprung bei diesen Verpflichtungen verschaffen – obwohl die Zertifizierung allein keine rechtliche Compliance mit einem bestimmten Datenschutzgesetz garantiert. Behandeln Sie ISO 27001 als sicherheitstechnisches Fundament und schichten Sie regulierungsspezifische Anforderungen darüber, anstatt davon auszugehen, dass ein Zertifikat alle rechtlichen Verpflichtungen Ihrer Organisation abdeckt.
Häufige Risiken und Bedrohungen, für die ein ISMS konzipiert ist
Der Annex A-Maßnahmenkatalog existiert, weil bestimmte Fehlerquellen in Organisationen jeder Größe wiederholt auftreten. Unbefugter Zugriff steht an erster Stelle – Credential-Diebstahl, schwache Passwortrichtlinien und fehlende Multi-Faktor-Authentifizierung sind für einen großen Anteil realer Sicherheitsvorfälle verantwortlich, weshalb der Zugriffskontrolle (Annex A 5.15 bis 5.18) so viel Dokumentationsgewicht zukommt.
Drittanbieter- und Lieferantenrisiken bilden die zweite wichtige Kategorie. Ihre ISMS-Grenze endet selten bei Ihren eigenen Servern; sie erstreckt sich auf jeden Lieferanten, der Ihre Daten berührt. Ein Lieferantenmanagement-Framework, das Lieferantenrisikobeurteilungen und vertragliche Sicherheitsanforderungen dokumentiert, ist heute eine Standarderwartung und kein optionales Extra.
Über Zugriff und Lieferanten hinaus veranlasst der Risikobehandlungsprozess der Norm Organisationen dazu, Insider-Bedrohungen (sowohl böswillige als auch versehentliche), Malware- und Ransomware-Exposition, physische Sicherheitslücken in Büros oder Rechenzentren sowie Betriebsunterbrechungen durch technische Ausfälle formal zu adressieren – von einem falsch konfigurierten Cloud-Bucket bis zu einem ungepatchten Server. Die Risikobeurteilungsmethodik gibt Ihnen keine Checkliste von zu behebenden Bedrohungen vor. Sie zwingt Sie dazu, zu identifizieren, welche Bedrohungen tatsächlich auf Ihre spezifische Umgebung zutreffen, und nachzuweisen, dass Sie zu jeder einzelnen eine bewusste Entscheidung getroffen haben – akzeptieren, mindern, transferieren oder vermeiden.
Schritte zum Aufbau und zur dauerhaften Pflege Ihres ISMS
Die Zertifizierung ist ein Meilenstein, kein Ziel. Die Aufbauphase folgt typischerweise einer Abfolge: Scope-Definition, Gap-Analyse gegenüber bestehenden Maßnahmen, Risikobeurteilung, Richtlinien- und Verfahrensausarbeitung, Maßnahmenimplementierung, Mitarbeiterschulungen, internes Audit und schließlich das zweistufige Zertifizierungsaudit selbst.
Die Pflege ist der Punkt, an dem Organisationen entweder ihre Investition schützen oder sie verfallen sehen. Die ISO 27001-Zertifizierung läuft in einem Dreijahres-Zyklus, wobei Überwachungsaudits typischerweise jährlich durchgeführt werden, um zu bestätigen, dass das ISMS wie dokumentiert betrieben wird. Zwischen den Audits ist die eigentliche Arbeit kontinuierlich: Zugriffsprotokolle überprüfen, das Risikoregister aktualisieren, wenn neue Systeme oder Lieferanten in die Umgebung eintreten, das interne Auditprogramm betreiben und Managementbewertungs-Meetings abhalten, die tatsächlich dokumentierte Entscheidungen hervorbringen.
Organisationen, die im zweiten Jahr Schwierigkeiten haben, machen fast immer denselben Fehler: Sie behandelten das ISMS als Projekt mit einem Enddatum, anstatt als Betriebssystem mit einem Wartungsplan. Die Nachweiserhebung muss kontinuierlich erfolgen und darf nicht im Monat vor einem Überwachungsaudit hastig zusammengestellt werden. Genau hier verdienen sich Managed Platforms ihren Einsatz – sie reduzieren den Aufwand von Hunderten verstreuter Stunden auf einen Bruchteil davon, wenn der Erhebungsprozess kontinuierlich im Hintergrund läuft.
Integration Ihres ISMS in das übergreifende Risikomanagement
Ein ISMS operiert selten dauerhaft isoliert. Die meisten mittelgroßen und großen Organisationen verbinden es schließlich mit einem übergreifenden Enterprise Risk Management (ERM)-Programm, indem Informationssicherheitsrisiken in dasselbe Risikoregister einfließen, das finanzielle, operative und reputationsbezogene Risiken erfasst. Dies verhindert das verbreitete Silo-Problem, bei dem Sicherheitsrisiken in einem Bereich leben, den Führungskräfte in der strategischen Planung nie wirklich zu Gesicht bekommen.
Wo Organisationen auch ein formales Business Continuity- oder Disaster-Recovery-Programm betreiben, ist der Integrationspunkt wichtiger als die meisten erwarten. Ihre ISMS-Risikobeurteilung und Ihre Kontinuitätsplanung sollten dasselbe Asset-Inventar und dieselbe Liste kritischer Prozesse referenzieren. Diese Arbeit auf zwei separate Teams aufzuteilen, verschwendet Stunden und erzeugt schlimmer noch zwei Dokumente, die sich bis zum zweiten Auditzyklus still widersprechen.
Qualitätsmanagement-Integration ist die andere häufige Verbindung – insbesondere für Organisationen, die bereits nach ISO 9001 zertifiziert sind. Da beide Normen dieselbe übergeordnete Struktur teilen (Kontext, Führung, Planung, Unterstützung, Betrieb, Bewertung, Verbesserung), kann ein gemeinsamer Managementbewertungskalender und ein gemeinsames internes Auditteam beide Systeme abdecken, ohne den Meeting-Aufwand zu verdoppeln. Organisationen, die ihr ISMS von Anfang an mit dieser gemeinsamen Architektur im Sinn aufbauen – anstatt sie nach der Zertifizierung nachzurüsten –, berichten durchgängig von geringerem laufendem Wartungsaufwand. Es ist eine Scoping-Entscheidung, die es wert ist, getroffen zu werden, bevor Sie Ihre erste Richtlinie schreiben, nicht nach Ihrem zweiten Überwachungsaudit.
Testen und Üben Ihrer ISMS-Maßnahmen
Dokumentation ohne Tests ist eine Haftung, keine Maßnahme. ISO 27001 verlangt Nachweise, dass Ihre Sicherheitsmaßnahmen tatsächlich funktionieren – nicht nur, dass sie auf Papier existieren –, und Auditoren suchen in Stufe-2-Audits ausdrücklich nach diesem Unterschied.
Incident-Response-Tests bedeuten typischerweise Tabletop-Übungen – das Durchspielen eines simulierten Sicherheitsvorfalls mit dem Response-Team, um zu bestätigen, dass Rollen, Eskalationspfade und Kommunikationspläne unter Druck standhalten. Die meisten reifen Programme führen diese mindestens jährlich durch, häufiger für Organisationen, die sensible Daten verarbeiten.
Zugriffsüberprüfungen verifizieren, dass Benutzerberechtigungen den tatsächlichen Aufgabenrollen entsprechen, und erfassen die übliche Drift, bei der Mitarbeiter über Rollenwechsel hinweg Zugriffsrechte ansammeln, ohne dass die alten widerrufen werden. Backup- und Wiederherstellungstests bestätigen, dass Wiederherstellungsprozesse tatsächlich funktionieren – eine überraschend große Anzahl von Organisationen entdeckt, dass ihr Backup-Prozess still versagt hat, erst wenn sie ihn bei einem echten Vorfall nutzen müssen.
Interne Audits dienen als formale, geplante Version dieser Tests – sie stichprobenartig Maßnahmen in der gesamten Organisation, um zu bestätigen, dass diese wie dokumentiert betrieben werden, bevor ein externer Auditor dasselbe mit deutlich höherem Einsatz tut. Einen Test-Kalender von Anfang an in Ihr ISMS einzubauen – anstatt die Nachweis-Wirksamkeit im Monat vor Ihrem Audit hastig zu belegen –, macht den Unterschied zwischen einem reibungslosen Überwachungsaudit und einem Chaos, das seine eigenen neuen Risiken erzeugt.
Was die Praxis über ISMS-Budgetierung lehrt
Die meisten ISMS-Budgets scheitern aus denselben drei Gründen: Scope-Creep nach der Schätzung, Unterschätzung interner Arbeitsstunden weil man annimmt, ein Berater erledige alles, und das Weglassen des Puffers, weil die initiale Zahl sich bereits unangenehm hoch anfühlte.
Die Gewohnheit, die das meiste davon behebt: Scope festlegen und Ausgangsdaten erheben, bevor Sie irgendetwas schätzen – und dann zwei Szenarien nebeneinander führen: ein enges und ein breites. Beide Zahlen nebeneinander zu sehen, macht Scope-Entscheidungen konkret statt theoretisch.
Diese Richtwerte in Ihre konkrete Zahl verwandeln
Jeder Richtwert in diesem Leitfaden ist ein aus generischen veröffentlichten Bereichen zusammengesetzter Ausgangspunkt. Ihre Organisation ist kein Durchschnittswert. Sie hat eine spezifische Mitarbeiterzahl, einen spezifischen Tech-Stack und einen spezifischen Reifegrad – und genau das können generische veröffentlichte Richtwerte nicht berücksichtigen.
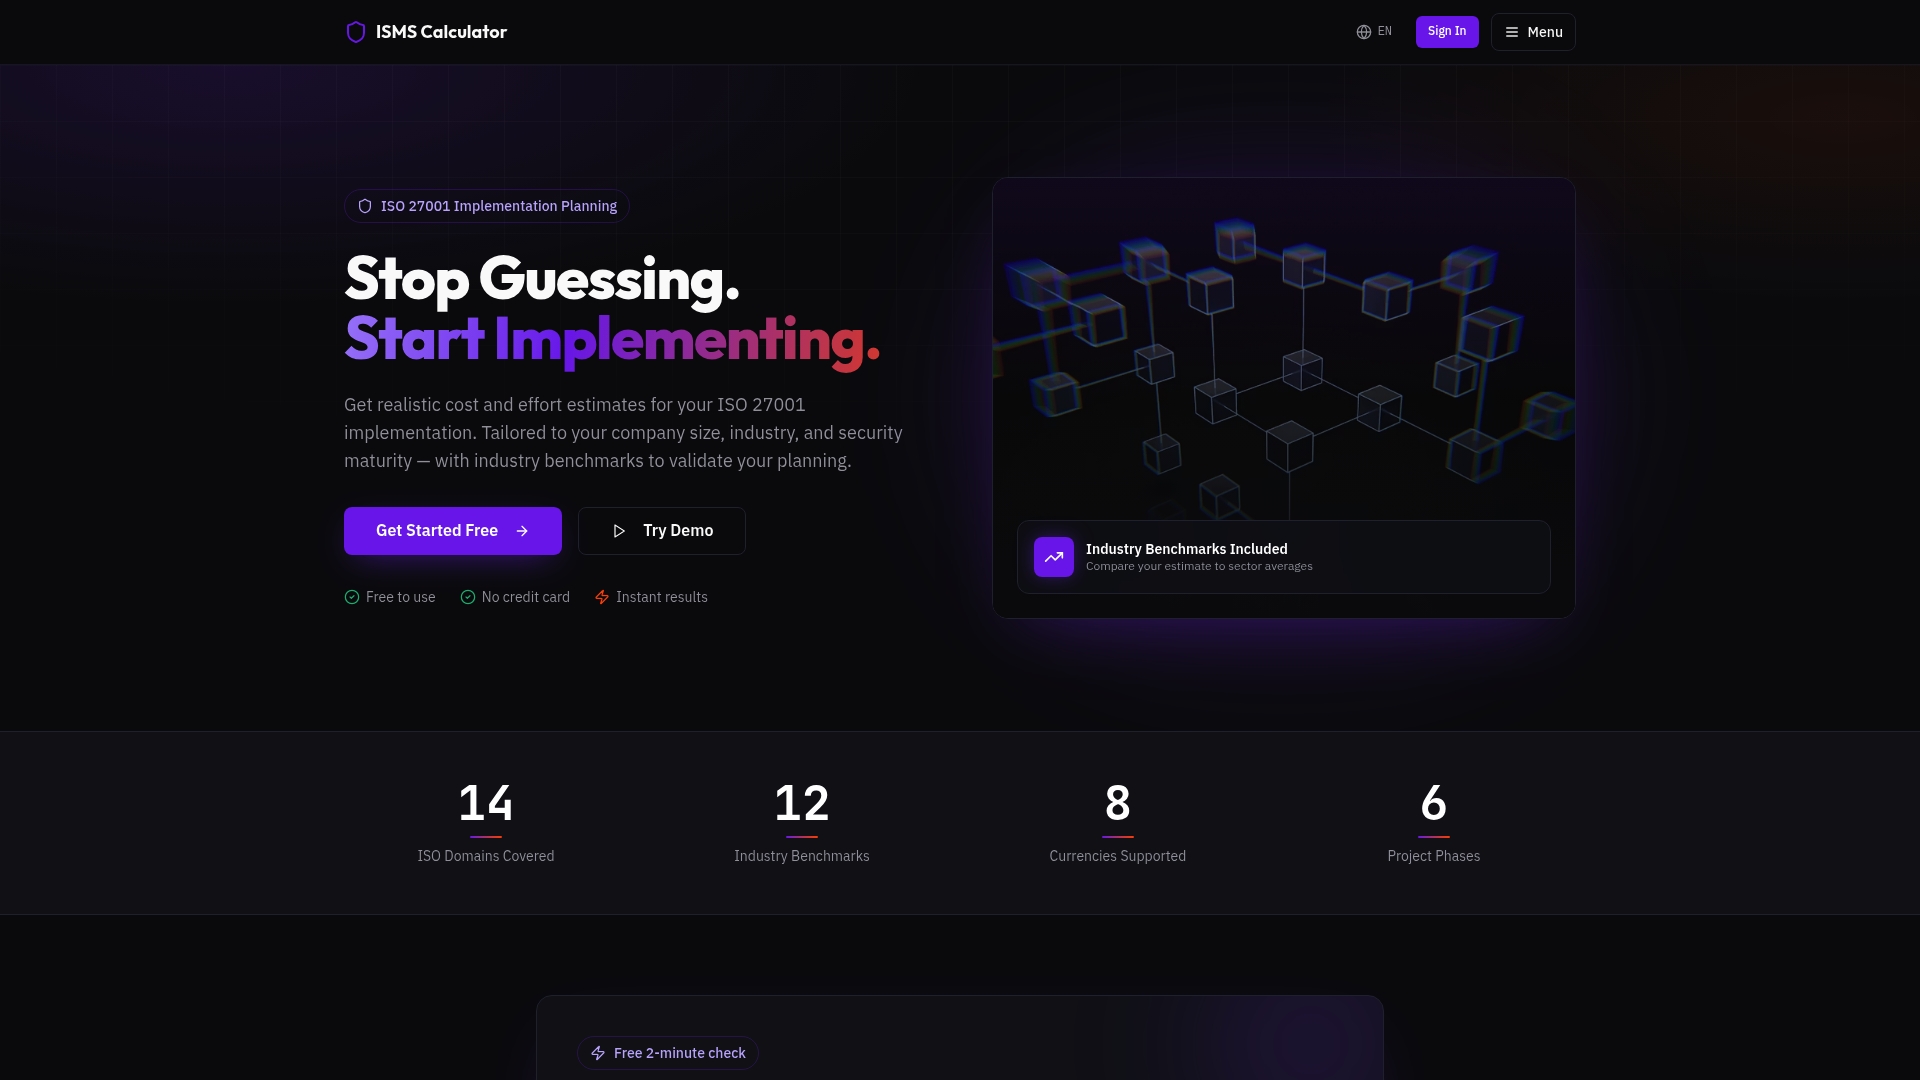
Die Readiness-Bewertung des ISMS Calculators berücksichtigt die für Ihre Organisation spezifischen Eingaben – Größe, Branche, aktueller Reifegrad, Zielzeitrahmen – und liefert eine maßgeschneiderte Kosten- und Aufwandsschätzung statt einer generischen Bandbreite. Sie erhalten Benchmarkvergleiche gegenüber dem Modellreferenzwert, sodass Sie sofort erkennen, ob Ihre geplante Ausgabe vernünftig oder ein Ausreißer ist. Speichern Sie mehrere Szenarien nebeneinander (enger Scope vs. breiter Scope, Eigenimplementierung vs. Beraterunterstützung) und exportieren Sie die Ergebnisse als PDF für Ihr nächstes Budgetgespräch. Wenn Sie die Zahlen noch nicht durchgerechnet haben, starten Sie mit dem kostenlosen Readiness-Check und sehen Sie, wo Ihre Organisation tatsächlich steht, bevor Sie eine Zahl in eine Tabelle eintragen.
Häufig gestellte Fragen
Bedeutet „Business Continuity Management Systeme" dasselbe wie ISO 27001? Im Kontext, in dem Compliance-Verantwortliche und IT-Manager diese Phrase suchen, ja – es bezieht sich auf ein Informationssicherheits-Managementsystem nach ISO 27001, das Risikobeurteilung, Annex A-Maßnahmen und Zertifizierung umfasst, und nicht auf ein separates BCMS/ISO 22301-Desasterwiederherstellungsprogramm.
Was kostet eine ISMS-Implementierung typischerweise im ersten Jahr? Die Kosten liegen häufig zwischen etwa 30.000 und 400.000 US-Dollar, wobei die große Bandbreite hauptsächlich durch Unternehmensgröße, vorhandenen Sicherheitsreifegrad und den Umfang der Beraternutzung bestimmt wird.
Wie lange dauert eine ISO 27001-Zertifizierung üblicherweise? Die meisten Organisationen schließen den Prozess in 6 bis 12 Monaten ab, mit einem realistischen Spektrum von 3 bis 18 Monaten je nach Scope und organisatorischer Komplexität.
Welche Kosten entstehen nach der Zertifizierung? Die jährliche Wartung – einschließlich Überwachungsaudits, Tool-Verlängerungen und interner Arbeit – beläuft sich typischerweise auf 20.000 bis 70.000 US-Dollar pro Jahr, wobei automatisierte Plattformen den internen Stundenaufwand erheblich reduzieren.
Sollte ich einen Berater beauftragen oder ISO 27001 selbst implementieren? Kleine Organisationen mit einem dedizierten sicherheitsbewussten Mitarbeiter und einfachem Scope können es intern versuchen, aber die meisten Erstimplementierer profitieren zumindest von Unterstützung bei der Auditvorbereitung, da Beraterbegleitung häufig kostspielige Nacharbeit an der Erklärung zur Anwendbarkeit verhindert.
Quellen
- ISO 27001 Certification Cost: Complete Breakdown for 2026
- How long does ISO 27001 certification take? (2026)
- How to Budget an ISO 27001 Implementation Project (27001Academy paper)