Die meisten Organisationen schließen die ISO 27001 Zertifizierung in 6 bis 10 Monaten ab. Gut vorbereitete kleine Unternehmen sind in 3 bis 4 Monaten fertig, während komplexe Konzerne mit mehreren Standorten häufig 12 Monate oder länger benötigen – so zeigen es Szenariodaten aus Governance-Compliance-Leitfäden. Hinter dieser Spanne laufen zwei separate Uhren gleichzeitig: eine Implementierungsuhr (Aufbau des ISMS und Sammlung von Nachweisen) und eine Audit-Uhr (Terminplanung für Stufe 1, Stufe 2 und die Zertifizierungsentscheidung). Die Implementierungsuhr bestimmt fast immer die Gesamtdauer, da Zertifizierungsstellen den Nachweis verlangen, dass Ihr Informationssicherheitsmanagementsystem tatsächlich in Betrieb war, bevor Stufe 2 überhaupt beginnen kann.
Genau diese Regel bringt mehr Teams zum Stolpern als jede Lücke in der Dokumentation. Sie können Richtlinien nicht an einem Freitag schreiben und sie am darauffolgenden Montag auditieren.
- Schnellpfad: 3 bis 4 Monate, für kleine Unternehmen mit einem einzigen Standort und bereits ausgereiften IT-Praktiken
- Typischer Pfad: 6 bis 10 Monate, für die meisten mittelständischen Organisationen
- Komplexer Pfad: 9 bis 15+ Monate, für Unternehmen mit mehreren Standorten, Tochtergesellschaften oder starker regulatorischer Regulierung
- Grundvoraussetzung: Ihr ISMS benötigt eine Betriebshistorie – einschließlich eines abgeschlossenen internen Audits und einer Managementbewertung – bevor Stufe 2 geplant werden kann
Die wichtigsten Erkenntnisse
Der Zertifizierungszeitplan hängt weniger von der Geschwindigkeit der Dokumentation ab als davon, wie lange Ihr ISMS tatsächlich in Betrieb war und Nachweise erzeugt hat, bevor Stufe 2 stattfindet.
Inhaltsverzeichnis
- Wie lange dauert die ISO 27001 Zertifizierung – Phase für Phase?
- Was passiert während der Implementierungsphase vor dem Audit?
- Was beinhalten Stufe-1- und Stufe-2-Audits konkret?
- Wie lange dauert die Zertifizierung bei unterschiedlichen Unternehmensgrößen?
- Welche Faktoren beschleunigen oder verzögern die Zertifizierung?
- Einen 6-Monats-Implementierungsplan erstellen
- Was passiert nach der Zertifizierung?
- Wie ein Planungstool die Unsicherheit reduziert
- Warum die Drei-Monats-Betriebsregel existiert
- Was dieser Zeitplan wirklich aussagt
- Quellen
Wie lange dauert die ISO 27001 Zertifizierung – Phase für Phase?
Die Zertifizierung gliedert sich in fünf Phasen, und der Zeitaufwand für jede einzelne variiert erheblich je nachdem, wie viel Vorarbeit Sie bereits geleistet haben.
- Scoping und Gap-Analyse (Wochen 2 bis 6): Definieren Sie den Geltungsbereich, führen Sie eine Gap-Bewertung anhand der Annex A Controls durch und erstellen Sie Ihren Projekt-Backlog.
- Risikobeurteilung und Erklärung zur Anwendbarkeit (Wochen 4 bis 10, häufig überschneidend mit Phase 1): Risiken identifizieren, Behandlungsmaßnahmen auswählen und dokumentieren, warum jede Maßnahme einbezogen oder ausgeschlossen wird.
- Umsetzung von Maßnahmen und Dokumentation (Monate 2 bis 5): Technische und organisatorische Maßnahmen einführen, Richtlinien verfassen und mit der Nachweissammlung beginnen.
- Betriebsphase (mindestens ca. 3 Monate): Das ISMS im Live-Betrieb führen, ein internes Audit abschließen und mindestens eine Managementbewertung durchführen.
- Audit und Zertifizierungsentscheidung (2 bis 5 Monate): Dokumentenprüfung in Stufe 1, Behebung festgestellter Lücken, Verifikation in Stufe 2 und interne Freigabe durch die Zertifizierungsstelle.
Ihre Organisation steuert die ersten drei Phasen nahezu vollständig. Die Untergrenze von Phase 4 wird weitgehend durch die Anforderungen der Zertifizierungsstelle bestimmt, nicht durch Ihr Tempo. Phase 5 hängt zum Teil vom Kalender Ihres Auditunternehmens ab, da Stufe 2 in der Regel innerhalb weniger Monate nach Stufe 1 stattfinden muss und stark ausgelastete Auditoren weit im Voraus ausgebucht sind.
Die Betriebsphase ist die Phase, die Teams am häufigsten unterschätzen. Die Dokumentation lässt sich mit Vorlagen und Automatisierung komprimieren, aber die Anforderung, dass Maßnahmen lange genug in Betrieb waren, um Audit-Nachweise zu erzeugen, lässt sich nicht verkürzen. Das ist die Untergrenze hinter jedem „Fast-Track"-Versprechen, das Sie online finden werden.
Was passiert während der Implementierungsphase vor dem Audit?
Hier spielen sich 70 Prozent oder mehr Ihres gesamten Zeitplans ab, und hier beginnen die meisten Verzögerungen. Wenn Sie die folgenden Schritte richtig angehen, geht alles Nachfolgende schneller.
Die Scope-Definition steht an erster Stelle und verdient mehr Aufmerksamkeit, als die meisten Teams ihr widmen. Legen Sie fest, welche Geschäftsbereiche, Standorte, Systeme und Datenflüsse innerhalb der ISMS-Grenze liegen, und holen Sie die formelle Genehmigung eines Executive Sponsors ein. Unscharf definierter Geltungsbereich – etwa die vage Einbeziehung „aller Kundendaten" ohne Definition von Systemen und Grenzen – ist eine der häufigsten Ursachen für Feststellungen in Stufe 1. Planen Sie allein für das Scoping ein bis zwei Wochen ein, mit einem namentlich benannten ISMS-Verantwortlichen, der für dessen Beibehaltung zuständig ist.
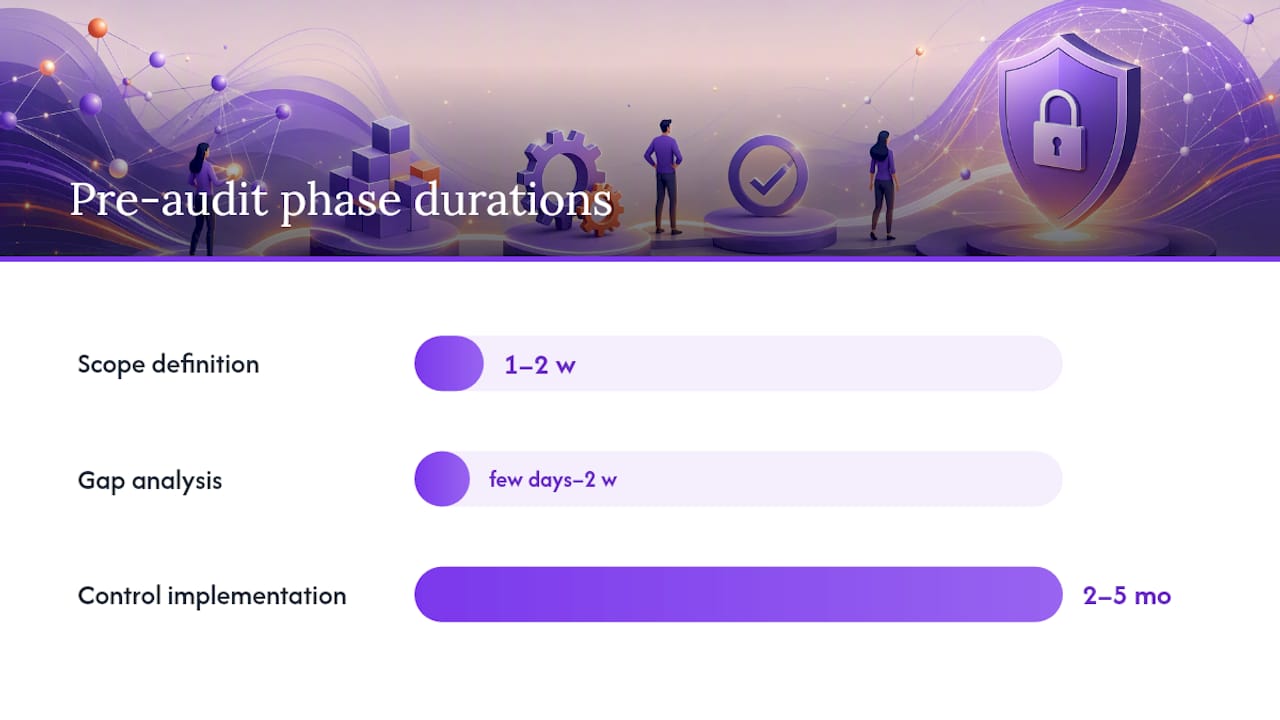
Die Gap-Analyse vergleicht Ihre aktuellen Maßnahmen mit den 93 Controls des Annex A und erzeugt einen priorisierten Backlog – kein Bericht, der ungenutzt auf einem gemeinsamen Laufwerk liegt. Hierfür geeignete Tools, darunter unser ISO 27001 Gap-Analyse-Leitfaden, können eine zweiwöchige manuelle Übung in einige Tage strukturierter Arbeit verwandeln.
Risikobeurteilung und die Erklärung zur Anwendbarkeit folgen direkt aus der Gap-Analyse. Sie identifizieren Risiken, weisen Verantwortliche zu, wählen Behandlungsmaßnahmen aus und dokumentieren, warum jede Annex A Control einbezogen, ausgeschlossen oder angepasst wurde. Dieses Dokument wird von Stufe-1-Auditoren am kritischsten geprüft, weshalb nachlässige Begründungen hier mehr Nacharbeit verursachen als jedes andere einzelne Artefakt.
Die Umsetzung der Maßnahmen ist der längste einzelne Abschnitt, in der Regel zwei bis fünf Monate je nach Geltungsbereich. Technische Maßnahmen (Zugangsverwaltung, Verschlüsselung, Protokollierung) schreiten in der Regel schneller voran als organisatorische (Incident-Response-Übungen, Lieferantenrisikoprüfungen, Schulungsnachweise), da organisatorische Maßnahmen wiederholte Nachweise über Zeit erfordern und keine einmalige Konfigurationsänderung.
Das ISMS lange genug zu betreiben, um Nachweise zu erzeugen, ist der Schritt, der sich nicht beschleunigen lässt. Sie benötigen ein abgeschlossenes internes Audit und mindestens eine Managementbewertung mit dokumentierten Protokollen und Folgemaßnahmen, bevor eine Zertifizierungsstelle Stufe 2 einplanen wird.
- Nutzen Sie SOC 2- oder HIPAA-Nachweise wieder, wo Maßnahmen sich überschneiden. AICPA SOC-Ressourcen lassen sich sauber auf verschiedene ISO 27001-Domänen übertragen, insbesondere Zugangskontrolle und Change-Management.
- Parallelisieren Sie Arbeitsstränge. Risikobeurteilung, Richtlinienerstellung und die Einführung technischer Maßnahmen müssen nicht nacheinander erfolgen.
- Verwenden Sie eine dokumentierte Checkliste, anstatt die Struktur neu zu erfinden. Unsere ISO 27001 Zertifizierungs-Checkliste deckt alle 80 Schritte ab, die die meisten Teams verfolgen müssen.
Praxis-Tipp: Starten Sie Ihr internes Audit in dem Moment, in dem Ihre risikoreichsten Maßnahmen in Betrieb gehen – nicht erst, wenn alle Maßnahmen abgeschlossen sind. Ein partielles internes Audit gegen kritische Maßnahmen, gefolgt von einem zweiten Durchlauf kurz vor Stufe 2, ist oft besser, als auf 100-prozentige Fertigstellung zu warten, bevor überhaupt etwas auditiert wird.
Was beinhalten Stufe-1- und Stufe-2-Audits konkret?
Stufe 1 ist eine Dokumentenprüfung und kürzer als die meisten erwarten: in der Regel ein bis zwei Tage vor Ort oder remote, in denen Ihre Erklärung zur Anwendbarkeit, Risikobeurteilung, Richtlinien und interne Auditberichte auf Vollständigkeit geprüft werden. Auditoren testen noch nicht, ob die Maßnahmen funktionieren. Sie bestätigen, dass Ihr ISMS strukturell solide genug ist, um getestet zu werden.
Die meisten Organisationen erhalten nach Stufe 1 eine Liste kleinerer Lücken – kein klares Bestehen oder Nichtbestehen. Das typische Behebungsfenster beträgt vier bis acht Wochen, und Zertifizierungsstellen verlangen in der Regel, dass Stufe 2 innerhalb von sechs Monaten nach Stufe 1 stattfindet, also lassen Sie die Lücke nicht unbegrenzt offen.
Stufe 2 überprüft, ob die Maßnahmen tatsächlich so funktionieren, wie dokumentiert. Auditoren entnehmen Stichproben aus Nachweisen: Zugriffsprotokollen, Schulungsnachweisen, Incident-Tickets, Lieferantenbewertungen und internen Auditbefunden. Diese Stufe dauert länger – oft drei bis fünf Tage je nach Geltungsbereich und Standortanzahl – da Auditoren genügend Stichproben benötigen, um sicher zu sein, dass das ISMS nicht nur Papier ist.
Nach Stufe 2 erstellt der Auditor einen Bericht für die interne technische Prüfung der Zertifizierungsstelle. Dieser administrative Schritt kann mehrere Wochen bis einige Monate hinzufügen, bevor das Zertifikat tatsächlich ausgestellt wird – was Teams überrascht, die annehmen, das Audit selbst sei die Ziellinie.
Häufige Abweichungen, die tatsächlich Zeit kosten:
- Unvollständige oder inkonsistente Dokumentation der Risikobehandlung in der Erklärung zur Anwendbarkeit
- Interne Audits, die nur einen Bruchteil der Maßnahmen statt des gesamten Geltungsbereichs geprüft haben
- Fehlende Nachweise über Entscheidungen aus der Managementbewertung, insbesondere Folgemaßnahmen zu früheren Aktionspunkten
- Ausnahmen bei der Zugangskontrolle, die nie formal als Risiko akzeptiert wurden
All das lässt sich durch ein gründliches internes Audit verhindern, bevor Sie Stufe 1 überhaupt einplanen – lesen Sie dazu unsere praktische Checkliste für Teams als Einstieg.
Wie lange dauert die Zertifizierung bei unterschiedlichen Unternehmensgrößen?
Ihr Zeitplan hängt weit mehr von der organisatorischen Komplexität und der bestehenden Compliance-Reife ab als von der Mitarbeiterzahl allein. Ein 200-Personen-Unternehmen mit drei Standorten und individueller Infrastruktur kann länger brauchen als ein 500-Personen-Unternehmen, das vollständig auf gut verwalteten Cloud-Plattformen betrieben wird.
- Start-up, Schnellpfad: Ein SaaS-Unternehmen mit einem Standort, moderner Cloud-Infrastruktur und ohne Legacy-Systeme kann realistisch 3 bis 4 Monate anpeilen – vorausgesetzt, die Geschäftsführung behandelt es als Vollzeitprojekt für mindestens eine Person.
- Klein- bis mittelständisch: Die meisten Unternehmen mit 50 bis 500 Mitarbeitern landen bei 6 bis 8 Monaten, wobei Verzögerungen in der Regel auf eine langsame Umsetzung von Maßnahmen zurückzuführen sind und nicht auf die Audit-Terminplanung.
- Mittelstand mit Komplexität: Mehrere Produktlinien, Auftragnehmer oder teilweise remote arbeitende Belegschaften drücken dies tendenziell auf 8 Monate, selbst bei guter Managementunterstützung.
- Großunternehmen oder Multi-Standort: Organisationen mit mehreren Tochtergesellschaften, lokalen Rechenzentren oder regulatorischen Überschneidungen benötigen häufig 9 bis 15 Monate oder länger, vor allem aufgrund von Scope-Verhandlungen und standortübergreifender Nachweissammlung.
- Bestehende SOC 2- oder HIPAA-Programme: Ausgereifte Compliance-Programme können die Implementierung um zwei bis drei Monate verkürzen, da Nachweise zu Zugangskontrolle, Protokollierung und Lieferantenmanagement häufig direkt übertragbar sind.
Wenn Sie ein Technologieunternehmen sind und abwägen, ob Ihre bestehenden Engineering-Praktiken bereits verschiedene Annex A-Domänen abdecken, zeigt unser Leitfaden zu ISO 27001 für SaaS- und Technologieunternehmen, welche Maßnahmen typischerweise am wenigsten Nacharbeit erfordern.
Welche Faktoren beschleunigen oder verzögern die Zertifizierung?
Eine Handvoll Variablen erklärt den Großteil der Unterschiede zwischen einem 4-Monats-Projekt und einem 12-Monats-Projekt.
- Geltungsbereichsgrenzen. Ein engerer, gut begründeter Geltungsbereich verkleinert jede nachgelagerte Phase. Ein zu weit gefasster Geltungsbereich multipliziert die Anforderungen an Nachweise über jedes einbezogene Team.
- Reife bestehender Maßnahmen. Organisationen mit etabliertem Zugriffsmanagement, Protokollierung und Lieferantenprüfprozessen überspringen Wochen des Aufbaus.
- Ein einziger verantwortlicher Inhaber. Projekte mit einem namentlich benannten ISMS-Verantwortlichen schreiten durchweg schneller voran als solche, die per Komitee geleitet werden, weil Entscheidungen zu Maßnahmenzuständigkeit und Risikoakzeptanz nicht in E-Mail-Threads versanden.
- Automatisierung und Vorlagen. Richtlinienvorlagen, GRC-Tools und dedizierte Kalkulatoren reduzieren den Dokumentationsaufwand erheblich, können jedoch die Betriebsnachweisphase selbst nicht verkürzen.
- Terminplanung der Zertifizierungsstelle. Gefragte Auditoren sind 4 bis 8 Wochen im Voraus ausgebucht; buchen Sie Ihren Stufe-1-Termin, sobald Sie ein realistisches Fertigstellungsdatum haben – nicht erst, wenn Sie vollständig bereit sind.
- Wie Sie Feststellungen aus Stufe 1 priorisieren. Die Behebung der risikoreichsten Lücken zuerst – statt die Liste alphabetisch abzuarbeiten – verkürzt das Behebungsfenster vor Stufe 2.
Einen 6-Monats-Implementierungsplan erstellen
Wenn Ihre Organisation über eine angemessene Ausgangsreife verfügt, funktioniert diese monatliche Struktur als Einstiegs-Gantt-Vorlage.
- Monat 1: Geltungsbereich festlegen, ISMS-Verantwortlichen benennen, Gap-Analyse durchführen und Risikobeurteilung anstoßen.
- Monat 2: Erklärung zur Anwendbarkeit fertigstellen, Umsetzung der Maßnahmen beginnen und parallel mit der Richtlinienerstellung starten.
- Monat 3: Umsetzung der Maßnahmen fortsetzen, Prozesse zur Nachweiserhebung starten und das interne Audit für Monat 4 einplanen.
- Monat 4: Internes Audit durchführen, erste Managementbewertung abhalten und festgestellte Abweichungen beheben.
- Monat 5: Ausreichende Betriebshistorie des ISMS sicherstellen, Stufe 1 einplanen und letzte Dokumentationslücken schließen.
- Monat 6: Stufe 1 abschließen, kleinere Abweichungen beheben und in den folgenden Wochen in Stufe 2 eintreten.
| Lieferobjekt | Fällig bis | Stufe, die es erfüllt |
|---|---|---|
| Erklärung zur Anwendbarkeit | Ende Monat 2 | Stufe 1 |
| Interner Auditbericht | Monat 4 | Stufe 1 und Stufe 2 |
| Protokoll der Managementbewertung | Monat 4 | Stufe 1 und Stufe 2 |
| Nachweisproben zu Maßnahmen | Laufend ab Monat 3 | Stufe 2 |
| Behebungsprotokoll aus Stufe 1 | Monat 5–6 | Stufe 2 |
Führen Sie Risikobeurteilung und Umsetzung von Maßnahmen parallel statt nacheinander durch, und planen Sie Ihr internes Audit ein, sobald die Kernmaßnahmen stabil sind. Eine ausführlichere Version dieser Planungsstruktur finden Sie in unserem ISO 27001 Implementierungszeitplan-Leitfaden.
Was passiert nach der Zertifizierung?
Die Zertifizierung ist kein einmaliges Ereignis. Es handelt sich um einen Drei-Jahres-Zyklus mit wiederkehrenden Pflichten, die erstmalig zertifizierte Organisationen oft überraschen.
- Jährliche Überwachungsaudits in den Jahren 1 und 2 bestätigen, dass Ihr ISMS weiterhin wie zertifiziert betrieben wird. Diese sind kürzer als das ursprüngliche Stufe-2-Audit – oft ein bis zwei Tage –, erfordern aber weiterhin aktuelle Nachweise.
- Rezertifizierung erfolgt im Jahr 3 und entspricht im Wesentlichen einer vollständigen Wiederholung des Stufe-2-Audits anhand Ihres aktualisierten Risikoumfelds.
- Laufende ISMS-Aktivitäten hören nie auf: interne Audits, mindestens eine Managementbewertung pro Jahr und die Verfolgung von Korrekturmaßnahmen für alle Feststellungen der Überwachungsauditoren.
Planen Sie jedes Jahr Personalressourcen dafür ein – nicht nur in den Monaten vor Ihrem ursprünglichen Zertifikat. Der Zertifizierungsleitfaden von NQA bestätigt, dass diese Überwachungs- und Rezertifizierungsstruktur bei allen akkreditierten Stellen Standard ist.
Wie ein Planungstool die Unsicherheit reduziert
Die Ungewissheit über den Zeitplan macht ISO 27001 Projekte unvorhersehbar – und genau diese Lücke soll der ISMS Calculator schließen. Sein Echtzeit-Schätzer erzeugt einen maßgeschneiderten Zeitplan und eine Aufwandsprojektion basierend auf Ihrer Unternehmensgröße, Branche und aktuellen Sicherheitsreife, anstatt Sie zu zwingen, generische Spannen aus verschiedenen Leitfäden zu mitteln.
- Modellreferenzvergleiche ermöglichen es Ihnen, Ihren projizierten Zeitplan gegen die Modellreferenz zu prüfen, bevor Sie sich auf eine Deadline festlegen
- Reifegradbewertungen über die vier Annex A-Kontrollthemen zeigen genau, welche Maßnahmenbereiche die meiste Implementierungszeit beanspruchen werden
- Exportierbare Gantt-Diagramme verwandeln einen groben Plan in einen Zeitplan, den Ihr Projektteam tatsächlich verfolgen kann
- Ein kostenloser 2-Minuten-Readiness-Check liefert eine erste Schätzung, bevor Sie in eine tiefergehende Planung investieren
Praxis-Tipp: Verwenden Sie ein Readiness-Tool, um die Vorbereitung auf Stufe 1 zu komprimieren – nicht um die Betriebsphase zu überspringen. Kein Kalkulator oder keine Vorlage kann die Monate ersetzen, in denen Ihr ISMS tatsächlich laufen und Nachweise erzeugen muss.
Führen Sie einen kostenlosen Readiness-Check durch, um zu sehen, wo Ihre Organisation wahrscheinlich im Zeitplan steht, bevor Sie einen formellen Projektplan erstellen.
Warum die Drei-Monats-Betriebsregel existiert
Zertifizierungsstellen haben die Anforderung von rund drei Monaten Betriebszeit nicht erfunden, um Sie zu verlangsamen. Sie benötigen den Nachweis, dass Ihre Maßnahmen in der Praxis funktionieren – nicht nur auf dem Papier –, und dafür braucht es genügend Zeit, damit sich Protokolle, Tickets und Bewertungen auf natürliche Weise ansammeln können.
Ein internes Audit, das gegen eine zwei Wochen alte Maßnahme durchgeführt wird, sagt Ihnen fast nichts darüber aus, ob diese Maßnahme echtem Betriebsdruck standhält. Eine Managementbewertung braucht tatsächliche Vorfälle, tatsächliche Kennzahlen und tatsächliche Entscheidungen zur Prüfung – keine leere Vorlage, die in der gleichen Woche unterzeichnet wurde, in der das ISMS gestartet ist. Der Zertifizierungsleitfaden von NQA bestätigt, dass Auditoren diese Betriebshistorie als Grundvoraussetzung erwarten – nicht als optionale Zusatzleistung.
Das ist auch der Grund, warum Behauptungen wie „in sechs Wochen zertifiziert", die Sie manchmal von Beratern hören, skeptisch betrachtet werden sollten. Sofern eine Organisation nicht bereits ein funktionierendes ISMS mit monatelanger Geschichte unter einem anderen Namen betrieben hat, bedeutet dieser Zeitplan fast immer, dass die Betriebsphase übersprungen oder gefälscht wurde. Auditoren, die Lücken zwischen behaupteten Nachweisdaten und Systemprotokollen entdecken, werden dies sofort beanstanden – und das kostet weitaus mehr Zeit, als von Anfang an richtig vorzugehen.
Planen Sie drei Monate als Untergrenze, nicht als Ziel. Wenn Ihre Maßnahmen bereits länger in Betrieb waren – auch informell –, bevor Sie das ISMS formalisieren, zählt diese Historie häufig zur Erfüllung dieser Anforderung.
Was dieser Zeitplan wirklich aussagt
Der konventionelle Rat zur ISO 27001 Zeitplanung behandelt sie als Dokumentationsproblem: Genug Richtlinien schreiben, genug Vorlagen ausfüllen, und die Zertifizierung folgt von selbst. Das ist verkehrt herum. Die hier vorliegenden Daten zeigen eindeutig, dass die Betriebshistorie die eigentliche Einschränkung ist, und die meisten Verzögerungen gehen auf Teams zurück, die ein elegantes ISMS auf dem Papier aufgebaut haben und dann feststellten, dass sie es nicht lange genug betrieben hatten, um irgendetwas zu beweisen.
Die Szenariodaten sind in dieser Hinsicht unmissverständlich: Kleine, disziplinierte Unternehmen erreichen 3 bis 4 Monate nicht, weil sie Schritte überspringen, sondern weil sie die Betriebsuhr früher starten, indem sie Maßnahmen einführen, bevor die Dokumentation überhaupt abgeschlossen ist. Unternehmen, die über ein Jahr hinausgehen, sind meist nicht langsam beim Schreiben von Richtlinien. Sie sind langsam beim Festlegen des Geltungsbereichs – und revidieren diese Entscheidung dann drei Monate später erneut.
Wenn Sie eine Erkenntnis aus diesem Beitrag mitnehmen, dann diese: Priorisieren Sie die Festlegung des Geltungsbereichs und starten Sie Ihre Betriebsphase früher, als sich komfortabel anfühlt. Alles andere – einschließlich Audit-Terminplanung und Dokumentationspflege – kann parallel laufen, sobald diese Uhr läuft.
— Martin
Quellen
- ISO/IEC 27001 — Informationssicherheit, Cybersicherheit und Datenschutz — ISO
- ISO 27001 Zeitplan: Wie lange dauert die Zertifizierung?
- ISO 27001 Zertifizierung – Informationssicherheitsmanagementsystem | NQA
- ISO 27001 Zertifizierungszeitplan: Wie lange es wirklich dauert (ComplyJet)