Zählen Sie jede Person, die unter der Kontrolle Ihrer Organisation innerhalb des ISMS-Geltungsbereichs tätig ist – einschließlich Mitarbeitern, Auftragnehmern und relevanten Teilzeitbeschäftigten. Zertifizierungsstellen wandeln diese Zahl anhand von ISO/IEC 27006-1-Tabellen in Auditortage um und erlauben dokumentierte Reduzierungen für Gruppen, die identische Tätigkeiten ausüben, gemäß der Quadratwurzel-Regel. Klären Sie die Zählregeln Ihrer Zertifizierungsstelle vor der Angebotsanforderung ab, da die reine Gehaltslistenstärke selten mit dem übereinstimmt, was auf der Rechnung erscheint.
Zusammenfassung:
- Der genaue Headcount im Geltungsbereich umfasst Vollzeit-, Teilzeit-, Auftragnehmer- und freie Mitarbeiter, die an Systemen, Daten oder Prozessen innerhalb der ISMS-Grenzen arbeiten, wobei Teilzeitbeschäftigte anteilig gezählt werden.
- Zertifizierungsstellen verwenden branchenübliche Audit-Zeittabellen, die an Headcount-Bänder geknüpft sind; das Überschreiten bestimmter Schwellenwerte kann die erforderlichen Auditortage und Kosten erheblich erhöhen.
- Ein belastbarer Headcount erfordert zunächst die Festlegung der Geltungsbereichsgrenzen, dann die Zuordnung von Rollen zu Prozessen und die Dokumentation von Annahmen und Gruppierungen mit Nachweisen, bevor ein Angebot eingeholt wird.
- Gruppierungsreduzierungen sind durch die Quadratwurzel-Regel für identische Tätigkeiten möglich, erfordern jedoch eine begründete Stichprobenziehung und können nicht angewendet werden, wenn Rollen unterschiedliche Aufgaben oder erhöhte Risiken beinhalten.
- Eine korrekte Schätzung von Headcount und Geltungsbereich von Anfang an reduziert Projektlaufzeiten, interne Unterbrechungen und das Risiko von Überraschungen beim Geltungsbereich während des Audits.
Inhaltsverzeichnis
- Was bedeutet „Headcount im Geltungsbereich" eigentlich?
- Wie Zertifizierungsstellen Headcount in Auditortage umrechnen
- Wie Sie einen belastbaren Headcount im Geltungsbereich aufbauen
- Die Quadratwurzel-Regel für Gruppierungsreduzierungen
- Häufige Headcount-Fehler und was Sie Ihre Zertifizierungsstelle fragen sollten
- Warum ein korrekter Headcount Ihren Zeitplan schützt
- Ihre Rollenliste in eine reale Budgetzahl umwandeln
- Quellen
- FAQ
Was bedeutet „Headcount im Geltungsbereich" eigentlich?
Auditoren interessieren sich nicht für Ihr Organigramm. Sie interessieren sich für „Personen, die unter der Kontrolle der Organisation innerhalb des ISMS-Geltungsbereichs tätig sind" – eine Formulierung, die direkt aus der Methodik der Zertifizierungsstellen stammt und sich lohnt, sie vor der ersten Angebotsanforderung auswendig zu kennen.
Diese Definition schließt mehr Personen ein, als die meisten Compliance-Verantwortlichen erwarten. Vollzeitbeschäftigte zählen natürlich. Teilzeitbeschäftigte zählen ebenfalls, in der Regel anteilig als Vollzeitäquivalent berechnet. Auftragnehmer, Freiberufler und Zeitarbeitnehmer zählen, wenn ihre Arbeit Systeme, Daten oder Prozesse innerhalb Ihrer ISMS-Grenzen berührt – auch wenn sie auf der Gehaltsabrechnung eines Dienstleisters und nicht auf Ihrer stehen.
So sortieren Sie Rollen schnell:
- Einbeziehen: Entwickler, die am geltungsbereichsrelevanten Code arbeiten, IT-Betriebspersonal, Sicherheitsanalysten, ausgelagerte Überwachungs- oder Helpdesk-Teams, HR-Mitarbeiter, die den Zugang zu geltungsbereichsrelevanten Systemen verwalten.
- Ausschließen: Vertriebs-, Marketing- oder Facility-Mitarbeiter, die niemals geltungsbereichsrelevante Systeme oder vom ISMS abgedeckte Kundendaten berühren.
- Grauzone: Teilzeit- oder Shared-Service-Mitarbeiter, die einen Teil ihrer Zeit für geltungsbereichsrelevante Tätigkeiten aufwenden. Zählen Sie sie anteilig, nicht nach Köpfen.
Machen Sie hierbei Fehler in beide Richtungen, und Ihr Angebot unterschätzt entweder den tatsächlichen Prüfaufwand oder bläht ihn mit irrelevanten Abteilungen auf.
Wie Zertifizierungsstellen Headcount in Auditortage umrechnen
Zertifizierungsstellen verhandeln Auditortage nicht von Grund auf neu. Sie starten mit einer veröffentlichten Audit-Zeittabelle, die an den Headcount geknüpft ist, und passen diese dann für Geltungsbereichskomplexität, Anzahl der Standorte und die Kritikalität der zu schützenden Informationen an.
Das Gesamtangebot ergibt sich aus der Audit-Zeit für Stufe 1 plus Stufe 2, berechnet auf Basis eines achtstündigen Audittages. Das Headcount-Band, in das Sie fallen, legt die Ausgangsbasis fest, bevor weitere Anpassungen vorgenommen werden.
Auditortage-Bänder nach Headcount
Diese Bänder stammen aus praktischen Audit-Zeittabellen, die branchenweit verwendet werden, und sind für die Budgetplanung relevant, weil der Sprung zwischen den Bändern nicht graduell ist. Wechseln Sie von 44 auf 47 Mitarbeiter, können Sie in einem wesentlich höheren Tageskontingent landen – was eine höhere Rechnung bedeutet, bevor überhaupt über Komplexitätszuschläge gesprochen wurde. Deshalb spart ein korrekter Headcount vor der Angebotsanforderung echtes Geld.
Wie Sie einen belastbaren Headcount im Geltungsbereich aufbauen
Eine Headcount-Zahl, die der Prüfung durch eine Zertifizierungsstelle standhält, entsteht nicht durch Schätzung. Befolgen Sie diese Schritte, bevor Sie ein Angebot einholen.
- Legen Sie zuerst die ISMS-Geltungsbereichsgrenzen fest. Definieren Sie die Systeme, Dienste, Standorte und Geschäftsbereiche, die die Zertifizierung tatsächlich abdecken soll. Headcount ergibt nur Sinn, wenn der Geltungsbereich feststeht.
- Ordnen Sie Prozessen Rollen zu. Listen Sie jeden Prozess innerhalb dieser Grenzen auf und identifizieren Sie dann, welche Rollen daran mitwirken. So werden indirekte Beitragende erfasst – etwa ein gemeinsamer IT-Helpdesk –, die eine einfache Organigramm-Überprüfung übersehen würde.
- Zählen Sie Personen, die unter Ihrer Kontrolle tätig sind. Rechnen Sie Teilzeitkräfte in VZÄ-Anteile um, ergänzen Sie Auftragnehmer und Freiberufler, die geltungsbereichsrelevante Tätigkeiten ausführen, und führen Sie eine laufende Liste statt einer einzigen Zusammenfassung.
- Identifizieren Sie Gruppen mit identischen Tätigkeiten. Wenn mehrere Personen dieselbe geltungsbereichsrelevante Aufgabe unter denselben Bedingungen ausführen, markieren Sie sie als mögliche Gruppierungskandidaten und sammeln Sie Stellenbeschreibungen und Tätigkeitsnachweise als Belege.
- Erstellen Sie eine Headcount-Erklärung. Dokumentieren Sie Ihre Annahmen, Ihre Geltungsbereichsgrenze und Ihre Gruppierungsbegründung auf einer Seite und übergeben Sie diese der Zertifizierungsstelle zusammen mit Ihrer Angebotsanforderung.
Praxistipp: Führen Sie Ihre Headcount-Erklärung als lebendiges Dokument. Zertifizierungsstellen erwarten, dass sie bei jedem Überwachungsaudit aktualisiert wird, und ein klarer Ausgangspunkt spart Stunden, wenn sich der Headcount zwischen Audits verändert.
Ein Tool wie der ISO 27001-Kostenkalkulator kann dabei helfen, diese Rollenliste in eine Arbeitsschätzung umzuwandeln, sobald Sie die Zählung abgeschlossen haben.
Die Quadratwurzel-Regel für Gruppierungsreduzierungen
ISO/IEC 27006-1 erlaubt eine Reduzierung des Audit-Zeit-Headcounts für Gruppen von Personen, die identische Tätigkeiten ausüben – aber die Reduzierung muss verdient, nicht vorausgesetzt werden. Die Regel nimmt die Quadratwurzel des Headcounts innerhalb jeder Gruppe mit identischen Tätigkeiten, aufgerundet, und das wird anstelle der Rohdaten zur effektiven Zahl für Audit-Zwecke.
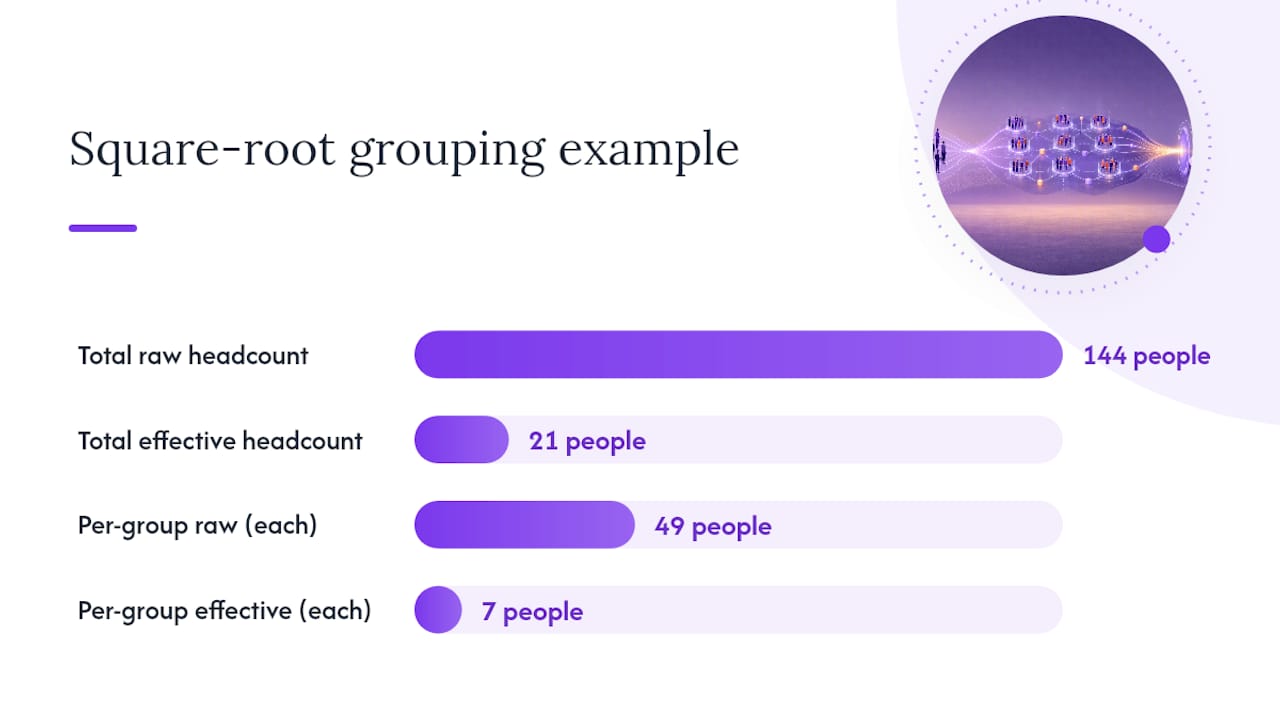
Hier ist das Rechenbeispiel aus der Leitlinie der European Accreditation: Eine Organisation mit 144 Personen teilt sich in drei Gruppen zu je 49 Personen auf, die jeweils tatsächlich identische Tätigkeiten ausführen.
| Gruppe | Roher Headcount | Quadratwurzel (aufgerundet) |
|---|---|---|
| Gruppe 1 | 49 | 7 |
| Gruppe 2 | 49 | 7 |
| Gruppe 3 | 49 | 7 |
| Effektiver Gesamt-Headcount | 144 | 21 |
Das ist ein Rückgang von 144 auf 21 für Audit-Zwecke – ein Unterschied, der groß genug ist, um eine Organisation um mehrere Auditortage-Bänder nach unten zu verschieben. Aber diese Reduzierung ist eine Obergrenze, kein Anspruch. Zertifizierungsstellen werden eine risikobasierte Begründung und Stichprobennachweise fordern, die belegen, dass die Gruppen tatsächlich identische Tätigkeiten ausführen und nicht nur ähnliche Berufsbezeichnungen tragen. Die Gruppierung scheitert schnell, wenn Rollen unterschiedliche Aufgaben, unterschiedlichen Systemzugang oder erhöhtes Risiko beinhalten – etwa Administratoren mit privilegierten Zugangsdaten. Diese Personen werden in der Regel unabhängig davon einzeln gezählt, wie viele Kollegen denselben Titel tragen.
Häufige Headcount-Fehler und was Sie Ihre Zertifizierungsstelle fragen sollten
Die meisten Angebotüberraschungen lassen sich auf dieselben wenigen Zählfehler zurückführen, die mit einem kurzen Gespräch vor der Unterzeichnung vermieden werden können.
- Ausschluss von Auftragnehmern oder ausgelagerten Überwachungsmitarbeitern, weil sie nicht auf der Gehaltsabrechnung stehen, obwohl ihre Arbeit klar im Geltungsbereich liegt.
- Fehlerhafte Zählung von Teilzeitbeschäftigten als volle Köpfe statt als VZÄ-Anteile.
- Einbeziehung von Abteilungen, die niemals geltungsbereichsrelevante Systeme berühren, was Ihre Zahl und Ihr Angebot aufbläht.
- Beanspruchung einer Gruppierungsreduzierung ohne dokumentierte Stellenbeschreibungen oder Tätigkeitsnachweise zur Untermauerung.
Fragen Sie Ihre Zertifizierungsstelle vor der Angebotsanforderung direkt: Wie zählen Sie Teilzeit- und Vertragsmitarbeiter? Akzeptieren Sie Gruppierungsreduzierungen, und welche Nachweise sind erforderlich? Werden Sie standort- oder rollenübergreifend Stichproben nehmen?
Bringen Sie eine Geltungsbereichserklärung, eine Rollenliste mit vermerkten VZÄ-Anteilen, eine Gruppierungsbegründung mit unterstützenden Stellenbeschreibungen und ein Systemverzeichnis mit. Eine Zertifizierungs-Checkliste, die diese Unterlagen im Voraus abdeckt, hält das Angebotsgespräch kurz und das spätere Audit frei von Geltungsbereichsüberraschungen.
Warum ein korrekter Headcount Ihren Zeitplan schützt
Falsche Headcount-Zahlen verzerren nicht nur Ihr Angebot. Sie verzerren Ihren gesamten Projektzeitplan. Eine überhöhte Zahl schiebt Ihr Audit in ein höheres Tageskontingent-Band, was mehr interne Mitarbeiter in die Nachweiserhebung zieht, mehr Planungsaufwand verursacht und den Weg zu einem Zertifikat verlängert, den Sie möglicherweise nicht hätten strecken müssen.
Organisationen, die am schnellsten zertifiziert werden, halten ihren Geltungsbereich in der Regel eng und ihre Headcount-Erklärung von Anfang an wasserdicht. Viele ISMS-Aufgaben – wie die Richtliniendokumentation – skalieren nicht mit dem Headcount, aber Auditortage schon. Ein schlanker, gut dokumentierter Geltungsbereich ist daher einer der wenigen Hebel, der sowohl das Audit als auch die damit verbundenen internen Unterbrechungen zuverlässig verkürzt. Die Zahl beim ersten Mal korrekt zu ermitteln bedeutet auch weniger unangenehme Korrekturen mitten im Audit – was Auditoren bemerken und Zertifizierungsstellen nicht schätzen.
— Martin
Ihre Rollenliste in eine reale Budgetzahl umwandeln
Ein spezielles ISO 27001-Planungstool bietet einen schnelleren Weg von einem dokumentierten Headcount zu einer Auditortage- und Kostenschätzung, als den Angebotsprozess einer Zertifizierungsstelle von Grund auf zu durchlaufen. Sobald Sie Ihre geltungsbereichsrelevanten Rollen mit den oben beschriebenen Schritten erfasst haben, können Sie diese direkt in einen speziell für die ISO 27001-Planung entwickelten Kalkulator eingeben, anstatt ein allgemeines Angebot rückwärts zu analysieren.

Beginnen Sie mit der kostenlosen ISO 27001-Reifegradbeurteilung – einem Zwei-Minuten-Check, der aufzeigt, wo Ihre Geltungsbereichs- und Headcount-Annahmen nachgeschärft werden müssen, bevor Sie mit einer Zertifizierungsstelle sprechen. Von dort aus ermöglicht der ISMS Calculator die Eingabe Ihres Geltungsbereichs, die Auflistung Ihrer Rollen und Auftragnehmer, die Anpassung von Gruppierungsannahmen und den Abruf von Modell-Referenzvergleichen zur Plausibilitätsprüfung Ihrer Zahlen. Sie können mehrere Szenarien speichern, nebeneinander vergleichen und einen PDF-Bericht exportieren, den Sie direkt an Zertifizierungsstellen bei Angebotsanfragen übergeben. Wenn Ihre Organisation auch umfassendere Datensicherheitskontrollen verfolgt, sind Ressourcen wie der Leitfaden zur Datensicherheit von Tax Form Hero neben Ihrer ISO 27001-Planung einen Blick wert. Ermitteln Sie Ihre Zahlen vor Ihrem nächsten Angebotsgespräch.
Quellen
Teilen Sie das Q&A der European Accreditation zu ISO/IEC 27006-1 bei Diskussionen über Gruppierungsreduzierungen und verweisen Sie auf praktische Auditortage-Tabellen oder Zertifizierungskostenleitfäden, um jedes Angebot vor der Unterzeichnung anhand von Branchennormen zu plausibilisieren.
- Frage 48.6 Audit-Zeitbestimmung gemäß ISO/IEC 27006-1:2024, Bestimmung der Anfangsanzahl von Personen (C.3.4) - European Accreditation
- Wie viele Auditortage eine ISO 27001-Zertifizierung nach Headcount benötigt | StandardOS
FAQ
Wofür steht ISO 27001?
ISO/IEC 27001 ist die internationale Norm für Informationssicherheits-Managementsysteme, gemeinsam veröffentlicht von der International Organization for Standardization und der International Electrotechnical Commission.
Ist eine ISO 27001-Zertifizierung schwer zu erlangen?
Die Zertifizierung ist für Organisationen jeder Größe erreichbar, aber der Aufwand skaliert mit der Komplexität von Geltungsbereich und Headcount und nicht mit dem Schwierigkeitsgrad der Norm selbst. Ein enger, gut dokumentierter Geltungsbereich mit einem genauen Headcount im Geltungsbereich ist der wichtigste Einzelfaktor für einen reibungslosen Zertifizierungsprozess.
Was kostet ein ISO 27001-Auditor typischerweise?
Die Auditorkosten berechnen sich aus Auditortagen multipliziert mit einem Tagessatz, wobei die Tageszahl aus headcount-basierten Tabellen und nicht aus einer Pauschalgebühr ermittelt wird. Wenn Sie Ihre Rollenliste durch ein Tool wie den ISO 27001-Kostenkalkulator laufen lassen, erhalten Sie eine realistische Ausgangsschätzung, bevor Sie Zertifizierungsstellen kontaktieren.
Wie viele Sicherheitsmaßnahmen enthält ISO 27001?
Annex A enthält 93 Maßnahmen, gegliedert in vier Themengruppen: organisatorisch, personenbezogen, physisch und technologisch.
Zählen Teilzeitbeschäftigte zum ISO 27001-Headcount?
Ja, Teilzeitbeschäftigte zählen zum Headcount im Geltungsbereich, in der Regel berechnet als Anteil eines Vollzeitäquivalents basierend auf ihren tatsächlich für geltungsbereichsrelevante Tätigkeiten aufgewendeten Stunden.