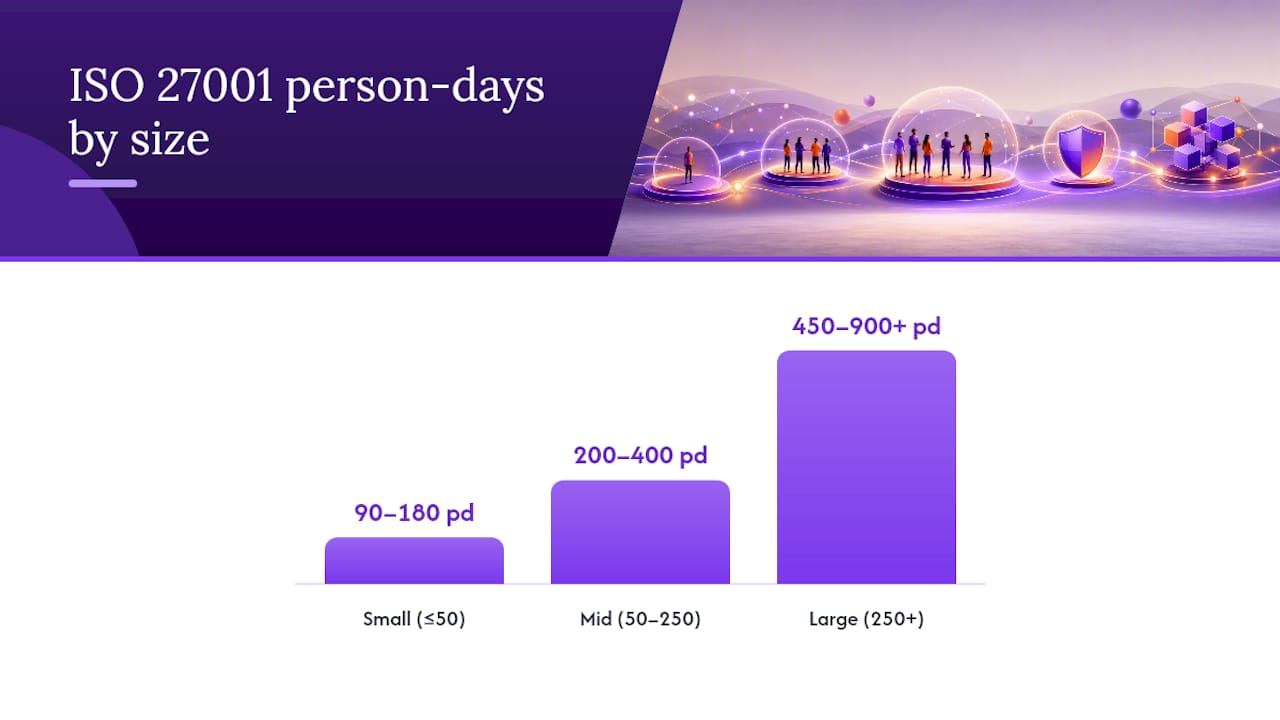
Kalkulieren Sie 90 bis 180 Personentage für kleine Organisationen, 200 bis 400 für mittelgroße Unternehmen und 450 bis 900 oder mehr für große oder komplexe Konzerne. Diese Korridore basieren auf einem mittleren Reifegrad und einem Standort; ein niedriger Reifegrad oder Mehrstandortumgebungen verschieben den Aufwand gegen den oberen Rand des jeweiligen Bereichs. Führen Sie vorab einen individuellen Readiness-Check durch, bevor Sie eine Budgetzahl festlegen, und nutzen Sie die folgende Aufgliederung, um zu sehen, wohin diese Tage tatsächlich fließen.
Zusammenfassung:
- Scope und organisatorischer Reifegrad beeinflussen den Gesamtaufwand erheblich – Mehrstandortumgebungen oder regulierte Datenbereiche erfordern deutlich mehr Personentage.
- Kontrollenimplementierung und Nachweiserhebung sind die zeitintensivsten Arbeitspakete und machen häufig bis zu 50 % des Gesamtaufwands aus.
- Ein typisches ISO 27001-Erstprojekt dauert rund neun Monate; die Dauer wird jedoch hauptsächlich durch die Nachweiserhebung und die Verfügbarkeit der Verantwortlichen bestimmt.
- Der interne Aufwand beläuft sich im Projektverlauf in der Regel auf 0,3 bis 0,6 Vollzeitäquivalente, was eine dedizierte Verantwortung und interne Terminplanung erfolgskritisch macht.
- Der Einsatz von Tools wie Readiness-Checks und Aufwandsrechnern hilft dabei, genauere und nachvollziehbare Budgets zu erstellen, die auf Unternehmensgröße und Reifegrad abgestimmt sind.
Inhaltsverzeichnis
- Wie viele Personentage benötigt ISO 27001 – nach Größe und Reifegrad?
- Wohin fließen die ISO 27001-Personentage tatsächlich?
- Wie lange dauert ein ISO 27001-Projekt tatsächlich?
- Eigenregie, Hybrid oder Vollservice: Welches Modell passt?
- Aufwandsbereiche in eine konkrete Zahl umrechnen
- Was ISO 27001-Budgets wirklich zum Scheitern bringt
- Quellen
- FAQ
Wie viele Personentage benötigt ISO 27001 – nach Größe und Reifegrad?
Die ehrliche Antwort hängt von zwei Variablen ab, die weitaus mehr Gewicht haben als die reine Mitarbeiterzahl: wie viele Mitarbeitende Informationswerte verarbeiten und wie ausgereift Ihre bestehenden Sicherheitskontrollen bereits sind. Ein 40-köpfiges Softwareunternehmen mit dokumentierten Zugriffskontrollen und einem vorhandenen SOC 2-Bericht wird erheblich weniger Personentage benötigen als ein 40-köpfiger Fertigungsbetrieb, der bei null anfängt.
Drei Größenkategorien decken die meisten Implementierungen ab:
- Kleine Organisationen (bis 50 Mitarbeitende): 90 bis 180 Personentage insgesamt. Niedriger Reifegrad (keine formalen Richtlinien, unstrukturiertes Zugriffsmanagement) liegt nahe bei 180. Hoher Reifegrad (bestehende Frameworks wie SOC 2 oder ein dokumentiertes Sicherheitsprogramm) kann gegen 90 liegen.
- Mittelgroße Organisationen (50 bis 250 Mitarbeitende): 200 bis 400 Personentage. In diesem Bereich ist die Schwankungsbreite am größten, da der Scope hier am stärksten variiert – von einer einzelnen Abteilung bis zum gesamten Unternehmen, von einem Standort bis zu dreien.
- Große Organisationen (mehr als 250 Mitarbeitende): 450 bis 900+ Personentage. Mehrstandortbetrieb, mehrere Geschäftsbereiche oder regulierte Datenkategorien (Gesundheitsdaten, Zahlungskartendaten) überschreiten regelmäßig 900 Personentage.
Der Scope ist der Multiplikator, der viele überrascht. Ein Unternehmen mit einem Standort, das eine einzelne Produktlinie zertifiziert, bleibt nahe am unteren Ende seines Bereichs. Kommt ein zweiter Standort, eine Tochtergesellschaft oder ein „alles zertifizieren"-Mandat der Geschäftsführung hinzu, verlängert sich der ISO 27001-Projektzeitplan entsprechend – denn jeder zusätzliche Standort bedeutet in der Regel separate Risikobeurteilungen, separate Nachweiserhebungen und separate Mitarbeiterschulungen.
Der Reifegrad ist der zweite Hebel. Organisationen mit einem bestehenden Qualitätsmanagementsystem, früherer Compliance-Arbeit (HIPAA, PCI DSS, SOC 2) oder einem sicherheitsaffinen IT-Team schließen regelmäßig am unteren Ende ihres Bereichs ab. Organisationen, die ein Informationssicherheitsmanagementsystem (ISMS) von Grund auf aufbauen – ohne Risikoregister, ohne Asset-Inventar und ohne dokumentierten Incident-Prozess – sollten das obere Ende einplanen.
Praxistipp: Vergleichen Sie Ihre Organisation nicht einfach mit der „typischen Unternehmensgröße". Ein Unternehmen mit 90 Mitarbeitenden und drei internationalen Standorten verhält sich wie eine Großunternehmens-Schätzung, nicht wie ein mittelgroßes Unternehmen. Der Scope – nicht die Mitarbeiterzahl – entscheidet, in welchem Bereich Sie sich wirklich befinden.
Wohin fließen die ISO 27001-Personentage tatsächlich?
Der Gesamtaufwand verteilt sich auf acht Arbeitspakete – und diese Verteilung sieht selten so aus, wie man es erwartet. Dokumentation hat den schlechten Ruf, aber Risikobeurteilung und Nachweiserhebung beanspruchen in der Regel mehr Kalenderzeit.
- Planung und Scoping (5 bis 10 % der Gesamttage). Festlegung der ISMS-Grenzen, Benennung eines Verantwortlichen und Sicherung des Management-Commitments. Verantwortet durch den Compliance-Lead oder IT-Manager, konzentriert auf den ersten Monat.
- Risikobeurteilung (15 bis 20 %). Identifikation von Assets, Bedrohungen und Schwachstellen sowie Bewertung und Behandlung jedes Risikos. Gemeinsam verantwortet von IT und Compliance; hier stocken unterbesetzte Projekte.
- Dokumentation (15 bis 20 %). Richtlinien, Verfahren, die Erklärung zur Anwendbarkeit (Statement of Applicability) und der Risikobehandlungsplan. Compliance-gesteuert, erfordert jedoch Input aus allen Abteilungen, die in einer Richtlinie auftauchen.
- Kontrollenimplementierung (20 bis 25 %). Technische und organisatorische Kontrollen über die 93 Maßnahmen des Annex A – vom Zugriffsmanagement bis zu Lieferantensicherheitsprüfungen. Dies ist das größte einzelne Arbeitspaket und das, bei dem am häufigsten IT, HR und Facility Management gleichzeitig beteiligt sind.
- Schulung und Sensibilisierung (5 bis 8 %). Integration von ISO 27001-Schulungsstunden ins Onboarding und Durchführung jährlicher Auffrischungen für bestehende Mitarbeitende.
- Nachweiserhebung (10 bis 15 %). Sammlung von Logs, Screenshots und Aufzeichnungen, die belegen, dass Kontrollen tatsächlich angewendet werden – nicht nur auf dem Papier existieren.
- Internes Audit (5 bis 8 %). Eine Probeprüfung anhand der Norm, bevor die Zertifizierungsstelle erscheint – idealerweise von jemandem außerhalb des Implementierungsteams durchgeführt.
- Managementbewertung und Nachbesserung (5 bis 10 %). Schließen der beim internen Audit festgestellten Lücken sowie die formale Leitungsüberprüfung, die ISO 27001 vorschreibt.
Die versteckten Zeitfresser lauern in den Arbeitspaketen vier und sechs. Lieferantensicherheitsprüfungen multiplizieren sich schnell, sobald man alle SaaS-Tools mit Zugriff auf Kundendaten erfasst, und die Aufbereitung von Nachweisen (Rohdaten in auditgerechte Dokumentation umwandeln) dauert konstant länger als Teams einplanen. Ein klar definierter Projektplan und ein dedizierter interner Verantwortlicher verkürzen nahezu jedes der oben genannten Arbeitspakete, so die Implementierungsleitlinien von ISACA, denn Unklarheiten bei der Verantwortlichkeit sind es, die Risikobeurteilung und Kontrollarbeit in der Projektmitte zum Stillstand bringen.
Wie lange dauert ein ISO 27001-Projekt tatsächlich?
Personentage und Kalendermonate sind nicht dasselbe, und die Lücke zwischen beiden bringt mehr Budgets zum Scheitern als die reine Tagesanzahl. Eine Basislinie von 9 Monaten ist für eine erstmalige Implementierung bei mittlerem Reifegrad realistisch, laut Xiligents Zertifizierungszeitplan-Forschung, und lässt sich grob drei Planungsszenarien zuordnen:
- Fast Track (5 bis 6 Monate): Erfordert einen nahezu vollzeitigen internen Verantwortlichen und wiederverwendbare Nachweise aus einem früheren Framework wie SOC 2. Entspricht dem unteren Ende des Personentage-Bereichs der jeweiligen Größenkategorie.
- Typisch (8 bis 10 Monate): Ein Teilzeit-Verantwortlicher, der seine Aufmerksamkeit zwischen ISO 27001 und anderen Aufgaben aufteilt, mittlerer Ausgangssreifegrad, ein Standort.
- Konservativ (12 bis 18 Monate): Niedriger Reifegrad, Mehrstandortscope oder ein Verantwortlicher, der das ISMS neben einem bestehenden Vollzeitjob betreut.
Der Faktor, den die meisten Teams unterschätzen, ist der Betriebsnachweiszeitraum. Zertifizierungsstellen verlangen in der Regel, dass das ISMS rund drei Monate vor dem Stage-2-Audit in Betrieb ist, so Konfirmitys Audit-Zeitplan-Forschung – dieses Zeitfenster lässt sich also nicht durch mehr Personal verkürzen. Stage-1- und Stage-2-Audits selbst dauern nur wenige Tage – ein bis drei Tage für die Dokumentenprüfung, drei bis sieben Tage für das Implementierungsaudit. Die Kalenderzeit wird durch die Nachweiserhebung und die Verfügbarkeit des Verantwortlichen bestimmt, nicht durch die Terminvergabe des Auditors.
Eigenregie, Hybrid oder Vollservice: Welches Modell passt?
Das gewählte Umsetzungsmodell verändert den internen Personentage-Aufwand mehr als nahezu jede andere Entscheidung im Projekt.
- Eigenregie (DIY): Höchste interne Belastung, oft 150 bis 250 zusätzliche interne Personentage über die Basislinie hinaus, so die Kostenanalyse von Reepa Solutions, da Ihr Team jedes Arbeitspaket ohne externe Expertise übernimmt und keine Abkürzungen bei Risikobeurteilung oder Dokumentation nehmen kann.
- Hybrid (interner Verantwortlicher plus Berater): Etwa 80 bis 150 interne Tage plus 20 bis 40 Beratertage. Berater übernehmen typischerweise Dokumentationsvorlagen und Auditvorbereitung, während Ihr Team weiterhin Risikobeurteilung und Kontrollenimplementierung verantwortet – da dies institutionelles Wissen erfordert, das kein Externer besitzt.
- Vollservice: Geringster interner Tageseinsatz, aber höchste externe Kosten. Besonders geeignet, wenn interne Sicherheitskompetenz begrenzt ist und die Schnelligkeit wichtiger ist als langfristige Kosteneinsparungen.
Wählen Sie anhand von drei Faktoren: ob interne Sicherheitsexpertise vorhanden ist, ob das Budget eher für interne Gehälter als für Beraterhonorare spricht, und ob die Geschäftsführung eine Zertifizierung bis zu einem festen Termin benötigt. Ein Tool wie Segua kann den Meeting-Overhead reduzieren, der bei jedem Modell in Personentage-Budgets frisst – insbesondere wenn Risikobeurteilung und Kontrollenarbeit mehrere Abteilungen umfassen.
Aufwandsbereiche in eine konkrete Zahl umrechnen
Generische Korridore bringen Sie in die richtige Größenordnung. Eine individuelle Schätzung liefert Ihnen eine Zahl, die Sie gegenüber einem CFO vertreten können. Der ISO 27001 Cost Calculator erzeugt Echtzeit-Projektionen für Personentage und Kosten auf Basis Ihrer tatsächlichen Unternehmensgröße, Branche und Ihres Sicherheitsreifegrads – statt eines generischen Bereichs.
- Eine Reifegradbeurteilung über mehrere Kontrollbereiche, die aufzeigt, welche Bereiche Ihren Aufwand beeinflussen können.
- Tools mit anpassbaren Projektzeitplänen, um Ihre Personentage-Schätzung in einen Implementierungsplan zu überführen.
- Funktionen zum Speichern und Vergleichen mehrerer Szenarien – nützlich beim Abwägen verschiedener Umsetzungsansätze.
- Exportoptionen für Berichte zu Vorstands- oder Budgetpräsentationen.
| Ausgangspunkt | Empfohlener nächster Schritt |
|---|---|
| Unsicher, wo Sie beim Reifegrad stehen | Kostenloser 2-Minuten-Readiness-Check |
| Bereit für eine detaillierte Budgetzahl | Vollständiger Kosten- und Aufwandsrechner |
| Möchten die Annahmen des Modells verstehen | Kostenmodell-Methodik |
Führen Sie zunächst den Readiness-Check durch, wenn Sie das Projekt noch im Scoping befinden. Wechseln Sie zum vollständigen Rechner, sobald Sie Ihre Größenkategorie und Ihren ungefähren Reifegrad kennen.
Was ISO 27001-Budgets wirklich zum Scheitern bringt
Die meisten gescheiterten ISO 27001-Zeitpläne scheitern nicht daran, dass die Schätzung falsch war. Sie scheitern daran, dass die internen Personentage nie als echte Arbeitskapazität geschützt wurden. Teams behandeln das ISMS als etwas, das Mitarbeitende „nebenbei" erledigen können, und wundern sich dann, wenn die Risikobeurteilung sechs Wochen lang stockt, weil niemand zwei aufeinanderfolgende freie Tage hatte, um sie abzuschließen.
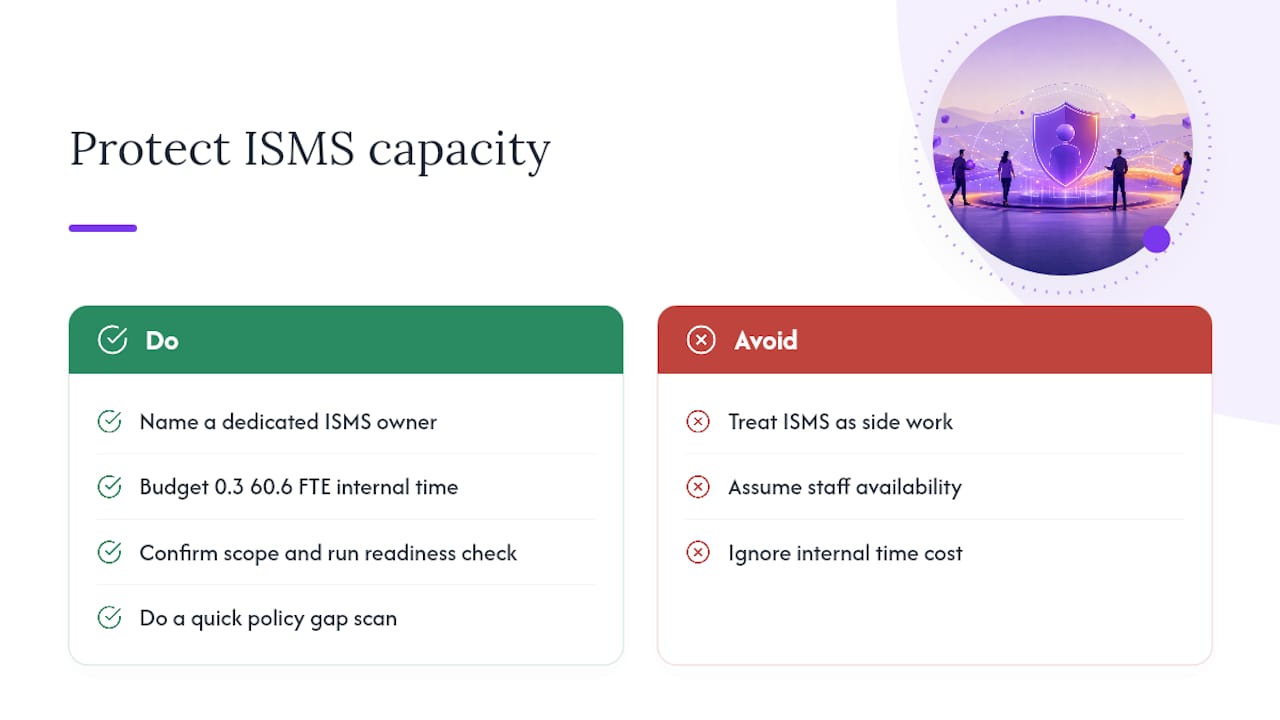
Zwei Regeln sind wichtiger als jede Tabellenkalkulation. Erstens: Bestimmen Sie so früh wie möglich einen dedizierten ISMS-Verantwortlichen – auch in Teilzeit –, denn Projekte mit einem nahezu vollzeitigen Verantwortlichen, der bestehende Compliance-Nachweise wiederverwenden kann, werden in einem Bruchteil der Basiszeitlinie abgeschlossen. Verfügbarkeit, nicht Mitarbeiterzahl, ist der größte Beschleuniger, den irgendjemand steuern kann. Zweitens: Planen Sie interne Zeit als Ihren größten Budgetposten ein – nicht als Nachgedanken, der zwischen Lieferantenrechnungen eingequetscht wird. Der interne Aufwand beläuft sich in KMU-Fällen regelmäßig auf 0,3 bis 0,6 FTE über das Zertifizierungsjahr – ein Kostenpunkt, der nie auf einer Rechnung erscheint, aber mehr Projekte zum Scheitern bringt als jedes Beratungshonorar.
Für die nächsten 30 Tage: Bestätigen Sie Ihren Scope, benennen Sie einen Verantwortlichen, führen Sie den Readiness-Check durch und machen Sie einen schnellen Gap-Scan Ihrer bestehenden Richtlinien.
— Martin
Quellen
- ISACA — Planning for and implementing ISO 27001 (Artikel)
- Xiligent — ISO 27001 Zertifizierungszeitplan-Leitfaden
- Reepa Solutions — ISO 27001 Zertifizierungskostenanalyse
FAQ
Wie viele Personentage erfordert ISO 27001 typischerweise?
Kleine Organisationen benötigen typischerweise 90 bis 180 Personentage, mittelgroße Organisationen 200 bis 400 und große Organisationen 450 bis 900 oder mehr – abhängig von Scope und Ausgangssreifegrad. Mehrstandortbetrieb und regulierte Datenkategorien verschieben den Aufwand in Richtung des oberen Endes des jeweiligen Bereichs.
Was ist der größte Treiber bei ISO 27001-Personentage-Schätzungen?
Scope und Ausgangssreifegrad sind wichtiger als die Unternehmensgröße. Ein Unternehmen mit einem Standort und bestehenden Compliance-Frameworks (wie SOC 2) kann am unteren Ende seines Bereichs abschließen, während ein reifegradstarmes Mehrstandortunternehmen die Obergrenze des nächsthöheren Bereichs überschreiten kann.
Wie werden Personentage in einen Projektzeitplan umgerechnet?
Eine Basislinie von 9 Monaten ist für eine typische Erstimplementierung realistisch, aber der Betriebsnachweiszeitraum (üblicherweise rund drei Monate vor dem Stage-2-Audit) bestimmt den Kalender oft mehr als die reine Tagesanzahl.
Sollte ich Berater engagieren oder ISO 27001 intern umsetzen?
Eigenregie-Implementierungen erfordern den höchsten internen Personentageaufwand; Hybridmodelle balancieren rund 80 bis 150 interne Tage mit 20 bis 40 Beratertagen; Vollservice-Modelle reduzieren interne Tage, erhöhen aber die externen Kosten. Die richtige Wahl hängt von interner Expertise, Budget und Termindruck ab.
Welches Arbeitspaket beansprucht die meisten Personentage?
Die Kontrollenimplementierung verbraucht typischerweise 20 bis 25 % des Gesamtaufwands – den größten Einzelanteil –, gefolgt von Dokumentation und Risikobeurteilung mit jeweils 15 bis 20 %.