Für die meisten Organisationen ist der klügste Ansatz ein hybrides Modell: Ein interner Verantwortlicher bleibt für das ISMS rechenschaftspflichtig, während ein Berater die spezialisierten und zeitaufwändigen Aufgaben übernimmt. Vollständiges Outsourcing ist nur bei einem engen Zeitplan oder bei keinerlei internem Sicherheitspersonal sinnvoll; ein rein internes Vorgehen funktioniert, wenn bereits ein reifes Sicherheitsteam vorhanden ist. In jedem Fall sollte der erste Schritt eine Readiness-Bewertung sein, um den tatsächlichen Stand zu ermitteln, bevor Budget freigegeben wird.
Kurzfassung:
- Outsourcing-Kosten variieren erheblich, wobei Beratertage von Unternehmen häufig unterschätzt werden – die interne Reviewzeit stellt den größten versteckten Kostenfaktor dar.
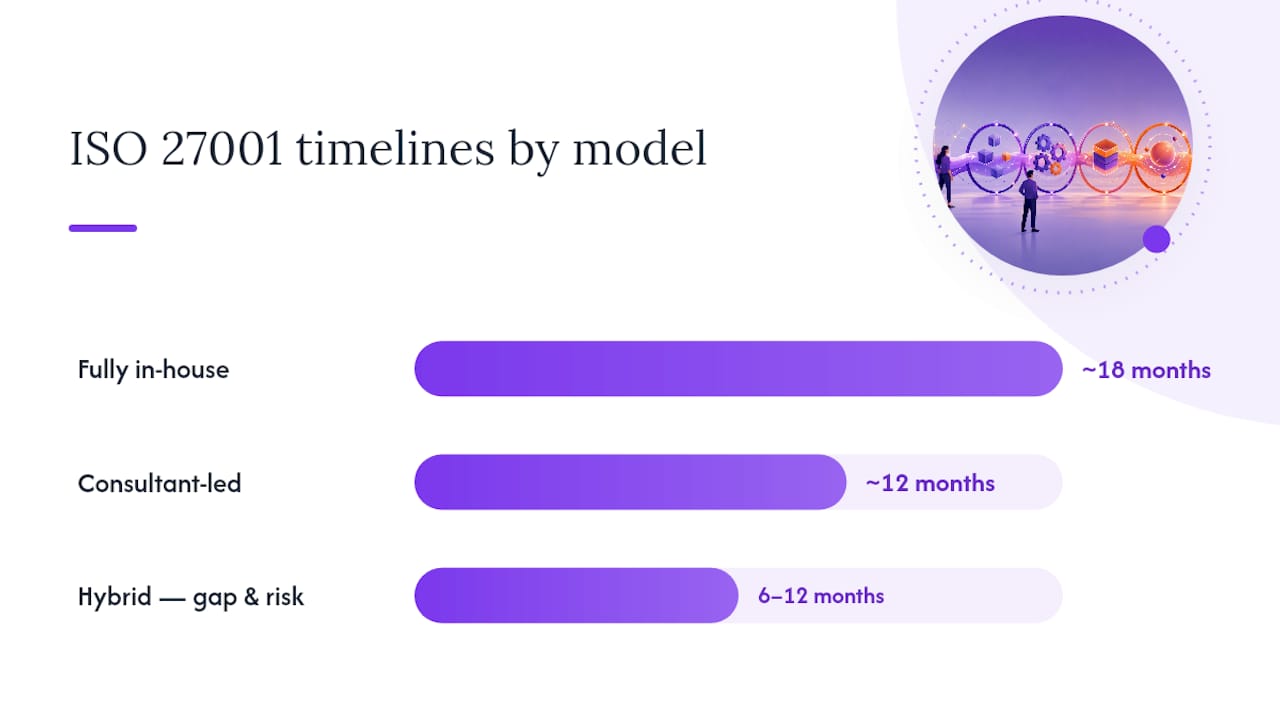
- Ein hybrides Modell senkt in der Regel die externen Kosten, erhält eine sinnvolle interne Beteiligung und verkürzt den Zertifizierungszeitplan auf etwa 12 Monate.
- Ein vollständig intern durchgeführtes Projekt dauert in der Regel etwa 18 Monate; erfahrene Berater können dies durch gezielte Unterstützung auf rund 12 Monate reduzieren.
- Es ist entscheidend, die Referenzen eines Beraters anhand von Kundennachweisen, Zertifizierungserfolgsquoten und branchenspezifischer Erfahrung vor der Beauftragung zu prüfen.
- Ein klar definierter Vertragsumfang mit Lieferobjekten, Reaktionszeiten und Übergabeprozessen ist unerlässlich, um Kostenüberschreitungen, Abhängigkeiten und Wissensverlust nach der Zertifizierung zu vermeiden.
Inhaltsverzeichnis
- ISO 27001 Outsourcing-Modelle: Eigenregie vs. Berater vs. Hybrid
- Was kostet eine ISO 27001-Implementierung wirklich?
- Wie lange dauert ISO 27001 – mit und ohne Outsourcing?
- Haben Sie die interne Kapazität, ISO 27001 allein umzusetzen?
- Welche Fragen sollten Sie einem ISO 27001-Berater stellen?
- Welche ISO 27001-Aufgaben sollten Sie auslagern?
- Was passiert, wenn Sie zu viel auslagern?
- ISO 27001-Berater vs. Managed Security Service Provider
- Was sollte in einem ISO 27001-Outsourcing-Vertrag stehen?
- Welche Unterstützung benötigen Sie nach der Zertifizierung?
- Wie überprüfen Sie die ISO 27001-Referenzen eines Beraters?
- Warum der Rat „Einfach einen Berater engagieren" am Ziel vorbeigeht
- Maßgeschneiderte ISO 27001-Kostenschätzung vor dem Anbietergespräch
- Quellen
ISO 27001 Outsourcing-Modelle: Eigenregie vs. Berater vs. Hybrid
Es gibt drei Wege zur Zertifizierung, und die falsche Wahl ist der kostspieligste Fehler, den Unternehmen machen können, noch bevor ein Projekt überhaupt beginnt.
In Eigenregie bedeutet, dass Ihr internes Team das ISMS aufbaut, Richtlinien verfasst, die Risikobeurteilung durchführt und die Auditbeziehung mit der Zertifizierungsstelle ohne externe Unterstützung managt. Das funktioniert, wenn Sie einen Compliance-Beauftragten oder IT-Leiter haben, der ISO 27001 bereits kennt, oder wenn das Unternehmen klein genug ist, dass sich der Standard gut auf bestehende Prozesse abbilden lässt. Es eignet sich für sicherheitsreife Teams mit zeitlichen Kapazitäten, denn allein die Lernkurve kann Monate kosten.
Die Beauftragung eines Beraters setzt einen externen Experten in die Leitungsrolle. Er führt die Gap-Analyse durch, erstellt die Dokumentation, schult Mitarbeitende und begleitet Sie häufig durch das Zertifizierungsaudit. Beratungsengagements für ein mittelständisches Projekt umfassen üblicherweise 20 bis 50 Beratertage, wobei die Tagessätze je nach Markt und Spezialisierung stark variieren. Dieser Weg ist am schnellsten bei einem harten Termin (Kundenvertrag, Ausschreibungsanforderung), erfordert jedoch, dass interne Mitarbeitende trotzdem erhebliche Zeit für das Review und die Freigabe der Beraterergebnisse aufwenden.
Das hybride Modell verbindet einen internen ISMS-Verantwortlichen mit externer Beratungsunterstützung für den technisch anspruchsvollen Teil. Empfehlungen von Implementierungsspezialisten sprechen sich durchgängig für diesen Ansatz aus, da er Geschwindigkeit mit langfristiger Verantwortlichkeit verbindet – der Berater beschleunigt den Aufbau, aber das ISMS verbleibt nach der Zertifikatausstellung im Unternehmen.
- Eigenregie: niedrige externe Kosten, hoher interner Zeitaufwand, langsamster Anlauf – am besten geeignet für Teams mit ISO-Vorerfahrung.
- Beratergeführt: höchste externe Kosten, schnellerer Zeitplan, reales Abhängigkeitsrisiko bei schwacher Übergabe.
- Hybrid: moderate externe Kosten, interner Zeitaufwand bleibt bedeutsam, beste Balance aus Geschwindigkeit und dauerhafter Kompetenz.
Was kostet eine ISO 27001-Implementierung wirklich?
Die Zertifizierungskosten sind keine einzelne Zahl. Sie setzen sich aus mindestens fünf Positionen zusammen: Auditgebühren, externe Beratung, interner Personalaufwand, ISMS-Tooling und die tatsächlichen Implementierungskosten der Maßnahmen (neue Software, Verschlüsselung, Upgrades im Zugriffsmanagement). Auditgebühren sind oft der kleinste Posten des Gesamtbudgets, werden aber von den meisten Budgetplanungen als einzige Zahl herangezogen.
Interner Personalaufwand ist häufig der größte Kostenfaktor und wird von Unternehmen am stärksten unterschätzt. Wenn ein Berater ein Angebot über 30 Beratertage vorlegt, spiegelt diese Zahl selten die Stunden wider, die Ihr eigenes Team für das Review von Entwürfen, die Zusammenstellung von Nachweisen und die Teilnahme an Workshops aufwenden wird. Finanzteams reagieren oft unangenehm überrascht, wenn diese internen Stunden als Opportunitätskosten auftauchen, nachdem die externen Rechnungen bereits beglichen wurden.
Eine pragmatische Lösung: Wandeln Sie Personentage in Euro um, bevor Sie das Budget vorstellen. Wenn Ihr IT-Leiter 40 Stunden für das Review von Richtlinien aufwendet, bei einem Vollkostensatz von 75 € pro Stunde, entspricht das 3.000 €, die auf der Auditrechnung niemals erscheinen werden. Die Tagessätze der Berater variieren je nach Region und Spezialisierung, daher sollten Sie eine schriftliche Aufschlüsselung der Tage nach Projektphasen verlangen (Gap-Analyse, Risikobeurteilung, Dokumentation, internes Audit, Managementbewertung) und keine Pauschalsumme akzeptieren. Eine vollständige Übersicht typischer Kostenpositionen und Spannen finden Sie in einer detaillierten Analyse der tatsächlichen ISO 27001-Zertifizierungskosten.
Wie lange dauert ISO 27001 – mit und ohne Outsourcing?
Die Zeitpläne variieren erheblich je nach Projektverantwortung. Ein vollständig intern durchgeführtes Projekt, insbesondere beim ersten Versuch, streckt sich häufig auf 18 Monate, wenn man konkurrierende Prioritäten und die Lernkurve beim erstmaligen Aufbau eines ISMS berücksichtigt.
Die Einbindung eines erfahrenen Beraters kann dies spürbar komprimieren. Praxisempfehlungen zufolge kann ein versierter Berater etwa sechs Monate von einem 18-Monats-Projekt einsparen und so auf etwa 12 Monate kommen – vor allem dadurch, dass Fehlstarts vermieden werden und er genau weiß, was der Auditor sehen möchte. Diese Geschwindigkeit hat jedoch einen Haken: Je schneller der Berater vorgeht, desto wichtiger ist es, dass jemand intern das „Warum" hinter jeder Maßnahme versteht und nicht nur die Lieferobjekte absegnet.
Hybride Projekte liegen dazwischen, und der genaue Zeitplan hängt davon ab, wie viel Kapazität der interne Verantwortliche im jeweiligen Quartal tatsächlich hat. Ein realistischer Planungsrahmen für die meisten mittelständischen Unternehmen liegt bei 6 bis 12 Monaten, wobei Gap-Analyse und Risikobeurteilung in der Regel das erste Drittel des Zeitplans beanspruchen. Eine phasenweise Aufschlüsselung finden Sie in einem detaillierten Implementierungszeitplan. Unabhängig vom gewählten Modell sollten Sie den Kalender um die geschäftlich arbeitsreichsten Phasen herum planen. Niemand möchte eine Managementbewertung in der Hochsaison durchführen.
Haben Sie die interne Kapazität, ISO 27001 allein umzusetzen?
Bevor Sie entscheiden, wie viel Sie auslagern, sollten Sie ehrlich inventarisieren, was Sie bereits intern haben. Diese Checkliste hilft dabei, Organisationen, die es allein schaffen können, von solchen zu unterscheiden, die externe Unterstützung benötigen.
- Ein ISMS-Verantwortlicher: jemand mit der Autorität und der Zeit, Entscheidungen voranzutreiben – nicht nur administrative Aufgaben zu erledigen.
- Erfahrung in der Risikobeurteilung: Hat jemand im Team bereits eine formale Informationssicherheits-Risikobeurteilung nach einer anerkannten Methodik durchgeführt?
- Kapazität für das Verfassen von Richtlinien: ISO 27001 erfordert Dutzende dokumentierter Richtlinien und Verfahren – jemand muss diese tatsächlich schreiben, nicht nur Vorlagen genehmigen.
- Unabhängigkeit beim internen Audit: Können Sie eine interne Auditfunktion besetzen, die wirklich unabhängig von den Personen ist, die die Maßnahmen aufgebaut haben?
- Technische Implementierungskompetenz: Zugriffssteuerung, Protokollierung, Verschlüsselung und Lieferantenrisikomanagement erfordern häufig praktische technische Arbeit und nicht nur Dokumentation.
- Sponsorship durch die Geschäftsleitung: Behandelt die Führungsebene dies als ein finanziertes Projekt mit geschütztem Zeitbudget oder als etwas, das zwischen anderen Aufgaben erledigt wird?
Fehlen Ihnen zwei oder mehr dieser Punkte, ist das Ihr Signal, genau diese Lücken auszulagern – nicht das gesamte Projekt. Kleinere Organisationen kämpfen besonders mit der Unabhängigkeit beim internen Audit, da es schwer ist, die eigene Arbeit objektiv zu auditieren, wenn man ein fünfköpfiges IT-Team ist. Das reine Auslagern der internen Auditfunktion ist gängig, sinnvoll und oft günstiger als eine Stelle zu besetzen, die man nur einmal im Jahr benötigt.
Welche Fragen sollten Sie einem ISO 27001-Berater stellen?
Der falsche Berater kann Sie mehr Zeit kosten als eine eigenständige Umsetzung. Prüfen Sie ihn daher so sorgfältig wie jeden anderen kritischen Lieferanten. Beginnen Sie mit der Referenzprüfung: Wie viele ISO 27001-Zertifizierungen hat er tatsächlich erfolgreich begleitet, und in welchen Branchen? Ein Berater, der ausschließlich mit 500-Mitarbeiter-Produktionsunternehmen gearbeitet hat, könnte beim Cloud-nativen Risikoprofil eines 20-Personen-SaaS-Unternehmens an seine Grenzen stoßen.
Bitten Sie ihn, seine Gap-Analyse-Methodik zu erläutern, bevor Sie etwas unterzeichnen. Eine kompakte Readiness- oder Gap-Analyse – ob von einem Berater oder einer Plattform – reduziert spätere Budgetüberraschungen und zeigt Ihnen genau, welche Teile des Projekts tatsächlich externe Unterstützung benötigen. Wenn ein Berater nicht erklären kann, wie er diese erste Bewertung strukturieren würde, ist das ein Warnsignal.
Weitere direkt zu stellende Fragen:
- Wie viele Beratertage schätzen Sie, aufgeschlüsselt nach Phase?
- Was passiert, wenn das Zertifizierungsaudit eine Abweichung feststellt? Ist die Unterstützung bei der Behebung im Preis inbegriffen oder wird sie separat in Rechnung gestellt?
- Wem gehört die Dokumentation nach Abschluss des Engagements? Erhalten wir editierbare Quelldateien oder ein gesperrtes PDF?
- Können Sie Referenzen von Kunden ähnlicher Größe und Branche nennen?
- Wie sieht Ihr Plan zur Schulung unseres internen Teams aus – nicht nur zur Erstellung von Lieferobjekten?
Die letzte Frage ist wichtiger, als die meisten Auftraggeber ahnen. Bei der Auswahl von ISO 27001-Beratungsleistungen wird vor allem nach dem Preis verglichen, aber die Berater, für die sich ein höherer Preis lohnt, bauen nebenbei die Kompetenz Ihres Teams auf, anstatt Sie dauerhaft von sich abhängig zu machen.
Welche ISO 27001-Aufgaben sollten Sie auslagern?
Nicht jede Aufgabe profitiert gleichermaßen von einer Auslagerung. Einige gewinnen echten Mehrwert durch externe Expertise; andere verlieren ihren Wert genau in dem Moment, in dem man sie abgibt.
Gute Kandidaten für das Outsourcing sind: die initiale Gap-Analyse (eine externe Perspektive deckt blinde Flecken auf), das interne Audit (Unabhängigkeitsanforderungen machen dies für kleinere Teams zur naheliegenden Lösung), Penetrationstests (diese erfordern fast immer spezialisierte Fähigkeiten, die man nicht für einen jährlichen Test intern aufbauen sollte) sowie die initiale Richtlinienerstellung (ein Berater, der bereits fünfzig ISMS-Handbücher verfasst hat, arbeitet deutlich schneller als ein Ersteller ohne Vorerfahrung).
Besser intern zu halten sind: Risikoakzeptanzentscheidungen (nur jemand mit organisatorischer Autorität und Kontext sollte diese verantworten), der laufende Betrieb von Maßnahmen (Zugriffsüberprüfungen, Log-Überwachung, Incident-Response erfordern Personen, die Ihre konkrete Umgebung kennen) sowie die Managementbewertung (dies ist ausdrücklich eine Führungsfunktion, und ihre Auslagerung unterläuft den eigentlichen Zweck der Norm).
Das praktische Muster, auf das viele mittelständische Unternehmen kommen: eine Compliance-Plattform für die Nachweiserhebung und kontinuierliche Überwachung kombiniert mit einem Teilzeit-Berater für die urteilsintensiven Aufgaben wie Risikobewertungsmethodik und Auditbegleitung. Diese Kombination liefert oft bessere Gesamtbetriebskosten als ein reines Beratungsengagement oder ein reines Softwareabonnement, da die Plattform die repetitive Nachweiserhebung übernimmt, während der Berater die Teile bearbeitet, die echte Fachkompetenz erfordern.
Was passiert, wenn Sie zu viel auslagern?
Das größte Risiko beim vollständigen Outsourcing sind nicht die Kosten. Es ist die Abhängigkeit. Wenn ein Berater Ihr gesamtes ISMS aufbaut und intern niemand versteht, warum jede einzelne Maßnahme existiert, sind Sie gezwungen, denselben Berater jedes Jahr für Ihre Überwachungsaudits und bei jedem Anpassungsbedarf zu bezahlen.
Dies äußert sich auf vorhersehbare Weise: Das Zertifikat wird ausgestellt, der Berater verlässt das Unternehmen, und sechs Monate später kann niemand mehr erklären, warum eine bestimmte Zugangskontrollrichtlinie das aussagt, was sie aussagt. Wenn ein Auditor im nächsten Auditzyklusgespräch eine gezielte Frage stellt, ist das interne Team überfordert, weil es nie die Begründung, sondern nur die fertigen Dokumente übergeben bekommen hat.
Die Gegenmaßnahme ist einfach, erfordert aber Disziplin: Bestehen Sie auf einer strukturierten Übergabe als vertraglichem Lieferobjekt – nicht als Nachgedanken. Das bedeutet: aufgezeichnete Schulungssitzungen, eine dokumentierte Begründung für jede wichtige Maßnahmenentscheidung (nicht nur die Maßnahme selbst) und eine Übergangsphase, in der der interne Verantwortliche Meetings leitet, während der Berater nur noch beratend tätig ist. Verankern Sie dies vor der Unterzeichnung im Vertrag, denn Übergabeanforderungen lassen sich vor Vertragsschluss wesentlich leichter aushandeln als nach Begleichung der Rechnung.
Ein hybrides Modell reduziert dieses Risiko strukturell, da der interne Verantwortliche von Beginn an eingebunden ist, anstatt am Ende ein fertiges ISMS übergeben zu bekommen. Diese einzelne Designentscheidung ist der Grund, warum hybride Engagements dazu neigen, ISMS-Programme zu erzeugen, die Personalwechsel und den Ablauf von Beraterverträgen deutlich besser überstehen als vollständig ausgelagerte Projekte.
ISO 27001-Berater vs. Managed Security Service Provider
Berater und Managed Security Service Provider (MSSPs) lösen unterschiedliche Probleme, und ihre Verwechslung führt zu Budgetmissverständnissen. Ein ISO 27001-Berater wird typischerweise für ein definiertes Projekt engagiert: das ISMS aufbauen, die Zertifizierung erreichen, dann zurücktreten (oder in ein leichteres Beratungsretainer für jährliche Überwachungsaudits wechseln). Das Engagement hat ein Anfangs- und ein Enddatum, das an den Zertifizierungszyklus gebunden ist.
Ein MSSP ist ein laufender operativer Dienst – denken Sie an ausgelagertes Security Monitoring, Bedrohungserkennung, Firewall-Management oder SOC-as-a-Service. MSSPs können Ihre ISO 27001-Maßnahmen unterstützen (viele Annex-A-Anforderungen rund um Protokollierung, Überwachung und Incident-Response entsprechen direkt dem, was ein MSSP bereits leistet), führen aber im Allgemeinen nicht Ihre Risikobeurteilung durch, erstellen keine Erklärung zur Anwendbarkeit und managen nicht Ihre Beziehung zur Zertifizierungsstelle.
Beide ergänzen sich oft eher, als dass sie im Wettbewerb stehen. Ein Berater könnte die Überwachungs- und Protokollierungsanforderungen für Ihr ISMS konzipieren und dann einen MSSP für den laufenden täglichen Betrieb empfehlen. Wenn Sie bereits MSSP-Dienste in Anspruch nehmen, fragen Sie diesen Anbieter direkt, welche Dokumentation und Berichte er als Auditnachweise bereitstellen kann. Das kann die benötigten Beraterstunden für den technischen Maßnahmenanteil des Projekts erheblich reduzieren, da Sie nicht doppelt für Leistungen zahlen, die der MSSP bereits erbringt.
Was sollte in einem ISO 27001-Outsourcing-Vertrag stehen?
Scope-Creep ist die häufigste Beschwerde von Unternehmen, die ISO 27001-Aufgaben ausgelagert haben, und sie lässt sich fast immer auf eine unklare Leistungsbeschreibung zurückführen. Bestehen Sie vor der Unterzeichnung darauf, dass die Lieferobjekte explizit aufgeführt werden: welche Dokumente, wie viele Workshops, ob das interne Audit enthalten ist und was „Zertifizierungsunterstützung" während des Audits selbst tatsächlich umfasst.
Definieren Sie klare Service-Level für Reaktionszeiten, insbesondere rund um das Zertifizierungsaudit-Fenster, in dem ein Abweichungsbefund möglicherweise eine Beraterreaktion innerhalb einer Woche erfordert. Legen Sie fest, was passiert, wenn die Zertifizierungsstelle eine schwerwiegende Abweichung feststellt: Ist die Behebung in der ursprünglichen Vergütung enthalten oder wird sie als Änderungsauftrag abgerechnet? Diese einzelne Klausel hat mehr Budgetstreitigkeiten verursacht als jeder andere Teil von ISO 27001-Verträgen.
Das geistige Eigentum an Dokumenten ist für die meisten Auftraggeber wichtiger, als sie zunächst ahnen. Sie möchten editierbare Quelldateien für jede Richtlinie und jedes Verfahren erhalten – kein gesperrtes PDF, das Sie bei jeder Aktualisierung dazu zwingt, denselben Berater zurückzurufen. Verhandeln Sie außerdem einen definierten Übergabe-Meilenstein mit konkreten Schulungslieferobjekten, anstatt „Übergabe" zu bedeuten, was immer der Berater am letzten Tag hinterlässt.
Klären Sie schließlich die Verlängerungskonditionen im Voraus. Wird derselbe Berater Ihre jährlichen Überwachungsaudits unterstützen, und zu welchem Preis? Die Vereinbarung von Preisen für das zweite Jahr während der ursprünglichen Vertragsverhandlung gibt Ihnen echte Verhandlungsmacht, die Sie verlieren, sobald das Zertifikat bereits vorliegt.
Welche Unterstützung benötigen Sie nach der Zertifizierung?
Die Zertifizierung ist nicht das Ziel. ISO 27001 erfordert laufende interne Audits, Managementbewertungen, Aktualisierungen der Risikobeurteilung und eine kontinuierliche Überwachung der Maßnahmen – und für jede dieser laufenden Verpflichtungen gibt es Outsourcing-Optionen.
Viele Berater bieten nach der Zertifizierung ein leichteres Beratungsretainer an, das jährliche interne Auditunterstützung und Hilfe bei der Vorbereitung auf die Überwachungsaudits umfasst, die Zertifizierungsstellen in den Jahren eins und zwei nach der Erstzertifizierung durchführen. Dies kostet in der Regel deutlich weniger als das ursprüngliche Implementierungsengagement, da das ISMS bereits existiert und nur gepflegt und mit aktuellen Nachweisen versorgt werden muss.
Compliance-Automatisierungsplattformen füllen zunehmend die Lücke der kontinuierlichen Überwachung, indem sie den Maßnahmenstatus verfolgen und signalisieren, wenn Nachweise veraltet sind oder eine Richtlinienüberprüfung überfällig ist. Die Kombination aus einem solchen automatisierten laufenden Tracking und einem leichten jährlichen Berater-Check-in ist oft kosteneffizienter als ein vollständiges jährliches Neu-Engagement – insbesondere für Organisationen, deren Risikoprofil sich von Jahr zu Jahr nicht wesentlich verändert hat.
Unabhängig davon, welches Post-Zertifizierungsmodell Sie wählen: Berücksichtigen Sie die Wartungskosten in Ihrer ursprünglichen Budgetplanung. Ein Zertifikat, das verfällt, weil niemand die Finanzierung für das zweite Jahr sichergestellt hat, ist ein schlechteres Ergebnis – und ein teureres, das zu beheben ist – als von Anfang an dafür zu planen.
Wie überprüfen Sie die ISO 27001-Referenzen eines Beraters?
Jeder kann „ISO 27001-Experte" auf eine Website schreiben. Die Überprüfung dieses Anspruchs erfordert etwas mehr Recherche, die sich jedoch lohnt, bevor Sie einen Vertrag über Zehntausende von Euro unterzeichnen.
Fragen Sie zunächst nach den Namen der Zertifizierungsstellen, die frühere Kunden genutzt haben, und ob Sie direkt mit einem ehemaligen Kunden sprechen können – nicht nur eine schriftliche Referenz lesen. Fragen Sie, wie viele ihrer Engagements tatsächlich beim ersten Auditversuch zur Zertifizierung geführt haben, im Vergleich zu solchen, die einen zweiten Besuch zur Beseitigung von Abweichungen erforderten. Ein Berater mit individuellen Qualifikationen wie einer Leitenden-Auditor-Zertifizierung nach ISO 27001 hat mehr Gewicht als einer mit lediglich einem allgemeinen Informationssicherheitshintergrund, da dieser Nachweis spezifisch zeigt, dass er versteht, wie Zertifizierungsstellen die Konformität tatsächlich bewerten.
Achten Sie auch auf branchenspezifische Erfahrung. Ein Berater, der bereits fünf Unternehmen in Ihrer genauen Branche zertifiziert hat, kennt Ihre typische Risikolandschaft und regulatorischen Überschneidungen (HIPAA, GDPR, SOC 2) weitaus besser als ein Generalist, der mit den Besonderheiten Ihrer Branche bei null anfängt. Für eine strukturierte Möglichkeit, Beraterprofile anhand dieser Kriterien zu vergleichen, kann ein unabhängiges Beraterverzeichnis den Auswahlprozess beschleunigen – in Kombination mit soliden Projektplanungstools können Sie Lieferobjekte verfolgen, sobald das Engagement tatsächlich begonnen hat.
Warum der Rat „Einfach einen Berater engagieren" am Ziel vorbeigeht
Der verbreitetste Rat zu diesem Thema behandelt Outsourcing als binäre Entscheidung: Entweder bezahlen Sie einen Berater, der alles übernimmt, oder Sie kämpfen sich allein durch. Diese Sichtweise ignoriert, was die Erfahrungen tatsächlich zeigen: Die Unternehmen, die am besten abschneiden, sind diejenigen, die Outsourcing präzise – aufgabe für aufgabe – ausgestalten, anstatt das gesamte Projekt auszulagern oder gar nichts.
Die gängige Weisheit unterschätzt auch den internen Personalaufwand als echten Budgetposten. Die Auditgebühr als Gesamtkosten zu betrachten, führt dazu, dass Projekte um Zehntausende von Euro an ungeplanten internen Stunden das Budget überschreiten. Wer ein Business Case für die Unternehmensleitung erstellt, muss diese Opportunitätskosten von Tag eins an in der Tabelle haben – nicht erst auf halbem Weg entdecken.
Wenn es eine Priorität gibt, die vor allem anderen gesetzt werden sollte, dann eine ehrliche Kapazitätsprüfung. Wissen Sie genau, welche der Rollen, die Ihr ISMS benötigt, bereits intern abgedeckt sind und welche nicht – bevor Sie mit einem einzigen Berater sprechen. Das ist der Unterschied zwischen einem klar umrissenen Engagement, das zum Budget passt, und einem offenen, das es nicht tut.
— Martin
Maßgeschneiderte ISO 27001-Kostenschätzung vor dem Anbietergespräch
Es gibt Tools, mit denen Sie alle drei Outsourcing-Modelle kalkulieren können, bevor ein einziges Beraterangebot in Ihrem Posteingang landet. Anstatt Beratertage oder interne Stunden zu schätzen, lässt sich eine Echtzeit-Schätzung auf Basis Ihrer Unternehmensgröße, Branche und aktuellen Sicherheitsreife erstellen – verglichen mit einem transparenten Referenzmodell.

Eine Reifegradbeurteilung kann über alle relevanten ISO-Domänen hinweg durchgeführt werden, um Lücken zu identifizieren, und anschließend kann ein anpassbares Gantt-Diagramm erstellt werden, das den DIY-Zeitplan mit einem hybriden oder beratergeführten vergleicht. Mehrere Schätzungen können nebeneinander gespeichert werden, sodass Sie in ein Budgetgespräch mit Zahlen für alle drei Ansätze gehen können – nicht nur mit dem Angebot eines Anbieters. Wenn Sie den schnellstmöglichen Überblick über Ihren aktuellen Stand möchten, beginnen Sie mit dem kostenlosen 2-Minuten-Readiness-Check, oder vertiefen Sie die Analyse mit der vollständigen Readiness-Bewertung, um eine detaillierte, exportierbare Kosten- und Aufwandsaufschlüsselung zu erhalten, die Sie direkt der Unternehmensleitung vorlegen können.
Quellen
- How to Budget an ISO 27001 Implementation Project (27001Academy PDF)
- ISO 27001 Certification Cost 2026 — What Do Mid-Market Companies Really Pay? | Reepa Solutions
- ISO 27001 Certification Cost in 2026: Full Breakdown | AxiPro