Eine ISO 27001-Geltungsbereichserklärung ist ein einzelner, auditfähiger Absatz, der die ISMS-Grenzen benennt: die abgedeckten Produkte, Dienstleistungen, Standorte und Teams sowie ausdrückliche Ausschlüsse mit Begründung. Sie beantwortet Klausel 4.3 direkt, erscheint auf Ihrem Zertifikat und zeigt Auditoren genau, was sie prüfen werden. Machen Sie hier Fehler, wird jeder nachfolgende Schritt der Zertifizierung teurer.
Kurzfassung:
- Breite Geltungsbereichsgrenzen erhöhen den Auditaufwand, die Kontrollanforderungen und die Kosten, während eng definierte, gut begründete Geltungsbereiche eine schnellere Zertifizierung ermöglichen.
- Die Einbindung von Geschäftsführung, IT, Recht, Produkt, Betrieb und wichtigen Lieferanten stellt sicher, dass der Geltungsbereich alle relevanten Risiken und Abhängigkeiten erfasst und spätere Rückfragen reduziert.
- Wenn Sie mit der Definition des Geltungsbereichs beginnen, indem Sie zunächst die Ausschlüsse auflisten und begründen, verbessern Sie die Klarheit und verringern das Risiko von Scope-Creep während der Zertifizierung.
- Die Geltungsbereichserklärung sollte prägnant sein und sich auf Produkte, Standorte und Teams konzentrieren, wobei Ausschlüsse ordnungsgemäß erläutert werden – idealerweise in einem einzigen Absatz.
- Der Einsatz eines Scope-Modellierungstools hilft dabei, verschiedene Grenzoptionen zu vergleichen, deren Auswirkungen auf den Auditaufwand abzuschätzen und kostspielige Fehleinschätzungen zu vermeiden, bevor der Geltungsbereich endgültig festgelegt wird.
Inhaltsverzeichnis
- Warum der ISO 27001-Geltungsbereich Ihres ISMS so entscheidend ist
- Wer bei der Festlegung der Grenzen eingebunden werden muss
- So verfassen Sie die Geltungsbereichserklärung – Schritt für Schritt
- Eine Vorlage für die Geltungsbereichserklärung und vier praxisnahe Beispiele
- Scoping-Fehler, die die Zertifizierung tatsächlich verzögern
- Geltungsbereichserklärung vs. Anwendbarkeitserklärung: Was ist der Unterschied?
- Was Auditoren prüfen, bevor sie abzeichnen
- Was Scoping-Fehler Teams in der Praxis tatsächlich kosten
- Testen Sie Ihre Scoping-Entscheidungen, bevor Sie sich festlegen
- Wo Sie den Standard selbst und weiterführende Hinweise finden
- Quellen
Warum der ISO 27001-Geltungsbereich Ihres ISMS so entscheidend ist
Klausel 4.3 verpflichtet Sie dazu, die Grenzen und die Anwendbarkeit Ihres ISMS zu bestimmen und zu dokumentieren – eine Anforderung, die täuschend kurz ist gemessen an ihrer tatsächlichen Tragweite. Der Geltungsbereich ist keine Formalität, die Sie vor der „eigentlichen Arbeit" abhaken. Er ist die Entscheidung, die alles andere bestimmt.
In der Praxis umfasst der Geltungsbereich physische Standorte, Organisationseinheiten, Informationswerte, Geschäftsprozesse, den Technologie-Stack sowie alle Schnittstellen zu Drittparteien, die mit dem zu schützenden Bereich in Berührung kommen. Der Geltungsbereich eines Zahlungsdienstleisters könnte eine einzige AWS-Umgebung und das zugehörige Engineering-Team umfassen. Der Geltungsbereich eines Krankenhauses könnte drei Gebäude, eine Patientendatenplattform und ein Dutzend Lieferantenintegrationen einschließen.
Was viele unterschätzen: Scoping-Entscheidungen wirken sich unmittelbar auf Kosten und Zeit aus. Breitere Geltungsbereiche erfordern mehr Auditaufwand, mehr zu rechtfertigende Kontrollen und mehr zu sammelnde Nachweise, während enger gefasste, gut begründete Geltungsbereiche die Zertifizierung schneller und günstiger ermöglichen. Ein zertifizierter Geltungsbereich legt außerdem fest, welche Kontrollen geprüft werden und welche Teile Ihrer Organisation das Zertifikat tatsächlich abdeckt – ein Kunde, der fragt „Ist Ihr Abrechnungssystem abgedeckt?", verdient eine Geltungsbereichserklärung, die das unmissverständlich beantwortet. Der Geltungsbereich ist keine bloße Dokumentationsübung. Er ist eine Budgetentscheidung, die als Compliance-Klausel getarnt ist.
Wer bei der Festlegung der Grenzen eingebunden werden muss
Wer den Geltungsbereich im Alleingang definiert, schreibt die Erklärung vor dem Audit womöglich dreimal um. Binden Sie die Personen ein, die wirklich wissen, wo die Risiken und Abhängigkeiten liegen:
- Geschäftsführung, um zu bestätigen, welche Geschäftsbereiche das Zertifikat kommerziell unterstützen muss.
- IT- und Engineering-Leiter, die die tatsächliche Infrastruktur kennen – nicht die Version aus dem Organigramm.
- Recht und Compliance für regulatorische Verpflichtungen, die die Einbeziehung (oder den Ausschluss) bestimmter Datentypen erzwingen könnten.
- Product Owner, die verstehen, welche Dienste Kunden tatsächlich zertifiziert sehen möchten.
- Betrieb und Facility Manager für physische Standorte und gemeinsam genutzte Infrastruktur.
- Wichtige Lieferanten, deren Systeme Ihre geltungsbereichsrelevanten Daten oder Prozesse berühren.
Abhängigkeits-Mapping ist der Bereich, in dem die meisten Teams nachlässig werden. Wenn ein nicht im Geltungsbereich befindliches System einen geltungsbereichsrelevanten Dienst wesentlich beeinflusst – beispielsweise eine CI/CD-Pipeline oder ein gemeinsam genutztes Backup-System –, müssen Sie es entweder in den Geltungsbereich aufnehmen oder die kompensierenden Kontrollen dokumentieren, die ein Auditor tatsächlich prüfen kann. Willkürliche Ausschlüsse sind ein Warnsignal, das später zu kritischeren Nachfragen führt.
Für remote-first oder hybride Organisationen sollten Sie die operative Realität beschreiben (Cloud-Regionen, Remote-Work-Richtlinien, verteilte Teams), ohne IP-Bereiche oder Netzwerkdiagramme in die Erklärung selbst aufzunehmen. Auditoren müssen Kontrollen auf Aktivitäten zurückverfolgen – sie lesen keine Infrastrukturpläne.
So verfassen Sie die Geltungsbereichserklärung – Schritt für Schritt
Sobald Sie alle Informationen gesammelt haben, ist das Verfassen selbst ein mechanischer Prozess – vorausgesetzt, Sie folgen einer festen Reihenfolge. Schritte zu überspringen ist genau das, wodurch Teams mit einem Geltungsbereich enden, der intern schlüssig klingt, aber vor einem Auditor nicht standhält.
- Kontext ermitteln und Freigabe einholen. Dokumentieren Sie zuerst Ihren organisatorischen Kontext (Klausel 4.1) und interessierte Parteien (Klausel 4.2). Der Geltungsbereich muss beiden gerecht werden – nicht nur dem, was die IT schützen möchte.
- Alle Assets, Prozesse, Standorte und Schnittstellen erfassen. Listen Sie physische Standorte, Anwendungen, Datenflüsse und Drittanbieterverbindungen auf. Dies wird später Ihr Nachweispfad.
- Grenzen festlegen und begründen, warum etwas ausgeschlossen wird. „Die HR-Gehaltsabrechnung ist ausgeschlossen, weil sie auf einem separaten, eigenständigen System ohne Datenfluss in das ISMS betrieben wird" ist verteidigbar. „HR ist nicht im Geltungsbereich" ohne Erklärung ist es nicht.
- Einen Absatz verfassen, der auf Klausel 4.3 Bezug nimmt. Widerstehen Sie dem Drang, zwei Seiten zu schreiben. Eine Geltungsbereichserklärung sollte klar, prägnant und idealerweise ein einzelner Absatz sein – kurz genug, um auf dem Zertifikat zu stehen.
- Gegen Auditor- und Kundenerwartungen prüfen. Lesen Sie es, als wären Sie das Sicherheitsteam eines potenziellen Kunden. Beantwortet es „Was genau ist abgedeckt?" ohne ein Folgegespräch?
Profi-Tipp: Verfassen Sie die Ausschlussliste, bevor Sie die Einschlussliste verfassen. Aufzuschreiben, was ausgeschlossen ist und warum, zwingt Sie dazu, jede Grenzentscheidung zu begründen, anstatt nur zu beschreiben, was umfassend wirkt.
Die meisten Teams verfassen den Geltungsbereich rückwärts – sie beginnen breit und kürzen ihn dann. Wenn Sie mit Ihren kundenorientierten Diensten und dem IT-Kernbetrieb beginnen und nur dort erweitern, wo die Belege es erfordern, ergibt sich ein präziseres und besser verteidigbares Ergebnis. Mit dem Kernbetrieb und kundenorientierten Diensten zu beginnen und bei der Rezertifizierung zu erweitern ist aus gutem Grund ein bewährtes Muster: Es hält das erste Jahr handhabbar.
Eine Vorlage für die Geltungsbereichserklärung und vier praxisnahe Beispiele
Eine verwendbare Vorlage hat vier bewegliche Teile, von denen nur zwei wirklich obligatorisch sind.
Vorlage: „Das Informationssicherheits-Managementsystem umfasst [Produkt-/Dienstleistungsname], einschließlich [wesentliche Aktivitäten/Prozesse], betrieben von [Standort(en)] durch [Team/Geschäftsbereich]. Es schließt [spezifische Ausschlüsse] aus, weil [Begründung]."
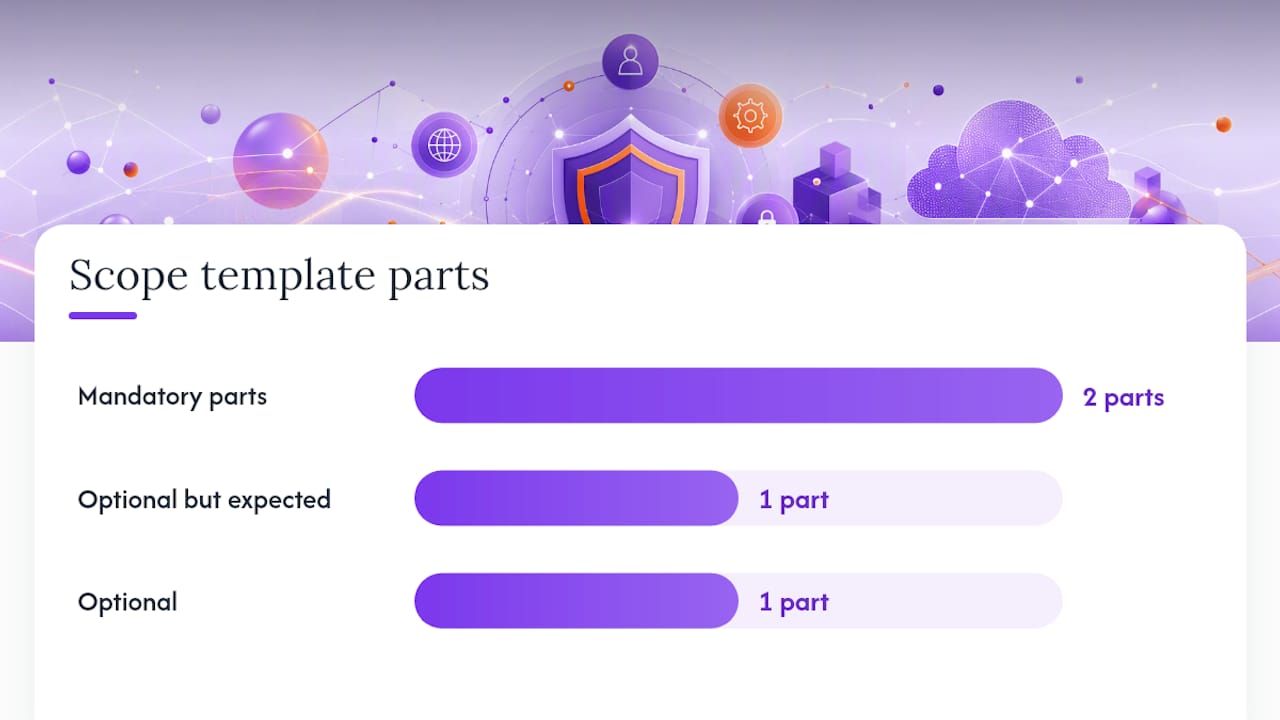
Die Produkt-/Dienstleistungsbeschreibung und die Standorte/Teams sind obligatorisch. Die Ausschlussklausel ist technisch gesehen optional, wird aber von jedem erfahrenen Auditor erwartet. Sie wegzulassen macht Ihren Geltungsbereich nicht breiter – es macht ihn vage, und Vagheit ist das, was beanstandet wird.
Vier kurze Beispiele für gängige Organisationstypen:
- SaaS-Plattform: „Das ISMS umfasst die Produktionsinfrastruktur, den Anwendungscode und die Kundendatenverarbeitung für [Produktname], gehostet auf AWS in der Region US East und verwaltet durch die Teams Platform Engineering und Security. Es schließt die unternehmensinternen HR- und Gehaltsabrechnungssysteme aus, die in einem separaten, isolierten Netzwerk ohne Datenfluss in die Produktion betrieben werden."
- Unternehmensweiter Managed Service: „Das ISMS umfasst die Erbringung von Managed-IT-Support-Dienstleistungen für Unternehmenskunden, einschließlich des Service Desk, der Remote-Monitoring-Tools und der im Rahmen aktiver Supportverträge verarbeiteten Kundendaten, betrieben aus unseren Büros in Chicago und Austin. Es schließt interne Marketingsysteme aus, die keine Kunden- oder Betriebsdaten enthalten."
- Remote-first-Organisation: „Das ISMS umfasst die gesamte Cloud-gehostete Infrastruktur, die Mitarbeiter-Endgeräte unter unternehmenseigenem Geräteverwaltung und den Kundensupportbetrieb von [Unternehmen], unabhängig vom Standort der Mitarbeiter, verwaltet durch ein vollständig verteiltes Engineering- und Operations-Team. Es schließt private Geräte aus, die nicht in die Geräteverwaltung eingebunden sind."
- Einzelstandort-Büro: „Das ISMS umfasst alle Informationswerte, Prozesse und Mitarbeiter am Hauptsitz von [Unternehmen] in [Adresse], einschließlich der Abteilungen Finanzen, Betrieb und Kundenservice. Es schließt das ausgelagerte Archiv für Papierunterlagen aus, das unter einer separaten physischen Sicherheitsvereinbarung verwaltet wird."
Beachten Sie, dass keines dieser Beispiele länger als drei Sätze ist. Diese Kürze ist der Zweck – keine stilistische Entscheidung, die Sie übergehen können, wenn Sie ausführlicher werden möchten.
Scoping-Fehler, die die Zertifizierung tatsächlich verzögern
Ein Geltungsbereich für die „gesamte Organisation" klingt beeindruckend – bis Sie derjenige sind, der Nachweise für jede Abteilung sammelt, einschließlich solcher, die nichts mit Informationssicherheit zu tun haben. Er kann für kleine Unternehmen mit einer einzigen Funktion gerechtfertigt sein, bei denen alles tatsächlich dieselben Systeme berührt. Für größere Organisationen bedeutet er meist nur mehr Auditstunden und eine längere Laufzeit ohne echten Sicherheitsmehrwert.
Der entgegengesetzte Fehler ist es, den Geltungsbereich zu eng zu fassen, um schwierige Kontrollen zu umgehen. Wenn Sie ein System ausschließen, das eindeutig geltungsbereichsrelevante Daten berührt, wird der Auditor fragen warum – und „es war einfacher" wird nicht als Antwort akzeptiert werden.
- Vermeiden Sie vage Formulierungen wie „relevante IT-Systeme", die nichts Konkretes benennen.
- Dokumentieren Sie jeden Ausschluss mit einem spezifischen, nachprüfbaren Grund – keine allgemeinen Aussagen.
- Überprüfen Sie den Geltungsbereich bei der Rezertifizierung, anstatt ihn mid-cycle stillschweigend zu erweitern, ohne Ihre Risikobeurteilung zu aktualisieren.
- Achten Sie auf Scope-Creep, wenn ein neues Produkt innerhalb eines ursprünglich eng definierten ISMS eingeführt wird.
Profi-Tipp: Wenn ein neues Team oder Produkt in Scoping-Gesprächen immer wieder erwähnt wird, aber nie in der ursprünglichen Erklärung enthalten war, findet in Echtzeit Scope-Creep statt. Behandeln Sie das durch eine formelle Aktualisierung – nicht dadurch, dass Sie die Formulierungen stillschweigend anpassen lassen.
Den Geltungsbereich zu erweitern ist an sich nicht schlecht. Es ist oft die richtige Entscheidung, wenn Ihr ISMS reift. Das Problem entsteht, wenn es ohne entsprechende Aktualisierung von Dokumentation, Risikobeurteilungen und der Anwendbarkeitserklärung geschieht.
Geltungsbereichserklärung vs. Anwendbarkeitserklärung: Was ist der Unterschied?
Diese beiden werden ständig verwechselt – und genau diese Verwechslung verlangsamt Audits. Die Geltungsbereichserklärung (Klausel 4.3) definiert die Grenze: was eingeschlossen und was ausgeschlossen ist. Die Anwendbarkeitserklärung (Statement of Applicability, SoA) ist ein separates Dokument, das jede Annex A-Kontrolle auflistet, angibt, ob sie innerhalb dieser Grenze anwendbar ist, und begründet, warum sie ein- oder ausgeschlossen wird.
Stellen Sie sich den Geltungsbereich als das Zeichnen der Karte vor und die Anwendbarkeitserklärung als die Entscheidung, welche Straßen auf dieser Karte patrouilliert werden. Auditoren erwarten, dass die Anwendbarkeitserklärung intern konsistent mit der Geltungsbereichserklärung ist. Wenn Ihr Geltungsbereich die Kundendatenverarbeitung benennt, Ihre Anwendbarkeitserklärung aber die Begründung für Zugangskontrolle auslässt, ist das eine unmittelbare Inkonsistenz, die ein Auditor beanstanden wird.
Ein praktisches Beispiel: Ein Unternehmen mit dem Geltungsbereich „SaaS-Produktionsinfrastruktur und das sie verwaltende Engineering-Team" würde in seiner Anwendbarkeitserklärung typischerweise Kontrollen zu Zugangsverwaltung, Kryptografie und Lieferantenbeziehungen begründen, während Kontrollen zur Handhabung physischer Datenträger als nicht anwendbar gekennzeichnet werden könnten, da in diesem Geltungsbereich keine physischen Datenträger existieren. Der Geltungsbereich bestimmt das Universum des Relevanten. Die Anwendbarkeitserklärung liefert die kontrollenspezifische Begründung innerhalb davon. Diese beiden zu verwechseln – oder die Anwendbarkeitserklärung als Erweiterung des Geltungsbereichsabsatzes zu behandeln – ist eine der häufigsten Lücken, die Auditoren wiederholt vorfinden.
Was Auditoren prüfen, bevor sie abzeichnen
Auditoren, die den Geltungsbereich prüfen, lesen den Absatz nicht isoliert. Sie prüfen, ob er durch Nachweise belegt ist und mit allem anderen in Ihrer ISMS-Dokumentation übereinstimmt.
- Die Geltungsbereichserklärung selbst, abgeglichen mit dem Zertifikatswortlaut.
- Kontext- und interessierte-Parteien-Analyse (Klausel 4.1 und 4.2), die begründet, warum die Grenze dort gezogen wurde.
- Risikobeurteilungsergebnisse, die alles im Geltungsbereich Benannte abdecken.
- Die Anwendbarkeitserklärung, gegengeprüft auf Konsistenz mit den Geltungsbereichsgrenzen.
- Abhängigkeitskarten, die zeigen, wie geltungsbereichsrelevante Systeme mit ausgeschlossenen Bereichen verbunden sind.
- Lieferantennachweise für alle Drittparteien, die geltungsbereichsrelevante Daten oder Prozesse berühren.
- Konfigurations- und Asset-Nachweise speziell für geltungsbereichsrelevante Systeme – nicht für den gesamten IT-Bestand.
Wenn Sie Ausschlüsse präsentieren, beginnen Sie mit der Begründung – nicht mit dem Ausschluss selbst. „Wir haben X ausgeschlossen, weil Y" wirkt kontrolliert und bewusst. Eine bloße Ausschlussliste ohne Erklärung wirkt, als sei der Geltungsbereich zur Arbeitsvermeidung definiert worden – und genau dieser Eindruck löst Nachfragen während des Audits aus. Eine detaillierte Zertifizierungs-Checkliste hilft dabei zu bestätigen, dass Sie alle Nachweise parat haben, bevor der Auditor danach fragt.
Was Scoping-Fehler Teams in der Praxis tatsächlich kosten
Die Geltungsbereichserklärungen, die die meisten Probleme verursachen, sind nicht die schlecht formulierten. Es sind die, die ein einzelner Sicherheitsverantwortlicher isoliert verfasst hat, ohne die Personen einzubeziehen, die die ausgeschlossenen Systeme tatsächlich betreiben. Ich habe erlebt, dass Geltungsbereiche während Stage-1-Audits zweimal neu geschrieben wurden, weil „Drittanbieter-Gehaltsabrechnung ausgeschlossen" bedeutete, dass Gehaltsdaten durch eine gemeinsam genutzte Datenbank flossen, von der das Sicherheitsteam nichts wusste. Das ist kein Formulierungsproblem. Es ist ein Erkenntnisproblem, das sich als Formulierungssymptom zeigt.
Der enge, dienstleistungsbezogene Geltungsbereich ist für die meisten Organisationen die bessere Wahl – insbesondere für SaaS-Unternehmen, die zertifizieren, um Unternehmenskunden zu überzeugen, und nicht aufgrund einer regulatorischen Verpflichtung. Ein breiter organisationsweiter Geltungsbereich ist nur dann sinnvoll, wenn Ihr Unternehmen tatsächlich aus einer einzigen Funktion, einem System und einem Team besteht. Andernfalls auditieren Sie Abteilungen, die Kosten verursachen, ohne das tatsächliche Risiko zu reduzieren.
Readiness-Tools entfalten ihren größten Nutzen in der Schätzungsphase – bevor Sie sich auf eine Grenze festgelegt haben. Die Modellierung, wie ein breiterer Geltungsbereich Auditstunden, Kontrollanzahl und Zeitplan verändert gegenüber einer engeren Alternative, macht den Geltungsbereich von einer Schätzung zu einem Vergleich, den Sie der Geschäftsführung tatsächlich begründen können.
— Martin
Testen Sie Ihre Scoping-Entscheidungen, bevor Sie sich festlegen
Die Grenze zwischen „im Geltungsbereich" und „außerhalb des Geltungsbereichs" zu ziehen ist ebenso eine Kostenentscheidung wie eine Sicherheitsentscheidung – eine Fehleinschätzung bedeutet, später in Auditstunden zu zahlen. Der ISMS Calculator Readiness Assessment modelliert, wie unterschiedliche Geltungsbereichsgrenzen Ihren Implementierungsaufwand verändern – basierend auf Unternehmensgröße, Branche und aktuellem Sicherheitsreifegrad – sodass Sie einen engen dienstleistungsbezogenen Geltungsbereich mit einem breiteren organisationsweiten vergleichen können, bevor Sie einen einzigen Satz der endgültigen Erklärung schreiben.

Das Tool gliedert geltungsbereichsgetriebene Arbeit in eine domänenspezifische Reifegradbewertung über alle vier Kontrollthemen der ISO/IEC 27001:2022 und überführt diese Grenzen in einen anpassbaren Gantt-Zeitplan, den Sie an die für die Implementierung verantwortliche Person übergeben können. Jede Schätzung lässt sich speichern und als PDF exportieren, was es einfach macht, Entwurfs-Scoping-Annahmen mit einem Auditor oder der Geschäftsführung zu teilen, bevor Sie an einen Zertifizierungszeitplan gebunden sind. Führen Sie jetzt den kostenlosen Zwei-Minuten-Readiness-Check durch, testen Sie einige Scoping-Szenarien und speichern Sie den Vergleich vor Ihrem nächsten Planungsmeeting.
Wo Sie den Standard selbst und weiterführende Hinweise finden
Für den formalen Klauseltext konsultieren Sie ISO/IEC 27001 direkt, anstatt sich ausschließlich auf Zusammenfassungen zu verlassen. Für vertiefende Lektüre darüber, wie Scoping-Entscheidungen die Kontrollauswahl beeinflussen, erläutert der Leitfaden von Ismscalculator zu Annex A-Kontrollen, wie Grenzentscheidungen auf spezifische Kontrollanforderungen abbilden, und der Implementierungsleitfaden für SaaS- und Technologieunternehmen führt durch Scoping-Entscheidungen speziell für Cloud-gehostete Produkte. Teams in regulierten Branchen, die sensible Daten im Rahmen von M&A-Prozessen oder Lieferantenbewertungen verarbeiten, könnten außerdem Healthcare-SaaS-Due-Diligence-Praktiken als nützlichen Kontext für die korrekte Eingrenzung der Drittanbieter-Datenverarbeitung finden.
Quellen
- How to Define Your ISO 27001 Scope and Write Your Scope Statement
- ISO 27001 Certification: Complete Guide
- ISO 27001 Implementation: Information Security Management System | ECOSIRE
- The benefits of the Statement of Applicability in ISMS projects
- ISMS Implementation: ISO 27001 Step by Step | ADVISORI