ISO/IEC 27001 ist der internationale Standard für den Aufbau eines Informationssicherheits-Managementsystems (ISMS). Wenn Sie eine Implementierung planen, ist die entscheidende Zahl nicht das Auditdatum, sondern die rund drei Monate Betriebsnachweise, die Zertifizierungsstellen erwarten, bevor sie überhaupt Ihr Stage-2-Audit einplanen. Diese eine Anforderung bestimmt Ihren Projektzeitplan mehr als alles andere.
Die meisten Organisationen benötigen je nach Größe und vorhandener Reife zwischen 3 und 18 Monaten, und das Zertifikat selbst bleibt nach Ausstellung für mehrere Jahre gültig, mit regelmäßigen Überwachungsaudits in der Zwischenzeit.
Bevor Sie ein Budget aufstellen, sollten Sie drei Kostenbereiche klar definieren:
- Interne Stunden des Verantwortlichen für Scoping, Dokumentation und Nachweissammlung.
- Auditorentage für Stage 1 und Stage 2, abgerechnet durch eine akkreditierte Zertifizierungsstelle.
- Mögliche Berater- oder Automatisierungskosten, um Lücken schneller zu schließen, als Ihr internes Team es allein könnte.
Die wichtigsten Erkenntnisse
Der Erfolg der ISO 27001-Zertifizierung hängt davon ab, das dreimonatige Fenster für Betriebsnachweise – und nicht den Auditkalender – als eigentlichen Zeitplantreiber zu betrachten.
| Punkt | Details |
|---|---|
| Nachweiszeitraum bestimmt den Zeitplan | Zertifizierungsstellen erwarten in der Regel etwa drei Monate Betriebsnachweise vor dem Stage-2-Audit. |
| Zeitplan variiert je nach Reifegrad | Gut vorbereitete kleine Teams können in 3 bis 4 Monaten zertifiziert werden; große Mehrstandortprojekte können 18 Monate oder länger dauern. |
| Budget über Auditgebühren hinaus einplanen | Die Gesamtkosten im ersten Jahr für mittelständische Unternehmen belaufen sich häufig auf 73.500 bis 208.000 USD, einschließlich Personal, Berater und Audits. |
| Engerer Scope senkt Kosten am schnellsten | Ein engerer Scope bedeutet weniger Annex A-Maßnahmen zu implementieren und weniger Nachweise zu prüfen. |
| Zertifizierungsstelle frühzeitig buchen | Beauftragen Sie Ihre akkreditierte Zertifizierungsstelle bis Monat 6, um Verzögerungen durch die Verfügbarkeit der Auditoren zu vermeiden. |
Inhaltsverzeichnis
- ISO 27001 Überblick: Grundprinzipien und die CIA-Triade
- Was die Norm enthält und die Änderungen in Annex A 2022
- Wie lange dauert die ISO 27001-Zertifizierung tatsächlich?
- Was kostet die ISO 27001-Implementierung?
- Ihre ISO 27001-Bereitschafts-Checkliste
- Wie der ISMS Calculator diese Zusammenfassung in eine Zahl verwandelt
- Überblick und Zweck von ISO 9001 im Vergleich zu ISO 27001
- Grundprinzipien eines Informationssicherheits-Managementsystems
- Anforderungen und Nachweise, die Auditoren tatsächlich prüfen
- Vorteile der Zertifizierung
- Wo ISO 27001-Projekte typischerweise scheitern
- Warum die meisten ISO 27001-Zeitpläne von Anfang an falsch sind
- Quellen
ISO 27001 Überblick: Grundprinzipien und die CIA-Triade
Hinter dem gesamten Papierkram stellt ISO/IEC 27001 eine einzige Frage: Was könnte mit Ihren Informationen schiefgehen, und was tun Sie dagegen? Der Standard ist risikobasiert und top-down ausgerichtet: Die Führungsebene definiert zunächst Scope und Risikobereitschaft, dann leiten sich die Maßnahmen aus dieser Bewertung ab – nicht aus einer generischen Checkliste. Zudem basiert der Standard auf einem kontinuierlichen Verbesserungskreislauf: bewerten, umsetzen, überprüfen, anpassen, wiederholen.
Alles ist an die Schutzziele Vertraulichkeit, Integrität und Verfügbarkeit geknüpft, üblicherweise als CIA-Triade bezeichnet:
- Vertraulichkeit bedeutet, dass nur autorisierte Personen Kundendaten einsehen können, durchgesetzt durch Zugriffskontrollen und Verschlüsselung.
- Integrität bedeutet, dass Daten nicht manipuliert wurden – deshalb sind Änderungsprotokolle und Manipulationsnachweise für Auditoren von Bedeutung.
- Verfügbarkeit bedeutet, dass Systeme und Backups tatsächlich funktionieren, wenn sie gebraucht werden – nicht nur, dass eine Backup-Richtlinie auf dem Papier existiert.
Profi-Tipp: Legen Sie Ihre CIA-Prioritäten fest, bevor Sie Annex A in Angriff nehmen. Wenn Verfügbarkeit für Ihr Unternehmen am wichtigsten ist (z. B. wenn Sie Infrastruktur betreiben), sollte Ihre Nachweissammlung auf Uptime-Protokolle und Failover-Tests ausgerichtet sein – nicht nur auf Zugriffsüberprüfungen.
Diese drei Schutzziele bestimmen Ihre Scope-Grenzen, welche Nachweistypen Auditoren prüfen werden und letztlich, welche Maßnahmen Sie auswählen und begründen können.
Was die Norm enthält und die Änderungen in Annex A 2022
ISO/IEC 27001 gliedert sich in zwei Teile: die Hauptabschnitte (Kapitel 4 bis 10) und Annex A, den Maßnahmenkatalog. Die Kapitel folgen einem vertrauten Managementsystem-Muster:
- Kapitel 4 bis 5: Kontext der Organisation und Führungsverantwortung.
- Kapitel 6: Planung, einschließlich Risikobeurteilung und Risikobehandlung.
- Kapitel 7: Unterstützung: Ressourcen, Kompetenz, Bewusstsein, Dokumentation.
- Kapitel 8: Betrieb, in dem Maßnahmen tatsächlich umgesetzt werden.
- Kapitel 9 bis 10: Leistungsbewertung und kontinuierliche Verbesserung.
Die Revision von 2022 hat Annex A grundlegend überarbeitet: 114 Maßnahmen wurden auf 93 reduziert und in vier Themengruppen zusammengefasst: organisatorische, personenbezogene, physische und technologische Maßnahmen. Elf neue Maßnahmen wurden eingeführt, darunter Bedrohungsintelligenz, Cloud-Sicherheitskonfiguration und Datenmaskierung – ein Spiegelbild der veränderten Cloud-Infrastruktur seit der Version von 2013.
Die praktische Schlussfolgerung: Ihre Erklärung zur Anwendbarkeit (Statement of Applicability, SoA) ist das Dokument, das alles miteinander verbindet. Es listet alle Annex A-Maßnahmen auf, gibt an, ob sie für Ihre Organisation relevant sind, und begründet dies. Auditoren betrachten die SoA als die Karte Ihres gesamten ISMS – erstellen Sie sie daher frühzeitig und behandeln Sie sie nicht als Formalität, die am Ende erledigt wird.
Wie lange dauert die ISO 27001-Zertifizierung tatsächlich?
Die Zertifizierung durchläuft zwei unterschiedliche Auditphasen. Das Verständnis des Unterschieds verändert die Art und Weise, wie Sie Ihren Zeitplan planen.
- Stage 1 ist eine Dokumentenprüfung. Der Auditor prüft, ob der ISMS-Scope, die Risikobeurteilung, die SoA und die Richtlinien vorhanden sind und logisch zusammenpassen. Dies kann häufig relativ früh erfolgen, sobald Ihre Kerndokumente ausgearbeitet sind.
- Stage 2 überprüft, ob die Maßnahmen tatsächlich wie dokumentiert betrieben werden. Auditoren prüfen Nachweise: Zugangsprotokolle, Schulungsunterlagen, Störungstickets, Lieferantenüberprüfungen. Sie wollen den Beweis, dass das ISMS in Betrieb ist – nicht nur, dass es konzipiert wurde.
Genau deshalb ist der Betriebsnachweiszeitraum so entscheidend. Zertifizierungsstellen erwarten üblicherweise etwa drei Monate nachgewiesenen Betriebs vor Stage 2, da Nachweise über Dinge, die erst letzte Woche begonnen haben, nicht geprüft werden können. Das bedeutet: Die Fähigkeit Ihres Implementierungsteams, kontinuierliche, datierte Nachweise zu generieren – nicht die Anzahl der Auditorentage im Kalender –, ist in der Regel das, was Ihren Zeitplan tatsächlich bestimmt.
Drei Variablen beeinflussen Ihren Zeitplan am stärksten:
- Scope und Größe. Ein einzelnes Produktteam, das eine AWS-Umgebung in den Scope nimmt, kommt schneller voran als ein Großunternehmen mit mehreren Standorten und Legacy-Systemen.
- Vorhandener Reifegrad. Organisationen, die bereits SOC 2 oder HIPAA-Compliance nachweisen können, dürfen einen erheblichen Anteil ihrer Richtlinien und Nachweise wiederverwenden, was den Zeitplan um Monate verkürzen kann.
- Liefermodell. Interne Teams, die alles von Grund auf aufbauen, benötigen in der Regel länger als Teams, die einen Managed Service oder eine Automatisierungsplattform nutzen, um Nachweise vorab zu befüllen.
Angesichts all dessen ist eine praktische Planungsregel es wert, in Ihren Projektplan aufgenommen zu werden: Beauftragen Sie Ihre Zertifizierungsstelle bis Monat 6. Auditorkalender füllen sich schnell, und eine verspätete Buchung kann Ihr Stage-2-Datum um Wochen verschieben, selbst wenn Ihre Nachweise bereit sind. Akkreditierte Zertifizierungsstellen stellen außerdem Zertifikate aus, die drei Jahre gültig sind, mit jährlichen Überwachungsaudits dazwischen.
Was kostet die ISO 27001-Implementierung?
Für ein mittelständisches Unternehmen belaufen sich die Gesamtkosten im ersten Jahr häufig auf 73.500 bis 208.000 USD, und diese Spanne hängt stark davon ab, wie viel der Arbeit Sie auslagern und wie viel Sie intern abwickeln. Budgets sollten folgende Komponenten berücksichtigen:
- Gap-Analyse: Ermittlung, wo aktuelle Praktiken hinter Annex A zurückbleiben – in der Regel das erste kostenpflichtige Engagement.
- Berater- oder Beratungsgebühren: wenn Sie das ISMS nicht mit internem Know-how aufbauen.
- Interner Personalaufwand: die versteckten Kosten, die die meisten Budgets unterschätzen, da Ihre Sicherheits- und IT-Mitarbeiter reale Stunden für das Verfassen von Richtlinien und das Sammeln von Nachweisen aufwenden.
- Stage-1- und Stage-2-Auditgebühren: an die akkreditierte Zertifizierungsstelle zu zahlen, skaliert nach Unternehmensgröße und Scope.
- Tools und Schulungen: GRC-Plattformen, Security-Awareness-Trainings und Mitarbeiterzertifizierungen.
Vorhandene Compliance-Programme reduzieren diese Kosten erheblich. Wenn Sie bereits SOC 2 besitzen, lässt sich ein erheblicher Anteil Ihrer Zugangskontroll- und Lieferantenmanagement-Nachweise direkt übertragen, was sowohl Beraterkosten als auch die Auditvorbereitung reduziert. Automatisierungstools, die kontinuierlich Nachweise aus Cloud-Umgebungen abrufen, reduzieren ebenfalls den manuellen Aufwand, der andernfalls monatelang interne Mitarbeiter in Anspruch nehmen würde.
Profi-Tipp: Holen Sie Angebote von mindestens zwei akkreditierten Zertifizierungsstellen ein, bevor Sie sich festlegen. Die Tagessätze der Auditoren variieren stärker als erwartet, und das günstigste Angebot ist nicht immer das schnellste – denn die Verfügbarkeit kann wichtiger sein als der Preis.
Noch ein Hinweis zur Akkreditierung: Stellen Sie sicher, dass die von Ihnen gewählte Zertifizierungsstelle tatsächlich von einer anerkannten nationalen Akkreditierungsstelle akkreditiert ist. Ein Zertifikat von einem nicht akkreditierten Aussteller hat bei Kunden und Aufsichtsbehörden weit weniger Gewicht, egal wie gründlich das Audit war.
Ihre ISO 27001-Bereitschafts-Checkliste
Diese Zusammenfassung in einen tatsächlichen Projektplan umzuwandeln, läuft auf fünf aufeinanderfolgende Schritte hinaus:
- Einen verantwortlichen Eigentümer benennen. ISMS-Projekte, die ins Stocken geraten, haben in der Regel keine einzelne Person mit der Befugnis, Scope- und Maßnahmenentscheidungen zu treffen.
- Scope eng definieren. Ein engerer Scope – eine Produktlinie oder eine Cloud-Umgebung – bedeutet weniger zu implementierende Maßnahmen und weniger später zu prüfende Nachweise.
- Gap-Analyse und Risikobeurteilung durchführen. Dies liefert Ihren Entwurf der SoA und zeigt Ihnen genau, welche Annex A-Maßnahmen zutreffen.
- Entscheidung zwischen Eigenerstellung und Einkauf treffen. Wägen Sie interne Implementierung gegen Berater oder einen Managed Service ab, und erwägen Sie Automatisierung, um Ihren Nachweiszeitraum früher zu starten.
- Internes Audit, Managementbewertung und Zertifizierungsstelle einplanen. Beauftragen Sie die Zertifizierungsstelle bis Monat 6, um nicht hinter den Auditkalendern anderer Unternehmen zurückzufallen.
Ausführlichere Checklisten und scope-spezifische Anleitungen finden Sie im Blog des ISMS Calculators, wenn Sie tiefer in einzelne Schritte einsteigen möchten.
Wie der ISMS Calculator diese Zusammenfassung in eine Zahl verwandelt
Eine Zusammenfassung sagt Ihnen, was ISO 27001 erfordert. Sie sagt Ihnen nicht, was Ihre Organisation konkret ausgeben wird oder wie lange Ihr Team benötigen wird. Diese Lücke zu schließen ist der Zweck des ISMS Calculator-Schätzers.
- Echtzeit-Kosten- und Aufwandsschätzer: Geben Sie Ihre Unternehmensgröße, Branche und den aktuellen Sicherheitsreifegrad ein und erhalten Sie eine maßgeschneiderte Spanne statt einer generischen Kennzahl für den Mittelstand.
- Kostenloser 2-Minuten-Bereitschaftscheck: Eine schnelle, unverbindliche Möglichkeit, Ihre Lücken zu erkennen, bevor Sie Budget einplanen.
- Referenzmodellvergleiche: Vergleichen Sie Ihre Schätzung mit diesem Referenzwert, um zu beurteilen, ob Ihr Plan realistisch oder optimistisch ist.
- Reifegradbewertung über die vier Annex A-Maßnahmengruppen: Identifiziert genau, welche Maßnahmenfamilien den größten Handlungsbedarf aufweisen.
- Anpassbare Gantt-Diagramme: Verwandeln Sie die obige Checkliste in einen tatsächlichen Implementierungszeitplan mit Phasen und Abhängigkeiten.
Eine generische Zeitspanne zeigt Ihnen, was typisch ist. Eine maßgeschneiderte Schätzung zeigt Ihnen, was Ihre Organisation tatsächlich erwarten sollte – basierend auf Ihrer Größe, Branche und dem Ausgangspunkt.
Profi-Tipp: Führen Sie den kostenlosen Bereitschaftscheck durch, bevor Sie Ihren Vorstand um Budgetgenehmigung bitten. Eine spezifische, benchmarkte Zahl ist weit überzeugender als „irgendwo zwischen drei und zwölf Monaten".
Überblick und Zweck von ISO 9001 im Vergleich zu ISO 27001
Compliance-Verantwortliche, die ein ISO 27001-Projekt konzipieren, werden manchmal auf ISO 9001-Material hingewiesen – es lohnt sich, den Unterschied klar zu benennen, damit Ihr Budgetantrag auf den richtigen Standard ausgerichtet ist. ISO 9001 regelt Qualitätsmanagementsysteme, mit Fokus auf konsistente Produkt- und Dienstleistungserbringung, Kundenzufriedenheit und Prozesskontrolle. Es beantwortet Fragen wie: „Erfüllt unser Fertigungsprozess zuverlässig die Spezifikationen?"
ISO/IEC 27001 hingegen regelt spezifisch die Informationssicherheit: den Schutz von Vertraulichkeit, Integrität und Verfügbarkeit von Daten gegenüber Bedrohungen wie Datenpannen, unbefugtem Zugriff und Systemausfällen. Wenn Ihr Projekt den Schutz von Kundendaten, die Beantwortung von Lieferanten-Sicherheitsfragebögen oder den Abschluss von Unternehmensverträgen umfasst, die eine Sicherheitszertifizierung erfordern, dann ist ISO 27001 der Standard, um den herum Ihr Budget und Zeitplan aufgebaut sein sollten – nicht ISO 9001.
Manche Organisationen besitzen beide Zertifizierungen, insbesondere Hersteller oder Dienstleister, bei denen sowohl Produktqualität als auch Datensicherheit für Kunden relevant sind. Aber die beiden Standards haben unterschiedliche Kapitelstrukturen, häufig spezialisieren sich Auditoren auf einen davon, und die Nachweise, die Sie für einen Standard sammeln, erfüllen selten die Anforderungen des anderen. Wenn Ihr Auftrag darin besteht, Informationswerte zu schützen – insbesondere wenn ein Kunde oder eine Aufsichtsbehörde nach Sicherheitsmaßnahmen fragt –, ist ISO 27001 Ihr Standard.
Grundprinzipien eines Informationssicherheits-Managementsystems
Die Grundsätze hinter ISO 27001 unterscheiden sich vom Qualitätsmanagement-Denken in einem entscheidenden Punkt: Der Standard geht davon aus, dass Bedrohungen aktiv und gezielt sind – nicht nur das Ergebnis von Prozessabweichungen. Drei Grundsätze prägen alles andere im Standard.
Risikoverantwortung liegt bei der Führungsebene, nicht allein beim Sicherheitsteam. Das Top-Management muss die Risikobereitschaft definieren, die SoA genehmigen und die Leistung überprüfen – weshalb Kapitel 5 das Bekenntnis der Führungsebene zur Zertifizierungsanforderung macht und nicht zu einem optionalen Bonus.
Maßnahmen werden ausgewählt, nicht pauschal vorgeschrieben. Anders als bei manchen Compliance-Rahmenwerken, die unabhängig vom Kontext jede Maßnahme vorschreiben, erwartet ISO 27001, dass Sie Ihre spezifischen Risiken bewerten und dann in Ihrer SoA begründen, warum jede Annex A-Maßnahme zutrifft oder nicht. Eine Maßnahme auszulassen ist kein Verstoß, solange Ihre Risikobeurteilung die Entscheidung stützt.
Verbesserung ist kontinuierlich, nicht einmalig. Die Zertifizierung ist keine Ziellinie. Kapitel 10 fordert fortlaufende Korrekturmaßnahmen und Verbesserungen, und die jährlichen Überwachungsaudits nach der Zertifizierung dienen explizit dazu zu überprüfen, ob dieser Kreislauf noch läuft – nicht nur, dass er am Tag der bestandenen Stage 2 existierte.
Diese Grundsätze erklären, warum zwei Organisationen ähnlicher Größe mit deutlich unterschiedlichen Maßnahmensätzen enden und dennoch beide die Zertifizierung legitimerweise bestehen können.
Anforderungen und Nachweise, die Auditoren tatsächlich prüfen
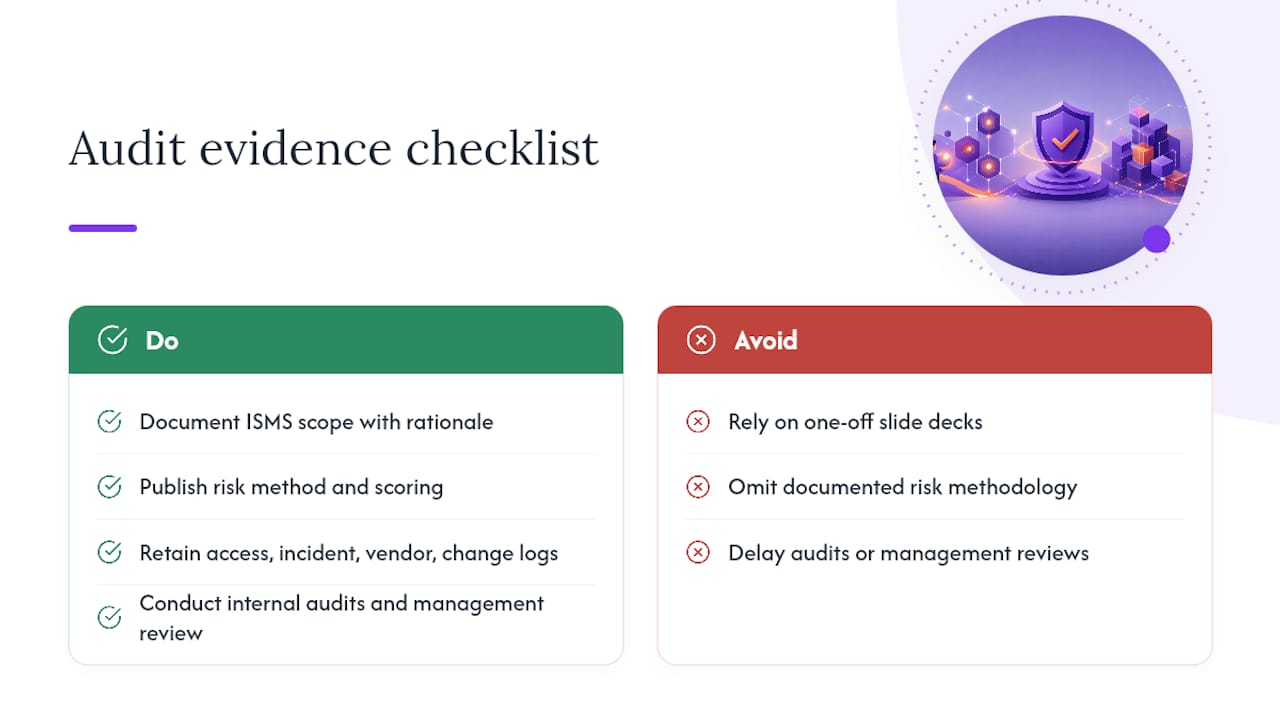
Über die zuvor behandelte Kapitelstruktur hinaus konzentrieren sich Auditoren bei der Durchsicht Ihres ISMS auf spezifische, überprüfbare Anforderungen. Kontext und Scope (Kapitel 4) erfordern eine dokumentierte Erklärung darüber, was in den Scope Ihres ISMS fällt und was nicht – verknüpft mit einer realen betrieblichen Begründung statt einer willkürlichen Abgrenzung.
Risikobeurteilung und Risikobehandlung (Kapitel 6) erfordern eine dokumentierte Methodik, nicht nur eine Tabelle mit Schätzungen. Auditoren wollen sehen, wie Sie Risiken bewertet haben, warum Sie bestimmte Behandlungen gewählt haben und wie dies mit Ihrer SoA zusammenhängt.
Kompetenz und Bewusstsein (Kapitel 7) erfordern Nachweise, dass Mitarbeiter ihre Sicherheitsverantwortlichkeiten tatsächlich verstehen – in der Regel Schulungsnachweise und rollenspezifische Richtlinienbestätigungen, nicht nur eine Präsentation, die einmalig verschickt wurde.
Betriebliche Planung (Kapitel 8) ist der Bereich, in dem die meisten Stage-2-Nachweise generiert werden: Zugriffsüberprüfungen, Vorfallsreaktion-Aufzeichnungen, Lieferantensicherheitsbewertungen und Änderungsmanagement-Protokolle sind hier angesiedelt.
Leistungsbewertung (Kapitel 9) erfordert interne Audits und eine Managementbewertung, die beide stattfinden und dokumentiert sein müssen, bevor Ihr externes Audit stattfindet – da Auditoren die Protokolle und Ergebnisse einsehen wollen.
Das Auslassen auch nur eines dieser fünf Bereiche ist der häufigste Grund, warum eine ansonsten gut vorbereitete Organisation Stage 1 nicht besteht.
Vorteile der Zertifizierung
Der unmittelbarste Vorteil zeigt sich in Verkaufszyklen: Unternehmenskunden fordern zunehmend die ISO 27001-Zertifizierung oder zumindest einen ausgefüllten Sicherheitsfragebogen, den ein zertifiziertes ISMS in Minuten statt in Wochen beantwortet. Das allein rechtfertigt die Kosten für B2B-SaaS-Unternehmen, die größere Verträge abschließen wollen, häufig bereits.
Über den Vertrieb hinaus erzwingt die Zertifizierung ein Maß an interner Disziplin, das den meisten Organisationen vor Beginn des Prozesses fehlt. Pläne zur Vorfallsreaktion werden getestet statt nur geschrieben. Lieferantenrisiken werden systematisch statt ad hoc bewertet. Zugriffsüberprüfungen finden planmäßig statt statt dann, wenn jemand daran denkt.
Es gibt auch eine echte Reduzierung des Verletzungsrisikos – nicht weil die Zertifizierung magisch wirkt, sondern weil der Maßnahmenkatalog gezielt die Schwachstellen adressiert – ungepatchte Systeme, übermäßige Zugriffsrechte, nicht getestete Backups –, die die meisten realen Vorfälle verursachen. Auch Versicherungsanbieter bemerken dies zunehmend, und manche Cyber-Versicherungspolizzen bieten zertifizierten Organisationen bessere Konditionen.
Schließlich gibt Ihnen die Zertifizierung eine vertretbare Antwort, wenn doch etwas schiefgeht. Aufsichtsbehörden und Kunden reagieren sehr unterschiedlich auf „wir hatten ein dokumentiertes, auditiertes ISMS und dieser Vorfall ereignete sich trotzdem" als auf „wir hatten überhaupt kein formales Sicherheitsprogramm".
Wo ISO 27001-Projekte typischerweise scheitern
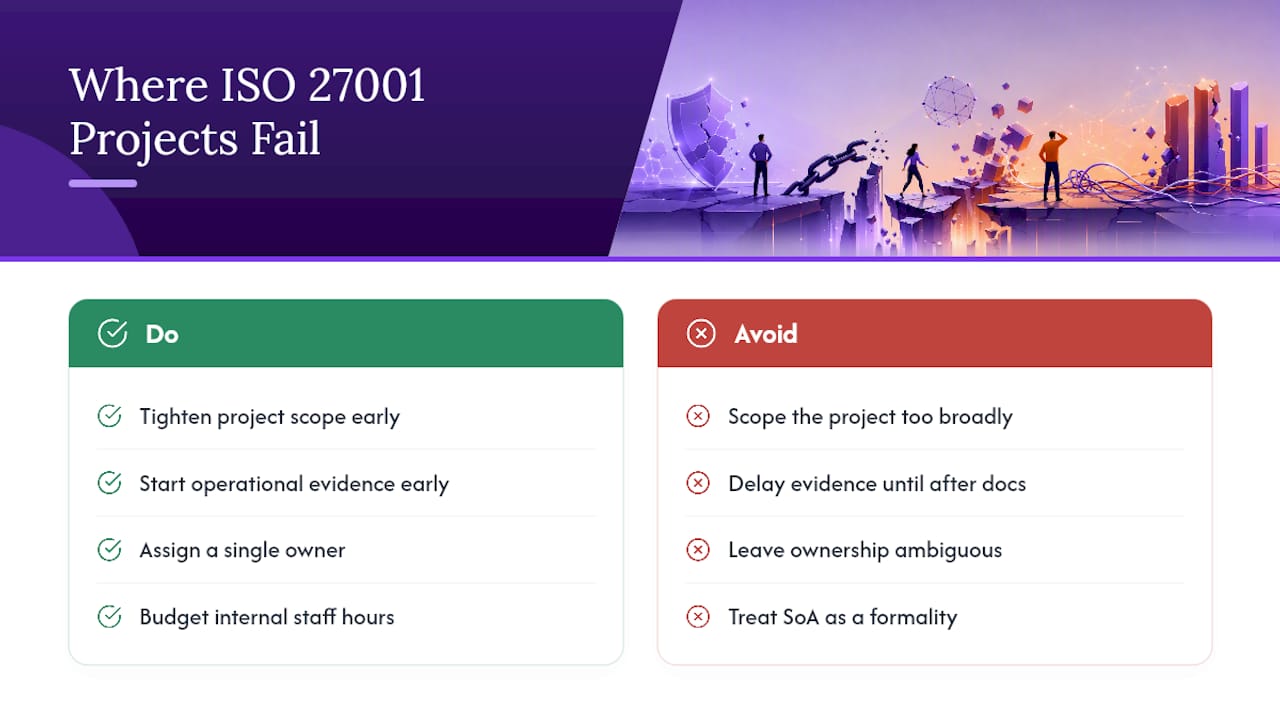
Das häufigste Scheitermuster ist Scope-Creep in die entgegengesetzte Richtung: Organisationen definieren den Scope aus dem Instinkt heraus, „alles abzudecken", zu breit und erschöpfen dann Budget und Zeit beim Versuch, Maßnahmen für Systeme zu implementieren, die gar nicht in den Scope gehört hätten. Wie bereits erwähnt, ist die Einengung des Scopes einer der am häufigsten unterschätzten Hebel zur Senkung von Kosten und Zeitaufwand.
Die zweite häufige Falle ist der zu späte Start des Nachweiszeitraums. Teams verbringen Monate mit dem Verfassen von Richtlinien und stellen dann fest, dass Stage 2 drei Monate operativer Nachweise zusätzlich erfordert – was einen Zeitverlust von einem Quartal bedeutet, der parallel zur Dokumentationsarbeit hätte laufen können.
Unklare Verantwortlichkeiten bremsen den Fortschritt fast ebenso häufig aus. Wenn keine einzelne Person die Befugnis über Scope- und Maßnahmenentscheidungen hat, driftet das Projekt zwischen den Abteilungen und wartet auf Freigaben.
Die Unterschätzung des internen Personalaufwands ist ein spezifischer Budgetfehler. Beratergebühren und Auditkosten sind sichtbare Positionen; die Hunderte von internen Mitarbeiterstunden für die Nachweissammlung sind es oft nicht, und diese Lücke führt zu echten Budgetüberschreitungen, wenn das Projekt bereits läuft.
Schließlich behandeln manche Teams die SoA als Formalität, die kurz vor Stage 1 abgehakt wird, statt als lebendiges Planungsdokument. Frühzeitig erstellt, steuert sie Ihre gesamte Implementierungsroadmap. Spät erstellt, wird sie zum Versuch, nachträglich Entscheidungen zu begründen, die Sie bereits informell getroffen haben.
Warum die meisten ISO 27001-Zeitpläne von Anfang an falsch sind
Die meisten Zeitplanschätzungen scheitern aus einem Grund: Sie werden rund um die Auditplanung statt rund um die Nachweiserbringung aufgebaut. Führungskräfte fragen „Wie viele Tage dauert das Audit?" während die eigentliche Frage lautet: „Wie viele Monate dauert es, drei aufeinanderfolgende Monate sauberer Nachweise zu generieren?" Allein dieses Umdenken würde die meisten Budgetüberschreitungen beheben, über die in Implementierungsleitfäden diskutiert wird.
Der herkömmliche Rat – Scope einengen, einen Berater engagieren, ein GRC-Tool kaufen – ist nicht falsch. Er ist nur unvollständig ohne eine konkrete Zahl. Einem CFO zu sagen „irgendwo zwischen 3 und 18 Monaten" ist kein Plan, sondern ein Achselzucken. Die Organisationen, die am schnellsten vorankommen, sind jene, die frühzeitig eine maßgeschneiderte Schätzung erhalten – bezogen auf ihre tatsächliche Größe und ihren Reifegrad – und dann von einem realen Stage-2-Datum rückwärts planen.
Meine Einschätzung: Beginnen Sie nicht mit dem Verfassen von Richtlinien, bevor Sie Scope und Schätzung festgelegt haben. Jede Woche, die damit verbracht wird, eine Maßnahme zu dokumentieren, die Sie später aus Ihrer SoA herausnehmen werden, ist eine Woche, die Sie nicht zurückbekommen. Erst schätzen, dann aufbauen.
— Martin
Quellen
- ISO/IEC 27001:2022 - Informationssicherheits-Managementsysteme — Anforderungen
- How Long Does ISO 27001 Certification Take? (2026) | Konfirmity
- ISO 27001 Timeline: How Long Does Certification Take?
- ISO 27001 2022 Certification Cost: 12-Month Roadmap