Was ein CISO tatsächlich für die Startup-Sicherheitsplanung leistet
Ein Chief Information Security Officer ist die Führungskraft, die für den Aufbau, die Leitung und die Kommunikation des Sicherheitsprogramms einer Organisation verantwortlich ist. Im Startup-Kontext kratzt diese Definition kaum an der Oberfläche. Die eigentliche Aufgabe des CISO besteht darin, Sicherheit zu einem Geschäftsvorteil zu machen – und nicht zu einer Bremse für die Entwicklungsgeschwindigkeit.
Die meisten Gründer betrachten Sicherheitsführung als eine technische Funktion. Das ist sie nicht – zumindest nicht in erster Linie. Die Rolle des CISO in der Startup-Sicherheitsplanung liegt an der Schnittstelle von Risikomanagement, Governance und Unternehmensstrategie. Ein CISO entscheidet, welche Risiken akzeptiert werden können, welche Compliance-Frameworks neue Kunden erschließen und wie die Sicherheitslage gegenüber Investoren kommuniziert wird, die sie zunehmend als Due-Diligence-Kriterium betrachten.
So sieht das in der Praxis für ein Startup aus:
- Strategische Governance: Verantwortung für die Sicherheits-Roadmap und deren Abstimmung auf Finanzierungsmeilensteine, Produkteinführungen und Unternehmensvertriebszyklen
- Risikomanagement: Identifizierung und Priorisierung von Bedrohungen auf Basis der spezifischen Angriffsfläche des Startups – nicht anhand einer generischen Enterprise-Checkliste
- Kommunikation auf Führungsebene: Übersetzung technischer Risiken in finanzielle und reputationsbezogene Risikosprache, die Vorstände und Investoren verstehen
- Compliance-Verantwortung: Steuerung von Frameworks wie SOC 2, ISO 27001, HIPAA oder PCI-DSS je nach Markt und Kundenanforderungen des Startups
- Kulturelle Führung: Verankerung der Erwartung, dass Sicherheit die Verantwortung aller ist – nicht nur die des Sicherheitsteams
Die Berichtslinie ist wichtiger, als die meisten Gründer erkennen. Ein CISO, der direkt an den CEO berichtet, verfügt über die organisatorische Autorität, technischen Abkürzungen entgegenzuwirken. Wer hingegen dem CTO untergeordnet ist, wird häufig überstimmt, wenn Liefergeschwindigkeit und Sicherheitskontrollen in Konflikt geraten. Für Frühphasenunternehmen, die noch keinen Vollzeit-CISO rechtfertigen können, kann ein virtueller CISO (vCISO) oder ein erfahrener Security Engineer Teile dieser Rolle übernehmen – eine Unterscheidung, die später ausführlich behandelt wird.
Inhaltsverzeichnis
- Kernaufgaben, die den Alltag eines Startup-CISO prägen
- Wie ein CISO Sicherheit mit Unternehmenszielen verknüpft und eine Sicherheitskultur aufbaut
- Wann sollte Ihr Startup einen CISO einstellen – und welche Alternativen gibt es?
- Skalierbare Sicherheitsführungsmodelle, die für Startups wirklich funktionieren
- Wichtigste Erkenntnisse
- Ermitteln Sie den Sicherheitsreifegrad Ihres Startups
Kernaufgaben, die den Alltag eines Startup-CISO prägen
Die Lücke zwischen der Stellenbeschreibung eines CISO und seinem tatsächlichen Kalender ist in Startups erheblich. Es gibt kein großes Team, an das delegiert werden kann, keinen ausgereiften Prozess, der übernommen werden könnte. Der Startup-CISO ist gleichzeitig Architekt und Umsetzer.
Die praktischen Aufgaben erstrecken sich über mehrere Bereiche:
- Entwicklung von Richtlinien und Standards: Verfassen von Sicherheitsrichtlinien, die tatsächlich nutzbar sind – keine 80-seitigen Dokumente, die niemand liest. Startup-Richtlinien müssen schlank, durchsetzbar und mit konkreten Maßnahmen verknüpft sein.
- Management des Compliance-Programms: Steuerung der Audit-Bereitschaft für SOC 2 Typ II, ISO 27001 oder HIPAA. Dazu gehören Nachweiserhebung, Lieferantenbewertungen und die Koordination mit externen Prüfern.
- Risikobewertung und Bedrohungsmanagement: Durchführung regelmäßiger Risikobeurteilungen, Pflege eines Risikoregisters und Aktualisierung von Incident-Response-Playbooks, wenn sich Produkt und Infrastruktur weiterentwickeln.
- Leitung der Incident Response: Verantwortung für den Plan im Ernstfall – einschließlich Kommunikationsprotokollen, Eindämmungsmaßnahmen und Nachbesprechungen nach Vorfällen.
- Security-Awareness-Programme: Durchführung von Schulungen, die tatsächlich das Verhalten ändern – keine Pflichtvideos zum Abhaken. Phishing-Simulationen, Workshops zu sicherem Programmieren und Sicherheitsmodule im Onboarding fallen darunter.
- Berichterstattung an Vorstand und Investoren: Aufbereitung von Sicherheitskennzahlen und Statusberichten für Führungsgremien. Hier scheitern viele technisch starke CISOs – und hier zeigen sich die besten.
- Zusammenarbeit mit Engineering und Produkt: Einbettung von Sicherheit in den Entwicklungslebenszyklus durch Bedrohungsmodellierung, Teilnahme an Code-Reviews und Sicherheitsanforderungen in der Sprint-Planung.
Erwähnenswert ist, dass sich das Verhältnis von strategischer zu operativer Arbeit bei CISO-Aufgaben in Startups ständig verschiebt. In der Series-A-Phase verbringt ein CISO möglicherweise 60 % seiner Zeit mit praktischer Umsetzung. In der Series-C-Phase sollte sich dieses Verhältnis zugunsten von Governance, Lieferantenmanagement und Teamführung umkehren. Kandidaten, die nicht in beiden Modi arbeiten können, passen schlecht in ein Startup-Umfeld.
Wie ein CISO Sicherheit mit Unternehmenszielen verknüpft und eine Sicherheitskultur aufbaut
Sicherheit, die das Unternehmen nicht unterstützt, wird letztlich budgetär gestrichen oder ignoriert. Die besten Startup-CISOs verstehen das intuitiv. Sie rahmen jede Sicherheitsinitiative in Bezug darauf ein, was sie ermöglicht – nicht nur, was sie verhindert.
Effektive CISOs agieren als Geschäftsenablierer, die Sicherheit als Wettbewerbsvorteil statt als Kostenstelle positionieren. Im Unternehmensvertrieb kann ein abgeschlossenes SOC-2-Audit den Unterschied zwischen gewonnenem und verlorenem Auftrag ausmachen. Eine transparente Sicherheitsseite auf der Website reduziert Reibungsverluste in Beschaffungsprozessen. Das sind Umsatzergebnisse – und ein CISO, der sie mit konkreten Sicherheitsinvestitionen verknüpfen kann, gewinnt einen Platz am Wachstumstisch.
Die kulturelle Dimension ist ebenso wichtig – und schwerer messbar. Sicherheitskultur ist kein Schulungsprogramm. Sie ist das kumulierte Ergebnis davon, wie die Führung reagiert, wenn Sicherheit mit Geschwindigkeit kollidiert, wie Entwickler für das Aufdecken von Schwachstellen belohnt werden und ob der CISO als Partner oder als Gatekeeper wahrgenommen wird.
Praktische Ansätze, die in Startup-Umgebungen funktionieren:
- Sichere Standards zum einfachsten Weg machen. Wenn Entwickler Hürden überwinden müssen, um etwas Unsicheres zu tun, werden die meisten es nicht tun.
- Sicherheitserfolge öffentlich feiern. Wenn ein Entwickler eine Fehlkonfiguration erkennt, bevor sie ausgeliefert wird, sollte das im selben Kanal gewürdigt werden, in dem Produkteinführungen angekündigt werden.
- Sicherheitskennzahlen mit Geschäftsergebnissen verknüpfen. Mean Time to Detect, Anzahl offener kritischer Schwachstellen und Compliance-Abdeckungsgrad erzählen eine Geschichte, die Investoren und Kunden interessiert.
Pro-Tipp: Rahmen Sie Ihren ersten Sicherheitsbericht rund um Kundenvertrauen und Vertriebsunterstützung ein – nicht um technische Maßnahmen. Zeigen Sie dem Vorstand, wie viele Enterprise-Abschlüsse Sicherheitsdokumentation erforderten und was der Abschluss von SOC 2 oder ISO 27001 ermöglichen würde. Diese Einrahmung erhält Budgetgenehmigungen schneller als jede Risikomatrix.
Executive Sponsorship ist keine Option. Ein CISO ohne sichtbare Unterstützung durch CEO oder Vorstand wird jeden bereichsübergreifenden Konflikt verlieren. Das Sicherheitsprogramm benötigt dieselbe organisatorische Autorität wie Finanzen oder Recht – und diese Autorität kommt von oben. Die Rolle des CISO bei der finanziellen ISO-27001-Compliance verdeutlicht, wie sich diese Governance-Struktur in regulierten Umgebungen auswirkt, wo die Folgen von Fehlausrichtungen am gravierendsten sind.
Nützliche KPIs zur Messung der CISO-Effektivität in einem Startup:
- Anteil kritischer Schwachstellen, die innerhalb des SLA behoben wurden
- Zeit bis zur Erlangung und Aufrechterhaltung von Compliance-Zertifizierungen
- Abschlussquote von Sicherheitsreviews im Produktentwicklungszyklus
- Anzahl gelöster sicherheitsbezogener Vertriebshindernisse pro Quartal
- Klickraten bei Phishing-Simulationen der Mitarbeiter im Zeitverlauf
Wann sollte Ihr Startup einen CISO einstellen – und welche Alternativen gibt es?
Ein falsches Timing bei der CISO-Einstellung – in beide Richtungen – ist kostspielig. Stellen Sie zu früh ein und zahlen Sie ein sechsstelliges Führungsgehalt für das Verfassen von Richtlinien für ein Fünf-Personen-Team ohne zu gouvernierende Infrastruktur. Eine Vollzeit-CISO-Einstellung in einer zu frühen Phase führt in der Regel zu Unterauslastung und technischen Lücken, da Frühphasen-Startups mehr praktische Sicherheitsumsetzung als das Schreiben von Führungsrichtlinien benötigen.
Stellen Sie zu spät ein und befinden Sie sich in der Situation, ein SOC-2-Audit bestehen zu müssen, während ein wichtiger Enterprise-Deal in der Beschaffung steckt – oder schlimmer noch, auf eine Datenpanne ohne Plan zu reagieren.
Die Signale, die auf die Zeit für eine dedizierte Sicherheitsführung hinweisen:
- Stagnierende Vertriebsgespräche: Enterprise-Kunden senden Sicherheitsfragebögen, und Ihr Engineering-Team verbringt Tage damit, diese zu beantworten
- Compliance-Fristen: Eine Kunden- oder regulatorische Anforderung erzwingt eine bestimmte Zertifizierung innerhalb eines definierten Zeitrahmens
- Wiederkehrende Sicherheitsaufgaben: Sicherheitsaufgaben beanspruchen dauerhaft mehr als 20 % der Arbeitszeit eines Entwicklers
- Finanzierungsmeilensteine: Series-B-Investoren und darüber führen routinemäßig Sicherheits-Due-Diligence durch; ein glaubwürdiger Sicherheitsverantwortlicher ist dabei von Bedeutung
Für die meisten Startups ist die richtige Reihenfolge nicht „einen CISO einstellen". Sie lautet:
-
Zuerst Security Engineer (Seed bis Series A): Ein erfahrener Entwickler mit Cloud-Security-Expertise, SOC-2-Erfahrung und Incident-Response-Kenntnissen übernimmt die praktische Arbeit. Der ideale erste Sicherheitsverantwortliche für Series A kombiniert AWS- oder GCP-Expertise mit Compliance-Umsetzung und Kommunikationsfähigkeit auf Führungsebene.
-
Fraktionaler oder virtueller CISO (Series A bis Series B): Ein vCISO übernimmt strategische Programmführung, Richtlinienentwicklung, Compliance-Aufsicht, Lieferantenmanagement und Incident-Response-Leitung zu einem Bruchteil der Vollzeitkosten. vCISO-Engagements kosten typischerweise 60.000–180.000 USD pro Jahr, verglichen mit 250.000–400.000 USD Gesamtvergütung für einen Vollzeit-CISO. Diese Differenz ist für ein Startup, das seine Runway im Blick behält, erheblich.
-
Vollzeit-CISO (Series B und darüber hinaus): Sobald das Sicherheitsprogramm ausreichend komplex ist, ein eigenes Team zu verwalten hat und Anforderungen an die Berichterstattung auf Vorstandsebene bestehen, ist eine Vollzeitbesetzung sinnvoll.
Der Übergang von entwicklergesteuerter Sicherheit zu dedizierter Sicherheitsführung wird typischerweise durch einen Anstieg wiederkehrender Compliance-Aufgaben, stagnierende Vertriebsgespräche aufgrund von Sicherheitsreviews und wachsende Audit-Belastungen markiert. Diese drei Signale zusammen sind ein zuverlässiger Auslöser.
Ein Modell, das in mittleren Wachstumsphasen gut funktioniert: einen Vollzeit-Senior-Security-Engineer für die tägliche technische Umsetzung mit einem fraktionalen CISO für strategische Governance und Roadmap-Richtung kombinieren. So erhalten Sie Abdeckung auf beiden Ebenen ohne den Overhead einer Vollzeit-Führungskraft.
Was die Berichtslinie betrifft: Sicherheitsführung in Startups berichtet typischerweise an den CEO oder CTO. CEO-Reporting gibt dem CISO breitere organisatorische Autorität und Unabhängigkeit von Engineering-Prioritäten. CTO-Reporting funktioniert, wenn der CTO wirklich sicherheitsbewusst ist und das Risikoprofil des Startups primär technischer Natur ist. Direkte Führungskräfte-Anbindung ist in jedem Fall nicht verhandelbar. Cybersicherheit als Geschäftspriorität ist zunehmend die Erwartung von Enterprise-Kunden und Investoren – und ein CISO, der im Organigramm vergraben ist, kann dieser Erwartung nicht gerecht werden.
Skalierbare Sicherheitsführungsmodelle, die für Startups wirklich funktionieren
Die Forschung zur Startup-Sicherheit ist in einem Punkt konsistent: Gezielte Maßnahmen, bevor ein vollständiges Sicherheitsteam existiert, verschieben die Messwerte deutlich. Die Implementierung wichtiger Sicherheitspraktiken wie MFA, Least-Privilege-Zugang und Incident-Playbooks kann die mittlere Erkennungszeit von Wochen auf Stunden reduzieren – selbst bevor ein CISO vorhanden ist. Das ist kein Argument gegen die Einstellung von Sicherheitsführung. Es ist ein Argument dafür, nicht bis zum CISO-Einsatz zu warten.
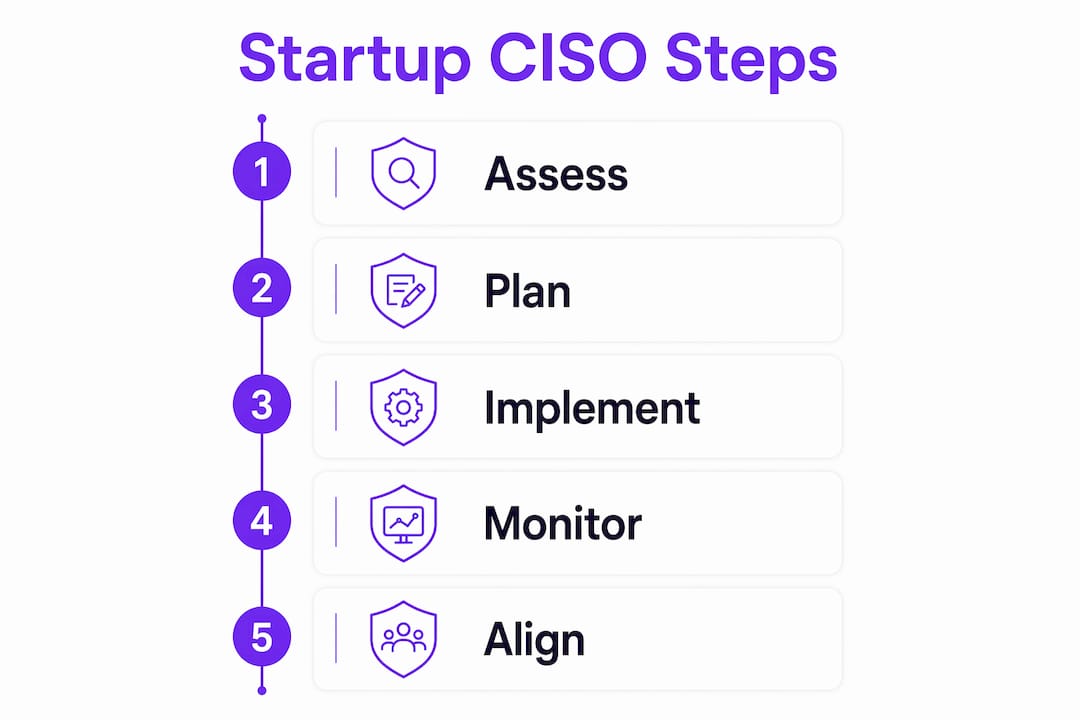
Das skalierbare Modell, das am besten damit übereinstimmt, wie erfolgreiche Startups tatsächlich Sicherheitsprogramme aufbauen, sieht so aus:
Seed-Phase: Keine dedizierte Sicherheitseinstellung. Gründer und Entwickler implementieren Basiskontrollen: MFA überall, Secrets-Management, grundlegendes Logging und eine einfache Incident-Response-Checkliste.
Series A: Einstellung eines Senior Security Engineers. Beginn der SOC-2-Typ-I-Vorbereitung. Hinzuziehung eines vCISO für strategische Ausrichtung, Compliance-Roadmapping und investorenseitige Sicherheitskommunikation.
Series B: Die vCISO-Zusammenarbeit vertieft sich oder geht in einen Teilzeit-Fractional-CISO über. Die Anzahl der Security Engineers wächst. Ein formales Risikomanagementprogramm wird gestartet.
Series C und darüber hinaus: Vollzeit-CISO-Einstellung. Dediziertes Sicherheitsteam. Ausgereiftes GRC-Programm (Governance, Risk, Compliance) mit regelmäßiger Berichterstattung auf Vorstandsebene.
Das Kostenargument für diesen stufenweisen Ansatz ist eindeutig. Ein Startup, das von einem Null-Sicherheitsbudget zu einem vCISO-Engagement in Series A übergeht, gibt einen Bruchteil der Kosten eines Vollzeit-CISO aus – und erhält dennoch Governance auf Führungsebene. Die Einsparungen finanzieren die praktische Engineering-Arbeit, die das Risiko täglich tatsächlich reduziert.
Zentrale Erkenntnis: Die CISO-Rolle in der Startup-Sicherheitsplanung ist keine einzelne Einstellung zu einem einzelnen Zeitpunkt. Es ist eine Funktion, die sich mit dem Unternehmen weiterentwickelt – beginnend als strategischer Teilzeit-Overlay und reifend zu einer vollständigen Führungsposition, wenn das Programm wächst.
Häufige Herausforderungen, mit denen Startups in dieser Entwicklung konfrontiert sind:
- Gründerwiderstand gegen Sicherheitsinvestitionen vor einer Datenpanne: Die Kosten der Prävention sind sichtbar; die Kosten einer Datenpanne sind hypothetisch – bis sie es nicht mehr sind.
- Kulturkonflikte in der Engineering-Welt: Entwickler, die Sicherheitsreviews als Blocker und nicht als Qualitätsschranken betrachten. Ein erfahrener CISO oder vCISO verändert diese Sichtweise durch entwicklerfreundliche Werkzeuge und klare SLAs für Sicherheitsreviews.
- Compliance-Ermüdung: Gleichzeitige Verfolgung von SOC 2, ISO 27001 und HIPAA ohne priorisierte Roadmap. Die richtige Sicherheitsführungskraft priorisiert diese basierend auf Kundennachfrage und Umsatzwirkung – nicht nach theoretischer Vollständigkeit.
- Einstellung des falschen Profils: Verpflichtung eines Großunternehmens-CISO, der noch nie ohne Team, Budget oder etablierte Prozesse gearbeitet hat. Startup-CISOs müssen bereit sein, von Grund auf aufzubauen.
Die wichtigsten Fähigkeiten für eine Startup-Sicherheitsführungskraft auf jeder Stufe: Cloud-native Sicherheitskenntnisse (AWS, GCP oder Azure), praktische Compliance-Umsetzung, klare Kommunikation auf Führungsebene und das Urteilsvermögen, zu wissen, welche Risiken akzeptiert werden können und welche sofort behoben werden müssen. Die CISM- und CISSP-Zertifizierungen von ISACA signalisieren Grundlagenwissen, aber praktische Startup-Erfahrung überwiegt Qualifikationen bei den meisten Einstellungsentscheidungen in frühen Phasen.
Wichtigste Erkenntnisse
Die Rolle des CISO in der Startup-Sicherheitsplanung ist am effektivsten, wenn sie mit der Unternehmensphase skaliert – beginnend mit praktischem Security Engineering und weiterentwickelt hin zu strategischer Governance, wenn Komplexität und Compliance-Anforderungen wachsen.
| Punkt | Details |
|---|---|
| Phasengerechte Einstellung | Beginnen Sie mit einem Security Engineer in der Seed/Series-A-Phase, bevor Sie in einen Vollzeit-CISO investieren. |
| Kostenvorteil vCISO | vCISO-Engagements kosten typischerweise 60.000–180.000 USD pro Jahr gegenüber 250.000–400.000 USD Gesamtvergütung für einen Vollzeit-CISO. |
| Sicherheit als Geschäftsenablierer | CISOs, die Sicherheit rund um Vertriebsunterstützung und Kundenvertrauen positionieren, erhalten schneller Budget- und Vorstandsunterstützung. |
| Frühe Maßnahmen reduzieren Risiken | Die Implementierung von MFA, Least-Privilege-Zugang und Incident-Playbooks kann die Erkennungszeit von Wochen auf Stunden reduzieren. |
| Berichtslinie bestimmt Autorität | Sicherheitsführung, die direkt an CEO oder CTO berichtet, erhält die organisatorische Autorität, die zur Durchsetzung bereichsübergreifender Richtlinien erforderlich ist. |
Ermitteln Sie den Sicherheitsreifegrad Ihres Startups

Wenn Ihr Startup Compliance-Anforderungen bearbeitet oder sich auf ein Sicherheitsaudit vorbereitet, liefert Ismscalculators ISO-27001-Bereitschaftsbewertung eine maßgeschneiderte Schätzung von Kosten und Aufwand basierend auf Ihrer Unternehmensgröße, Branche und aktuellem Sicherheitsreifegrad. Die Plattform deckt alle vier Kontrollbereiche der ISO/IEC 27001:2022 ab, beinhaltet anpassbare Implementierungszeitpläne und ermöglicht den Vergleich Ihres Plans mit Referenzwerten. Sie können auch einen kostenlosen 2-Minuten-Readiness-Check durchführen, um sofort einen Überblick über Ihre Lücken zu erhalten, bevor Sie sich für eine vollständige Bewertung entscheiden.
Empfohlen
- Warum Startup-Gründer ISMS verstehen sollten | ISMS Calculator
- Ein ISMS von Grund auf aufbauen: Startup-Leitfaden | ISMS Calculator
- ISO 27001 für SaaS- und Tech-Unternehmen: Ein praxisorientierter Leitfaden | ISMS Calculator
- Die Rolle des CISO bei der finanziellen ISO-27001-Compliance | ISMS Calculator