IT-Manager leiten die ISMS-Implementierung, weil sie über das technische Wissen verfügen, das zur Einrichtung von Kontrollen, zur Verwaltung von Assets und zur Erstellung der operativen Nachweise erforderlich ist, die Auditoren tatsächlich prüfen. Ein Informationssicherheits-Managementsystem, kurz ISMS, ist das von ISO 27001 definierte formale Rahmenwerk zum Schutz von Organisationsinformationen durch Richtlinien, Prozesse und Kontrollen. Obwohl das Top-Management gemäß ISO 27001 Klausel 5 die letztendliche Verantwortung trägt, sind es die IT-Manager, die Governance-Entscheidungen in funktionierende Sicherheitssysteme übersetzen. Das Verständnis dafür, warum IT-Manager die ISMS-Implementierung leiten, verdeutlicht sowohl den Umfang der Rolle als auch die erforderliche organisatorische Unterstützung.
Warum IT-Manager die ISMS-Implementierung leiten
IT-Manager leiten die ISMS-Implementierung, weil sie in den meisten Organisationen die einzigen Personen sind, die den Geltungsbereich präzise definieren, Assets zuordnen und überprüfen können, ob Kontrollen tatsächlich funktionieren. Der ISMS-Geltungsbereich legt fest, welche Systeme, Standorte und Prozesse unter die ISO 27001-Zertifizierung fallen. Wird er falsch definiert, wird eine fehlerhafte Geltungsbereichsdefinition zur häufigsten Ursache für das Scheitern von Audits. Genau das erklärt, warum ein nicht-technischer Manager diese Aufgabe nicht effektiv übernehmen kann.
ISO 27001 ist die internationale Norm für Informationssicherheits-Management, und ihr vollständiger Leitfaden gibt IT-Managern eine solide Grundlage, bevor sie beginnen. Die Norm erfordert eine Anwendbarkeitserklärung (Statement of Applicability, SoA), eine Risikobeurteilung und dokumentierte Nachweise, dass die ausgewählten Kontrollen in Betrieb sind. Jedes dieser Ergebnisse hängt von technischem Urteilsvermögen ab. Ein Geschäftsführer kann die Richtlinie unterzeichnen. Nur ein IT-Manager kann bestätigen, dass die Multi-Faktor-Authentifizierung auf jedem System im Geltungsbereich durchgesetzt wird.
Die Revision von ISO 27001 aus dem Jahr 2022 hat die Annex A-Kontrollen von 114 auf 93 reduziert und in vier Themenbereiche gegliedert: organisatorisch, personenbezogen, physisch und technologisch. Diese Konsolidierung hat die Komplexität verringert, aber die Präzision bei der Kontrollauswahl erhöht. IT-Manager müssen jede ausgewählte Kontrolle nun einem spezifischen Risiko zuordnen, die Begründung dokumentieren und Nachweise über die Implementierung erbringen. Das ist eine technische und analytische Aufgabe, keine bloße Richtlinienarbeit.
Welche konkreten Verantwortlichkeiten tragen IT-Manager bei der ISMS-Implementierung?
IT-Manager tragen die operative Last der ISMS-Implementierung in mehreren klar abgegrenzten Bereichen. Jeder Bereich erfordert sowohl technisches Können als auch Dokumentationsdisziplin.
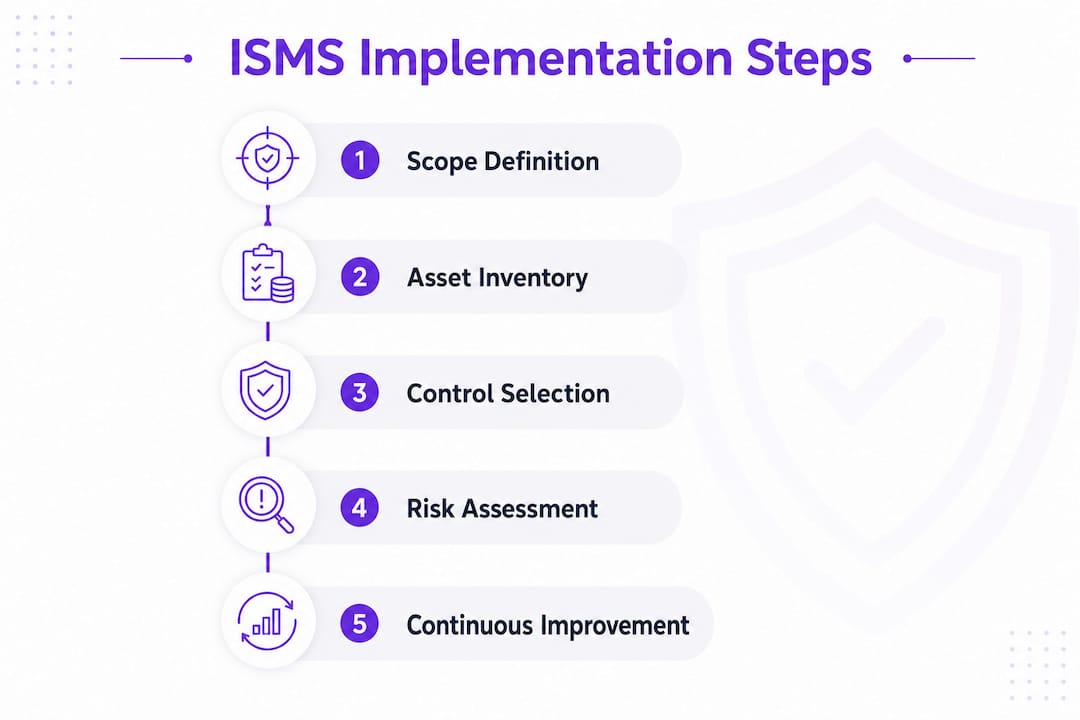
- Geltungsbereichsdefinition: IT-Manager identifizieren, welche Systeme, Datenflüsse und Standorte innerhalb der ISMS-Grenze liegen. Scope Creep – also die informelle Erweiterung des Geltungsbereichs ohne formale Genehmigung – ist ein wesentliches Auditrisiko.
- Asset-Inventar und Risikobeurteilung: ISO 27001 Klausel 6.1.2 erfordert eine umfassende Risikobeurteilung und die Erstellung der SoA als grundlegende Schritte. IT-Manager erstellen und pflegen das Asset-Register, das diesen Prozess speist.
- Kontrollauswahl und -implementierung: Unter der Annex A-Struktur von 2022 wählen IT-Manager Kontrollen aus dem technologischen Themenbereich aus, darunter Privileged Access Management (PAM), Multi-Faktor-Authentifizierung (MFA) und rollenbasierte Zugriffskontrolle (RBAC). Dabei handelt es sich nicht um einfache Checkboxen. Sie erfordern Konfiguration, Tests und kontinuierliche Überwachung.
- Anwendbarkeitserklärung: Die SoA dokumentiert, welche Kontrollen anwendbar sind, welche ausgeschlossen werden und warum. Ein vollständiger SoA-Leitfaden hilft IT-Managern, dieses Dokument so zu strukturieren, dass es der Prüfung in der Stage-2-Auditstufe standhält.
- Operative Nachweise: Richtlinien allein befriedigen Auditoren nicht. IT-Manager müssen Protokolle, Zugriffsberichte, Änderungsaufzeichnungen und Testergebnisse vorlegen, die belegen, dass Kontrollen aktiv sind.
- Infrastruktur-Tools: Configuration Management Databases (CMDB) und Observability-Tools pflegen ein Echtzeit-Asset-Inventar und erkennen Kontrollabweichungen, bevor Auditoren dies tun.
Praxistipp: Ordnen Sie jede ausgewählte Annex A-Kontrolle direkt einem benannten Risiko in Ihrem Risikoregister zu. Auditoren prüfen diese Verknüpfung als Erstes. Eine Kontrolle ohne dokumentierte Risikobegründung ist eine Nichtkonformität, die nur darauf wartet, entdeckt zu werden.
Die Ressource Annex A-Kontrollen erklärt schlüsselt jede der 93 Kontrollen nach Themenbereich auf, was den Auswahlprozess schneller und nachvollziehbarer macht.
Wie arbeiten IT-Manager mit dem Top-Management und anderen Abteilungen zusammen?
ISO 27001 ist grundlegend ein Governance-Programm, kein rein technisches Projekt. IT-Manager, die es als rein IT-seitige Aufgabe behandeln, stoßen regelmäßig an Grenzen, wenn sie Budget, Richtliniengenehmigungen oder die Mitwirkung von Personal- und Einkaufsabteilung benötigen. Das ISMS funktioniert nur, wenn die gesamte Organisation mitwirkt.
Das Top-Management muss sich sichtbar zum ISMS bekennen – durch Ressourcenzuweisung, Richtlinienunterzeichnung und Teilnahme an Managementbewertungen. ISO 27001 Klausel 5 macht dies zur Pflicht, nicht zur Empfehlung. Wenn die Führungsebene bei Audits erscheint und die Sicherheitsrichtlinie unterzeichnet, signalisiert das organisatorisches Engagement. Auditoren bemerken, wenn das nicht der Fall ist.
„ISO 27001 als IT-Projekt zu behandeln ist der zuverlässigste Weg, die Zertifizierung zu verfehlen. Die Personalabteilung verantwortet Onboarding- und Offboarding-Kontrollen. Der Einkauf verantwortet Lieferantenrisiken. Die Gebäudeverwaltung verantwortet physische Zugangskontrollen. IT-Manager können diese Kontrollen nicht allein umsetzen, und Auditoren werden von jeder Abteilung Nachweise einfordern."
Zu den abteilungsübergreifenden Verantwortlichkeiten, die IT-Manager koordinieren müssen, gehören:
- Personalwesen: Onboarding- und Offboarding-Verfahren, Hintergrundüberprüfungen und Schulungen zum Sicherheitsbewusstsein
- Einkauf: Lieferanten-Due-Diligence und Risikobewertungen für Dritte
- Gebäudeverwaltung: Physische Zugangskontrollen, Clean-Desk-Richtlinien und Entsorgung von Geräten
- Rechts- und Compliance-Abteilung: Datenklassifizierung, Aufbewahrungsrichtlinien und regulatorische Ausrichtung
Die Einbindung nicht-technischer Abteilungen als Risikoeigentümer und Kontrollverantwortliche ist entscheidend. IT-Manager, die Abteilungsleitern Verantwortung übertragen, erzielen bessere Compliance und stärkere Audit-Nachweise. Abteilungsleiter, die eine Kontrolle verantworten, pflegen sie auch. IT-Manager, die alles selbst verantworten, neigen dazu, auszubrennen und Lücken zu hinterlassen.
Die Beziehung zwischen ISO 27001 und GDPR verdeutlicht dies gut. Die DSGVO-Konformität erfordert die Zusammenarbeit von Rechts-, Personal- und IT-Abteilung. Ein ISMS, das beide Rahmenwerke abdeckt, erzwingt genau die funktionsübergreifende Zusammenarbeit, die eine nachhaltige Zertifizierung ermöglicht.
Welche häufigen Herausforderungen begegnen IT-Managern bei der Leitung von ISMS-Implementierungen?
Die drei schädlichsten Herausforderungen bei der ISMS-Implementierung sind Scope Creep, das „Papier-ISMS"-Syndrom und mangelndes Engagement des Managements. Jede davon lässt sich mit dem richtigen Ansatz vermeiden.
-
Scope Creep. Der ISMS-Geltungsbereich weitet sich informell aus, wenn neue Systeme oder Abteilungen ohne formalen Änderungsprozess hinzugefügt werden. Scope Creep und rein richtlinienbasierte Ansätze sind die häufigsten Ursachen für Auditversagen. Beheben Sie dies, indem Sie für jede Erweiterung eine schriftliche Geltungsbereichsänderungsanfrage verlangen, die vor dem Beginn der Umsetzung geprüft und genehmigt wird.
-
Das Papier-ISMS. Richtlinien existieren. Nachweise nicht. Auditoren verlangen Belege dafür, dass Kontrollen aktiv in den täglichen Arbeitsabläufen funktionieren. Ein Firewall-Richtliniendokument beweist nicht, dass die Firewall korrekt konfiguriert ist. Protokolle, Screenshots und Änderungsaufzeichnungen schon. Bauen Sie die Erfassung von Nachweisen von Beginn an in Ihre operativen Prozesse ein – nicht zwei Wochen vor dem Audit.
-
Mangelndes Engagement des Managements. Wenn die Führungsebene aufhört, an Managementbewertungen teilzunehmen, oder Ressourcengenehmigungen verzögert, stagniert das ISMS. Die Teilnahme des Top-Managements an Managementbewertungen ist ein Nachweis des Engagements und ein spezifischer Prüfpunkt für Auditoren. IT-Manager sollten diese Bewertungen als feste Termine im Kalender mit Führungssponsoren planen – nicht als Ad-hoc-Besprechungen.
-
Lücken im Mitarbeiterbewusstsein. Kontrollen versagen, wenn Mitarbeiter ihre Rollen nicht verstehen. Auditoren befragen Mitarbeiter während Stage-2-Audits. Wenn ein Mitarbeiter die Clean-Desk-Richtlinie nicht erklären oder nicht beschreiben kann, wie ein Sicherheitsvorfall zu melden ist, stellt das eine Nichtkonformität dar.
Praxistipp: Führen Sie sechs Wochen vor Ihrem Zertifizierungsaudit ein vierteljährliches internes Audit durch. Nutzen Sie es, um fehlende Nachweise zu sammeln, Lücken zu schließen und Mitarbeiter darauf vorzubereiten, was Auditoren fragen werden. Diese eine Maßnahme eliminiert die meisten Überraschungen in der Stage-2-Prüfung.
Die Ressource ISO 27001-Implementierungszeitplan hilft IT-Managern, realistische Meilensteine zu setzen und die Last-Minute-Suche nach Nachweisen zu vermeiden, die die meisten Auditversagen verursacht.
Wie hat die ISO 27001-Revision 2022 die Verantwortlichkeiten von IT-Managern verändert?
Die Revision von 2022 hat verändert, was IT-Manager tun müssen – nicht nur, wie viele Kontrollen sie verwalten. Die Reduzierung von 114 auf 93 Annex A-Kontrollen klingt nach weniger Arbeit. Das ist sie nicht. Die Konsolidierung bedeutet, dass jede verbleibende Kontrolle breiter gefasst ist und die Begründung für die Aufnahme oder den Ausschluss in der SoA präziser sein muss.
| Änderungsbereich | Anforderung vor 2022 | Anforderung nach 2022 |
|---|---|---|
| Annex A-Struktur | 14 Domänen, 114 Kontrollen | 4 Themenbereiche, 93 Kontrollen |
| Technologische Kontrollen | Breite Kategorien | Spezifische Kontrollen einschließlich Zero Standing Privilege und Just-in-Time-Zugriff |
| Risikobasiertes Denken | Empfohlen | Ausdrücklich gefordert gemäß Klausel 6.1.2 |
| Asset-Management | Asset-Register | CMDB-Integration und Echtzeit-Erkennung von Kontrollabweichungen |
| PDCA-Zyklus | Impliziert | Formal in den Anforderungen zur kontinuierlichen Verbesserung verankert |
Zero Standing Privilege und Just-in-Time-Zugriff sind nun explizite technische Kontrollanforderungen gemäß der Revision von 2022. Diese erfordern moderne Identity- und Access-Management-Plattformen, nicht nur Richtliniendokumente. IT-Manager, die ihre Zugriffskontrollarchitektur seit 2013 nicht aktualisiert haben, stehen vor einer erheblichen Lücke.
Der PDCA-Zyklus (Plan, Do, Check, Act) ist nun formal in den Anforderungen zur kontinuierlichen Verbesserung der Norm verankert. IT-Manager müssen regelmäßige Kontrollüberprüfungen einplanen und dürfen Kontrollen nicht nur einmalig implementieren und dann nicht mehr weiterverfolgen. Dies verlagert die Rolle von einer Projektmentalität hin zu einer fortlaufenden operativen Disziplin.
Wichtigste Erkenntnisse
IT-Manager leiten die ISMS-Implementierung, weil sie in den meisten Organisationen die einzigen Personen sind, die Kontrollen einsetzen, operative Nachweise erbringen und die technische Infrastruktur pflegen können, die für die ISO 27001-Zertifizierung erforderlich ist.
| Punkt | Details |
|---|---|
| IT-Manager verantworten die technische Umsetzung | Geltungsbereichsdefinition, Asset-Inventar, Kontrollimplementierung und SoA-Erstellung erfordern technisches Urteilsvermögen. |
| Das Top-Management muss sich formal verpflichten | ISO 27001 Klausel 5 verpflichtet die Führungsebene, Ressourcen bereitzustellen und an Managementbewertungen teilzunehmen. |
| Abteilungsübergreifende Zusammenarbeit ist obligatorisch | Personal-, Einkaufs- und Gebäudeverwaltungsabteilung verantworten jeweils Kontrollen, die IT-Manager nicht allein umsetzen können. |
| Operative Nachweise überwiegen Richtliniendokumente | Auditoren prüfen Protokolle, Zugriffsberichte und Änderungsaufzeichnungen – nicht nur schriftliche Richtlinien. |
| Die Revision von 2022 hat die technische Messlatte angehoben | Zero Standing Privilege, Just-in-Time-Zugriff und CMDB-Integration sind nun explizite Anforderungen. |
Die Governance-Lücke, die die meisten IT-Manager nicht kommen sehen
Ich habe beobachtet, wie technisch exzellente IT-Manager ISO 27001-Audits nicht bestanden haben – nicht weil ihre Kontrollen falsch waren, sondern weil sie nie die Governance-Schicht darum herum aufgebaut hatten. Sie konfigurierten PAM, setzten MFA durch und dokumentierten jede Annex A-Kontrolle. Dann fragte der Auditor die Personalleiterin nach dem Offboarding-Verfahren und erhielt einen leeren Blick. Schwerwiegende Nichtkonformität. Zertifizierung um vier Monate verzögert.
Die unbequeme Wahrheit ist: IT-Manager, die ISMS-Implementierungen leiten, müssen zu einem Teil auch als Veränderungsmanager für die Organisation tätig werden. Die technische Arbeit ist die leichtere Hälfte. Einen Einkaufsleiter dazu zu bringen, Lieferantenrisikobewertungen pünktlich abzuschließen, oder einen CFO davon zu überzeugen, dass die Teilnahme an Managementbewertungen keine Option ist, erfordert ein völlig anderes Kompetenzprofil.
Was tatsächlich funktioniert, ist die formale Zuweisung von Verantwortung. Wenn ein Abteilungsleiter seinen Namen unter eine Kontrolle setzt, nimmt er sie ernst. Wenn die IT alles verantwortet, gehen alle anderen davon aus, dass die IT sich darum kümmert. Verteilen Sie Verantwortlichkeiten früh, dokumentieren Sie sie in der SoA und machen Sie sie für die Führungsebene sichtbar. Diese eine strukturelle Änderung verhindert mehr Auditversagen als jedes technische Werkzeug.
Die IT-Manager, die ich erfolgreich bei der ISMS-Führung erlebt habe, sind diejenigen, die jede Managementbewertung wie eine Vorstandspräsentation behandeln. Sie bringen Kennzahlen, Risikotrends und klare Ressourcenanfragen mit. Sie vermitteln der Führungsebene das Gefühl, informiert und in Kontrolle zu sein. So bleibt das Engagement der Führungsebene über eine 12-monatige Implementierung hinweg lebendig.
— Martin
Wie der ISMS-Kalkulator IT-Manager durch die ISO 27001-Implementierung unterstützt
IT-Manager, die eine ISMS-Implementierung leiten, benötigen mehr als eine Checkliste. Sie brauchen ein klares Bild davon, wo ihre Organisation steht, bevor sie sich auf einen Zeitplan oder ein Budget festlegen.

Der ISMS-Kalkulator gibt IT-Managern einen kostenlosen 2-Minuten-Bereitschaftscheck, der Lücken in allen vier ISO/IEC 27001:2022-Kontrollthemen aufzeigt, bevor die formale Implementierung beginnt. Der Echtzeit-Kalkulator der Plattform erstellt dann maßgeschneiderte Kosten- und Aufwandsschätzungen auf Basis von Unternehmensgröße, Branche und aktuellem Sicherheitsreifegrad. Für IT-Manager, die eine tiefere Ausgangsbewertung benötigen, ordnet das vollständige ISO 27001-Bereitschaftsassessment Ihre Organisation anhand von Referenzvergleichsmodellen ein und erstellt einen priorisierten Lückenbericht. Dieser Bericht bildet die Grundlage für Ihren Projektplan, Ihre SoA und Ihr erstes Gespräch mit dem Top-Management über Ressourcen.
FAQ
Warum leiten IT-Manager die ISMS-Implementierung und nicht der CISO?
IT-Manager leiten die ISMS-Implementierung, weil sie direkte Kontrolle über die technische Infrastruktur haben, in der Kontrollen eingesetzt werden. In Organisationen ohne einen dedizierten CISO ist der IT-Manager die am besten qualifizierte Person, um Geltungsbereichsdefinition, Asset-Management und Kontrollnachweise zu verantworten.
Was fordert ISO 27001 Klausel 5 vom Top-Management?
ISO 27001 Klausel 5 verpflichtet das Top-Management, sichtbares Engagement durch Ressourcenzuweisung, Richtlinienunterzeichnung und Teilnahme an Managementbewertungen zu demonstrieren. Dies ist ein verbindlicher Audit-Prüfpunkt, keine Empfehlung.
Was ist ein „Papier-ISMS" und warum führt es zu Auditversagen?
Ein Papier-ISMS ist eines, bei dem Richtlinien vorhanden sind, operative Nachweise jedoch fehlen. Auditoren verlangen Belege dafür, dass Kontrollen aktiv funktionieren – etwa Protokolle, Zugriffsberichte und Testergebnisse. Richtlinien allein führen zu schwerwiegenden Nichtkonformitäten während Stage-2-Audits.
Wie hat die ISO 27001-Revision 2022 den Arbeitsaufwand von IT-Managern beeinflusst?
Die Revision von 2022 hat die Annex A-Kontrollen von 114 auf 93 konsolidiert und explizite technische Anforderungen wie Zero Standing Privilege und Just-in-Time-Zugriff eingeführt. IT-Manager müssen jede Kontrollauswahl nun präziser begründen und ein Echtzeit-Asset-Management durch Tools wie CMDB aufrechterhalten.
Wie können IT-Manager das Top-Management während der gesamten ISMS-Implementierung eingebunden halten?
IT-Manager sollten Managementbewertungen als feste Kalendertermine mit Führungssponsoren planen und sie als strukturierte Briefings mit Kennzahlen und Risikotrends gestalten. Formale Verantwortungszuweisungen, die in der SoA dokumentiert sind, verteilen die Rechenschaftspflicht zudem über das IT-Team hinaus und erhalten die Sichtbarkeit für die Führungsebene.
Empfohlen
- Managementbewertung im ISMS: Ein Leitfaden für Compliance-Teams | ISMS-Kalkulator
- ISMS-Reifegradbeurteilung: Ein Leitfaden 2026 für Compliance-Teams | ISMS-Kalkulator
- ISMS für den Schutz von Finanzdaten aufbauen: Leitfaden 2026 | ISMS-Kalkulator
- Warum Startup-Gründer das ISMS verstehen sollten | ISMS-Kalkulator