La certificación ISO 27001 es la confirmación acreditada por un tercero independiente de que el Sistema de Gestión de Seguridad de la Información (SGSI) de su organización cumple con ISO/IEC 27001:2022, la norma de referencia vigente para la gestión de la seguridad de la información. Si clientes, contratos o aseguradoras le solicitan pruebas de seguridad, el camino comienza por delimitar el alcance de su SGSI y realizar una evaluación de preparación para establecer un presupuesto y un calendario realistas antes de comprometer recursos.
Esto es lo que significa en la práctica:
- Certificación ≠ autodeclaración. Un organismo de certificación acreditado audita su SGSI y emite el certificado. ISO publica la norma; ISO no emite certificados.
- Ciclo de tres años. La certificación inicial va seguida de auditorías de seguimiento anuales en los años 1 y 2, y de una recertificación completa en el año 3.
- Motivación comercial. La mayoría de las organizaciones persiguen la certificación porque un cliente, una aseguradora o un contrato así lo exige, no porque una ley lo imponga.
- Primer paso. Defina el alcance de su SGSI y realice un análisis de brechas o una evaluación de preparación antes de contratar a un organismo de certificación.
Tabla de contenidos
- Qué significa realmente la certificación ISO/IEC 27001
- Por qué las organizaciones buscan la certificación ISO 27001
- ¿Es obligatoria la certificación ISO 27001 en Estados Unidos?
- Qué exige realmente la norma: cláusulas, Annex A y la SoA
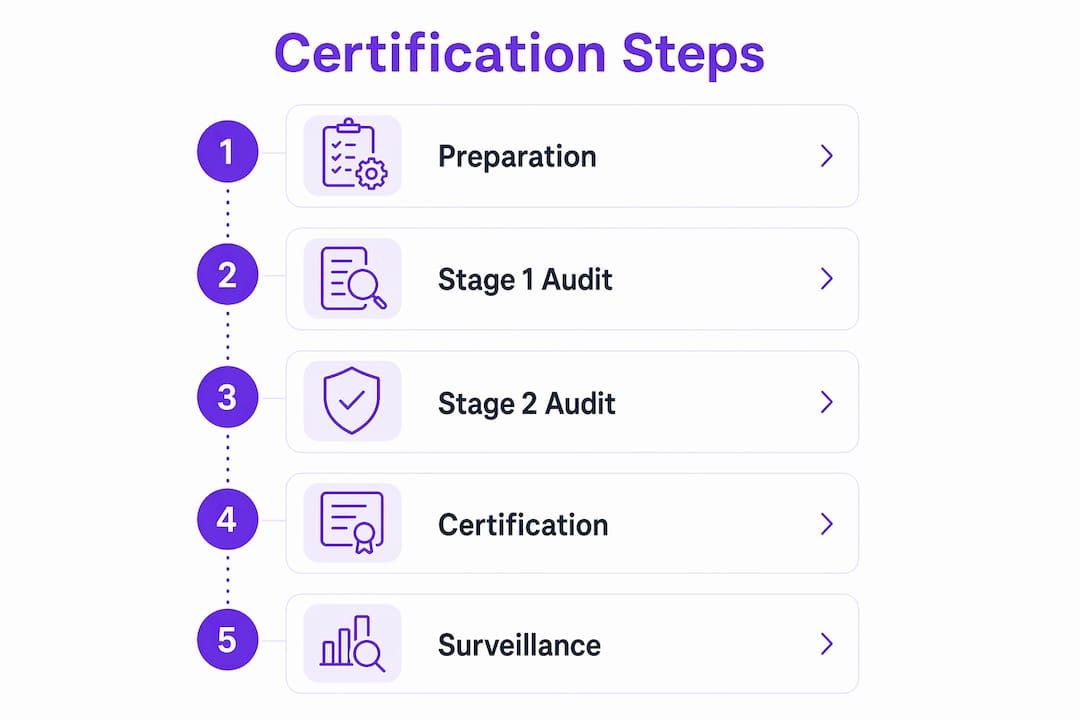
- Cómo funciona el proceso de certificación, paso a paso
- Cuánto cuesta la certificación y cuánto tiempo lleva
- Cómo elegir un organismo de certificación acreditado
- Errores frecuentes que retrasan la certificación
- Lista de verificación previa a la auditoría para la Fase 1 y la Fase 2
- Conclusiones clave
Qué significa realmente la certificación ISO/IEC 27001
ISO/IEC 27001:2022 es la norma. La certificación se produce cuando un organismo independiente y acreditado audita su SGSI frente a esa norma y lo declara conforme. La distinción importa, porque muchas organizaciones afirman ser «conformes con ISO 27001» cuando lo que quieren decir es que siguen la norma internamente. Para un equipo de compras empresarial, el cumplimiento y la certificación no son lo mismo.
La propia norma es publicada por la Organización Internacional de Normalización (ISO) y la Comisión Electrotécnica Internacional (IEC). Define qué debe incluir un SGSI, desde la evaluación de riesgos hasta la revisión por la dirección, pero no indica qué organismo de certificación debe utilizarse ni cuánto dura el proceso. Esto lo regula un marco separado: ISO/IEC 17021 e ISO/IEC 27006, que establecen las reglas que deben seguir los organismos de certificación, incluidas las fórmulas de días de auditoría obligatorios basadas en el número de empleados.
Un punto que confunde a los equipos: ISO 27001 y SOC 2 no son intercambiables. ISO 27001 certifica un sistema de gestión; SOC 2 atestigua la eficacia operativa durante un período definido. Muchas organizaciones que venden a distintos tipos de compradores terminan persiguiendo ambas, a menudo de forma escalonada. Una evaluación de madurez le ayuda a decidir si ejecutarlas simultáneamente o en secuencia.
Por qué las organizaciones buscan la certificación ISO 27001
El argumento de negocio para la certificación está casi siempre impulsado por la contratación. Los compradores empresariales, especialmente en finanzas, sanidad y contratación pública, tratan cada vez más la certificación ISO 27001 como un requisito base para proveedores en lugar de un diferenciador.
- Empresas SaaS que venden a grandes corporaciones. Los equipos de compras de las empresas del Fortune 500 exigen habitualmente ISO 27001 como condición para la incorporación de proveedores. Sin ella, los acuerdos se estancan en la revisión de seguridad.
- Proveedores de servicios gestionados (MSP). Tienen acceso administrativo a los entornos de los clientes. La certificación señala que su propia postura de seguridad ha sido verificada de forma independiente.
- Proveedores de fintech y healthtech. Estos sectores utilizan a menudo ISO 27001 como base antes de añadir controles específicos de SOC 2 o HIPAA. Los reguladores y las aseguradoras lo valoran.
- Contratistas gubernamentales. Los programas de contratación pública federal y estatal hacen referencia cada vez más a ISO 27001 en sus marcos de gestión del riesgo de proveedores, aunque no sea formalmente obligatorio.
Más allá de la contratación, los beneficios operativos son reales. Un SGSI correctamente implementado obliga a realizar una evaluación de riesgos estructurada, a definir procedimientos de respuesta a incidentes y a documentar la supervisión de proveedores. Los equipos que pasan por la certificación suelen descubrir que su función de auditoría interna —obligatoria según la Cláusula 9.2— pone de manifiesto brechas de control que desconocían. Ese es el objetivo. La auditoría no es la meta; el SGSI en operación sí lo es.
¿Es obligatoria la certificación ISO 27001 en Estados Unidos?
Ninguna ley federal de EE. UU. exige la certificación ISO 27001. La norma es voluntaria en virtud del derecho estadounidense. Ahora bien, «voluntario» no significa opcional en la práctica.
La realidad comercial es que clientes, aseguradoras y contratos crean requisitos de facto. Una empresa SaaS que pierde un contrato empresarial de 2 millones de dólares porque no puede presentar un certificado ISO 27001 ha experimentado un requisito obligatorio, aunque ninguna ley lo exija. Los escenarios habituales en los que la certificación se convierte en un requisito efectivo incluyen:
- Cuestionarios de compras empresariales que listan ISO 27001 como criterio de aceptación o rechazo
- Suscripción de ciberseguros, donde las aseguradoras ofrecen primas más bajas o exigen la certificación para límites de cobertura más elevados
- Programas de gestión del riesgo de proveedores en sectores regulados como banca, sanidad e infraestructuras críticas
- Cadenas de suministro gubernamentales y de defensa, donde los marcos de seguridad hacen referencia creciente a ISO 27001
Antes de presupuestar la certificación, revise el lenguaje de sus contratos actuales y cualquier cuestionario de riesgo de proveedores de sus cinco principales clientes. Esa revisión le indicará si la certificación es un requisito comercial a corto plazo o una inversión estratégica a medio plazo.
Qué exige realmente la norma: cláusulas, Annex A y la SoA
ISO/IEC 27001:2022 se estructura en torno a diez cláusulas (las Cláusulas 4 a 10 son los requisitos obligatorios) y el Annex A, que enumera 93 controles organizados en cuatro temáticas: Organizacional (37), Personas (8), Físico (14) y Tecnológico (34). La revisión de 2022 consolidó los anteriores 114 controles de 14 dominios en esta estructura más clara.
La Declaración de Aplicabilidad (SoA) es el documento que los auditores consideran central. En ella se declara cuáles de los 93 controles son aplicables a su organización, cuáles quedan excluidos y la justificación de cada decisión. Una SoA incompleta o internamente inconsistente es una de las formas más rápidas de no superar una revisión de Fase 1.
El conjunto de documentación obligatoria incluye:
- Declaración del alcance del SGSI
- Política de seguridad de la información
- Metodología de evaluación de riesgos y resultados
- Plan de tratamiento de riesgos
- Declaración de Aplicabilidad
- Informes de auditoría interna (Cláusula 9.2)
- Actas de revisión por la dirección (Cláusula 9.3)
- Roles y responsabilidades documentados
No es necesario implementar todos los controles del Annex A. Se implementan los que la evaluación de riesgos identifica como aplicables y las exclusiones se documentan en la SoA. Para una empresa SaaS típica, esto significa que aproximadamente el 80-90 % de los 93 controles serán de aplicación. Los controles físicos para centros de datos desatendidos que no se operan son una exclusión legítima habitual.
Consejo profesional: Asigne un responsable nominado y una fecha objetivo a cada acción de tratamiento de riesgos en su plan. Los auditores preguntarán quién es responsable de cada control. «El equipo de seguridad» no es una respuesta aceptable.
Cómo funciona el proceso de certificación, paso a paso
El camino desde la decisión hasta el certificado sigue una secuencia definida. Saltarse pasos no ahorra tiempo; crea no conformidades que cuestan más tiempo resolver que lo que habría llevado completar el paso en cuestión.
- Definir el alcance del SGSI. Decida qué partes de la organización, qué sistemas y qué ubicaciones quedan dentro del perímetro del SGSI. La expansión del alcance es la causa más habitual de desvíos presupuestarios. Un alcance ajustado y bien justificado supera siempre a uno ambicioso.
- Nombrar un responsable del SGSI. Alguien debe ser el propietario del proyecto. Esta persona coordina la evaluación de riesgos, la documentación y la auditoría interna. En organizaciones pequeñas, suele ser el responsable de TI o el CISO; en las más grandes, un rol de cumplimiento dedicado.
- Realizar un análisis de brechas o una evaluación de preparación. Compare sus controles actuales con los requisitos de ISO/IEC 27001:2022. Esto le indica qué tiene, qué le falta y cuánto trabajo queda por delante.
- Implementar controles y construir la documentación. Complete la evaluación de riesgos, redacte la SoA, desarrolle políticas y procedimientos, y recopile evidencias de que los controles están en funcionamiento. Esta fase es la que más tiempo lleva.
- Realizar una auditoría interna (Cláusula 9.2). Obligatoria antes de la Fase 1. La auditoría interna debe estar estructurada, documentada y vinculada a acciones correctivas. Los auditores revisarán específicamente los informes de auditoría interna durante la Fase 1; los registros ausentes o deficientes bloquean con frecuencia el avance a la Fase 2.
- Celebrar una revisión por la dirección (Cláusula 9.3). La alta dirección debe revisar formalmente el desempeño del SGSI, los hallazgos de auditoría y el estado del plan de tratamiento de riesgos. Las actas deben estar documentadas.
- Auditoría de Fase 1 (revisión documental). El organismo de certificación revisa la documentación de su SGSI. La Fase 1 suele durar 1-2 días, a menudo de forma remota. El auditor comprueba si el diseño es sólido: ¿está definido el alcance? ¿existe la SoA y tiene sentido? ¿están presentes los documentos obligatorios?
- Subsanar los hallazgos de la Fase 1. Corrija las no conformidades antes de la Fase 2. Una no conformidad mayor en la Fase 1 impide continuar con la Fase 2 hasta que se resuelva.
- Auditoría de Fase 2 (implementación y eficacia). El auditor verifica que los controles funcionan realmente tal como está documentado. Es más larga que la Fase 1 y normalmente se realiza presencialmente o mediante sesión remota con pantalla compartida y revisión de evidencias en tiempo real. Una sola no conformidad mayor bloquea la certificación hasta que se resuelva.
- Decisión de certificación. El panel de revisión del organismo de certificación emite el certificado si no quedan no conformidades mayores sin resolver. Las no conformidades menores requieren un plan de acción correctiva, pero no bloquean la emisión.
- Auditorías de seguimiento anuales (años 1 y 2). Auditorías más reducidas que verifican que el SGSI sigue operando. Las auditorías de seguimiento cubren un subconjunto de controles y comprueban que las acciones correctivas de la auditoría inicial han sido cerradas.
- Recertificación (año 3). Se repite un ciclo completo de auditoría. Los certificados siguen un ciclo de tres años: certificación inicial, dos auditorías de seguimiento y recertificación.
Cuánto cuesta la certificación y cuánto tiempo lleva
El coste y el plazo varían significativamente según el tamaño de la organización, la madurez del SGSI y la amplitud del alcance. Las cifras que se indican a continuación son rangos orientativos; sus cifras reales dependen del número de empleados, el número de sedes y si se utilizan consultores externos.
| Partida de coste o plazo | Rango habitual | Variables clave |
|---|---|---|
| Las auditorías de certificación inicial oscilan habitualmente entre 8.000 y 30.000 USD o más; las auditorías de seguimiento suelen situarse entre 6.000 y 8.000 USD. | Número de empleados, sedes, alcance | |
| Consultor externo (opcional) | Varía ampliamente | Modelo de contratación, duración |
| Tiempo de recursos internos | Significativo | Tamaño del equipo, madurez de partida |
| La duración desde la implementación hasta el certificado varía significativamente según la madurez inicial y el tamaño del alcance | Madurez de partida, tamaño del alcance | |
| La duración de la auditoría de Fase 1 suele ser de uno a dos días, a menudo realizada de forma remota | A menudo remota | |
| Duración de la auditoría de Fase 2 | Escala con el número de empleados | Según las fórmulas de ISO/IEC 17021 |
La duración de la auditoría no es negociable. Los organismos de certificación aplican fórmulas derivadas de ISO/IEC 17021 que establecen duraciones de auditoría obligatorias en función del número de empleados y el riesgo. Según las tablas de tiempos de auditoría de referencia: las organizaciones con 1-25 empleados requieren habitualmente entre 5 y 7 días de auditoría; con 26-45 empleados, entre 8 y 9 días; con 126-175 empleados, entre 12 y 13 días. No tener en cuenta los días de auditoría obligatorios genera calendarios poco realistas y conflictos de programación con el organismo de certificación elegido.
Presupueste el ciclo completo de tres años desde el primer día. Las auditorías de seguimiento no son opcionales, y las organizaciones que tratan la certificación como un proyecto puntual suelen verse sorprendidas por los costes del año 2. Entre los errores de presupuestación más comunes en ISO 27001 se encuentran subestimar el tiempo del personal interno e ignorar el coste de las acciones correctivas derivadas de los hallazgos de la Fase 1.
Cómo elegir un organismo de certificación acreditado
La acreditación es lo que diferencia un certificado que los equipos de compras empresariales aceptan de uno que rechazan. Un organismo de certificación acreditado ha sido evaluado de forma independiente frente a ISO/IEC 17021 e ISO/IEC 27006 por un organismo nacional de acreditación. En Estados Unidos, ese organismo es ANAB (ANSI National Accreditation Board). A partir de enero de 2026, el International Accreditation Forum (IAF) se fusionó con Global ACI, que ahora mantiene la base de datos de acreditación y certificados. Para verificar la acreditación de un organismo de certificación, consulte directamente la base de datos de Global ACI o el directorio de ANAB.
Entre los organismos de certificación reconocidos que operan en el mercado estadounidense se encuentran BSI (British Standards Institution), DNV y A-LIGN, entre otros. Cada uno tiene diferentes puntos fuertes en cuanto a experiencia sectorial, profundidad del equipo auditor y capacidad de auditoría remota. Ninguno es automáticamente la elección correcta para su organización.
Preguntas que debe hacer a cualquier organismo de certificación antes de firmar:
- ¿Está vigente su acreditación para ISO/IEC 27001 y puede facilitarnos el número de certificado de acreditación?
- ¿Cómo calculan los días de auditoría y cuál es la estimación para nuestro número de empleados y alcance?
- ¿Cuál es su política sobre auditorías remotas frente a presenciales para la Fase 2?
- ¿Qué experiencia tiene el auditor jefe en nuestro sector?
- ¿Cómo gestionan los conflictos de interés si anteriormente nos han prestado servicios de consultoría?
- ¿Cuál es el plazo habitual desde la finalización de la Fase 2 hasta la emisión del certificado?
Consejo profesional: Solicite un informe de auditoría de muestra al organismo de certificación antes de firmar. La calidad de la documentación de sus hallazgos le dice mucho sobre la utilidad que tendrá la auditoría como herramienta de mejora, y no solo como ejercicio de cumplimiento.
Errores frecuentes que retrasan la certificación
La mayoría de los retrasos en la certificación son predecibles. Los mismos errores aparecen repetidamente en organizaciones de todos los tamaños.
- Alcance insuficiente y posterior ampliación. Definir un alcance demasiado estrecho para ahorrar tiempo y descubrir a mitad de la implementación que hay que incluir sistemas o equipos clave. Los cambios de alcance una vez iniciada la implementación son costosos.
- SoA incompleta o inconsistente. Controles listados como aplicables en la SoA sin evidencias correspondientes, o controles excluidos sin justificación documentada. Los auditores lo detectan de inmediato.
- Registros de auditoría interna deficientes. La auditoría interna debe estar estructurada y documentada, con hallazgos rastreados hasta el cierre de acciones correctivas. Un documento de una página que diga «lo hemos revisado todo y está bien» no superará la Fase 1.
- Tratar la revisión por la dirección como un trámite. Las actas de la revisión por la dirección deben demostrar que la dirección revisó realmente los datos de desempeño del SGSI, el estado del tratamiento de riesgos y los hallazgos de auditoría. Las actas genéricas copiadas de una plantilla son una señal de alerta.
- Muestreo de evidencias deficiente. Saber que existe un control no es suficiente. Los auditores muestrean evidencias de que el control opera de forma sistemática. Los registros de control de acceso, los registros de finalización de formaciones y la documentación de revisión de proveedores deben ser recuperables a demanda.
- Plazos poco realistas. Las organizaciones que comprimen la implementación en seis semanas suelen llegar a la Fase 1 con brechas documentales y sin auditoría interna. El organismo de certificación no puede entonces proceder a la Fase 2.
Consejo profesional: Realice una revisión simulada formal de la Fase 1 entre cuatro y seis semanas antes de la fecha de auditoría prevista. Pida a alguien que no conozca su SGSI que intente encontrar los documentos obligatorios utilizando únicamente su sistema de gestión documental. Si no puede encontrar la SoA en menos de dos minutos, su auditor tendrá el mismo problema.
Lista de verificación previa a la auditoría para la Fase 1 y la Fase 2
Utilice esta lista en las semanas previas a su auditoría externa. No es exhaustiva; trátela como un mínimo, no como un techo. Una lista de verificación completa para la certificación ISO 27001 cubre la secuencia de implementación de 80 pasos al completo.
Elementos esenciales de la Fase 1 (revisión documental):
- Declaración del alcance del SGSI, firmada y con control de versiones
- Política de seguridad de la información, aprobada por la alta dirección
- Declaración de Aplicabilidad, con los 93 controles abordados y las exclusiones justificadas
- Resultados de la evaluación de riesgos, documentados con la metodología explicada
- Plan de tratamiento de riesgos, con responsables nominados y fechas objetivo
- Informe de auditoría interna (Cláusula 9.2), con hallazgos y estado de las acciones correctivas
- Actas de revisión por la dirección (Cláusula 9.3), que evidencien la implicación de la dirección
Ejemplos de evidencias para la Fase 2 (verificación de la implementación):
- Registros de control de acceso que muestren la aplicación del principio de mínimo privilegio
- Registros de incidentes (aunque no hayan ocurrido incidentes, documente el proceso y cualquier cuasi-accidente)
- Registros de finalización de formaciones para todo el personal incluido en el alcance
- Documentación de revisiones de seguridad de proveedores (revisiones anuales de proveedores clave)
- Resultados de análisis de vulnerabilidades o pruebas de penetración con seguimiento de la remediación
- Registros de gestión de cambios para los sistemas incluidos en el alcance
- Evidencias mapeadas a las referencias de control de la SoA, organizadas para que el auditor pueda seguir el hilo
Presente las evidencias en una carpeta compartida o en un sistema de gestión documental organizado por temáticas del Annex A. Los auditores que trabajan de forma remota solicitarán evidencias específicas durante la sesión; si tiene que buscar entre hilos de correo electrónico para encontrar un registro de revisión de proveedores, perderá tiempo y credibilidad simultáneamente.
Los registros de auditoría interna son el punto de fallo más habitual en la Fase 1. Los auditores revisarán específicamente los informes de auditoría interna y las evidencias de la revisión por la dirección; los registros ausentes o deficientes bloquean el avance a la Fase 2 con más frecuencia que cualquier otra brecha.
Cómo Ismscalculator le ayuda a planificar el presupuesto y el calendario
Antes de contratar a un organismo de certificación o a un consultor, necesita una imagen realista de cuánto costará la certificación y cuánto tiempo llevará para su organización específica. Para eso está diseñado Ismscalculator.
La plataforma genera estimaciones de coste y esfuerzo en tiempo real adaptadas al tamaño de su empresa, el sector y la madurez de seguridad actual. Cubre todo el panorama de la implementación: honorarios de auditoría, tiempo de recursos internos, costes de consultoría y el ciclo de seguimiento continuo. Una evaluación de madurez de las cuatro temáticas de control de ISO/IEC 27001:2022 le muestra dónde su SGSI es sólido y dónde necesita trabajo antes de gastar dinero en controles que quizás no necesite.
El conjunto de herramientas incluye diagramas de Gantt personalizables para las fases de implementación, comparaciones con modelos de referencia para validar sus estimaciones, y la posibilidad de guardar y comparar múltiples escenarios, como implementación interna frente a asistida por consultor. La evaluación gratuita de preparación de 2 minutos le proporciona una línea de base inmediata antes de comprometerse con nada.
Conclusiones clave
La certificación ISO 27001 requiere evidencias documentadas y en funcionamiento de un SGSI conforme, un ciclo de auditoría de tres años y un organismo de certificación acreditado, no solo un documento de política.
| Punto | Detalles |
|---|---|
| Certificación frente a cumplimiento | ISO publica la norma; los organismos de terceros acreditados emiten los certificados tras las auditorías de Fase 1 y Fase 2. |
| Ciclo de tres años | Presupueste la certificación inicial, dos auditorías de seguimiento anuales y la recertificación completa en el año 3. |
| SoA y auditoría interna | La Declaración de Aplicabilidad y los registros de auditoría interna son los dos documentos que los auditores examinan más en la Fase 1. |
| Rango de costes | Las auditorías de certificación inicial oscilan habitualmente entre 8.000 y 30.000 USD o más; las auditorías de seguimiento suelen situarse entre 6.000 y 8.000 USD. |
| Ismscalculator | Realice la evaluación gratuita de preparación de 2 minutos para obtener una estimación de coste y esfuerzo adaptada a su organización antes de contratar a un organismo de certificación. |
Lo que la mayoría de las guías omiten
La mayoría de las guías sobre ISO 27001 dedican sus esfuerzos a la estructura de la norma y no suficiente a la decisión que realmente determina si la certificación tiene éxito: el alcance. Las organizaciones que definen un alcance demasiado amplio agotan el presupuesto implementando controles para sistemas que no aportan ningún valor a la certificación. Las que definen un alcance demasiado estrecho obtienen un certificado que los compradores empresariales cuestionan de inmediato porque excluye los sistemas que realmente procesan datos de clientes.
El alcance correcto es el que cubre lo que les importa a sus clientes, no el que resulta más fácil de certificar. Parece obvio, pero la presión por obtener un certificado rápidamente empuja a los equipos hacia el camino de menor resistencia. Una empresa SaaS que certifica únicamente su entorno de desarrollo excluyendo su infraestructura de producción tiene un certificado que no sobrevivirá a un cuestionario de proveedor serio.
La segunda cuestión que las guías infravaloran es la función de auditoría interna. La mayoría de las organizaciones tratan la Cláusula 9.2 como un requisito burocrático. Las organizaciones que obtienen mayor valor de la certificación tratan la auditoría interna como un ejercicio genuino de prueba de controles, uno que se ejecuta trimestralmente en lugar de una sola vez antes de la Fase 1. Cuando llega el auditor externo, disponen de un año de historial de auditoría interna que demuestra que el SGSI realmente opera. Esa base de evidencias es lo que diferencia una Fase 2 segura de una estresante.
Para las organizaciones en EE. UU. específicamente: confirme la acreditación ANAB de cualquier organismo de certificación que incluya en su lista de candidatos. Un certificado emitido por un organismo no acreditado no satisfará la mayoría de los requisitos de compras empresariales, y no lo sabrá hasta que un acuerdo ya esté en peligro.
Ismscalculator le ofrece un presupuesto claro antes de comprometerse
Los costes de la certificación sorprenden a las organizaciones porque la mayoría de las guías dan rangos sin contexto. Ismscalculator cierra esa brecha. Introduzca el tamaño de su empresa, el sector y el nivel de madurez actual, y la plataforma genera una estimación adaptada que cubre honorarios de auditoría, esfuerzo interno, costes de consultoría y el ciclo completo de seguimiento de tres años, con comparaciones de modelos de referencia para que pueda ver cómo se sitúan sus cifras frente a la referencia del modelo.

Para los equipos en fase de planificación inicial, la evaluación gratuita de preparación de 2 minutos le proporciona una línea de base inmediata: en qué punto se encuentra su SGSI hoy, qué brechas deben cerrarse antes de la Fase 1, y una estimación aproximada de coste y calendario que puede llevar a la dirección. Para los equipos en una etapa más avanzada, la evaluación de preparación completa produce un perfil de madurez detallado por dominio con un plan de acción priorizado. Ambas son más rápidas que una llamada con un consultor y le proporcionan cifras que puede defender realmente en una conversación presupuestaria.
Fuentes y referencias de autoridad
Las afirmaciones de este artículo se basan en fuentes primarias y de alta autoridad. A continuación se indica dónde acudir para verificarlas y profundizar en la lectura.
- ISO/IEC 27001:2022 — El documento normativo de referencia. Las organizaciones deben consultar esta página para confirmar la versión vigente de la norma (la edición de 2022 reemplazó a la de 2013) y para comunicar el alcance de la certificación a los clientes.
- ANAB (ANSI National Accreditation Board) — El principal organismo de acreditación de EE. UU. para organismos de certificación ISO 27001. Utilice el directorio de ANAB para verificar que la acreditación de un organismo de certificación está vigente antes de firmar un contrato de auditoría.
- Global ACI — A partir de enero de 2026, la base de datos de organismos de certificación acreditados y certificados emitidos es mantenida por Global ACI (anteriormente IAF/ILAC). Búsqueda aquí para confirmar la validez de un certificado.
- ISO/IEC 17021 e ISO/IEC 27006 — Las normas que regulan cómo deben realizar las auditorías los organismos de certificación, incluidas las fórmulas de días de auditoría obligatorios. Relevantes al evaluar la estimación de días de auditoría de un organismo de certificación para su organización.
Para la preparación de auditorías ISO 27001 específica para empresas del sector financiero, los equipos de sectores regulados encontrarán valiosa la revisión de los requisitos de evidencia específicos del sector y las guías de mapeo de controles antes de la Fase 1.