El Anexo A.8.32 exige un proceso formal y documentado para cualquier cambio en las instalaciones o sistemas de tratamiento de información, incluyendo la evaluación de riesgos, la autorización definida, las pruebas previas al despliegue, un plan de rollback y un registro escrito del cambio. La acción inmediata: abre tu Declaración de Aplicabilidad, confirma que A.8.32 está marcado como aplicable y comprueba si tu política de cambios describe realmente este proceso o simplemente lo menciona de forma vaga.
Resumen:
- Un proceso de cambios documentado debe cubrir la evaluación de riesgos, la aprobación, las pruebas, el rollback y el registro de todas las actualizaciones de sistemas que afecten a las instalaciones de tratamiento de información.
- Las políticas de cambios necesitan alcance explícito, objetivos, roles, categorías y vías de escalado, con procedimientos que detallen las fases de solicitud, evaluación de impacto, aprobación, pruebas y revisión.
- La segregación de funciones requiere aprobación y verificación independientes, con evidencia vinculada a marcas de tiempo concretas, garantizando la responsabilidad a través de tickets de cambio detallados.
- Los cambios de emergencia están permitidos con aprobación rápida y revisión post-implementación, pero deben incluir un plan de rollback probado y la autorización documentada en un plazo de 48 horas.
- Métricas periódicas como la integridad de la documentación, la frecuencia de rollback y los tiempos de cambio deben monitorizarse para garantizar que el proceso se mantenga eficaz y proporcionado a lo largo del tiempo.
Tabla de Contenidos
- Qué cubre el Anexo A.8.32 y por qué les importa a los auditores
- Elementos esenciales que toda política de cambios conforme debe incluir
- Gestionar un cambio desde la solicitud hasta la revisión post-implementación
- Quién aprueba qué: roles, el CAB y la segregación de funciones
- Gestionar cambios de emergencia sin perder el control
- Construir un paquete de auditoría que los auditores realmente acepten
- Medir si tu proceso de cambios funciona realmente
- Herramientas operativas que aceleran el cumplimiento de A.8.32
- Dónde suelen fallar los esfuerzos de gestión de cambios
- Fuentes
Qué cubre el Anexo A.8.32 y por qué les importa a los auditores
El Anexo A.8.32 se aplica a los cambios que afectan a las instalaciones y sistemas de tratamiento de información: lanzamientos de software, actualizaciones de infraestructura, reconfiguraciones de red, nuevas integraciones, cambios en entornos cloud e incluso cambios de proceso significativos que afecten al modo en que se gestiona la información. No se aplica exclusivamente a los despliegues de código. Los auditores lo interpretan de forma amplia, y tú deberías hacer lo mismo.
El control se encuadra dentro de una estructura más amplia. ISO/IEC 27001 vincula A.8.32 con la planificación de la Cláusula 6, que exige evaluar el riesgo antes de actuar, no después de que algo falle. También conecta directamente con A.8.31, el control que regula la separación de los entornos de desarrollo, pruebas y producción. No es posible cumplir el requisito de pruebas de A.8.32 sin disponer de un entorno aislado donde realizarlas, razón por la que los auditores suelen comprobar ambos controles en la misma entrevista.
La lógica de seguridad es sencilla; aplicar la disciplina de gestión de cambios de red ayuda a prevenir cambios no autorizados que pueden comprometer la confidencialidad, la integridad o la disponibilidad. Un cambio no revisado en una regla de firewall, un esquema de base de datos o una lista de control de acceso puede vulnerar silenciosamente la confidencialidad, la integridad o la disponibilidad, las tres propiedades que todo tu SGSI existe para proteger. Un único cambio no autorizado, desplegado sin pruebas, ha provocado interrupciones y exposición de datos en organizaciones que, por lo demás, disponían de controles técnicos sólidos en todos los demás ámbitos. La gestión de cambios es el cinturón de seguridad de todos los demás controles que has construido.
Lo que los auditores esperan ver, como mínimo:
- Una declaración de política documentada que nombre la gestión de cambios como un control y defina su alcance
- Un procedimiento que describa el flujo de trabajo real, no solo principios
- Evidencia de que los cambios fueron evaluados en cuanto a riesgos antes de la aprobación
- Prueba de que alguien distinto del implementador aprobó el cambio
- Registros que demuestren que las pruebas se realizaron en un entorno distinto al de producción
Los auditores no esperan perfección. Esperan coherencia entre lo que dicen tus documentos y lo que muestran tus tickets.
Elementos esenciales que toda política de cambios conforme debe incluir
Una política que solo diga "los cambios deben ser aprobados" no superará una auditoría de certificación. Los auditores quieren ver la mecánica, y la guía de implementación de NQA es explícita en que la evaluación de impacto, las aprobaciones documentadas, las pruebas en entornos no productivos, los planes de rollback y la revisión post-cambio deben aparecer por escrito en algún lugar.
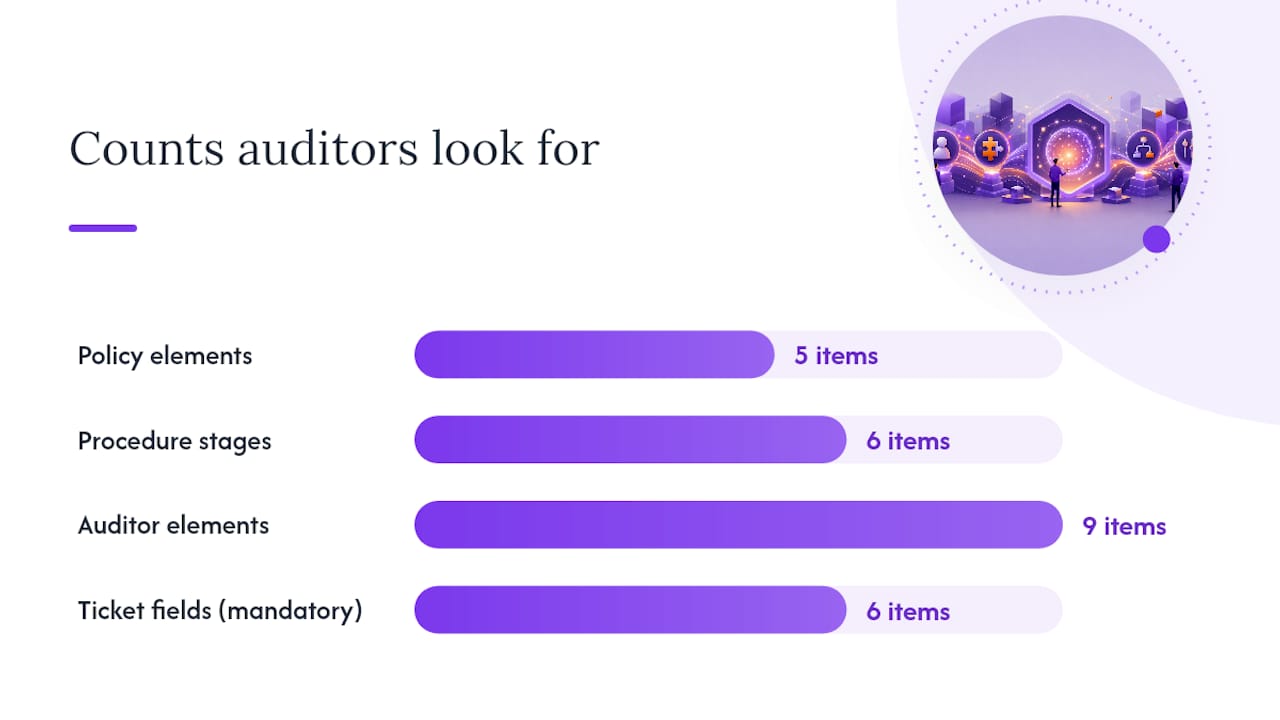
Comienza con la política en sí. Necesita cinco elementos:
- Declaración de alcance que defina exactamente qué sistemas, entornos y tipos de cambio están sujetos a la política.
- Objetivos que expliquen por qué existe el control (reducción de riesgos, protección de la disponibilidad, cumplimiento de auditoría).
- Roles y responsabilidades, indicando quién solicita, evalúa, aprueba, implementa y verifica.
- Categorías de cambio, típicamente estándar, normal y de emergencia, cada una con requisitos de revisión proporcionados.
- Vía de escalado para disputas o cambios de alto riesgo que requieran una aprobación más amplia.
El procedimiento es donde se genera la evidencia real de auditoría. Un procedimiento funcional avanza a través de seis fases: solicitud, evaluación de impacto, aprobación, pruebas, implementación y revisión post-cambio. El análisis detallado del control de Konfirmity enumera nueve elementos que los auditores buscan en estas fases, incluyendo una vía de emergencia documentada y el requisito de actualizar la documentación relacionada una vez que el cambio se ha aplicado.
La segregación de funciones merece su propio párrafo en el procedimiento, no solo una mención. La persona que solicita un cambio no debería ser la misma que lo aprueba, y en casos de mayor riesgo, el implementador tampoco debería ser el verificador. Los equipos pequeños pueden cumplir este requisito mediante revisión entre pares en lugar de un comité formal, pero la separación debe ser visible en el registro, no simplemente asumida.
Cada cambio debe dejar un rastro de evidencia específico:
- La solicitud original con la justificación de negocio
- Una evaluación de riesgo/impacto completada
- Un aprobador nombrado y una marca de tiempo
- Resultados de pruebas o un enlace a la evidencia de pruebas
- Un plan de rollback, incluso para cambios que nunca lo hayan necesitado
- Una nota de cierre que confirme que el cambio se ajustó al plan
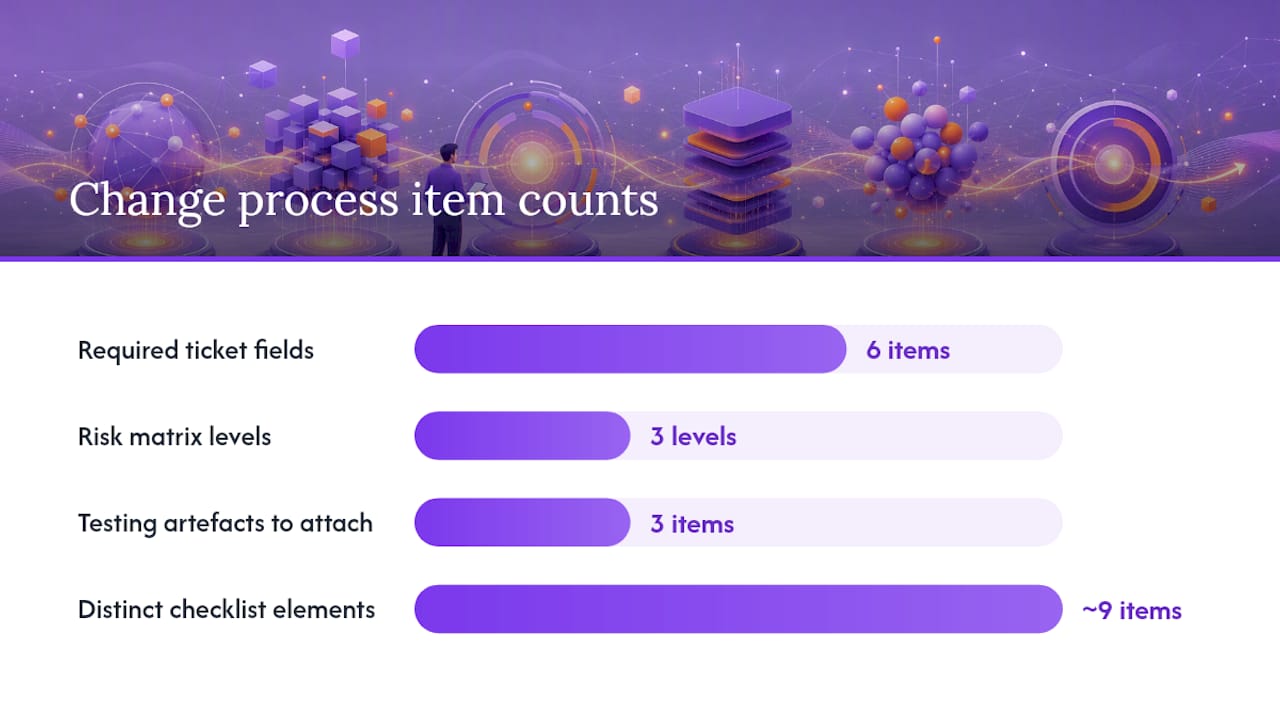
Consejo profesional: Diseña tu plantilla de ticket de cambio con estos seis campos como obligatorios, no opcionales. Los auditores muestrean tickets de forma aleatoria, y un ticket al que le falta incluso un solo campo parece un fallo en todo el proceso, no un descuido puntual.
La orientación de ComplianceDocs sobre la redacción de políticas de cambios hace una observación que merece repetirse: la proporcionalidad es el principio de diseño, no un añadido posterior. Los cambios estándar de bajo riesgo (un parche rutinario, un ajuste de configuración que has realizado cincuenta veces) pueden ejecutarse a través de plantillas preaprobadas. Los cambios de alto riesgo necesitan una revisión completa del comité asesor de cambios y un plan de rollback explícito antes de que nadie toque producción.
Gestionar un cambio desde la solicitud hasta la revisión post-implementación
La brecha entre tener una política y tener un proceso que funciona suele manifestarse en los detalles del propio ticket. Un formulario de solicitud necesita campos específicos, no un cuadro de texto libre: título del cambio, sistema o activo afectado, justificación de negocio, fecha propuesta, categoría (estándar, normal o de emergencia) y el nombre de la persona que lo solicita. Las solicitudes vagas producen evaluaciones de riesgo vagas, y las evaluaciones de riesgo vagas son lo primero que señala un auditor.
La evaluación de riesgo e impacto no necesita un modelo complicado. Una matriz sencilla de 3x3 que puntúe la probabilidad frente al impacto en una escala de bajo, medio y alto suele ser suficiente para satisfacer a los auditores, a la vez que resulta lo bastante ágil como para que la gente realmente la utilice. El resultado importa más que el método: ¿indica la evaluación qué podría fallar, quién lo notaría y cuánto tardaría la recuperación? Un cambio que afecta a la autenticación de clientes merece una revisión más profunda que un cambio en un panel de informes interno, y tu matriz debería reflejar esa diferencia de forma automática.
Las pruebas son el paso donde muchas organizaciones recortan silenciosamente, y es el que los auditores examinan con más rigor. El análisis del control realizado por Copla define las pruebas en entornos no productivos como no negociables para cualquier cosa que no sea una verdadera emergencia, porque es la única forma de detectar un cambio problemático antes de que llegue a usuarios y datos reales. En la práctica, eso significa:
- Adjuntar al ticket de cambio los resultados de los casos de prueba, capturas de pantalla o registros
- Registrar en qué entorno se ejecutó la prueba y confirmar que no fue producción
- Anotar cualquier prueba fallida y cómo se resolvió antes de la aprobación
Aproximadamente nueve elementos distintos aparecen en los análisis prácticos de un procedimiento de cambios conforme, desde la evaluación de impacto hasta las actualizaciones de documentación y la revisión de continuidad, y las pruebas ocupan una posición central en esa lista cada vez que se citan.
La planificación de la implementación requiere una ventana de tiempo programada, un implementador nombrado y criterios de rollback explícitos redactados antes de que comience el cambio, no improvisados después de que algo salga mal. Los criterios de rollback deben responder a una pregunta en lenguaje sencillo: ¿qué señal concreta nos indica que debemos revertir este cambio de inmediato?
La revisión post-implementación cierra el ciclo. Dentro de una ventana definida (de 24 a 72 horas es lo habitual para la mayoría de las organizaciones), alguien que no sea el implementador verifica que el cambio hizo lo que debía, no causó efectos secundarios inesperados y dejó la documentación actualizada. El cierre solo se produce una vez que esa revisión está firmada.
Quién aprueba qué: roles, el CAB y la segregación de funciones
Cinco roles cubren prácticamente cualquier configuración de gestión de cambios, independientemente del tamaño de la empresa:
- Solicitante: identifica la necesidad y presenta la solicitud
- Propietario: la persona o equipo responsable del sistema afectado
- Aprobador: revisa el riesgo y autoriza el cambio, y no debe ser el implementador
- Implementador: ejecuta el cambio según el plan aprobado
- Verificador: confirma que el cambio funcionó y que la documentación está actualizada
Un comité asesor de cambios (CAB) completo tiene sentido cuando se gestionan suficientes cambios simultáneos como para que la coordinación informal resulte insuficiente, o cuando las categorías de riesgo empiezan a incluir cambios con impacto en toda la organización. Por debajo de ese umbral, el comité supone una sobrecarga innecesaria.
Para cambios de alto riesgo o normales, dirige la aprobación al responsable del sistema afectado más un revisor independiente. Para cambios estándar de bajo riesgo, una plantilla preaprobada con una única firma es proporcionada y defendible; el marco de ComplianceDocs trata esta categorización como la forma correcta de evitar que los controles paralicen la velocidad de entrega.
Los equipos pequeños sin un comité formal también pueden cumplir el espíritu de la segregación de funciones. La revisión entre pares antes de la fusión, los flujos de trabajo de aprobación de pull requests en tu sistema de control de versiones, o una simple segunda firma de un compañero de equipo demuestran que alguien independiente revisó el cambio. Lo que importa a un auditor es la evidencia de separación, no el tamaño del comité.
Independientemente del mecanismo que elijas, registra la marca de tiempo de cada aprobación y guárdala en algún lugar inmutable. Un "adelante" verbal en un pasillo no es evidencia. Una aprobación registrada en tu sistema de tickets, vinculada a una persona concreta y a un minuto concreto, sí lo es.
Gestionar cambios de emergencia sin perder el control
Los cambios de emergencia existen porque la producción falla en momentos inoportunos, y a veces esperar un ciclo de aprobación completo causa más daño que la propia corrección. ISO 27001 no prohíbe los cambios expeditos; exige que sigan dejando un rastro de responsabilidad.
- Define en la política exactamente qué califica como emergencia (una interrupción activa, un incidente de seguridad activo o una pérdida de datos inminente son umbrales habituales).
- Permite la implementación con una aprobación abreviada, a menudo una autorización verbal de una persona autorizada, pero exige la documentación formal dentro de una ventana de tiempo fija posteriormente (de 24 a 48 horas es lo típico).
- Somete cada cambio de emergencia a la misma revisión post-implementación que un cambio estándar, sin excepciones.
La planificación del rollback es lo que diferencia un cambio de emergencia controlado de una apuesta. Antes de implementar cualquier cosa urgente, sabe a qué vas a revertir: una instantánea del sistema, una copia de seguridad de la base de datos o un archivo de configuración anterior guardado. Si no puedes responder a la pregunta "¿cómo deshacemos esto en cinco minutos?" antes de empezar, no estás listo para empezar.
Consejo profesional: Prueba tu procedimiento de rollback durante una ventana de mantenimiento programada al menos una vez al año, no solo cuando lo necesites. Un plan de rollback que nadie ha ejecutado nunca es un plan de rollback que en realidad no tienes.
Programa una retrospectiva para cada cambio de emergencia poco tiempo después de su resolución. La retrospectiva debe responder a una pregunta que el propio ticket no puede responder: ¿podría haberse evitado esto, o podría clasificarse como estándar la próxima vez?
Construir un paquete de auditoría que los auditores realmente acepten
Cuando un auditor muestrea tus registros de cambios, está buscando un hilo coherente desde la solicitud hasta el cierre. Los artefactos que pedirán, en el orden aproximado en que lo harán:
- El ticket de cambio en sí, con la justificación y la categoría
- La evaluación de riesgo/impacto documentada
- El aprobador nombrado y la marca de tiempo
- Evidencia de pruebas, ya sean registros, capturas de pantalla o un informe de pruebas firmado
- El plan de rollback, presente incluso para cambios que nunca lo necesitaron
- La revisión post-implementación y la firma de cierre
Un detalle que distingue una auditoría aprobada de una auditoría fluida: vincula cada cambio significativo con las entradas concretas de la Declaración de Aplicabilidad que afecta. La orientación de Konfirmity sobre este punto señala que mapear los cambios con las entradas de la DdA permite a un auditor ver exactamente qué controles del Anexo A tocó un cambio y por qué tu organización los juzgó aplicables en primer lugar. Ese único hábito convierte un ticket de cambio de un registro aislado en prueba de que tu SGSI funciona realmente como un sistema.
Conserva los registros de cambios durante al menos la duración de tu ciclo de certificación, típicamente tres años, y más tiempo si un marco regulatorio al que también estás sujeto lo exige. Empaqueta la evidencia por categoría de cambio, no cronológicamente. Un auditor que quiera ver cómo gestionas los cambios de emergencia no debería tener que buscar entre seis meses de parches rutinarios para encontrar tres ejemplos.
Vale la pena revisar qué evidencia de auditoría esperan los auditores de forma más amplia antes de tu primera auditoría de seguimiento, ya que los registros de cambios son solo una categoría de evidencia entre varias que necesitarás organizar de la misma manera.
Medir si tu proceso de cambios funciona realmente
Un control de gestión de cambios que genera papeleo pero no información no está cumpliendo su función. Realiza el seguimiento de un pequeño conjunto de métricas y revísalas con una periodicidad fija, idealmente junto con tu revisión por la dirección habitual.
| Métrica | Qué te indica | Cadencia de revisión sugerida |
|---|---|---|
| Porcentaje de cambios con documentación completa | Si tu proceso se sigue realmente | Mensual |
| Tasa de cambios fallidos o revertidos | Si la evaluación de riesgos detecta problemas reales antes del despliegue | Mensual |
| Tiempo medio desde la solicitud hasta la aprobación | Si la revisión proporcionada funciona o crea cuellos de botella en la entrega | Trimestral |
| Cambios de emergencia como proporción del total de cambios | Si tu proceso estándar necesita absorber más tipos de cambio | Trimestral |
| Revisiones post-implementación completadas a tiempo | Si la disciplina de cierre se mantiene | Mensual |
Establece umbrales que desencadenen acciones, no solo observación. Si los cambios fallidos superan un nivel que hayas definido como aceptable, es una señal de que tu paso de evaluación de riesgos necesita recalibrarse, no una nota al pie para la próxima auditoría. Si los cambios de emergencia siguen creciendo como proporción del total, tu categoría "estándar" probablemente sea demasiado estrecha y necesite ampliarse.
Utiliza estos números para ajustar tus reglas de clasificación con el tiempo. Un tipo de cambio que se ha ejecutado correctamente cuarenta veces seguidas es un candidato a reclasificarse de normal a estándar, liberando capacidad de revisión para los cambios que realmente necesitan escrutinio.
Herramientas operativas que aceleran el cumplimiento de A.8.32
Construir este proceso desde cero requiere horas reales que probablemente no tienes presupuestadas. La evaluación de preparación de ISMS Calculator estima el esfuerzo que requerirá realmente un control de gestión de cambios en función del tamaño de tu empresa, el sector y el nivel de madurez actual en seguridad, convirtiendo "deberíamos formalizar esto" en un proyecto delimitado con un calendario.
Una evaluación de madurez que cubra los cuatro temas de control de ISO/IEC 27001:2022 puede ayudar a mostrar exactamente dónde se sitúa la gestión de cambios en relación con otras brechas, en lugar de adivinarlo. Las líneas de tiempo Gantt personalizables permiten entonces secuenciar la redacción de políticas, la implantación de plantillas y la formación del CAB frente a un plazo de certificación, en lugar de abordar todo a la vez. Las estimaciones guardadas y comparables ofrecen algo concreto que entregar a un auditor o a un comité de presupuesto como prueba de planificación proporcionada, en lugar de improvisar.
Si aún estás confirmando si la gestión de cambios pertenece al alcance, la verificación de preparación gratuita de 2 minutos es la forma más rápida de averiguarlo.
Dónde suelen fallar los esfuerzos de gestión de cambios
El fallo más frecuente no es una política ausente, sino una política que nadie sigue porque se redactó para una auditoría y no para el equipo que la utiliza. El exceso de documentación mata la adopción más rápido que la falta de documentación.
Los planes de rollback se omiten con más frecuencia, no porque los equipos no los valoren, sino porque nadie asignó su responsabilidad. Soluciona esto con una plantilla basada en riesgos que convierta el rollback en un campo obligatorio, no en un añadido, e integra el enrutamiento de aprobaciones en tu herramienta de gestión de tickets para que las marcas de tiempo se generen automáticamente en lugar de depender de la memoria. Programa las revisiones post-cambio en el calendario en el momento en que se aprueba un cambio, no después de que algo salga mal.
— Martin
¿Listo para determinar el coste real y el calendario para incorporar este control a tu SGSI? La evaluación de preparación de ISMS Calculator te ofrece una estimación personalizada basada en el tamaño, el sector y el nivel de madurez actual de tu empresa, respaldada por comparaciones con modelos de referencia para que sepas si tu plan es proporcionado antes de presentarlo a la dirección. Compara estimaciones guardadas una junto a la otra, exporta un PDF para tu comité directivo y pasa de "necesitamos una política de cambios" a un proyecto programado con un calendario Gantt en una sola sesión.
Fuentes
- ISO/IEC 27001 Seguridad de la información, ciberseguridad y protección de la privacidad — ISO
- NQA — Guía de implementación de ISO 27001 (extracto sobre gestión de cambios)
- ISO 27001 Change Management: A Walkthrough with Templates | Konfirmity
- ISO 27001 and change management: Policies, procedures, and templates explained | Copla
Recomendado
- 3–5 Registros de Muestra: Fases de Auditoría ISO 27001 que los Equipos de Cumplimiento Necesitan
- Preparación para la Auditoría ISO 27001 en Empresas Financieras: Guía 2026
- Ejemplos de No Conformidad en ISO 27001: Guía de Auditoría 2026
- Auditoría Interna ISO 27001: El Manual Listo para la Certificación