Para la mayoría de las organizaciones de mediano y gran tamaño, contratar una consultoría ISO 27001 es la vía más rápida hacia la certificación — siempre que se elija el modelo de entrega adecuado y se defina un RFP con un alcance claro. El camino más directo: realice una evaluación de preparación gratuita en Ismscalculator para obtener una estimación de referencia, y utilice ese resultado para preseleccionar consultores y redactar un alcance de trabajo más preciso.
Tres enfoques que merece la pena considerar:
- Proyecto liderado por consultor — Un Lead Implementer certificado gestiona el proyecto de principio a fin. Ideal para organizaciones con capacidad interna limitada en seguridad o con una fecha límite de certificación inamovible.
- Híbrido / asistido por software — El consultor se encarga de la estrategia, el análisis de riesgos y la preparación para la auditoría, mientras la automatización gestiona la recopilación de evidencias. Los enfoques asistidos por software reducen el tiempo hasta la certificación aproximadamente a la mitad en comparación con los procesos totalmente manuales.
- Contratación asistida por Ismscalculator — Utilice el estimador de costes en tiempo real de la plataforma, la evaluación de madurez en cuatro temas de controles y las presentaciones de consultores independientes para definir el alcance del proyecto antes de invertir un euro en honorarios de consultoría.
Tabla de Contenidos
- ¿Qué modelo de entrega de consultoría ISO 27001 se adapta a su situación?
- ¿Qué entrega realmente un consultor ISO 27001?
- ¿Cuánto cuesta una consultoría ISO 27001 y cuánto tiempo lleva?
- ¿Cómo elegir al consultor ISO 27001 adecuado?
- ¿Cómo es una hoja de ruta ISO 27001 liderada por un consultor?
- Por qué Ismscalculator debe formar parte de su proceso de contratación
- Su plan de contratación e implementación de 30-60-90 días
- ¿Cuándo es el momento adecuado para contratar un consultor?
- Términos contractuales clave y SLA que debe incluir en su acuerdo con el consultor
- Conclusiones clave
- Lo que la mayoría de guías sobre contratación ISO 27001 omiten
- Ismscalculator le da ventaja antes de la primera llamada con el consultor
- Fuentes útiles y lecturas adicionales
¿Qué modelo de entrega de consultoría ISO 27001 se adapta a su situación?
No todas las organizaciones necesitan el mismo nivel de apoyo práctico. La tabla a continuación relaciona los modelos de entrega con las dimensiones más relevantes en la contratación, describiendo plazos típicos sin especificar meses o semanas concretos.
Qué modelo se adapta a cada perfil:
- Startup o SaaS en fase inicial: Asistido por software o híbrido. Menor coste, ciclo más rápido, y merece la pena leer la guía específica para SaaS de Ismscalculator antes de definir cualquier alcance.
- Scale-up con equipo de seguridad propio: Híbrido. Su equipo es responsable de los controles; el consultor se encarga de la preparación para la auditoría y la calidad de la documentación.
- Empresa regulada (sanidad, finanzas, defensa): Liderado por consultor, con Lead Implementers y Lead Auditors certificados en el equipo de proyecto.
- Organización multirregional o con múltiples marcos normativos: Híbrido con mapeo explícito entre marcos (ISO 27001 + SOC 2 + NIST CSF) para evitar duplicar la recopilación de evidencias entre programas.
¿Qué entrega realmente un consultor ISO 27001?
La norma ISO/IEC 27001:2022 estructura la implementación en torno a cláusulas obligatorias y controles del Annex A. La labor del consultor consiste en traducir ese marco en un Sistema de Gestión de Seguridad de la Información (SGSI) operativo adaptado a su entorno específico. A continuación se detalla lo que suele cubrir un proyecto con alcance definido:
Servicios principales:
- Definición del alcance y taller sobre el contexto de la organización
- Análisis de brechas frente a todos los controles del Annex A
- Metodología de evaluación de riesgos y plan de tratamiento de riesgos
- Declaración de Aplicabilidad (SoA) — el documento que los auditores examinan con mayor detenimiento
- Redacción de políticas y procedimientos (o revisión de los documentos existentes)
- Apoyo en la implementación de controles (técnicos y organizativos)
- Ejecución de la auditoría interna
- Apoyo en la auditoría de Etapa 1 y Etapa 2
- Formación y concienciación del personal
- Servicio opcional de vCISO para el mantenimiento posterior a la certificación
Entregables que su RFP debe exigir:
- Conjunto completo de documentación del SGSI (políticas, procedimientos, registros)
- Informe de análisis de brechas del Annex A con prioridades de remediación
- SoA firmado con justificaciones para las exclusiones
- Registro de riesgos y plan de tratamiento de riesgos
- Informe de auditoría interna con registro de no conformidades
- Paquetes de evidencias organizados por dominio de control
- Plan de remediación con responsables asignados y fechas objetivo
Consejo práctico: Pregunte a cada candidato cómo refleja su documentación la práctica real. Un consultor que entrega un conjunto de políticas impecable pero deja la implementación de los controles en sus manos está vendiendo papeleo, no preparación para la certificación. Los auditores verifican que los controles funcionan, no que los documentos existen.
¿Cuánto cuesta una consultoría ISO 27001 y cuánto tiempo lleva?
Las expectativas de presupuesto y plazos varían significativamente según el tamaño de la organización, la complejidad del alcance y el modelo de entrega. A continuación se ofrece una visión realista.
| Vía de ejecución | Duración | Escenario típico | Factor limitante principal |
|---|---|---|---|
| Rápida | 8–12 semanas | Organización pequeña, alcance reducido, recurso interno dedicado | Disponibilidad de las partes interesadas internas |
| Estándar | 3–12 meses | Mediana empresa, alcance moderado, entrega híbrida | Recopilación de evidencias, aprobación de políticas |
| Ampliada | 12+ meses | Gran empresa, multisede, entorno de riesgo complejo | Cambio organizativo, competencia por recursos |
Modelos de precio que encontrará:
- Proyecto a precio cerrado: El más habitual para proyectos con alcance definido. Se conoce el coste total desde el principio; los cambios de alcance generan órdenes de cambio.
- Abono mensual / tiempo y materiales: Habitual para acuerdos de vCISO o soporte continuo posterior a la certificación.
- Suscripción (asistida por software): Tarifa mensual o anual que incluye acceso a la plataforma más un número determinado de horas de consultoría.
- Por alcance / modular: Se paga por fases individuales (solo análisis de brechas, solo auditoría interna). Útil cuando su organización dispone de capacidad interna para algunas fases.
Consejo práctico: Las dos partidas que más frecuentemente se subestiman en el presupuesto son el tiempo de recopilación de evidencias y la disponibilidad de los recursos internos. Su equipo tendrá que recopilar registros, capturas de pantalla y exportaciones de configuración para decenas de controles. Añada al menos un 20 % de contingencia a su estimación de esfuerzo interno, y utilice la guía de plazos de implementación de Ismscalculator para validar su calendario antes de firmar un contrato.
¿Cómo elegir al consultor ISO 27001 adecuado?
Los criterios de selección importan más que el precio. Un consultor más barato que entrega un SGSI basado únicamente en documentación le costará una auditoría fallida y un segundo proyecto.
Criterios de selección por orden de importancia:
- Lead Implementers y Lead Auditors certificados en plantilla — Los proyectos liderados por Lead Implementers certificados en ISO/IEC producen SoA y metodologías de riesgo sólidos y defendibles. Solicite las certificaciones del personal por nombre, no simplemente afirmaciones a nivel de empresa.
- Tasa de aprobación en el primer intento documentada — Cualquier tasa de aprobación que cite un consultor debe estar respaldada por referencias de clientes a los que pueda llamar. Solicite esta cifra por escrito.
- Experiencia específica en su sector — Un consultor que haya certificado a tres organizaciones del sector sanitario conoce la superposición con los requisitos de protección de datos y probablemente dispone de plantillas de controles reutilizables. La experiencia generalista tiene menos valor.
- Capacidad para trabajar con múltiples marcos normativos — Si está cursando SOC 2, NIST CSF o NIS2 junto con ISO 27001, el mapeo entre marcos reduce significativamente el esfuerzo de recopilación de evidencias duplicadas.
- Entregables e hitos claramente definidos — Cada fase debe tener un entregable con nombre y un criterio de aceptación definido. Afirmaciones vagas como "le ayudaremos a obtener la certificación" son una señal de alerta.
Preguntas que debe incluir en su RFI/RFP:
| Pregunta | Qué está evaluando |
|---|---|
| Describa su metodología de análisis de brechas y cómo prioriza la remediación. | Rigor y practicidad de su enfoque |
| ¿Cómo organiza las evidencias para las auditorías de Etapa 1 y Etapa 2? | Disciplina en la preparación para auditorías |
| ¿Quién realiza la auditoría interna — el mismo consultor u otro auditor independiente? | Independencia y objetividad |
| ¿Qué soporte posterior a la certificación ofrece y a qué coste? | Viabilidad de la relación a largo plazo |
| Facilite dos referencias de clientes de nuestro sector. | Historial verificable |
| ¿Tiene alguna vinculación o relación financiera con algún organismo de certificación? | Detección de conflictos de interés |
Señales de alerta ante las que debe retirarse:
- Enfoque basado únicamente en plantillas, sin apoyo práctico en la implementación de controles
- Incapacidad para nombrar al Lead Implementer que liderará su proyecto
- Lista de entregables ausente o poco clara en la propuesta
- Cualquier relación financiera con el organismo de certificación que recomiendan
- Ausencia de casos de estudio o referencias de clientes verificables
Una aclaración que merece la pena incluir en su RFP: los consultores le preparan para las auditorías, pero solo un organismo de certificación acreditado emite el certificado tras las auditorías de Etapa 1 y Etapa 2. Cualquier propuesta que confunda ambos roles es una señal de advertencia.
¿Cómo es una hoja de ruta ISO 27001 liderada por un consultor?
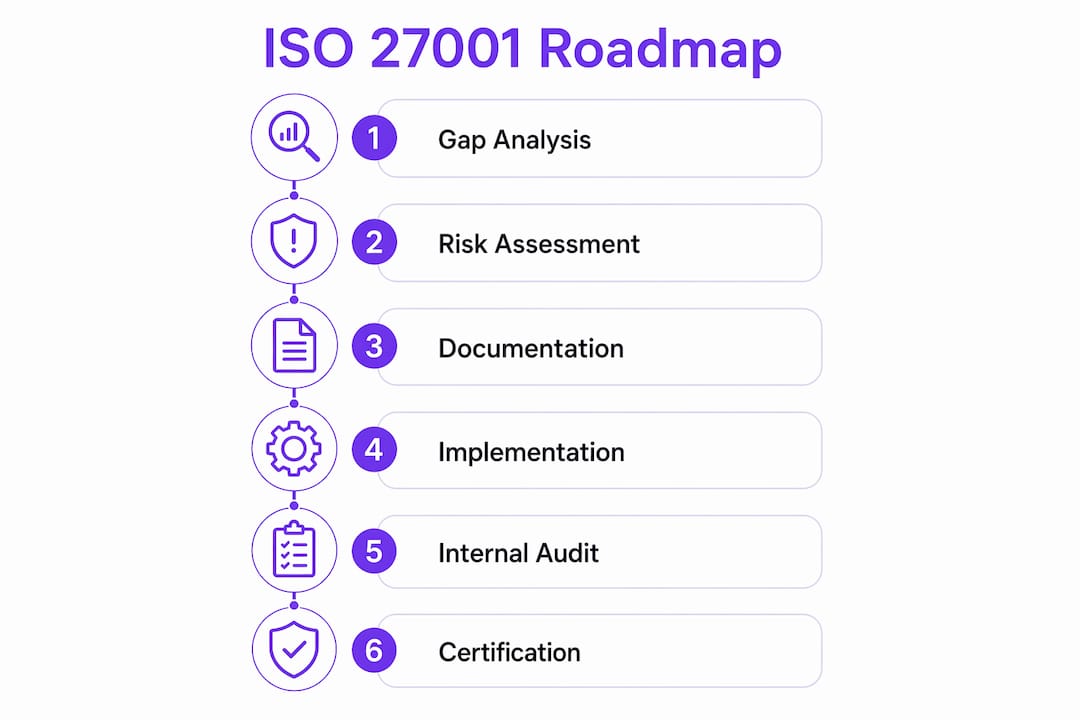
Un proyecto bien gestionado sigue una estructura de fases predecible. La tabla a continuación muestra las duraciones típicas, los entregables y quién es responsable de cada fase.
Una estructura típica de fases incluye: definición del alcance, análisis de brechas, evaluación de riesgos, desarrollo de políticas, implementación de controles, auditoría interna y apoyo en la auditoría de certificación; cada una con una duración de varias semanas en función del alcance y la implicación del cliente.
Algunos factores que pueden alterar el calendario:
- La expansión del alcance es la causa de retraso más habitual. Defina el perímetro del SGSI por escrito durante la Fase 1 y exija una orden de cambio formal para cualquier ampliación.
- La disponibilidad de recursos internos durante la implementación de controles es el segundo cuello de botella más frecuente. Asigne un responsable interno de proyecto con nombre antes de que comience el proyecto.
- Las organizaciones que realizan un análisis de brechas paso a paso antes de contratar un consultor suelen entrar en la Fase 2 con dos o tres semanas de ventaja respecto a las que lo omiten.
Por qué Ismscalculator debe formar parte de su proceso de contratación
Antes de enviar un solo RFP, necesita dos cosas: una estimación de costes realista y una puntuación de madurez de referencia. Ismscalculator le proporciona ambas en cuestión de minutos.
Qué ofrece la plataforma a los equipos de contratación:
- Genera una estimación de costes y esfuerzo en tiempo real adaptada al tamaño de su empresa, su sector y su nivel de madurez en seguridad
- Realiza una evaluación de madurez en los cuatro temas de control de ISO/IEC 27001:2022 para que conozca exactamente sus brechas antes de que se lo diga un consultor
- Produce un diagrama de Gantt personalizable que puede adjuntar a un RFP como borrador de calendario de proyecto
- Exporta un informe en PDF para compartir con los equipos de contratación, legal y la dirección
- Le conecta con implementadores ISO 27001 independientes y Lead Auditors a través de su servicio de presentación de consultores
- Le permite guardar y comparar múltiples estimaciones a medida que evoluciona su alcance
Realice la evaluación de preparación gratuita antes de su primera llamada con un consultor. Lleva menos tiempo que leer la mayoría de las plantillas de RFP.
Su plan de contratación e implementación de 30-60-90 días
Un calendario concreto evita el fallo más habitual: meses de planificación sin avance real hacia la certificación.
Días 1–30: Evaluar y definir el alcance
- Realice la evaluación de preparación de 2 minutos de Ismscalculator y guarde su estimación de referencia.
- Defina por escrito el alcance de su SGSI — qué sistemas, ubicaciones y procesos de negocio están incluidos.
- Identifique al responsable interno del proyecto (habitualmente el responsable de TI o el responsable de cumplimiento).
- Elabore una lista corta de tres a cinco consultores utilizando el directorio de consultores de Ismscalculator.
- Envíe RFI a los consultores preseleccionados con su declaración de alcance adjunta.
Días 31–60: Evaluar y seleccionar
- Puntúe las respuestas a los RFI según los criterios de selección anteriores (certificaciones, tasa de aprobación, entregables, referencias).
- Realice llamadas de referencia con al menos dos clientes por candidato finalista.
- Solicite propuestas a precio cerrado a los dos mejores candidatos.
- Involucre al departamento legal para revisar los términos del contrato y los SLA antes de firmar.
- Seleccione su consultor y acuerde una fecha de inicio del proyecto.
Días 61–90: Inicio y remediación de brechas
- Complete el taller de definición de alcance con su consultor.
- Realice el análisis de brechas completo (liderado por el consultor o utilizando la guía de análisis de brechas como verificación paralela).
- Priorice los 10 principales elementos de remediación según el riesgo en auditoría.
- Asigne responsables de control en los departamentos de TI, RRHH, legal y operaciones.
- Programe la auditoría interna para aproximadamente 60 días antes de la fecha objetivo de auditoría de certificación.
Implicación de las partes interesadas por fase:
- Contratación y legal: Días 1–60 para la revisión del contrato y la selección del proveedor.
- Operaciones de TI y seguridad: Días 1–90 para el análisis de brechas, la implementación de controles y la recopilación de evidencias.
- Responsables de unidades de negocio: Días 30–90 para la aprobación de políticas y la asignación de controles.
- Patrocinador ejecutivo: Días 1–30 para la aprobación del alcance; Días 60–90 para la aprobación de la auditoría de certificación.
¿Cuándo es el momento adecuado para contratar un consultor?
Cuanto antes, mejor — aunque la respuesta depende de en qué punto se encuentra en el proyecto.
Contrate un consultor desde el principio si no dispone de un SGSI existente, carece de experiencia interna en seguridad o tiene una fecha límite de certificación dentro de los próximos seis meses. Comenzar sin consultor y contratarlo a mitad de proyecto es la vía más costosa: pagará para deshacer documentación que no cumple las expectativas de los auditores.
Si ya dispone de un programa de seguridad, un consultor aporta mayor valor en tres momentos concretos: el análisis de brechas inicial (para obtener una línea base objetiva), la auditoría interna (para obtener una valoración independiente antes de la real) y la preparación para la auditoría de Etapa 2 (para organizar las evidencias y preparar a su equipo en las interacciones con los auditores). Las organizaciones con equipos internos sólidos a veces se encargan ellas mismas de la redacción de políticas y la implementación de controles, y solo contratan un consultor para las fases de auditoría interna y apoyo en la certificación. Ese modelo funciona, pero únicamente cuando el equipo interno cuenta con experiencia genuina en ISO 27001, no solo con conocimientos generales de seguridad.
Para firmas de contabilidad y servicios financieros, la superposición entre los controles de ISO 27001 y las prácticas de protección de datos de clientes es lo suficientemente significativa como para que un consultor con experiencia en el sector financiero reduzca notablemente el tiempo de implementación en comparación con un generalista.
Términos contractuales clave y SLA que debe incluir en su acuerdo con el consultor
Un contrato bien redactado le protege frente a la expansión del alcance, entregables poco definidos y un consultor que desaparece tras la fase de documentación.
Términos que debe incluir:
- Cláusula de definición del alcance: Una declaración escrita del perímetro del SGSI que exija una orden de cambio formal para cualquier ampliación. Es la cláusula más importante para el control del presupuesto.
- Personal nominado: Especifique al Lead Implementer por nombre. Los contratos que permiten a la firma sustituir al personal sin su aprobación frecuentemente resultan en que consultores junior realizan el trabajo.
- Calendario de entregables: Cada entregable de cada fase debe aparecer listado con un criterio de aceptación y una fecha límite. El lenguaje de "esfuerzo razonable" no es aceptable.
- Independencia en la auditoría interna: Confirme si la auditoría interna la realiza el mismo consultor u otro auditor distinto. La independencia es preferible; si la misma firma realiza ambas, exija que sea una persona diferente.
- Neutralidad respecto al organismo de certificación: El consultor no debe percibir honorarios de intermediación ni tener relaciones financieras con el organismo de certificación que recomienda.
- Términos del soporte posterior a la certificación: Defina qué se incluye tras la emisión del certificado — preparación para auditorías de seguimiento, actualizaciones de políticas, cursos de concienciación para el personal — y a qué coste.
SLA que merece la pena especificar:
- Tiempo de respuesta ante consultas durante el proyecto (48 horas es un estándar razonable).
- Plazo de entrega de revisiones de documentos tras la revisión del cliente (cinco días hábiles es lo habitual).
- Compromiso de disponibilidad para las fechas de apoyo en auditoría — la fecha de su auditoría de Etapa 2 es fija; su consultor debe estar presente.
- Plazo de apoyo en la remediación tras el hallazgo de una no conformidad (30 días es el estándar para no conformidades menores).
Una nota práctica: muchas consultoras ofrecen una consulta de alcance gratuita antes de presentar una propuesta a precio cerrado. Aproveche esa llamada para poner a prueba su metodología y formularles las preguntas del RFP antes de comprometerse con un proceso de propuesta completo.
Conclusiones clave
Contratar una consultoría ISO 27001 es la vía más rápida hacia la certificación para la mayoría de las organizaciones, siempre que el proyecto se delimite mediante una evaluación de preparación antes de emitir el RFP.
| Punto | Detalle |
|---|---|
| Adapte el modelo de entrega a su perfil | Liderado por consultor para empresas reguladas; híbrido para scale-ups; asistido por software para SaaS y equipos con recursos limitados. |
| Los plazos oscilan entre 8–12 semanas y más de 12 meses | Los proyectos con vía rápida pueden alcanzar el estado de preparación para auditoría en 8–12 semanas para proyectos con alcance reducido, mientras que los plazos estándar y ampliados pueden variar entre 3–12 meses o más según la complejidad. |
| Exija certificaciones y una tasa de aprobación | Solicite Lead Implementers nominados en plantilla y una tasa de aprobación en el primer intento documentada — con referencias de clientes que la respalden. |
| Defina el contrato con precisión | Incluya personal nominado, un calendario de entregables y una cláusula de cambio de alcance para evitar desvíos presupuestarios. |
| Ismscalculator acelera la contratación | Realice la evaluación de preparación gratuita para obtener una estimación de costes y una línea base de madurez antes de su primera llamada con un consultor. |
Lo que la mayoría de guías sobre contratación ISO 27001 omiten
El consejo convencional es encontrar un consultor certificado, verificar sus referencias y firmar un contrato. Eso es necesario, pero no suficiente. La trampa en la que caen la mayoría de las organizaciones no es elegir al consultor equivocado — es llegar a la llamada de definición de alcance sin un perímetro del SGSI claramente definido.
Cuando no puede indicarle a un consultor exactamente qué sistemas, ubicaciones y procesos están dentro del alcance, le está cediendo el poder de definirlo por usted. Un alcance más amplio significa más horas facturables. Esto no es cinismo; es cómo se redactan las propuestas a precio cerrado. El consultor define un alcance generoso para proteger su margen, y usted acaba pagando por controles que no se aplican a su entorno.
La solución práctica es hacer su propio trabajo de definición de alcance primero. Una evaluación de madurez en cuatro temas de controles lleva menos de una hora y le proporciona información suficiente para redactar una declaración de alcance que refleje su entorno real. Lleve eso a la primera llamada con el consultor y la dinámica cambia: usted está evaluando su propuesta frente a una línea base conocida, en lugar de aceptar su definición del problema.
Algo más que merece decirse claramente: la auditoría interna no es un mero trámite. Las organizaciones que la tratan como una formalidad previa a la auditoría real detectan sistemáticamente durante la Etapa 2 no conformidades que podrían haberse identificado y corregido antes. Exija a su consultor que ejecute la auditoría interna como una revisión genuinamente rigurosa, no como un recorrido amistoso.
Ismscalculator le da ventaja antes de la primera llamada con el consultor
Antes de invertir tiempo en RFP y llamadas de referencia, necesita un dato concreto: qué costará realmente la implementación de ISO 27001 en su organización y cuáles son sus mayores brechas. Ismscalculator responde a ambas preguntas en cuestión de minutos.

La plataforma genera una estimación de costes y esfuerzo en tiempo real adaptada al tamaño de su empresa, su sector y su nivel actual de madurez en seguridad. Su evaluación de madurez en cuatro temas de controles identifica con precisión qué dominios de ISO 27001 requieren mayor atención, de modo que el alcance de su RFP refleje la realidad y no las suposiciones de un proveedor. Puede exportar los resultados en PDF, adjuntar el diagrama de Gantt a su RFP como borrador de calendario de proyecto y compartir la estimación directamente con su equipo de contratación o con la dirección.
Cuando esté listo para pasar de la planificación a la ejecución, Ismscalculator le conecta con implementadores ISO 27001 independientes y Lead Auditors cuyas credenciales puede revisar usted mismo. Sin contactos en frío ni RFP a ciegas.
Comience con la evaluación de preparación gratuita de 2 minutos — no tiene ningún coste y le proporciona la línea base que necesita para llevar a cabo un proceso de contratación más eficaz.
Fuentes útiles y lecturas adicionales
Para equipos de contratación:
- Descripción general de la norma ISO 27001:2022 — La fuente de referencia para comprender los requisitos de la norma. Lea las secciones de alcance y Annex A antes de redactar su RFP.
- Lista de verificación para la certificación ISO 27001: 80 pasos hacia la certificación — Una lista de verificación de implementación detallada que puede adjuntar a un RFP o utilizar como plan de proyecto interno.
- Evaluación de preparación para ISO 27001 — Realícela antes de su primera llamada con un consultor para obtener una estimación de costes con alcance definido y una línea base de madurez.
- Encuentre un consultor ISO 27001 independiente — El servicio de presentación de consultores de Ismscalculator para organizaciones listas para solicitar propuestas.
- Mejores prácticas para la gestión de datos financieros de clientes — Relevante para firmas de servicios financieros y contabilidad que mapean los controles de ISO 27001 con sus obligaciones existentes de gestión de datos.
Para responsables técnicos y equipos de implementación:
- Análisis de brechas ISO 27001: Guía paso a paso — Descripción detallada de cómo ejecutar un análisis de brechas frente a los controles del Annex A.
- Calendario de implementación ISO 27001: Qué esperar — Orientación por hitos para planificar el calendario de su proyecto.
- ISO 27001 para empresas SaaS y tecnológicas — Guía práctica para organizaciones tecnológicas con entornos nativos en la nube.
- Por qué los responsables de TI lideran la implementación del SGSI — Útil para clarificar las responsabilidades internas de cada rol antes de que comience el proyecto de consultoría.
- Guía de certificación ISO 27001 de NQA — La perspectiva de un organismo de certificación sobre el proceso de certificación y cómo los organismos acreditados emiten los certificados.
Recomendado
- Lista de verificación para la certificación ISO 27001: 80 pasos hacia la certificación | ISMS Calculator
- Evaluación de preparación para ISO 27001 | ISMS Calculator
- Encuentre un consultor ISO 27001 — Implementadores independientes y Lead Auditors | ISMS Calculator
- Errores en la implementación de ISO 27001 en el sector financiero que debe evitar | ISMS Calculator