Tres factores determinan la mayor parte del coste de ISO 27001: el alcance del sistema, el número de personas y sedes incluidas en ese alcance, y si la implantación se realiza internamente, con un consultor externo o mediante una plataforma de cumplimiento. La mayoría de las organizaciones pequeñas y medianas se sitúan entre 6.000 $ y 54.000 $ en el primer año, en función de esas tres variables. Presupueste para un ciclo de tres años, no para un único evento de certificación, ya que las auditorías de seguimiento y la recertificación mantienen el contador en marcha.
Resumen ejecutivo:
- El coste total del primer año para ISO 27001 oscila entre 6.000 $ y 54.000 $, en función del alcance, la plantilla y el enfoque de implantación, con gastos distribuidos entre preparación, implantación, certificación y mantenimiento.
- La mayor parte del gasto inicial se concentra en el primer año debido a costes únicos como el desarrollo de políticas y las tasas de auditoría; los años siguientes implican principalmente el seguimiento y la renovación de herramientas.
- Acotar el alcance, aprovechar certificaciones existentes y elegir una vía de implantación rentable puede reducir significativamente los gastos sin comprometer el cumplimiento.
- Las tasas de certificación dependen del alcance de la auditoría, los días de auditor, los desplazamientos y la acreditación; los organismos acreditados ofrecen certificados de mayor reconocimiento internacional, generalmente a mayor coste.
- Planificar el presupuesto con partidas detalladas, una verificación de preparación y pruebas de escenarios ayuda a evitar desviaciones y garantiza una estimación realista durante todo el ciclo de certificación de tres años.
Tabla de contenidos
- Visión general del coste: las cuatro categorías presupuestarias
- ¿Cuáles son los principales factores de coste de ISO 27001?
- ¿Cómo cambia la factura el enfoque de implantación?
- ¿Qué cubren realmente las tasas del organismo de certificación y de auditoría?
- ¿Cuáles son los costes típicos por partida?
- ¿Cuánto cuestan el seguimiento y la recertificación a lo largo de tres años?
- ¿Cómo reducir el coste de ISO 27001 sin recortar en lo esencial?
- ¿Cómo elaborar un presupuesto ISO 27001 preciso?
- Presupueste con evidencias, no con papeleo
- Obtenga un presupuesto ISO 27001 personalizado en menos de dos minutos
- Fuentes
- Preguntas frecuentes
Visión general del coste: las cuatro categorías presupuestarias
El gasto en ISO 27001 se divide en cuatro categorías, y la mayoría de quienes elaboran un presupuesto por primera vez subestiman al menos una de ellas. Familiarícese con las cuatro antes de comprometerse con una cifra que su consejo de administración le exigirá cumplir.
- Preparación: análisis de brechas, decisiones de alcance, redacción de políticas y trabajo de evaluación de riesgos
- Implantación: despliegue de controles, remediación técnica, formación del personal y auditorías internas
- Auditoría de certificación: tasas de las fases 1 y 2 abonadas al organismo de certificación
- Mantenimiento: auditorías de seguimiento anuales, renovaciones de herramientas y recopilación continua de evidencias
Una empresa pequeña con menos de 50 empleados y un SGSI con alcance bien acotado puede gastar entre 8.000 $ y 15.000 $ en el primer año, y entre 3.000 $ y 6.000 $ anuales en los años siguientes. Una empresa mediana con entre 200 y 500 empleados, varias líneas de producto y un conjunto más amplio de controles del Annex A suele ver cifras de entre 30.000 $ y 54.000 $ en el primer año, con años de seguimiento que oscilan entre 8.000 $ y 15.000 $. A lo largo de un ciclo completo de tres años, esa organización mediana puede esperar un gasto total de entre 55.000 $ y 85.000 $, una vez incluidas la recertificación y las renovaciones de herramientas.
El primer año es casi siempre el de mayor gasto, ya que absorbe costes únicos que no se repiten: la redacción del primer conjunto de políticas, la adquisición inicial de herramientas y el pago conjunto de las auditorías de fase 1 y fase 2. Todos los años siguientes solo incluyen costes de seguimiento y mantenimiento, razón por la cual anualizare el presupuesto importa más que fijarse únicamente en la factura inicial de certificación. Presentar esto como un programa de tres años, en lugar de un gasto puntual, también facilita la defensa de la cifra ante un consejo de administración que espera un gasto en seguridad estable y predecible.
¿Cuáles son los principales factores de coste de ISO 27001?
Cinco factores mecánicos influyen en su factura final más que cualquier otro, y cada uno actúa a través de una vía específica y rastreable, no mediante una lógica vaga de "empresa más grande, coste mayor".
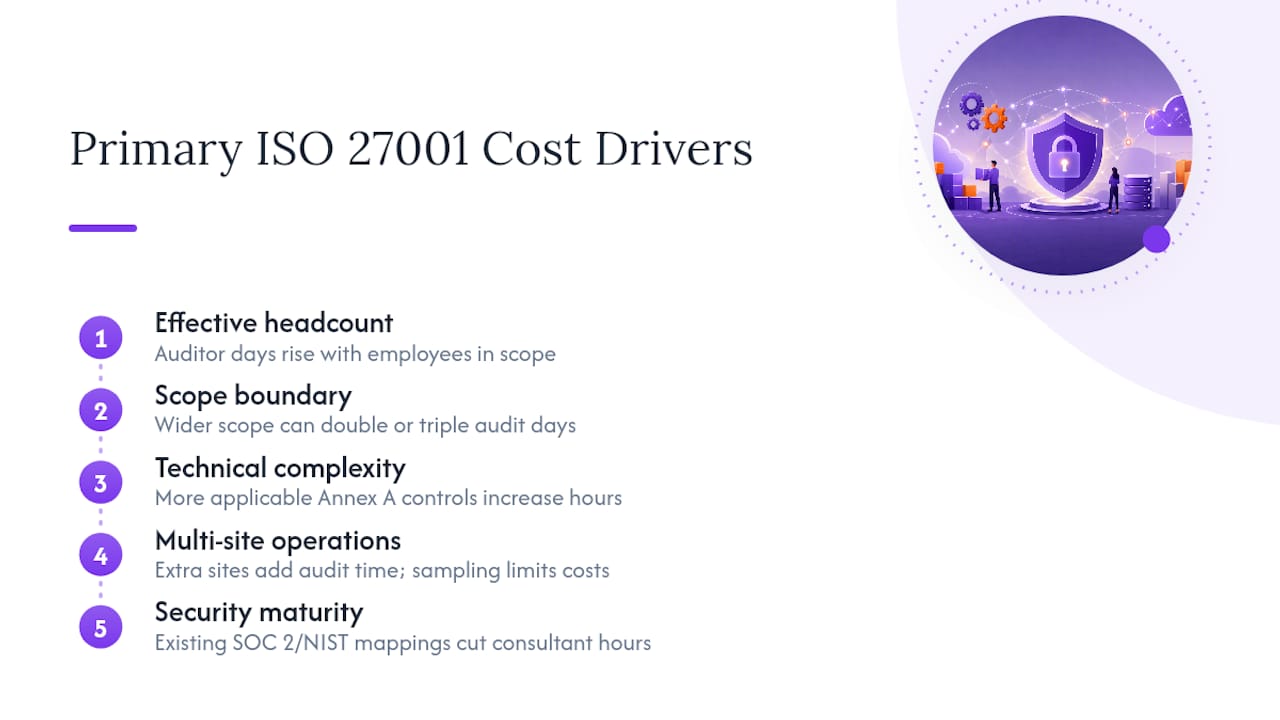
Plantilla y plantilla efectiva. Los organismos de certificación calculan los días/hombre de auditor basándose principalmente en el número de empleados dentro del alcance de su SGSI, siguiendo la orientación recogida en ISO/IEC 27006. Un alcance de 30 personas normalmente requiere varios días de auditoría para la fase 2; un alcance de 300 personas puede requerir varios días más. Las tarifas por día de auditor suelen situarse dentro de un rango moderado en función del organismo de certificación y la región, por lo que cada día adicional incrementa el coste de forma apreciable.
Decisiones sobre los límites del alcance. Este es el mayor factor que la mayoría de los planificadores pasan por alto. Certificar "toda la empresa" en lugar de "la plataforma SaaS y su infraestructura de soporte" puede duplicar o triplicar los días de auditoría, el número de controles y las horas de trabajo interno. Acotar bien el alcance es de manera consistente la forma más fiable de controlar el coste total.
Complejidad técnica y número de controles. El Annex A ofrece un catálogo de controles, y la cantidad que realmente aplica a su entorno determina las horas de implantación. Una empresa que gestiona unos pocos servicios en la nube tiene un trabajo menos arduo que aquella que administra centros de datos on-premises, múltiples unidades de negocio y sistemas heredados que requieren controles documentados.
Operaciones en múltiples sedes. Cada ubicación física adicional añade teóricamente tiempo de auditoría y gastos de desplazamiento. Afortunadamente, los organismos de certificación aplican principios de muestreo que permiten a los auditores visitar un subconjunto representativo de sedes en lugar de todas las ubicaciones, siguiendo a menudo un enfoque de muestreo basado en la raíz cuadrada que evita que los costes de múltiples sedes escalen de forma lineal.
Madurez en seguridad y solapamiento con otros marcos. Una organización que ya dispone de SOC 2 o ha mapeado sus controles con el NIST Cybersecurity Framework parte con ventaja. Reutilizar evidencias y mapeos de controles existentes puede reducir significativamente el tiempo de análisis de brechas y las horas de consultoría, dado que gran parte del trabajo de documentación ya está hecho.
Consejo práctico: Antes de solicitar presupuestos, calcule la plantilla efectiva dentro del alcance, no la plantilla total de la empresa. Los organismos de certificación aplican el precio a la cifra menor si la documentación del alcance delimita claramente el perímetro.
¿Cómo cambia la factura el enfoque de implantación?
El camino que elija para lograr el cumplimiento, no solo el tamaño de su empresa, determina una parte importante del gasto total. Tres vías dominan el mercado, y cada una tiene un perfil de coste diferente.
- Esfuerzo interno. Una pyme típica asigna un responsable de proyecto y varios colaboradores, entre 400 y 800 horas a lo largo de seis a nueve meses. Modele esto como coste equivalente a nómina, no como una vaga línea de "esfuerzo interno"; a un coste combinado de entre 60 $ y 90 $ por hora, eso representa entre 24.000 $ y 72.000 $ en mano de obra que su equipo de finanzas necesita ver, aunque no llegue ninguna factura por ello.
- Consultores. Los encargos de consultoría a precio fijo para pymes suelen situarse entre 10.000 $ y 30.000 $, cubriendo habitualmente el análisis de brechas, las plantillas de políticas y la orientación en la implantación. Compruebe qué queda excluido: muchos paquetes no incluyen la remediación técnica, las pruebas de penetración ni la recopilación continua de evidencias.
- Plataformas de cumplimiento. Las plataformas basadas en suscripción automatizan la recopilación de evidencias y la monitorización de controles, comprimiendo a menudo los plazos del proyecto de forma significativa. El coste de las plataformas de suscripción varía en función de la plantilla y las integraciones, y puede compensar parte de los honorarios de consultoría y las horas de trabajo interno.
La elección entre estas opciones depende de tres preguntas: con qué rapidez necesita certificarse, cuánta capacidad real tienen sus equipos de seguridad y TI, y cuán maduros son ya sus controles actuales. Una empresa con una documentación sólida y un equipo técnico que ya conoce bien su entorno suele funcionar bien con una plataforma y un apoyo de consultoría limitado. Una empresa que empieza desde cero, sin personal de seguridad dedicado, generalmente necesita un consultor para evitar errores costosos en la definición del alcance y el diseño de controles.
¿Qué cubren realmente las tasas del organismo de certificación y de auditoría?
Las facturas de los organismos de certificación se dividen en una estructura predecible, y comprenderla le permite interrogar un presupuesto en lugar de aceptarlo sin más.
- Auditoría de fase 1: revisión documental que verifica si su SGSI, sus políticas y su Declaración de Aplicabilidad están listos para una auditoría completa; normalmente entre 0,5 y 1,5 días
- Auditoría de fase 2: la auditoría sustantiva que comprueba si los controles funcionan realmente tal como están documentados; normalmente entre 1,5 y 6 días, en función de la plantilla y el alcance
- Tarifas por día de auditor: habitualmente entre 1.500 $ y 3.000 $ por día, fijadas por el organismo de certificación e influidas por el mercado y la experiencia del auditor
- Desplazamientos y gastos: facturados por separado para las visitas presenciales; solicite siempre esta partida de forma desglosada, ya que puede añadir varios miles de dólares en auditorías con múltiples sedes o internacionales
- Acreditación: la certificación la realizan organismos terceros acreditados, no la propia ISO, y el estado de acreditación influye tanto en el reconocimiento como en el precio
La acreditación merece especial atención porque afecta directamente al valor de su certificado. Un organismo de certificación acreditado por un organismo nacional de acreditación reconocido con membresía en el IAF, como ANAB en Estados Unidos o UKAS en el Reino Unido, otorga a su certificado un reconocimiento internacional en el que confían clientes y auditores. Un organismo no acreditado o de reconocimiento local puede ofrecer un precio inferior, pero el certificado tiene menos peso en las revisiones de adquisición y las evaluaciones de riesgo de proveedores, lo que puede costarle más en contratos perdidos de lo que ahorró en tasas de auditoría.
Al comparar presupuestos, solicite siempre el cálculo de días/hombre detrás de la cifra, no solo la tarifa total. Un presupuesto que agrupa las fases 1 y 2 en una cantidad única sin desglosar los días hace imposible la comparación con la tarificación de otro organismo de certificación.
¿Cuáles son los costes típicos por partida?
Más allá de las tasas de auditoría, un conjunto de partidas recurrentes constituye la mayor parte del gasto en preparación e implantación. Presupuestar cada una por separado, en lugar de agruparlas en un único número de "consultoría", ofrece a finanzas una imagen mucho más clara de adónde va realmente el dinero.
Un análisis de brechas o evaluación de preparación suele costar entre 3.000 $ y 8.000 $, y debería ser una de sus primeras inversiones, ya que aclara el alcance antes de comprometerse con un encargo de mayor envergadura. Las pruebas de penetración y la gestión de vulnerabilidades suelen oscilar entre 5.000 $ y 20.000 $ anuales, en función del tamaño del entorno y la frecuencia de las pruebas. Las herramientas —detección en endpoints, gestión de dispositivos móviles, escáneres de vulnerabilidades y plataformas de concienciación en seguridad— tienden a situarse entre 3.000 $ y 15.000 $ anuales, una vez contabilizadas las licencias para toda la plantilla. Las auditorías internas o preauditorías de ensayo, ya sean realizadas por el personal o por un auditor externo contratado, generalmente cuestan entre 2.000 $ y 6.000 $.
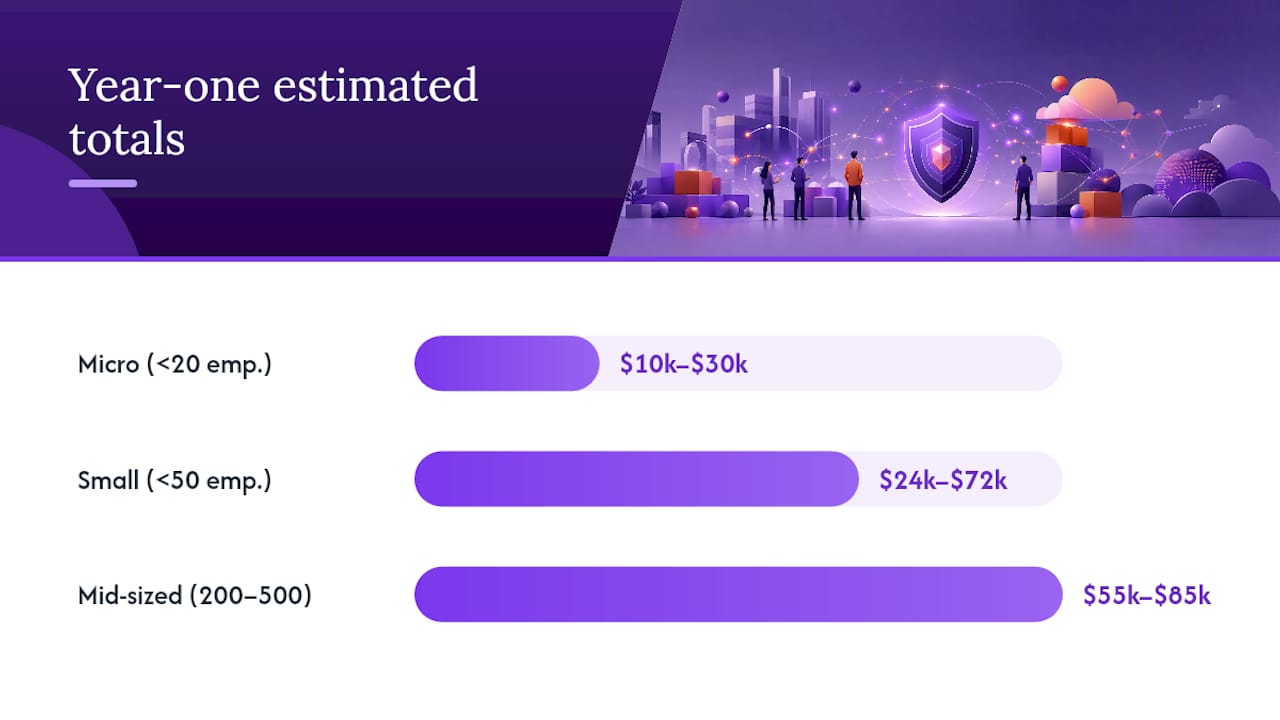
| Tamaño de empresa | Análisis de brechas | Mano de obra de implantación/consultoría | Herramientas (anual) | Auditoría de certificación | Total estimado del primer año |
|---|---|---|---|---|---|
| Micro (menos de 20 empleados) | 3.000 $–5.000 $ | 3.000 $ a 15.000 $ | 2.000 $ a 6.000 $ | 3.000 $–6.000 $ | 10.000 $ a 30.000 $ |
| Pequeña (menos de 50 empleados) | 3.000 $ a 6.000 $ | 10.000 $ a 30.000 $ | 3.000 $–6.000 $ | 5.000 $–10.000 $ | 24.000 $ a 72.000 $ |
| Mediana (200–500 empleados) | 5.000 $–8.000 $ | 30.000 $ a 54.000 $ | 3.000 $ a 15.000 $ | 8.000 $ a 15.000 $ | 55.000 $ a 85.000 $ |
Estos rangos coinciden con el rango de mercado general de 6.000 $ a 54.000 $ para el primer año registrado en organizaciones pequeñas y medianas, con variaciones determinadas casi en su totalidad por el alcance, la plantilla y el enfoque de implantación.
¿Cuánto cuestan el seguimiento y la recertificación a lo largo de tres años?
La certificación no termina cuando supera la fase 2. ISO 27001 funciona con un ciclo de tres años, y omitir los costes continuos es el error de presupuestación más habitual que cometen los equipos de finanzas.
- Las auditorías de seguimiento se realizan anualmente en los años uno y dos tras la certificación, con un coste típico del 30 % al 50 % de la tarifa de la auditoría de certificación original
- La recertificación tiene lugar en el año tres y se asemeja estrechamente a la auditoría de fase 2 original, ya que el organismo de certificación vuelve a verificar todo el SGSI en lugar de muestrear un subconjunto
- Las suscripciones a herramientas y plataformas se renuevan cada año independientemente del ciclo de auditoría, y deben modelarse como una partida anual fija en lugar de incluirse en los costes "únicos de implantación"
- La dedicación interna de personal a tiempo completo para mantener evidencias, actualizar evaluaciones de riesgos y realizar auditorías internas suele requerir entre el 0,1 y el 0,3 de un puesto de seguridad o cumplimiento a tiempo completo anualmente
Una empresa mediana que gastó decenas de miles en el primer año puede gastar varios miles en cada año de seguimiento y una cifra mayor en el año de recertificación, elevando el total del ciclo completo de tres años a una cantidad sustancial de seis dígitos. Modele esto antes de firmar su primer contrato con un organismo de certificación, no después de recibir su primera factura de seguimiento.
¿Cómo reducir el coste de ISO 27001 sin recortar en lo esencial?
Reducir costes y reducir el valor del cumplimiento no son lo mismo. Estos cuatro factores reducen el gasto manteniendo el significado de su certificado para clientes y auditores.
- Acote el alcance a lo que los clientes realmente exigen. Certificar una línea de producto y su infraestructura de soporte en lugar de toda la empresa es la forma más rápida de reducir simultáneamente los días de auditoría, el número de controles y las horas de consultoría.
- Aproveche los modelos de responsabilidad compartida en la nube. Si su infraestructura funciona sobre un proveedor de nube certificado, hereda evidencias para los controles de seguridad física e infraestructura, reduciendo lo que su propio equipo necesita documentar.
- Reutilice artefactos de SOC 2 o NIST. Mapee las evidencias de cumplimiento existentes a los controles de ISO 27001 en lugar de reconstruir la documentación desde cero; esto por sí solo puede reducir sustancialmente el tiempo dedicado al análisis de brechas y la redacción de políticas.
- Negocie compromisos plurianuales con su organismo de certificación. Algunos organismos ofrecen tarifas reducidas por día o precios agrupados para el seguimiento cuando se compromete con el ciclo completo de tres años por anticipado, en lugar de negociar cada auditoría por separado.
Consejo práctico: Pregunte directamente a su organismo de certificación si ofrece una auditoría integrada que combine ISO 27001 con una norma que ya posea, como ISO 9001. Las auditorías integradas suelen compartir días de fase 2 entre normas, reduciendo el tiempo total de auditoría.
¿Cómo elaborar un presupuesto ISO 27001 preciso?
Siga esta secuencia antes de presentar una cifra definitiva a su consejo de administración o equipo de finanzas.
- Realice primero un análisis de brechas o una verificación de preparación. Esto le indica su madurez real de partida antes de comprometerse con un contrato de consultoría o una suscripción a una plataforma dimensionada para el problema equivocado.
- Defina claramente su alcance y su Declaración de Aplicabilidad. Hágalo antes de solicitar presupuestos, ya que los organismos de certificación fijan el precio en función del alcance declarado, no del tamaño real de su empresa.
- Solicite los cálculos de días/hombre y los supuestos de desplazamiento a todos los organismos de certificación que compare. Una tarifa fija sin desglose hace imposible una comparación real.
- Modele las horas internas como coste equivalente a nómina. Incluya las renovaciones de herramientas en una previsión a tres años, en lugar de tratar el primer año como la historia completa.
- Incluya una contingencia por remediación, más una línea para seguimiento y recertificación. Los análisis de brechas suelen revelar correcciones técnicas no planificadas, y omitir este paso es la causa habitual de que los presupuestos superen sus estimaciones iniciales.
Presupueste con evidencias, no con papeleo
La tentación al presupuestar ISO 27001 es buscar el camino más barato hacia el certificado: comprar un paquete de plantillas, omitir la remediación técnica y esperar que el auditor no mire demasiado de cerca. Este enfoque tiende a dar marcha atrás durante la fase 2, cuando los auditores esperan cada vez más evidencias en tiempo real y automatizadas, en lugar de capturas de pantalla estáticas recopiladas la semana antes de la auditoría.
Invierta donde se multiplica el retorno: las herramientas de monitorización continua y una función de mantenimiento interno bien dotada de recursos dan resultados cada año de su ciclo de tres años. Un ejercicio puntual de papeleo da resultados exactamente una vez, y a menudo ni siquiera entonces.
— Martin
Obtenga un presupuesto ISO 27001 personalizado en menos de dos minutos
Cada rango de este artículo es una media de mercado. Su cifra real depende de su alcance, su plantilla, su sector y la madurez actual de sus controles, y promediar esas variables es precisamente cómo los presupuestos se tuercen. La calculadora de costes ISO 27001 de Ismscalculator genera una estimación de coste y esfuerzo personalizada en tiempo real, con referencias comparativas respecto a organizaciones de tamaño e industria similares, una evaluación completa de madurez en los cuatro temas de control de ISO/IEC 27001:2022 y un cronograma de implantación tipo Gantt que puede exportarse directamente a sus documentos de planificación.

Todos los supuestos detrás de su estimación son editables, por lo que puede comprobar qué ocurre con su presupuesto si acota el alcance, añade una sede o sustituye un consultor por una plataforma de suscripción. Guarde múltiples escenarios y compárelos en paralelo antes de presentar una cifra a finanzas. Comience con la verificación de preparación gratuita de 2 minutos para ver dónde se sitúa su organización, o acceda directamente a la Evaluación de Preparación ISO 27001 si desea una lectura de madurez más profunda antes de comprometerse con un presupuesto de implantación completo.
Fuentes
- How Much Does ISO 27001 Certification Cost in 2026? | Factorial
- ISO 27001 Certification Cost in 2026: Full Breakdown
- Certification — International Organization for Standardization (ISO)
Preguntas frecuentes
¿Cuánto cuesta ISO 27001?
La mayoría de las organizaciones pequeñas y medianas gastan entre 6.000 $ y 54.000 $ en el primer año, en función del alcance, la plantilla y el enfoque de implantación. Las auditorías de seguimiento en los años dos y tres suelen costar entre el 30 % y el 50 % de esa cifra inicial anualmente. Utilice la calculadora de costes ISO 27001 para obtener una cifra basada en su alcance e industria específicos.
¿Es difícil obtener la certificación ISO 27001?
Es alcanzable para la mayoría de las organizaciones, pero exige un trabajo técnico y de documentación real, no solo papeleo. La dificultad depende en gran medida de la madurez de seguridad de partida y de lo ajustado que sea el alcance de la certificación.
¿Cuánto cuestan las certificaciones ISO en general?
Los costes varían ampliamente según la norma, pero la mayoría sigue una estructura similar: preparación, implantación, tasa de auditoría del organismo de certificación y costes recurrentes de seguimiento. ISO 27001 tiende a ser más costosa que normas más sencillas debido a su amplio catálogo de controles y los días/hombre de auditor determinados por la plantilla.
¿Cuál es el salario medio de un auditor jefe de ISO 27001?
La retribución de los auditores jefe varía significativamente según la región, el empleador y el nivel de experiencia, y no existe una cifra fiable única aplicable a todos los mercados. Lo que importa más a efectos de presupuestación es la tarifa por día de auditor que cobra su organismo de certificación —habitualmente entre 1.500 $ y 3.000 $ por día—, ya que esa es la cifra que aparece realmente en su factura.